



October 28, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
O MintMCP é um gateway hospedado para governar como agentes de IA se conectam a ferramentas por meio do Model Context Protocol (MCP) — autenticação, controle de acesso em nível de ferramenta, políticas e um log de atividades ficam à frente de cada conector. Passamos várias semanas testando-o na prática: configuração de conectores, agrupamento, fluxos OAuth, políticas de governança e uma bateria completa de testes de carga cobrindo latência, throughput e comportamento em caso de falha — em seguida, cruzamos tudo com a documentação pública do MintMCP e executamos a mesma avaliação no MCP Gateway do TrueFoundry usando critérios consistentes. Esta análise foi escrita com base nesse trabalho, concluído entre setembro e outubro de 2026, portanto, considere qualquer novidade lançada pelo MintMCP após essa data como fora do escopo.
Marcamos as afirmações abaixo de acordo com a forma como as testamos: Verificado (nós mesmos reproduzimos na prática), Documentado (declarado na documentação pública do próprio fornecedor, mas não reproduzido de forma independente), ou marcado como uma questão em aberto onde as evidências foram genuinamente inconclusivas. Quando um número vem com uma ressalva metodológica em nossos próprios testes, mantivemos essa ressalva em vez de citá-lo como um benchmark absoluto.
Vale a pena deixar claro antes de qualquer coisa: esta análise — e os testes práticos por trás dela — cobre o Gateway MCP (de ferramentas): a camada que governa como um agente chama uma ferramenta conectada, como Tavily, AWS, GitHub ou Slack. Ele não cobre roteamento de LLM/modelo, pois isso não foi testado e porque o MintMCP não parece posicionar o produto dessa forma. O próprio conteúdo do MintMCP se diferencia explicitamente de "gateways de roteamento de modelos [que] lidam principalmente com tráfego de LLM", posicionando seu MCP Gateway e Agent Gateway em torno do acesso governado a ferramentas. Vários controles que soam como controles gerais de gastos ou segurança — orçamentos de tokens, limites de taxa de solicitação, um limite mensal para toda a organização — estão documentados como pertencentes a um produto separado para tráfego de modelos de IA, não no gateway de conexão de ferramentas MCP que esta análise testou. Se a limitação de taxa ou o orçamento específico para chamadas de ferramentas for um requisito para você, nem o MintMCP nem (de acordo com a mesma análise de documentação) o MCP Gateway do TrueFoundry possuem atualmente um controle dedicado e confirmado para isso — essa é uma lacuna de paridade que vale a pena conhecer em ambos os lados, não algo específico do MintMCP.
O MintMCP funciona como uma camada única hospedada — o cliente nunca opera a infraestrutura por conta própria. Cada conector que você adiciona pode ser usado de forma independente ou agrupado no que o MintMCP chama de Virtual MCP, um conjunto de várias ferramentas expostas como um único endpoint. O acesso é governado em nível de organização: não há um objeto nativo de projeto, espaço de trabalho ou ambiente, portanto, separar "homologação" de "produção" ou uma equipe de outra significa criar vários Virtual MCPs e nomeá-los por convenção.
O que se destacou como genuinamente forte nos testes práticos:
Ideal para: equipes que desejam uma maneira hospedada e relativamente simples de governar o acesso a ferramentas MCP sem precisar configurar infraestrutura, e que podem conviver com um modelo de locação único para toda a organização e ferramentas de política restritas ao plano Enterprise.
O MCP Gateway da TrueFoundry faz parte de um plano de controle mais amplo que também gerencia o roteamento de LLM e a disponibilização de modelos. Sua documentação descreve três camadas separadas internamente — um plano de controle, um plano de computação e um plano de gateway — com segmentação de rede dedicada entre eles, uma afirmação arquitetural mais explícita do que qualquer coisa que o MintMCP declare em seus materiais. (Documentado a partir da própria documentação da TrueFoundry; esta é uma diferença na forma como cada fornecedor descreve explicitamente seus componentes internos, não uma comparação de segurança verificada de forma independente.)
Algumas áreas onde nossos testes encontraram uma vantagem real e confirmada da TrueFoundry:
Ideal para: equipes que desejam governança de MCP no mesmo plano de controle que o roteamento de LLM e a implantação de modelos, e que precisam de uma locação mais granular ou de uma aplicação de política específica para chamadas de ferramentas do que um modelo único para toda a organização oferece.
Ambas as plataformas compartilham uma limitação estrutural que vale a pena conhecer, independentemente do fornecedor: nenhuma oferece balanceamento de carga tradicional entre várias cópias do mesmo servidor de ferramentas, porque o transporte moderno do MCP é com estado — distribuir uma conversa entre várias instâncias de servidor quebraria a continuidade da sessão. Esta é uma consequência do protocolo, não uma funcionalidade ausente em nenhum dos lados.
A maioria dos conteúdos de desempenho do tipo “gateway X vs. gateway Y” apresenta números declarados pelos próprios fornecedores, repetidos sem qualquer metodologia. Em vez disso, executamos um conjunto de benchmarks práticos e controlados no gateway MCP da MintMCP — um teste de latência pareada, um aumento de concorrência até a falha, medições de cold-start e uma verificação de timeout sob carga pesada — e estamos publicando a metodologia junto com os números para que possam ser verificados, em vez de aceitos por fé.
Nota de escopo: todos os números abaixo refletem medições do lado do cliente em relação ao gateway SaaS hospedado da MintMCP, a partir de uma única máquina de origem, durante uma única janela de teste — não são uma garantia de throughput em produção em uma escala, localização ou conector diferente. Esses números também são específicos para os conectores testados (Tavily, AWS Knowledge) — uma ferramenta downstream diferente com tamanhos de resposta ou características de latência distintos poderia se comportar de forma diferente através do mesmo gateway. Testamos de duas maneiras: uma comparação pareada e intercalada (cada consulta executada através do gateway e diretamente contra a API de origem, em sequência, com a ordem das chamadas alternada para anular o viés de ordenação) para latência, e um aumento de concorrência (c=50 a c=400, mais de 90.000 solicitações totais via ferramenta de teste de carga hey) para throughput e comportamento de falha.
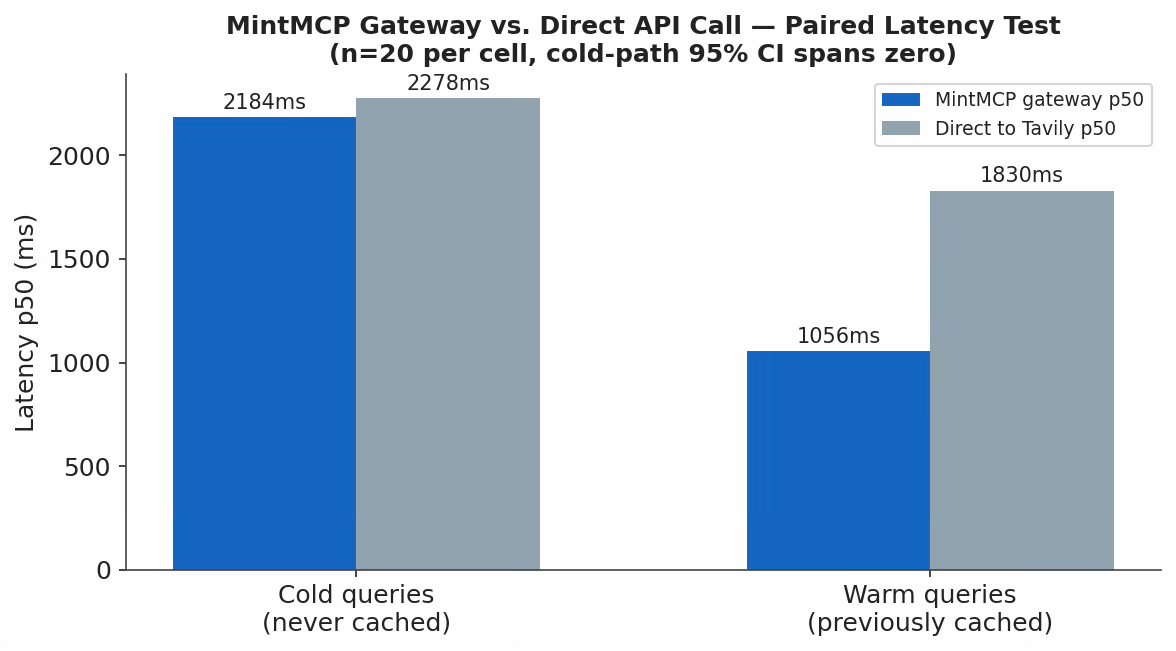
1. O MintMCP adiciona latência em comparação com a chamada direta à ferramenta? Não de forma mensurável, em solicitações novas.
No caminho frio — aquele que realmente isola a sobrecarga do gateway do cache — o delta médio foi de +94ms com um intervalo de confiança de 95% de [−357, +545]. O intervalo abrange zero: não há sobrecarga de latência estatisticamente detectável em uma consulta que o gateway ainda não viu. A vantagem de velocidade no caminho quente é um efeito de cache, não uma vantagem de desempenho do gateway. (Confiança: Verificado, prático, n=20 por célula, outubro de 2026.)
2. Uma penalidade real e reproduzível de conexão ociosa. Chamadas de gateway feitas logo (~0,25s) após uma chamada anterior mostraram uma mediana de 2116ms, enquanto chamadas feitas após um intervalo maior (~4,5s) mostraram uma mediana de 3279ms — aproximadamente 1,1 segundos mais lentas após um período de inatividade, mesmo que curto. Chamadas diretas à origem não mostraram um padrão equivalente. A causa provável: o pool de conexões upstream ou os processos de trabalho do MintMCP esfriam após alguns segundos de inatividade. Isso é mais relevante para tráfego de agentes com picos ou baixo volume. (Confiança: Verificado, prático, outubro de 2026.)
3. Throughput e comportamento na saturação.
3. Throughput e comportamento na saturação.
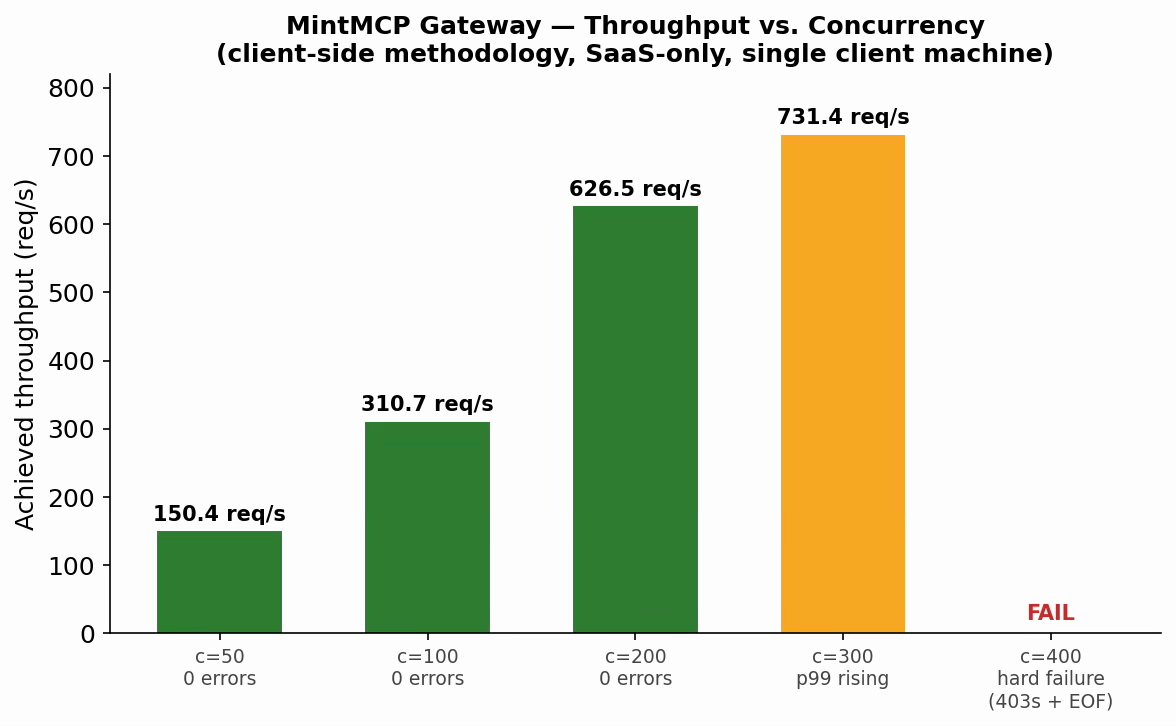
Throughput do gateway MintMCP vs. concorrência, c=50 a c=400
Limite observado: ~200 conexões simultâneas antes de uma degradação significativa, a partir de uma máquina cliente contra o tenant SaaS compartilhado do MintMCP. Este é o que um cliente com escopo responsável observou, não um limite de capacidade de toda a plataforma. (Confiança: Verificado, prático, ~90.000+ solicitações totais, setembro de 2026.)
4. Custo da primeira chamada vs. estado estável. A primeira chamada levou 0,653s contra uma média de estado estável de 0,408s — um custo modesto e real de cold-start, separado da penalidade de inatividade encontrada acima. (Confiança: Verificado, prático, setembro de 2026.)
5. Comportamento sob carga pesada — e sem tempo limite configurável. Uma chamada com carga pesada (584KB de conteúdo bruto) foi concluída sem erro e sem tempo limite. Separadamente, não foi encontrado nenhum tempo limite de chamada configurável em nenhum nível verificado — painel do conector, painel do pacote ou seção de política em nível de organização. Qualquer tempo limite aplicado está ausente ou é definido pelo próprio MintMCP, não sendo algo que um cliente possa ajustar. (Confiança: Verificado para o teste de carga e verificações de painel; Documentado, não exaustivo, para a varredura da documentação.)
O que isso significa na prática: sem sobrecarga mensurável em consultas novas; um benefício real de cache de ~770ms em consultas repetidas (planeje com base na sua taxa de repetição real, não no número principal); uma penalidade de conexão ociosa reproduzível de ~1,1s que vale a pena conhecer para tráfego intermitente; throughput limpo de até ~200 conexões simultâneas com degradação (não falha) começando por volta de 300; e nenhum tempo limite ajustável atualmente, portanto, uma ferramenta downstream lenta não possui um mecanismo de proteção no nível do gateway.
A metodologia completa — ferramentas usadas, controles aplicados e as salvaguardas que mantivemos em vigor durante o teste de carga de um tenant SaaS de terceiros compartilhado — está documentada separadamente: Benchmarks do MintMCP — Metodologia de Teste (Google Doc).
Onde o MintMCP é genuinamente forte
A política de controle de novos recursos é o destaque: a maioria dos gateways de governança permite que você ative ou desative uma ferramenta, mas exigir uma revisão explícita antes que uma ação recém-adicionada entre em vigor — com uma substituição forçada em toda a organização e um histórico de alterações estilo diff — é um recurso real e bem construído para o qual não encontramos equivalente em outros lugares, inclusive na própria documentação da TrueFoundry no momento desta análise. Em termos de desempenho, o gateway não adiciona latência mensurável em chamadas novas e suporta tranquilamente algumas centenas de conexões simultâneas.
Onde o MintMCP apresenta lacunas
A alternativa TrueFoundry
Se suas necessidades estão evoluindo além de uma implementação de MCP para uma única equipe — múltiplos ambientes, fluxos de trabalho de aprovação em nível de departamento ou diretrizes específicas para chamadas de ferramentas, distintas dos controles de tráfego de LLM — o MCP Gateway da TrueFoundry foi criado para lidar com essa granularidade de locação e política nativamente, no mesmo plano de controle que também executa o roteamento de LLM e o serviço de modelos. Essa consolidação é mais importante quando uma equipe de plataforma ou segurança começa a questionar quem pode ver o quê e se isso pode ser comprovado posteriormente — que é exatamente o ponto em que o modelo plano e organizacional do MintMCP é mais fraco.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



MintMCP is a hosted gateway for governing how AI agents connect to tools through the Model Context Protocol. It handles authentication, tool-level access control, policy rules, and activity logging for connectors like Slack, GitHub, or internal APIs, run entirely as MintMCP’s own infrastructure rather than something you self-host.
It’s an MCP (tool) gateway, not a model-routing/LLM gateway. MintMCP’s own materials describe it as focused on governed tool and agent access, distinct from “model-routing gateways” that handle LLM traffic — so don’t expect LLM cost controls, model fallback, or token-level routing from the core product this review tested.
In a paired, hands-on test against fresh (non-cached) queries, no statistically detectable overhead was found — the 95% confidence interval for the delta spans zero. Repeat queries appeared faster through MintMCP, but that reflects response caching rather than gateway speed.
In our concurrency ramp, MintMCP handled up to roughly 200 concurrent connections cleanly (0 errors), began degrading around 300, and failed outright around 400 — tested from a single client machine against MintMCP’s shared SaaS infrastructure, not a guaranteed platform ceiling.
Yes, at the level of turning individual tool actions on or off, and requiring review before newly added actions go live. What it doesn’t support natively is tenancy below the organization level — there’s no built-in project or environment concept, so team-level isolation has to be recreated manually with separate bundles.
TrueFoundry supports SOC 2, HIPAA, and GDPR standards, with RBAC, SSO, and immutable audit logging built in. See the Trust Center for current attestations.



As últimas notícias, artigos e recursos enviados para sua caixa de entrada
















