October 8, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
O Lasso Security é uma das plataformas de segurança de IA mais conhecidas para empresas que adotam IA generativa. Ele se concentra em descobrir o uso de IA em toda a organização, aplicar políticas de segurança em tempo de execução, avaliar riscos de IA e proteger funcionários e aplicações de IA contra vazamento de dados.
Embora esses recursos o tornem uma escolha sólida para equipes de segurança, o Lasso não é a única opção. Algumas organizações desejam uma plataforma de IA mais ampla que combine segurança com recursos de AI Gateway e MCP Gateway, enquanto outras priorizam a flexibilidade de implementação, infraestrutura de código aberto ou integração nativa com seu ambiente de nuvem existente.
Neste guia, compararemos as melhores alternativas ao Lasso Security em 2026 com base em governança, opções de implementação, segurança corporativa e complexidade operacional.
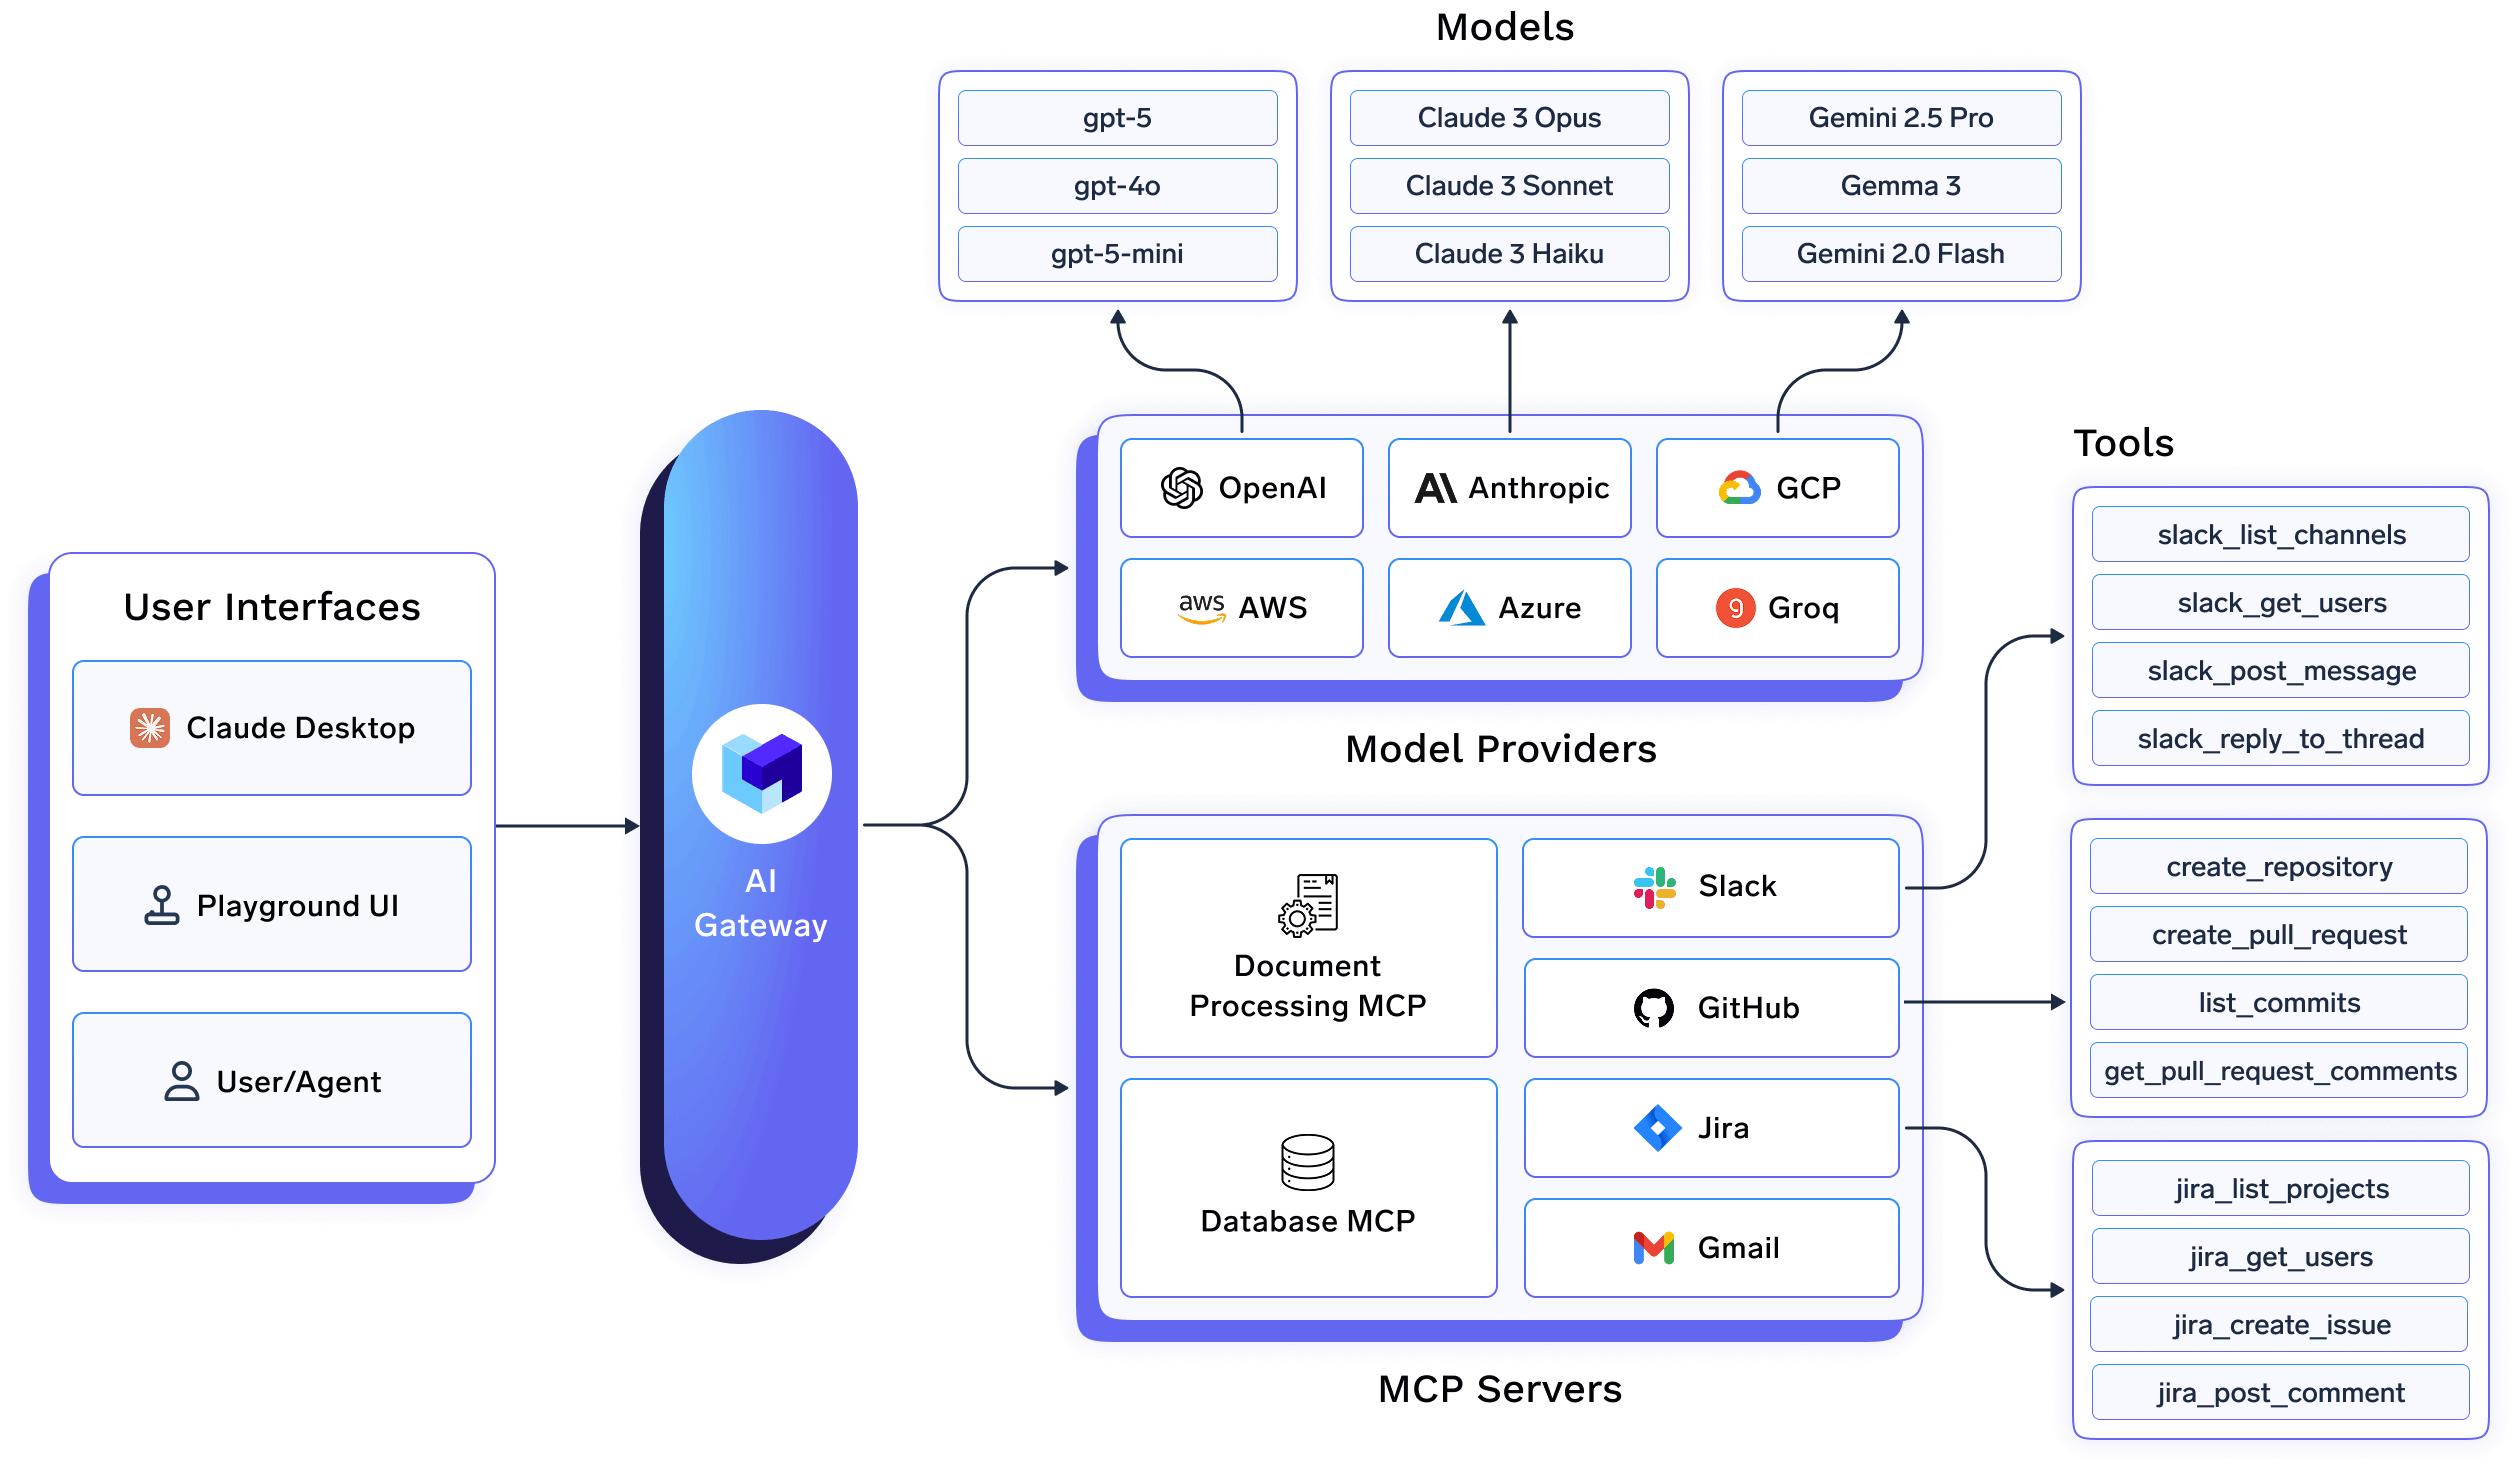
TrueFoundry é uma Gateway de IAeMCP Gateway com guardrails integrados ao mesmo plano de controle, em vez de uma camada de segurança que fica sobre um gateway separado. Ela suporta mais de 1.000 LLMs por meio de uma única API compatível com OpenAI, adiciona aproximadamente 3 a 4 ms de latência de gateway e processa mais de 350 solicitações por segundo em uma única vCPU.
Em relação à segurança especificamente, a TrueFoundry aplica guardrails de entrada e saída, incluindo filtragem de PII e detecção de toxicidade, integra-se com provedores de guardrails parceiros como OpenAI Moderation, AWS Guardrails e Azure Content Safety, e suporta hooks de guardrails personalizados escritos como configuração ou código Python. É compatível com SOC 2, HIPAA e GDPR, podendo ser implantada em VPC, on-premise ou em ambientes totalmente isolados (air-gapped).
Como o MCP Gateway e o AI Gateway compartilham o mesmo plano de controle, a mesma política de RBAC que rege quais LLMs uma equipe pode chamar também rege quais ferramentas MCP seus agentes podem invocar. Assim, a política de segurança não fica fragmentada entre a configuração de um gateway e o painel de um fornecedor de segurança separado.
Principais recursos da TrueFoundry
Ideal para: Equipes que desejam AI Gateway, MCP Gateway e guardrails de segurança em uma única plataforma, em vez de executar um fornecedor de segurança separado sobre seu gateway.
Experimente o TrueFoundry AI Gateway →
O plano de controle de IA da Runlayer se sobrepõe ao Lasso na descoberta, revelando agentes, MCPs e plugins não gerenciados que já estão em execução na organização. Ele é construído mais em torno da identidade do agente, concessões OAuth e habilitação governada do que em red-teaming adversarial, portanto, a sobreposição com o Lasso é parcial, não completa. O preço é corporativo, baseado em cotação, sem opção de auto-hospedagem.
Ideal para: Empresas que precisam mais de descoberta de Shadow AI e governança de identidade de agentes do que de red-teaming dedicado e detecção de ameaças.
O Portkey é um gateway de IA com amplo suporte a provedores de LLM e integrações de guardrails, mas com menos profundidade de governança específica para MCP. Equipes que avaliam o Lasso junto com um gateway às vezes consideram as integrações de guardrails nativas do Portkey como uma alternativa mais leve do que contratar um fornecedor de segurança separado.
Ideal para: Equipes cuja necessidade principal é a funcionalidade de gateway de LLM, com guardrails como um recurso secundário e integrado.
O ContextForge é um gateway e proxy open source para MCP/A2A/REST, não uma plataforma de segurança, mas algumas equipes o utilizam com plugins de guardrails personalizados em vez de um fornecedor dedicado como o Lasso. O licenciamento é gratuito, embora você seja responsável pela hospedagem, atualizações e qualquer lógica de segurança que construir sobre seu sistema de plugins.
Ideal para: Equipes que desejam um gateway gratuito e totalmente auto-hospedado e que estão dispostas a construir sua própria lógica de guardrails em vez de comprar uma plataforma de segurança dedicada.
O Lakera é uma plataforma de segurança de IA focada em proteger aplicações de LLM contra injeção de prompt, tentativas de jailbreak, exposição de dados sensíveis e outras ameaças em tempo de execução. Em vez de atuar como um gateway de IA, o Lakera trabalha em paralelo à sua infraestrutura de IA, inspecionando prompts e respostas de modelos antes que cheguem à LLM subjacente.
A compensação é que o Lakera foca em segurança de IA, não em infraestrutura de IA. As organizações ainda precisam de um gateway de IA separado para roteamento de modelos, autenticação, observabilidade, limitação de taxa e gestão de custos. Equipes que avaliam a adoção do Lakera frequentemente o combinam com um gateway de IA em vez de usá-lo como uma plataforma de operações de IA independente.
Ideal para: Organizações que desejam uma camada de segurança de IA dedicada para proteger aplicações de LLM contra injeção de prompt e outros ataques em tempo de execução, enquanto continuam a usar seu gateway ou infraestrutura de IA existente.
O Lasso Security é uma escolha sólida para organizações cujo foco principal é segurança de IA, proteção em tempo de execução e red teaming automatizado. Ele se destaca em ajudar equipes de segurança a descobrir o uso de IA, identificar riscos e aplicar políticas em aplicações de IA, mas depende de um gateway de IA separado para roteamento e governança de modelos.
Se sua organização busca uma plataforma de infraestrutura de IA mais abrangente, vale a pena considerar alternativas que combinam segurança com recursos de AI Gateway e MCP Gateway. Plataformas como TrueFoundry reúnem roteamento de modelos, guardrails, observabilidade, identidade corporativa e governança em um único plano de controle, reduzindo a necessidade de gerenciar múltiplos produtos à medida que a adoção de IA escala.
No fim das contas, a escolha certa depende das suas prioridades: escolha a Lasso Security se a segurança dedicada para IA for sua necessidade principal, ou considere uma plataforma unificada como a TrueFoundry se você deseja consolidar a governança de IA, o gerenciamento de gateway e a segurança em uma única solução.
Qual é a melhor alternativa à Lasso Security para empresas?
A TrueFoundry é a opção mais adequada para empresas que buscam guardrails nativos de gateway, filtragem de PII e governança de MCP em uma única plataforma com preços públicos, em vez de uma camada de segurança adquirida separadamente do gateway subjacente.
Existe alguma alternativa gratuita à Lasso Security?
O Guardrails AI é uma opção gratuita e de código aberto voltada especificamente para a lógica de guardrails, embora não ofereça a infraestrutura de descoberta, red-teaming e aplicação em tempo de execução da Lasso. O IBM ContextForge é gratuito para a camada de gateway, mas não inclui recursos de segurança dedicados.
Alternativas à Lasso Security com AI Gateway integrado?
Tanto a TrueFoundry quanto a Portkey incorporam recursos de guardrail diretamente em um AI Gateway, eliminando a necessidade de executar um fornecedor de segurança separado sobre sua camada de roteamento.
A TrueFoundry substitui a necessidade de uma plataforma de segurança dedicada como a Lasso?
Para equipes que precisam de filtragem de PII, detecção de toxicidade e guardrails configuráveis junto com a governança de gateway, sim. Para equipes que precisam especificamente de red-teaming adversarial contínuo, os guardrails da TrueFoundry são complementares, e não um substituto completo.
Posso implantar a TrueFoundry na minha própria VPC ou on-premise?
Sim. A TrueFoundry é executada em sua VPC, on-premise, em ambientes isolados (air-gapped), híbridos ou em múltiplas nuvens, e nenhum dado sai do seu domínio.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada