October 12, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 10, 2026
Blazingly fast way to build, track and deploy your models!
Os sistemas de IA agora operam dentro de fluxos de trabalho de clientes, decisões financeiras, processos de conformidade e operações de infraestrutura. Essa expansão introduz riscos que os controles tradicionais nunca foram projetados para lidar. Alucinações podem afetar resultados regulamentados, enquanto a injeção de prompt pode redirecionar fluxos de trabalho autônomos. O acesso não gerenciado a modelos também pode expor dados confidenciais por meio de APIs externas.
O mercado de ferramentas de gestão de risco em IA expandiu-se juntamente com esses riscos. Plataformas de governança, produtos de segurança em tempo de execução, sistemas de conformidade e gateways de infraestrutura frequentemente aparecem na mesma categoria de compra. No entanto, eles controlam partes diferentes do ciclo de vida da IA. Comprar produtos que se sobrepõem ainda pode deixar lacunas importantes de aplicação.
A distinção torna-se mais importante à medida que a IA generativa e os modelos agenticos entram em produção. As empresas precisam saber o que cada produto governa e onde seus controles operam. Este guia compara as sete melhores ferramentas de gestão de risco em IA por cobertura, ponto de aplicação, modelo de implementação e adequação corporativa.
O software moderno de gestão de risco em IA deve abordar vários estágios das operações de IA corporativa. Alguns produtos focam em documentação e evidências regulatórias. Outros avaliam modelos de IA ou protegem cargas de trabalho ativas. Os controles de infraestrutura governam as solicitações antes que modelos, agentes ou ferramentas conectadas possam ser executados.
Uma avaliação útil começa com quatro áreas operacionais em vez de categorias de fornecedores. Essas áreas abrangem governança, avaliação, proteção em tempo de execução e aplicação de infraestrutura. Elas também ajudam os compradores a comparar soluções de gestão de risco sem presumir que todo produto resolve o mesmo problema.
Uma estratégia madura de estrutura de governança de IA conecta essas áreas por meio de propriedade e controles mensuráveis. A governança define os requisitos, enquanto a infraestrutura determina como esses requisitos são aplicados em produção.
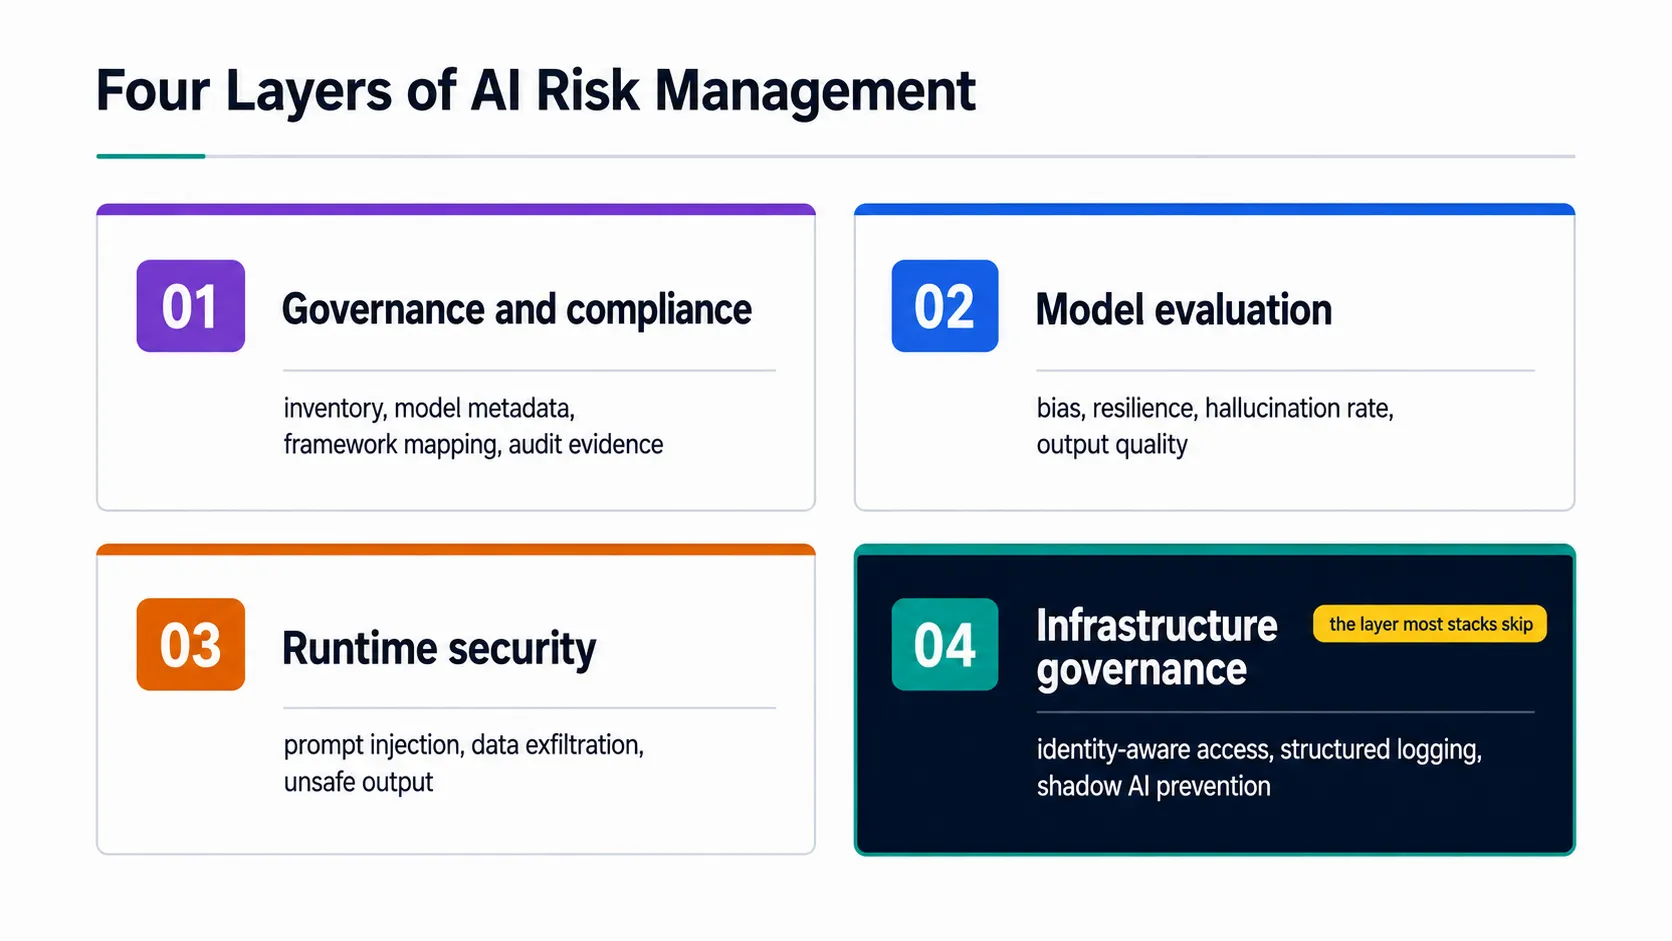
Figura 1: A maioria das lacunas corporativas surge ao comprar duas vezes na mesma camada e nunca cobrir a quarta.
A comparação a seguir analisa a camada de controle principal, o ponto de aplicação, as opções de implantação e a visibilidade de preços de cada plataforma. Também consideramos o suporte para monitoramento contínuo, evidências de conformidade, controles de segurança e cargas de trabalho de agentes. Essa abordagem facilita a comparação de diferentes plataformas de gerenciamento de risco de IA quanto à adequação operacional.
O TrueFoundry opera diretamente no caminho da solicitação para chamadas de modelo, conexões MCP e ações de agentes. Seu Gateway de IA suporta mais de 1.600 modelos e centraliza acesso, guardrails, observabilidade, orçamentos e roteamento. Portanto, o gateway pode aplicar controles antes que as solicitações cheguem a provedores externos ou auto-hospedados.
Principais recursos
Benefícios e Desafios
Ideal para: Equipes de engenharia de plataforma e segurança que precisam de controles com reconhecimento de identidade, aplicação de gastos, acesso a múltiplos provedores e governança de produção em modelos e agentes.
O TrueFoundry oferece um nível gratuito para desenvolvedores que cobre 50.000 solicitações mensais. Os planos Enterprise suportam instalações em VPC e ambientes isolados (air-gapped). A empresa também adquiriu a Seldon AI em 24 de junho de 2026, ampliando sua presença em infraestrutura de IA corporativa.
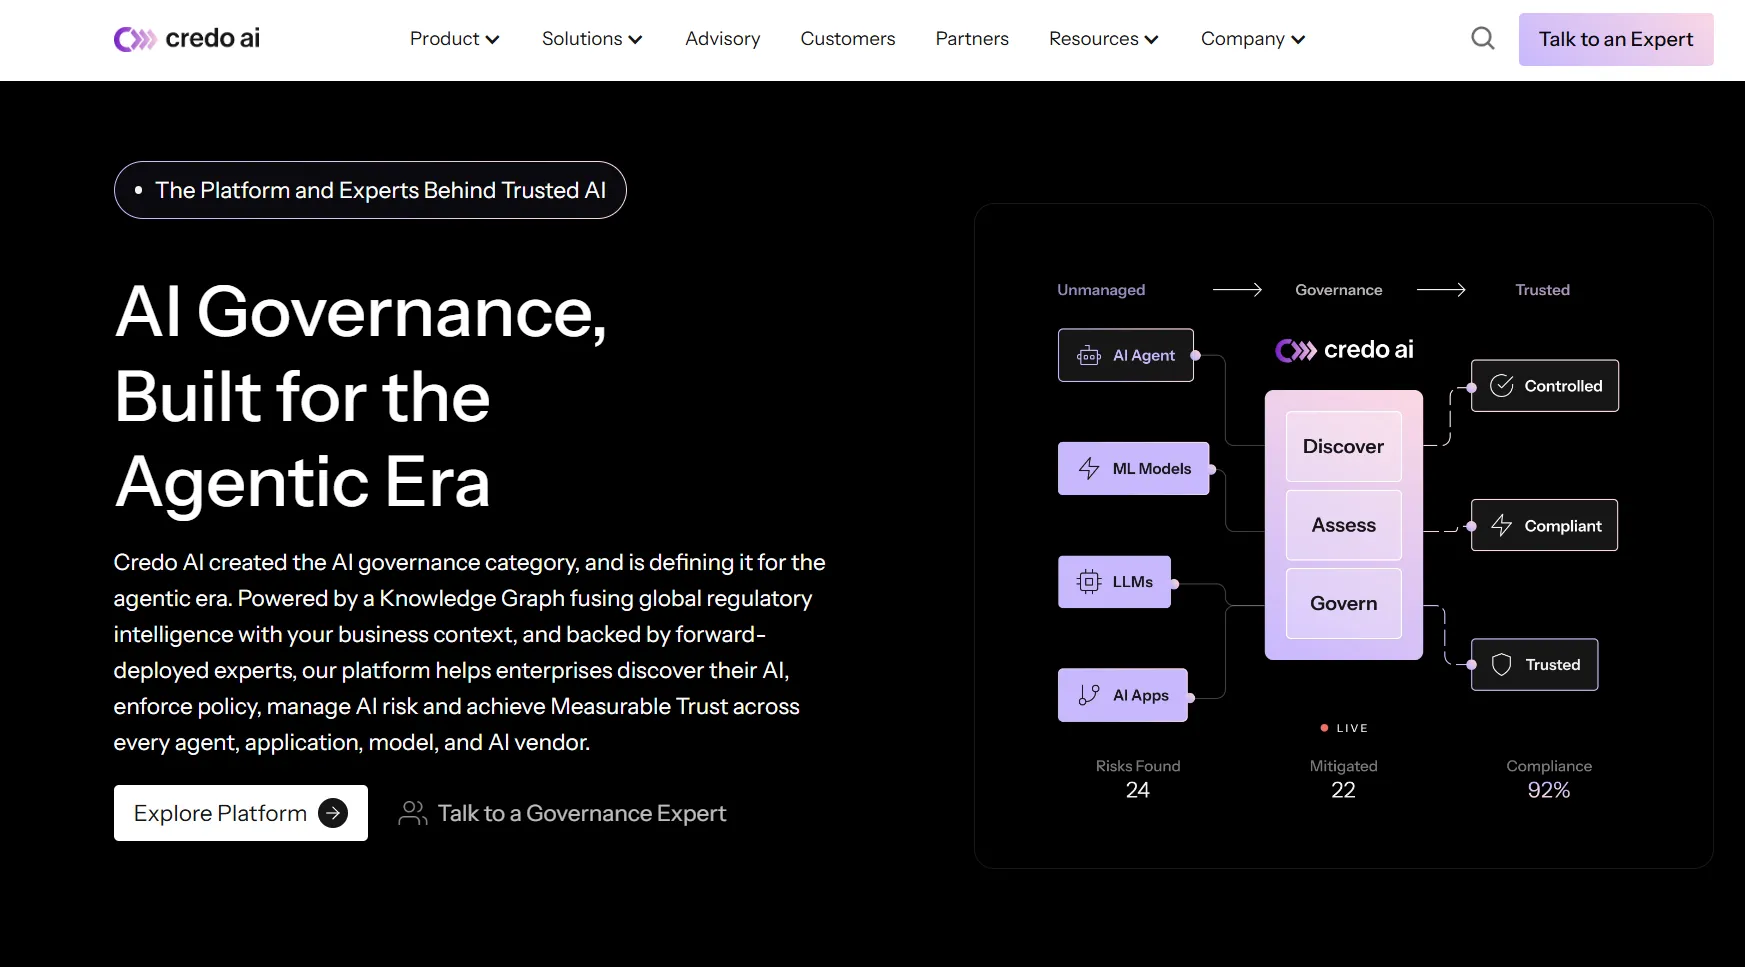
O Credo AI foca fortemente em governança de IA corporativa, evidências regulatórias e operações de políticas. Sua plataforma oferece suporte a inventários de IA, pacotes de políticas regulatórias, evidências automatizadas, controles de risco e avaliação de rastreamento em tempo de execução. O fornecedor também oferece opções de implantação SaaS e auto-hospedada para organizações com diferentes requisitos de infraestrutura.
Principais recursos
Benefícios e Desafios
Ideal para: Equipes de governança, jurídica e conformidade que precisam de um sistema de registro centralizado com mapeamento regulatório profundo e fluxos de trabalho formais de evidências.
O Credo AI foi nomeado Líder no The Forrester Wave para Soluções de Governança de IA, 3º trimestre de 2025. Seu produto atual também inclui pacotes de políticas e integrações planejadas com infraestrutura de aplicação.
O IBM watsonx oferece recursos de governança, avaliação, monitoramento e risco corporativo em ambientes híbridos. Sua plataforma atual abrange modelos preditivos e de fundação, bem como sistemas de terceiros. Julho de 2026 também trouxe o AI Asset Discovery para agentes não gerenciados, servidores MCP, ferramentas e modelos de fundação.
Principais recursos
Benefícios e Desafios
Ideal para: Grandes empresas regulamentadas que precisam de avaliação de modelos, governança corporativa, suporte a implantação híbrida e integração existente com sistemas de risco da IBM.
A IBM publica o preço para avaliação de modelos em USD 0,64 por avaliação após o uso gratuito incluído. A IBM também anunciou a autorização FedRAMP para o watsonx.governance no AWS GovCloud em abril de 2026.
A OneTrust estende seus recursos estabelecidos de privacidade e risco corporativo para a supervisão de IA. Sua plataforma de governança atual rastreia modelos, conjuntos de dados, agentes, fornecedores e propriedade por meio de um inventário único. Os recursos de tempo de execução agora incluem diretrizes de políticas, monitoramento de produção e controles de ação, juntamente com fluxos de trabalho de governança.
Principais recursos
Benefícios e Desafios
Ideal para: Equipes de privacidade, GRC e gerenciamento de risco corporativo que estendem programas de governança existentes para inventário, monitoramento, controles e relatórios de conformidade de IA.
A OneTrust afirma que sua oferta de Governança de IA foi nomeada Visionária no primeiro Gartner Magic Quadrant para Plataformas de Governança de IA em 2026. Sua página pública de preços fornece informações sobre pacotes, mas não lista os preços.
A Holistic AI combina descoberta de IA, garantia, testes, mapeamento regulatório e aplicação automatizada. Sua plataforma avalia o contexto de implantação, a exposição e o risco técnico antes de atribuir informações de risco em tempo real. Os Guardian Agents podem monitorar sistemas e responder quando limites definidos são ultrapassados.
Principais recursos
Benefícios e Desafios
Ideal para: Compradores das áreas de risco, auditoria e conformidade que buscam avaliações dinâmicas com remediação automatizada em modelos tradicionais e ambientes de agentes autônomos.
A Holistic AI foi classificada em primeiro lugar no caso de uso de Risco e Conformidade de IA na pesquisa complementar Critical Capabilities de 2026 do Gartner. A empresa foi posicionada como Challenger no Magic Quadrant associado.
A AccuKnox aborda o risco de IA por meio da segurança de nuvem e de carga de trabalho. O ModelArmor utiliza o KubeArmor para restringir a execução de modelos e reduzir riscos provenientes de cargas de trabalho não confiáveis. Os recursos atuais de segurança de IA também abrangem proteção de prompts, cargas de trabalho de agentes, red teaming e alinhamento de conformidade.
Principais recursos
Benefícios e Desafios
Ideal para: Equipes de segurança em nuvem e de plataforma que protegem a infraestrutura de IA baseada em Kubernetes, especialmente onde o isolamento de carga de trabalho e a execução em ambiente isolado (air-gapped) permanecem como requisitos primários.
O Check Point AI Guardrails baseia-se na tecnologia da Lakera após o anúncio da aquisição pela Check Point em setembro de 2025. Os recursos atuais protegem as entradas e saídas de LLMs contra injeção, exposição de dados e conteúdo inseguro. A Check Point também expandiu a proteção de agentes por meio de integrações de gateway e nuvem.
Principais recursos
Benefícios e Desafios
Ideal para: Equipes de segurança de aplicações que protegem aplicações e agentes de LLM contra ataques de prompt, conteúdo inseguro e exposição de dados em ambientes de produção.
A Check Point agora oferece suporte à aplicação de políticas em linha (inline) por meio de integrações selecionadas de agentes e redes. Portanto, os compradores devem avaliar o caminho de implementação específico, em vez de presumir um modelo de aplicação único para cada integração.
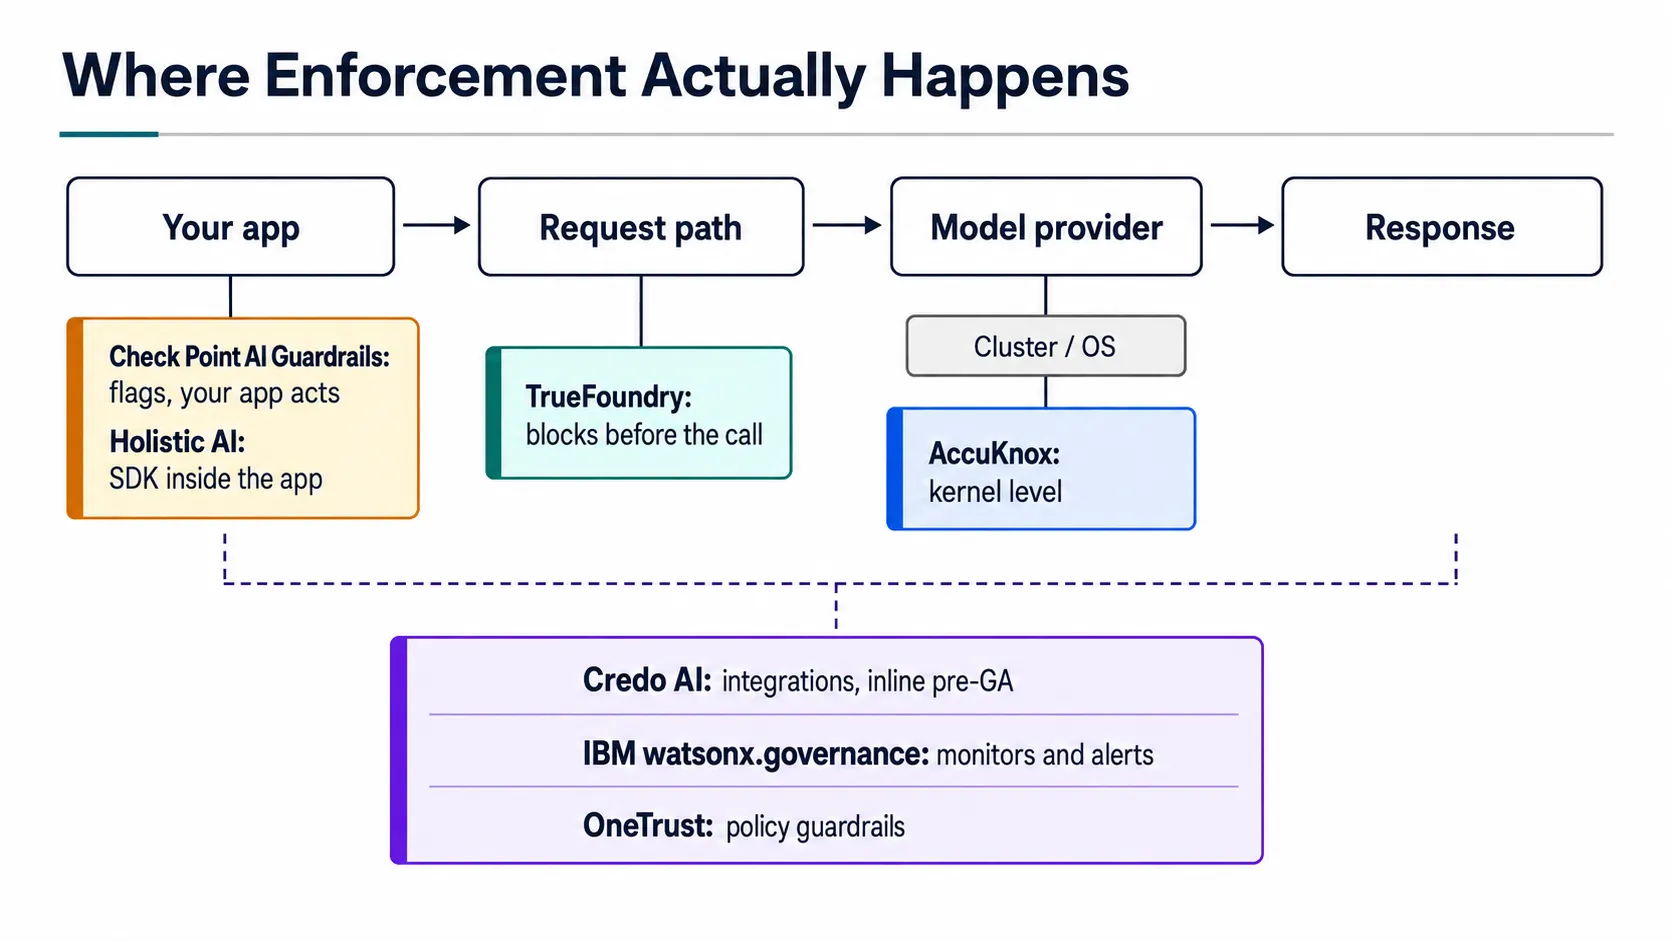
Figura 2: Mesma categoria, quatro pontos de aplicação diferentes
As datas regulatórias mudaram significativamente durante 2026, portanto, os planos de aquisição devem utilizar o cronograma atual. A Lei de IA da UE entrou em vigor em 1º de agosto de 2024. A maioria das disposições tornou-se aplicável em 2 de agosto de 2026. No entanto, os requisitos de alto risco agora seguem prazos estendidos após as mudanças do AI Omnibus de 2026.
Sistemas autônomos de alto risco do Anexo III agora têm prazo até 2 de dezembro de 2027. Sistemas de alto risco incorporados em produtos regulamentados do Anexo I têm prazo até 2 de agosto de 2028. As obrigações de transparência tornaram-se geralmente aplicáveis durante agosto de 2026, com requisitos de transição específicos continuando até 2 de dezembro de 2026.
Essas mudanças tornam o mapeamento de conformidade mais importante para iniciativas de IA ativas. As equipes precisam identificar as obrigações aplicáveis por tipo de sistema, data de implementação e jurisdição. O processo mais amplo de conformidade de IA deve conectar a interpretação jurídica com evidências técnicas e controles operacionais.
O AI Risk Management Framework do NIST continua sendo uma referência importante para programas corporativos. O AI RMF 1.0 foi lançado em janeiro de 2023 e permanece voluntário. O NIST afirma que a estrutura está sendo revisada atualmente, enquanto suas quatro funções principais continuam sendo Governar, Mapear, Medir e Gerenciar.
Uma estrutura de gestão de risco de IA deve conectar essas funções com a responsabilidade interna e salvaguardas mensuráveis. As organizações podem mapear controles em relação às suas próprias políticas sem reivindicar a certificação NIST. A estrutura apoia a gestão contínua em contextos variáveis ao longo do ciclo de vida do sistema.
A ISO/IEC 42001 adota outra abordagem. Ela especifica requisitos para um sistema de gestão de IA organizacional, em vez de certificar modelos individuais. Organismos de certificação independentes podem certificar o sistema de gestão de uma organização em relação à norma.
Juntas, essas estruturas de governança influenciam a seleção de ferramentas em inventário, avaliação, monitoramento, evidência e aplicação. As equipes também devem considerar a gestão de políticas internas, a governança de dados existente e sistemas adjacentes, como o Microsoft Purview. O objetivo é uma supervisão consistente sem criar repositórios de evidências desconectados.
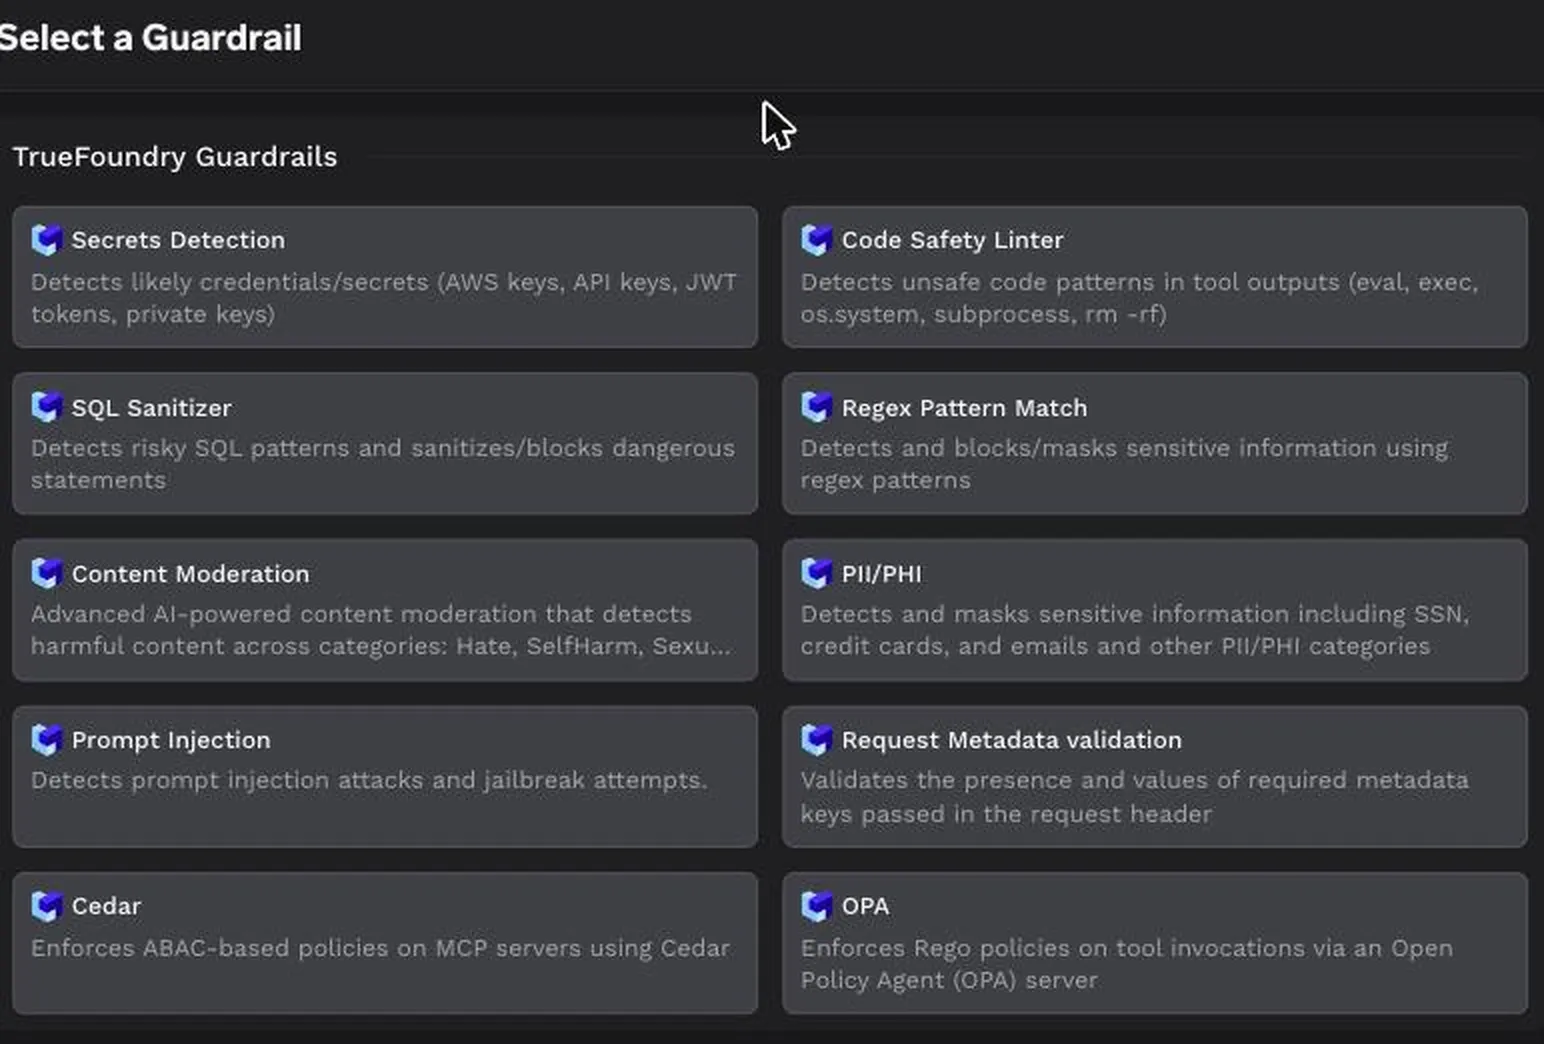
NaTrueFoundry, construímos o AI Gateway em torno da camada de infraestrutura onde as solicitações são efetivamente executadas. Ele centraliza acesso, roteamento, guardrails, orçamentos e observabilidade em mais de 1.600 modelos. Isso complementa plataformas de gestão de risco focadas em inventários e evidências de conformidade, aplicando políticas diretamente em todo o tráfego de produção.
Guardrails integrados inspecionam prompts e saídas em busca de informações confidenciais, segredos, conteúdo inseguro e injeção de prompt. Eles fortalecem as medidas de segurança enquanto apoiam a gestão prática de riscos em casos de uso de alto risco.
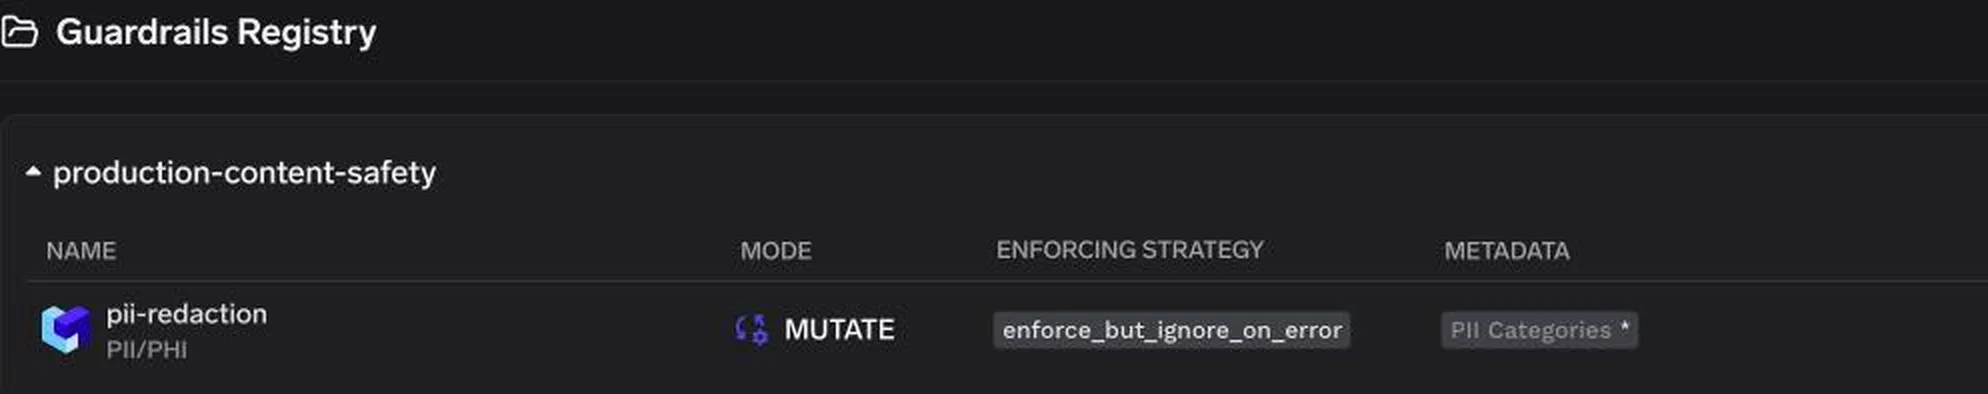
A adoção é uma mudança de URL base. As aplicações apontam para o gateway em vez do provedor diretamente, para que cada chamada passe pela política antes de chegar a um modelo:
from openai import OpenAI

client = OpenAI(
    api_key="your_truefoundry_api_key",
    base_url="https://gateway.truefoundry.ai",  # SaaS; self-hosted URL is in the Playground code snippet
)
Guardrails integrados inspecionam prompts e saídas em busca de informações confidenciais, segredos, conteúdo inseguro e injeção de prompt. Eles fortalecem as medidas de segurança enquanto apoiam a gestão prática de riscos em casos de uso de alto risco.
OMCP Gateway estende esses controles para ferramentas corporativas. Identidade e permissões podem acompanhar os agentes em sistemas conectados. Isso reduz o escopo das credenciais de serviço, mantendo o acesso às ferramentas dentro dos limites das políticas aprovadas.
Para fluxos de trabalho de várias etapas, o Gateway de Agentes aplica governança em todas as ações e transferências de agentes. O LLM Gateway centraliza o acesso aos modelos entre diferentes provedores. Essa integração estreita mantém os controles fora do código da aplicação e oferece suporte a práticas recomendadas consistentes durante todo o desenvolvimento do modelo.
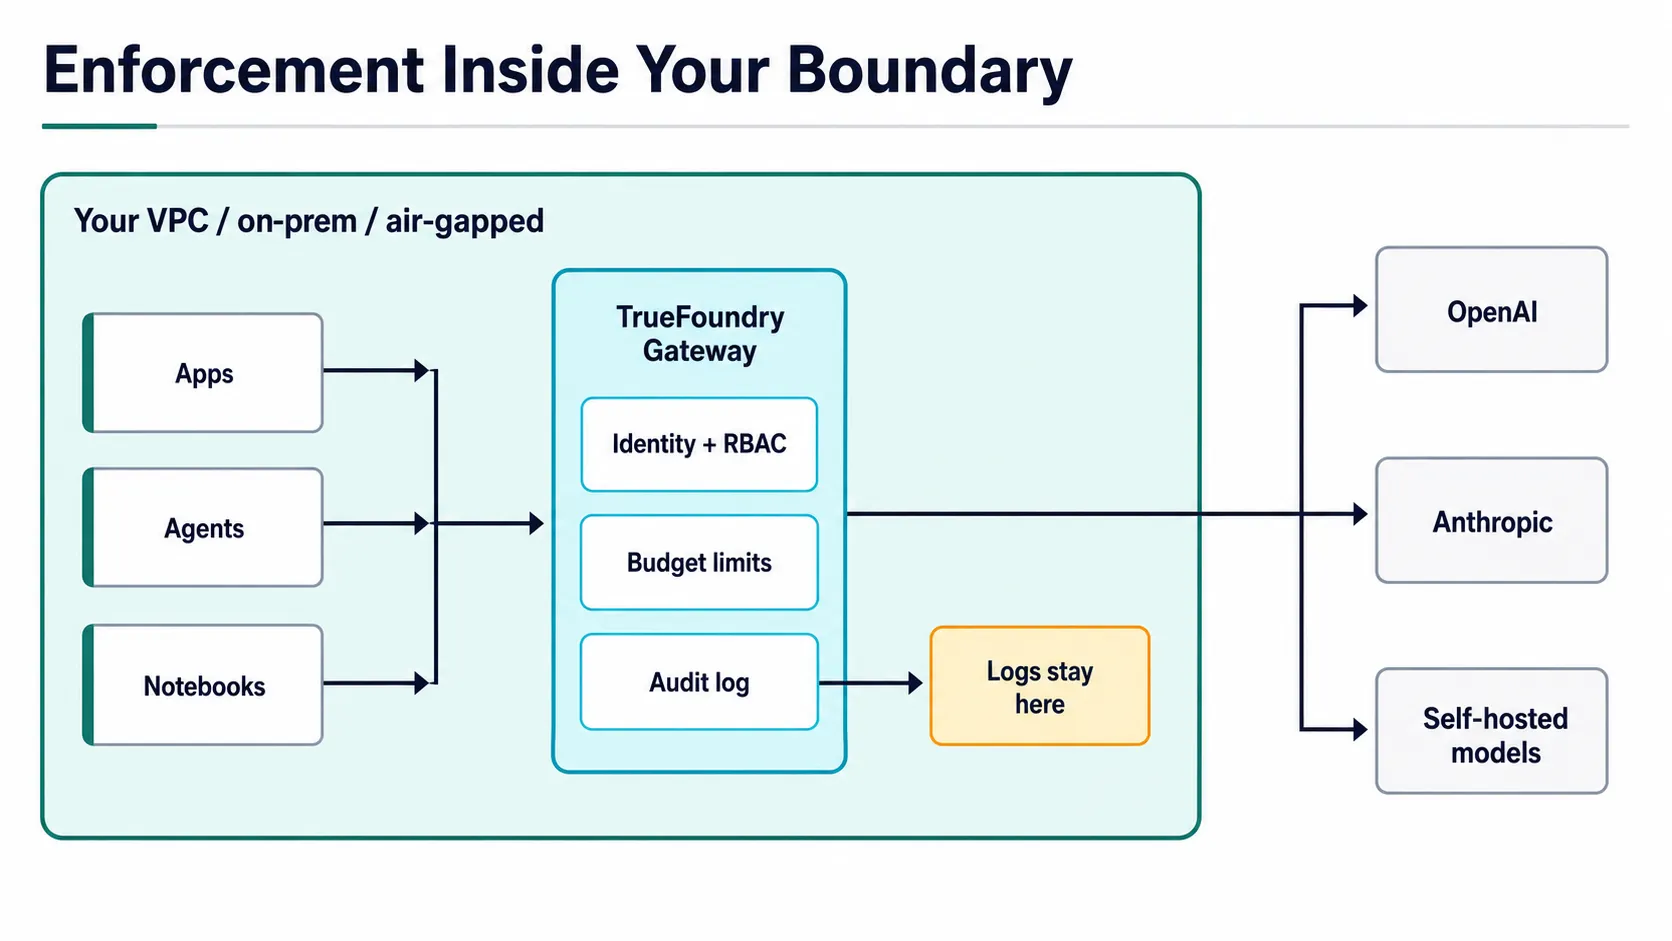
Figura 3: O gateway fica dentro do seu perímetro, portanto, logs e prompts nunca precisam sair dele.
A TrueFoundry oferece suporte a implantações em SaaS, VPC, on-premises e em ambientes isolados (air-gapped). As equipes também obtêm atribuição de custos em tempo real e observabilidade de LLM entre modelos e fluxos de trabalho. O acesso centralizado também pode reduzir a "Shadow AI" ao limitar conexões não gerenciadas com provedores.
A TrueFoundry não substitui todas as soluções de governança ou plataformas de software de gerenciamento de risco. Ela fornece a camada de aplicação de infraestrutura que as complementa. Para equipes que comparam as melhores plataformas de gerenciamento de risco de IA, essa distinção pode reduzir a sobreposição entre ferramentas e, ao mesmo tempo, fortalecer o gerenciamento operacional de riscos de IA.
Agende uma demonstração para ver como a TrueFoundry governa modelos, agentes, ferramentas, identidades, orçamentos e o tráfego de IA corporativa.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada