October 8, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
O Claude Code tornou-se rapidamente um dos assistentes de programação por IA mais populares entre desenvolvedores profissionais. No entanto, embora seja fácil começar a usar com uma chave de API, gerenciar o Claude Code para dezenas ou centenas de desenvolvedores é um desafio completamente diferente.
As organizações precisam de autenticação centralizada, controle de orçamento, logs de auditoria, roteamento de modelos, observabilidade e aplicação de políticas — capacidades que o Claude Code não oferece por conta própria.
Claude Code só precisa de duas variáveis de ambiente para se comunicar com um gateway em vez de falar diretamente com a Anthropic: ANTHROPIC_BASE_URLeANTHROPIC_AUTH_TOKEN. Essa simplicidade é exatamente o motivo pelo qual tantas equipes acabam roteando-o por meio de outra solução poucas semanas após a adoção. Assim que mais do que alguns engenheiros começam a usar o Claude Code com o provedor de nuvem da empresa, alguém pede visibilidade de gastos, outra pessoa quer um modelo de fallback para quando a Anthropic tiver problemas, e a equipe de segurança quer saber a quais servidores MCP os usuários estão se conectando a partir de seus laptops.
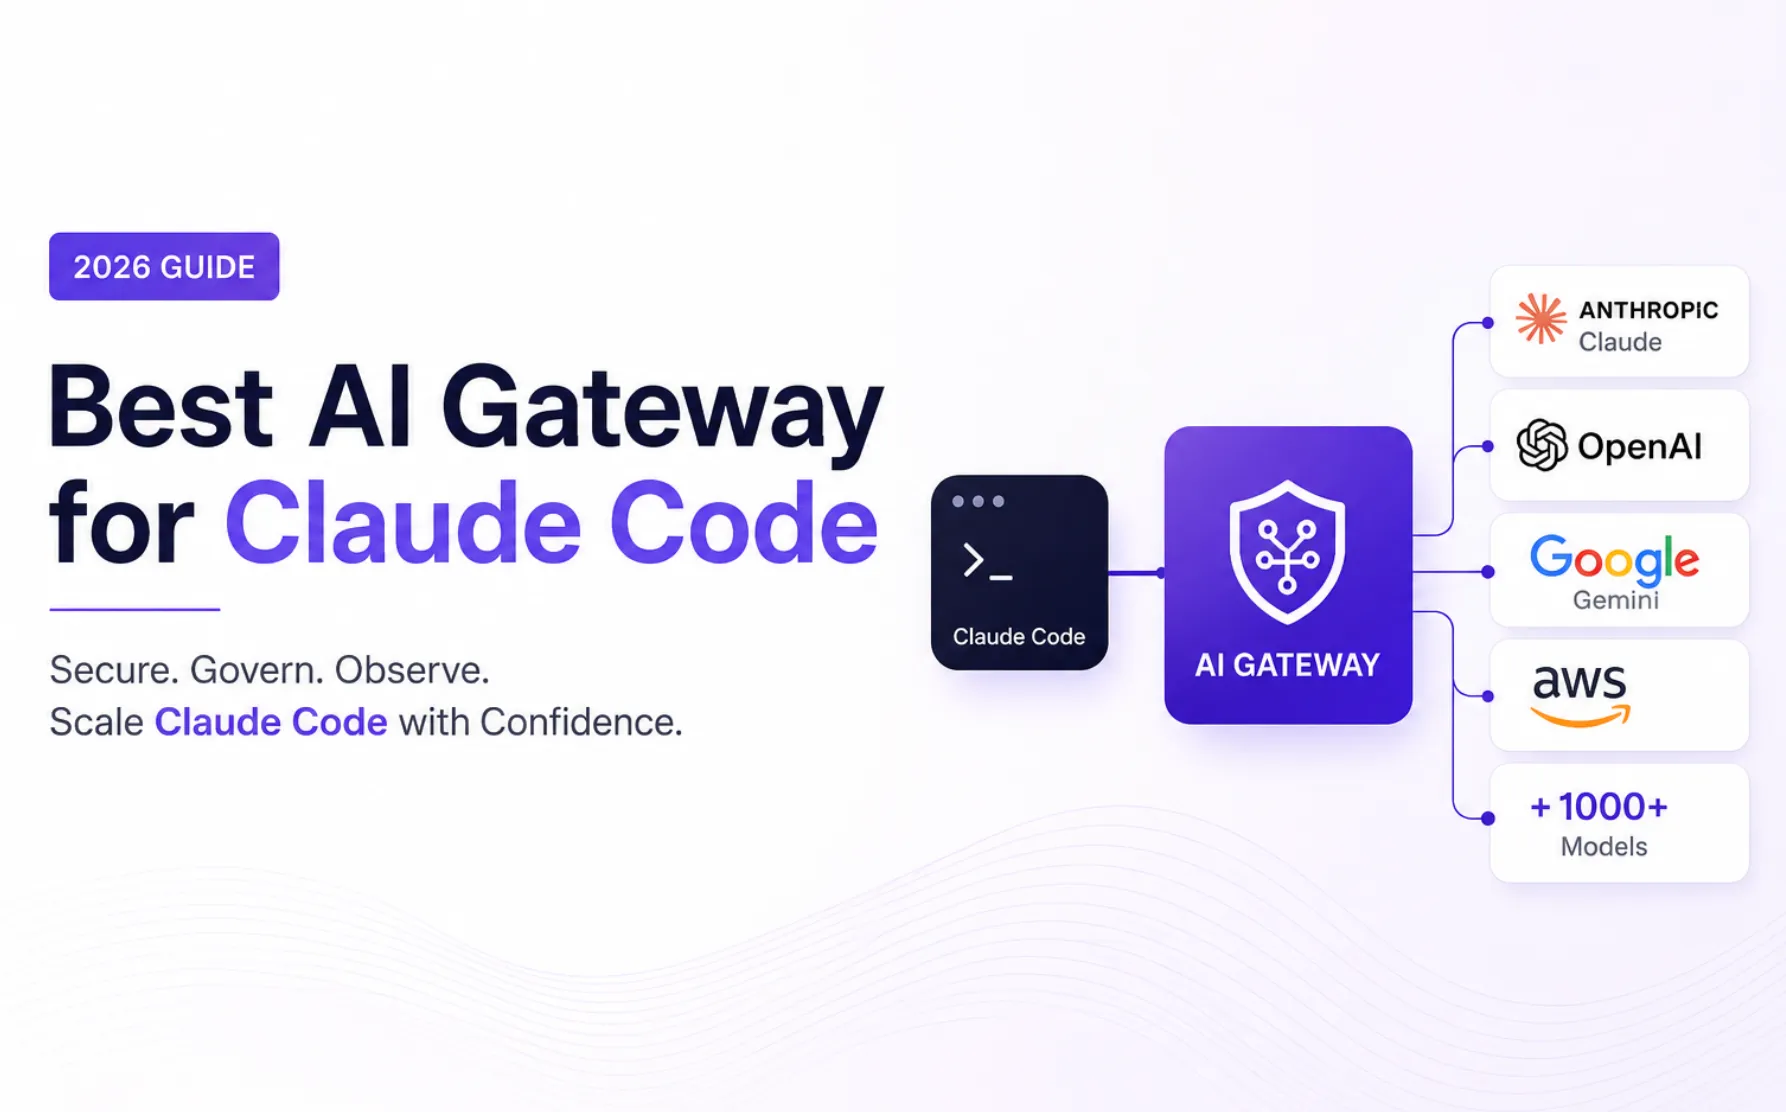
Neste guia, compararemos os melhores AI gateways para o Claude Code em 2026 com base em segurança corporativa, governança, flexibilidade de implantação e capacidades operacionais.
Claude Code funciona bem quando é apenas um desenvolvedor usando uma chave de API pessoal da Anthropic. Mas, no momento em que vários engenheiros começam a depender dele, as equipes de plataforma rapidamente enfrentam desafios relacionados à segurança, governança e visibilidade operacional.
Sem um AI gateway, cada desenvolvedor se conecta diretamente ao provedor do modelo. As chaves de API ficam espalhadas pelos laptops, não há autenticação centralizada e os líderes de engenharia têm pouca visibilidade sobre o uso do modelo, custos ou padrões de acesso. Se um funcionário sai da empresa, a rotação de credenciais geralmente se torna um processo manual. Se a Anthropic sofrer uma interrupção ou se uma equipe quiser mudar para outro provedor de modelo, cada desenvolvedor pode precisar atualizar sua configuração local.
Um(a)Gateway de IA introduz um plano de controle centralizado entre o Claude Code e os provedores de modelos subjacentes. Em vez de cada desenvolvedor gerenciar suas próprias credenciais de provedor, o Claude Code se conecta a um único endpoint corporativo onde a autenticação, o roteamento e as políticas de governança são aplicados de forma consistente.
Além de simplificar a conectividade, um AI gateway permite capacidades que se tornam cada vez mais importantes à medida que a adoção cresce:
Para organizações que implementam o Claude Code para dezenas ou centenas de engenheiros, um gateway de IA o transforma de uma ferramenta de desenvolvedor individual em uma plataforma que pode ser operada de forma segura e confiável em escala corporativa.
Fazer o Claude Code rotear através de um proxy é a parte fácil. Tanto o LiteLLM quanto o OpenRouter lidam com isso em poucos minutos. As questões mais difíceis são as que surgem após a implementação:
Estas são as dimensões que o restante deste artigo utiliza para comparar as 5 principais plataformas.
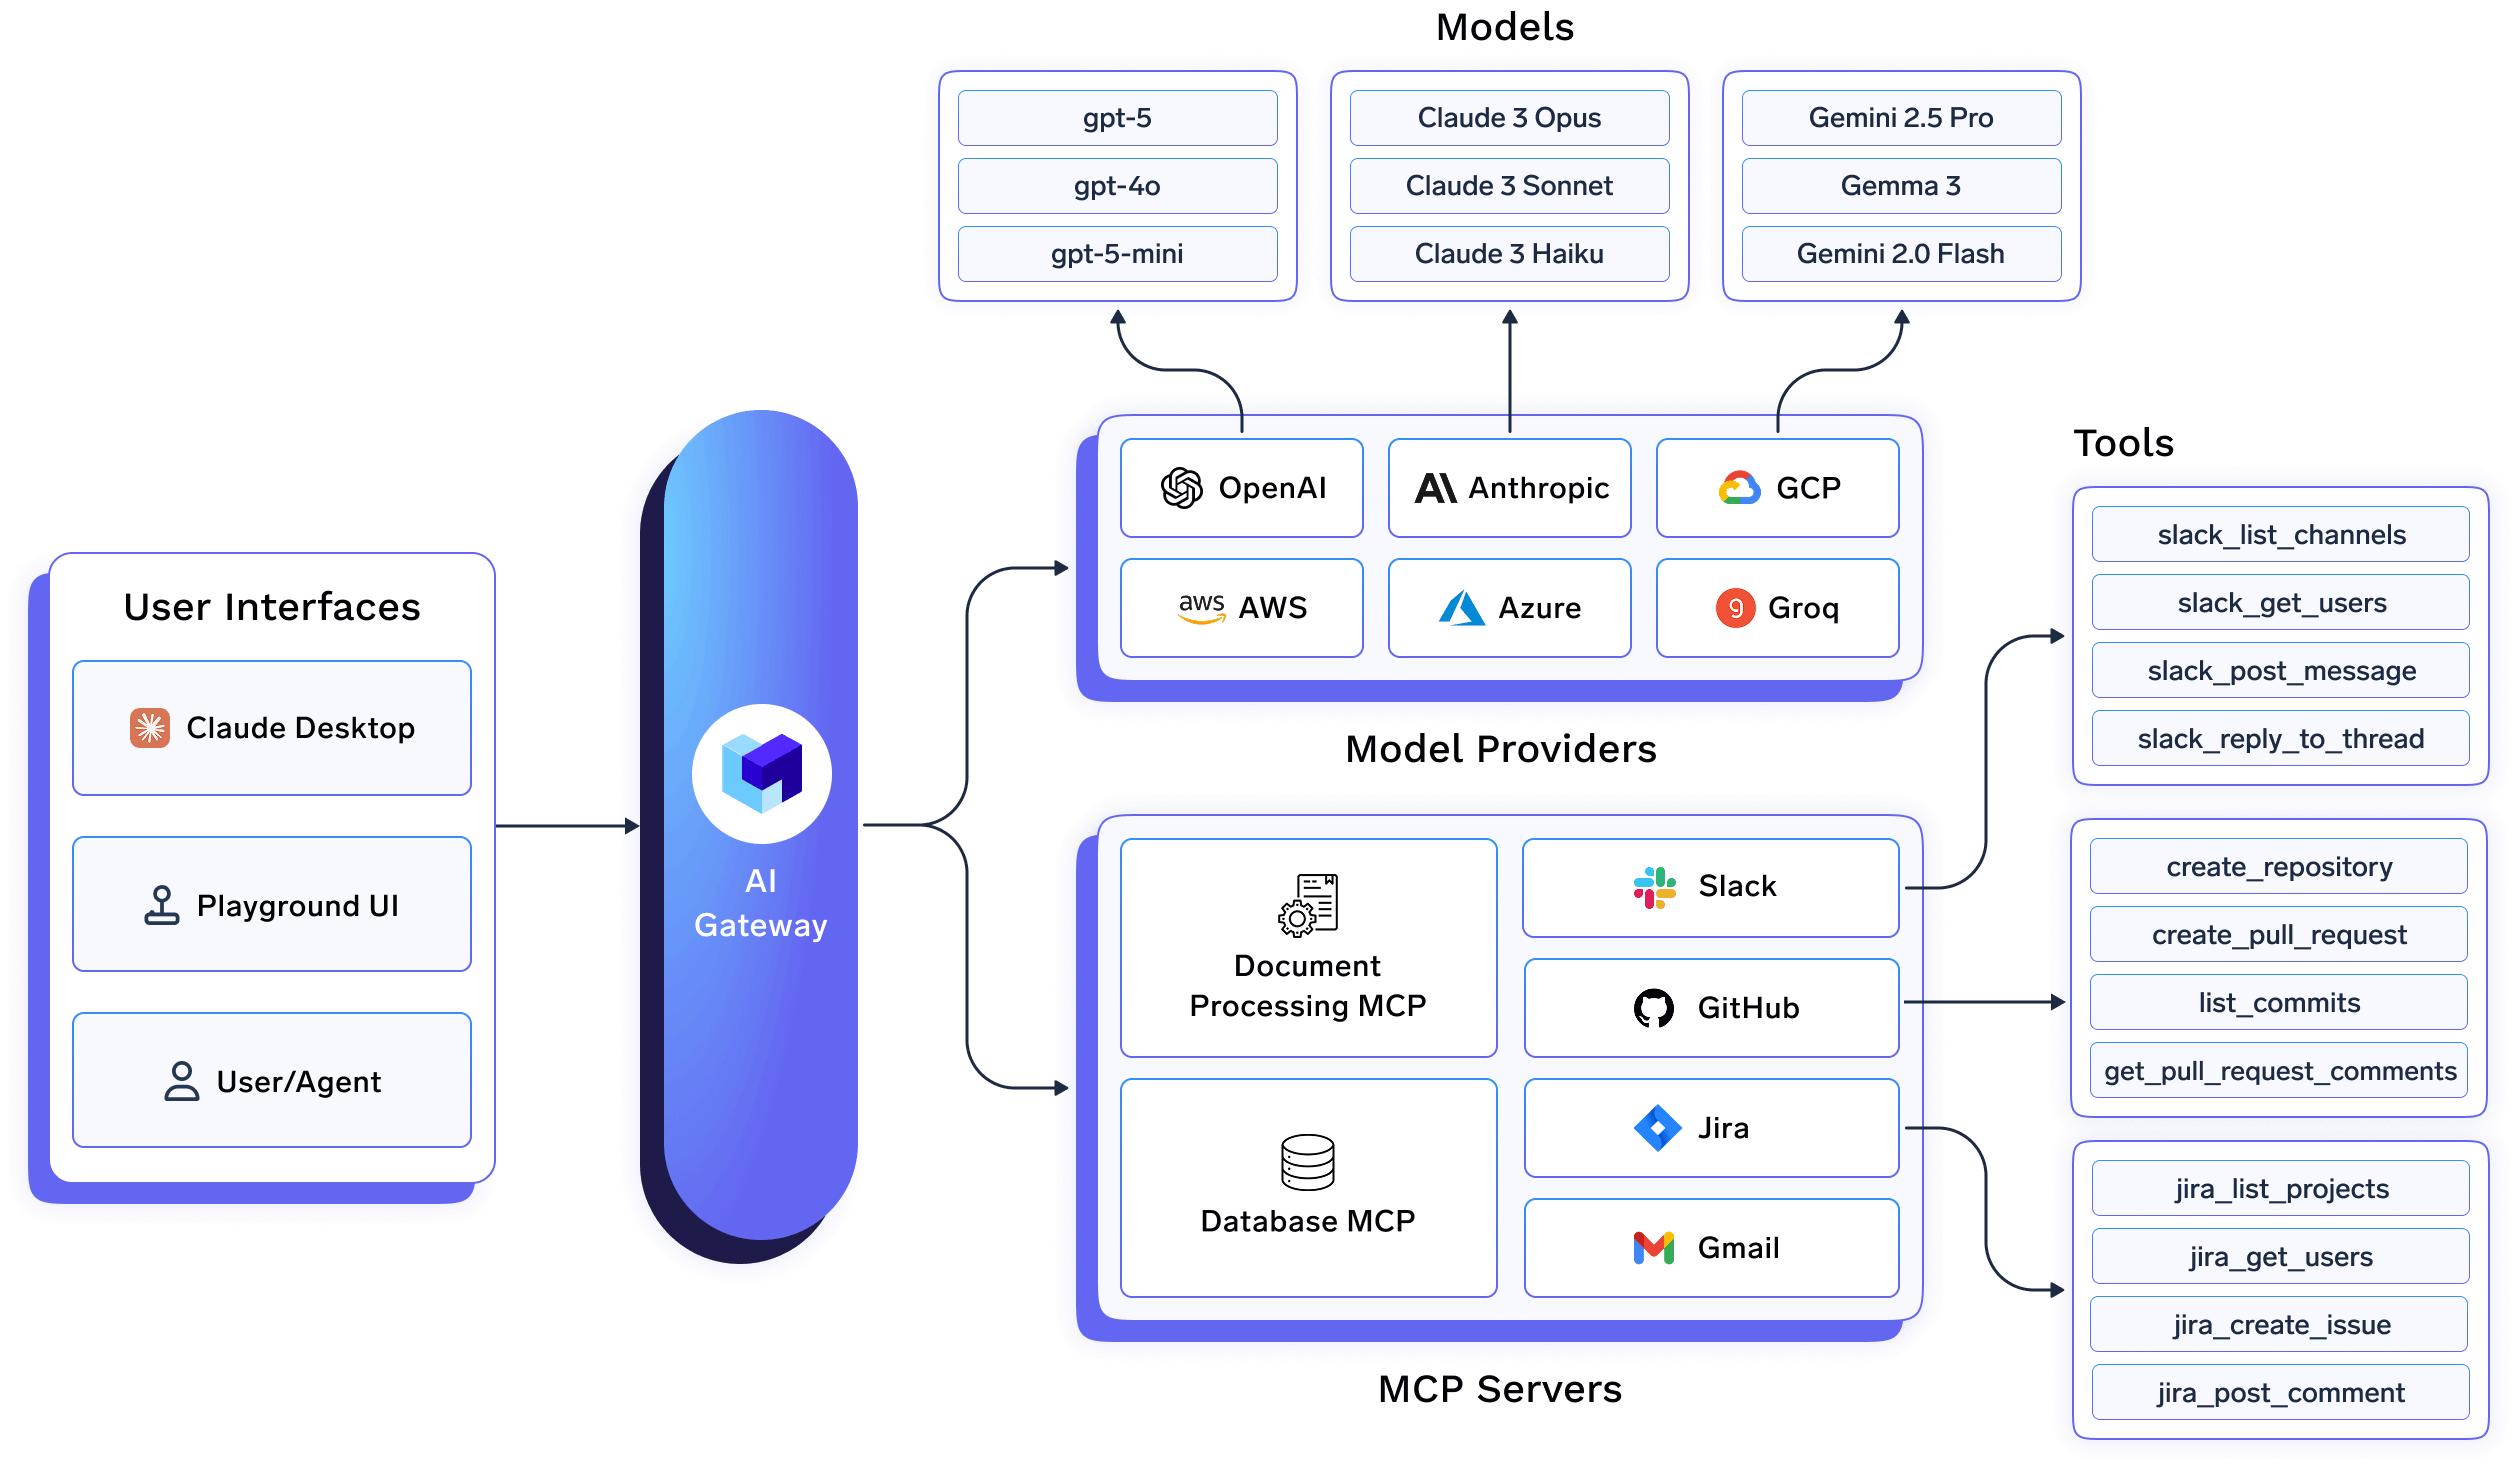
TrueFoundry fornece uma integração dedicada para Claude Code,Claude Code Max, eClaude Desktop, permitindo que as equipes de engenharia se conectem por meio de um AI Gateway centralizado, em vez de gerenciar chaves de API individuais da Anthropic. Os desenvolvedores simplesmente apontam o Claude Code para o endpoint da TrueFoundry e continuam usando os mesmos fluxos de trabalho, enquanto as equipes de plataforma ganham controle centralizado sobre autenticação, governança, observabilidade e acesso a modelos.
Um dos maiores diferenciais da TrueFoundry é seu integrado MCP Gateway. Os administradores registram servidores MCP aprovados — como GitHub, Sentry, Jira ou APIs internas — uma única vez no painel de controle da TrueFoundry, configuram a autenticação de saída e as políticas de acesso, e fornecem aos desenvolvedores uma URL de conexão pronta para uso. Para dispositivos gerenciados, as organizações podem distribuir um arquivo managed-mcp.json por meio de sua solução de MDM, garantindo que o Claude Code só possa se conectar a servidores MCP aprovados. Isso impede que os desenvolvedores adicionem ferramentas não autorizadas, ao mesmo tempo em que oferece às equipes de segurança visibilidade total sobre o acesso às ferramentas.
A autenticação é feita por meio de provedores de identidade corporativos, em vez de chaves de API estáticas. A TrueFoundry integra-se com Okta, Microsoft Entra ID (Azure AD) e outros provedores SAML/OIDC, permitindo que os desenvolvedores se autentiquem usando SSO na primeira vez que se conectarem pelo Claude Code. As contas são provisionadas automaticamente, e as organizações podem automatizar ainda mais o onboarding e o offboarding com o provisionamento SCIM, eliminando a necessidade de distribuir ou rotacionar chaves de API manualmente.
Além da governança, a TrueFoundry foi criada para implantações de IA em produção. Ela pode ser implantada como uma oferta SaaS gerenciada, em sua própria VPC, on-premises ou em ambientes totalmente isolados (air-gapped). O AI Gateway oferece suporte a mais de 1.000 LLMs por meio de uma única API compatível com OpenAIpermitindo que as equipes direcionem solicitações entre provedores ou configurem failover caso a Anthropic sofra uma interrupção. O gateway adiciona apenas 3–4 ms de latência enquanto suporta mais de 350 solicitações por segundo em uma única vCPU, tornando-o adequado para Claude Code implantações em toda a organização.
Prós
Contras
Ideal para: Empresas que implantam o Claude Code em várias equipes de engenharia e que precisam de autenticação centralizada, governança de MCP, observabilidade corporativa e gerenciamento unificado tanto do tráfego de LLM quanto do acesso a ferramentas.
O LiteLLM é um dos gateways de IA de código aberto mais populares para Claude Code. É frequentemente a primeira escolha para equipes de engenharia que desejam roteamento de modelos, rastreamento de uso e abstração de provedores sem se comprometer com uma plataforma comercial. Por ser de código aberto e bem documentado, começar é relativamente simples.
Para conectar o Claude Code, você instala o LiteLLM (pip install 'litellm[proxy]'), configura seus modelos em um config.yaml arquivo, inicie o proxy e aponte o Claude Code para ele definindo a ANTHROPIC_BASE_URLeANTHROPIC_AUTH_TOKEN variáveis de ambiente. Como o Claude Code espera internamente pelos aliases de modelo sonnet,opus, ehaiku, equipes que utilizam outros modelos geralmente remapeiam esses aliases por meio das ANTHROPIC_MODELeANTHROPIC_SMALL_FAST_MODEL variáveis de ambiente.
O LiteLLM funciona bem para organizações que desejam controle total sobre seu gateway de IA. Ele oferece suporte ao roteamento de modelos entre vários provedores, rastreamento básico de custos e ampla personalização, mantendo-se gratuito para auto-hospedagem. Para implantações maiores, o LiteLLM Enterprise adiciona recursos como SSO, RBAC, logs de auditoria e métricas do Prometheus.
A contrapartida é a responsabilidade operacional. Executar o LiteLLM em produção significa que sua equipe é responsável por toda a pilha, incluindo o próprio proxy, Redis, PostgreSQL, balanceamento de carga, monitoramento, atualizações, backups e resposta a incidentes. Para organizações sem uma equipe dedicada de engenharia de plataforma, a sobrecarga operacional pode se tornar significativa à medida que o uso aumenta. Outra consideração é a segurança da cadeia de suprimentos de software.
Prós
Contras
Ideal para: Equipes de engenharia que desejam um gateway de IA de código aberto e flexível para o Claude Code e que se sentem confortáveis em operar sua própria infraestrutura.
O OpenRouter adota uma abordagem bem diferente. Em vez de atuar como um gateway auto-hospedado, ele fornece uma API totalmente gerenciada que dá ao Claude Code acesso a centenas de LLMs por meio de um único endpoint. Os desenvolvedores simplesmente apontam a ANTHROPIC_BASE_URL para a API do OpenRouter, configuram sua chave de API e o Claude Code pode acessar imediatamente modelos da Anthropic, OpenAI, Google, DeepSeek e muitos outros provedores.
Para desenvolvedores individuais e pequenas equipes, isso torna o OpenRouter uma das maneiras mais rápidas de experimentar diferentes modelos. Não há proxy para implantar, nem infraestrutura para manter, e o faturamento segue um modelo simples de pagamento conforme o uso. Os usuários compram créditos e pagam por token consumido, com suporte para alertas de gastos e faturamento centralizado entre provedores.
Onde o OpenRouter difere dos gateways de IA corporativos é na governança. Ele se concentra em simplificar o acesso aos modelos, em vez de fornecer controles organizacionais. Recursos como SSO corporativo, RBAC centralizado, logs de auditoria, políticas de MCP gerenciadas, implantação em VPC e hospedagem local estão fora do seu escopo principal. À medida que as organizações escalam o Claude Code entre várias equipes de engenharia, esses recursos de governança geralmente se tornam cada vez mais importantes.
Prós
Contras
Ideal para: Desenvolvedores individuais e pequenas equipes que desejam acesso imediato a vários LLMs a partir do Claude Code sem precisar gerenciar a infraestrutura de um gateway.
O Cloudflare AI Gateway é um proxy de IA gerenciado que atua entre o Claude Code e os provedores de modelos, oferecendo observabilidade centralizada, cache, limitação de taxa, novas tentativas e redundância de modelos, sem exigir que os desenvolvedores modifiquem seus fluxos de trabalho. A Cloudflare publicou recentemente uma documentação dedicada para conectar o Claude Code por meio do AI Gateway, tornando-o um dos gateways hospedados mais fáceis de implementar com clientes compatíveis com Anthropic.
O Claude Code conecta-se ao Cloudflare AI Gateway usando o endpoint padrão compatível com Anthropic. As organizações podem autenticar-se usando um token de gateway da Cloudflare, enquanto a Cloudflare gerencia as credenciais do provedor subjacente por meio do modelo Bring Your Own Key (BYOK) ou de seu modelo de faturamento unificado. Isso permite que as equipes de plataforma centralizem as credenciais dos provedores em vez de distribuir chaves de API da Anthropic para cada desenvolvedor.
Além da conectividade, a Cloudflare foca em confiabilidade e visibilidade operacional. O AI Gateway oferece registro de solicitações, análise de tokens e custos, cache, limitação de taxa, novas tentativas e políticas de redundância de modelos entre os provedores suportados, oferecendo às equipes de engenharia um local único para monitorar o tráfego de IA. Os recursos principais do AI Gateway estão disponíveis atualmente em todos os planos da Cloudflare, tornando-o uma opção acessível para equipes que já utilizam a plataforma de desenvolvedor da Cloudflare.
A desvantagem é que o Cloudflare AI Gateway foca principalmente em gerenciamento de tráfego de LLM em vez de governança de MCP corporativo. Organizações que precisam de gerenciamento centralizado de servidores MCP, fluxos de trabalho de identidade corporativa e aplicação de políticas para acesso a ferramentas geralmente exigirão infraestrutura adicional além do próprio AI Gateway.
Prós
Contras
Ideal para: Equipes que já utilizam a Cloudflare e desejam um AI Gateway gerenciado com observabilidade, controle de custos e recursos de confiabilidade para o Claude Code.
O Kong AI Gateway estende a plataforma de API gateway da Kong para cargas de trabalho de IA, permitindo que as organizações apliquem ao tráfego de LLM as mesmas políticas de autenticação, gerenciamento de tráfego, limitação de taxa e observabilidade que já utilizam para APIs. É uma escolha natural para empresas que já padronizaram o uso do Kong Gateway e desejam governar o tráfego de IA usando ferramentas operacionais familiares.
Em vez de ser criado especificamente para o Claude Code, o Kong oferece recursos de gateway com reconhecimento de IA que podem ser posicionados à frente de provedores de modelos como Anthropic e OpenAI. As organizações podem usar o Kong para centralizar a autenticação, aplicar políticas de segurança, definir limites de taxa e monitorar solicitações, enquanto continuam gerenciando o tráfego de IA por meio da infraestrutura existente da Kong.
Como o Kong é fundamentalmente uma plataforma de gateway de API, implantá-lo para o Claude Code geralmente envolve mais infraestrutura e configuração do que gateways nativos de IA. Ele também não oferece guias de integração dedicados ou publicados para o Claude Code da mesma forma que algumas plataformas focadas em IA, portanto, as equipes podem precisar construir e manter por conta própria grande parte da integração necessária.
Prós
Contras
Ideal para: Empresas que já utilizam o Kong e desejam estender seu modelo de governança de API existente para cargas de trabalho de IA, em vez de introduzir uma plataforma de gateway separada.
O Claude Code funciona bem para desenvolvedores individuais, mas implantá-lo em uma organização de engenharia traz novos desafios relacionados à autenticação, governança, observabilidade e acesso tanto a modelos de IA quanto a ferramentas corporativas.
Cada plataforma nesta comparação atende a um caso de uso diferente. LiteLLM oferece a flexibilidade de um gateway de código aberto e auto-hospedado. OpenRouter fornece a maneira mais rápida de acessar vários provedores de modelos sem precisar gerenciar infraestrutura. Cloudflare AI Gateway foca em roteamento gerenciado, confiabilidade e observabilidade, enquanto Portkey combina recursos de AI Gateway e MCP Gateway com gerenciamento de tráfego de nível empresarial.
Para organizações maiores, no entanto, os requisitos geralmente vão além do simples roteamento de solicitações para um LLM. As equipes corporativas normalmente precisam de autenticação centralizada, aplicação de políticas, logs de auditoria, flexibilidade de implantação e governança tanto sobre o acesso aos modelos quanto aos servidores MCP. TrueFoundry reúne esses recursos em um AI Gateway e um MCP Gateway unificados, tornando-o ideal para implantações do Claude Code em escala de produção.
P: Qual é o melhor gateway de IA para o Claude Code?
R: Depende da escala. Para um indivíduo ou equipe pequena, o OpenRouter ou uma configuração básica do LiteLLM oferecem roteamento e acesso a vários modelos com o mínimo de esforço. Quando o Claude Code passa a ser usado por toda uma organização de engenharia e a equipe de segurança precisa de visibilidade sobre o acesso ao servidor MCP e auditoria por usuário, o TrueFoundry é a opção desenvolvida especificamente para isso.
P: Posso usar o LiteLLM ou o OpenRouter com o Claude Code hoje?
R: Sim. Ambos funcionam definindo ANTHROPIC_BASE_URLeANTHROPIC_AUTH_TOKEN. O OpenRouter não precisa de um proxy local, pois utiliza diretamente o protocolo do Claude Code; o LiteLLM exige a execução de uma instância de proxy local ou hospedada que você mesmo configura.
P: O TrueFoundry oferece suporte à governança de MCP especificamente para o Claude Code?
R: Sim. Os administradores registram servidores MCP aprovados centralmente e, em dispositivos gerenciados, um arquivo managed-mcp.json assume o controle exclusivo sobre quais servidores a instância do Claude Code de um desenvolvedor pode acessar.
P: Posso implantar o TrueFoundry na minha própria VPC ou on-premise?
R: Sim. O TrueFoundry é executado na sua VPC, on-premise, em ambientes isolados (air-gapped), híbridos ou em múltiplas nuvens, e nenhum dado sai do seu domínio. Esse é o principal motivo pelo qual as equipes de segurança que avaliam gateways para o Claude Code preferem essa solução em vez de opções apenas hospedadas.
P: O TrueFoundry está em conformidade com SOC 2 ou HIPAA?
R: A infraestrutura do TrueFoundry possui conformidade com SOC2, ISO 27001, GDPR e HIPAA, com RBAC, SSO e logs de auditoria imutáveis integrados. Confira a Central de Confiança em trust.truefoundry.com para ver as certificações atuais.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada