November 6, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
O serviço lançado pela Amazon para aplicar salvaguardas à IA generativa é o AWS Bedrock Guardrails. Em vez de criar seu próprio sistema de moderação, você configura as guardrails dentro do console do Bedrock, onde elas se aplicam a um conjunto específico de regras referentes ao conteúdo dentro da sua aplicação.
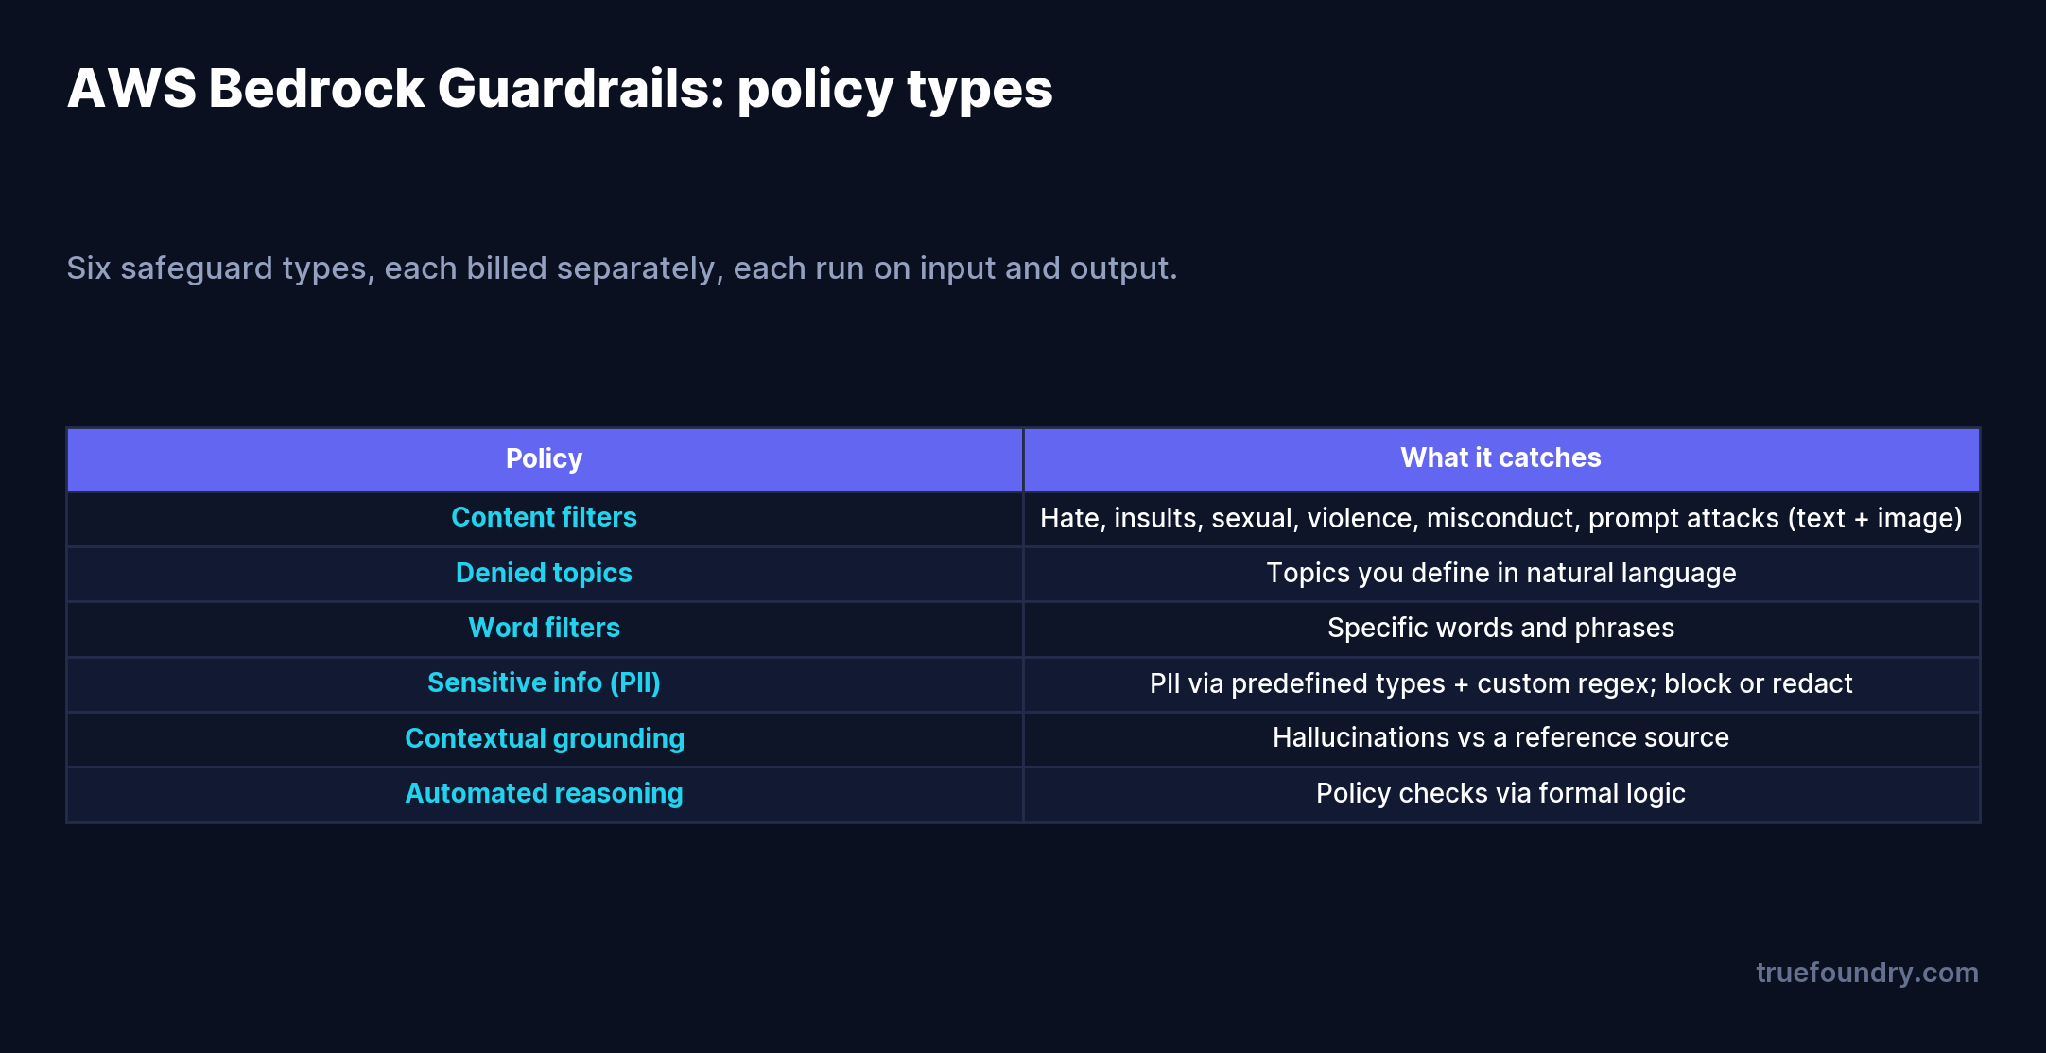
Existem seis tipos de política: filtros de conteúdo (ódio, insultos, conteúdo sexual, violência, má conduta e ataques de prompt, em texto e imagem), tópicos negados que você descreve em linguagem natural, filtros de palavras, filtros de informações sensíveis que detectam e redigem PII por meio de tipos predefinidos ou regex personalizadas, verificações de grounding contextual que sinalizam alucinações contra uma fonte de referência e verificações de raciocínio automatizado. Você pode bloquear conteúdo ofensivo categoricamente ou redigi-lo e permitir a passagem da requisição.
É um serviço bom e bem mantido. Uma limitação em sua estrutura é bastante clara: ele reside no mundo do Bedrock. Sua requisição vai direto para a Anthropic ou OpenAI e não passa pelo Bedrock Guardrails. Essa é a diferença que um gateway soluciona.
A maioria das equipes não executa apenas um modelo. Elas executam vários, entre provedores, e mudam quais utilizam ao longo do tempo. Se sua política de segurança estiver vinculada à inferência de um único provedor, qualquer outra chamada de modelo ficará desprotegida — e re-implementar a moderação por provedor é exatamente o trabalho duplicado e inconsistente que você deseja evitar.
Rotear o Bedrock Guardrails por meio do TrueFoundry AI Gateway desacopla a política do modelo. O gateway chama a API ApplyGuardrail do Bedrock como uma etapa de guardrail em torno de qualquer requisição de modelo, de modo que:
O gateway executa guardrails em dois hooks ao redor do modelo: entrada (antes de o prompt atingir o modelo) e saída (após a resposta).
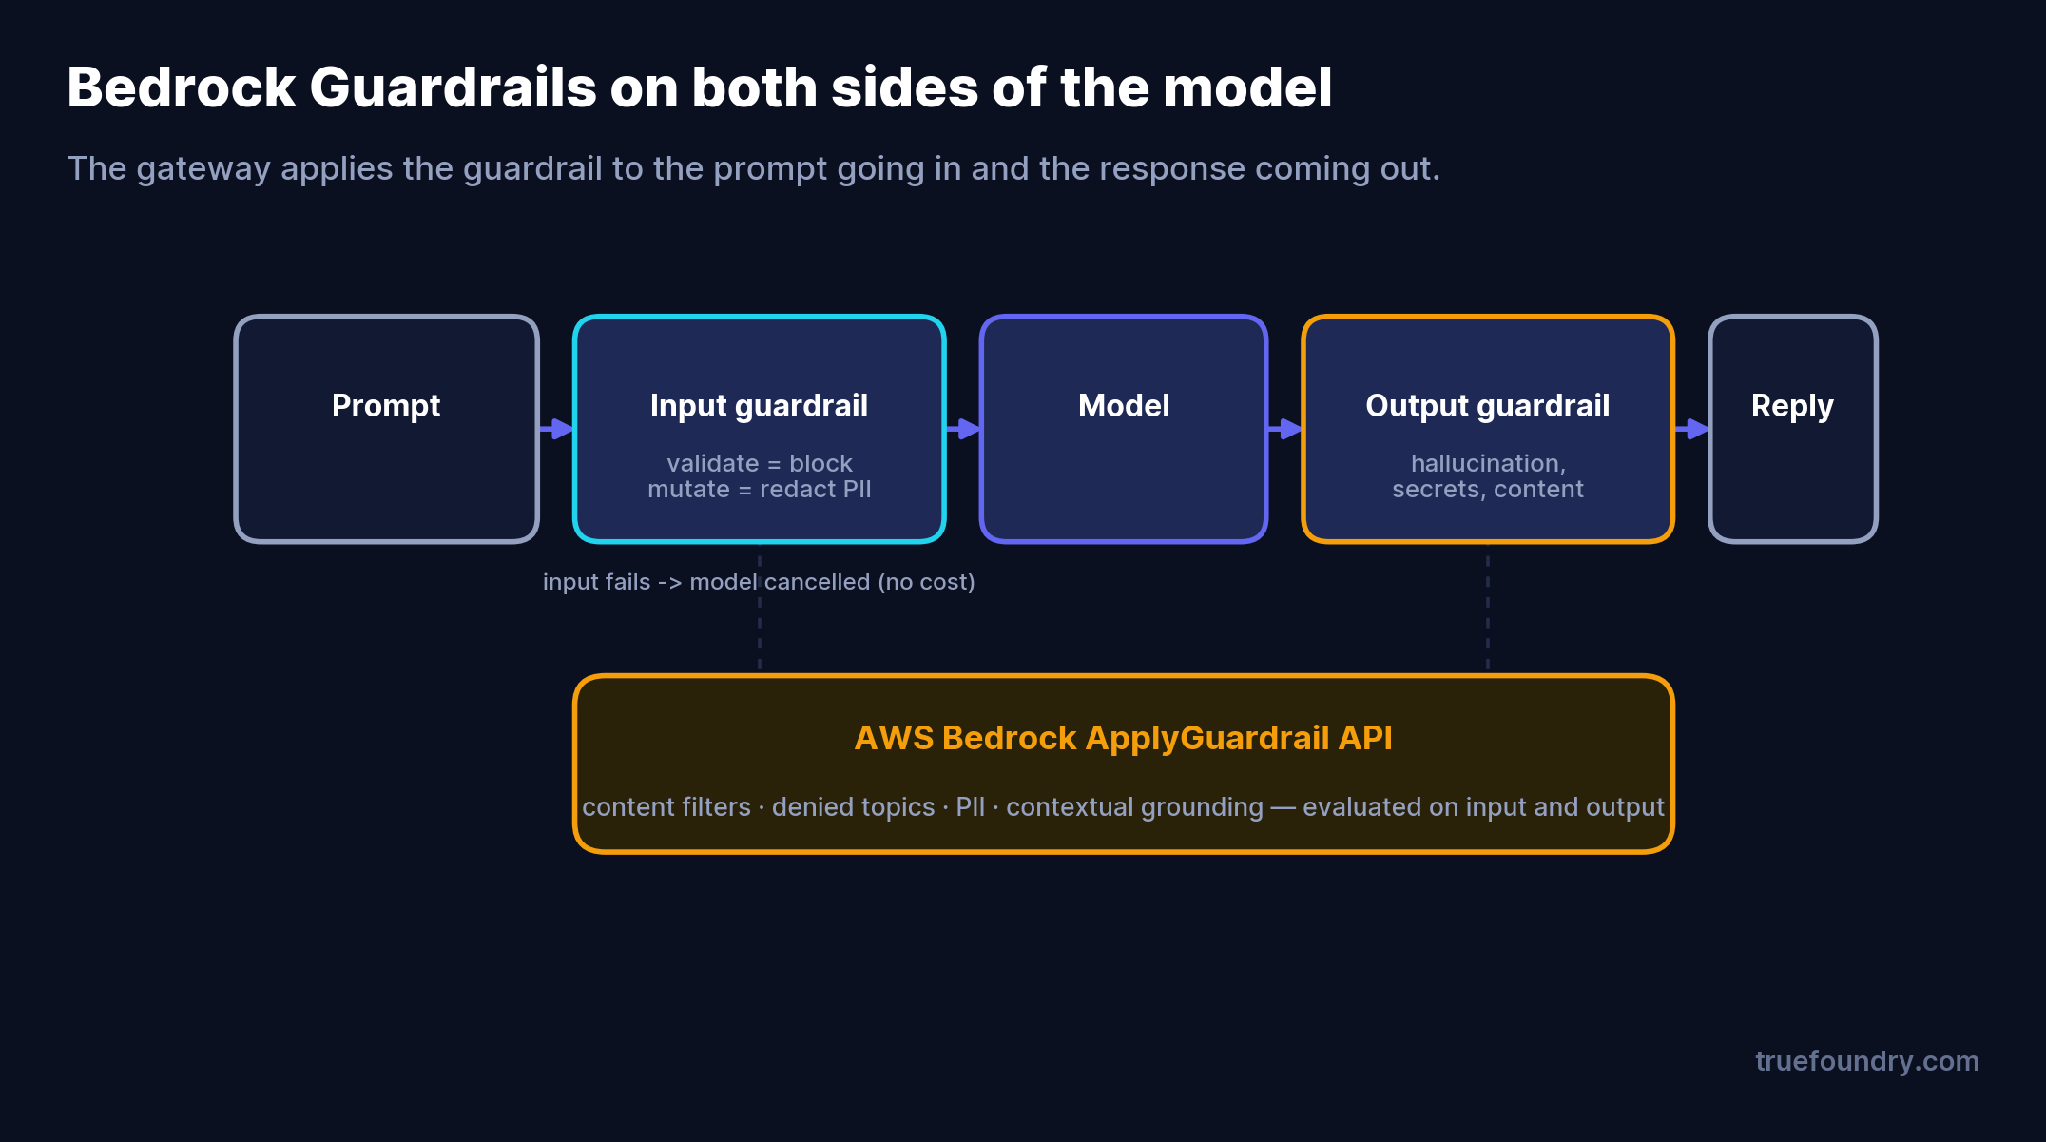
A sequência é deliberada. A mutação de entrada (por exemplo, redigir PII) é executada primeiro e bloqueia até ser concluída. A validação de entrada é então executada em paralelo com a requisição do modelo — para que uma verificação de conteúdo não adicione latência no caminho bem-sucedido e, se falhar enquanto o modelo ainda estiver gerando, o gateway cancela a requisição do modelo para que você não pague por uma resposta que descartaria. Após o modelo responder, a mutação de saída e a validação de saída são executadas antes que qualquer coisa chegue ao cliente.
Você controla duas coisas por guardrail:
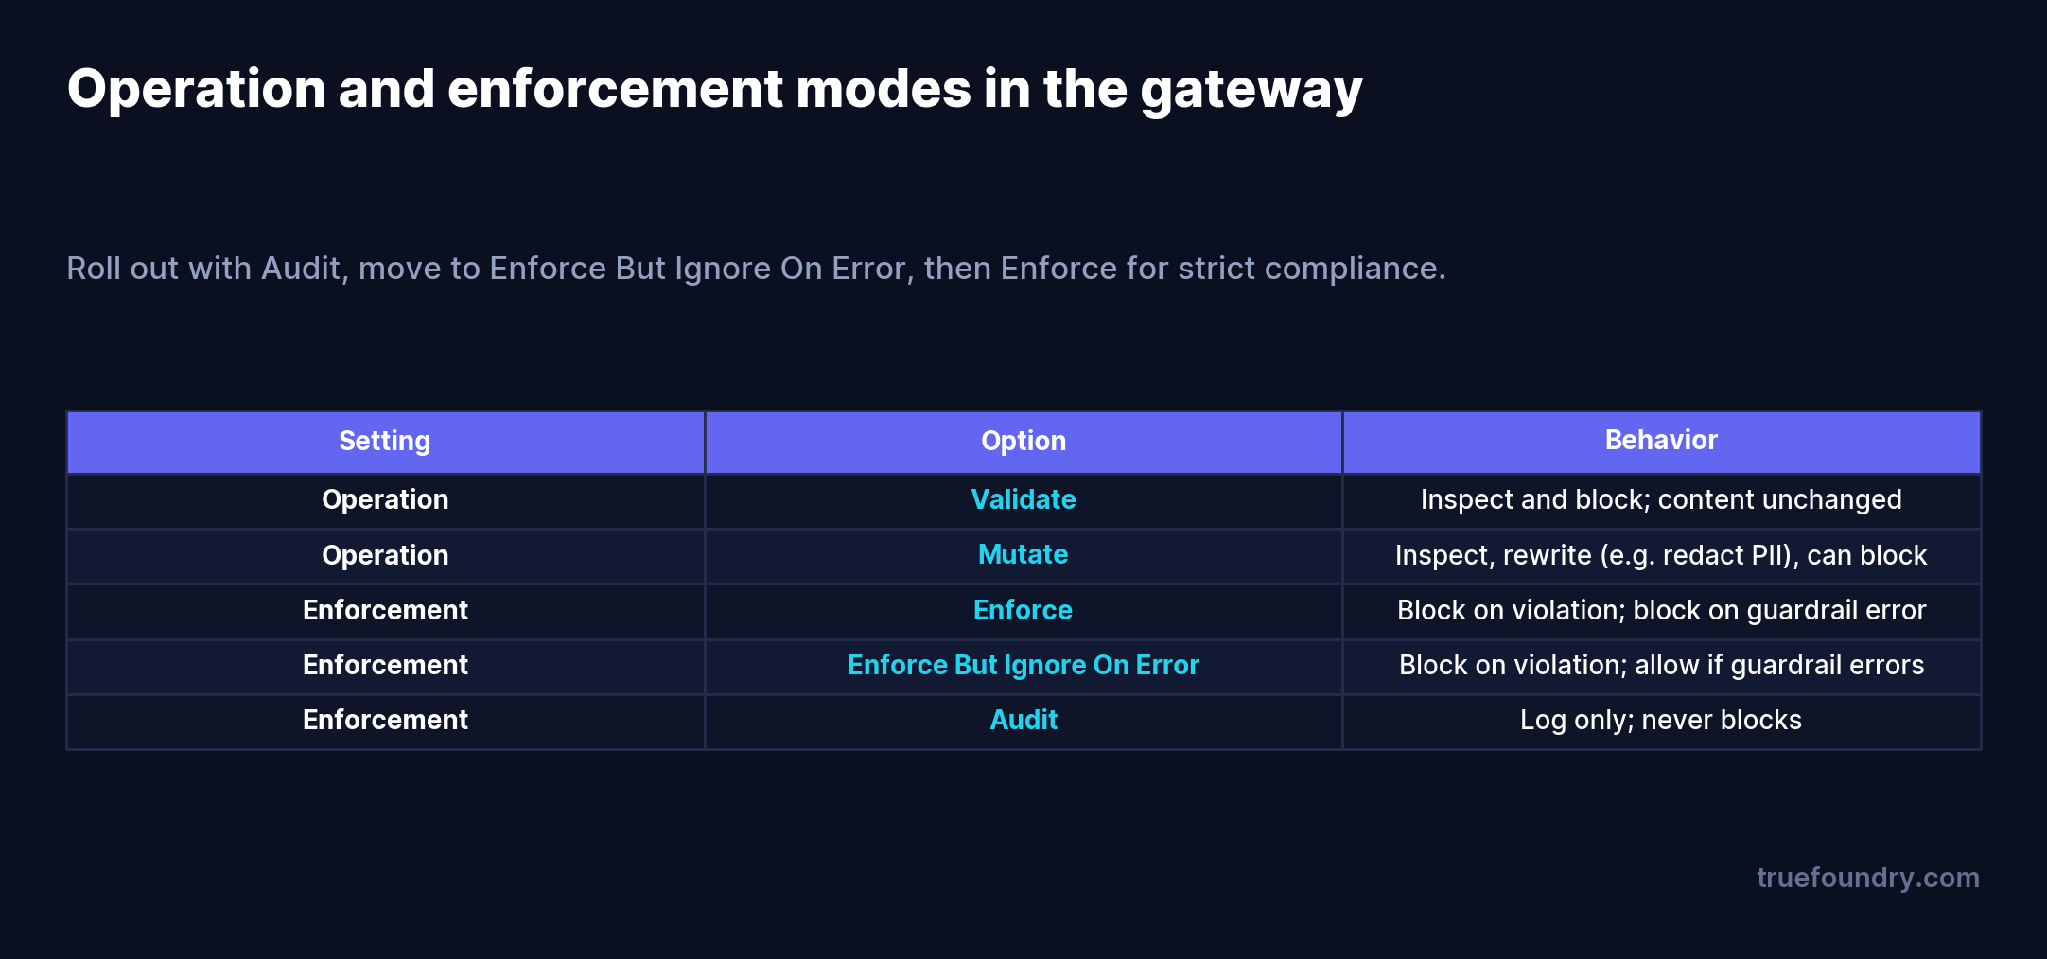
A Operação é Validate (inspecionar e bloquear, conteúdo inalterado) ou Mutate (inspecionar e reescrever — por exemplo, anonimizar um nome detectado para {NAME} — e opcionalmente bloquear). A Aplicação (Enforcement) decide o que acontece em caso de violação e em caso de erro na guardrail: Enforce bloqueia ambos; Enforce-but-ignore-on-error bloqueia violações, mas permite a passagem do tráfego se a própria guardrail sofrer timeout; Audit apenas registra em log. O gateway envia o conteúdo para a API ApplyGuardrail do Bedrock e age com base na resposta — se o Bedrock retornar GUARDRAIL_INTERVENED, o gateway bloqueia (Validate) ou substitui pelo texto redigido (Mutate).
Protegem um provedor e esquecem o restante. O Bedrock Guardrails em modelos do Bedrock é metade de uma política se metade do seu tráfego vai para outro lugar. Aplique-o no gateway para que a cobertura seja uniforme.
Vão direto para o modo Enforce. Ativar o bloqueio rígido em produção sem uma linha de base causa interrupções por falsos positivos. Comece no modo Audit, observe o que ele capturaria e, em seguida, ajuste.
Esquecem que as guardrails de saída não são executadas em streaming. Com stream: true, as verificações de saída são ignoradas — não há resposta completa para avaliar. Se você precisa de moderação de saída, defina stream: false ou valide no lado do cliente.
Ignoram o custo de proteção. Cada política é cobrada, tanto na entrada quanto na saída, portanto, cada requisição é avaliada duas vezes. Empilhar várias políticas em tráfego de alto volume pode fazer com que os custos de guardrails rivalizem com os custos de inferência — monitore isso.
Primeiro, crie a guardrail no console do AWS Bedrock — defina suas políticas e, em seguida, anote seu Guardrail Identifier e Version, dos quais você precisará para conectá-la.
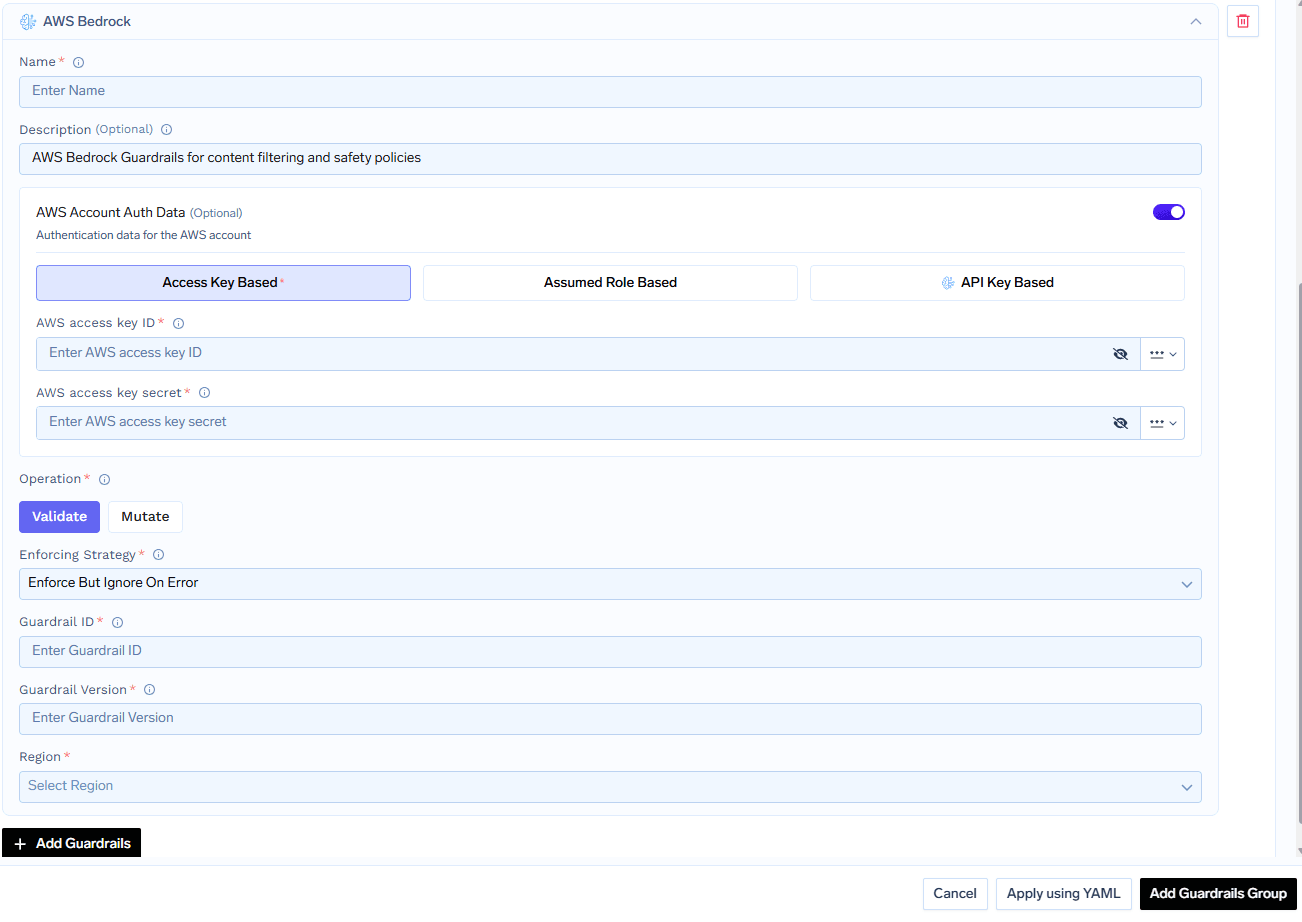
No TrueFoundry, crie um grupo de guardrails e selecione AWS Bedrock como o provedor.
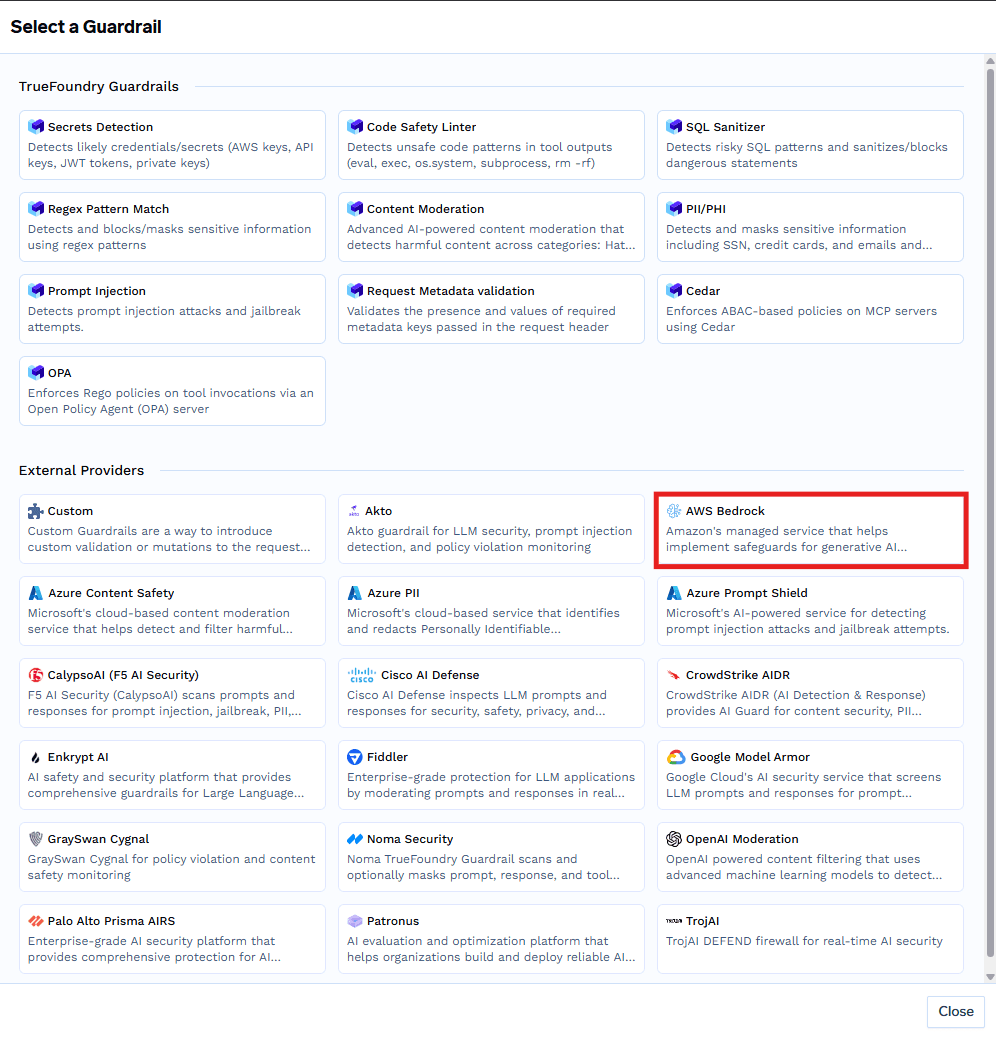
Preencha a configuração: um nome, a operação (Validate ou Mutate), o Guardrail Identifier e Version do AWS, e sua autenticação da AWS — seja um par de chaves de acesso ou uma role IAM assumida com External ID e região. A entidade IAM precisa da permissão bedrock:ApplyGuardrail.
Aplique em toda a organização por meio de AI Gateway → Policies → Guardrails, ou por requisição com o cabeçalho X-TFY-GUARDRAILS:
Quando o Bedrock intervém, o gateway vê uma resposta estruturada e age sobre ela — aqui, um bloqueio por PII:
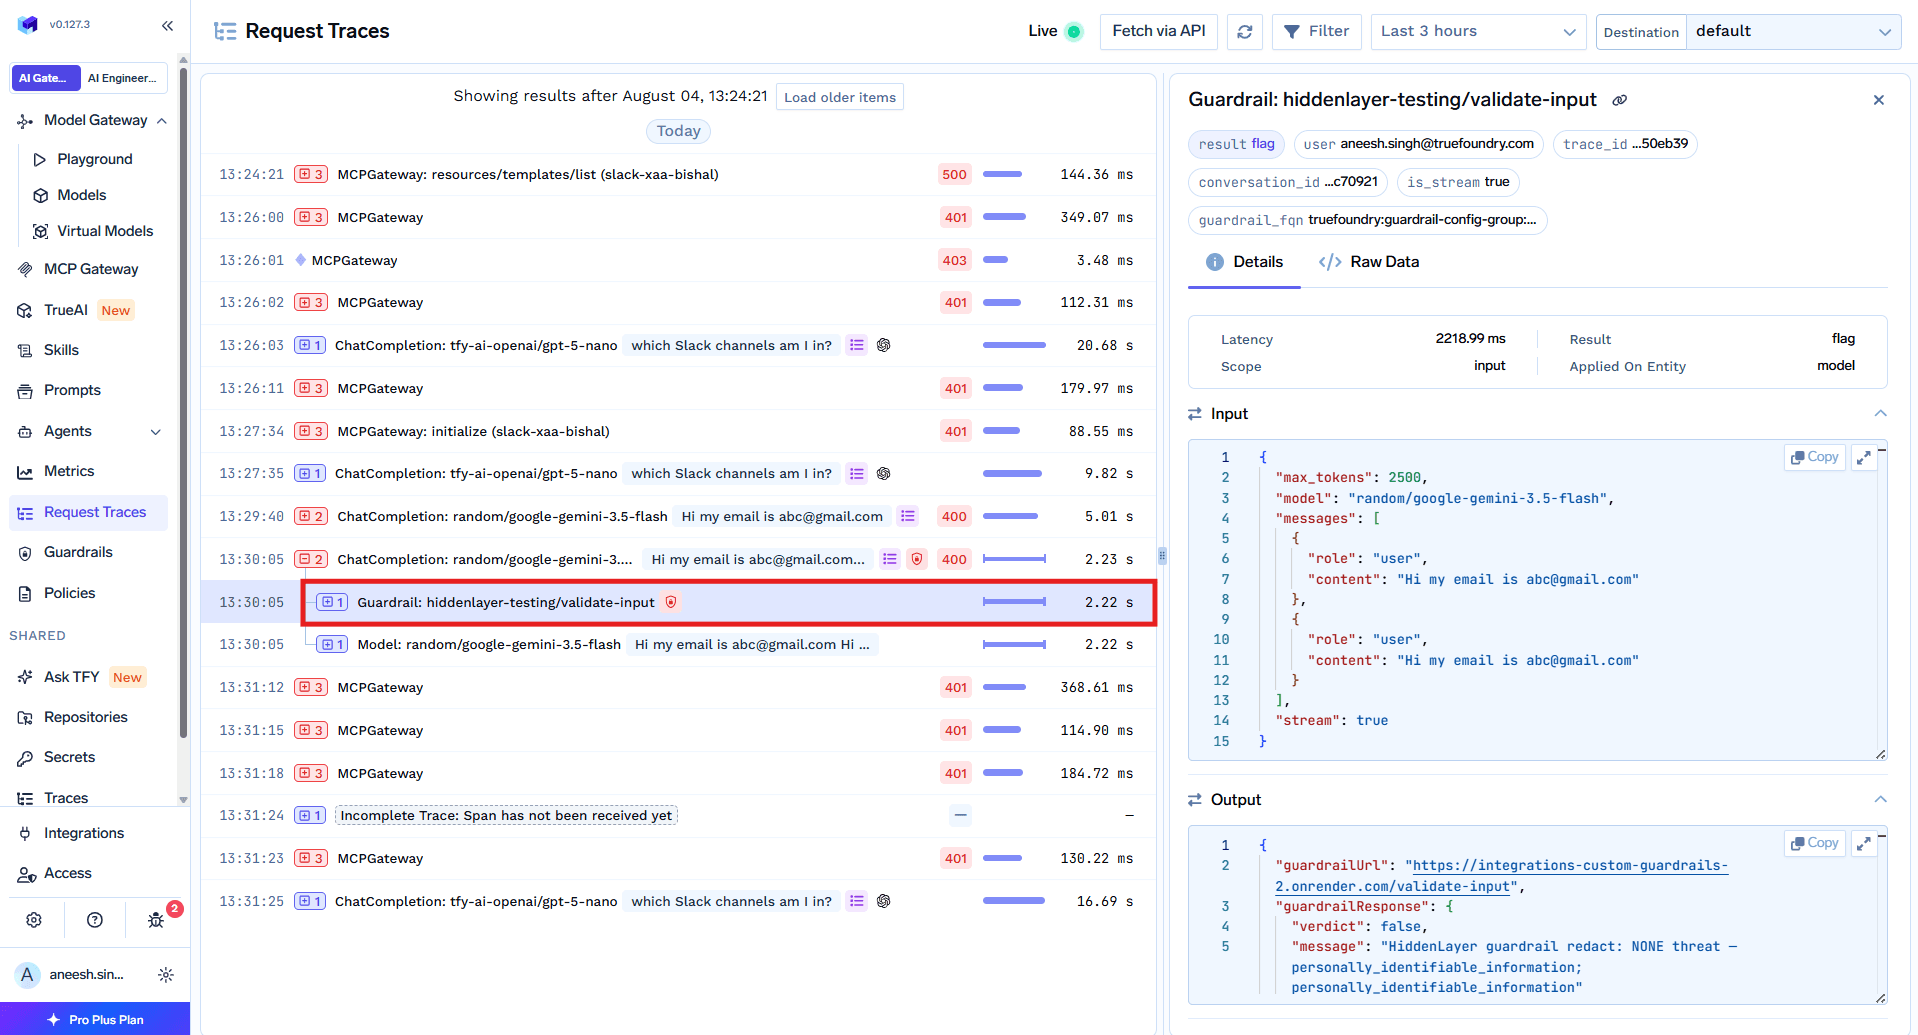
Cada execução de guardrail aparece em Monitor → Request Traces com sua latência, resultado e o que ela capturou.
O Bedrock Guardrails é cobrado por tipo de política, por 1.000 unidades de texto — e como a guardrail é executada tanto no prompt quanto na resposta, cada requisição é avaliada duas vezes. Os preços posteriores a 2024 colocavam filtros de conteúdo e tópicos negados em torno de US$ 0,15 por 1.000 unidades de texto, com PII e grounding contextual mais baixos; os números de terceiros para 2026 variam, portanto, confirme na página de preços do Amazon Bedrock antes de orçar [VERIFY valores atuais do Bedrock Guardrails]. O aviso prático: habilitar três ou quatro políticas em alto volume pode fazer com que o gasto com guardrails ultrapasse o gasto com inferência. Executá-lo por meio do gateway significa que esse custo — e a latência que cada verificação adiciona — é visível por requisição em vez de ficar oculto em uma fatura da AWS.
Um assistente de suporte faz o roteamento para o Claude buscando qualidade, mas deve aplicar a mesma política de PII e conteúdo que a empresa já construiu no Bedrock. Em vez de recriar a moderação para a Anthropic, a equipe vincula a guardrail existente do Bedrock no gateway no modo Mutate para PII e no modo Validate para conteúdo.
Agora, cada chamada do Claude é verificada pelo ApplyGuardrail do Bedrock na entrada (PII redigida antes do envio do prompt) e na saída (conteúdo validado antes do envio da resposta). A mesma guardrail também cobre as ferramentas internas da equipe baseadas em GPT, sem integração adicional. Uma política, definida uma vez na AWS, aplicada entre dois provedores — e cada decisão visível nos traces de requisições.
O AWS Bedrock Guardrails é um serviço de segurança capaz, com uma limitação estrutural: ele protege apenas o Bedrock. A maioria das equipes executa mais do que apenas o Bedrock, o que significa que uma política definida uma vez deve se aplicar a todos os lugares — e não ser reimplementada por provedor e deixada para se desatualizar.
Rotear o Bedrock Guardrails por meio do TrueFoundry AI Gateway faz com que uma única política cubra todos os modelos, aplicada em ambos os lados de cada chamada, implantada com segurança do modo Audit ao Enforce, e totalmente observável até a latência e o custo por requisição. Você mantém a guardrail que já construiu na AWS e a estende por toda a sua frota de modelos.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



A managed AWS service that applies safety policies — content filters, denied topics, word filters, PII detection, contextual grounding, and automated reasoning — to generative AI prompts and responses.
Yes, through the TrueFoundry AI Gateway. The gateway calls Bedrock’s ApplyGuardrail API as a guardrail step around any model, so the same policy covers OpenAI, Anthropic, Gemini, and open models.
They’re billed per policy type per 1,000 text units, and run on both input and output, so each request is evaluated twice. Rates have changed over time and 2026 third-party figures vary — confirm on the Amazon Bedrock pricing page.
Input validation runs in parallel with the model request, so it usually adds no wait on the happy path; input mutation and output guardrails run synchronously. The gateway shows each guardrail’s latency in request traces.
It depends on the enforcement strategy: Enforce blocks, Enforce-but-ignore-on-error lets the request through, and Audit always allows. Enforce-but-ignore-on-error is the safest default.
Yes. TrueFoundry’s data plane runs in your VPC or on-prem, so DSPy’s prompts and optimization data stay in your environment.



As últimas notícias, artigos e recursos enviados para sua caixa de entrada