



October 31, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
OServidor MCP da Atlassian é o servidor MCP do Atlassian Rovo: um Model Context Protocol remoto que expõe o Jira, o Confluence e o Compass como ferramentas que um agente de IA pode chamar. Ele está hospedado em https://mcp.atlassian.com/v1/mcp e autentica via OAuth2.
Ele abrange três produtos:
A documentação descreve a interface em termos de busca de tarefas, leitura de páginas e criação de chamados, em vez de nomear as funções das ferramentas. A lista oficial é o que quer que apareça na aba Ferramentas após a autorização, já que o gateway reflete a lista atualizada em tempo real.
Como ele é remoto, não há nada para executar localmente — sem contêiner Docker, sem processo npx por laptop. Você aponta um cliente MCP para uma URL e autentica, o que é o grande atrativo dos servidores MCP remotos em geral.
Os usos interessantes encadeiam ferramentas entre produtos:
A divisão que realmente importa não é apenas entre leitura e escrita — é entre público e sensível. Ler um issue do Jira é inofensivo. Criar um é algo reversível. Ler o Confluence exige muito mais cautela: é onde as empresas armazenam apresentações de diretoria, faixas salariais, post-mortems com nomes de funcionários e arquitetura de segurança. Um agente com permissão apenas de leitura e acesso irrestrito ao Confluence tem um raio de impacto muito maior do que um agente com permissão de escrita limitado a um único projeto no Jira.
Essa assimetria é específica da Atlassian, e é por isso que "desativar as ferramentas de escrita" é um conselho incompleto neste caso.
Um engenheiro configurando isso no Cursor é aceitável. Trinta engenheiros, mais um agente de suporte e um agente de documentação, é um problema diferente.
A lista de permissões é uma decisão de toda a organização. Ela é definida por organização, não por equipe. Quem possui privilégios de administrador da organização em admin.atlassian.com decide se essa integração existirá ou não. Conectar ferramentas de forma improvisada faz com que você acumule domínios permitidos que ninguém revisa.
Sem trilha de auditoria de intenção. A Atlassian registra que uma chamada de API foi feita na conta de um usuário. Ela não registra que seu agente de triagem a fez enquanto processava um prompt de uma thread do Slack. Quando um ticket aparece e ninguém se lembra de tê-lo criado, não há como reconstruir o histórico.
O escopo de leitura do Confluence é "tudo o que o usuário pode ver". Permissões por usuário são o design correto, mas a maioria dos ambientes possui permissões de espaço no Confluence permissivas por razões históricas. O que um usuário pode ver geralmente é muito mais do que o necessário para uma tarefa, e o agente não consegue distinguir essa diferença.
A injeção de prompt tem onde se instalar. Descrições do Jira e páginas do Confluence são textos que um agente lê e que podem ter sido escritos por outra pessoa. Um issue aberto por um relator externo através de um portal de service desk, contendo instruções, lido durante a triagem com acesso ao Confluence ativo na mesma sessão — esse é um caminho que vai de uma entrada não confiável a uma saída sensível. A falha não é que o agente se comportou mal; é que suas permissões eram mais amplas do que sua tarefa exigia.
Nenhum desses são motivos para evitar o servidor. São motivos para colocar um plano de controle na frente dele — que é para o que o gateway de MCP is for.
Passo 0: incluir o TrueFoundry na lista de permissões (allowlist) da Atlassian
Este é o passo que bloqueia as equipes, por isso vem primeiro. É um pré-requisito do lado da Atlassian e nenhuma configuração do TrueFoundry o substitui. Você precisa de: permissão para adicionar servidores MCP no TrueFoundry, uma organização Atlassian Cloud com Jira, Confluence ou Compass, e acesso de administrador da organização em.
admin.atlassian.com No Atlassian Admin, selecione sua organização e abraApps → AI settings → Rovo MCP server . EmAllowed domains
, adicione o domínio do seu plano de controle TrueFoundry:
https://<tfy-control-plane-base-url>/** Não há cliente OAuth para criar. é A Atlassian gerencia o registro dinâmico de clientes para domínios na lista de permissões. Para a maioria dos servidores MCP remotos autorregistrados, você criaria um aplicativo OAuth no portal do provedor, definiria um URI de redirecionamento e armazenaria um ID de cliente e um segredo. Aqui você não faz isso — a entrada na lista de permissões
estabelece a relação de confiança. A lista de permissões é o seu botão de emergência.
Remover o domínio revoga novas conexões OAuth. Interromper essa integração em toda a organização é uma única alteração no Atlassian Admin, independente do gateway. Poucas integrações oferecem um controle tão limpo; anote onde ele fica. Lista de permissão de IP da Atlassian estiver ativada, permita também o tráfego do ambiente onde o TrueFoundry se conecta ao servidor MCP remoto.
Passo 1 — Abra o seletor. No TrueFoundry, abra MCP Gateway, clique em Adicionar Servidor MCPe selecione Atlassian.
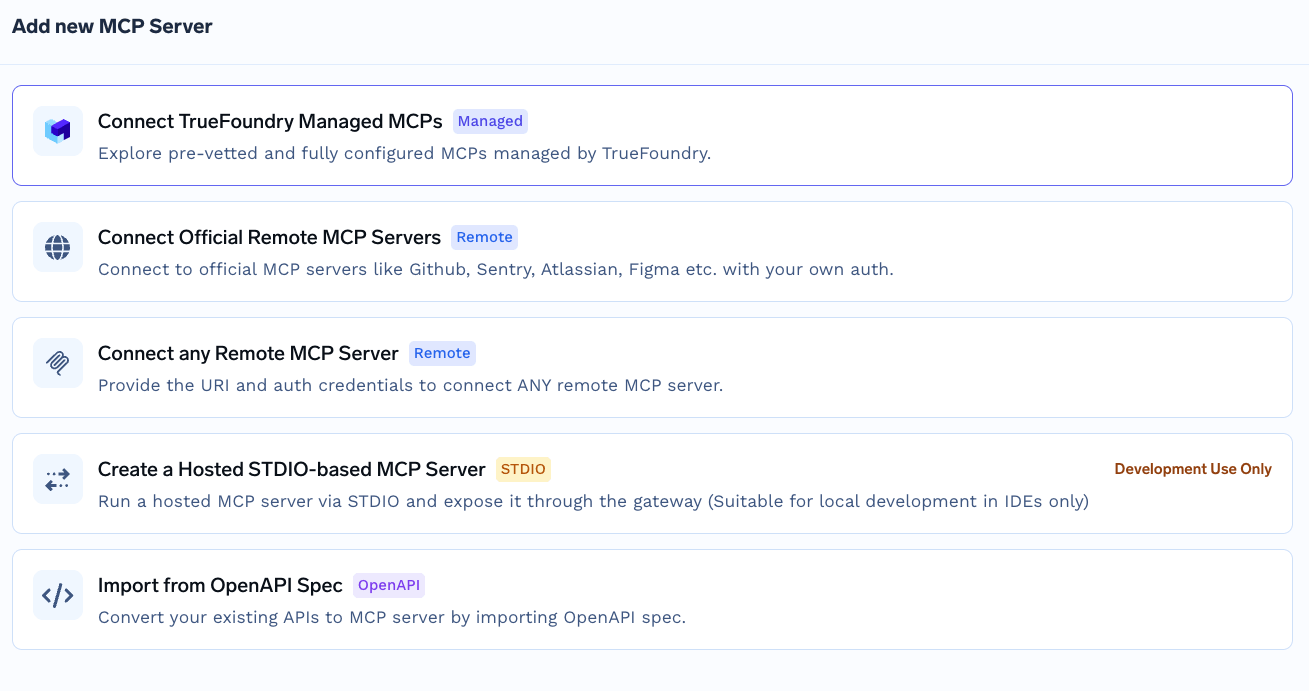
Seletor de Adicionar Servidor MCP mostrando os caminhos de registro disponíveis, incluindo servidores remotos oficiais, qualquer servidor MCP remoto, MCPs gerenciados pelo TrueFoundry, STDIO hospedado e Importar de especificação OpenAPI
Este é não o fluxo do catálogo de MCP gerenciado pelo TrueFoundry, onde você fornece apenas um nome e a plataforma cuida de todos os campos. O Atlassian requer valores explícitos, pois a relação de confiança veio da lista de permissões em vez de credenciais mantidas pela plataforma.
Passo 2 — Configure o servidor. Use estes valores:
Campo
Valor
Nome
atlassian
Descrição
Atlassian é uma plataforma de desenvolvimento de software
URL
https://mcp.atlassian.com/v1/mcp
Autenticação
OAuth2
Ative Dados de autenticação e selecione a aba OAuth2 . Como seu domínio está na lista de permissões, você não precisa de um ID de cliente ou segredo — deixe-os em branco.
Passo 3 — Adicione colaboradores. Adicione os usuários ou equipes que devem usar as ferramentas da Atlassian. Atribua o MCP Server Manager aos administradores e Usuário do Servidor MCP para consumidores.
Passo 4 — Salvar e autorizar. Clique em Adicionar Servidor MCP. Cada usuário então abre a seção Ferramentas do servidor e clica em Conectar Agora para concluir o OAuth da Atlassian. As ferramentas aparecerão e poderão ser testadas a partir do Playground de Agentes.
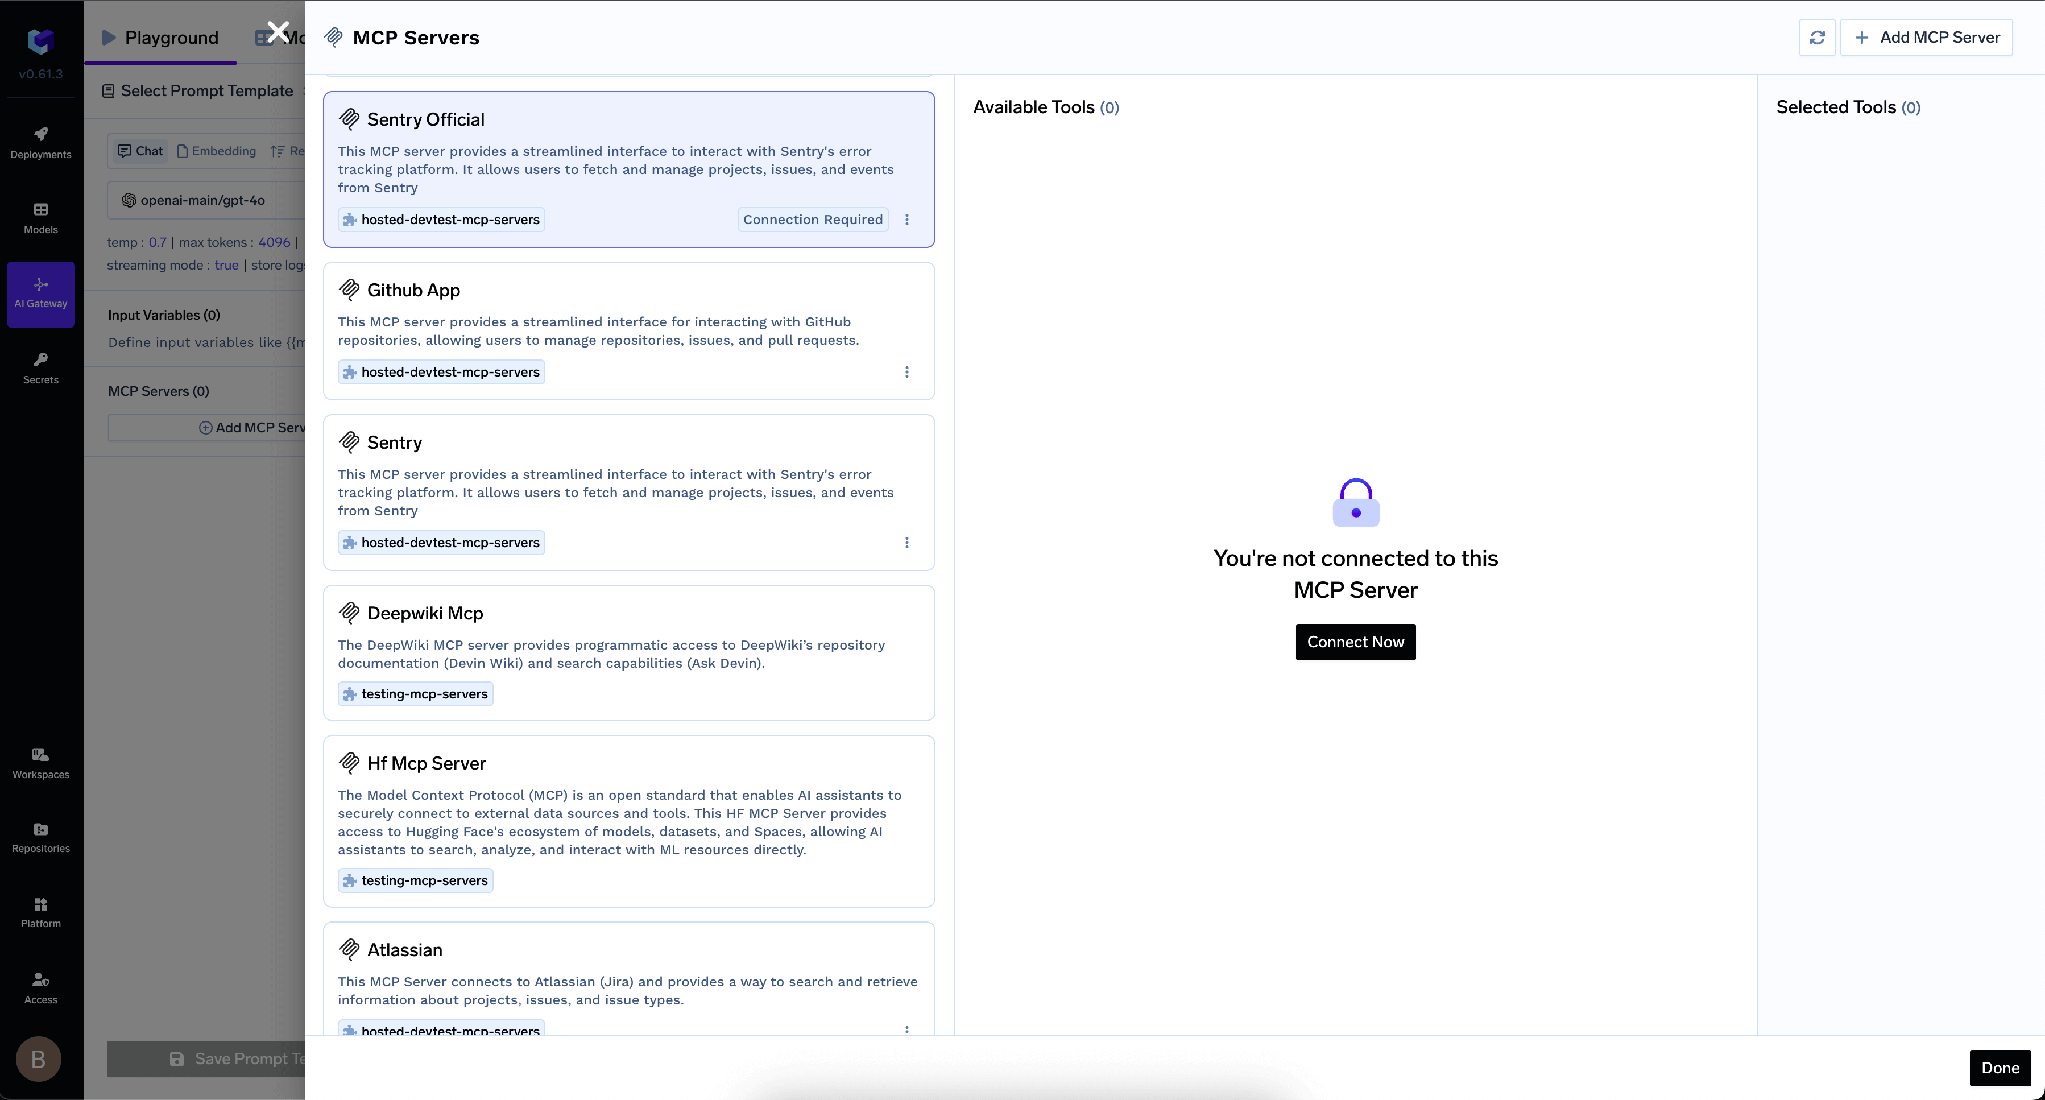
Painel de Servidores MCP mostrando um servidor não autorizado no estado “Você não está conectado a este Servidor MCP” com um botão Conectar Agora
O TrueFoundry separa a autenticação de entrada — como um cliente se autentica no gateway — da autenticação de saída, como o gateway se autentica na Atlassian. As camadas são independentes.
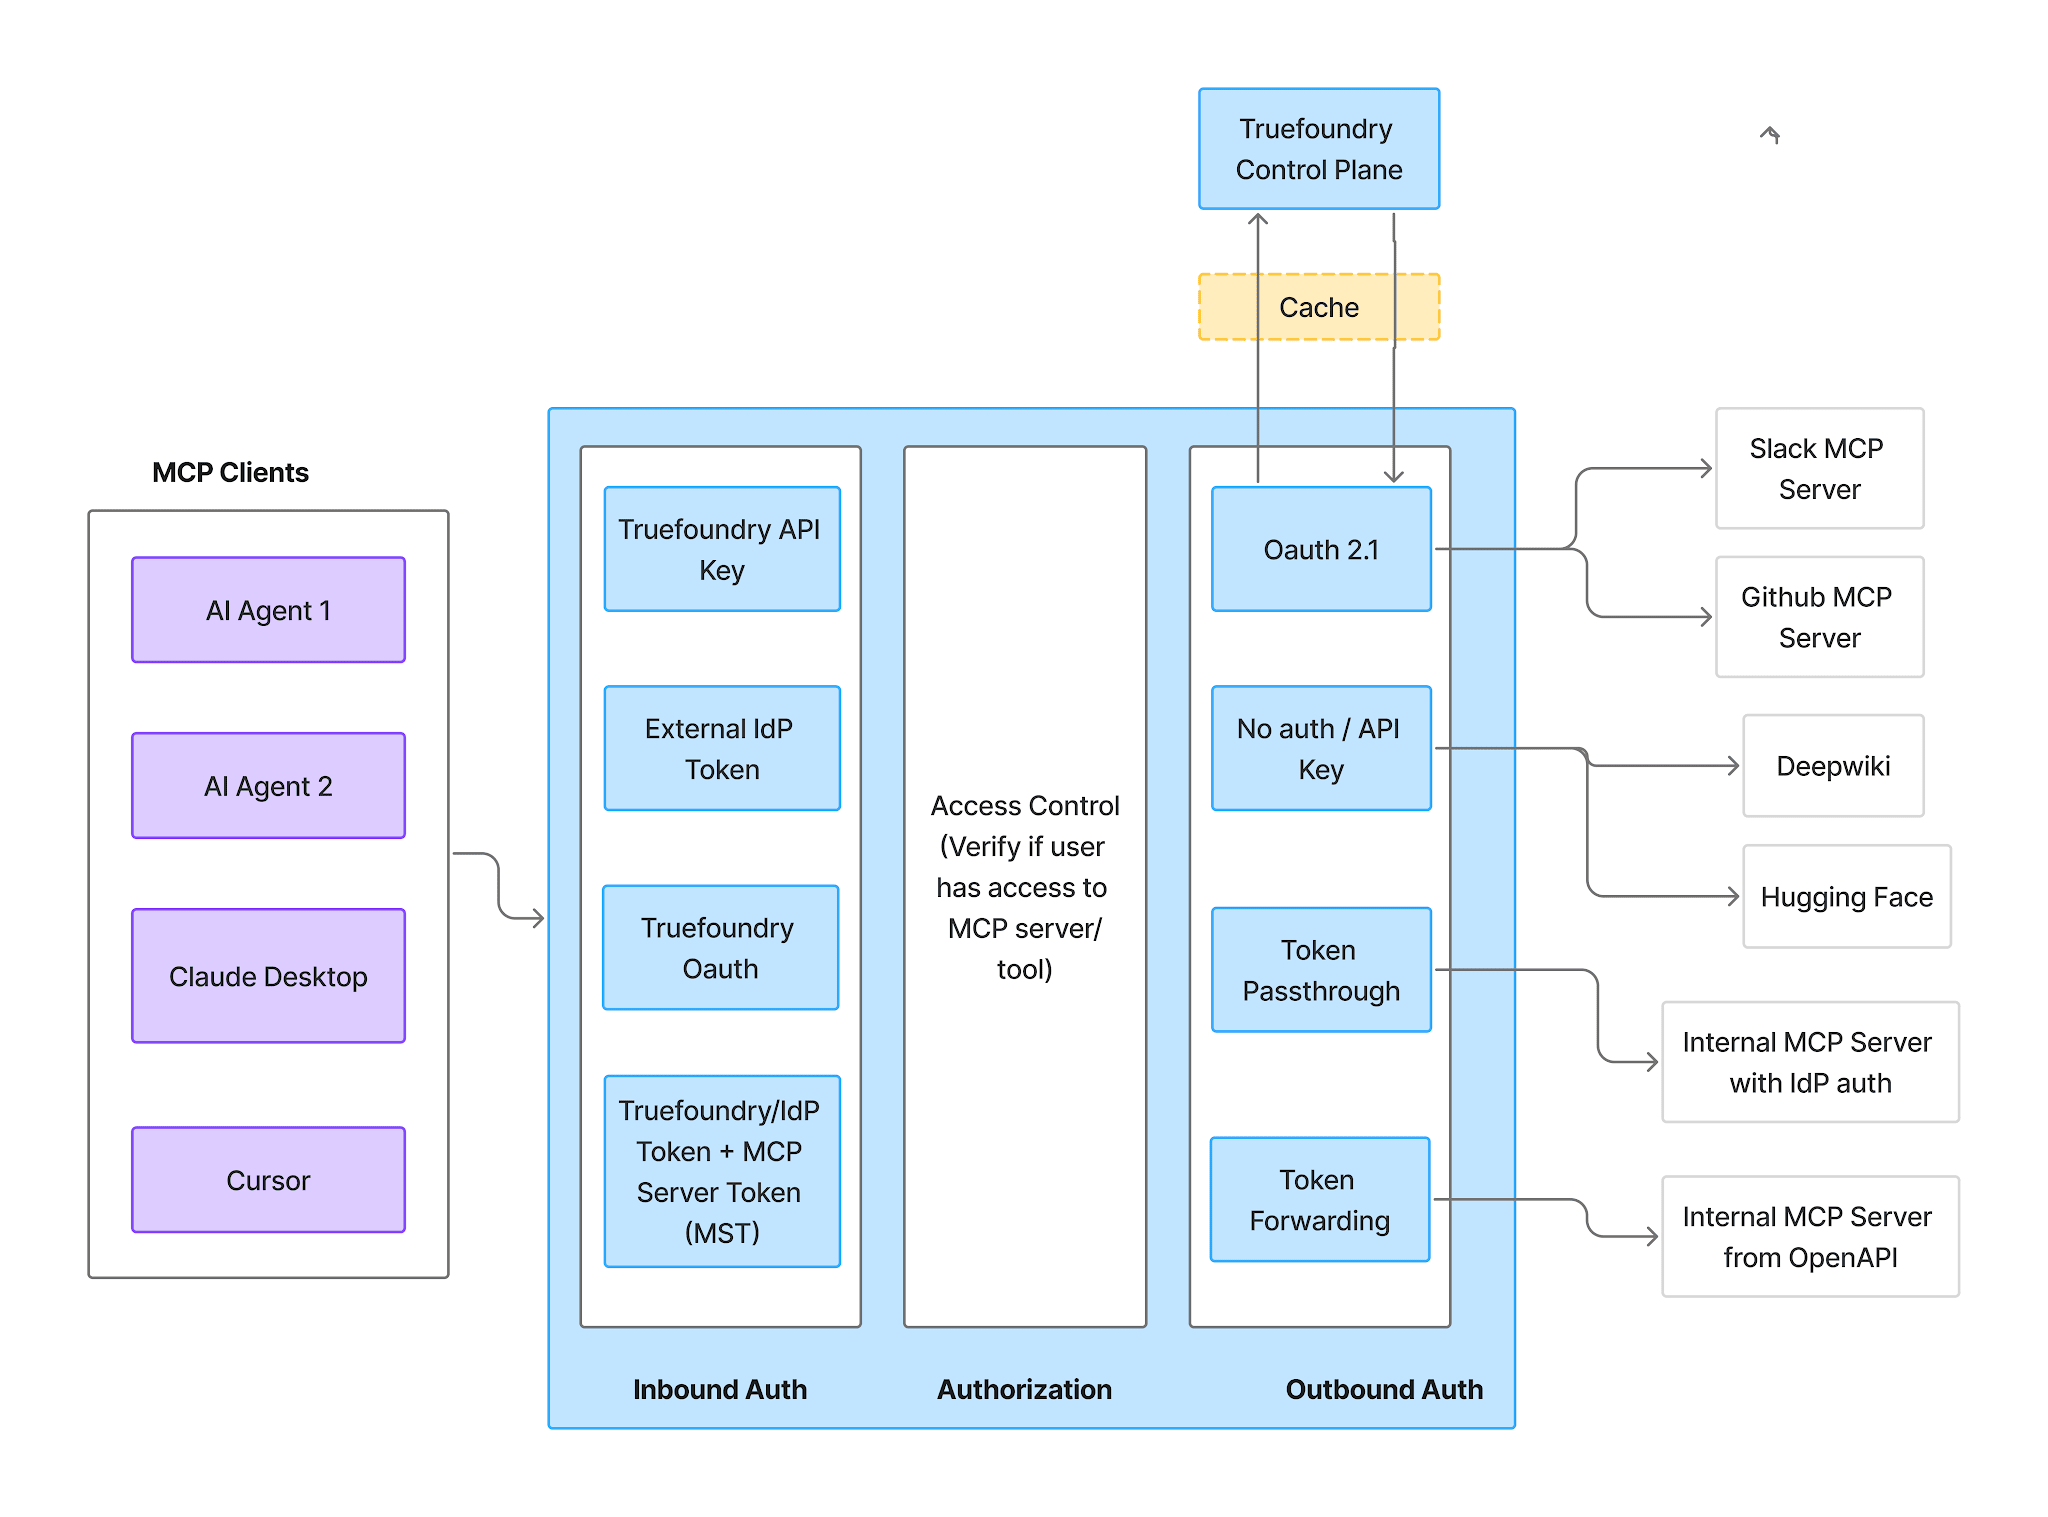
Fluxo de autenticação e autorização do Gateway MCP mostrando a autenticação de entrada, controle de acesso e autenticação de saída como três estágios distintos
Entrada — quatro métodos suportados:
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



O servidor Rovo MCP da Atlassian — um servidor remoto de Model Context Protocol em https://mcp.atlassian.com/v1/mcp que expõe Jira, Confluence e Compass como ferramentas que um agente pode chamar: buscar issues, ler páginas e criar tickets. Ele usa OAuth2, e um administrador da organização precisa primeiro incluir na lista de permissões o domínio a partir do qual você se conecta.
Em duas fases. Um administrador da organização adiciona o domínio do seu plano de controle do TrueFoundry em Apps → AI settings → Rovo MCP server → Allowed domains. Depois, no TrueFoundry, abra MCP Gateway → Add MCP Server → Atlassian, defina a URL como https://mcp.atlassian.com/v1/mcp e a autenticação como OAuth2 (sem client ID nem secret), adicione colaboradores, salve e peça a cada usuário que clique em Connect Now.
Sim. Cada usuário opera com as suas permissões existentes de Jira, Confluence e Compass, de modo que um agente agindo em nome de alguém vê exatamente o que essa pessoa pode ver. Esse é o piso, não o teto — restrinja ainda mais com ativação por ferramenta e políticas de aprovação.
Sim. O TrueFoundry é executado na sua VPC, on-prem, em ambiente air-gapped ou híbrido, de modo que os prompts e as respostas nunca saem do seu domínio, mesmo quando você roteia entre muitos provedores.
Sim. Ele inclui um MCP Gateway, um Agent Gateway e um MCP & Agents Registry com controle de acesso em nível de ferramenta. Agentes criados com LangGraph, CrewAI, AutoGen ou um framework próprio podem ser governados de forma centralizada.
Sim. O gateway é compatível com OpenTelemetry e se integra com Grafana, Datadog, Prometheus ou a sua stack preferida. Ele rastreia cada requisição, do prompt à execução da ferramenta e do modelo, para que você obtenha logs unificados sem precisar remover o que você já usa.



As últimas notícias, artigos e recursos enviados para sua caixa de entrada
















