November 2, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
OO servidor MCP do Airtable é um servidor remoto do Model Context Protocol hospedado pelo Airtable em https://mcp.airtable.com. Model Context Protocol é o padrão aberto que permite a um agente descobrir e chamar ferramentas em um sistema externo, e a implementação do Airtable transforma bases, tabelas, registros e esquemas em ferramentas chamáveis.
A documentação da TrueFoundry descreve isso por capacidade e escopo OAuth, em vez de por nome de ferramenta, o que é a maneira correta de pensar sobre o assunto. O escopo que você concede é o que limita o agente.
Por ser remoto, não há contêiner para gerenciar nem processo npx em cada laptop — você aponta um cliente para uma URL e autentica, como outros servidores MCP remotos.
O que torna o Airtable distinto é a origem dos dados: é onde as equipes de operações constroem os sistemas de registro que a TI nunca provisionou — listas de fornecedores, funis de contratação, rastreadores de integração, planilhas de orçamento. Isso tem duas consequências.
É de alto valor para um agente. Os dados são genuinamente estruturados — tabelas, campos tipados, registros vinculados — para que um agente possa consultá-los e alterá-los sem precisar de um projeto de engenharia de dados antes. schema.bases:read informa quais são os campos e data.records:read fornece as linhas.
É difícil de analisar. Como cresceu organicamente, não há inventário. A base que rastreia as diárias de prestadores de serviço fica ao lado da base que rastreia os pedidos de lanches do escritório, com as mesmas configurações de compartilhamento. Esses registros são, muitas vezes, a verdade operacional da qual um processo humano depende, sem qualquer disciplina de histórico de versões por trás. Um registro que é sobrescrito não emite um aviso.
Portanto, a questão de governança é restrita: quais bases, e este agente tem permissão para escrever?
Os usos que justificam a conexão encadeiam ferramentas:
Três desses quatro são apenas de leitura; o quarto escreve comentários, não registros.
A distinção entre leitura e escrita é o que realmente importa. Ler uma lista de fornecedores é inofensivo. Atualizar um registro no rastreador de integração altera o que uma pessoa vê e executa na segunda-feira. Modificar um esquema pode quebrar uma visualização, uma automação ou um relacionamento de registro vinculado do qual outras três bases dependem. data.records:read e data.records:write são escopos separados por um motivo.
Um analista conectando isso ao Claude Desktop é aceitável. Vinte pessoas em quatro equipes, não.
Ninguém sabe quais bases estão no escopo. Durante o fluxo de OAuth do Airtable, o usuário escolhe a quais bases a integração pode acessar. É um bom controle, mas exercido por quem quer que esteja autorizando, no navegador, no momento em que deseja que o agente funcione. O caminho de menor resistência é selecionar tudo, e ninguém revisa isso depois.
Tokens de acesso pessoal sobrevivem à pessoa. Equipes que ignoram o OAuth em favor de um PAT do Airtable acabam com uma credencial de longa duração em uma configuração local, com escopo amplo porque restringi-lo é trabalhoso.
O acesso de escrita vem por padrão. Se a integração foi registrada com escopos de escrita porque parecia mais fácil, cada agente que a utiliza pode alterar registros. A falha é silenciosa: um agente solicitado a resumir um rastreador decide que limpar um campo mal formatado é útil e reescreve doze linhas.
Sem trilha de auditoria com a granularidade correta. O Airtable mantém o histórico de revisões nos registros. Ele não registra que seu agente de integração fez a alteração enquanto agia com base em um prompt de uma thread do Slack.
Nada disso é um argumento contra conectar o Airtable. É um argumento a favor do plano de controle que um gateway de MCP fornece.
O Airtable é registrado como um servidor MCP remoto usando sua própria integração OAuth, não provisionado a partir do catálogo de MCPs Gerenciados da TrueFoundry. Não existe um botão de clique único: você cria a integração OAuth no Airtable, escolhe os escopos e traz as credenciais. Essa etapa extra é onde ocorre a maior parte da governança.
Passo 1 - Registre uma integração OAuth do Airtable. Em airtable.com/create/oauth, crie uma integração e defina a URL de redirecionamento como:
https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback
Substitua <tfy-control-plane-base-url> pela URL do seu plano de controle. Este é o callback autorregistrado, não o gerenciado; colar o callback auth.truefoundry.com produz erros de redirecionamento incompatível.
Passo 2 - Adicione apenas os escopos que seus agentes precisam. Esta é a decisão mais importante na configuração. Conceda data.records:read, schema.bases:read e workspacesAndBases:read para um agente de relatórios e pare por aí. Adicione data.recordComments:write se ele precisar apenas anotar, em vez de editar. Deixe os escopos de escrita e webhook desativados, a menos que um fluxo de trabalho precise deles.
Passo 3 - Abra o seletor.Vá paraMCP Gateway na barra lateral esquerda e clique em Adicionar servidor.
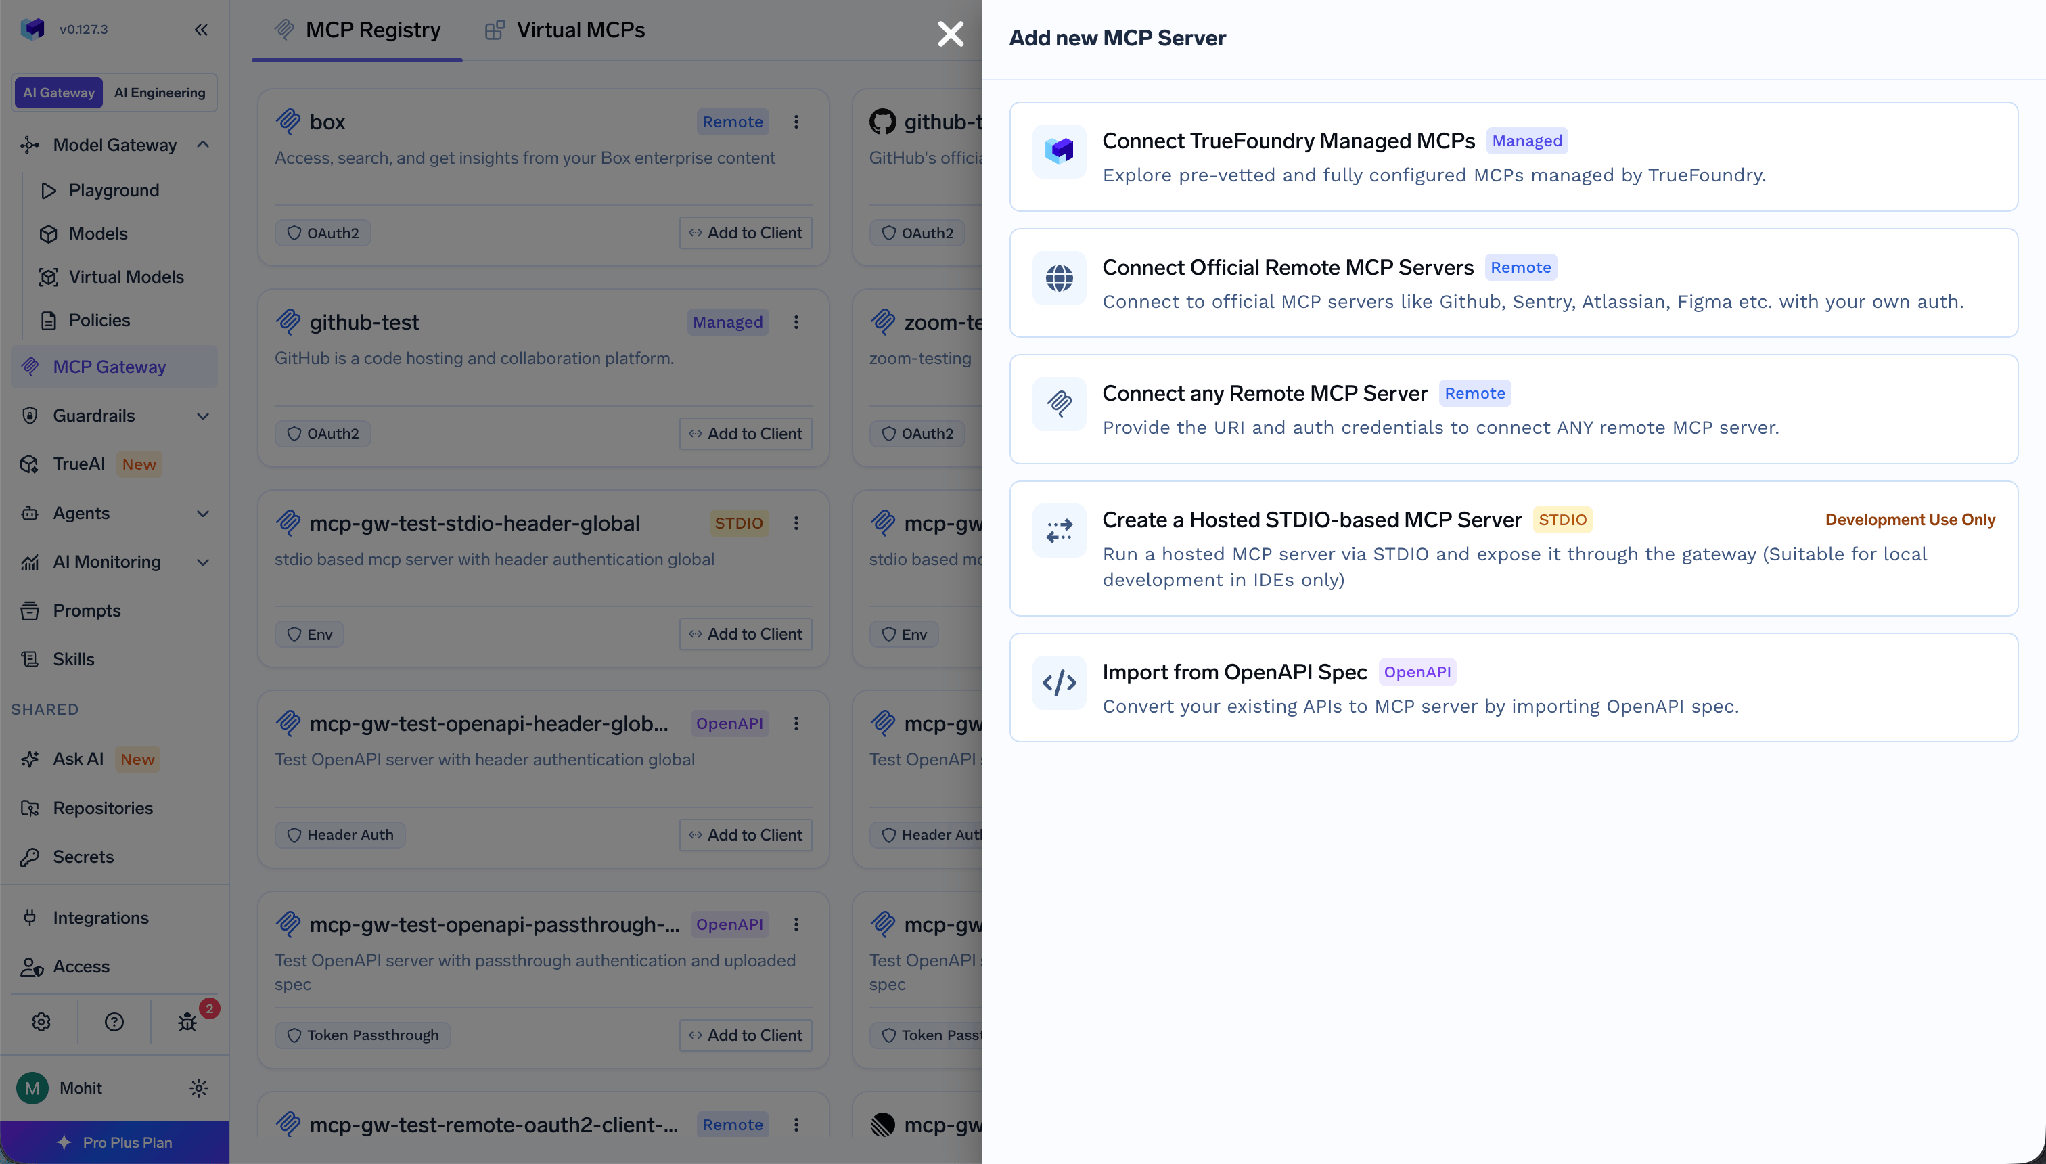
Seletor de Adicionar Servidor MCP listando a opção Conectar qualquer Servidor MCP Remoto
Selecione Conectar qualquer servidor MCP remoto.
Passo 4 - Preencha os detalhes do servidor.
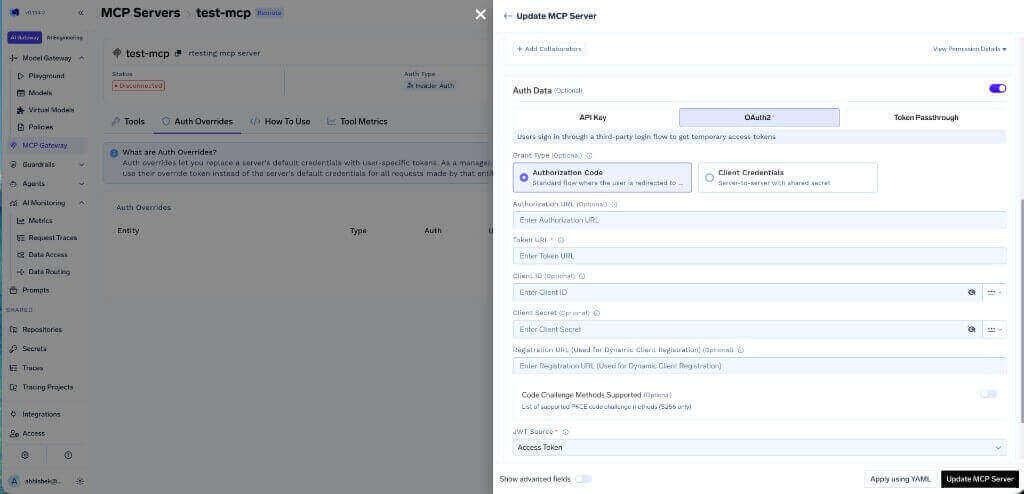
Armazene as credenciais no cofre de segredos da TrueFoundry e faça referência a elas pelo FQN em vez de colar o segredo no formulário.
Passo 5 - Adicione colaboradores e salve.
Passo 6 - Conecte. Cada usuário abre o </SEGMENT 1] Ferramentasdo servidor e clica emConectar Agora. A tela de consentimento do Airtable aparece, e é nela que o usuário escolhe quais bases a integração pode acessar.</SEGMENT 2]
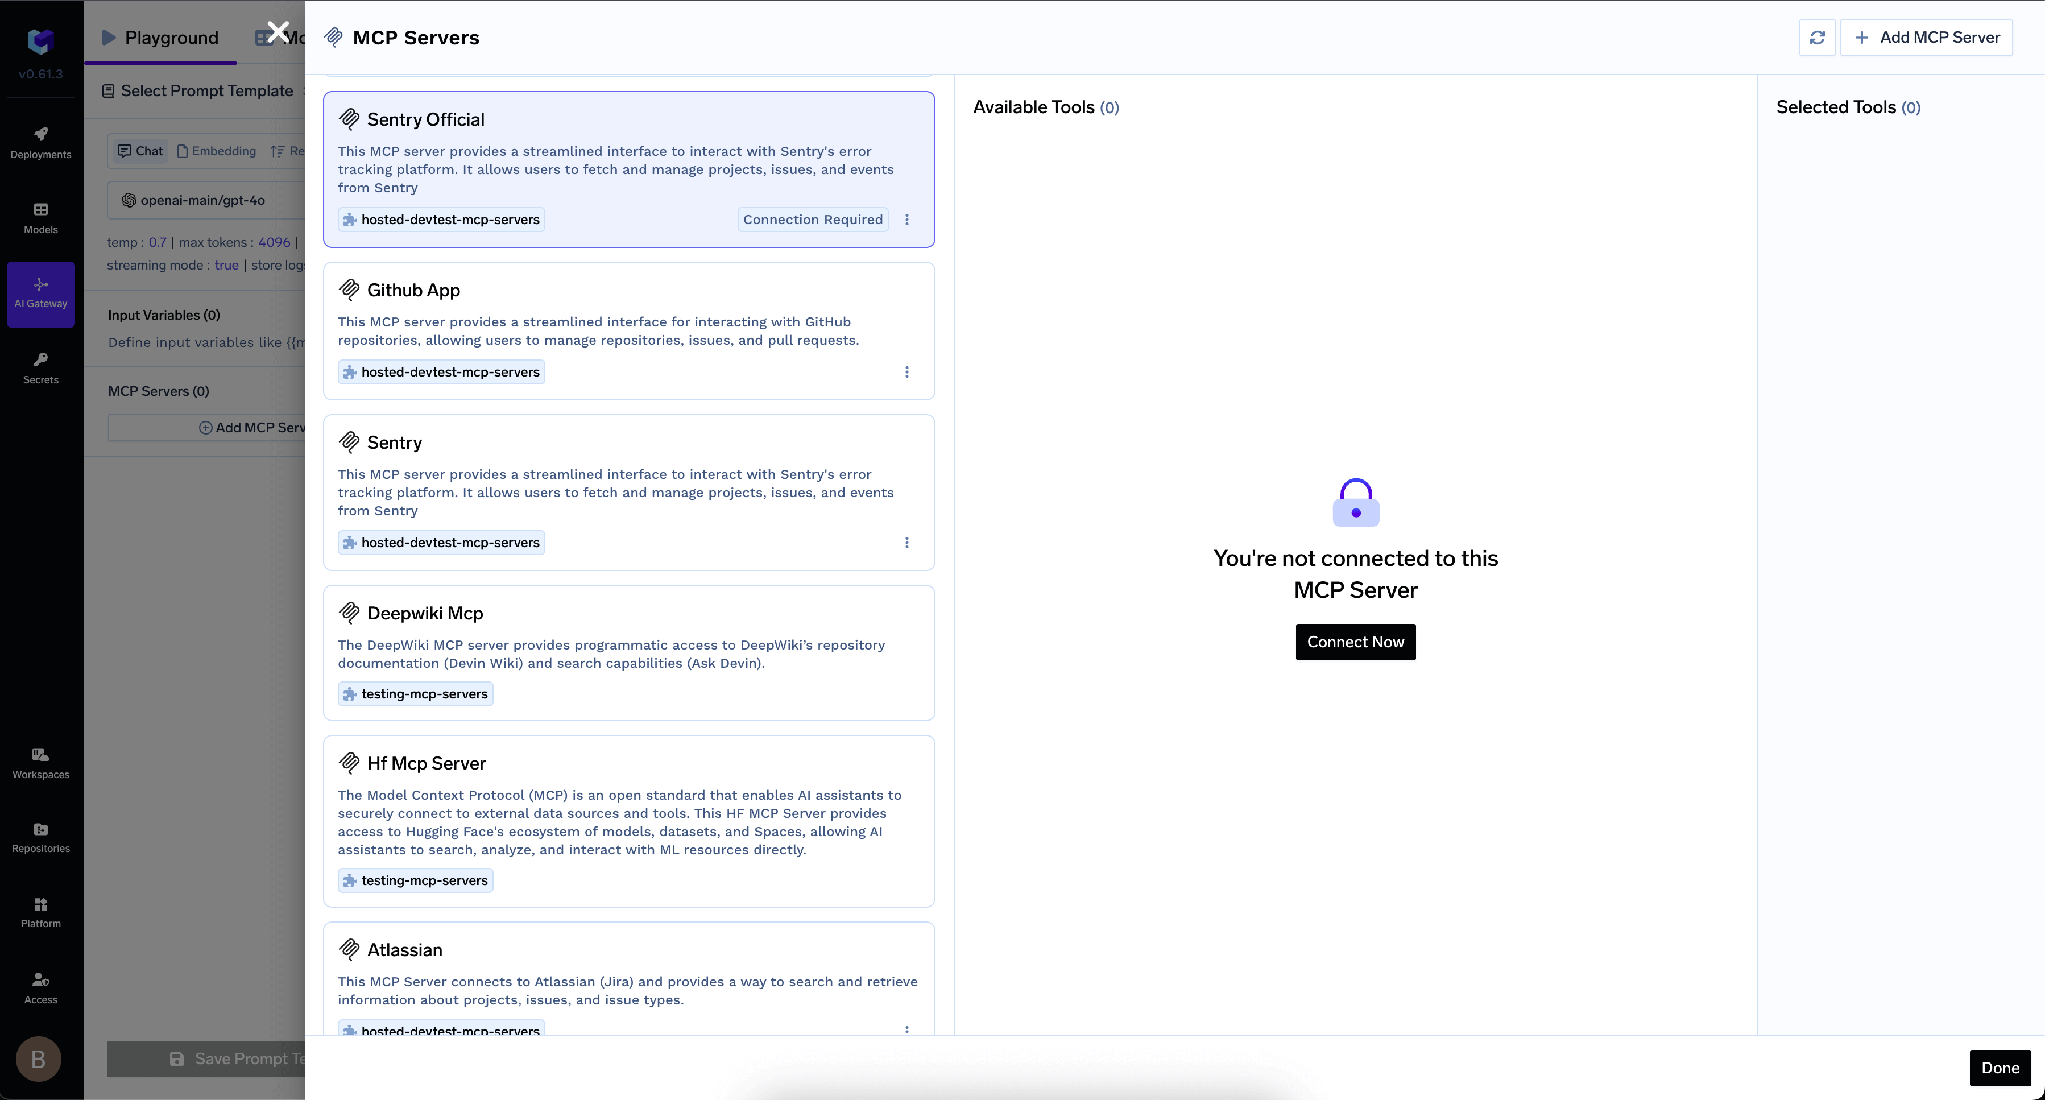
Após o sucesso do OAuth, as ferramentas do Airtable aparecem e podem ser testadas a partir do </SEGMENT 4] Playground de Agentes.
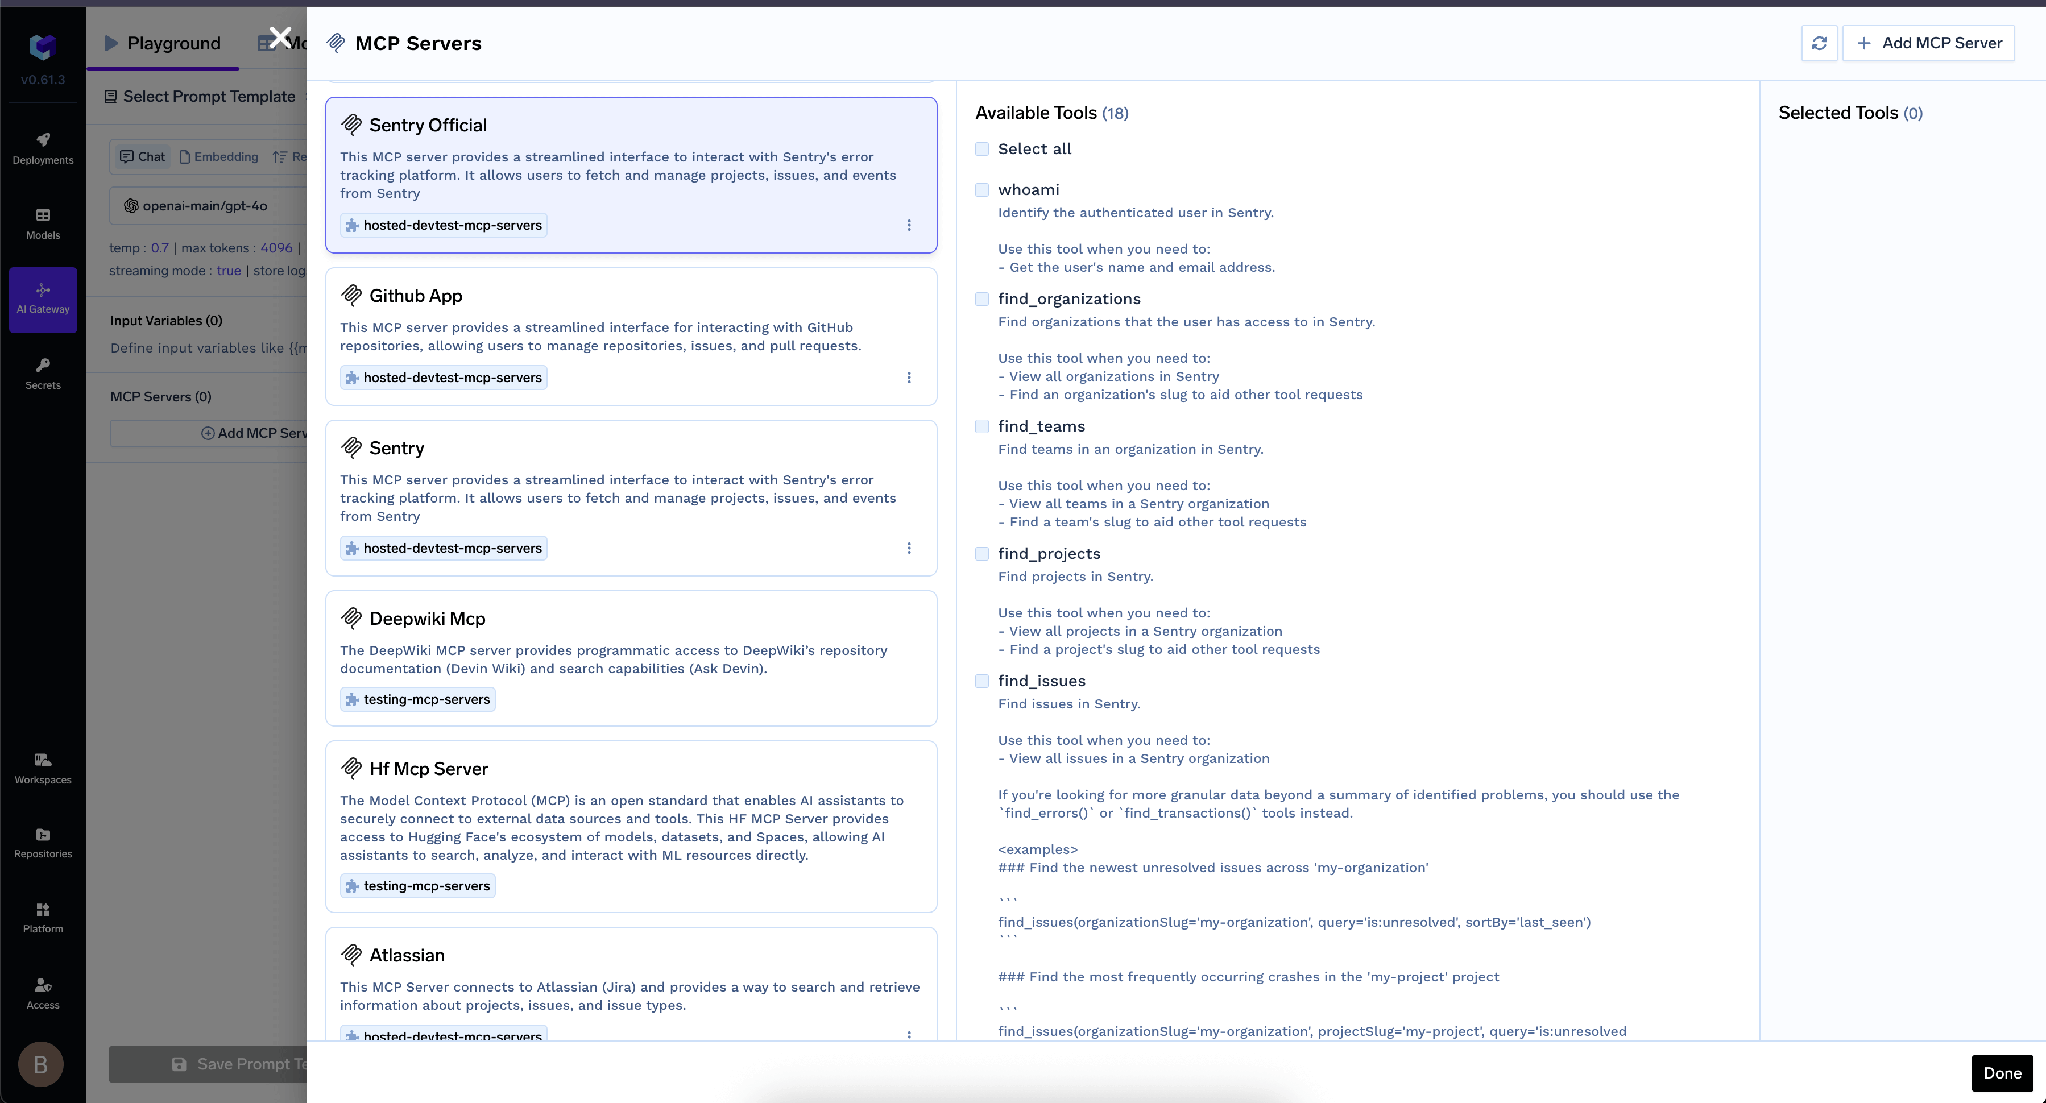
Visualização detalhada do servidor MCP listando as ferramentas disponíveis após a autenticação OAuth2</SEGMENT 5]
O TrueFoundry separa aautenticação de entrada autenticação - como um cliente se identifica para o gateway - a partir do </SEGMENT 6] autenticação de saída, como o gateway se identifica para o Airtable. As camadas são independentes, e confundi-las é o erro mais comum.</SEGMENT 7]
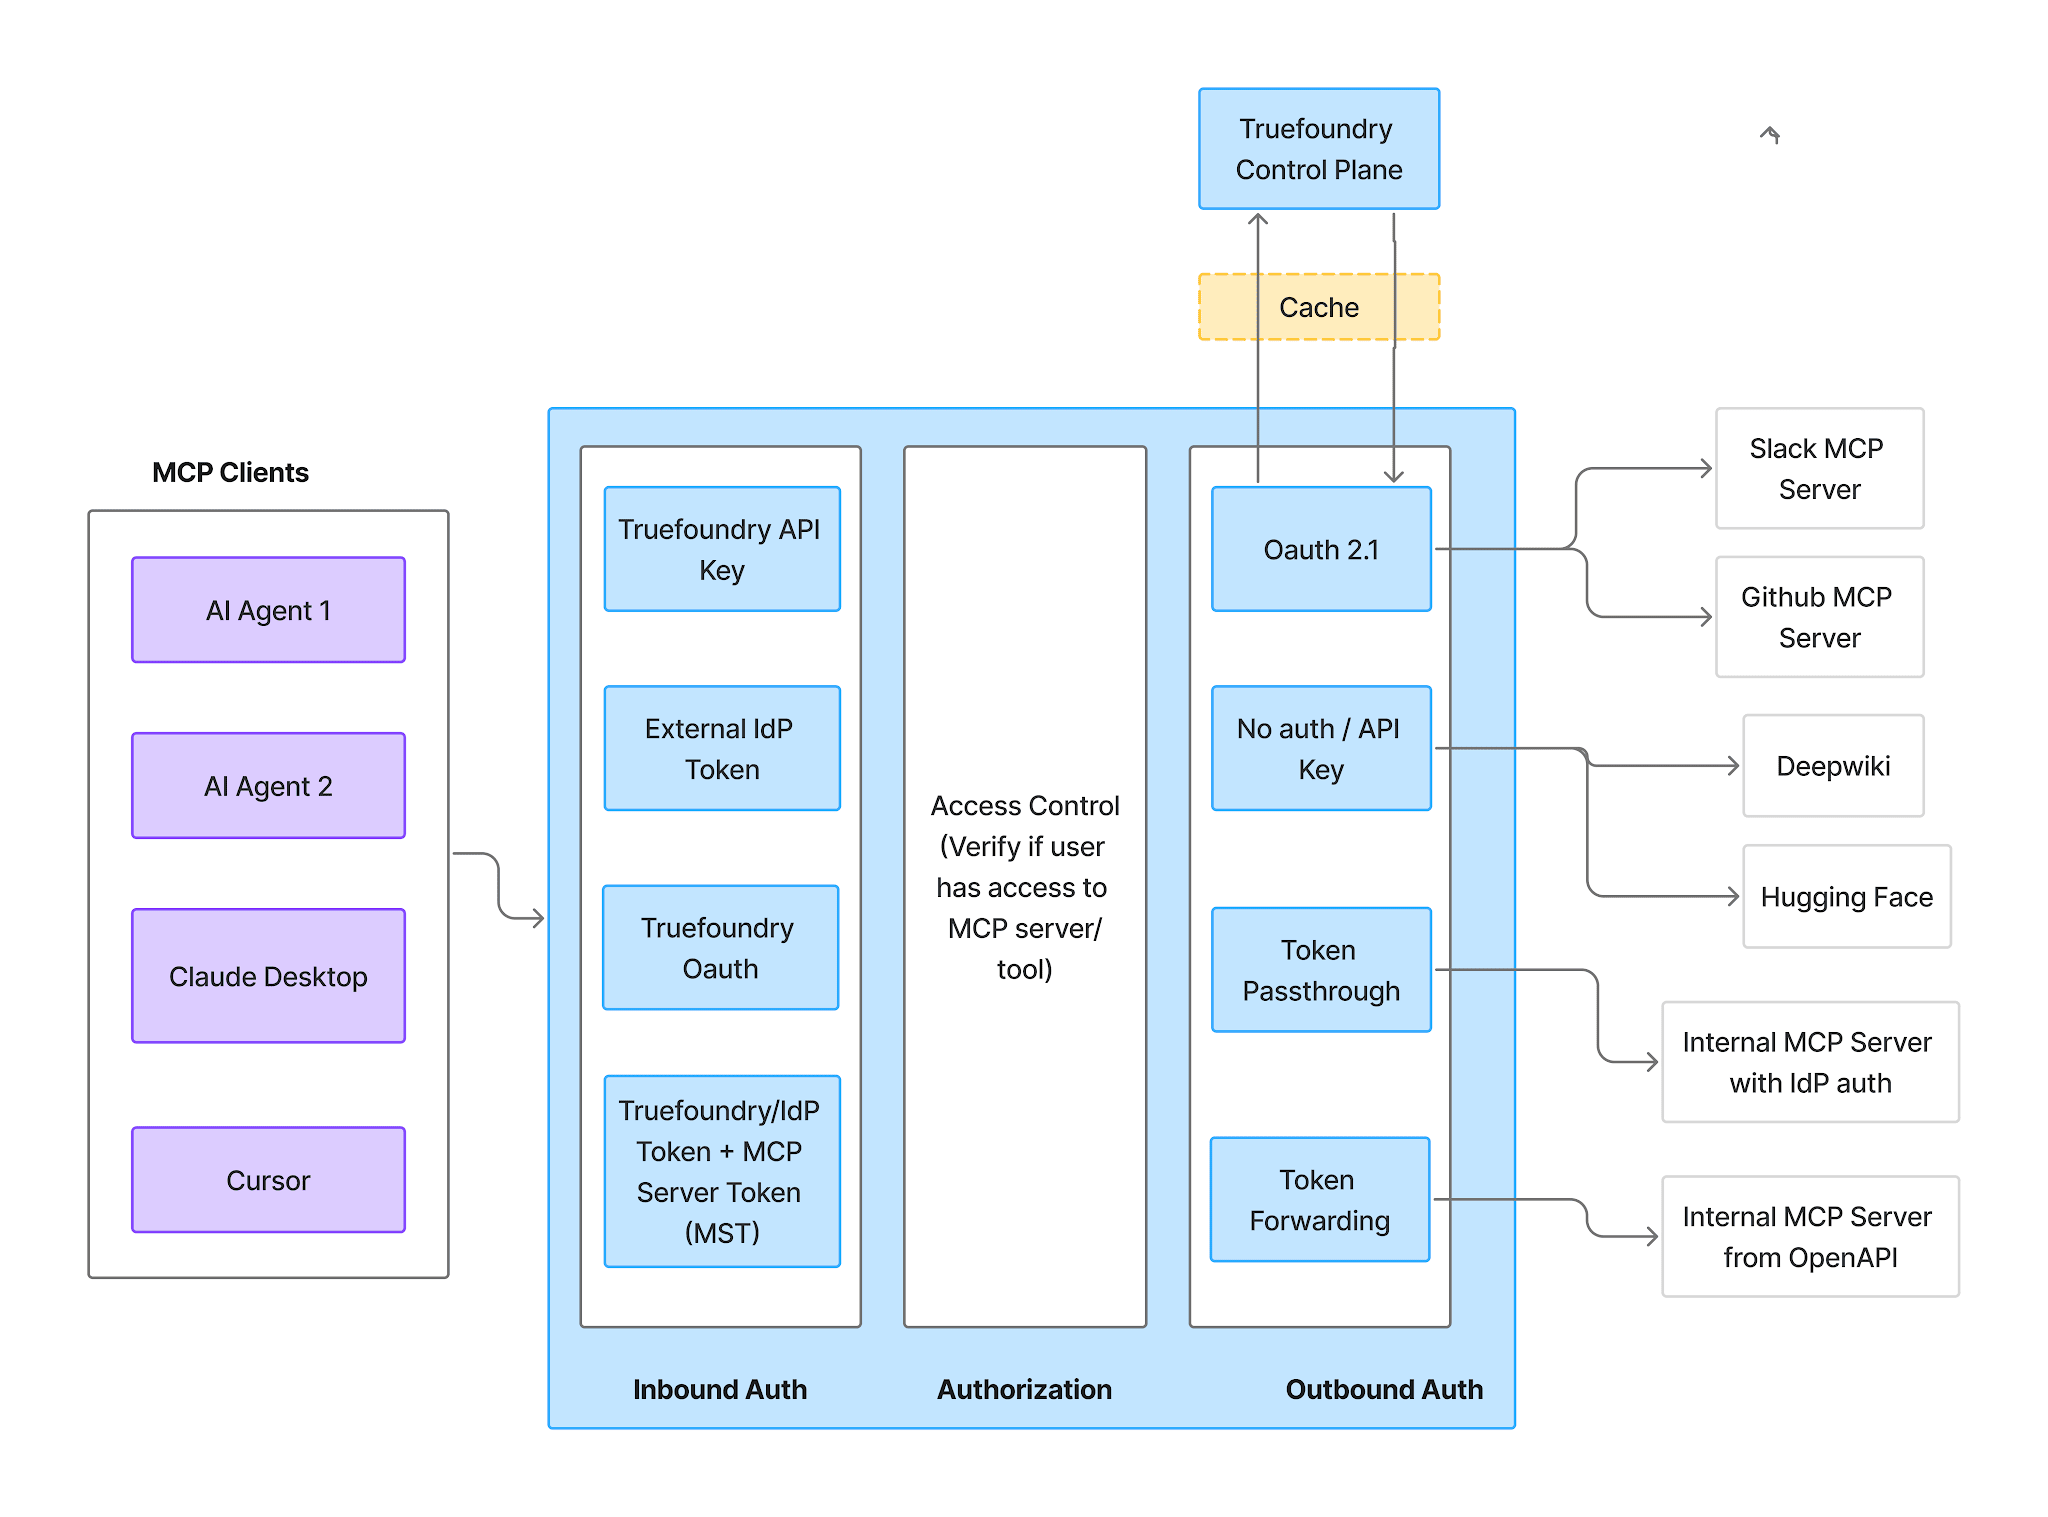
Diagrama do Gateway MCP com as etapas de autenticação de entrada, controle de acesso e autenticação de saída</SEGMENT 8]
Entrada suporta quatro métodos:</SEGMENT 9]
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada