



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Enterprise-teams vergelijken Obot AI vs Kong AI naarmate AI-verkeer zich verder ontwikkelt dan eenvoudige model-calls. De inkoopvraag beperkt zich niet langer tot routing. Teams hebben ook veilige MCP-toegang, agent-controles, observability, kostentransparantie en governance nodig voordat artificial intelligence-systemen in productie gaan.
Obot AI en Kong AI vertrekken vanuit verschillende operationele aannames. Obot ligt dichter bij een MCP-beheer- en governanceplatform. Kong AI Gateway breidt een volwassen API-beheerstack uit naar AI-verkeer. De 2.0-release introduceerde een toegewijde runtime en first-class objecten voor modellen, MCP-servers en agents.
De praktische vraag is welk operationeel model uw team kan ondersteunen. TrueFoundry wordt relevant wanneer enterprises willen dat modellen, MCP-tools, agents, budgetten, guardrails en audit-bewijzen samen worden beheerd. De AI Gateway van TrueFoundry biedt een bredere AI-infrastructuurcontrolelaag voor al deze workloads.
De eerste opsplitsing is eenvoudig. Obot AI verdient evaluatie wanneer het beheer van MCP-servers het hoofdprobleem is. Kong AI Gateway is een betere keuze wanneer LLM-verkeer een bestaand API gateway-operationeel model moet volgen. Het is ook geschikt voor teams die Konnect en het bredere verkeersbeheermodel al gebruiken.
Deze kadrering houdt Obot AI vs Kong AI praktisch. Kopers moeten deze niet als identieke gateway-producten behandelen. Ze richten zich op overlappende vereisten in verschillende controlelagen, en elk platform is uitgebreid naar het terrein van de ander.
Obot's LLM Gateway biedt externe AI-clients nu provider-compatibele endpoints en policy-gebonden modeltoegang. Het ondersteunt OpenAI, Anthropic, Amazon Bedrock, Azure en compatibele providers. De gedocumenteerde gateway biedt echter niet dezelfde cross-provider load balancing die beschikbaar is via Kong's AI-modelrouting.
Voor teams die modelconnectiviteit scheiden van algemene gatewayfuncties, legt TrueFoundry's LLM Gateway-gids uit hoe enterprises LLM-verkeer kunnen routen via een dedicated model-aware laag.
Een Kong AI vs Obot AI scorecard moet eigenaarschap, prijzen, governance, monitoring en deployment vergelijken. Deze aanpak maakt de beslissing eenvoudiger dan het geïsoleerd vergelijken van lange functielijsten.
Obot biedt momenteel drie edities vanuit hetzelfde container-image. De standaard- en Community-edities ondersteunen tot 100 gebruikers en 100 apparaten. Community voegt Entra, Okta, JumpCloud en Auth0 toe, terwijl Enterprise die limieten opheft en enterprise-ondersteuning toevoegt.
Die structuur kan passen bij IT-teams die zelfbeheerde MCP-infrastructuur en bestaande identity providers willen. De huidige codebase blijft open source onder MIT, inclusief eerder gesloten enterprise-authenticatie en model-provider-componenten.
Qua MCP-controle gebruikt Obot toegangs-policy's op serverniveau plus filters die individuele tool calls inspecteren, afwijzen of wijzigen. Kong biedt ACL's per tool via AI MCP Server-controles. Onbevoegde tools kunnen ook worden uitgesloten van discovery-responsberichten voor de relevante consumer.
Voor modelrouting biedt Kong een uitgebreidere set functies. De functionaliteiten van AI Model en AI Proxy Advanced ondersteunen weighted routing, op latency gebaseerde selectie, laagste gebruik, semantische routing, retries en provider-failover.
Dit onderscheid helpt teams ook om het verschil te zien tussen een traditionele API gateway en een AI-specifieke gatewaylaag. TrueFoundry's AI gateway vs API gateway analyse biedt aanvullende context voor platformteams die die architectuurbeslissing nemen.
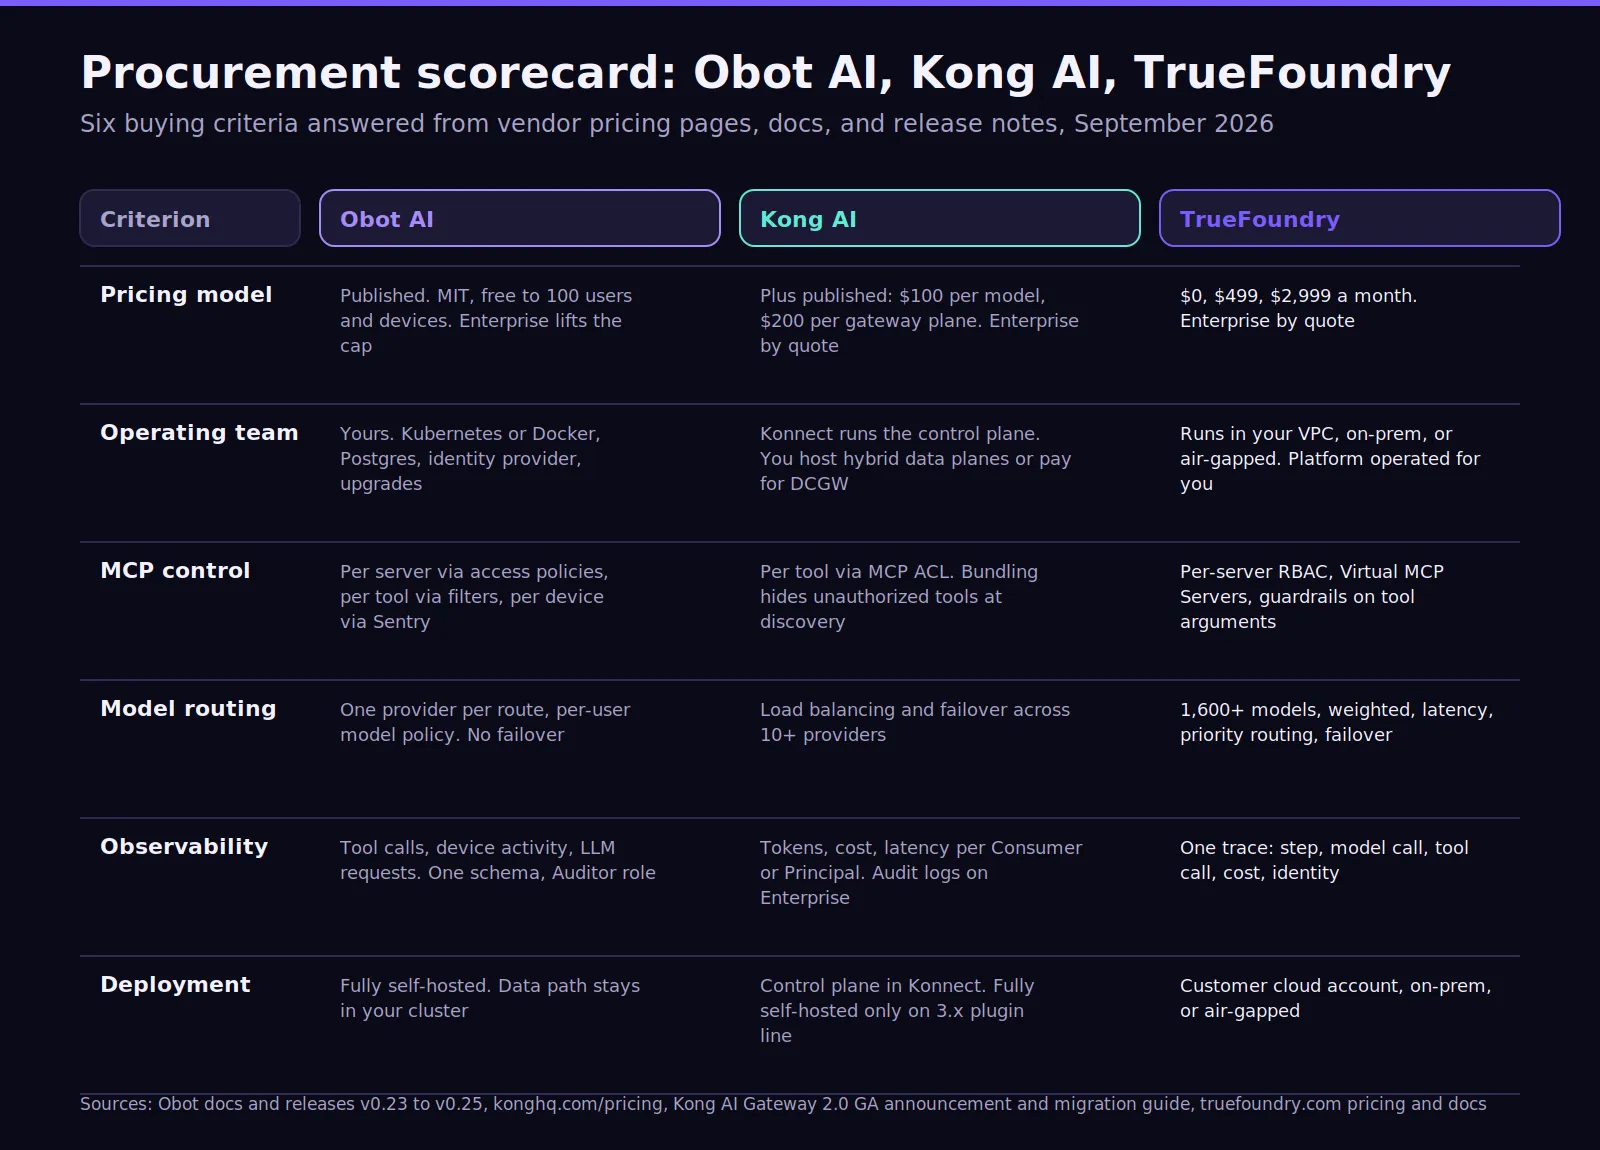
Prijzen in Obot AI vs Kong AI is een vraagstuk met drie lagen. De eerste laag is softwaretoegang. De tweede is platforminspanning. De derde is de opbouw van governance over modellen, MCP-servers, tools en agents.
Obot biedt een onder MIT gelicentieerd instappunt met drie edities. De standaard- en Community-edities blijven begrensd op 100 gebruikers en apparaten. Enterprise heft die limieten op en voegt formele ondersteuning toe. Dit deploymentmodel spreekt teams aan die eigenaarschap over de infrastructuur willen zonder initiële licentiekosten.
De softwarekosten nemen de hostingverantwoordelijkheden niet weg. Productie-installaties vereisen Kubernetes, PostgreSQL, opslag, upgrades, monitoring en beveiligingsbeheer. Docker biedt een snellere quickstart voor ontwikkeling en evaluatie. Obot's eigen documentatie positioneert Kubernetes als het productiepad voor robuustere deployments.
Teams die zoeken naar een Docker MCP Gateway moeten daarom de evaluatie-eenvoud scheiden van de productie-architectuur. De Docker-aanpak is afhankelijk van lokale Docker-infrastructuur, terwijl Kubernetes een sterkere isolatie biedt voor gehoste MCP-workloads.
Kong gebruikt een ander model. Konnect Plus bevat tot vijf unieke LLM-modellen, elk geprijsd op $ 100 per maand. Hybride gateway control planes kosten $ 200 per maand. Dedicated Cloud Gateway control planes kosten $ 500 per maand plus bandbreedte.
Plus bevat één miljoen API-verzoeken per maand en rekent $ 200 voor elke extra miljoen, tot aan het gedocumenteerde plafond. Geavanceerde AI-plugins blijven add-ons op Plus en zijn inbegrepen bij Enterprise. Enterprise voegt ook SSO en audit-logging toe.
Voor grote organisaties is de TCO-vraag of bestaande Kong-operations de AI-governance efficiënt kunnen opvangen. Teams moeten licenties, data-plane operations, telemetrie, migratie-inspanning, kostenbeheer en engineeringtijd meerekenen.
De huidige AI Gateway 2.0-architectuur is ook van belang. De control plane wordt beheerd in Konnect, terwijl klanten de AI data plane nodes beheren. Kong documenteert het 2.0-entiteitsmodel als onverenigbaar met een volledig self-hosted control plane, hoewel gelijkwaardige AI-functionaliteit beschikbaar blijft via on-premise Kong Gateway-plugins.
TrueFoundry's AI gateway kosten-perspectief is hier nuttig. Kopers moeten licentiekosten, modeluitgaven, gateway-operations, observability-opslag, policy-onderhoud, auditwerk en engineeringtijd meerekenen, en ze moeten de migratie tussen de twee AI Gateway-productlijnen van Kong beprijzen als ze vandaag starten.
Een risicoanalyse leest anders dan een functievergelijking, omdat deze vraagt wat er na een deskundige implementatie nog blootgesteld blijft. Dat onderscheid is van belang voor enterprise compliance, waar een gateway technisch kan werken terwijl het governance-bewijs gefragmenteerd blijft.
Twee rijen verdienen meer detail. Obot legt MCP-activiteit vast per gebruiker, server, operatie en status. De LLM-logs bevatten ook provider, doelmodel, duur, clientinformatie en tokengebruik. Gevoelige verzoekinhoud is beperkt tot gebruikers met de Auditor-rol.
Die gegevens kunnen worden geëxporteerd naar S3, Google Cloud Storage, Azure Blob Storage of andere compatibele object storage services. Dit ondersteunt een langere bewaartermijn wanneer beveiligingscompliance meer bewijsmateriaal vereist dan de geconfigureerde lokale bewaartermijn van Obot.
Kong biedt een ander auditmodel. AI Gateway kan MCP ACL-beslissingen, modelkosten, latency, fouten en andere gatewaytelemetrie vastleggen. Konnect biedt momenteel 14 maanden analytics-bewaartermijn, terwijl volledige platform-auditlogging een Enterprise-functionaliteit blijft.
Het risico is niet dat een van beide platforms geen waardevolle governance-functies heeft. Het risico ontstaat wanneer enterprises aannemen dat één enkele gateway het gehele uitvoeringspad beheert. Agent-workflows kunnen enterprise-systemen, model-providers, MCP-tools en identiteiten doorkruisen binnen één enkele gebruikersactie.
Dit is waar gevoelige gegevens meerdere policy-grenzen kunnen overschrijden. Het model-log en het MCP-auditrecord kunnen ook verschillende identiteiten gebruiken. TrueFoundry's MCP access control gids legt uit waarom agent-to-tool autorisatie een dedicated handhavingsgrens nodig heeft.
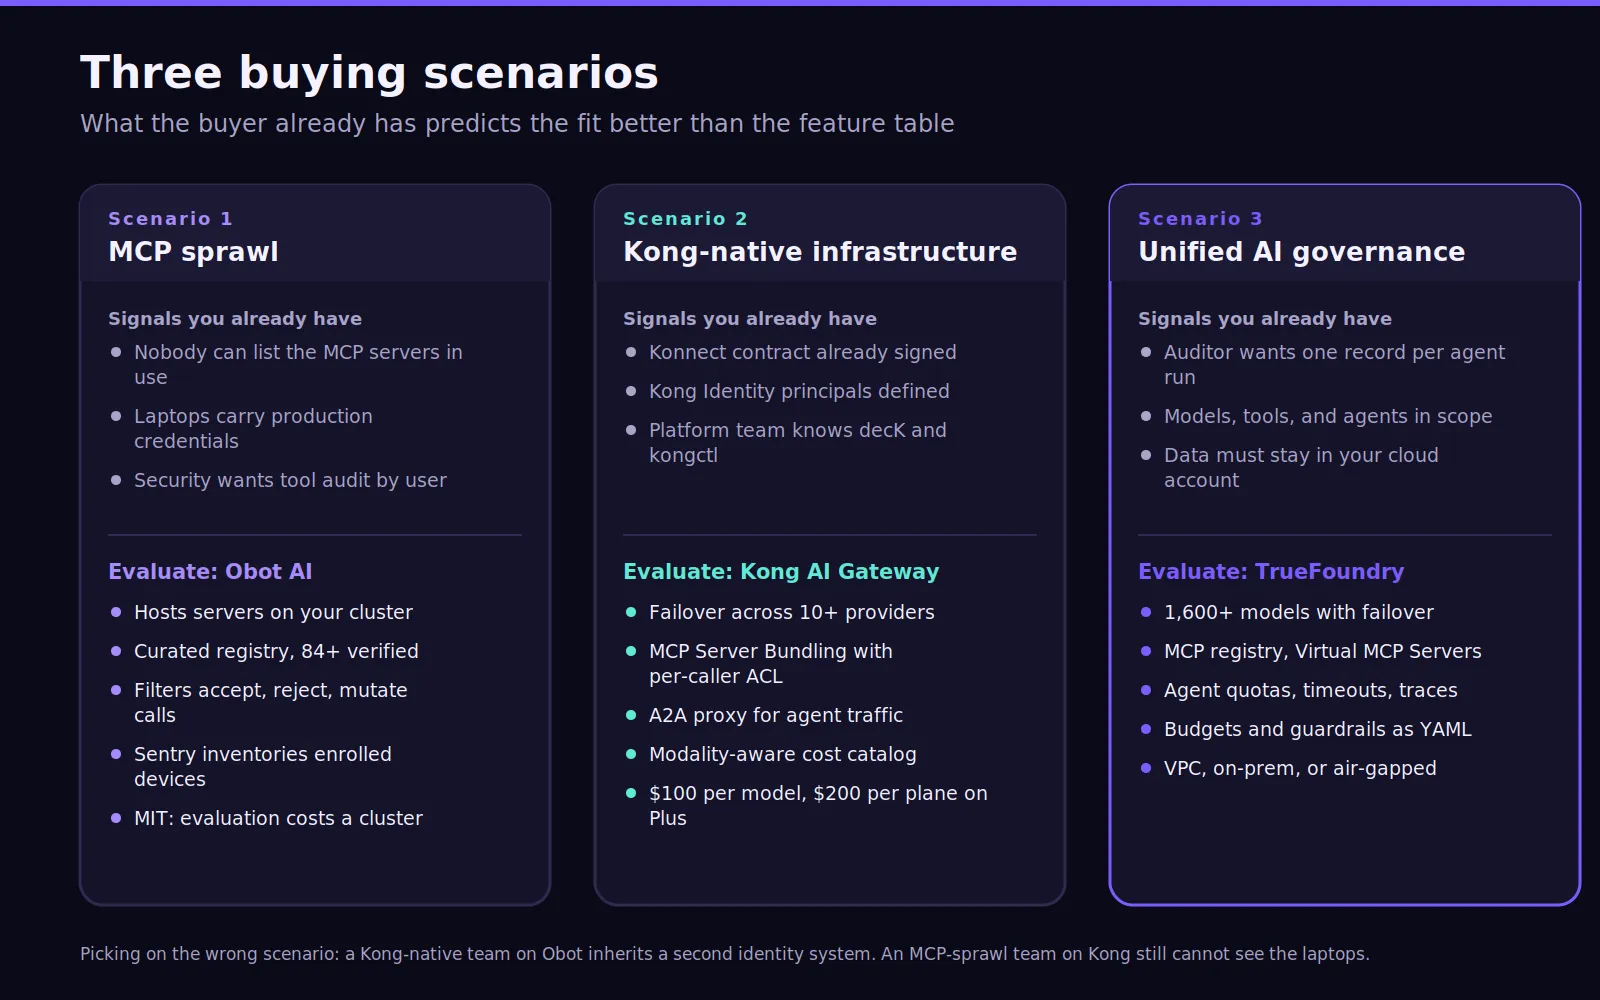
Secties over product-fit herhalen vaak de functietabel. Scenario's werken beter omdat ze beginnen met wat de koper al beheert.
Evalueer Obot wanneer niemand betrouwbaar een overzicht kan geven van goedgekeurde servers, lokale clients of productie-credentials. Obot biedt MCP-hosting, een registry, filters, apparateninventaris en audit-inzicht. Teams kunnen ook hun eigen MCP-servers verbinden via remote endpoints.
Obot Sentry voegt inzicht toe rondom AI-tools voor ontwikkelaars zoals Claude Code, Codex en Cursor. De huidige handhaving op tool-calls ondersteunt VS Code niet, omdat de hook daarvan onvoldoende MCP-servercontext biedt.
Teams die Obot MCP Gateway-alternatieven of bredere MCP Gateway-alternatieven onderzoeken, moeten ook onderscheid maken tussen MCP-beheer en modelrouting. Een beheerde MCP gateway kan de operations verminderen, terwijl Obot meer self-hosted eigenaarschap biedt.
Evalueer Kong wanneer AI-verkeer bestaande Kong-patronen moet volgen voor authenticatie, verzoekrouting, observability en policy-beheer. Bestaande enterprise-authenticatie en Consumer-structuren kunnen dubbel identiteitswerk verminderen.
Kong AI Gateway 2.0 ondersteunt modellen, MCP-servers en A2A-agents als first-class resources. Het platform brengt de beleidshandhaving ook naar hetzelfde ecosysteem dat wordt gebruikt voor ander door Kong beheerd verkeer.
TrueFoundry wordt relevant wanneer model-calls, MCP-tools, budgetten, guardrails en agent-activiteit consistente controles vereisen. De Agent Gateway van TrueFoundry breidt de governance uit naar meerstaps agent-uitvoering in plaats van te stoppen bij individuele verzoeken.
Het kiezen van Kong AI of Obot AI uit het verkeerde scenario creëert onnodige complexiteit. Een Kong-native team kan een ander identiteitssysteem erven door Obot toe te voegen. Een MCP-first team kan sterke Kong-routing uitrollen terwijl het nog steeds afzonderlijk inzicht nodig heeft in onbeheerde lokale MCP-activiteit.
TrueFoundry treedt op als een consolidatielaag in plaats van nog een concurrent op functieniveau. De TrueFoundry AI Gateway brengt routing, budgetten, guardrails, observability, identiteit en model-governance samen in één platform. Het doel is een geïntegreerde control plane voor alle productie-AI-workloads.
De gateway ondersteunt meer dan 1.600 modellen met routing, fallback en kostencontroles. Deze architectuur geeft enterprises één enkele control plane in plaats van afzonderlijke policy-systemen voor elke provider of toepassing.
Budget-policy's blijven declaratief en versiebeheerd:
Wanneer een gebruiker binnen het agent-platformteam de $ 8.000 voor de maand overschrijdt, retourneert de gateway een 429 met `error_origin_level: rate_limit_budget` in de body en de geschonden regel-ID in de `x-tfy-applied-rules` header. De audit-modus volgt dezelfde regel zonder te blokkeren, wat de manier is waarop een team een limiet introduceert voor een workload die er nooit een had.
De MCP Gateway beheert de toegang tot tools via een centrale registry, RBAC per server, OAuth 2.0-tokenbeheer met automatische verversing, en Virtual MCP Servers die een geselecteerde subset van tools van meerdere servers beschikbaar stellen als één enkel endpoint.
Guardrails worden gekoppeld aan tool-calls in hetzelfde policy-bestand dat LLM-calls beheert, zodat één regel de argumenten kan scannen die een agent aan een interne server doorgeeft voordat de call de gateway verlaat:
De Agent Gateway voegt controles op workflow-niveau toe: quota op basis van tokens of kosten per agent, workflow of omgeving, timeouts en loop-beveiligingen voor vastgelopen runs, en end-to-end traces die de stap, de model-call, de tool-call en de kosten in één record tonen.
Alle drie draaien binnen het eigen AWS-, GCP- of Azure-account van de klant, on-premise, or air-gapped op het Enterprise-plan, waarbij geen inferentieverkeer, tool-data of audit logs de netwerkgrens verlaat.
De consolidatie is van belang omdat Obot AI of Kong AI één initieel probleem goed kan oplossen. Obot helpt MCP-zware teams. Kong helpt gateway-zware teams. TrueFoundry helpt wanneer de enterprise model-tool-agent governance wil vanuit één control plane.
Prijzen lopen van een gratis Developer-tier via Pro voor $ 499 per maand en Pro Plus voor $ 2.999 per maand tot een custom Enterprise-tier. Een team kan alle drie de gateways op het eigen verkeer bekijken door een demo te boeken op https://www.truefoundry.com/book-demo.
De Kong Gateway prijsanalyse en het overzicht van Obot AI-alternatieven behandelen elke concurrent diepgaander.
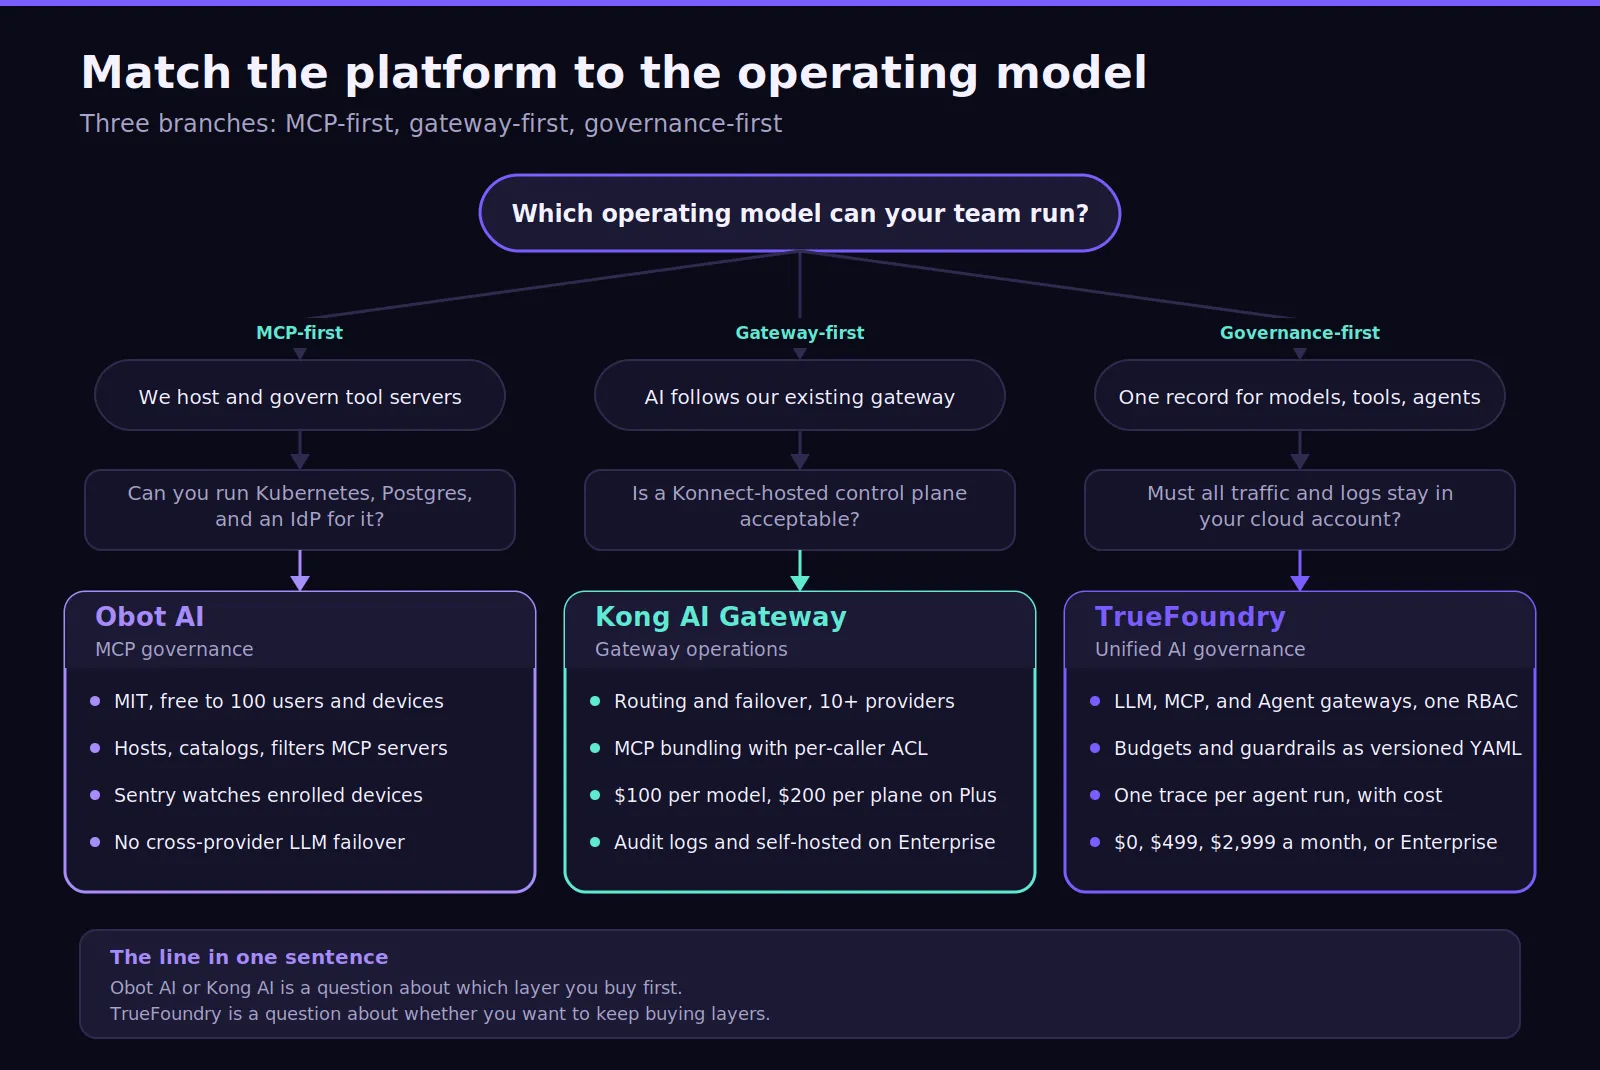
Kies Obot wanneer MCP-governance de primaire vereiste blijft. Het is geschikt voor teams die serverbeheer, toegangscontrole, identiteitsintegratie, audit logs en self-hosted eigenaarschap willen. De developer experience is het sterkst wanneer de organisatie al beschikt over Kubernetes- of Docker-kennis.
Kies Kong AI Gateway wanneer de enterprise al met Kong werkt en AI-verkeer binnen hetzelfde gatewaymodel wil brengen. Kong biedt sterke load balancing, multi-provider failover, MCP ACL's, A2A-ondersteuning en bekende operationele patronen voor gevestigde platformteams.
De beslissing tussen Kong AI en Obot AI moet daarom meer omvatten dan alleen functionaliteit. Kong biedt diepere modelrouting en bredere gateway-operations. Obot geeft organisaties directe controle over MCP-infrastructuur, gebruikersbeleid, inzicht in apparaten en gehoste servers.
Kies TrueFoundry wanneer governance betrekking moet hebben op modellen, MCP-tools, agents, budgetten, deployment en audit-bewijzen. Het is geschikt voor enterprise-gebruik waar minder losstaande governancelagen de operationele complexiteit kunnen verminderen.
Voor Obot AI of Kong AI hangt de beslissing voornamelijk af van welke infrastructuurlaag de organisatie het eerst nodig heeft. TrueFoundry beantwoordt de bredere vraag of die lagen gescheiden moeten blijven.
Prestaties moeten ook worden gevalideerd onder werkelijk verkeer. Teams die op matige RPS draaien, moeten providerstoringen, concurrency en omstandigheden met hoge latency testen voordat ze een gateway selecteren voor grootschalige workloads.
Zie hoe TrueFoundry governance over modellen, MCP-tools, agents, budgetten en policy's in productie integreert. Boek vandaag nog een demo om veilige, schaalbare controles voor uw enterprise AI-workloads met vertrouwen te evalueren.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.


Geen van beide platforms is sterker over elke enterprise-vereiste heen. Obot past bij organisaties waarvan het hoofdprobleem MCP-wildgroei, onbeheerde clients, of self-hosted governance is. Kong past bij bestaande Konnect-omgevingen die sterkere modelroutering, MCP-ACL's, en gatewayverkeerscontroles nodig hebben. Obot AI versus Kong AI hangt daarom af van infrastructuureigenaarschap, bestaande vaardigheden, en de governancelaag die het huidige knelpunt veroorzaakt.
Obot is een MIT-gelicentieerd platform gecentreerd rond MCP-hosting, registers, toegangsbeleid, apparaatzichtbaarheid, en LLM-proxying. Kong AI Gateway gebruikt een door Konnect beheerd control plane met door de klant beheerde AI-data-planes. Kong legt de nadruk op modelroutering, MCP-aggregatie, A2A-verkeer, en beleidsgestuurde gatewayoperaties. De twee platforms benaderen AI-governance daarom vanuit verschillende infrastructurele fundamenten.
Kong biedt diepere routering op modelniveau via gewogen distributie, latentiebewuste selectie, semantische routering, retries, en cross-provider-failover. Obot biedt beleidsgebonden modeltoegang en sterker MCP-eerst-beheer. Voor Obot AI vs Kong AI past Kong bij multi-providerroutering, terwijl Obot past bij teams die prioriteit geven aan MCP-hosting, zichtbaarheid van lokale clients, en strakker eigenaarschap van de omringende infrastructuur.
Obot ondersteunt OpenAI, Anthropic, Amazon Bedrock, Azure, en compatibele Responses API-endpoints via zijn huidige LLM Gateway. Kong ondersteunt een breder scala aan modelproviders via AI Gateway- en AI Proxy-mogelijkheden. Kopers moeten de exacte providerondersteuning verifiëren voór aanschaf, aangezien beide leveranciers hun modelintegraties en routeringsmogelijkheden blijven uitbreiden.
Kong biedt een snellere beheerde control-plane-route via Konnect, terwijl klanten nog steeds AI Gateway 2.0-data-plane-nodes beheren. Obot vereist dat klanten de applicatie, PostgreSQL, en hosted-MCP-workloads beheren via Docker of Kubernetes. De eenvoudigere optie hangt af van bestaande vaardigheden, operationele overhead, identiteitsarchitectuur, en of infrastructuureigenaarschap een expliciete enterprise-vereiste is.
Obot logt MCP- en LLM-activiteit per gebruiker, model, server, client, uitkomst, en tokengebruik. Kong legt de nadruk op modelkosten, latentie, fouten, Consumer-identiteit, MCP-activiteit, en bredere gatewaytelemetrie. De keuze tussen Kong AI of Obot AI hangt daarom af van of teams voornamelijk agent- en toolacties onderzoeken, of providerroutering en gatewayprestaties. Geen van beide vervangt op zichzelf volledige tracing op workflowniveau.



Het laatste nieuws, artikelen en bronnen in je inbox

















