November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Begin 2026 maakte Check Point Research CVE-2025-59536 bekend: een kwetsbaarheid met CVSS-score 8.7 in Claude Code die 'remote code execution' mogelijk maakt via kwaadaardige projectconfiguratiebestanden voordat er een vertrouwenvenster verschijnt. Een tweede CVE, CVE-2026-21852, liet zien hoe een aanvaller al het Claude Code-verkeer kan omleiden naar een server onder eigen beheer door de omgevingsvariabele ANTHROPIC_BASE_URL te manipuleren, waardoor API-sleutels en gespreksonderwerpen ongemerkt worden geëxtraheerd.
Dit zijn geen theoretische risico's. Het zijn gedocumenteerde, repeteerbare aanvalsketens die invloed hebben op elke organisatie die Claude Code heeft geïmplementeerd zonder centraal beheer (governance).
Claude Code draait nu op ontwikkelaarsmachines bij duizenden bedrijven. De meeste van die implementaties delen dezelfde kenmerken: ontwikkelaars authenticeren met persoonlijke Anthropic-accounts, API-sleutels staan in omgevingsvariabelen of .bash_profile, er is geen audit-trail van welke codecontext naar de servers van Anthropic stroomt en er is geen mechanisme om toegang in te trekken wanneer een engineer de organisatie verlaat.
Het beveiligingsprobleem is niet Claude Code zelf. Het is de aanname dat een ontwikkelaars-tool slechts governance op ontwikkelaarsniveau vereist.
Deze gids behandelt de zes beheerlagen die elk platform engineering- en beveiligingsteam nodig heeft om Claude Code veilig uit te rollen op ondernemingsschaal — van SSO en identiteit tot MCP-governance, sandboxing, audit logs en compliance. We behandelen ook hoe de AI Gateway en MCP Gateway van TrueFoundry passen als centrale handhavingslaag voor al deze onderdelen.
Voordat u beveiligingsmaatregelen treft, moet u begrijpen hoe elke Claude-interface met uw omgeving communiceert. Claude.ai brengt voornamelijk risico's op het gebied van datablootstelling met zich mee, Claude Desktop introduceert lokale tool-toegang en Claude Code heeft toegang tot bestanden, kan shell-opdrachten uitvoeren en verbinding maken met externe diensten. Elk onderdeel vereist specifieke beveiligingsmaatregelen.
De belangrijkste risico's van Claude.ai omvatten het invoeren van gevoelige gegevens in prompts, ongeautoriseerde bestandsuploads en werknemers die persoonlijke accounts gebruiken buiten het bedrijfsbeleid om.
Beveiligingsprioriteiten: Dwing SSO en domeinregistratie af, pas DLP-beleid toe en beheer dataretentie en toegang.
Claude Desktop kan Claude verbinden met lokale bronnen en externe tools. Niet-geteste integraties kunnen bestanden, interne API's, databases of andere bedrijfssystemen blootstellen.
Beveiligingsprioriteiten: Keur integraties goed, beperk toegang tot bronnen, beheer eindpunten via MDM en vereis bevestiging voor gevoelige acties.
Claude Code werkt in de terminal van de ontwikkelaar met de rechten van de lokale gebruiker, wat risico's oplevert op vier gebieden:
1. Bestandssysteemtoegang. Zonder expliciete negeerregels kan Claude Code .env-bestanden, SSH-sleutels, inloggegevens in ~/.aws/credentials en elk ander bestand lezen waar de lokale gebruiker toegang toe heeft. In een typische ontwikkelomgeving betekent dit toegang tot geheimen die nooit de machine hadden mogen verlaten.
2. Shell-uitvoering. Claude Code kan willekeurige bash-opdrachten uitvoeren in de gebruikerscontext van de ontwikkelaar. Een kwaadaardige prompt, direct ingevoerd of afkomstig van het antwoord van een MCP-tool, kan shell-opdrachten uitvoeren zonder expliciete goedkeuring per opdracht, tenzij disableBypassPermissionsMode is ingesteld.
3. Manipulatie van ANTHROPIC_BASE_URL (CVE-2026-21852). Als een aanvaller de omgeving waarin Claude Code draait kan aanpassen — via een kwaadaardige .claude/settings.json in een repository, een gecompromitteerd dotfile of een hook-injectie — kunnen zij al het verkeer omleiden naar een server onder hun beheer. Elke prompt, elk antwoord en elke API-sleutel die tijdens die sessie wordt verzonden, wordt opgevangen.
4. Misbruik van MCP-tools en prompt injection. MCP-servers verbinden Claude met externe systemen. Zonder governance-laag kunnen ontwikkelaars Claude verbinden met elke willekeurige MCP-server — inclusief kwaadaardige servers met toolbeschrijvingen die zijn ontworpen om het gedrag van Claude te veranderen. Inhoud die door MCP-tools uit externe bronnen wordt opgehaald (webpagina's, documenten, API-antwoorden) kan geïnjecteerde instructies bevatten die Claude stilzwijgend uitvoert.
Een met MCP verbonden Claude is geen afzonderlijke Claude-applicatie die gelijkstaat aan Claude.ai, Claude Desktop of Claude Code. Het beschrijft de integratielaag waarmee een bestaande Claude-interface of -workflow toegang krijgt tot externe tools en data. De beveiligingsmaatregelen moeten daarom een aanvulling zijn op de maatregelen die worden toegepast op de gebruikte interface.
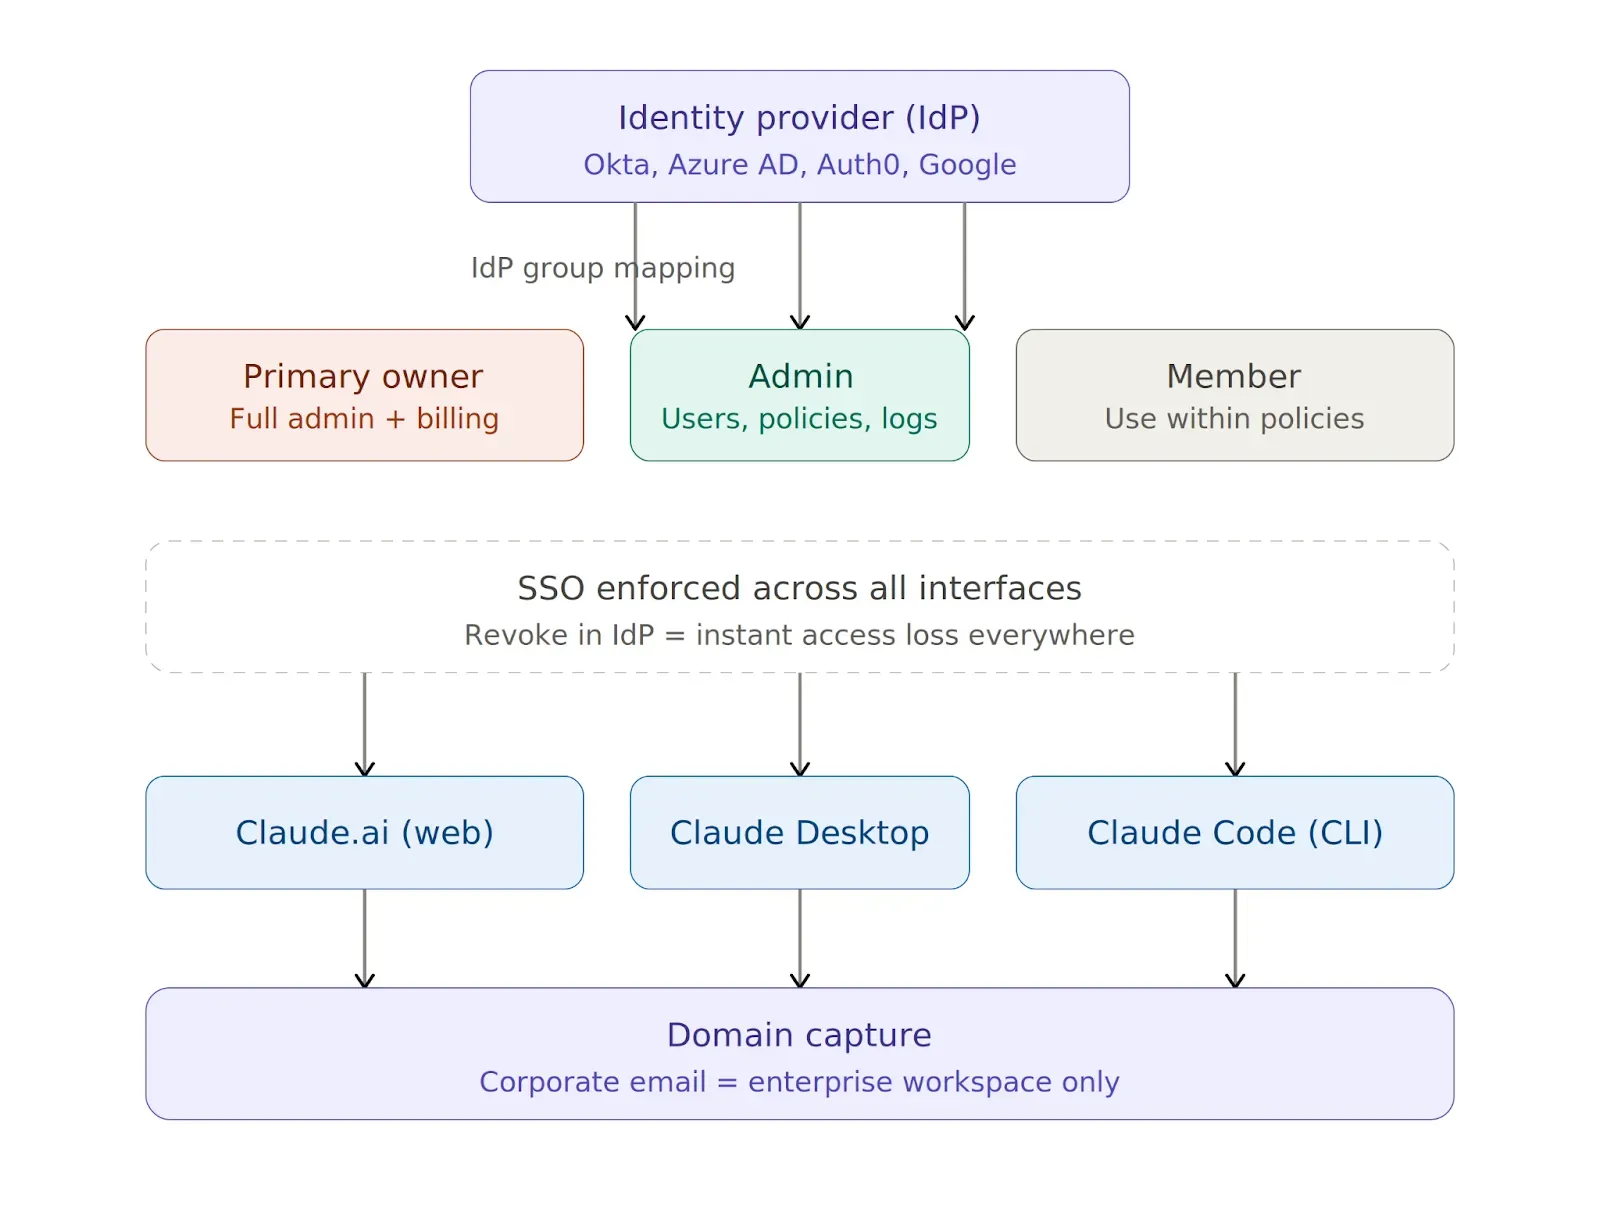
SSO moet actief zijn voordat u Claude aan een ontwikkelaar overdraagt — niet achteraf, en zeker niet "binnenkort".
Claude ondersteunt SAML 2.0 en OIDC met Okta, Azure AD (Entra ID), Auth0 en Google Workspace, en u kunt dit allemaal beheren vanuit de Claude Admin Console (zie de handleiding voor instellen). Drie instellingen zijn in deze fase het belangrijkst.
Als uemands toegang intrekt in uw IdP, vervalt de toegang via web, desktop en CLI direct.
SSO regelt interactieve logins, terwijl API-sleutels al het andere afhandelen — Claude Code-sessies, CI/CD-pipelines en elke automatisering die de API aanroept buiten een browser.
U moet sleutels uitgeven via de Admin Console omdat ontwikkelaars nooit persoonlijke sleutels mogen gebruiken in een zakelijke context. Sla ze op in AWS Secrets Manager, HashiCorp Vault of Azure Key Vault, roteer ze elk kwartaal en trek ze direct in bij een vermoeden van een datalek of wanneer iemand het team verlaat.
Gebruik role-based access control (RBAC) om ervoor te zorgen dat werknemers en AI-agents alleen toegang hebben tot de bronnen en tools die nodig zijn voor hun rol. Beperk de toegang tot gevoelige repositories, interne API's en MCP-tools, en voorkom dat er standaard brede machtigingen worden verleend.
Evalueer machtigingen regelmatig en trek toegang in wanneer rollen veranderen. Voor Claude Code dient u centraal beheerde machtigingsinstellingen af te dwingen en bestandssysteem-, shell- en tooltoegang te beperken tot goedgekeurde workflows. Pas bij MCP-integraties het least-privilege-principe toe op individuele tools en verbonden databronnen.
Na identiteit is de volgende laag modeltoegang en verkeersrouting. U hebt antwoorden nodig op twee vragen: welke modellen mogen ontwikkelaars gebruiken, en waar stroomt hun Claude-verkeer daadwerkelijk naartoe?
Een eenvoudige allowlist in de Admin Console voorkomt dat ontwikkelaars overstappen op duurdere of niet-goedgekeurde modellen:
Door Claude-verkeer te routen via uw eigen LLM gateway kunt u verzoeken op netwerkniveau inspecteren, loggen en beheren. U kunt deze omgevingsvariabelen instellen op machines van ontwikkelaars om te beginnen:
export ANTHROPIC_BASE_URL=https://your-gateway.internal.corp
export HTTPS_PROXY=https://proxy.your-company.com:8080
Een belangrijk detail is dat deze variabelen alleen van toepassing zijn op Claude Code en Claude Desktop. Webrouting wordt op organisatieniveau beheerd via de Admin Console.
Het instellen van variabelen op één machine is eenvoudig, maar het toepassen op 100 machines en zorgen dat niemand ze wijzigt is de echte uitdaging.
U kunt het routingbeleid op de machines van ontwikkelaars op drie manieren afdwingen:
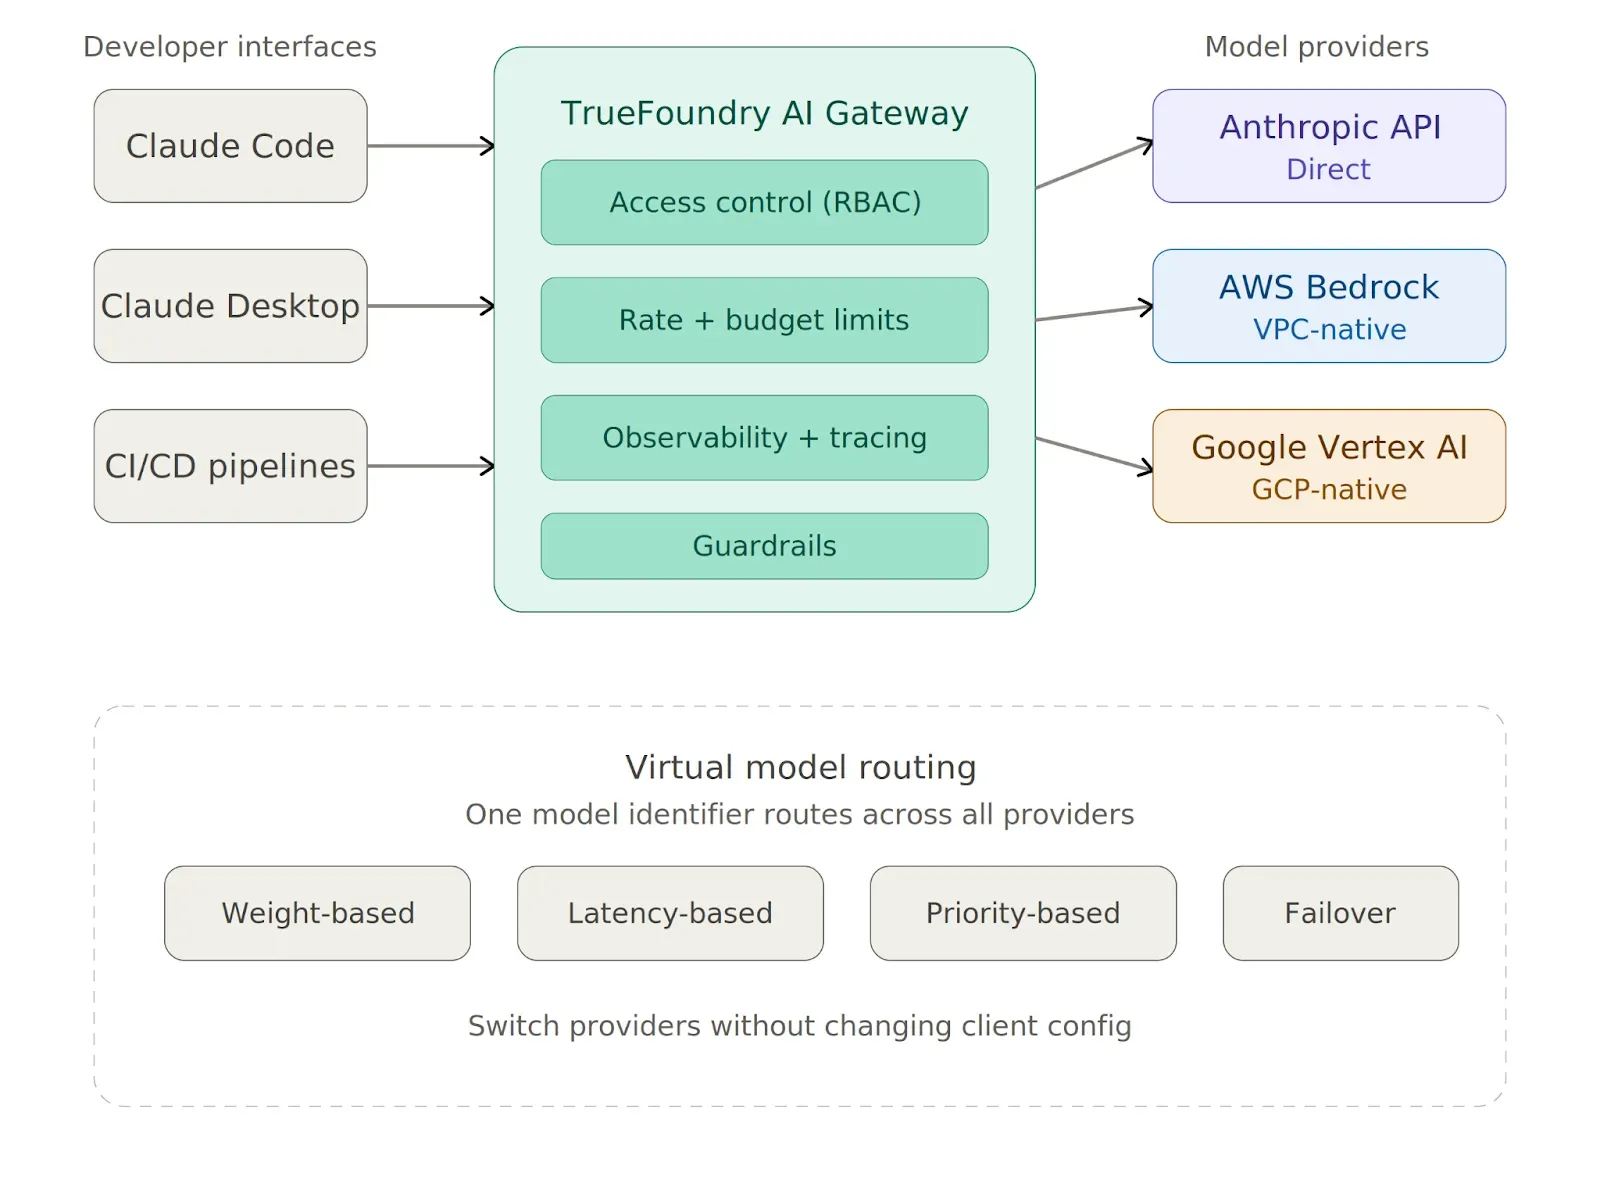
In plaats van elke provider één voor één te configureren, biedt TrueFoundry AI Gateway u één enkele proxylaag tussen Claude Code en al uw modelproviders. U kunt Claude Code er via één variabele naar laten verwijzen:
export ANTHROPIC_BASE_URL=https://<your-truefoundry-gateway-url>
Vanaf daar voegt u provideraccounts toe in het Gateway-dashboard, en Claude Code bereikt ze allemaal — Anthropic, Bedrock, Vertex — via één enkel eindpunt. Met Virtual Models kunt u één model-ID maken die via gewichtsgebaseerde of latentiegebaseerde logica over providers routeert, en u kunt van provider wisselen zonder enige clientconfiguratie aan te raken.
De Gateway dwingt ook rate limits, budgetlimieten en toegangscontrole af op elk verzoek voordat het de provider bereikt.
Claude-verkeersroutingopties
De fout die de meeste teams maken, is dat ze alle drie de interfaces hetzelfde behandelen, hoewel ze fundamenteel verschillen in wat ze kunnen aanraken.
De webinterface heeft geen lokale code-uitvoering, dus de primaire risico's zijn datalekkage via prompts en schaduw-IT vanuit persoonlijke accounts. Domain capture lost het tweede probleem op.
Voor het eerste classificeert u Claude.ai als een SaaS-tool van derden in uw data loss prevention (DLP) en AI-beveiligingstools en past u dezelfde controles toe als op Google Docs of Notion. Met de Admin Console kunt u ook bestandsuploads beperken, Artifacts uitschakelen en het bewaren van gesprekken beheren.
De desktop-app voert standaard geen willekeurige shell-opdrachten uit, maar via lokale toolintegraties kunnen ontwikkelaars Claude verbinden met scripts, bestandssystemen en andere bronnen. U moet elke tool beoordelen vóór goedkeuring en expliciete menselijke bevestiging vereisen vóór uitvoering van alles met schrijftoegang. Het up-to-date houden van de app via door MDM afgedwongen automatische updates is ook essentieel.
Claude Code heeft het grootste aanvalsoppervlak van de drie interfaces. Het kan .env-bestanden, SSH-sleutels en credentials lezen, willekeurige bash-opdrachten uitvoeren in de gebruikerscontext van de ontwikkelaar en code en context naar de servers van Anthropic sturen voor verwerking.
De volgende baseline managed-settings.json blokkeert de meest gevaarlijke bewerkingen:
Dit is wat elke belangrijke instelling doet:
Nog één ding dat benadrukt moet worden: Claude Code mag onder geen enkele omstandigheid als root worden uitgevoerd.
De native sandbox van Claude Code dwingt bestandsgeheugen- en netwerkisolatie af op OS-niveau, met behulp van Seatbelt op macOS en bubblewrap op Linux. Uit eigen interne testen van Anthropic bleek dat sandboxing toestemmingsprompts met 84% vermindert, terwijl er sterkere uitvoeringsgrenzen behouden blijven. U moet dit inschakelen voor alle ontwikkelaars:
De sandbox voorkomt wijziging van bestanden op systeemniveau, blokkeert contact met domeinen die u niet hebt toegestaan en beperkt de impact van prompt injection-aanvallen. U moet ook "allowUnsandboxedCommands": false instellen om het ontsnappingsluik te sluiten waarmee opdrachten anders buiten de sandbox zouden kunnen worden uitgevoerd.
MCP-servers verbinden Claude met externe tools, databases, API's en SaaS-toepassingen. Zonder gecentraliseerde governance kan elke nieuwe verbinding extra machtigingen, credentials en potentiële toegangspunten voor aanvallers introduceren.
MCP breidt de toegang van Claude uit van gesprekken naar systemen die gegevens kunnen lezen of acties kunnen uitvoeren. Een te ruim ingestelde server zou gevoelige records kunnen blootleggen, terwijl een kwaadwillige tool-respons prompt injection-instructies zou kunnen bevatten die ongeautoriseerde acties proberen te triggeren.
Niet-beheerde MCP-toegang brengt verschillende risico's met zich mee:
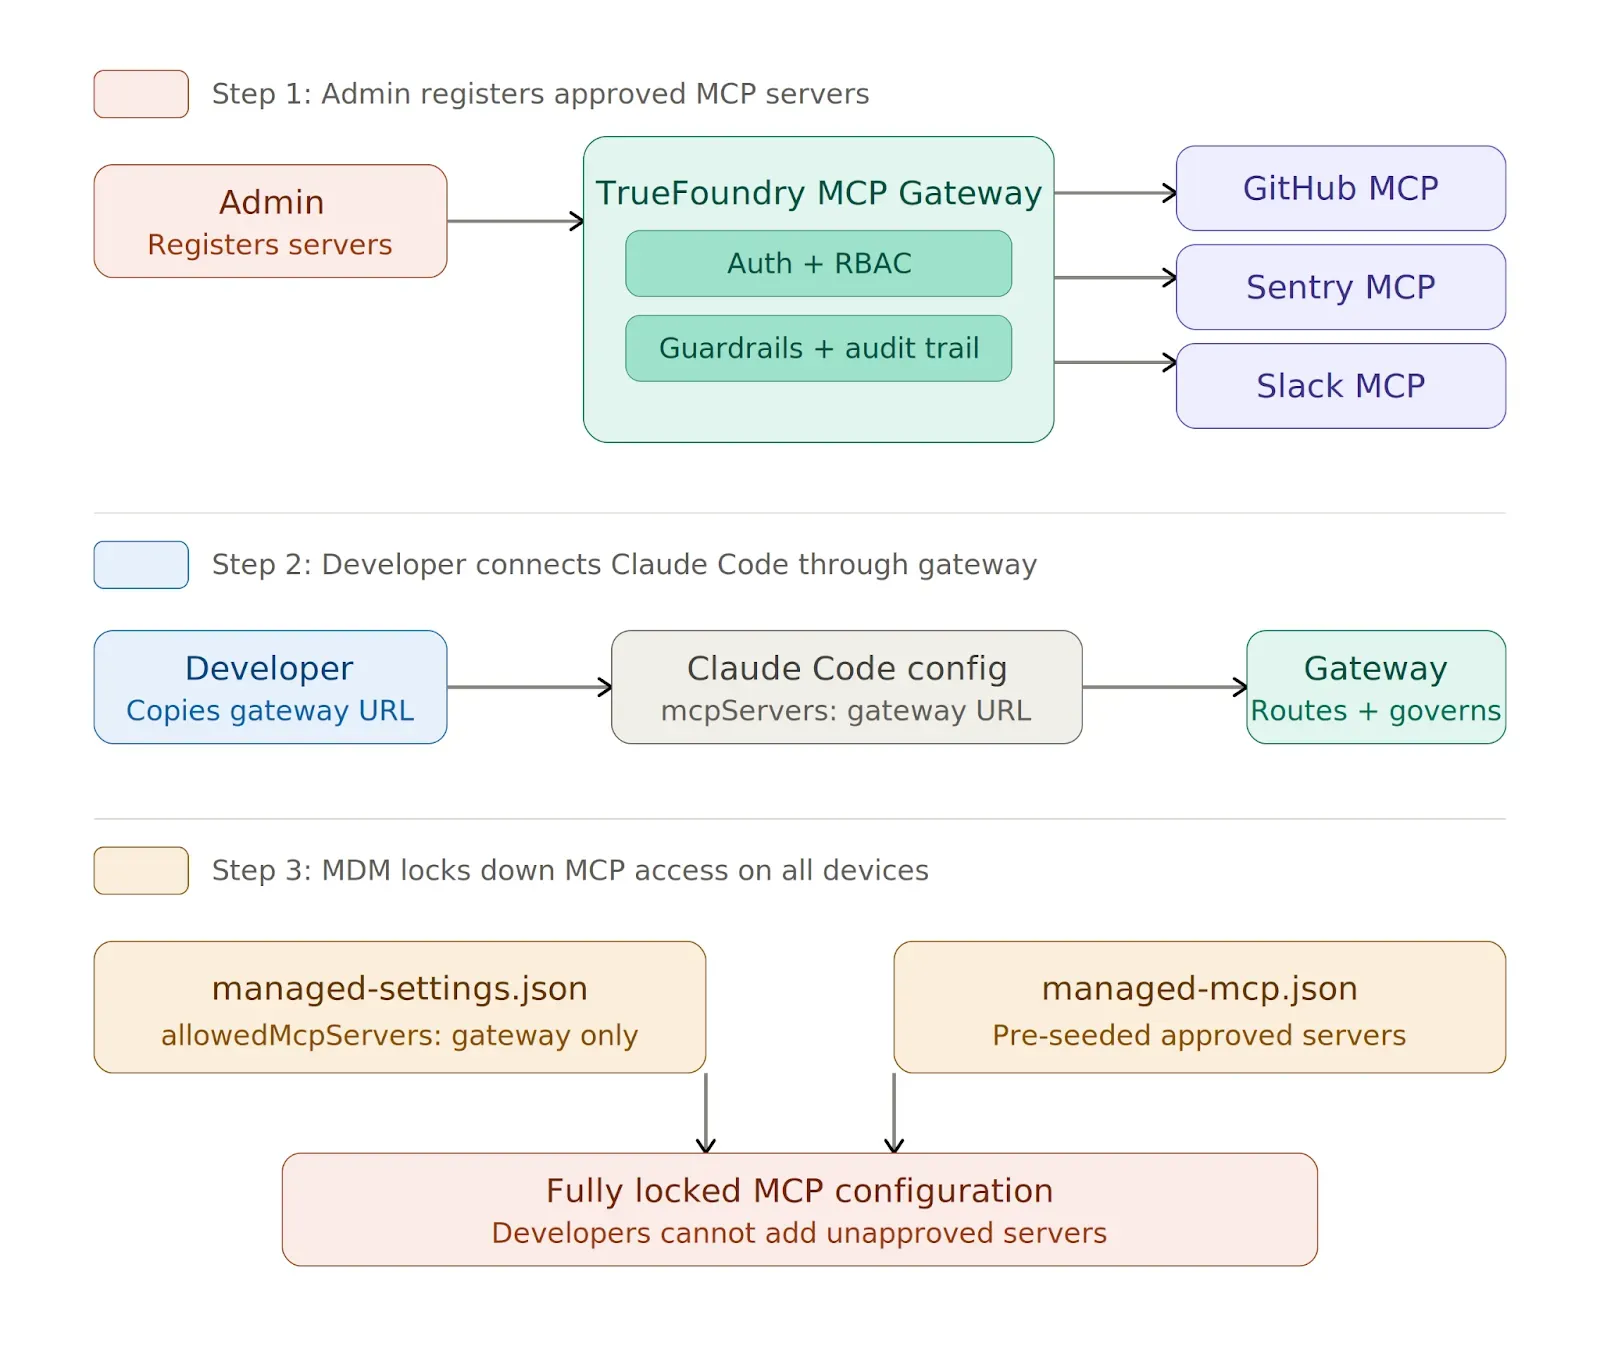
Routeer MCP-verbindingen via een gecentraliseerde gateway in plaats van ontwikkelaars rechtstreeks met willekeurige servers te laten verbinden. TrueFoundry MCP Gateway biedt een centraal register voor goedgekeurde servers, authenticatie, rolgebaseerde toegangscontrole (RBAC) en machtigingen op toolniveau. U kunt ook de toegang tot specifieke tools beperken en guardrails toepassen vóór uitvoering.
Configureer Claude Code om alleen goedgekeurde MCP gateway-eindpunten toe te staan en dwing het beleid af via beheerde instellingen. Dit vermindert het gebruik van schaduw-MCP en maakt toegang gemakkelijker te beheren over teams heen.
Log MCP-toolaanroepen met gebruikersidentiteit, de aangeroepen tool, verzoeks- en responsdetails en uitvoeringsresultaten. Monitor ongebruikelijke toegangspatronen, herhaalde geweigerde verzoeken en onverwachte overdrachten van gevoelige gegevens. Integreer deze logs met uw bestaande beveiligingsmonitoringsysteem, zodat uw team verdachte activiteiten kan onderzoeken en acties kan herleiden tot de gebruiker of workflow die ze heeft geïnitieerd.
Gegevensbescherming vereist meer dan het kiezen van een enterprise-plan. U moet definiëren hoe lang gesprekken worden bewaard, waar gegevens worden verwerkt, wie er toegang toe heeft en welke contractuele waarborgen van toepassing zijn op Gereguleerde workloads.
Retentie varieert per interface en configuratie. Claude.ai-organisatieinstellingen beheren het bewaren van gesprekken, terwijl Claude Code lokale sessietranscripties opslaat onder ~/.claude/. Controleer het bewaarbeleid van uw organisatie en configureer beheerde instellingen om goedgekeurde limieten af te dwingen.
Anthropic biedt Zero Data Retention (ZDR) voor in aanmerking komend API-gebruik via een goedgekeurde regeling. Neem contact op met uw accountteam om te bepalen of u in aanmerking komt, wat de contractvoorwaarden zijn en welke functies vallen onder de dekking. ZDR is niet automatisch van toepassing op Claude.ai, Claude Desktop of elke Claude Code-configuratie.
Anthropic biedt SOC 2 Type II-compliancedocumentatie via zijn Trust Center. Controleer de reikwijdte en datum van het rapport en onderhoud uw eigen toegangsbeoordelingen, audit-logs, leveranciersrisicobeoordelingen en procedures voor provisioning en deprovisioning.
Als u beschermde gezondheidsinformatie (PHI) verwerkt, zorg er dan voor dat uw specifieke Claude-aanbod HIPAA-gereguleerde workloads ondersteunt en dat de vereiste contractuele regelingen actief zijn. Verifieer of functies in aanmerking komen, evenals de toegangscontroles en auditvereisten voordat u PHI verzendt. ZDR alleen vormt geen HIPAA-compliance.
Voor GDPR-gereguleerde workloads documenteert u uw rechtmatige grondslag voor verwerking, bewaarde en verwijderingsprocedures en toepasselijke waarborgen voor gegevensoverdracht. Waar EU-dataresidentie vereist is, configureert u ondersteunde geografische controles en verifieert u waar inferentie en gegevensopslag plaatsvinden. TrueFoundry's AI Gateway kan helpen bij het afdwingen van het goedgekeurde routingbeleid.
Beoordeel hoe uw organisatie Claude gebruikt en of uw rol en toepassing onder specifieke verplichtingen van de EU AI Act vallen. Afhankelijk van de use case kunnen vereisten risicobeheer, documentatie, menselijk toezicht en transparantie omvatten. Integreer toepasselijke verplichtingen in uw AI-governanceproces in plaats van ervan uit te gaan dat de modelprovider ze allemaal afdekt.
Anthropic vermeldt ISO 27001:2022 onder zijn certificeringen. Bekijk de reikwijdte en geldigheid van het certificaat en onderhoud uw eigen informatiebeveiligingscontroles, waaronder risicobeoordelingen, toegangsbeheer, incidentrespons en leveranciersbeoordelingen.
U hebt inzicht nodig in het gebruik van Claude via alle interfaces om incidenten te onderzoeken, beleidsschendingen te detecteren en uitgaven te beheersen. Gecentraliseerde logs, koppel activiteit aan gebruikers en stel budgetlimieten in voordat u Claude over teams uitrolt.
Leg de gebeurtenissen vast die relevant zijn voor elke interface:
Exporteer audit-logs regelmatig naar uw SIEM. Een bewaartermijn van 90 dagen is een nuttige uitgangspositie, maar verifieer de vereisten van uw complianceframework en interne beleid voordat u een definitieve bewaartermijn instelt.
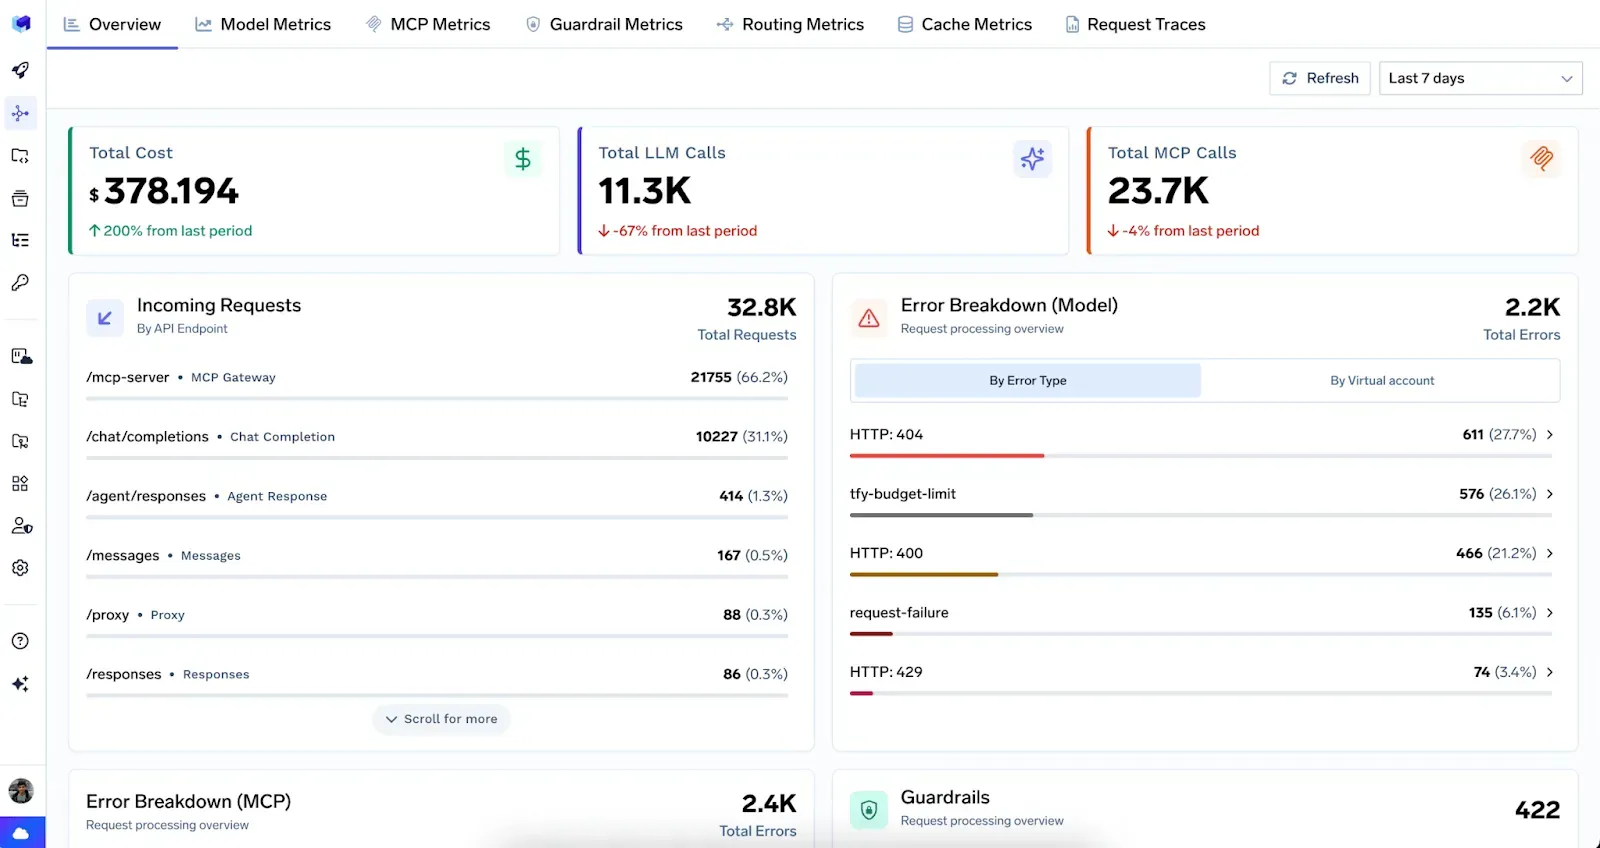
Routeer Claude-requests via TrueFoundry AI Gateway om LLM- en MCP-activiteit te traceren met gebruikersattributie. Het geünificeerde observability-dashboard helpt teams om gebruik, latency en fouten te monitoren. Exporteer telemetrie naar tools zoals Grafana, Datadog of Splunk met behulp van OpenTelemetry.
Je kunt ook natieve OpenTelemetry-export configureren in de beheerde instellingen van Claude Code voor zichtbaarheid in CLI-activiteit.
Monitor herhaalde geweigerde machtigingen, onverwachte shell-commando's, ongebruikelijke MCP-tool-calls, toegang tot gevoelige bestanden en onverklaarde uitgaande gegevensoverdrachten. Alarmeer uw beveiligingsteam wanneer activiteit afwijkt van goedgekeurde gebruikerstrends.
Aangaande kostenbeheersing stelt u maandelijkse uitgavenlimieten in per gebruiker en team. Volg het gebruik per gebruiker en model om onverwachte pieken te identificeren, verkeerd geconfigureerde pipelines te onderzoeken en interne chargeback-rapportage te ondersteunen.
Wat te loggen over verschillende Claude-interfaces
Gebruik deze checklist om te beoordelen of uw Claude-implementatie over de juiste controls beschikt vóór uitrol en naarmate het gebruik binnen engineeringteams toeneemt.
TrueFoundry helpt engineering- en beveiligingsteams het gebruik van Claude te beheren via een gecentraliseerde AI Gateway. In plaats van modeltoegang, credentials, beleid en monitoring afzonderlijk te beheren over teams heen, kunt u consistente controls toepassen op goedgekeurde Claude-integraties.
Voor engineeringteams is het doel om Claude gemakkelijker te adopteren zonder het zicht te verliezen op wie er toegang toe heeft, welke tools het kan gebruiken en hoe requests worden beheerd.
Het beveiligen van Claude is niet één enkele beslissing, maar een hele verzameling ervan — identiteit, modelrouting, sandboxing, MCP-governance, dataretentie, audit logging en kostenbeheersing — die elk anders worden toegepast, afhankelijk van de interface. De webversie heeft DLP-controls en domeincapture nodig. De desktop-app vereist een beoordeling per tool. Claude Code vereist een vergrendelde managed-settings.json die via MDM is uitgerold met native sandboxing ingeschakeld.
De rode draad door alle drie is dat u verkeer en MCP-toegang moet routeren via een gecentraliseerde gateway die u beheert.
Één eindpunt, één set beleidsregels en één audit trail. TrueFoundry AI Gateway biedt die laag voor zowel LLM-verkeer als MCP-servergovernance, met ingebouwde toegangscontrole, rate limiting, guardrails en observability.
Boek een demo om te zien hoe het werkt.
Begin vandaag nog met SSO en domeincapture, dwing vervolgens beheerde instellingen af voor uw gehele omgeving, en routeer alles via een gateway die u beheert. De CVE's zijn reëel, en de blootstelling groeit met elke ontwikkelaar die Claude Code opent.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



Claude Enterprise offers security features such as enterprise identity management, administrative controls, and data protection options. However, security also depends on your configuration, access policies, integrations, and monitoring. Review your organization's requirements before deploying Claude with sensitive information.
Anthropic gebruikt standaard geen input en output van Claude van Enterprise-klanten om zijn generatieve modellen te trainen. U dient echter de voorwaarden te controleren die van toepassing zijn op uw abonnement, API-gebruik, en eventuele optionele feedback- of datadelingsafspraken.
Claude Code supports permission controls, managed settings, sandboxing, and restrictions on file and tool access. Enterprises should enforce approved configurations, protect credentials, review project-level settings, and monitor shell commands and MCP integrations to reduce unauthorized access and execution risks.
Claude Enterprise biedt administratieve en gegevensverwerkingscontroles, afhankelijk van het abonnement en de configuratie. Ondernemingen moeten toegangsbeperkingen afdwingen, retentiebeleid definiëren, en de gegevensverwerkingsvoorwaarden beoordelen. Gereguleerde workloads kunnen aanvullende contractuele waarborgen en technische controles vereisen voordat gevoelige informatie wordt ingediend.
Claude Enterprise ondersteunt SSO en op SCIM gebaseerde provisioning, afhankelijk van abonnement en configuratie. SSO centraliseert authenticatie via uw identity-provider, terwijl SCIM gebruikersprovisioning en -deprovisioning automatiseert. Controleer de beschikbaarheid en installatievereisten in de actuele enterprise-documentatie van Anthropic.
Ondernemingen moeten een allowlist van goedgekeurde MCP-servers bijhouden, rechten op basis van het minimale-rechtenprincipe afdwingen, credentials beschermen, en goedkeuring vereisen voor gevoelige toolacties. Een gecentraliseerde MCP Gateway kan helpen verbindingen te reguleren, toegangsbeleid toe te passen, en toolactiviteit over teams heen te monitoren.



Het laatste nieuws, artikelen en bronnen in je inbox