



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De meeste evaluaties van AI security tools combineren twee categorieën die verschillende problemen oplossen. De ene categorie gebruikt machine learning en kunstmatige intelligentie om bestaande cybersecurity-workflows voor endpoints, netwerken, identiteiten en cloud workloads te versterken. De andere categorie beheert AI-systemen zelf, waaronder modellen, prompts, agents, datastromen en het uitvoeren van tools.
Dit onderscheid is van belang voor security-leiders die aankoopbeslissingen nemen. Een SOC-platform met een AI-assistent kan niet voorkomen dat een agent een tool aanroept die hij nooit zou mogen aanraken. Een modelscanning-dienst kan de inference-uitgaven niet beperken, geen rechten op toolniveau afdwingen of modeltoegang over enterprise-AI-applicaties in productie beheren.
Het dreigingsmodel, het deploymentpatroon en de werkdefinitie van beveiliging verschillen tussen beide categorieën. Traditionele cybersecurity-tools verbeteren detectie, onderzoek en respons in IT-omgevingen. AI security platforms beheren het nieuwe AI-aanvalsoppervlak dat ontstaat door LLM's, agents, MCP-servers, prompts en enterprise-data.
Deze gids scheidt de markt duidelijk. Het vergelijkt toonaangevende AI security tools, legt uit waar AI security software helpt en laat zien wat beide categorieën missen zodra autonome AI-agents de productiefase bereiken. U moet eindigen met een aankoopkader, niet met een eenvoudige leveranciersrangschikking.
AI security tools vallen in twee categorieën: AI-gestuurde beveiligingstools, die AI gebruiken om traditionele enterprise-beveiliging te versterken, en AI security platforms, die AI-modellen, applicaties, agents en hun interacties met data en tools beschermen. Hoewel beide de beveiliging verbeteren, richten ze zich op verschillende risico's.
Het maken van het juiste onderscheid tussen de categorieën is belangrijk omdat beide typen tools verschillende risico-oppervlakken beschermen. AI-gestuurde beveiligingstools versterken de cybersecurity-stack die enterprises al gebruiken. Ze passen machine learning toe op endpointdetectie, netwerkdetectie, identiteitsmonitoring, dreigingsdetectie en het automatiseren van SOC-triage.
Deze tools zijn meestal in het bezit van security operations, security operations centers en incident response-teams. Hun dreigingsmodel omvat malware, phishing, gecompromitteerde identiteiten, netwerkinbreuk, verdacht gebruikersgedrag en verkeerd geconfigureerde cloudomgevingen. Ze helpen alert fatigue te verminderen en stellen SOC-teams in staat herhalende taken met betere context te beheren.
AI security platforms lossen een ander probleem op. Ze beheren AI workloads zelf, waaronder modellen, prompts, agents, datastromen en het uitvoeren van tools. Ze bepalen welke gebruikers, teams en agents specifieke modellen kunnen aanroepen, toegang hebben tot gevoelige data of MCP-toolcalls kunnen uitvoeren binnen productieworkflows.
Het aanschaffen van de ene categorie wanneer de andere nodig is, veroorzaakt ernstige hiaten. Een traditionele SOC-tool kan LLM-inference, prompt injection of MCP-toolcalls niet volledig beheren. Een AI gateway vervangt geen endpointbescherming. Grote enterprises die AI in productie draaien, hebben meestal beide categorieën samen nodig.
De veelgemaakte fout komt vaak naar voren tijdens kwartaalbeoordelingen van de beveiliging. Een SOC-team kiest een vertrouwd endpoint- of XDR-platform om "AI af te dekken". Platform engineering brengt vervolgens agents naar productie zonder runtime-governance. Zes maanden later legt een incident het gat bloot, waarna beide teams onder druk van audits gehaast controles moeten toevoegen.
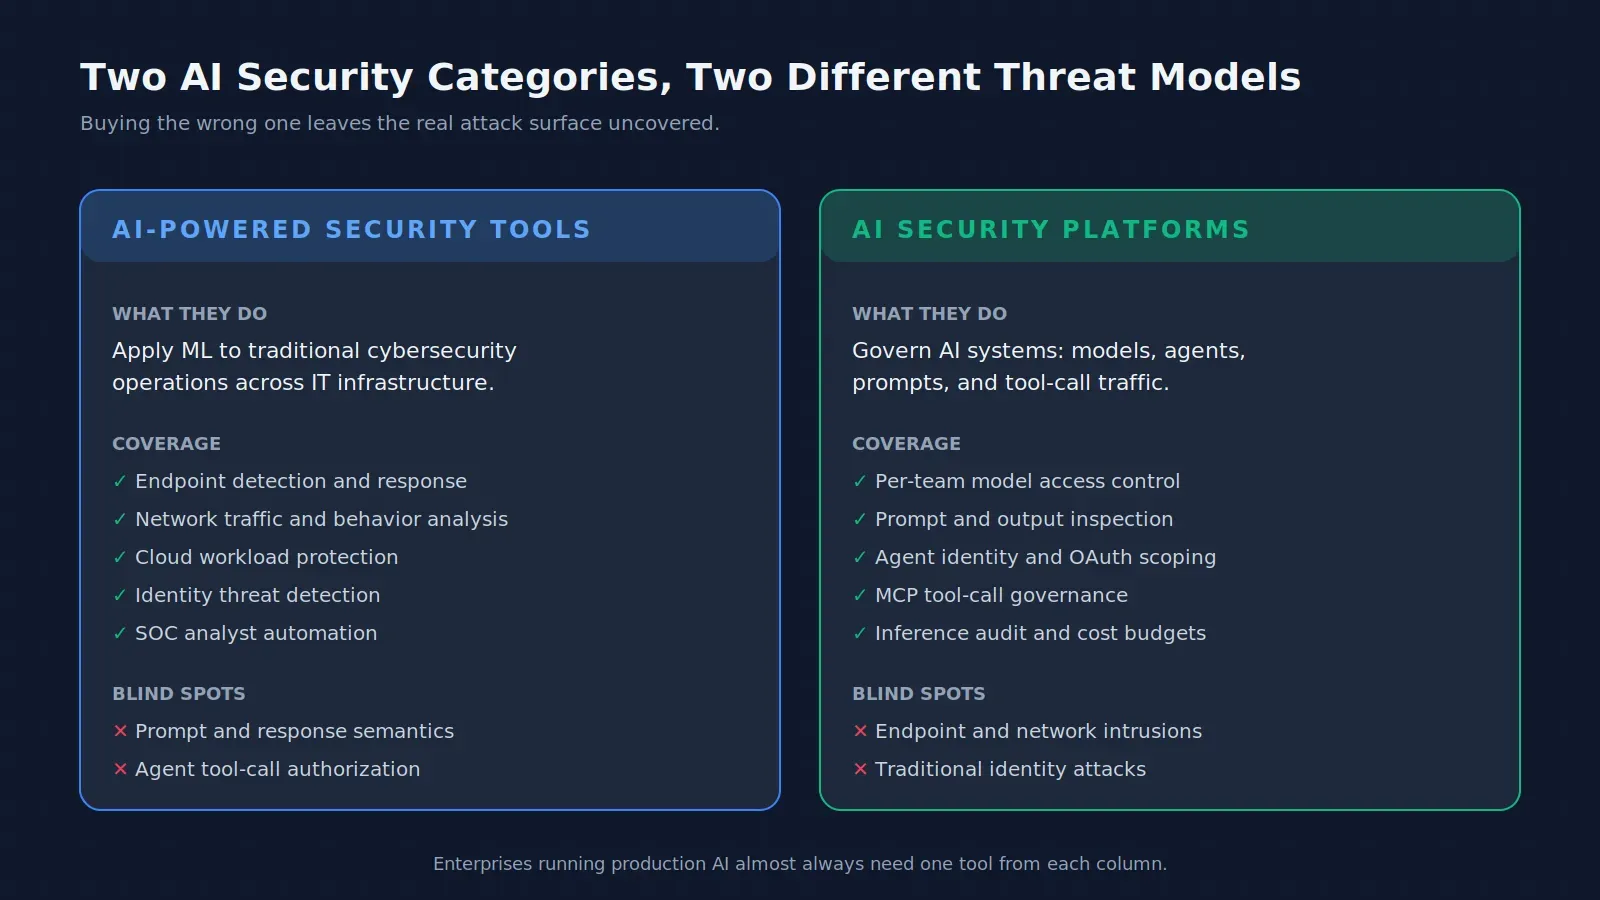
De beste AI security platforms beschermen AI-systemen zelf. De categorie is jonger dan traditionele cybersecurity en leveranciers verschillen sterk qua deploymentmodel, diepgang in runtime en de omvang van governance. De juiste keuze hangt af van de vraag of teams modellen beveiligen, agents beheren of het volledige inference-verkeer controleren.
TrueFoundry is een infrastructure-first AI security platform voor enterprise-AI-systemen. De AI gateway centraliseert modeltoegang, observability, governance, guardrails en kostenbeheersing over enterprise-AI-workloads. Het platform bevat ook een MCP gateway en een Agent gateway voor het beheren van met tools verbonden en agentische workflows.
TrueFoundry biedt drie prijsniveaus. Developer is gratis voor vroege experimenten, terwijl Pro begint bij $25 per gebruiker per maand. Enterprise-prijzen zijn op maat voor organisaties die geavanceerde governance, beveiliging, aangepaste deployment en bedrijfskritische betrouwbaarheid nodig hebben.
TrueFoundry is het meest geschikt voor enterprise AI security-, platform engineering-, AI infrastructure- en complianceteams die governance nodig hebben over modellen, agents, MCP-tools en gevoelige dataworkflows. Het is met name relevant voor organisaties met AI-agents in productie, gereguleerde workloads, modeltoegang via meerdere providers en private-cloud- of air-gapped deployments.
HiddenLayer richt zich op het beveiligen van AI-modellen gedurende de gehele AI-levenscyclus. Het platform ondersteunt modelscanning, red teaming, AI-detectie en -respons, en security posture management. Het is het sterkst wanneer teams bescherming op modellaag en testen op adversarial AI nodig hebben.
HiddenLayer is het meest geschikt voor organisaties met volwassen ML-ontwikkelteams die bescherming op modellaag, scanning en testen van adversarial robuustheid nodig hebben.
Lasso Security richt zich op LLM-beveiliging, agentische cybersecurity en MCP-bescherming. De open-source MCP Gateway fungeert als proxy en orchestrator voor MCP-interacties, met toevoeging van governance, monitoring en beveiligingscontroles. Het is nuttig voor teams die zich al richten op bescherming van de LLM-runtime.
Lasso Security is het meest geschikt voor organisaties die prioriteit geven aan monitoring van LLM-interacties, prompt-beveiliging en MCP-zichtbaarheid over agentische workloads.
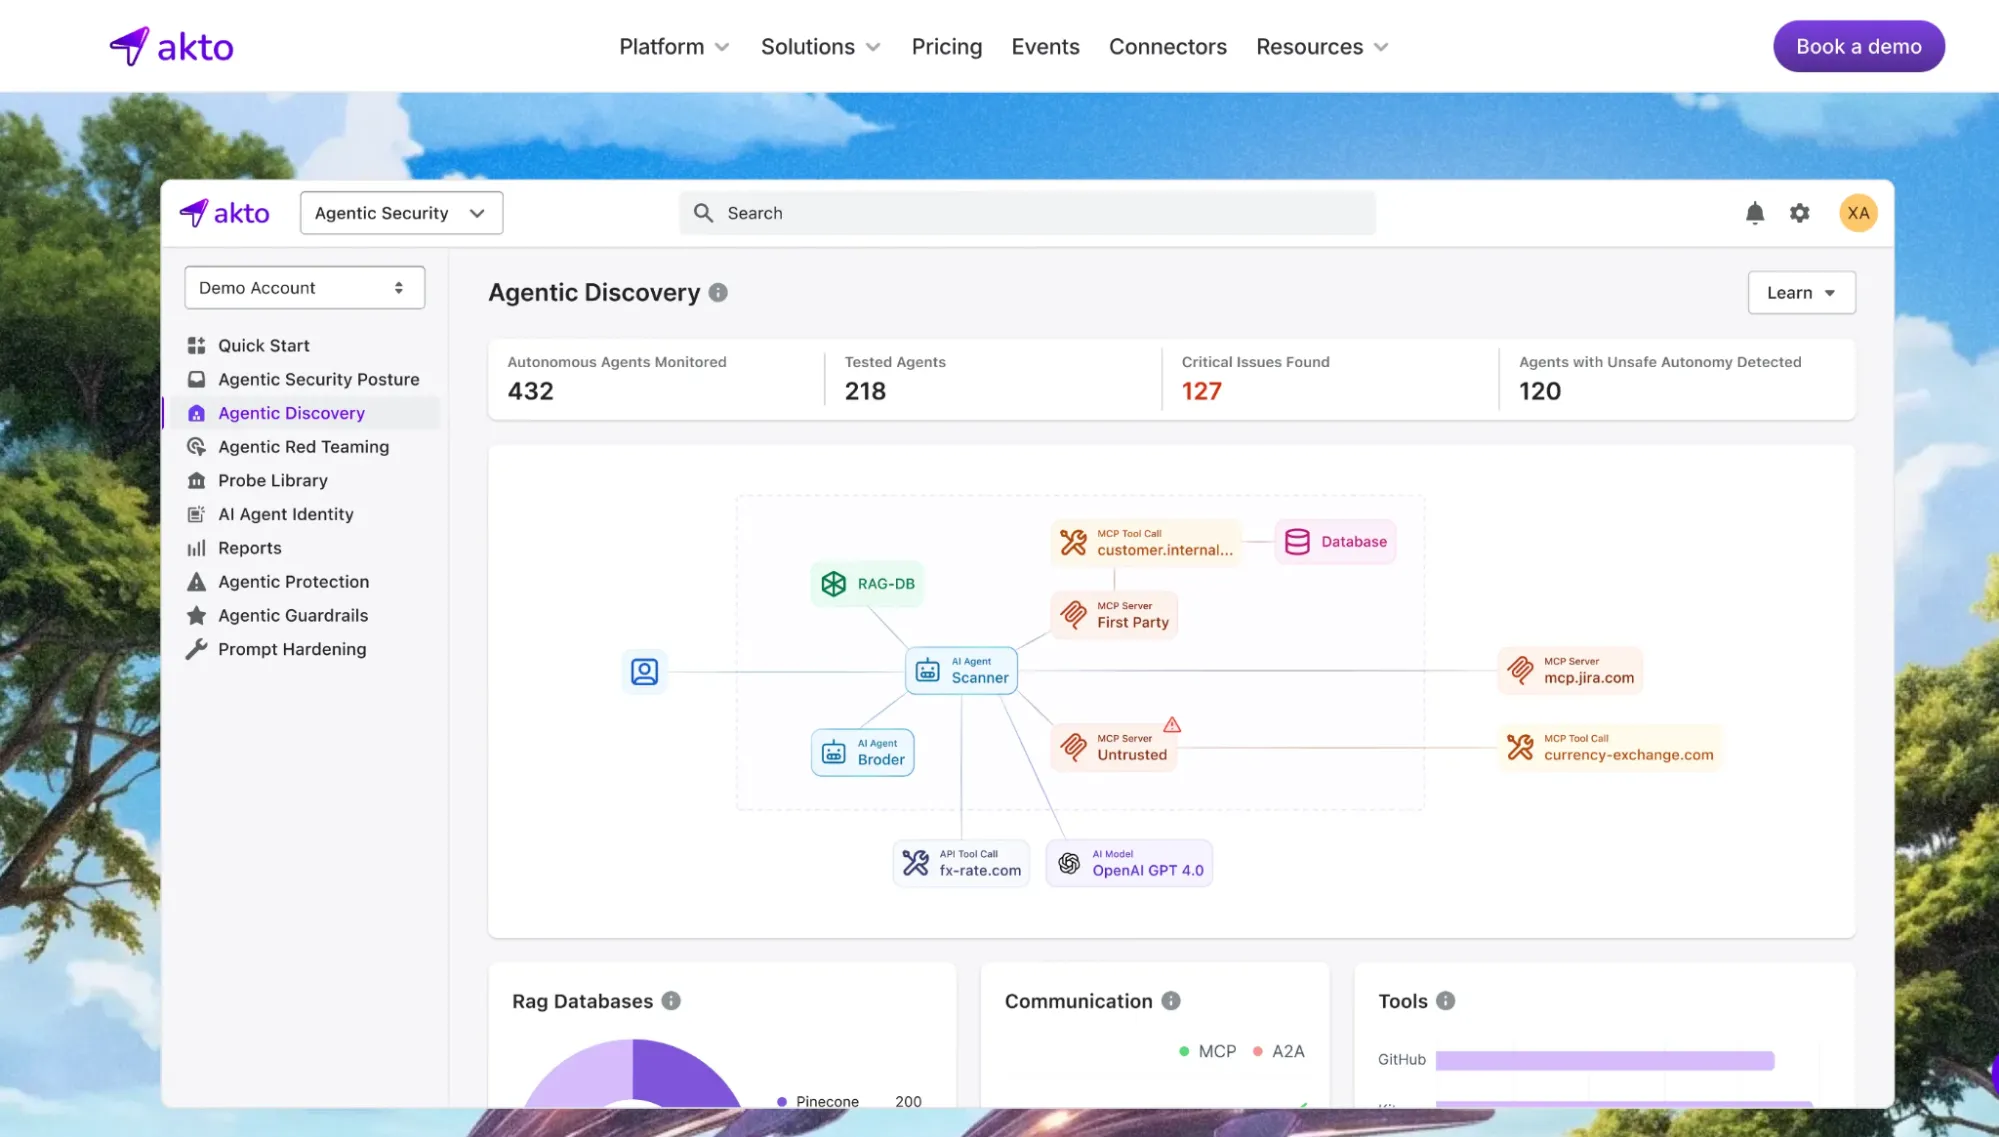
Akto is een AI security platform dat is gebouwd om AI-agents, MCP-servers, LLM-applicaties en de API's waarvan ze afhankelijk zijn te beveiligen. Het combineert AI asset discovery, geautomatiseerde red teaming, runtime-guardrails en AI security posture management om enterprises te helpen kwetsbaarheden te identificeren en beveiligingsbeleid af te dwingen in AI-productiesystemen.
Akto is het meest geschikt voor enterprises die AI-productieapplicaties, AI-agents en MCP-servers moeten beveiligen via continue beveiligingstesten, runtime-bescherming en AI-specifieke beleidshandhaving.
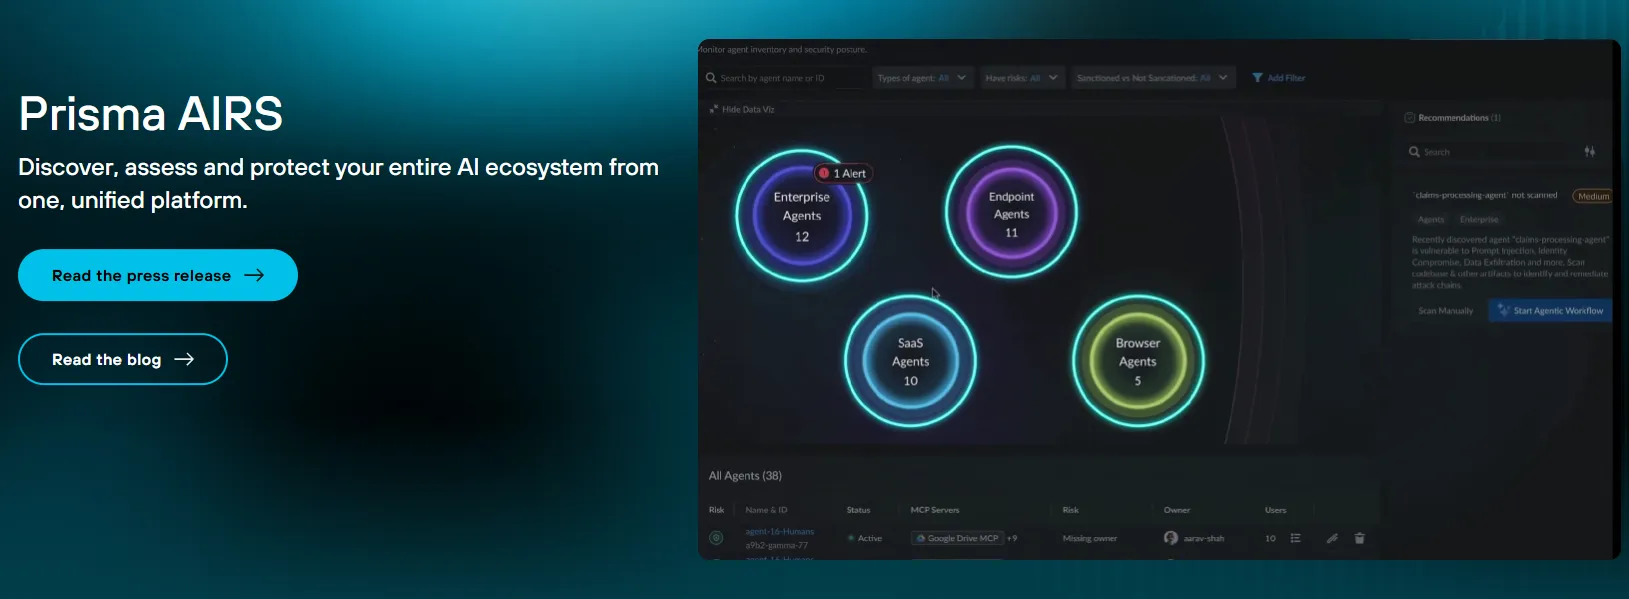
Palo Alto Networks Prisma AIRS is ontworpen om enterprise-AI-applicaties gedurende de gehele levenscyclus te beveiligen. De mogelijkheden omvatten AI-agents, runtime-governance, de ontwikkeling van AI-apps en beveiligingswaarborging. Het is het meest relevant voor teams die al hebben geïnvesteerd in de beveiligingsarchitectuur van Palo Alto Networks.
Prisma AIRS is het meest geschikt voor grote enterprises die al gebruikmaken van Palo Alto Networks en beveiliging voor de AI-levenscyclus zoeken binnen dat ecosysteem.
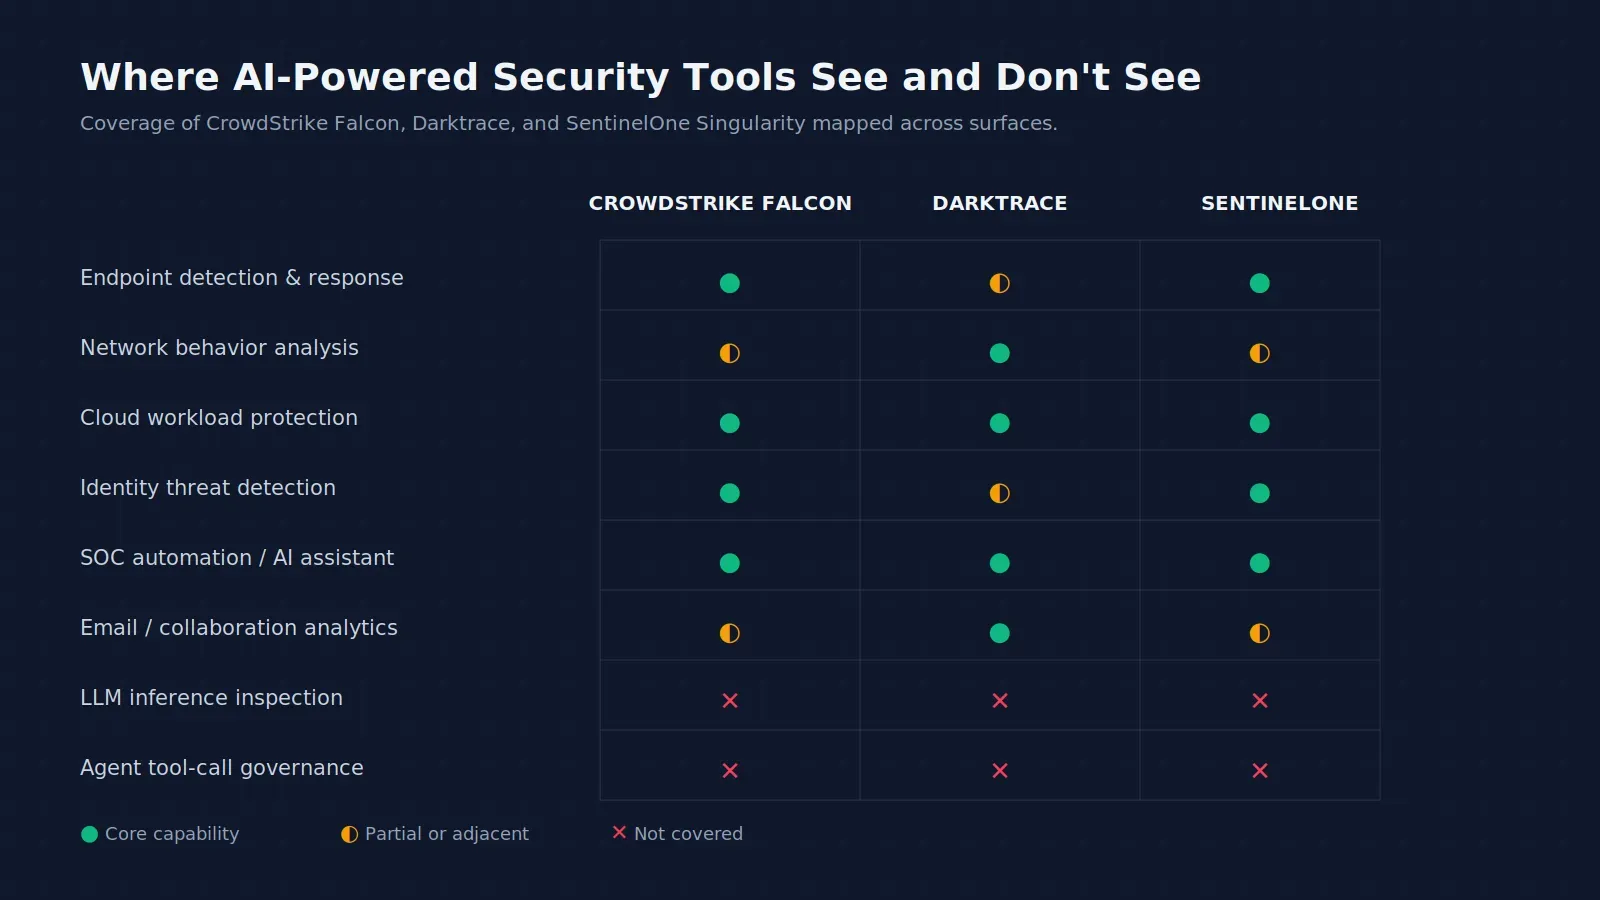
Deze AI security tools versterken traditionele security operations met machine learning, gedragsanalyses en geautomatiseerde respons. Ze beschermen endpoints, netwerken, cloud workloads en identiteiten, maar geen LLM-prompts of toolcalls van agents.
CrowdStrike Falcon is een cloud-native platform voor endpoint- en threat intelligence voor enterprise-securityteams. Het beschermt endpoints, cloud workloads, identiteiten en data vanaf één platform. Charlotte AI helpt analisten bij het bevragen van dreigingen, het onderzoeken van incidenten en het versnellen van workflows binnen security operations.
CrowdStrike biedt Falcon Go aan voor $7,99 per apparaat per maand, Falcon Pro voor $14,99 en Falcon Enterprise voor $19,99. Prijzen voor Falcon Complete zijn op aanvraag beschikbaar. Raadpleeg de officiële prijzenpagina voor details.
CrowdStrike Falcon is het meest geschikt voor security operations-teams die AI-ondersteunde respons op endpoint-, identiteits- en clouddreigingen nodig hebben in grote enterprise-omgevingen.
Darktrace gebruikt Self-Learning AI om normaal enterprise-gedrag te begrijpen en afwijkend gedrag met een hoog risico te identificeren. Het ondersteunt dreigingsdetectie in netwerken, cloud, e-mail en kritieke omgevingen. De kracht van het platform ligt in realtime gedragsanalyse op traditionele beveiligingsoppervlakken.
Darktrace is het meest geschikt voor organisaties die AI-gestuurde anomaliedetectie en realtime zichtbaarheid nodig hebben over netwerken, e-mail, cloud en operationele omgevingen.
SentinelOne Singularity verenigt endpoint-beveiliging, identiteitsbescherming, cloud-beveiliging en AI-ondersteunde beveiligingsworkflows. Purple AI helpt teams bij het onderzoeken van dreigingen, het vertalen van data over de gehele beveiligingsstack en het ondersteunen van de besluitvorming van analisten. Het is gebouwd voor autonome incident response en moderne SOC-operaties.
SentinelOne biedt Singularity Complete aan voor $179,99 per endpoint per jaar en Singularity Commercial voor $229,99 per endpoint per jaar. Prijzen voor Singularity Enterprise zijn op aanvraag beschikbaar. Bezoek de officiële prijzenpagina voor details.
SentinelOne Singularity is het meest geschikt voor SOC-teams die dekking van endpoint tot cloud, AI-ondersteund onderzoek en geautomatiseerde incident response nodig hebben in enterprise-omgevingen.
Lees ook: Beste AI Code Security Tools
AI security tools richten zich op dreigingen die traditionele beveiligingscontroles mogelijk niet volledig detecteren, met name dreigingen waarbij prompts, modellen, agents, data en met AI verbonden tools betrokken zijn.
Prompt injection: Aanvallers gebruiken zorgvuldig opgestelde instructies om een AI-model te manipuleren, zodat het de oorspronkelijke taak negeert of informatie prijsgeeft. AI security tools kunnen verdachte prompts detecteren en runtime-beleid toepassen om kwaadaardige verzoeken te blokkeren.
Jailbreaking: Jailbreaking probeert de veiligheidsbeperkingen van een AI-model te omzeilen. Beveiligingstools kunnen modellen testen tegen bekende jailbreak-technieken en guardrails toepassen om onveilige of beperkte uitvoer te voorkomen.
Lekken van gevoelige data: AI-applicaties kunnen per ongeluk PII, inloggegevens, bedrijfsgegevens of vertrouwelijke documenten openbaar maken via prompts en responsen. Beveiligingstools helpen gevoelige informatie te detecteren, te anonimiseren of te blokkeren voordat deze het model bereikt het systeem verlaat.
Data poisoning: Data poisoning houdt in dat kwaadaardige of misleidende data wordt ingevoerd in trainings- of fine-tuning-datasets. AI security tools kunnen helpen verdachte data te identificeren en modellen te testen op onverwacht gedrag dat wordt veroorzaakt door gecompromitteerde invoer.
Model- en API-aanvallen: Aanvallers kunnen zich richten op blootgestelde model-endpoints en API's via ongeautoriseerde toegang, misbruik, overmatige verzoeken of speciaal geprepareerde invoer. Beveiligingstools voegen authenticatie, rate limits, monitoring en runtime-controles toe rond deze interacties.
Overmatige rechten voor AI-agents: Agents met te veel rechten kunnen mogelijk gevoelige data lezen of ongeautoriseerde acties uitvoeren. AI security tools kunnen het principe van minimale rechten (least-privilege) afdwingen en beperken waartoe een agent toegang heeft of wat deze kan uitvoeren.
Misbruik van tools en plugins: Verbonden tools, plugins en MCP-servers kunnen nieuwe aanvalspaden introduceren. AI security platforms kunnen toolcalls monitoren, toegang beheren en beleid toepassen om te voorkomen dat agents ongeautoriseerde of risicovolle tools gebruiken.
Shadow AI: Shadow AI treedt op wanneer werknemers niet-goedgekeurde AI-applicaties of -modellen gebruiken zonder beveiligingstoezicht. AI security tools helpen dit gebruik te ontdekken, bijbehorende risico's te identificeren en AI-activiteiten onder centraal beveiligingsbeleid te brengen.
De juiste AI security tool hangt af van wat u beschermt. Een traditionele enterprise heeft mogelijk endpoint- en identiteitscontroles nodig, terwijl een AI-team wellicht prompt-beveiliging, agent-governance of modeltesten nodig heeft. Stem de tool af op uw AI-stack, deployment-omgeving en beveiligingshiaten.
Als uw prioriteit ligt bij het beschermen van endpoints, netwerken, identiteiten en cloud workloads, begin dan met gevestigde enterprise-beveiligingstools. Deze bieden een sterke basisbescherming, maar bieden mogelijk geen diepgaande zichtbaarheid in prompts, modelgedrag of de activiteit van AI-agents.
Zoek naar tools die prompts en responsen kunnen inspecteren, prompt injection en jailbreaks kunnen detecteren, gevoelige data kunnen beschermen en runtime-guardrails kunnen afdwingen. API-zichtbaarheid, modeltesten en gebruiksmonitoring zijn ook belangrijk voor LLM-productieapplicaties.
Beveiliging van agents vereist meer dan alleen modelbescherming. Zoek naar controles rond de identiteit van agents, rechten, toolcalls, MCP-servers en vervolgacties. De tool moet u helpen om minimale rechten af te dwingen en te monitoren wat agents daadwerkelijk doen.
Ontwikkelteams hebben al eerder in de AI-levenscyclus beveiliging nodig. Geef prioriteit aan model scanning, vulnerability testing, red teaming, dependency checks en CI/CD-integraties waarmee ontwikkelaars problemen kunnen identificeren voordat een AI-applicatie in productie gaat.
Grote organisaties hebben overzicht nodig over AI-applicaties, gebruikers, modellen, agents en data. Zoek naar gecentraliseerd beleid, access controls, audit trails, risicobeoordeling, compliance-ondersteuning en rapportages die beveiligingsteams in de gehele organisatie kunnen beheren.
Wanneer u een AI security-tool evalueert, controleer dan of deze de volgende functionaliteiten biedt:
Geen van beide categorieën biedt op zichzelf de garanties die agentic AI in productie nodig heeft. AI-gedreven security-tools herkennen bekende aanvalspatronen op traditionele oppervlakken. Ze kunnen de intentie van een prompt niet parseren, datastromen binnen AI-workflows niet inspecteren of beslissen of de tool-call van een agent de bedrijfslogica schendt.
AI model security-platforms beschermen modellen tijdens ontwikkeling en runtime. Ze helpen bij model scanning, red teaming en threat detection. Toch vereisen access control per team, inference-budgetten, gating op tool-niveau en runtime-permissies vaak een breder control plane.
Data residency zorgt voor nog een lacune. Als inference-verkeer via een SaaS-platform wordt geleid voor analyse of governance, kunnen merkgebonden prompts en outputs de grens van de organisatie verlaten. Dit is van belang voor gereguleerde teams die werken met gevoelige data, klantedatabases, gezondheidszorggegevens of vertrouwelijke enterprise-workflows.
Agentic AI heeft één handhavingspunt nodig voor modellen, tools, credentials en acties. Dat control plane moet de uitvoering koppelen aan de gebruikersidentiteit, logs binnen de omgeving van de organisatie bewaren en beleid handhaven vóór de uitvoering. Runtime-mediatie wordt belangrijker naarmate agents toegang krijgen tot meer tools.
Een RAG-agent in de gezondheidszorg maakt de lacune duidelijk. Een endpoint security-tool ziet mogelijk nooit het ophalen van patiëntgegevens via een MCP-tool. Een scanner op de modelleringslaag weet mogelijk niet of de verzoekende gebruiker toegangsrechten had. De lacune wordt gedicht wanneer de gateway de identiteit verifieert, scopes ophaalt en de actie binnen de VPC van de klant logt.
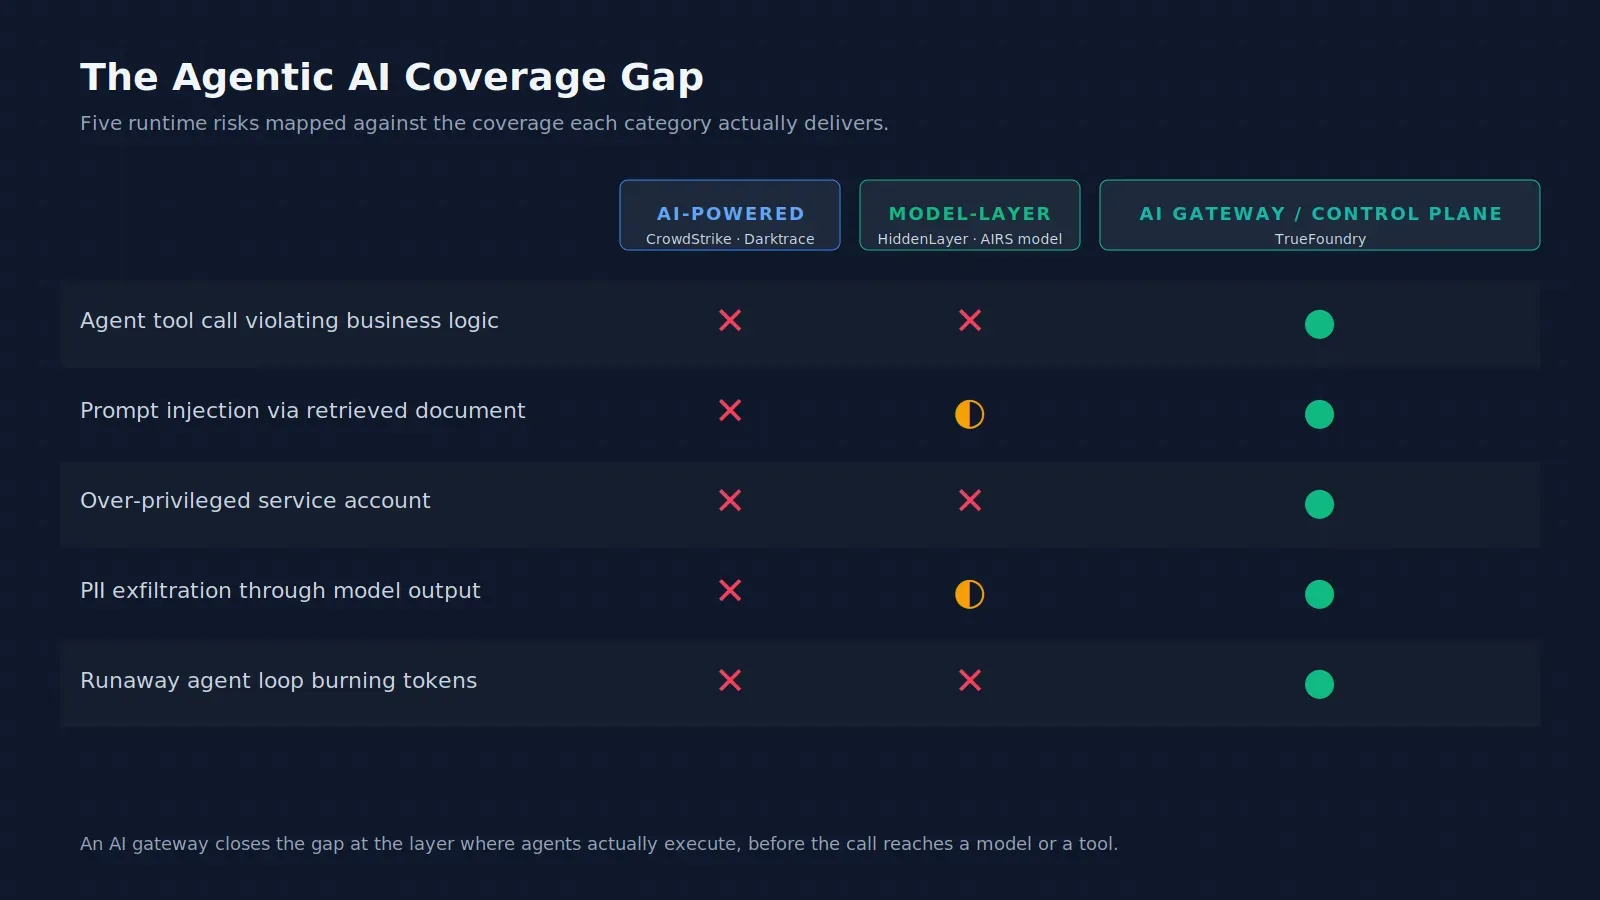
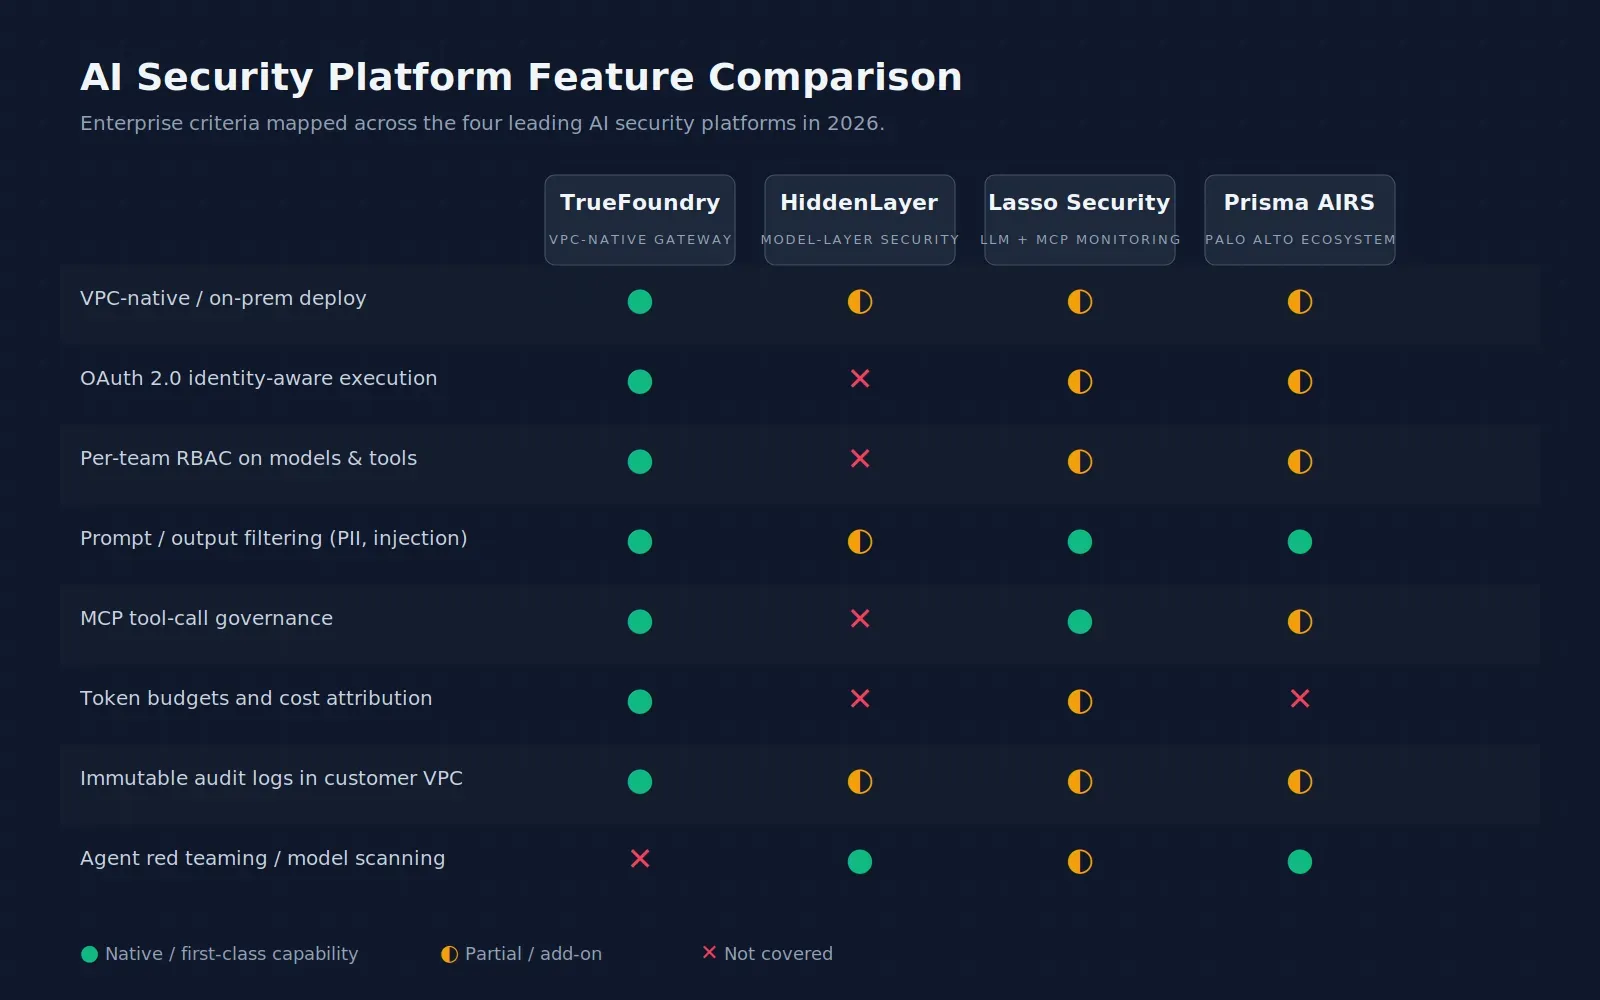
TrueFoundry is gebouwd als een infrastructure-first AI security-platform voor productie-AI-workloads. De AI Gateway wordt geïmplementeerd in de AWS-, GCP-, Azure-, on-premise of air-gapped omgeving van de klant. Het beheert AI-systemen op de laag waar model-calls, agent-acties en tool-verzoeken worden uitgevoerd.
Onder dit model worden compliance-vereisten vertaald naar handhaafbare controls. Identity-aware uitvoering ondersteunt least privilege. Prompt-filtering ondersteunt dataverwerking. VPC-scoped audit logging ondersteunt governance-bewijsvoering. Controls op gateway-niveau veranderen AI governance van documentatie in runtime-handhaving.
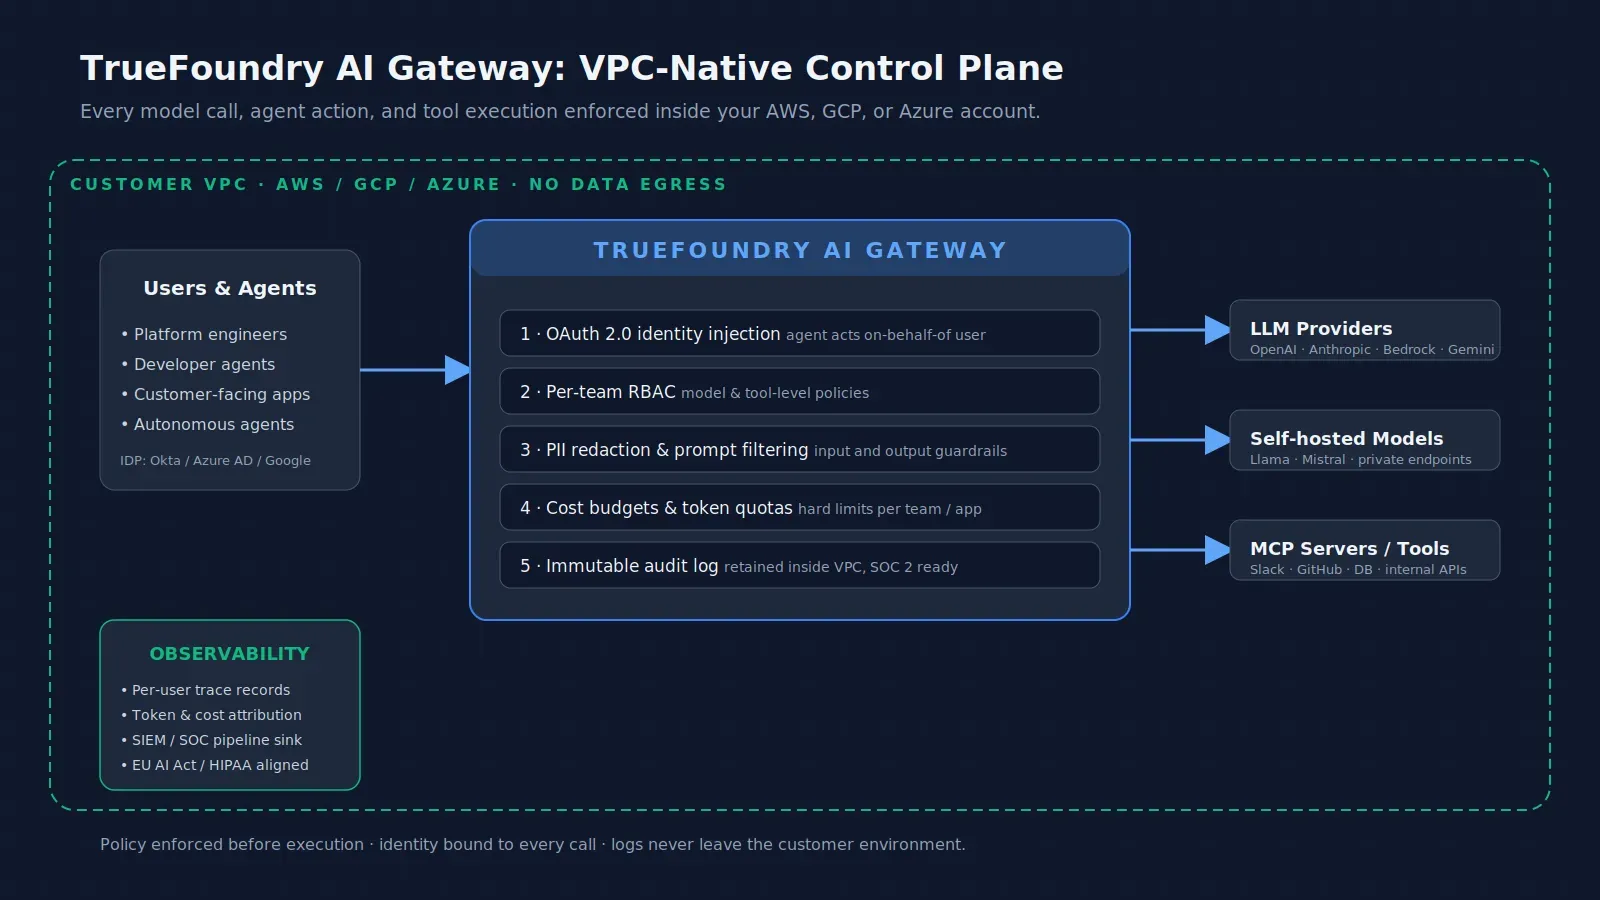
Teams die AI security-tools evalueren, testen vaak twee of drie categorieën voordat ze de kernvereiste inzien. Agentic AI in productie heeft één enkel control plane nodig voor modellen, agents, MCP-servers, guardrails en audit trails.
Als uw workloads al autonome agents bevatten die live systemen aanroepen, neem dan de architectuur met ons door voordat u de productie uitbreidt.
Boek een demo met TrueFoundry om uw AI security-vereisten in kaart te brengen tegen een op een gateway gebaseerd referentieontwerp.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



AI security tools typically address specific risks, such as model scanning, prompt attacks, endpoint protection, or threat detection. AI security platforms provide broader, integrated coverage across models, agents, applications, data, MCP servers, and runtime environments, often combining discovery, testing, governance, monitoring, and protection in one solution.
AI-beveiligingstools beschermen enterprise AI-systemen door kwetsbaarheden te identificeren, kwaadaardige prompts te detecteren, modelgedrag te monitoren, toegang te beheersen, en verdachte activiteit te blokkeren. Afhankelijk van de tool bieden ze ook kwetsbaarheidsscanning, red teaming, runtime-guardrails, databescherming, dreigingsdetectie, en compliancecontroles over AI-workloads heen.
Some AI security tools can protect AI agents and MCP servers, but coverage varies significantly. Modern AI-focused platforms may provide agent discovery, tool-call monitoring, runtime guardrails, access controls, and MCP governance. Traditional security tools generally focus on endpoints, networks, or identities rather than agent workflows and MCP interactions.
The three major AI security risks are prompt injection, sensitive data exposure, and excessive or unauthorized agent actions. Prompt injection can manipulate model behaviour, data exposure can leak confidential information through prompts or outputs, and excessive agent permissions can allow AI systems to perform unintended actions.
Five major categories of AI tools include generative AI assistants, AI coding tools, AI analytics platforms, AI automation agents, and AI security tools. Each serves a different purpose, from content generation and software development to data analysis, workflow automation, and protecting AI applications, models, agents, and infrastructure.



Het laatste nieuws, artikelen en bronnen in je inbox



















