March 25, 2025
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Guardrails in een AI Gateway fungeren als het vangnet tussen krachtige taalmodellen en uw kritieke toepassingen. Ze zorgen ervoor dat elk verzoek en elk antwoord voldoet aan de normen van uw organisatie op het gebied van beveiliging, kwaliteit en compliance. Op het TrueFoundry-platform kunt u met deze guardrails precieze regels definiëren, zoals het maskeren van persoonlijk identificeerbare informatie (PII), het filteren van niet-toegestane onderwerpen of het blokkeren van ongewenste woorden. Zo weet u zeker dat gevoelige gegevens nooit weglekken en dat de inhoud altijd aansluit bij uw merkidentiteit en wettelijke vereisten. Door elke input en output te toetsen aan configureerbare regels, voorkomen de guardrails van TrueFoundry hallucinaties, dwingen ze inhoudsnormen af en behouden ze consistent gedrag in al uw LLM-gestuurde workflows.
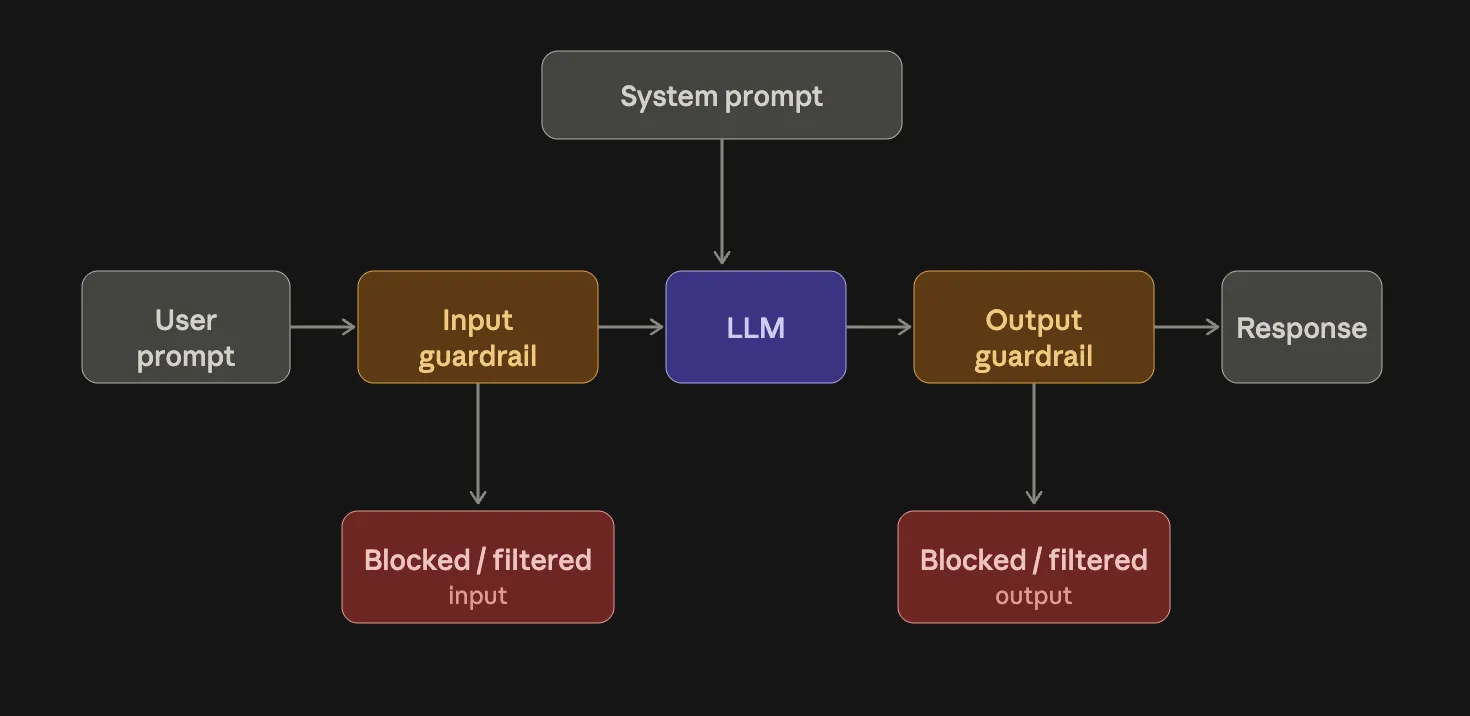
Enterprises vertrouwen steeds meer op large language models om de klantenservice te automatiseren, marketingteksten te genereren en interne workflows te stroomlijnen. Zonder guardrails kunnen deze modellen onvoorspelbare resultaten opleveren die organisaties blootstellen aan juridische, reputatie- en operationele risico's.
Ten eerste is het afdwingen van dataprivacy essentieel. Met guardrails kunt u automatisch persoonlijk identificeerbare informatie detecteren en anonimiseren voordat deze het systeem verlaat. Dit voorkomt het per ongeluk openbaar maken van e-mails, burgerservicenummers of andere gevoelige gegevens, waardoor u gemakkelijker voldoet aan regelgeving zoals GDPR en HIPAA.
Ten tweede beschermen guardrails de merkintegriteit en het vertrouwen van de gebruiker. Een enterprise chatbot die plotseling reageert met scheldwoorden eller bevooroordeelde uitspraken kan klanten wegjagen en uw merk beschadigen. Door antwoorden te valideren aan de hand van een lijst met verboden onderwerpen en aangepaste woordfilters, behoudt u een consistente toon en vermijdt u taalgebruik dat niet bij uw merk past. Dit niveau van content governance is onmisbaar wanneer meerdere teams toegang hebben tot dezelfde AI gateway.
Ten derde hangt de operationele stabiliteit af van voorspelbaar modelgedrag. AI guardrails in enterprise bieden u gedetailleerde controle over welke modellen specifieke verzoeken verwerken, waarbij verschillende regels worden toegepast op basis van metadata, gebruikersrollen of servicecontext. U kunt direct ingrijpen wanneer een antwoord het beleid schendt, in plaats van problemen pas achteraf te ontdekken in productie-logs of via klachten van gebruikers.
Ten vierde ondersteunen guardrails auditeerbaarheid en verantwoording. Elke keer dat een regel wordt geactiveerd, legt u gestructureerde logs vast. Hierin staat welke input- of outputcontroles zijn geactiveerd, welke transformatie is toegepast en welke gebruiker of service de aanroep heeft geïnitieerd. Deze logs vormen een duidelijk audit spoor voor beveiligingsbeoordelingen, compliance-audits en post-mortem-analyses.
Tot slot verminderen guardrails het risico op kostbare hallucinaties. Door outputs te valideren aan de hand van semantische onderwerpsfilters, voorkomt u dat het model juridische clausules, medisch advies of andere inhoud met een hoog risico verzint. In gereguleerde sectoren kan dit vangnet het verschil maken tussen een succesvolle AI-uitrol en een schadelijk incident.
Guardrails veranderen krachtige maar onvoorspelbare LLM's in betrouwbare, conforme enterprise-tools. Ze stellen u in staat om met vertrouwen gebruik te maken van geavanceerde AI, wetende dat elk verzoek en elk antwoord aansluit bij uw normen voor beveiliging, kwaliteit en governance.
Verschillende AI-toepassingen hebben te maken met verschillende risico's, dus enterprises hebben guardrails nodig op meerdere punten in de AI-workflow. AI guardrails in enterprise kunnen controle uitoefenen op inputs, outputs, gevoelige informatie, content, prompts en toegang tot AI-tools.
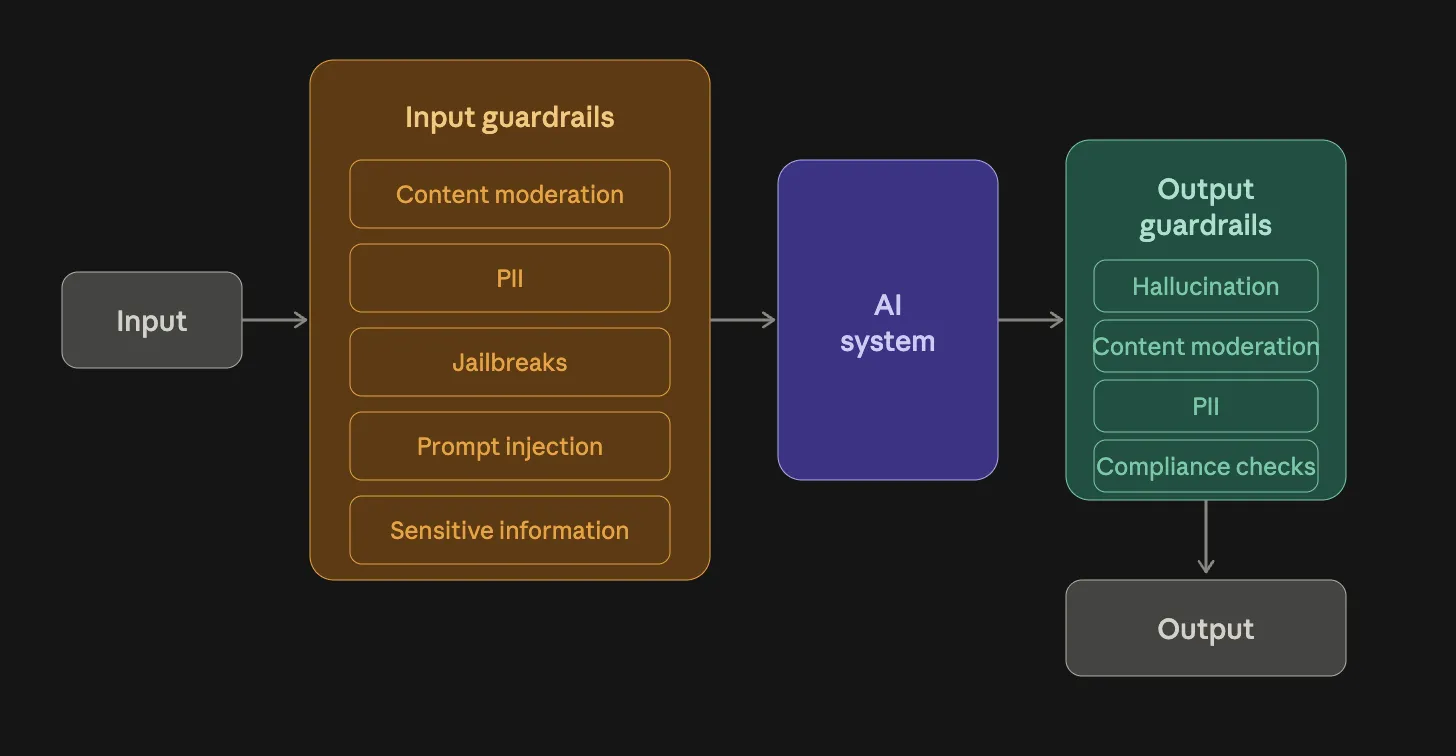
Met guardrail-regels in de AI Gateway van TrueFoundry kunt u beleid afdwingen aan beide uiteinden van een interactie met een taalmodel. Elke regel heeft een ID, een reeks overeenkomende voorwaarden en twee secties: input en output guardrails. TrueFoundry evalueert regels opeenvolgend en past alleen de eerste overeenkomstige regel toe op elk verzoek. Dit zorgt voor voorspelbare handhaving, zelfs als er meerdere regels van toepassing zouden kunnen zijn.
Input guardrails zijn van toepassing op alles wat het model binnenkomt. Veelvoorkomende scenario's zijn het maskeren of valideren van persoonlijk identificeerbare informatie (PII) voordat deze het LLM bereikt. Bijvoorbeeld: een input guardrail van het type PII met de actie transform anonymiseert automatisch e-mailadressen, telefoonnummers of burgerservicenummers. U kunt ook een input guardrail van het type word_filter gebruiken om ongewenste zinnen te verwijderen of bedrijfsterminologie in prompts van gebruikers af te dwingen. Door problemen vroegtijdig op te vangen, verkleint u de kans op beleidsschendingen en kostbare audits.
Output guardrails beheren de antwoorden van het model. U kunt antwoorden valideren aan de hand van een lijst met verboden onderwerpen, zoals medisch advies, haatzaaiende taal of scheldwoorden, en direct ingrijpen als de inhoud het beleid schendt. Als alternatief kunt u antwoorden transformeren om gevoelige informatie te verwijderen of niet-toegestane woorden te vervangen door tijdelijke aanduidingen. Met afzonderlijke drempelinstellingen (thresholds) kunt u bepalen hoe streng het systeem tekst markeert of aanpast, zodat u de flexibiliteit heeft om de gebruikerservaring af te stemmen op compliance.
Elke regel kan een when-blok bevatten om te specificeren op welke modellen, metadata-tags of onderwerpen (gebruikers, teams of virtuele accounts) deze van toepassing is. U kunt bijvoorbeeld strengere PII-verwijdering afdwingen voor klantgerichte chatbots, terwijl u soepelere filters gebruikt voor interne analyses. Door te filteren op model-ID of onderwerp zorgt u voor het juiste niveau van governance zonder andere workloads onnodig te beperken.
TrueFoundry verbindt deze regels met de guardrails-service via de guardrails_service_url, die REST API's beschikbaar stelt voor regelevaluatie en -handhaving. Elk verzoek wordt via de guardrails-engine geleid, waarbij elke activatie wordt gelogd en transformaties of validaties in real-time worden toegepast. Deze duidelijke scheiding van input- en outputregels maakt het eenvoudig om robuust en onderhoudbaar beleid te ontwerpen dat uw LLM-implementaties krachtig én veilig houdt.
De PII guardrails van TrueFoundry identificeren en verwerken automatisch persoonlijk identificeerbare informatie in zowel inkomende prompts als uitgaande antwoorden, waardoor gevoelige gegevens beschermd blijven tegen openbaarmaking.
Door input_guardrails en output_guardrails te configureren met het type pii, kunt u ervoor kiezen om gedetecteerde entiteiten te valideren of te transformeren op basis van uw compliance-behoeften.
De guardrail-engine herkent een uitgebreide reeks PII-categorieën, waaronder e-mailadressen, telefoonnummers, burgerservicenummers, creditcardgegevens, fysieke adressen en door de overheid uitgegeven identificatienummer (paspoorten, rijbewijzen, fiscaal nummers).
TrueFoundry ondersteunt ook regionale varianten zoals Britse NHS-nummers, Indiase Aadhaar ID's en Australische TFN's, wat zorgt voor een brede dekking bij wereldwijde implementaties.
Binnen elke PII-guardrailregel geeft het optiesblok (options) aan op welke entiteitstypen de regel gericht moet zijn.
Als u action: transform instelt, worden gedetecteerde entiteiten vervangen door geanonimiseerde aanduidingen voordat ze het model bereiken. Als alternatief zal action: validate verzoeken met niet-toegestane PII weigeren en een foutmelding retourneren in plaats van de prompt door te sturen.
Voordelen van transformatie
PII guardrails zijn nuttig overal waar enterprise AI-toepassingen omgaan met gevoelige persoonlijke informatie. Enkele voorbeelden zijn:
Door PII guardrails toe te passen op het niveau van de AI-infrastructuur, kunnen enterprises consistent gevoelige informatie detecteren, transformeren of blokkeren over alle LLM-toepassingen heen, in plaats van te vertrouwen op afzonderlijke applicatieteams om losse controles te implementeren.
Guardrails voor onderwerpsfiltering dwingen semantische regels af die voorkomen dat een AI niet-toegestane onderwerpen bespreekt. Door zowel inkomende prompts als uitgaande antwoorden te controleren aan de hand van een configureerbare lijst met verboden onderwerpen, kunnen enterprises ervoor zorgen dat elke interactie binnen de gedefinieerde grenzen blijft. Dit beschermt de merkreputatie en waarborgt het voldoen aan de regelgeving.
U bepaalt welke onderwerpen worden geblokkeerd. Veelvoorkomende voorbeelden zijn:
Onder de guardrail van elk onderwerp specificeert u twee hoofdparameters in het optiesblok (options):
Voordelen
Door onderwerpsfilters op de gateway-laag toe te passen, biedt TrueFoundry enterprises een gecentraliseerde manier om inhoudsbeleid af te dwingen in alle AI-toepassingen, zonder dat elke toepassing zijn eigen logica voor onderwerpsdetectie hoeft te bouwen en te onderhouden.
TrueFoundry’s guardrails voor woordfiltering geven u precieze controle over elk woord of elke zin die uw AI Gateway passeert. Door een aangepaste blokkeerlijst te definiëren, kunt u bedrijfsspecifieke termen, scheldwoorden of andere gevoelige taal detecteren en afhandelen, zowel voordat het het model bereikt als nadat het is gegenereerd. Dit zorgt ervoor dat uw LLM-gestuurde toepassingen nooit ongeautoriseerde terminologie openbaar maken of ongewenst taalgebruik hanteren.
Onder elke word_filter guardrail specificeert u de opties word_list, case_sensitive, whole_words_only en replacement om het filtergedrag op maat te maken. De word_list is een reeks termen of zinnen die u wilt detecteren.
Als u case_sensitive: false instelt, negeert de vergelijking hoofdletters. Met whole_words_only: true worden alleen op zichzelf staande woorden gemarkeerd, om onbedoelde overeenkomsten binnen langere woorden te voorkomen. Het veld replacement definieert de vervangende tekst, bijvoorbeeld "[REMOVED]", die wordt gebruikt wanneer action: transform is geselecteerd. Als u kiest voor action: validate, wordt elk verzoek met woorden op de blokkeerlijst geweigerd en wordt er een foutmelding geretourneerd in plaats van de inhoud door te sturen naar het model.
Hier is een voorbeeldconfiguratie die woordfiltering toepast op zowel inputs als outputs, gericht op GPT-4-implementaties met een blokkeerlijst voor bedrijfsspecifieke termen:
Elke keer dat een woordfilter wordt geactiveerd, logt TrueFoundry de gebeurtenis met details over welke regel is geactiveerd, de oorspronkelijke en getransformeerde tekst, en de context van de gebruiker of service. Deze audit-logs helpen beveiligings- en complianceteams om incidenten te beoordelen, blokkeerlijsten te verfijnen en te voldoen aan interne regels of sectorregelgeving.
Het centraliseren van woordfiltering bij de gateway betekent dat ontwikkelaars de applicatiecode niet hoeven te vervuilen met ad-hoc-controles; uw regels staan op één plek, zijn eenvoudig bij te werken en worden consistent toegepast op alle LLM workloads.
AI governance definieert de regels en controles waaraan een organisatie wil dat haar AI-systemen voldoen. AI guardrails zetten dat beleid om in realtime controles door prompts, modelantwoorden en AI-acties direct te controleren wanneer ze plaatsvinden.
Dit maakt guardrails een operationele laag tussen governance-vereisten en het dagelijkse gedrag van AI. In plaats van alleen te vertrouwen op gedocumenteerd beleid of handmatige beoordelingen, kunnen enterprises overtredingen automatisch detecteren en afhandelen voordat ze beveiligings-, compliance- of bedrijfsrisico's worden.
Voor enterprises zijn guardrails hierdoor een belangrijke uitvoeringslaag voor AI governance. Platforms zoals TrueFoundry brengen deze controles naar de AI-infrastructuurlaag, wat teams helpt om beveiliging, databescherming en beleidsafdwinging consistent toe te passen op alle LLM-toepassingen en -implementaties.
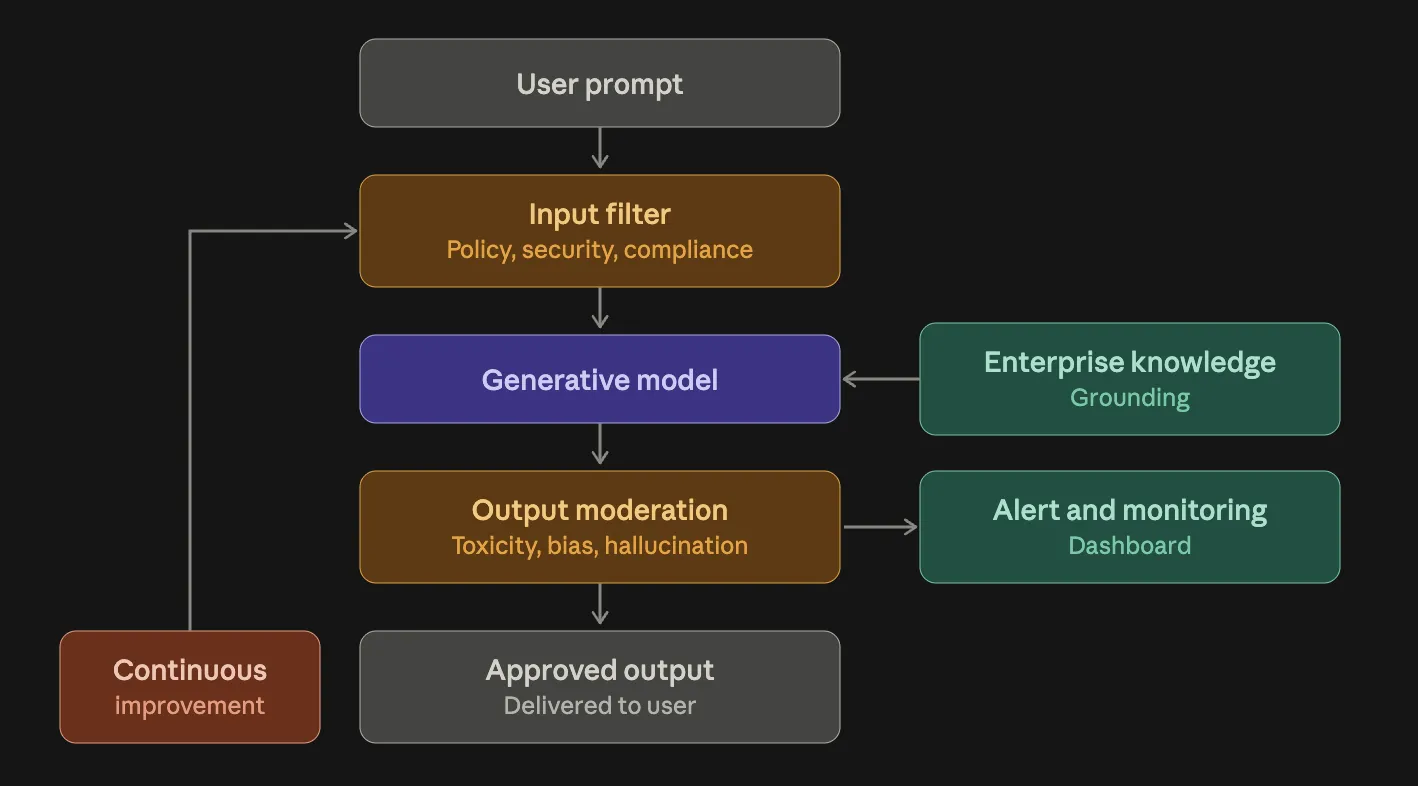
AI guardrails in enterprise werken het beste als ze nauw aansluiten bij het risicoprofiel en de toepassingen van uw organisatie. Begin met het duidelijk definiëren van wat u moet beschermen — of dat nu gevoelige data, wettelijke vereisten of de merkidentiteit is — en koppel elke vereiste aan specifieke typen guardrails, zoals PII-, onderwerps- of woordfilters. Betrek belanghebbenden van juridische, compliance- en productteams vroegtijdig, om ervoor te zorgen dat het beleid de praktijk weerspiegelt en niet per ongeluk kritieke workflows blokkeert.
Houd uw regels vervolgens zo gericht mogelijk. Brede "weiger alles"-lijsten kunnen leiden tot een overmaat aan valse positieven, wat frustrerend is voor gebruikers. Groepeer in plaats daarvan gerelateerde regels in afzonderlijke beleidsregels op basis van context, waarbij u het when-blok gebruikt om specifieke modellen, teams of metadata te selecteren.
Pas bijvoorbeeld alleen strenge PII-anonymisering toe op klantgerichte bots, terwijl u meer vrijheid toestaat bij interne analyse-assistenten. Deze modulaire aanpak maakt het eenvoudiger om uw enterprise AI guardrails na verloop van tijd te onderhouden en verder te ontwikkelen.
Het afstellen van drempelwaarden (thresholds) is een andere belangrijke praktijk. Begin met voorzichtige gevoeligheidsniveaus in niet-kritieke omgevingen om te zien hoe vaak regels worden geactiveerd, en pas de drempels naar boven of beneden aan op basis van het werkelijke gebruik. Gebruik de logs van elke guardrail-gebeurtenis om patronen van valse positieven of gemiste overtredingen te herkennen, en pas uw instellingen daarop aan. Geautomatiseerde testsuites die bekende beleidsschendingen in prompts en verwachte antwoorden injecteren, kunnen helpen de dekking van de regels te valideren voordat u updates naar productie overzet.
Documentatie en observability zijn essentieel. Houd een centrale opslagplaats bij van uw guardrail-configuraties met een duidelijke beschrijving van het doel en de reikwijdte van elke regel. Zorg ervoor dat uw logging vastlegt welke regel is geactiveerd, wat de overeenkomende inhoud was en welke transformaties zijn toegepast. Integreer deze logs met uw monitoringtools om meldingen te ontvangen wanneer het aantal geactiveerde regels onverwacht stijgt, wat kan wijzen op mogelijk misbruik of veranderingen in gebruikersgedrag.
Achterhaal ten slotte de ervaringen van gebruikers en ontwikkelaars via een feedbackloop. Bied eindgebruikers of applicatieteams de mogelijkheid om onterechte blokkades of ontbrekend beleid te melden. Evalueer regelmatig feedback, gebruiksstatistieken en beveiligingsaudits om uw guardrails verder te verfijnen. Door duidelijke doelen, gerichte regels, continue afstemming en sterke observability te combineren, bouwt u een guardrail-kader dat uw enterprise beschermt zonder innovatie in de weg te staan.
Guardrails veranderen krachtige maar onvoorspelbare LLM's in betrouwbare, enterprise-waardige diensten door bij elke interactie duidelijke, contextbewuste regels af te dwingen. Door heldere input- en outputregels te definiëren — zoals het maskeren van gevoelige PII, het blokkeren van niet-toegestane onderwerpen of het filteren van bedrijfsspecifieke termen — behoudt u de dataprivacy, beschermt u het merk en voldoet u aan de regelgeving, zonder de applicatiecode aan te raken.
Dankzij modulaire regels via het when-blok kunt u de handhaving aanpassen per model, team of workflow, terwijl drempelwaarden en robuuste logging zorgen voor de juiste balans tussen bescherming en bruikbaarheid.
Met de guardrails van TrueFoundry krijgt u gecentraliseerde controle, continue auditeerbaarheid en het vertrouwen om AI op schaal in te zetten, wetende dat elk verzoek en elk antwoord voldoet aan uw governance-normen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



AI guardrails in enterprise are controls that help organizations manage how AI systems receive inputs, generate outputs, access data, and use tools. They can prevent unsafe content, protect sensitive information, detect prompt injection, and enforce organizational policies.
Key components include input and output validation, PII protection, content moderation, prompt injection detection, access controls, and tool restrictions. Together, these enterprise AI guardrails help control AI behavior, protect sensitive data, and enforce security policies.
AI guardrails for enterprise applications can reduce security risks, protect sensitive information, prevent harmful outputs, and support policy enforcement. They also provide greater control over AI systems, helping organizations deploy applications more consistently across teams and business functions.
The right AI guardrail tool depends on your models, workloads, security requirements, and deployment environment. Evaluate tools based on input and output controls, PII protection, prompt injection detection, observability, integrations, customization, and enterprise deployment options. Platforms such as TrueFoundry can provide these controls alongside centralized AI infrastructure and governance for enterprise deployments.
AI-guardrails ondersteunen compliance door consistent beleid af te dwingen rond gegevensverwerking, content, modeltoegang, en AI-acties. Samen met auditlogs, toegangscontroles, en monitoring geven ze ondernemingen meer zichtbaarheid en controle over hoe AI-systemen worden gebruikt.



Het laatste nieuws, artikelen en bronnen in je inbox