



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
AI governance best practices helpen engineering-, product- en datateams om AI veilig te gebruiken bij het integreren van large language models in interne tools, producten en bedrijfsprocessen. Naarmate het gebruik van AI groeit, schiet governance echter vaak tekort.
Veel bedrijven creëren onbedoeld omstandigheden waarin AI-gebruik ongecontroleerd blijft. Ontwikkelaars experimenteren met publieke LLM-API's met behulp van gevoelige data, modellen gaan in productie zonder duidelijke evaluatiecriteria en de kosten voor AI-infrastructuur worden moeilijk te voorspellen. Dit niet-gemonitorde gebruik van AI staat algemeen bekend als Shadow AI.
Deze hiaten stellen bedrijven bloot aan beveiligingsrisico's, compliance-problemen, onbetrouwbare uitvoer en onverwachte kosten. Nu organisaties overstappen van AI-experimenten naar productie, kan governance geen bijzaak of enkel een compliance-vereiste meer zijn. Het moet deel uitmaken van de infrastructuur die veilige, betrouwbare en kosteneffectieve AI-adoptie ondersteunt.
Deze gids behandelt de belangrijkste AI governance best practices, de vier fundamentele principes van AI governance en hoe moderne platforms teams helpen deze in de praktijk te brengen zonder onnodige complexiteit of kosten toe te voegen.
AI governance is het operationele kader dat ervoor zorgt dat AI-systemen verantwoord worden gebouwd, ingezet en gebruikt binnen een organisatie.
In tegenstelling tot traditionele governancemodellen die gericht zijn op statisch beleid of documentatie, moet AI governance continu en operationeel zijn. AI-systemen ontwikkelen zich snel, modellen worden bijgewerkt, prompts veranderen, nieuwe datasets worden geïntroduceerd en het infrastructuurgebruik groeit.
Vanwege deze dynamische aard moet governance functioneren als een doorlopend systeem van controles, zichtbaarheid en automatisering.
In de kern zorgt AI governance ervoor dat AI-systemen het volgende blijven:
Traditioneel was het governanceproces gecentreerd rond handmatige auditprocedures. Beleid werd vastgelegd voor AI, er werden regelmatige audits uitgevoerd op de implementatie en governance werd toegepast via interne goedkeuringsprocessen. Maar dit proces kan niet meer meeschalen. Met het huidige landschap van kunstmatige intelligentie kunnen er binnen enkele minuten honderden of duizenden transacties tussen AI-modellen plaatsvinden. Daarom moet het governanceproces worden teruggebracht naar het niveau van AI-runtime-uitvoering, waar beleid automatisch kan worden afgedwongen. Dit is het verschil tussen goede en slechte AI governanceprocessen.
In plaats van te vertrouwen op ontwikkelaars om het verzenden van gevoelige data naar externe modellen te vermijden, kunnen governancesystemen bijvoorbeeld automatisch:
Deze geautomatiseerde guardrails stellen organisaties in staat om AI-experimenten mogelijk te maken met behoud van operationele veiligheid. In de praktijk vertraagt effectieve AI governance innovatie niet. In plaats daarvan biedt het de infrastructuur waarmee teams AI veilig kunnen schalen.
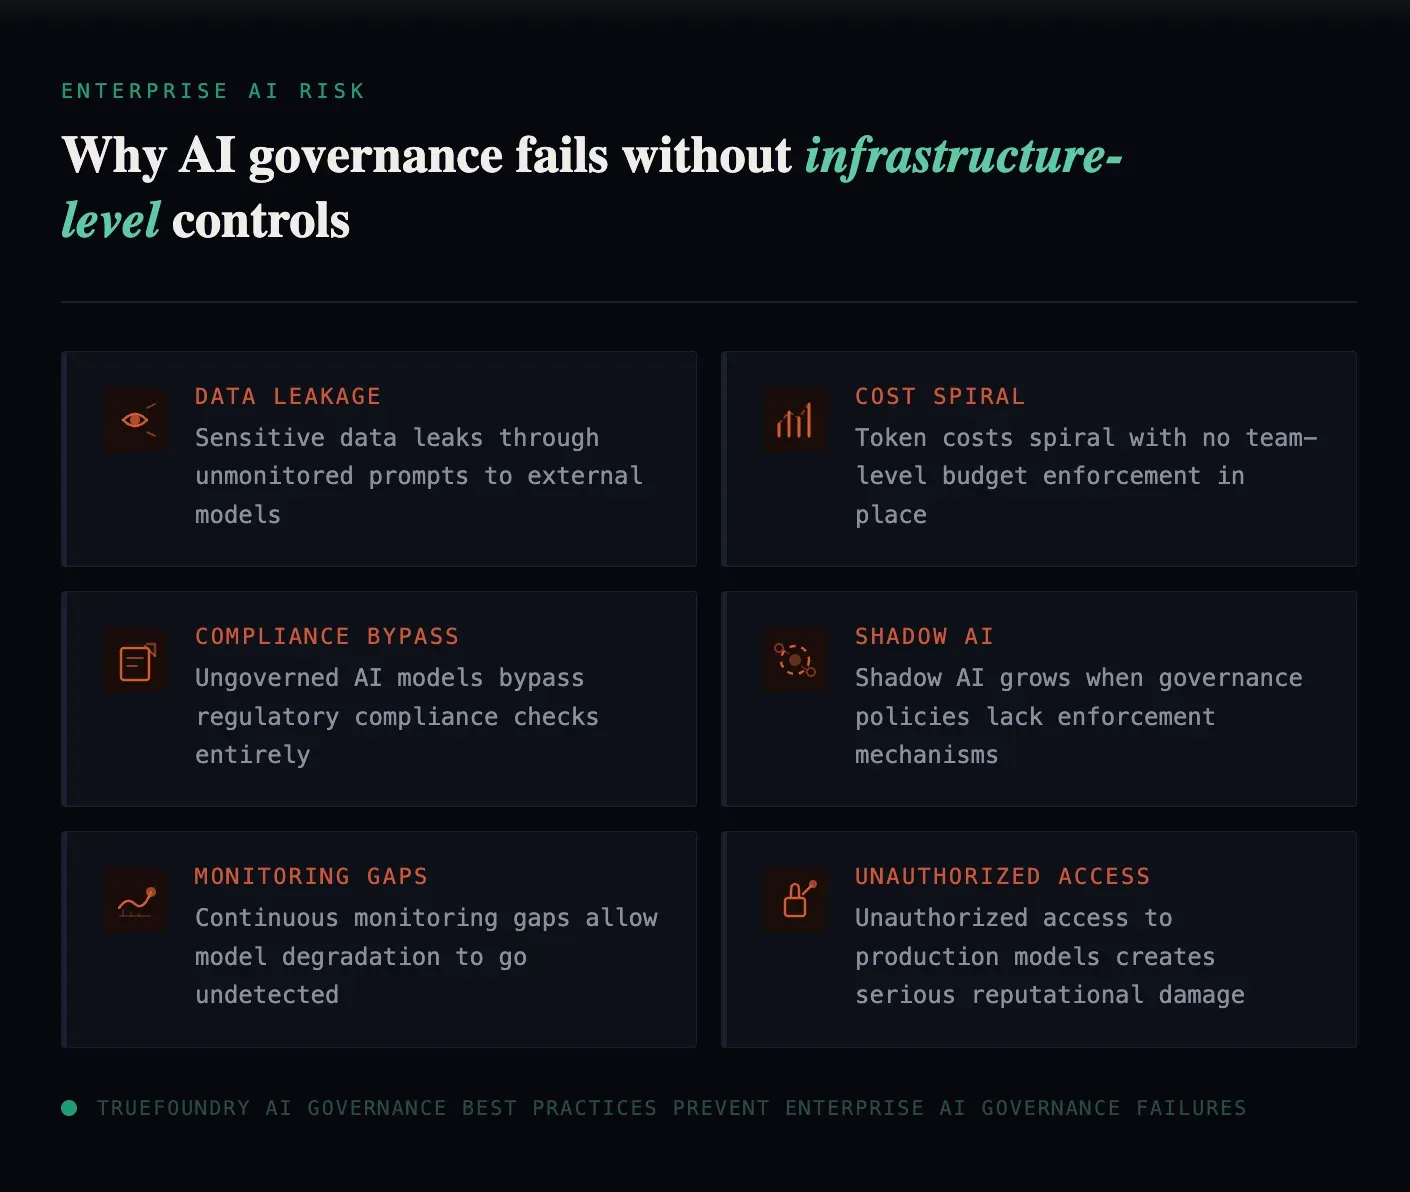
AI-experimenten brengen minder operationele risico's met zich mee dan het inzetten van AI in klantgerichte applicaties of bedrijfswerkstromen. Zodra AI-systemen echte data en bedrijfstaken verwerken, worden AI governance best practices essentieel voor het beheren van beveiliging, kosten, compliance en betrouwbaarheid.
AI-applicaties kunnen klantinformatie, interne documenten of proprietary code verwerken. Zonder duidelijk beleid voor dataverwerking en toegangscontrole kan gevoelige informatie worden blootgesteld via prompts, antwoorden of diensten van derden.
GPU-infrastructuur en large language model (LLM) API-gebruik kunnen duur worden naarmate workloads groeien. Het bijhouden van gebruik, budgetlimieten en kostenallocatie helpen teams om pieken in de uitgaven te identificeren en AI-kosten onder controle te houden.
Regelgeving zoals de EU AI Act legt verplichtingen op aan bepaalde AI-systemen op basis van hun risicoclassificatie en gebruik. Governance helpt organisaties documentatie bij te houden, verantwoording aan te tonen en aan de toepasselijke vereisten te voldoen.
AI-modellen kunnen onjuiste uitvoer genereren anders reageren na updates. Continue evaluatie en monitoring helpen teams om prestatieproblemen te detecteren en op te lossen voordat ze gebruikers beïnvloeden.
Wanneer teams losstaande AI-tools gebruiken, kunnen organisaties het overzicht verliezen op modelgebruik, toegangsrechten en datastromen. Gecentraliseerd beleid, auditlogs en observability helpen het toezicht op AI-workloads te behouden.
De conclusie: AI governance werkt het beste als het is ingebouwd in de infrastructuur. Het integreren van beveiliging, monitoring, beleidshandhaving en kostenbeheersing helpt enterprises AI te schalen zonder onnodige operationele complexiteit toe te voegen.
Organisaties die AI governance behandelen als een concurrentievoordeel in plaats van een compliance-last, neigen er toe hun AI-projecten duurzamer te schalen.
De meest effectieve aanpak is om governance te implementeren als onderdeel van het AI-platform zelf, in plaats van als een afzonderlijke toezichtlaag. Dit stelt organisaties in staat om beleid automatisch af te dwingen, terwijl ontwikkelaars en data scientists snel kunnen blijven werken.
De volgende AI governance best practices kunnen enterprises helpen om veiligere, beter gecontroleerde AI-omgevingen te bouwen zonder innovatie te vertragen.
Een van de meest voorkomende governance-uitdagingen is gefragmenteerde AI-toegang.
In veel organisaties integreren ontwikkelaars rechtstreeks meerdere AI-API's in hun applicaties. Elke dienst kan verschillende API-sleutels, eindpunten en loggingsystemen gebruiken. Na verloop van tijd creëert dit een gefragmenteerde omgeving waarin organisaties het zicht verliezen op hoe AI wordt gebruikt.
Het centraliseren van AI-verkeer via een AI gateway lost dit probleem op. Een vertrouwd AI gateway-platform fungeert als een universeel toegangspunt waar alle AI-verzoeken doorheen gaan voordat ze externe modellen of interne inference-diensten bereiken. In plaats van dat elke applicatie rechtstreeks communiceert met AI-providers, worden verzoeken via de gateway geleid waar governancebeleid kan worden afgedwongen.
Deze aanpak biedt verschillende voordelen:
Als een ontwikkelaar bijvoorbeeld per ongeluk vertrouwelijke data in een prompt opneemt, kan de gateway die informatie detecteren en maskeren voordat deze de omgeving van de organisatie verlaat. Door alle AI-interacties via een gecentraliseerde controlelaag te leiden, krijgen organisaties het inzicht dat nodig is om AI-gebruik veilig te beheren.
De kosten van AI-compute-jobs stijgen vrij snel.
Grootschalige inference-systemen vereisen GPU-ondersteuning, wat veel duurder is in vergelijking met conventionele compute. Ook de tokenisatie-aanpak die door de meeste gehoste LLM's wordt gebruikt, kan leiden tot hoge kosten in de schalingsfase van de applicatie. Het is mogelijk dat de organisatie de werkelijke kosten van de implementatie van AI-technologie pas opmerkt wanneer de infrastructuurrekening elke maand binnenkomt. Om zo'n situatie te voorkomen, zijn bedrijven begonnen met de AI FinOps-aanpak.
De AI FinOps-aanpak verwijst naar het aanbrengen van financiële discipline in de activiteiten rondom AI-infrastructuur.
Voorbeelden hiervan zijn:
Niet elk teamlid moet onbeperkte toegang hebben tot alle AI-bronnen.
In veel organisaties worden dezelfde modellen, datasets en infrastructuur gedeeld over meerdere teams. Zonder toegangscontrole kan dit aanzienlijke risico's met zich meebrengen. Een ontwikkelaar die experimentele prompts test, zou per ongeluk interactie kunnen hebben met gevoelige datasets of productiemodellen.
Role-Based Access Control (RBAC) helpt organisaties duidelijke grenzen te stellen. Met RBAC kunnen beheerders bepalen wie toegang heeft tot specifieke AI-bronnen en welke acties zij mogen uitvoeren.
Bijvoorbeeld:
RBAC kan ook worden gebruikt om experimenteeromgevingen te scheiden van productieomgevingen, zodat teams veilig nieuwe modellen of prompts kunnen testen zonder systemen te beïnvloeden die echte gebruikers bedienen.
AI-systemen introduceren een nieuwe uitdaging in vergelijking met traditionele software: de uitvoer is probabilistisch in plaats van deterministisch.
Twee antwoorden gegenereerd door hetzelfde model kunnen enigszins verschillen, afhankelijk van prompts, context of systeemconfiguratie. Hierdoor zijn traditionele softwaretestmethoden onvoldoende om AI-systemen te evalueren. Als gevolg hiervan moeten organisaties gestandaardiseerde kaders voor modelevaluatie adopteren.
In plaats van te vertrouwen op subjectieve handmatige testen, kunnen teams geautomatiseerde evaluatiepijplijnen implementeren die modelprestaties meten aan de hand van vooraf gedefinieerde benchmarks. Veelvoorkomende evaluatiemetrieken zijn:
Geautomatiseerde evaluatie helpt organisaties prestatieverslechtering te detecteren wanneer modellen worden bijgewerkt of vervangen. Als een nieuwe modelversie bijvoorbeeld meer hallucinaties produceert dan de vorige, kan het evaluatiesysteem het probleem signaleren vóór de deployment. Gestandaardiseerde evaluatie zorgt ervoor dat AI-systemen consistente prestaties en betrouwbaarheid behouden in productieomgevingen.
Sommige AI governance-problemen spruiten voort uit de manier waarop de AI-infrastructuur is geïmplementeerd.
AI-applicaties die zijn ontwikkeld met behulp van veel SaaS-producten van derden leiden tot verlies van controle over data, logging en het monitoringproces. Een privaat ontworpen implementatiestrategie kan helpen deze problemen te overwinnen. Dit houdt in dat de AI-infrastructuur wordt gezet binnen de cloud van de organisatie of binnen de VPC van de organisatie.
Enkele voordelen van deze aanpak zijn:
Deze architectuur stelt organisaties in staat om governance rechtstreeks te integreren in hun infrastructuurstack, behoudens de flexibiliteit om waar nodig externe modellen te gebruiken. Private-by-design deployments worden in toenemende mate de voorkeursarchitectuur voor enterprises die AI willen schalen met behoud van beveiliging en operationele controle.
Deze richtlijnen bieden een praktische aanpak voor het implementeren van AI governance in echte omgevingen. In combinatie met de vier governancepijlers die eerder zijn besproken, helpen ze organisaties AI-systemen te bouwen die niet alleen krachtig zijn, maar ook veilig, observeerbaar en kostenefficiënt.
Goede AI governance maakt innovatie mogelijk en zorgt er tegelijkertijd voor dat alle AI-oplossingen in lijn blijven met ethische normen. Bij gebrek daaraan stellen bedrijven zichzelf bloot aan diverse bedreigingen.
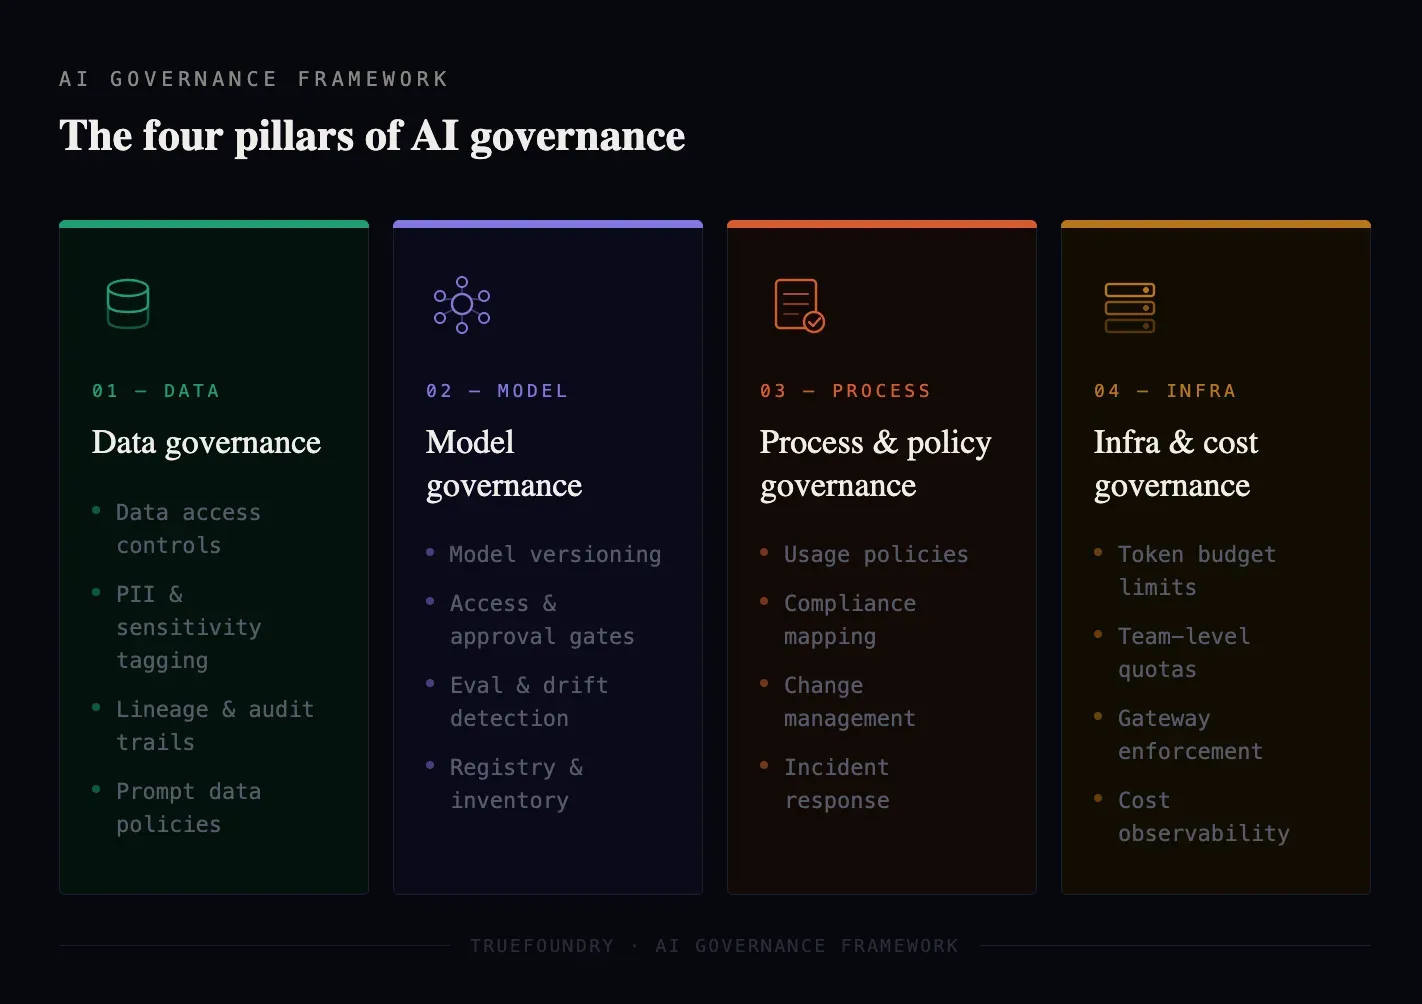
Een mogelijke oplossing voor AI governance is gebaseerd op vier pijlers van AI governance – datagovernance, modelgovernance, governance van processen en beleid, en infrastructuur- en kostengovernance. Samen helpen deze pijlers bedrijven om de controle over AI-systemen te behouden en ervoor te zorgen dat ze veilig, beschermd en bestuurbaar blijven.
Datagovernance ondersteunt AI governance, omdat AI-algoritmen niet beter kunnen presteren dan de kwaliteit van de data die ze verwerken. Het ontbreken van voldoende datagovernanceprocessen is een van de belangrijkste factoren bij het slecht functioneren van AI. AI-algoritmen zijn afhankelijk van meer dan één databron om effectief te werken. Voorbeelden van databronnen zijn trainingsdata, retrieval-augmented generation (RAG)-pijplijnen, interne documentatie, klantgegevens en realtime gebruikersinvoer.
Datagovernanceprocessen helpen ervoor te zorgen dat de data die aan een AI-algoritme wordt geleverd geautoriseerd en beschermd is. Datagovernance omvat het autoriseren van data die wordt gebruikt tijdens training, fine-tuning en inference.
Organisaties moeten mechanismen implementeren die hen in staat stellen om:
Er is bijvoorbeeld een toenemend gebruik van technieken voor prompt-filtering of datamaskering die automatisch gevoelige informatie binnen de datastroom identificeren voordat de prompts naar externe modellen worden gestuurd. Door de datastroom door het AI-systeem te controleren, kan een organisatie risico's met betrekking tot datalekkage, schendingen van regelgeving en openbaarmaking van IP minimaliseren.
Modellen zelf hebben governance nodig gedurende hun gehele levenscyclus.
In veel gevallen worden modellen binnen een organisatie snel geüpgraded. Er kunnen bijvoorbeeld verschillende providers worden getest; daarnaast kunnen modellen verschuiven van open-source naar beheer door een andere partij, of frequente veranderingen ondergaan als ze worden bijgewerkt om prestaties te verbeteren.
Het gebrek aan governance betekent dat het moeilijk zal zijn om modellen te monitoren, te bepalen hoe ze werken en te controleren of ze aan de normen voldoen. Modelgovernance omvat:
Organisaties kunnen bijvoorbeeld eisen dat nieuwe modellen slagen voor geautomatiseerde evaluatietests voor nauwkeurigheid, hallucinatiefrequenties of bias-detectie voordat ze in productieomgevingen worden toegelaten. Zonder deze controles kunnen teams onbedoeld modellen deployen die betrouwbaarheidsproblemen veroorzaken of licentiebeperkingen schenden. Modelgovernance zorgt ervoor dat AI-systemen consistent, betrouwbaar en afgestemd blijven op de organisatienormen, zelfs als modellen zich ontwikkelen.
Hoewel data en modellen technische componenten zijn, vereist governance ook duidelijke processen en organisatiebeleid. Bedrijfsleiders en data science-teams moeten samenwerken om te bepalen hoe AI-bronnen toegankelijk zijn en wie de verantwoordelijkheid draagt voor modelgedrag.
Sommige organisaties richten een speciale ethische commissie op om toezicht te houden op ethische AI-deployment en ervoor te zorgen dat ethische overwegingen vanaf het begin in de AI-besluitvorming zijn ingebed. Proces- en beleidsgovernance bepaalt wie toegang heeft tot AI-bronnen, wie modellen kan deployen en hoe verschillende teams met AI-systemen omgaan.
Naarmate AI-adoptie groeit, kunnen meerdere teams dezelfde modellen of infrastructuur gebruiken. Zonder gestructureerde toegangscontroles kan dit operationele risico's creëren. Een ontwikkelingsteam dat experimenteert met een nieuw model zou het bijvoorbeeld per ongeluk in een productieomgeving kunnen deployen.
Om deze situaties te voorkomen, implementeren organisaties role-based access control (RBAC) en gestructureerde goedkeuringsworkflows. Veelvoorkomende maatregelen voor procesgovernance zijn:
AI-systemen brengen nieuwe infrastructuuruitdagingen met zich mee die traditionele softwaresystemen zelden tegenkomen.
Het draaien van AI-workloads vereist vaak gespecialiseerde infrastructuur, waaronder GPU's, omgevingen met veel geheugen en inference-eindpunten met een hoge doorvoer. Bovendien vertrouwen veel AI-systemen op op tokens gebaseerde facturatiemodellen bij interactie met gehoste API's. Zonder governance kunnen deze kosten snel escaleren.
Infrastructuur- en kostengovernance richten zich op het monitoren en beheren van de middelen die door AI-systemen worden verbruikt. Dit omvat:
Organisaties kunnen bijvoorbeeld geautomatiseerd beleid instellen dat AI-workloads pauzeert of omleidt wanneer een project het toegewezen budget overschrijdt. Deze aanpak sluit aan bij de groeiende praktijk van AI FinOps, waarbij de uitgaven aan infrastructuur continu worden gemonitord en geoptimaliseerd om onverwachte kostenpieken te voorkomen.
Samen bieden deze vier pijlers een alomvattend kader voor het implementeren van AI governance best practices. Organisaties die governance opbouwen over alle vier de gebieden, zijn veel beter gepositioneerd om AI veilig te schalen met behoud van beveiliging, compliance en kostenbeheersing.
Verantwoorde AI governance best practices helpen enterprises om AI-principes om te zetten in dagelijkse processen. Teams kunnen ze gebruiken om modellen te evalueren, gevoelige data te beschermen, risico's te detecteren en duidelijke verantwoordelijkheid vast te stellen voordat AI-applicaties worden ingezet.
Bouwt vertrouwen en transparantie op
Duidelijke documentatie en uitlegbare AI-beslissingen helpen belanghebbenden te begrijpen hoe AI-systemen werken. Deze zichtbaarheid bouwt vertrouwen op bij klanten, werknemers en zakelijke partners.
Vermindert bias en discriminatie
Regelmatige modelevaluaties helpen vooringenomen uitvoer en oneerlijke behandeling over gebruikersgroepen heen te identificeren. Dit verbetert de consistentie en eerlijkheid van door AI gestuurde beslissingen.
Zorgt dat u klaar bent voor regelgeving
Wijs verantwoordelijkheid toe voor compliance, documenteer databronnen en modelevaluaties en houd dossiers bij van risicobeoordelingen en goedkeuringen om audits te vereenvoudigen en naleving van toepasselijke regelgeving aan te tonen.
Versterkt de merkreputatie
Definieer een proces voor het melden van AI-gerelateerde problemen, onderzoek klachten van klanten, corrigeer schadelijke uitvoer en communiceer duidelijk hoe AI-systemen klantgegevens gebruiken.
Beperkt risico's
Dwing role-based access control af, beperk de blootstelling van gevoelige data, stel gebruikslimieten in en monitor AI-verzoeken op verdachte activiteiten. Stel escalatieprocedures vast zodat beveiligingsteams snel kunnen reageren als er risico's ontstaan.
Ondersteunt duurzame innovatie
Maak goedgekeurde modellijsten, herbruikbaar beveiligingsbeleid en geautomatiseerde deployment-checks aan. Hiermee kunnen ontwikkelaars sneller nieuwe AI-applicaties lanceren en tegelijkertijd voldoen aan de vastgestelde beveiligings-, compliance- en prestatievereisten.
Het volgen van AI governance best practices helpt enterprises om AI-risico's te beheren, uitgaven te controleren en zicht te houden op hoe modellen worden gebruikt.
Governance kan echter duur worden wanneer de tools die nodig zijn om modellen te beheren, beleid af te dwingen, gebruik te monitoren en kosten bij te houden afzonderlijk worden verkocht.
Hier zijn de belangrijkste kosten om op te letten.
Sommige AI-platforms reserveren geavanceerde governance-functionaliteiten voor duurder geprijsde enterprise-plannen. Basistoegang tot modellen of inference kan beschikbaar zijn in lagere abonnementen, terwijl functies zoals verzoek-logging, role-based access control (RBAC), beleidshandhaving en kostentoewijzing een upgrade vereisen.
Dit creëert een probleem voor teams die AI-applicaties naar productie brengen. Ze hebben deze controles vanaf het begin nodig, maar toegang daartoe betekent meer betalen voor het platform, zelfs als ze de andere enterprise-functies niet nodig hebben.
Wanneer governance niet is ingebouwd in het kernplatform, vertrouwen teams vaak op afzonderlijke tools om verschillende onderdelen van de AI-stack te beheren, waaronder:
Elke extra tool brengt zijn eigen licentie-, configuratie- en onderhoudsvereisten met zich mee. Engineeringteams moeten integraties werkend houden, updates beheren en problemen oplossen wanneer logs of telemetrie niet synchroniseren tussen systemen.
Deze kosten zijn niet altijd zichtbaar in de initiële platformprijzen. Na verloop van tijd kan het onderhouden van een gefragmenteerde toolchain de operationele overhead verhogen en de ontwikkeling vertragen. Het volgen van AI governance best practices wordt ook moeilijker wanneer teams beleid en zichtbaarheid moeten beheren over losstaande systemen.
AI-governance en observabiliteit genereren gegevens uit prompts, antwoorden, modelaanroepen, logs en traces. Waar deze gegevens worden opgeslagen en verwerkt, kan invloed hebben op de infrastructuurkosten.
Als een organisatie bijvoorbeeld AI-workloads uitvoert binnen haar virtual private cloud (VPC) maar telemetrie naar een extern SaaS-platform stuurt, kan het overdragen van die gegevens buiten de cloudomgeving egress-kosten met zich meebrengen, afhankelijk van de cloudprovider en netwerkconfiguratie.
Deze kosten kunnen snel oplopen wanneer AI-applicaties grote volumes logs en traces genereren. Voordat teams een governanceplatform kiezen, moeten ze controleren waar telemetrie wordt verwerkt, hoeveel gegevens worden overgedragen en of ze monitoringgegevens binnen hun eigen cloudomgeving kunnen houden.
Het verzenden van AI-telemetrie naar externe platformen kan ook zorgen over gegevensgovernance met zich meebrengen. Prompts, antwoorden en traces kunnen gevoelige bedrijfsinformatie bevatten, afhankelijk van wat een applicatie verwerkt en hoe logging is geconfigureerd.
Het opslaan van deze gegevens buiten uw infrastructuur kan het moeilijker maken om consistente toegangscontroles toe te passen, bewaartermijnen te beheren en te voldoen aan interne vereisten voor gegevensverwerking. Het probleem is niet dat externe observabiliteit per definitie onveilig is; het gaat erom dat teams moeten begrijpen welke gegevens hun omgeving verlaten en controle moeten behouden over hoe ermee wordt omgegaan.
Het toepassen van AI governance best practices betekent niet dat de governancecontroles moeten worden verminderd. Het betekent dat onnodige lagen van tooling moeten worden vermeden om ze te implementeren.
Zoek naar een AI-infrastructuurplatform dat modelrouting, toegangscontroles, beleidshandhaving, observabiliteit en kostenopvolging integreert in één geïntegreerd systeem. Waar nodig kunnen implementatieopties die AI-workloads en telemetrie binnen uw eigen cloudomgeving houden, ook helpen om externe gegevensoverdrachten te verminderen en gegevensgovernance te vereenvoudigen.
Evalueer voordat u een platform kiest de totale eigendomskosten (total cost of ownership), niet alleen de licentiekosten. Houd rekening met upgrades op ondernemingsniveau, tools van derden, integratie- en onderhoudswerkzaamheden en mogelijke cloud egress-kosten.
Het doel is om governance een integraal onderdeel te maken van de werking van uw AI-infrastructuur, in plaats van weer een laag die uw engineeringteam moet bouwen en onderhouden.
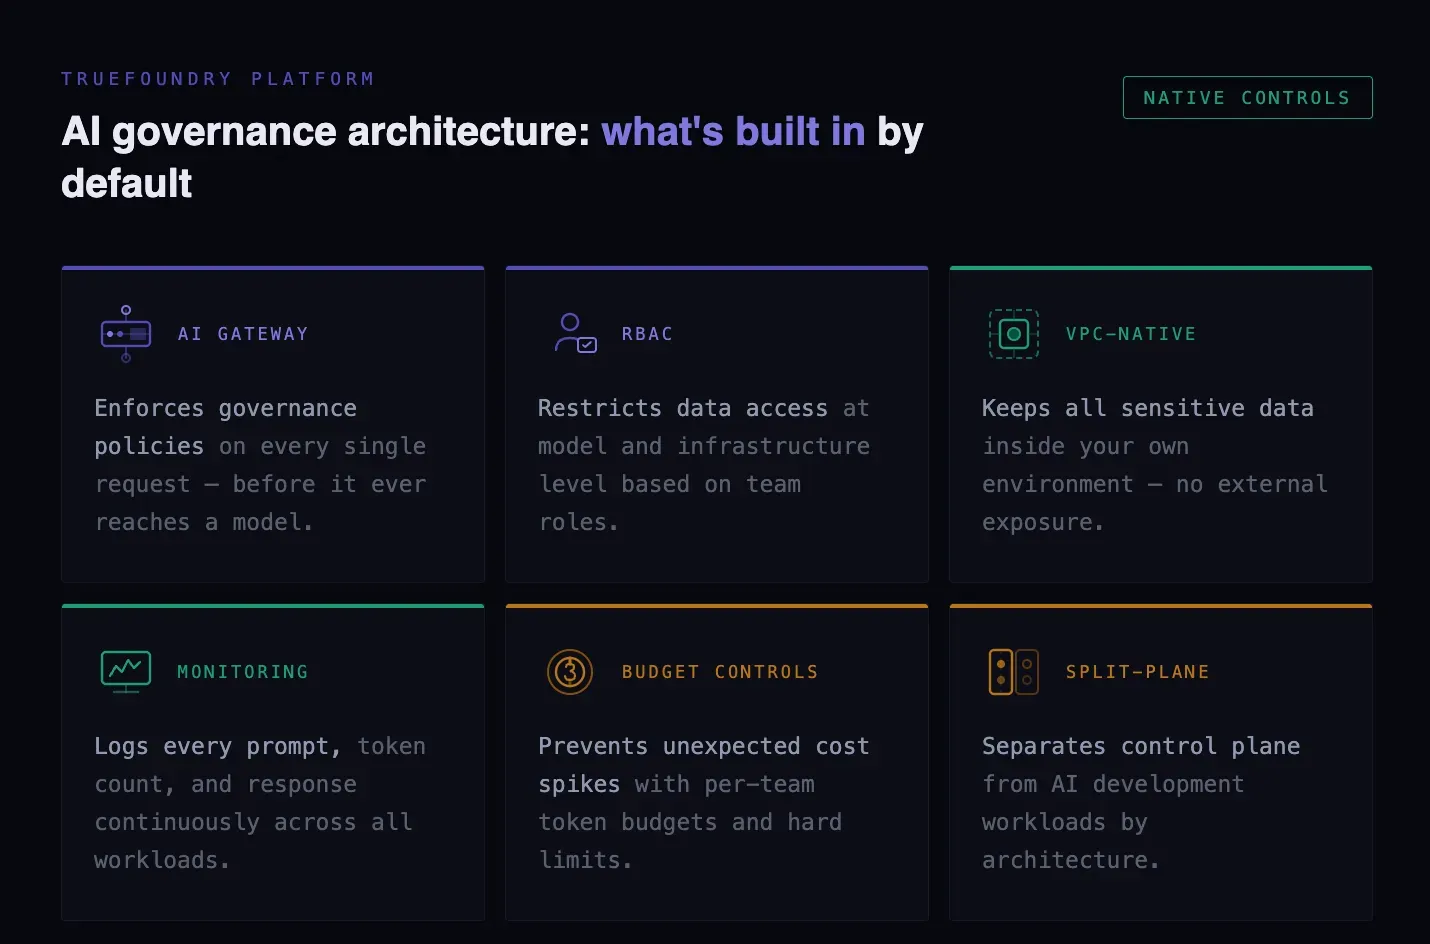
Het implementeren van AI-governance vereist vaak dat organisaties heroverwegen hoe hun AI-infrastructuur is ontworpen. In plaats van governancetools bovenop bestaande systemen te stapelen, sluiten moderne platformen governance rechtstreeks in de infrastructuur in die AI-workloads uitvoert.
TrueFoundry hanteert deze infrastructuur-eerst benadering van AI-governance.
TrueFoundry is een Kubernetes-native AI-platform ontworpen om grootschalige AI-workloads te implementeren, beheren en besturen, waaronder LLM-inference, fine-tuning en agentic AI-applicaties. Het platform integreert implementatie-infrastructuur, modelorkestratie en governancecontroles in een geïntegreerde omgeving, waardoor engineeringteams AI veilig kunnen schalen binnen organisaties.
In plaats van te vertrouwen op gefragmenteerde governancetools, biedt TrueFoundry ingebouwde mogelijkheden die nauw aansluiten bij de vier pijlers van AI-governance die eerder zijn besproken.
Een belangrijk aspect van de architectuur van TrueFoundry is de split-plane architectuur, die platformbeheer scheidt van het uitvoeren van workloads.
Het control plane wordt gebruikt voor het orkestreren van implementatie, configuratie, beleid en monitoring. Aan de andere kant werken de compute- en gateway planes vanuit de eigen infrastructuur van de onderneming, zoals het Kubernetes-cluster.
Met deze opzet beheert het platform alles van buitenaf, terwijl alle gevoelige gegevens en modellen veilig binnen de eigen omgeving van de onderneming blijven. Het belang van dit type systeem voor gegevensgovernance en AI-compliance komt voort uit het feit dat alle AI-workloads volledig binnen een virtual private cloud (VPC) of on-premises infrastructuur kunnen draaien.
TrueFoundry bevat een AI Gateway die fungeert als een gecentraliseerde controlelaag voor AI-interacties.1
In plaats van applicaties rechtstreeks te laten verbinden met meerdere modelproviders, biedt de gateway één enkel toegangspunt voor het routen van AI-verzoeken. Hiermee kunnen organisaties governancebeleid consistent handhaven over alle AI-workloads.
De gateway biedt mogelijkheden zoals:
Door AI-verkeer te centraliseren, krijgen organisaties volledig inzicht in hoe modellen worden gebruikt door teams, terwijl ze de controle over gegevens en kosten behouden.
Infrastructuurkosten voor AI zijn een van de grootste problemen waar organisaties mee te maken krijgen naarmate meer bedrijven het omarmen. Voor dit probleem biedt TrueFoundry geïntegreerde observabiliteit samen met de kostenbeheerfuncties van het platform.
Het maakt het monitoren van verwerking van AI-verzoeken, tokengebruik en de algehele prestaties van het systeem mogelijk. Hierdoor wordt de mogelijkheid om kosten toe te wijzen aan specifieke bedrijfseenheden of workloads duidelijk. Bovendien biedt het systeem governance via onder meer rate limiting en budgetbeheer.
Veel traditionele AI-platformen behandelen governance als een afzonderlijke compliancelaag of een optionele add-on. TrueFoundry kiest voor een andere benadering door governance rechtstreeks in het platform in te bedden.
Het systeem bevat ingebouwde functies zoals:
Omdat deze governancefuncties geïntegreerd zijn in de platformarchitectuur, kunnen engineeringteams zich richten op het bouwen van AI-applicaties zonder meerdere externe tools te hoeven samenstellen voor beveiliging, monitoring en kostenbeheersing. Lees hier meer over het TrueFoundry-platform
Een ander belangrijk voordeel van de architectuur van TrueFoundry is dat het organisaties in staat stelt de controle over hun infrastructuur te behouden.
TrueFoundry fungeert als de orkestratielaag die naadloos samenwerkt met uw cloud- en Kubernetes-inrichting. Met andere woorden: u kunt uw modellen implementeren en AI-workloads uitvoeren zonder de controle over uw infrastructuur en gegevensomgeving te verliezen.
Deze aanpak van integratie met uw bestaande infrastructuur stelt u in staat om uw AI-inspanningen veilig en flexibel te schalen, ongeacht of u een cloud-, on-premise of hybride infrastructuur heeft. Hier zien we hoe governance kan worden ingebouwd in de AI-platformen zelf, in plaats van achteraf te worden toegevoegd als een compliancelaag.
Organisaties die AI implementeren in verschillende cloudomgevingen hebben ook een consistente manier nodig om infrastructuur, toegang en controle te beheren. De aanpak van TrueFoundry voor integratie met AWS legt uit hoe een control plane in deze architectuur past
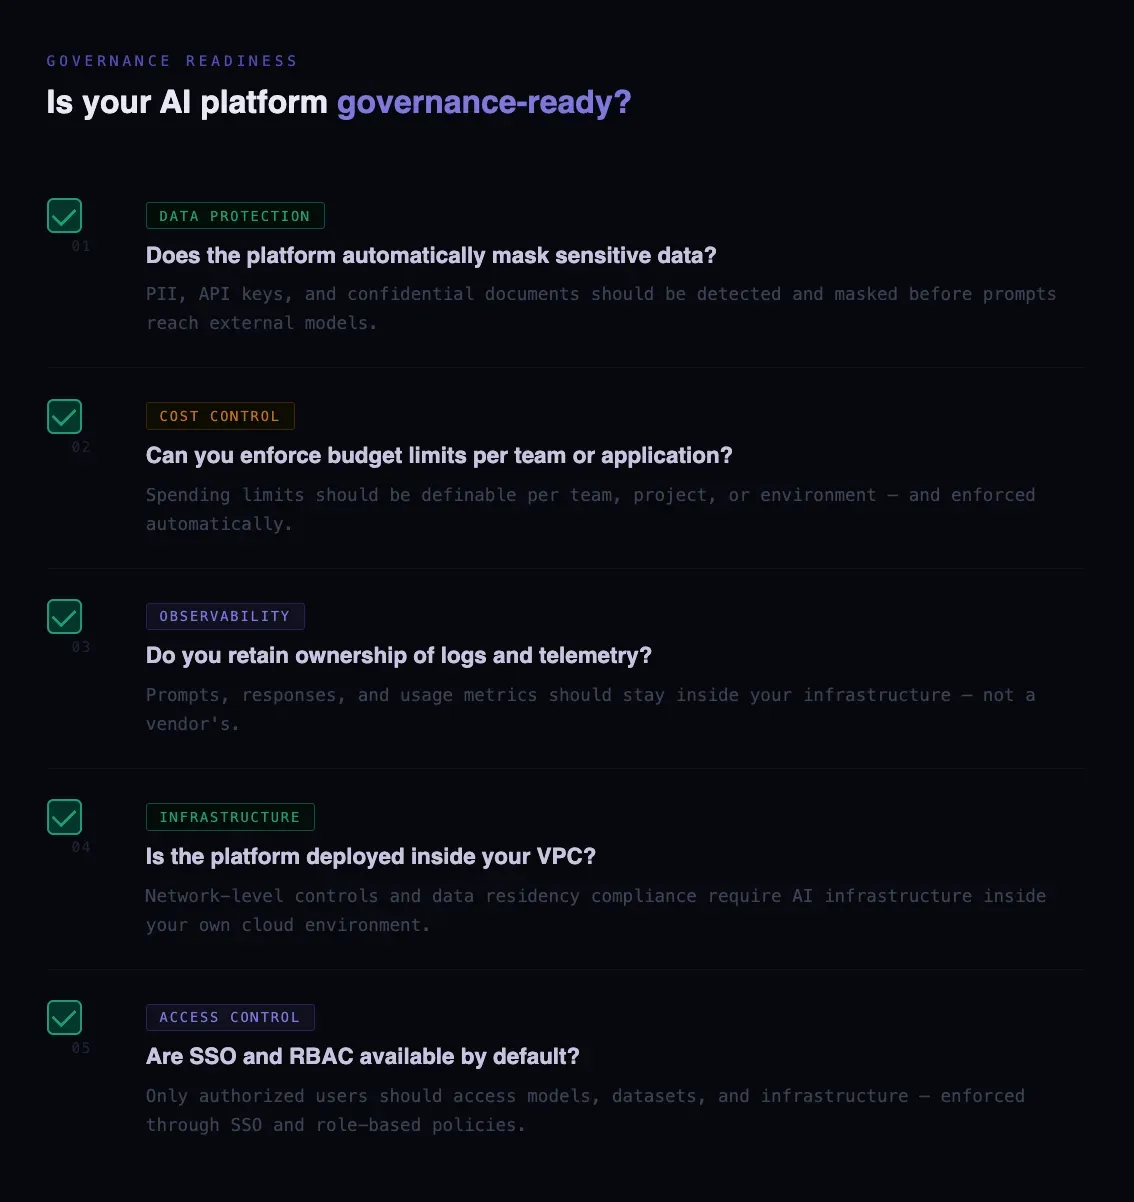
Naarmate het gebruik van AI binnen teams groeit, wordt het volgen van AI governance best practices steeds belangrijker om ervoor te zorgen dat uw platform governance op schaal kan ondersteunen. Veel organisaties realiseren zich pas dat er governancagaten zijn nadat AI-systemen al in productie draaien, wat het moeilijker maakt om controles in te voeren zonder workflows te verstoren.
Een nuttige manier om de gereedheid te beoordelen, is door praktische vragen te stellen over hoe uw platform omgaat met beveiliging, toegangscontrole, kostenmonitoring en infrastructuureigendom. Als uw AI-platform deze vragen niet duidelijk kan beantwoorden, kan dit erop wijzen dat governancefunctionaliteiten ontbreken of afhankelijk zijn van externe tools.
Hieronder vindt u een snelle checklist om te evalueren of uw AI-infrastructuur effectieve governance ondersteunt en kan meeschalen met uw AI-workloads.
AI-systemen verwerken regelmatig gebruikersinvoer, interne documentatie of klantinformatie. Een governance-ready platform moet in staat zijn om gevoelige informatie, zoals API-sleutels, persoonlijk identificeerbare informatie (PII) of vertrouwelijke documenten, te detecteren en te maskeren voordat prompts naar externe modellen worden gestuurd.
AI-workloads kunnen snel aanzienlijke infrastructuurkosten genereren. Een governance-ready platform moet beheerders in staat stellen bestedingslimieten in te stellen voor specifieke teams, projecten of omgevingen, en deze limieten automatisch te handhaven.
AI-observabiliteitsgegevens, zoals prompts, antwoorden, gebruiksstatistieken en prestatielogs, zijn cruciaal voor auditing en probleemoplossing. Idealiter blijven deze logs binnen de infrastructuur van uw organisatie, zodat u de volledige controle behoudt over gevoelige operationele gegevens.
Het uitvoeren van AI-infrastructuur binnen uw eigen virtual private cloud (VPC) stelt u in staat om beveiligingscontroles op netwerkniveau te handhaven, interne databronnen te beschermen en te voldoen aan vereisten voor dataresidentie.
Enterprise-ready AI-platformen moeten Single Sign-On (SSO) en Role-Based Access Control (RBAC) ondersteunen om ervoor te zorgen dat alleen geautoriseerde gebruikers toegang hebben tot modellen, datasets en infrastructuurbronnen.
Wanneer deze mogelijkheden in het platform zelf zijn ingebouwd, wordt governance een natuurlijk onderdeel van het AI-ontwikkelproces in plaats van een externe compliance-last. Organisaties die vroeg in hun AI-traject prioriteit geven aan governance, zijn veel beter gepositioneerd om AI veilig te schalen met behoud van operationele controle.
Naarmate AI onderdeel wordt van de dagelijkse bedrijfsvoering, helpen AI governance best practices ondernemingen de controle te behouden over beveiliging, kosten, gegevens en modelgebruik bij het schalen. Zonder duidelijke controles lopen teams het risico het zicht op AI-activiteiten te verliezen, te maken te krijgen met onvoorspelbare kosten en gevoelige gegevens bloot te stellen.
Het doel is niet om AI-adoptie te vertragen, maar om verantwoord schalen eenvoudiger te maken. Een goed ontworpen AI-governanceframework geeft teams duidelijke controle over modellen, toegang en infrastructuur, terwijl ze met vertrouwen kunnen experimenteren en AI kunnen implementeren.
Dit is waar governance op infrastructuurniveau het verschil maakt. In plaats van losstaande tools te beheren, kunnen teams een geïntegreerd platform gebruiken om beleid te handhaven, gebruik te monitoren en AI-workloads en telemetrie binnen hun eigen cloudomgeving te houden wanneer dat nodig is.
Platformen zoals de AI Gateway van TrueFoundry brengen deze mogelijkheden naar de AI-infrastructuurlaag, waardoor ondernemingen governance kunnen beheren zonder onnodige operationele complexiteit toe te voegen.
Als u AI governance best practices wilt implementeren met behoud van controle over uw infrastructuur en kosten, boek dan een demo om TrueFoundry te verkennen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



The three key focuses are security, accountability, and transparency. Security protects sensitive data and AI systems, accountability defines ownership and responsibilities, and transparency helps teams understand how AI models are used, evaluated, and monitored across the organization.
Niet noodzakelijk. Veel AI-infrastructuurplatforms omvatten toegangscontroles, beleidshandhaving, auditlogs, en monitoring. Aparte compliance-tools kunnen nog steeds nuttig zijn voor specifieke regelgevende vereisten, maar een geïntegreerd platform kan tool-wildgroei verminderen en governance vereenvoudigen.
Shadow AI treedt op wanneer medewerkers AI-tools gebruiken zonder organisatorisch toezicht. Het kan gevoelige data blootstellen aan ongeautoriseerde diensten, beveiligingscontroles omzeilen, compliancegaten creëren, en niet-goedgekeurde modellen introduceren. Zonder zichtbaarheid op het gebruik kunnen beveiligingsteams moeite hebben deze risico's te identificeren en te beheren.
AI governance should include data protection, access controls, model evaluation, risk management, policy enforcement, monitoring, audit trails, and cost tracking. It should also define clear ownership and responsibilities so teams can manage AI systems throughout their lifecycle.



Het laatste nieuws, artikelen en bronnen in je inbox



















