November 5, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.




Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Vos systèmes semblent fonctionner correctement d'après le tableau de bord de votre couche d'infrastructure, avec des modèles d'IA déployés et des agents autonomes actifs. Pourtant, personne au sein de votre organisation ne sait quel agent appelle quels outils, accède à quelles données sensibles, qui en est responsable et ce que cela coûte à l'organisation dans son ensemble.
C'est exactement le type de problème qu'un AI control plane est conçu pour résoudre. Alors que les grandes entreprises passent de l'expérimentation isolée basée sur les LLM à des systèmes d'IA de qualité production qui pensent, se comportent et communiquent à travers les applications métier et l'infrastructure, la couche de gouvernance qui gère ces systèmes d'IA devient aussi importante que les modèles d'IA eux-mêmes.
Cet article explique ce qu'est un AI control plane, en quoi il diffère des concepts d'infrastructure traditionnels, ce qu'il doit couvrir pour les charges de travail d'IA agentique, et comment TrueFoundry fournit un control plane unifié pour les entreprises qui connectent et gouvernent des systèmes d'IA de qualité production à grande échelle.
Un AI control plane est le hub de gouvernance centralisé qui gouverne, suit et applique les règles d'entreprise sur les multiples systèmes d'IA d'une organisation, y compris les interactions LLM, les agents IA, les intégrations d'outils MCP et les connexions d'agent à agent.
Le concept d'AI control plane est adapté des réseaux, où la séparation entre control plane et data plane constitue une infrastructure fondamentale depuis des décennies. Dans les réseaux, le control plane gère les décisions de routage et l'application des politiques, tandis que le data plane achemine le trafic réel. La même distinction s'applique à l'IA.
L'AI control plane gère les modèles et outils auxquels il est possible d'accéder, la manière dont les requêtes d'agents sont routées, la politique de gouvernance qui s'applique et les enregistrements conservés dans la piste d'audit. L'exécution agentique réelle — les appels d'inférence vers un pool de GPU, les invocations d'outils via MCP, les messages entre agents — est gérée indépendamment par le data plane. Cela permet aux équipes plateforme d'ajuster le routage, les budgets et les masquages sans recoder ni redéployer le logiciel agent.
Au début du déploiement de l'IA en entreprise, le processus était simple. Les équipes effectuaient quelques appels API vers de grands modèles de langage, maintenaient une petite équipe et construisaient un système de journalisation basique.
Cette époque est révolue, nous avons désormais :
Lorsque vous introduisez des agents autonomes, la complexité se multiplie d'une manière que les prompts à tir unique n'ont jamais provoquée. Une seule requête utilisateur peut déclencher 15 appels différents à travers autant d'outils et impliquer au moins cinq systèmes différents, chacun avec ses propres limites d'accès, implications de coûts et niveaux de sensibilité des données critiques.
Sans AI control plane au milieu :
Comme les agents autonomes agissent au nom des utilisateurs avec une autorité réelle, les systèmes d'IA non gouvernés créent une exposition significative aux exigences réglementaires, et pas seulement des problèmes de coûts.

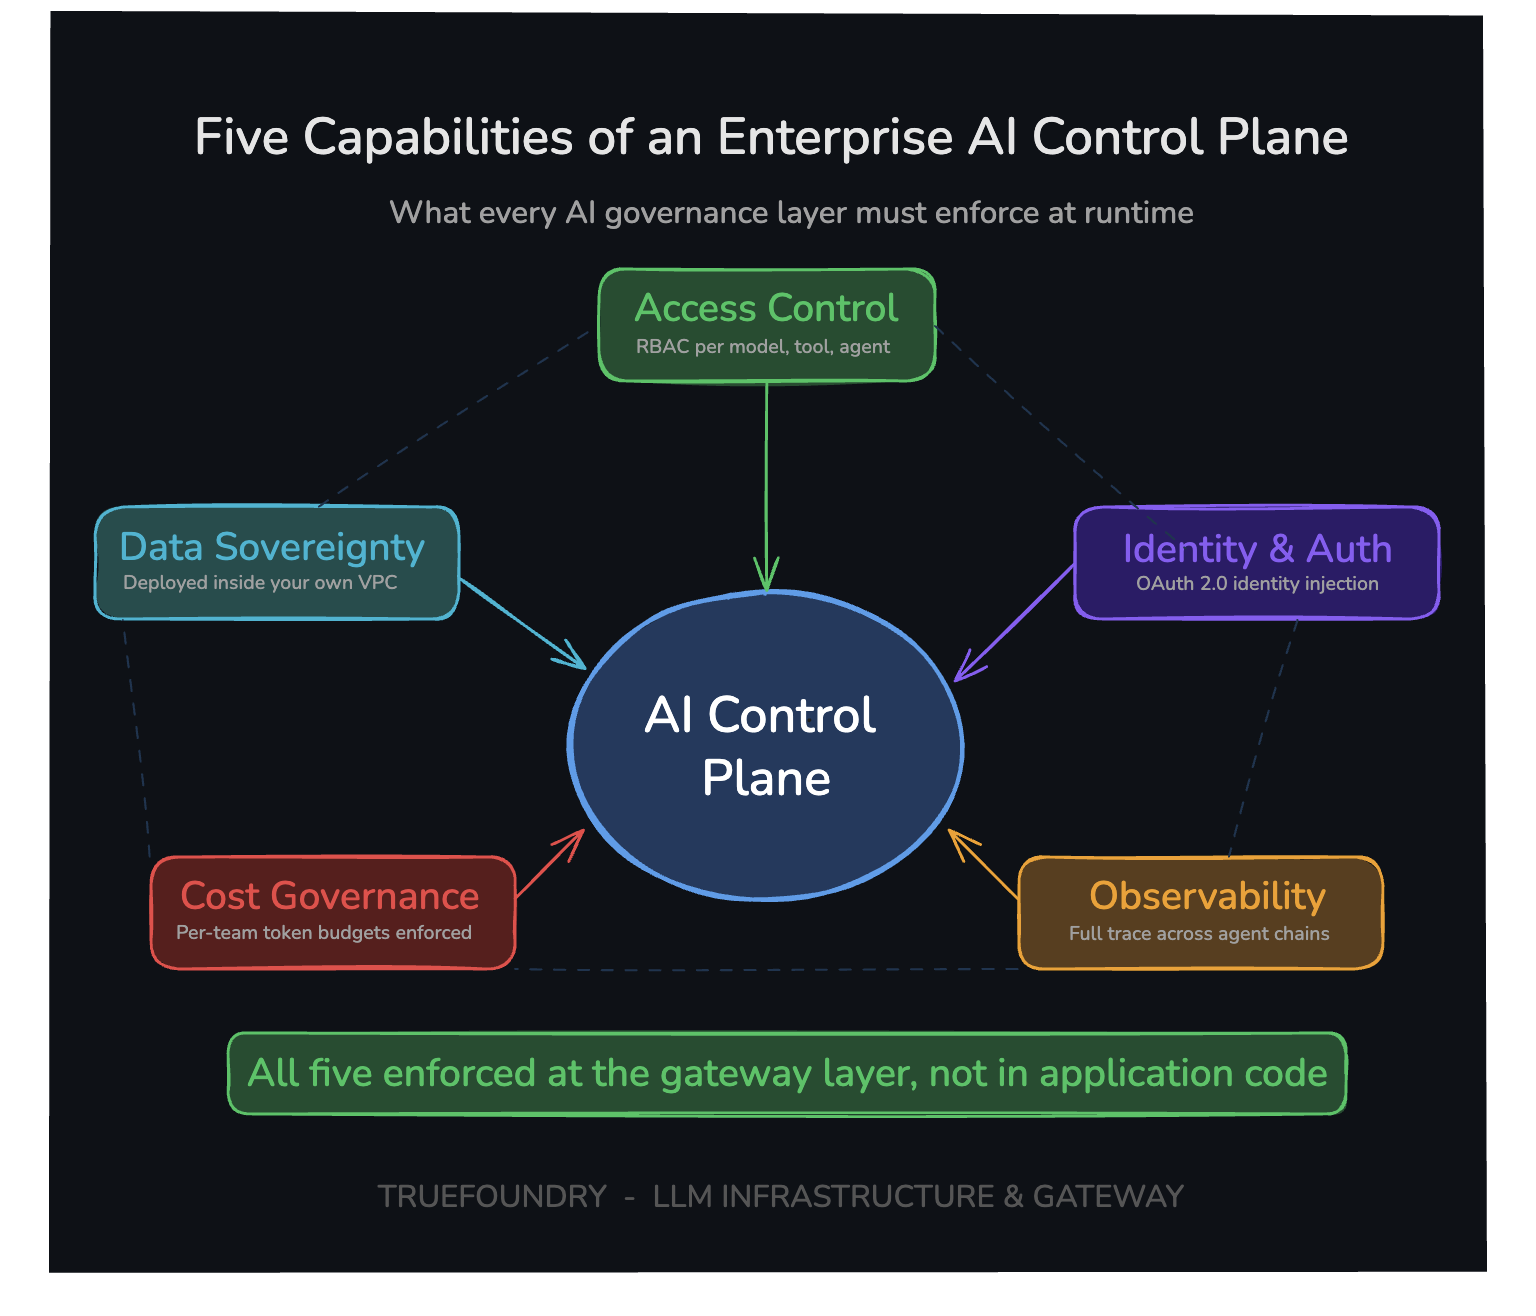
Cinq capacités clés distinguent un AI control plane fonctionnel d'un simple wrapper au-dessus d'une passerelle. Chacune doit fonctionner au niveau de la couche d'infrastructure, et non au sein du code applicatif, pour être efficace.
Seuls les équipes et utilisateurs autorisés peuvent utiliser les modèles, outils et agents IA. L'application des politiques s'effectue au niveau de la passerelle avant que les requêtes d'agents ne soient envoyées aux systèmes backend, et non pas de manière a posteriori dans le code applicatif.
Les exigences incluent le RBAC pour les équipes et les utilisateurs, l'autorisation au niveau de l'outil plutôt qu'au seul niveau de l'API, l'application des politiques avant l'exécution plutôt qu'après, et une politique cohérente appliquée à tous les services. Si une exigence n'est pas remplie, la logique d'accès devient fragmentée et incohérente entre les équipes, créant le problème des agents fantômes à grande échelle.
Les comptes de service partagés augmentent considérablement le rayon d'impact en cas de compromission des identifiants. Si un token de service d'agent fuite, il peut lire n'importe quelle base de données et appeler n'importe quelle API à chaque fois qu'il a agi au nom d'un utilisateur.
Un AI control plane adapté doit injecter l'identité de l'utilisateur dans chaque requête, s'assurer que les agents autonomes agissent toujours de manière cohérente avec l'identité d'un utilisateur réel, associer les identités utilisateurs à des autorisations définies à portée restreinte, et s'intégrer aux fournisseurs d'identité d'entreprise tels qu'Okta et Microsoft Azure AD. Cela fait passer l'IA d'une automatisation anonyme à un modèle d'exécution conscient de l'identité qui satisfait aux cadres réglementaires et aux exigences d'audit de conformité.
Chaque requête doit être journalisée avec l'identité de l'utilisateur, le modèle, l'outil, le coût, la latence et la sortie dans un format structuré et recherchable pour prendre en charge les flux de travail agentiques avec traçabilité à travers les chaînes d'exécution complètes des processus multi-étapes, et pas seulement l'entrée et la sortie finales.
Pour les flux de travail d'agents IA spécifiquement, l'observabilité nécessite une profondeur supplémentaire. Traçabilité d'exécution étape par étape, enregistrements de prise de décision intermédiaire, et télémétrie et métadonnées de la chaîne d'invocation des outils. Sans ce niveau d'observabilité, le débogage d'une défaillance de système d'IA relève de la devinette plutôt que de la preuve. Les métriques sur les flux de travail d'agents doivent être accessibles via un tableau de bord unifié offrant une visibilité en temps réel.
L'utilisation des tokens doit être surveillée avec des limites budgétaires configurables appliquées avant que le coût ne soit engagé. Une visibilité en temps réel sur les coûts à travers tous les LLM élimine les surprises de facturation et empêche l'IA de fonctionner sans responsabilisation.
L'application est aussi importante que le suivi. L'AI control plane doit appliquer une limite budgétaire définie par équipe, service et endpoint, un coût maximum défini par transaction, et des estimations de coûts pré-exécution avant l'exécution des transactions. Sans ces contrôles, les frais s'accumulent sans responsabilisation et ne font surface qu'à la clôture du cycle de facturation. Les dirigeants d'entreprise ont besoin d'une attribution du ROI au niveau de la charge de travail, et non d'une facture cloud consolidée.
Router le trafic d'IA via des plateformes SaaS externes pour la gouvernance et/ou l'analytique expose les entreprises à des risques de fuite de données et à des responsabilités en matière de conformité. Chaque prompt peut contenir des PII, PHI, du code source, des dossiers clients et la stratégie interne d'une organisation. Dans de nombreux cas, envoyer des copies de tous ces éléments à un fournisseur d'observabilité tiers en échange d'une jolie vue de trace n'est tout simplement pas un compromis acceptable pour la plupart des entreprises régulées.
Pour une gouvernance/un contrôle approprié(e), le nouveau control plane doit faire quatre choses :
1) Il doit fonctionner depuis votre infrastructure, soit dans votre VPC soit on-premise (c'est-à-dire par opposition au cloud tiers)
2) Il doit conserver les données dans les limites de sécurité appropriées de l'infrastructure de votre organisation
3) Il doit minimiser les transferts de données inutiles depuis l'infrastructure de votre organisation
4) Il doit fournir des preuves de conformité complètes (ex. SOC 2, HIPAA, etc.) pour les exigences réglementaires.
Ce facteur joue généralement un rôle majeur dans les décisions de déploiement à l'échelle de l'entreprise.
De nombreuses organisations cherchent à créer un AI Control Plane à l'aide d'outils dont elles disposent déjà, mais toutes les combinaisons présentent toujours les mêmes lacunes structurelles.
Tous ces outils étaient initialement destinés à des défis antérieurs aux exigences de gouvernance spécifiques aux agents IA. Ensemble, leurs lacunes rendent impossible l'application des politiques sur les requêtes d'agents en direct avant l'exécution, à travers chaque modèle et outil au sein du périmètre réseau d'une organisation.
L'AI control plane de TrueFoundry permet aux organisations de connecter, surveiller et gérer tous les agents autonomes à travers plusieurs fournisseurs cloud via une IA unifiée plutôt que de maintenir des outils séparés pour les agents, proxies et autres composants. En unifiant la passerelle LLM, la passerelle MCP et la passerelle d'agents au sein d'un control plane unique, les organisations gouvernent les charges de travail agentiques depuis une seule couche de gouvernance plutôt que depuis trois systèmes déconnectés.
La passerelle IA de TrueFoundry se déploie exclusivement au sein du compte AWS, GCP ou Azure de l'organisation. Tous les appels d'inférence, l'orchestration des agents IA, l'exécution des outils et les interactions MCP sont gérés sans sortie de données hors du périmètre réseau de l'organisation, garantissant la conformité aux exigences réglementaires HIPAA, SOC 2 et ITAR.
Cela signifie qu'une équipe plateforme peut activer un nouveau fournisseur, lui router 10 % du trafic, appliquer une règle d'application de politique de masquage des PII, limiter les dépenses quotidiennes à 2 000 $ et auditer tous les appels sans redéployer aucune application.
Réservez une démo pour voir comment TrueFoundry unifie la gouvernance de l'IA, sécurise les flux de travail d'agents, contrôle les coûts et offre un contrôle de qualité production à travers les déploiements d'entreprise.

TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception