Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.
9,9
TrueFoundry vs Portkey vs Helicone : Comparaison des passerelles IA d'entreprise pour 2026
TrueFoundry contre Portkey contre Helicone : Comparaison des passerelles IA d'entreprise pour 2026
TrueFoundry, Portkey et Helicone figurent tous sur les listes restreintes de passerelles IA d'entreprise. Chacun a été réellement adopté et chacun résout le problème fondamental du proxy LLM avec une réelle compétence : une API unifiée pour plusieurs fournisseurs, la journalisation de l'utilisation et une visibilité de base des coûts. Si ce sont vos seules exigences, la comparaison est brève et le prix sera le facteur décisif.
La comparaison se complique pour les équipes d'entreprise en phase d'acquisition, confrontées à des données réglementées, des déploiements d'IA agentique, des environnements multi-cloud ou des exigences d'audit de conformité. Ces trois plateformes ont fait des compromis architecturaux fondamentalement différents. Portkey démarre à 49 $ par mois et prend en charge plus de 1 600 LLM, ce qui en fait l'une des options les plus accessibles aux développeurs sur le marché. Helicone est open source et gratuit à auto-héberger, conçu principalement pour la profondeur d'observabilité. TrueFoundry est une plateforme d'entreprise complète combinant passerelle IA, passerelle MCP, déploiement de modèles et gestion multi-cloud dans un plan de contrôle unique conçu pour les exigences des entreprises du Fortune 500.
Cette comparaison est conçue pour les responsables d'ingénierie, les architectes de plateforme et les décideurs informatiques évaluant les plateformes de passerelle IA pour une utilisation en production. Elle se concentre sur six dimensions qui déterminent constamment l'adéquation à l'entreprise, y compris la profondeur de la gouvernance, la flexibilité du déploiement, le contrôle d'accès et la préparation à la conformité. Toutes les capacités des plateformes sont tirées de la documentation publiquement disponible et reflètent l'état de chaque produit au moment de la rédaction.
Les six dimensions d'évaluation qui distinguent les passerelles d'entreprise des outils de développement
La couverture des fournisseurs et la tarification de base sont des prérequis. Toute passerelle IA sérieuse prend en charge OpenAI, Anthropic et Azure. Les dimensions ci-dessous sont celles qui déterminent si votre CISO approuve le déploiement, si votre équipe de conformité peut produire les preuves d'audit dont elle a besoin, et si la plateforme peut passer de cinq équipes à cinq cents sans que des lacunes de gouvernance n'apparaissent en cours de route.
Passerelle MCP et gouvernance de l'IA agentique : Les agents IA invoquant des outils via le protocole de contexte de modèle nécessitent une couche de gouvernance pour cet accès aux outils, séparée et en plus de la gouvernance de l'accès aux modèles. À mesure que les outils d'IA agentique deviennent la norme dans l'ingénierie d'entreprise, c'est le différenciateur le plus important pour 2026. Son absence force une deuxième acquisition, un deuxième projet d'intégration et une piste d'audit à double système que les équipes de conformité doivent concilier.
Déploiement sur site et VPC : La capacité d'exécuter la plateforme complète au sein du propre compte cloud du client sans aucune sortie de données vers l'infrastructure du fournisseur. Requis pour les données couvertes par la HIPAA et pour les organisations ayant des obligations de résidence des données. Les certifications de conformité sur un produit SaaS ne satisfont pas à cette exigence, quel que soit le statut de certification du fournisseur.
SSO d'entreprise et RBAC : Intégration avec Okta, Azure Active Directory ou SAML 2.0 pour une gestion complète du cycle de vie des identités, et pas seulement l'authentification unique. Les développeurs rejoignant ou quittant l'organisation obtiennent et perdent l'accès à la passerelle IA par les mêmes flux de travail de provisionnement et de déprovisionnement qui régissent tous les autres systèmes d'entreprise.
Conformité et journalisation d'audit structurée : Journaux d'audit structurés et interrogeables au format JSON avec une couverture de champs satisfaisant aux exigences SOC2, HIPAA et GDPR, stockés dans l'infrastructure propre de l'organisation avec une rétention configurable. Les journaux de requêtes bruts dans le tableau de bord d'un fournisseur ne constituent pas une preuve d'audit de conformité.
Plan de contrôle unifié multi-cloud : Une interface de gestion unique régissant AWS, Azure et GCP simultanément avec un journal d'audit unifié et des politiques RBAC cohérentes. Les déploiements par cloud avec une surcharge de gestion distincte créent des lacunes de gouvernance et rendent la production de rapports de conformité beaucoup plus difficile.
Déploiement de modèles au-delà du routage de passerelle : La capacité de déployer et de servir des modèles affinés et des LLM open source à partir de la même plateforme qui régit l'accès aux modèles des fournisseurs. Les plateformes uniquement passerelles nécessitent une solution de service de modèles distincte, un pipeline de déploiement distinct et une gouvernance distincte pour les modèles auto-hébergés.
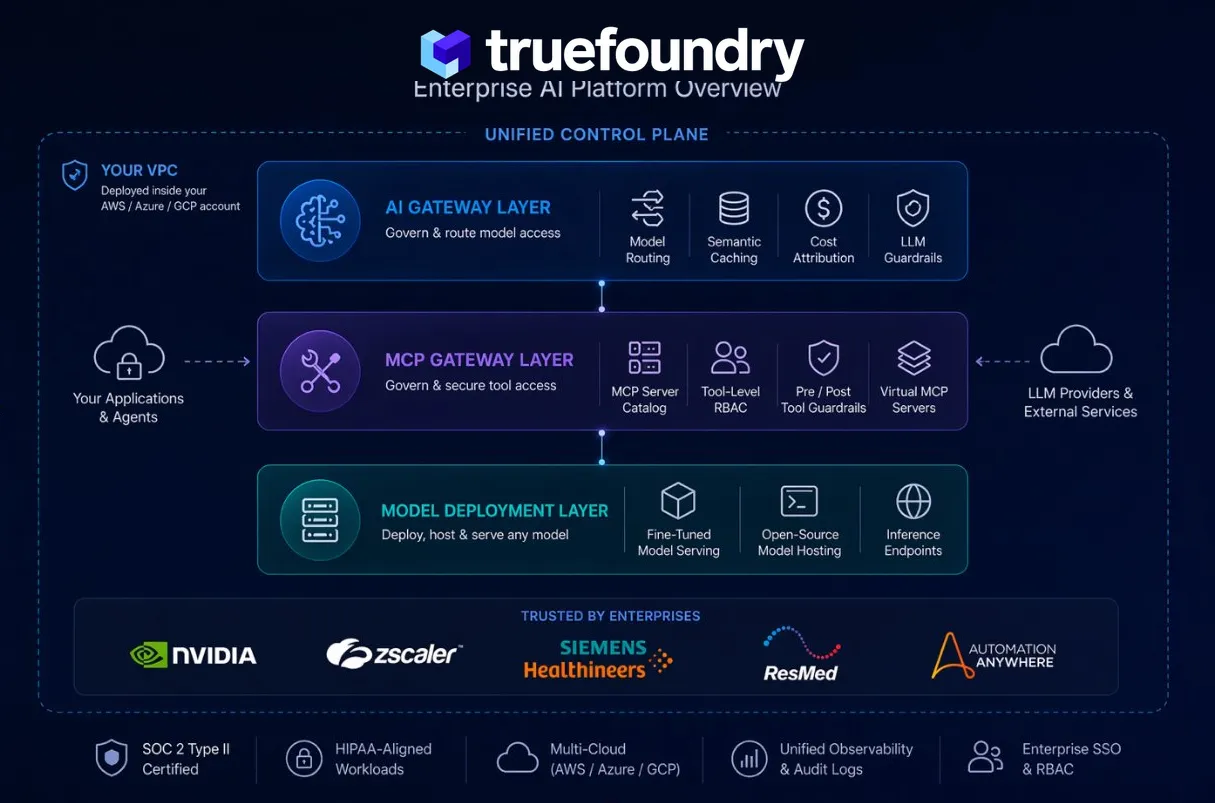
TrueFoundry n'a pas été conçue comme une passerelle d'IA à laquelle des fonctionnalités d'entreprise auraient été ajoutées ultérieurement. C'est une plateforme d'IA d'entreprise où la passerelle IA, la passerelle MCP, l'infrastructure de déploiement de modèles et la gestion multi-cloud sont des couches intégrées d'un plan de contrôle unique, conçues dès le départ pour les exigences des entreprises réglementées.
Parmi les déploiements d'entreprise confirmés figurent NVIDIA, Zscaler, Siemens Healthineers, ResMed et Automation Anywhere. La plateforme traite plus de 10 milliards de requêtes par mois au sein d'entreprises du Fortune 1000 et gère plus de 1 000 clusters. Elle détient la certification SOC2 Type II et prend en charge les charges de travail conformes à la HIPAA sur AWS GovCloud.
Fonctionnalités de la passerelle IA : Se connecte à plus de 1 600 LLM via une API unifiée avec une surcharge de latence de quelques millisecondes (à un chiffre) selon la configuration. Les modèles virtuels acheminent le trafic entre les fournisseurs par poids, latence ou priorité, avec des tentatives automatiques et un basculement en cas de défaillance d'un fournisseur. Le cache à correspondance exacte et sémantique fonctionne via l'en-tête x-tfy-cache-config, utilisant la correspondance par similarité cosinus avec OpenAI text-embedding-3-small sur SaaS et un modèle d'intégration configurable sur les déploiements auto-hébergés. L'attribution des coûts par équipe et les limites budgétaires strictes qui bloquent les nouvelles requêtes lorsqu'un budget est atteint sont configurables dans l'interface de gestion. La journalisation d'audit complète est acheminée vers Passerelle IA > Moniteur > Requêtes et exportée via OpenTelemetry vers Grafana, Datadog ou Splunk.
Passerelle MCP : Couche de gouvernance MCP de production la plus complète de cette comparaison. Un catalogue de serveurs centralisé avec des flux de travail de validation régit quels serveurs MCP atteignent les environnements de développement. OAuth2 avec six modèles d'authentification sortants gère l'ensemble du cycle de vie des identifiants en aval. Le RBAC au niveau de l'outil appliqué à la passerelle garantit que les agents ne découvrent et n'invoquent que les outils que leur rôle autorise. Les garde-fous pré-outil, y compris le nettoyeur SQL, la détection d'injection de prompt et la détection de secrets, s'exécutent avant l'exécution de tout outil. Les garde-fous post-outil, y compris la validation post-exécution (incluant les PII et les vérifications de sécurité de la sortie), s'exécutent avant que les résultats n'atteignent l'agent. Les serveurs MCP virtuels permettent aux équipes de plateforme de composer des sous-ensembles d'outils organisés à partir de plusieurs serveurs. Chaque appel d'outil est enregistré au format JSON structuré avec toutes les métadonnées.
Déploiement VPC sur site : Quatre options de déploiement couvrent tout le spectre, du SaaS entièrement géré sans coût d'infrastructure au plan de contrôle complet plus le plan de passerelle au sein du cloud du client, pour un coût d'infrastructure d'environ 800 à 1 000 $ par mois, basé sur des scénarios de déploiement d'entreprise représentatifs. Les options 3 et 4 garantissent qu'aucune donnée d'inférence LLM ni aucun paramètre d'invocation d'outil MCP ne quitte le périmètre de l'entreprise pour atteindre l'infrastructure de TrueFoundry. Les journaux d'audit sont écrits dans le propre stockage S3, GCS ou Azure Blob du client au format Parquet, interrogeables via Spark, DuckDB ou Athena.
Déploiement de modèles inclus : La diffusion de modèles affinés, l'hébergement de modèles open source et la gestion des points d'accès d'inférence se trouvent sur la même plateforme que la passerelle, sous la même infrastructure RBAC et de journalisation d'audit. Les organisations n'ont pas besoin d'une solution de diffusion de modèles distincte.
Idéal pour : Les entreprises du Fortune 500 dans les secteurs réglementés nécessitant une plateforme unique régissant l'accès aux modèles, l'accès aux outils d'agent et le déploiement de modèles avec isolation VPC, documentation SOC2 Type II et SLA contractuels.
Portkey : Passerelle conviviale pour les développeurs avec une couverture LLM satisfaisante
Portkey a su gagner une forte adoption auprès des développeurs en rendant le routage LLM véritablement accessible. Avec des frais de plateforme de 49 $ par mois, et les jetons LLM facturés séparément par les fournisseurs, c'est l'entrée la moins chère dans une passerelle IA commercialement supportée avec de véritables fonctionnalités proches de l'entreprise. Les plus de 1 600 intégrations LLM via une API unifiée rendent Portkey exceptionnel pour les équipes qui ont besoin d'une large couverture de fournisseurs sans avoir à maintenir des intégrations individuelles. Le tableau de bord d'observabilité, le versionnement des prompts et les capacités de test A/B sont soignés et conviviaux pour les développeurs.
Portkey détient les certifications SOC2, HIPAA, GDPR et ISO. Celles-ci s'appliquent à l'infrastructure SaaS de Portkey, où les données clients transitent par les systèmes de Portkey avant d'atteindre les fournisseurs de LLM. La plateforme dessert plus de 200 entreprises en production, avec un volume de jetons significatif traité quotidiennement via sa plateforme.
Couverture et routage LLM : Plus de 1 600 intégrations LLM représentent la couverture de fournisseurs la plus étendue de cette comparaison. Le routage de secours, l'équilibrage de charge et le routage conditionnel basé sur les capacités du modèle sont tous disponibles. La passerelle open source sur GitHub prend en charge l'auto-hébergement sous une licence permissive pour les équipes qui souhaitent un contrôle total sur la couche de routage.
Observabilité et gestion des prompts : Le suivi de session, l'attribution des coûts par équipe, la gestion de versions des prompts et les tests A/B sont détaillés et prêts pour la production. L'observabilité de Portkey est un véritable atout pour les équipes d'ingénierie qui déboguent les performances des modèles et la qualité des prompts à grande échelle.
Certifications SOC2, HIPAA, GDPR, ISO : Les certifications de conformité de Portkey réduisent la charge d'évaluation des risques fournisseurs pour les équipes d'approvisionnement qui évaluent une passerelle SaaS. C'est un avantage significatif par rapport aux alternatives open source auto-hébergées où le client met en œuvre et certifie ses propres contrôles.
Statut MCP en 2026 : Portkey a introduit la compatibilité MCP et se positionne comme l'une des premières passerelles à l'intégrer, avec une authentification et une découverte unifiées pour les serveurs MCP internes et externes. Début 2026, cela est décrit comme un accès anticipé. Les entreprises ayant des déploiements d'IA agentique actifs devraient vérifier la maturité actuelle des fonctionnalités, en particulier si les garde-fous pré-outil, les journaux d'audit structurés par outil et le RBAC au niveau de l'outil sont prêts pour la production, avant de comparer cela à l'implémentation de la passerelle MCP de TrueFoundry.
Déploiement sur site : Une option de déploiement d'entreprise en air gap existe pour les organisations ayant des exigences d'isolation VPC. La portée de cette option, les fonctionnalités disponibles par rapport au produit cloud, et le modèle de gestion opérationnelle devraient être confirmés avec l'équipe commerciale entreprise de Portkey avant de le considérer comme équivalent à un déploiement entièrement natif VPC.
Idéal pour : Les startups et les équipes d'ingénierie de taille moyenne qui ont besoin d'un routage et d'une observabilité LLM complets à un faible coût d'entrée, sont à l'aise avec un modèle de déploiement SaaS, et ont le temps d'évaluer si l'accès anticipé MCP de Portkey répond à leurs exigences de gouvernance de l'IA agentique.
Helicone : Plateforme d'observabilité open source
Helicone est une plateforme d'observabilité LLM open source, Y Combinator W23, gratuite à auto-héberger sous la licence Apache 2.0. Une version SaaS hébergée est disponible pour les équipes qui préfèrent une infrastructure gérée. Helicone maintient séparément une passerelle IA open source écrite en Rust, un proxy léger distinct de la plateforme d'observabilité elle-même.
Pour les équipes d'ingénierie qui ont besoin d'une journalisation détaillée des appels LLM, du débogage des prompts, de l'analyse de la consommation de jetons et d'une pleine propriété de leur infrastructure d'observabilité, Helicone apporte une réelle valeur avec un minimum de frais d'intégration. L'ajout d'Helicone se fait par une modification d'une seule ligne de code. L'observabilité capture les corps complets des prompts et des réponses, le nombre de jetons, la latence, le coût, le modèle et les métadonnées personnalisées.
Open source et gratuit à auto-héberger : Le code source complet d'Helicone est disponible sur GitHub sous licence Apache 2.0. Les déploiements auto-hébergés utilisent Docker Compose pour le développement local ou un chart Helm de production pour les charges de travail d'entreprise. Les équipes ayant la capacité d'ingénierie pour opérer la plateforme ne paient que les coûts d'infrastructure.
Profondeur de l'observabilité : La journalisation complète des corps de prompts et de réponses, le nombre de jetons, la latence, le coût, le modèle et les métadonnées personnalisées rendent l'observabilité d'Helicone robuste pour le débogage et l'analyse des coûts. L'intégration LangGraph offre une visibilité sur les traces de flux de travail multi-agents. L'API de coût LLM couvre plus de 300 modèles pour l'attribution des coûts.
Situation MCP : Helicone publie un serveur MCP qui donne aux clients comme Claude Desktop un accès en lecture aux journaux de requêtes et aux données analytiques d'Helicone. Ce n'est pas une passerelle de gouvernance MCP. Il ne contrôle pas les outils que les agents peuvent invoquer, n'applique pas le RBAC sur l'accès aux outils, n'exécute pas de garde-fous pré-outil avant l'exécution de l'outil, ni ne produit de journaux d'audit structurés par appel d'outil. Les entreprises déployant des agents qui invoquent des outils critiques via MCP ont besoin d'une passerelle MCP dédiée, et non d'un serveur MCP d'observabilité.
Lacunes en matière de gouvernance d'entreprise : L'objectif d'Helicone est l'observabilité. Le RBAC avec application stricte, le provisionnement SCIM, les rapports de conformité structurés, les blocs budgétaires par équipe et l'application des politiques au niveau de la couche de requête sont soit absents du produit de base, soit nécessitent un contact avec l'entreprise. La version auto-hébergée confie au client toute la sécurisation, la configuration HA et la mise en œuvre des contrôles de conformité. Helicone est conforme SOC2 et GDPR pour son produit SaaS ; les déploiements auto-hébergés exigent que le client mette en œuvre et certifie ses propres contrôles.
Idéal pour : Les équipes d'ingénierie qui souhaitent une observabilité approfondie des appels LLM pour le débogage, l'analyse des coûts et la surveillance de la qualité des invites, avec un contrôle total sur leur infrastructure d'observabilité, et qui sont à l'aise avec l'utilisation d'outils distincts pour le routage de passerelle, la gouvernance MCP et le déploiement de modèles.
Comparaison des fonctionnalités
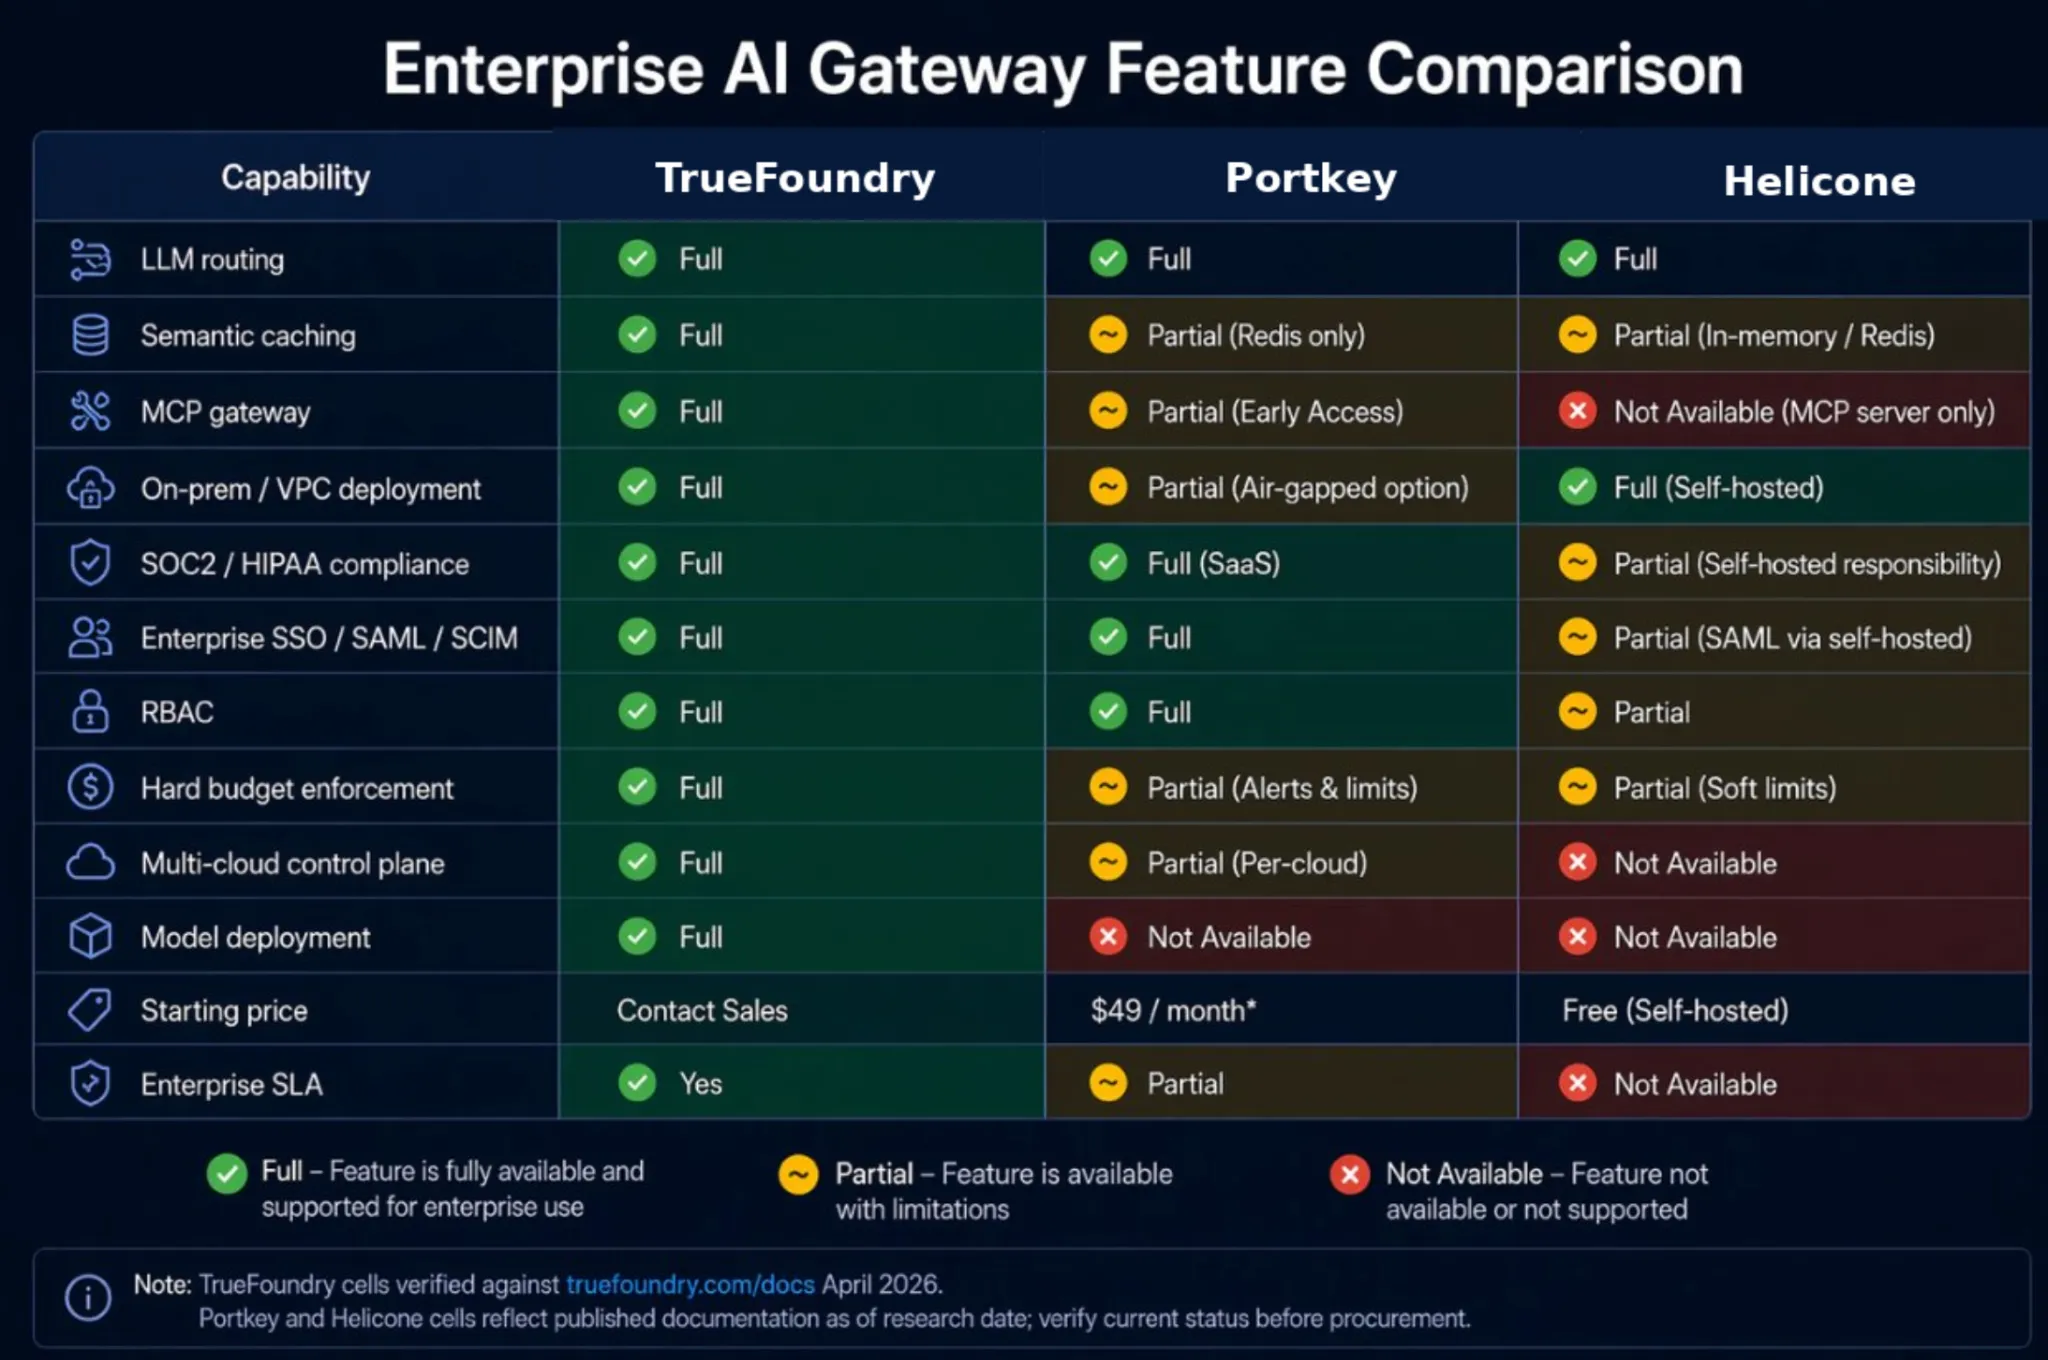
Le tableau ci-dessous évalue les plateformes de passerelle IA d'entreprise selon un ensemble cohérent de critères pertinents pour les déploiements en production, y compris le contrôle d'accès, la couverture de la gouvernance, la flexibilité de déploiement et la préparation à la conformité. Les capacités de TrueFoundry sont basées sur la documentation produit publiquement disponible. La disponibilité des fonctionnalités pour les autres plateformes reflète les fonctionnalités documentées publiquement au moment de la rédaction et peut changer à mesure que les produits sont mis à jour.
Capability
TrueFoundry
Portkey
Helicone
LLM routing and multi-provider
Full: 1,600+ LLMs via unified API; Virtual Models with
weight, latency, or priority routing; automatic retries and
fallback
Full: 1,600+ LLMs; fallback, load balancing, conditional
routing based on model capability
Partial: 100+ providers; routing available via separate
open-source AI Gateway; observability is the primary focus
Semantic caching
Full: exact-match and semantic via x-tfy-cache-config header;
cosine similarity matching; up to 40% redundancy reduction
(TrueFoundry documented)
Full: semantic caching available (verify current reduction
benchmarks with Portkey)
Partial: caching available via header; verify semantic vs
exact-match capability in current version
MCP gateway
Full: OAuth2, RBAC, server catalog with vetting workflow,
Pre/Post Tool guardrails, Virtual MCP Servers, metadata
policies
Partial: MCP compatibility introduced in early 2026 described
as early access; verify governance depth before procurement
Not available: Helicone publishes an MCP server for read
access to its own observability data only; not an agent tool
governance gateway
On-prem/VPC deployment
Full: customer's own AWS, Azure, or GCP; zero data egress to
TrueFoundry infra; Gateway Plane ~$600/month infra; Control
Plane + Gateway ~$800-$1,000/month
Partial: Enterprise air-gapped deployment option available;
verify feature scope and management capability with Portkey
sales
Partial: Docker and Helm self-hosting available under Apache
2.0; enterprise Helm chart for production; all security
hardening is customer's responsibility
SOC2 / HIPAA compliance
Full: SOC2 Type II certified; HIPAA-aligned VPC deployment;
audit logs written to customer's own S3/GCS/Azure Blob in
Parquet format
Full: SOC2, HIPAA, GDPR, ISO certifications for SaaS product
(applies to Portkey infrastructure; verify for air-gapped
option)
Partial: SOC2 and GDPR compliance for SaaS product;
self-hosted requires customer to implement and certify own
controls
Enterprise SSO/SAML/SCIM
Full: Okta, Azure AD, SAML 2.0, any JWKS-compatible IdP; full
identity lifecycle management across all deployment options
Full: SSO and SCIM on enterprise tier; verify tier
requirements and availability for air-gapped option
Partial: need to verify the current IdP support for
self-hosted version; enterprise features require contacting
enterprise@helicone.ai
RBAC by team and role
Full: tool-level and model-level RBAC enforced at gateway;
per-team, per-environment, per-agent policies updated without
server redeployment
Partial: workspace and role-based access available;
per-department budgets and usage quotas; verify tool-level
enforcement granularity
Full: hard token spending limits per team, service, and
endpoint that block new requests when budget is reached; not
advisory
Partial: budget controls and spending quotas available; verify
whether enforcement is hard-block or soft advisory limit
Not available in core product: cost tracking and alerts
available; hard blocking requires verification with Helicone
Multi-cloud unified control plane
Full: AWS, Azure, GCP simultaneously from single management
interface; consistent RBAC and audit log across all clouds
Partial: multi-provider LLM routing; not unified multi-cloud
infrastructure governance in a single control plane
Not available: observability SaaS or self-hosted per
deployment; no unified multi-cloud management layer
Model deployment and hosting
Full: fine-tuned model serving, open-source model hosting,
inference endpoint management; governed by same access control
and audit logging as gateway
Not available: gateway and observability only; separate model
serving solution required
Not available: observability platform and gateway proxy only;
no model hosting capability
Starting price
Enterprise pricing: contact TrueFoundry sales; self-hosted
Gateway Plane from ~$600/month infrastructure cost; fully
managed SaaS available
$49/month platform fee; LLM tokens billed separately by
providers; enterprise tier for air-gapped and advanced
governance
Free: open-source self-hosted under Apache 2.0; SaaS tier
available; enterprise pricing on request
Enterprise SLA
Full: contractual SLA and dedicated support for enterprise
accounts
Partial: verify current SLA terms and response times with
Portkey sales; enterprise support available
Not available for self-hosted; SaaS SLA terms apply to hosted
product only
Comment TrueFoundry résout ce que Portkey et Helicone ne peuvent pas
Les limitations de Portkey et Helicone pour une utilisation en entreprise ne sont pas des échecs d'exécution. Elles reflètent le résultat naturel de priorités de conception différentes. Portkey est optimisé pour l'accessibilité des développeurs et la couverture des fournisseurs de LLM. Helicone est optimisé pour la profondeur de l'observabilité et la transparence de l'open source. Aucun des deux n'a été conçu principalement pour les exigences de gouvernance d'une entreprise réglementée déployant de l'IA agentique à grande échelle.
Passerelle MCP : l'exigence d'entreprise que Portkey et Helicone ne peuvent pas actuellement satisfaire : La passerelle MCP de TrueFoundry est la seule option de qualité production dans cette comparaison avec des garde-fous complets avant et après l'outil, un catalogue de serveurs avec des flux de travail de validation, un contrôle d'accès basé sur les rôles (RBAC) au niveau de l'outil, et des journaux d'audit structurés par invocation. Portkey a introduit une compatibilité MCP précoce, mais les entreprises devraient vérifier la profondeur de la gouvernance par rapport à leurs exigences réelles de déploiement d'agents avant de la considérer comme équivalente. La présence MCP de Helicone est un serveur d'accès aux données pour sa propre plateforme d'observabilité, et non une couche de gouvernance des outils d'agent. Pour les entreprises où les agents IA invoquent des outils via MCP, cette lacune n'est pas facultative à combler. C'est la couche de contrôle qui rend l'IA agentique déployable sans créer d'accès non audité aux systèmes critiques de l'entreprise.
Déploiement VPC : les données ne quittent jamais votre périmètre : Les options Gateway Plane et Control Plane plus Gateway Plane de TrueFoundry se déploient entièrement au sein du compte cloud du client. Toutes les données d'inférence LLM et les paramètres d'invocation d'outils MCP restent dans le périmètre de l'entreprise. L'option isolée (air-gapped) de Portkey nécessite un approvisionnement de niveau entreprise et une vérification de la portée. L'option auto-hébergée de Helicone offre un contrôle des données mais place toute la mise en œuvre de la sécurité et de la conformité sur l'équipe du client. Pour les données cliniques couvertes par la HIPAA ou les dossiers financiers avec des exigences de résidence des données, la distinction entre un produit SaaS certifié par un fournisseur et un VPC contrôlé par le client est la différence entre un contrôle compensatoire et une conformité totale.
Application stricte du budget : pas seulement des tableaux de bord : TrueFoundry applique des limites strictes de dépenses de jetons par équipe, service et point de terminaison via les contrôles budgétaires de la passerelle. Lorsqu'un budget d'équipe est épuisé, les nouvelles requêtes sont bloquées avant d'atteindre un fournisseur de modèle. La différence entre un pic de coût visible dans un tableau de bord et un pic de coût qui est empêché de se produire est la différence entre l'observabilité et la gouvernance. Vérifiez si les contrôles budgétaires de Portkey fonctionnent comme une application stricte de blocage des requêtes ou comme des alertes de seuil avant de faire cette comparaison pour un scénario de déploiement spécifique.
Plateforme ML complète : au-delà de la simple passerelle : Portkey et Helicone sont tous deux des outils de passerelle et d'observabilité. Aucun des deux n'héberge de modèles affinés ou open source. Les organisations qui doivent déployer leurs propres modèles tout en gérant l'accès aux modèles des fournisseurs ont besoin d'une solution distincte si elles choisissent l'une ou l'autre plateforme. TrueFoundry couvre la diffusion de modèles affinés, l'hébergement de modèles open source et la gestion des points de terminaison d'inférence sous la même infrastructure de contrôle d'accès et de journalisation d'audit que la couche de passerelle. Il n'y a pas de déploiement de service de modèles distinct à gérer ou à gouverner.
SLA d'entreprise et support dédié : TrueFoundry offre des SLA de disponibilité contractuels et un succès client dédié pour les comptes d'entreprise. Pour les organisations où la passerelle IA se trouve sur le chemin critique des applications métier de production, un SLA contractuel est une exigence d'approvisionnement, et non un avantage facultatif.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.
Conçu pour la vitesse : latence d'environ 10 ms, même en cas de charge