



November 6, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Ces deux projets sont constamment comparés, et c'est un duel équitable plutôt qu'un débat marketing. Les deux sont sous licence MIT, extrêmement populaires, hébergés par vos soins et utilisables depuis une application de messagerie sur votre téléphone. Hermes intègre même une commande hermes claw migrate pour importer une configuration OpenClaw, ce qui montre à quel point les mainteneurs perçoivent leur chevauchement direct (README de Hermes Agent, extrait le 21 septembre 2026).
Mais ils diffèrent sur un point essentiel, et cette divergence apparaît dès la toute première phrase de chaque projet. OpenClaw est un assistant qui « vient à vous dans les canaux que vous utilisez déjà ». Hermes est « l'agent qui grandit avec vous ». Ce sont deux produits différents qui se trouvent partager la même catégorie.
Ce guide compare ce que chacun livre réellement, puis met en avant le point crucial pour une entreprise : la question intéressante n'est pas de savoir quel harness l'emporte, mais ce qui casse lorsque toute votre équipe en utilise un.
OpenClaw est un assistant IA open-source qui s'exécute sur votre propre machine et vous rejoint via les applications de messagerie que vous possédez déjà. Il est écrit en TypeScript, publié sur npm sous le nom openclaw, et géré par la fondation OpenClaw, une organisation 501(c)(3) indépendante qui emploie l'équipe cœur et signe les releases. Le projet précise clairement qu'il n'a pas d'offre payante, pas de service hébergé et pas de token, et qu'OpenAI est un donateur plutôt qu'un propriétaire (README de OpenClaw, extrait le 21 septembre 2026).
Le dépôt est sous licence MIT et, au 21 septembre 2026, affiche 390 174 stars et 82 059 forks (API GitHub, observé le 21 septembre 2026). Il a été créé le 24 novembre 2025, ce qui rend sa courbe de croissance particulièrement rapide, même selon les standards de l'open-source.
[SCREENSHOT: OpenClaw — l'interface UI de contrôle avec une conversation en direct, le panneau d'approbations et la liste des canaux visibles]
Sur le plan architectural, OpenClaw est un démon Gateway unique à longue durée de vie qui gère l'ensemble des interfaces de messagerie. Les clients du plan de contrôle — l'application macOS, la CLI, l'UI de contrôle web, les automatisations — s'y connectent via WebSocket, par défaut sur 127.0.0.1:18789. Les « nœuds » d'appareils comme un iPhone ou un smartphone Android se connectent au même serveur WebSocket avec role: node, en déclarant les fonctionnalités qu'ils exposent (caméra, enregistrement d'écran, géolocalisation). Il y a exactement une Gateway par hôte, et toutes les connexions nécessitent un appairage de l'appareil et des challenges signés (Documentation sur l'architecture Gateway d'OpenClaw, extraite le 21 septembre 2026).
Le catalogue des canaux publiés répertorie plus de trente interfaces, dont Telegram, Slack, Discord, WhatsApp, Signal, iMessage, Microsoft Teams, Google Chat, Matrix, Mattermost, IRC, SMS via Twilio, LINE, Feishu et WeChat (Documentation des canaux OpenClaw, extraite le 21 septembre 2026). Les applications natives couvrent macOS, iOS, Android, Windows et Linux.
OpenClaw 2.0 a été publié en tant que v2026.8.1 le 31 août 2026 à 03:30 UTC. Les notes de version chiffrent son ampleur à 16 977 pull requests, 698 commits directs et 987 contributeurs, impactant l'installation, l'UI de contrôle web reconstruite, la mémoire, les compétences, les modèles, les automatisations, l'utilisation du navigateur et de l'ordinateur, les plugins et la sécurité. Parmi les ajouts notables figurent un atelier de compétences (Skill Workshop) contenant propositions, vérifications et historique d'application ; le rappel de mémoire dans les autres conversations privées d'un agent ; et des identifiants capables d'atteindre les destinations prises en charge sans saisir de texte visible par le modèle (Notes de version d'OpenClaw v2026.8.1). Le projet a continué de livrer régulièrement depuis — la v2026.9.5 est sortie le 19 septembre 2026.
Compromis réels. Le guide de sécurité est très clair sur la posture par défaut : « Les outils s'exécutent sur l'hôte pour la session principale, sauf si vous configurez une sandbox. » La portée est l'objectif de conception, et chaque canal supplémentaire représente une voie d'entrée de plus devant être traitée comme une entrée non sécurisée. Le guide de configuration d'équipe propre à OpenClaw énonce clairement la limite : « Une gateway constitue un domaine de confiance unique », et recommande une gateway par tenant si vous devez servir des personnes ou des organisations qui ne se font pas mutuellement confiance (Doc de configuration d'équipe OpenClaw, extraite le 21 septembre 2026).
Hermes Agent est l'agent autonome open-source et sous licence MIT de Nous Research. Écrit en Python, créé le 22 juillet 2025, il affiche au 21 septembre 2026 247 589 stars et 52 090 forks (API GitHub, observé le 21 septembre 2026). La version la plus récente au moment de la rédaction est la v2026.9.14, étiquetée Hermes Agent v0.21.3, publiée le 14 septembre 2026.
Hermes se décrit comme « le seul agent doté d'une boucle d'apprentissage intégrée », et les détails techniques viennent étayer cette affirmation. Il crée des compétences à partir de l'expérience, améliore ces compétences pendant leur utilisation, s'incite lui-même à persister les connaissances, recherche dans ses propres conversations passées et construit un modèle de l'utilisateur d'une session à l'autre grâce à la modélisation d'utilisateur dialectique d'Honcho. Ses compétences sont compatibles avec le standard ouvert agentskills.io (README de Hermes Agent, extrait le 21 septembre 2026).
[SCREENSHOT: Hermes Agent — la TUI du terminal en cours d'exécution, montrant le streaming de la sortie d'un outil et l'invocation d'une compétence]
La conception de la mémoire est volontairement délimitée plutôt qu'illimitée. Elle repose sur deux fichiers : MEMORY.md pour les notes propres de l'agent, plafonné à 2 200 caractères (environ 800 tokens), et USER.md pour le profil utilisateur, plafonné à 1 375 caractères (environ 500 tokens). Les deux résident dans ~/.hermes/memories/ et sont injectés dans le prompt système sous forme d'instantané figé au début de la session. Lorsqu'une écriture dépasse le plafond, l'outil renvoie une erreur au lieu de supprimer silencieusement des entrées, et l'agent consolide avant de réessayer (Documentation sur la mémoire persistante d'Hermes, extraite le 21 septembre 2026). Un Curator en arrière-plan gère le suivi d'utilisation, l'obsolescence et l'archivage des compétences créées par l'agent.
Côté déploiement, Hermes propose sept backends de terminal — local, Docker, SSH, Singularity, Modal, Daytona et Vercel Sandbox — Daytona et Modal fournissant une persistance serverless pour que l'environnement se mette en hibernation en cas d'inactivité. Il s'exécute sur un VPS à 5 $ ou sur un cluster GPU, et vous rejoint via Telegram, Discord, Slack, WhatsApp, Signal, Email et la CLI depuis un seul processus gateway. Le choix du modèle reste ouvert : Nous Portal, OpenRouter, OpenAI, Anthropic, Google, ou tout endpoint compatible OpenAI, interchangeable avec hermes model.
Compromis réels. La même documentation qui décrit la mémoire en précise également les limites : « La mémoire est isolée par profil dès la conception », avec un avertissement explicite de ne pas pointer deux processus d'agent vers le même dossier racine Hermes. C'est la bonne décision d'ingénierie pour un agent personnel, mais c'est précisément la contrainte qui pose problème lorsqu'une équipe souhaite partager une connaissance institutionnelle. Hermes intègre des éléments opérationnels sérieux — un Managed Scope pour la configuration et les secrets épinglés par l'administrateur et inaltérables par l'utilisateur, un proxy d'injection d'identifiants sortants et l'isolation réseau sortante sous Docker — mais ce sont des contrôles par installation, et non un plan de contrôle multi-utilisateurs.
Voyez cela comme deux philosophies cohérentes plutôt que comme un tableau de score. OpenClaw a consacré son budget d'ingénierie aux interfaces et au fait d'amener un hôte unique à toutes les servir de manière sécurisée. Hermes a investi le sien dans la boucle qui transforme le travail d'hier en capacité d'aujourd'hui, et dans son exécution n'importe où, d'un téléphone à un cluster GPU. OpenClaw 2.0 a réduit l'écart sur la mémoire et les compétences ; Hermes l'a réduit sur les canaux. Leur centre de gravité reste différent, choisissez donc en fonction de votre besoin réel.
Les modes de défaillance ci-dessous ne sont pas des défauts propres à l'un ou l'autre projet. Ils résultent de ce qui se passe lorsqu'un outil conçu pour une personne est adopté par toute une organisation.
1. La multiplication des identifiants. Chaque installation conserve ses propres clés de fournisseurs, ses propres tokens de serveurs MCP, ses propres autorisations OAuth. Cinquante développeurs signifient cinquante copies d'un token Snowflake sur cinquante ordinateurs portables. Le masquage des identifiants d'OpenClaw 2.0 garde les secrets hors du contexte du modèle, et Hermes dispose de Managed Scope et d'un proxy d'injection — tous deux très efficaces — mais aucun ne vous donne un endroit unique pour renouveler une clé et appliquer le changement partout instantanément.
2. Personne ne peut répondre à la question « qui a fait quoi ». Les deux projets journalisent en local. Aucun des deux n'agrège les logs. Lorsqu'un agent supprime une table ou envoie un e-mail au mauvais client, la piste d'audit reste sur la machine qui a exécuté l'action, dans un format que personne d'autre ne consulte. Le mode multi-utilisateurs d'OpenClaw offre une attribution par session au sein d'une gateway, ce qui constitue un réel progrès, mais cela s'arrête à la frontière de cette gateway.
3. Les dépenses sont invisibles jusqu'à la facture. Cinquante agents, choisissant chacun son propre modèle, libres d'utiliser la catégorie la plus performante et la plus chère pour une tâche qu'un modèle économique traiterait. Il n'y a pas de budget partagé, pas de plafond par équipe, ni aucun moyen de voir quelle charge de travail consomme les ressources financières.
4. Les connaissances acquises restent cloisonnées. Ce point est spécifique à la conception de Hermes et mérite d'être énoncé clairement. Ses compétences et sa mémoire sont sciemment isolées par profil. Lorsque l'agent de votre meilleur ingénieur a passé six mois à assimiler vos procédures de déploiement, cette valeur réside sur sa machine, et non au sein de votre organisation. Les compétences personnelles d'OpenClaw sur une gateway partagée améliorent cela, mais uniquement au sein d'un seul hôte.
TrueForge est l'agent harness open-source et neutre vis-à-vis des fournisseurs de TrueFoundry. Sous licence MIT, documenté sur trueforge.dev, il s'exécute localement avec npx @truefoundry/trueforge ou sous forme de déploiement d'équipe via Docker Compose ou Helm.
L'objectif n'est pas d'utiliser « TrueForge au lieu d'OpenClaw ou Hermes ». L'idée est que TrueForge part du principe que plusieurs personnes l'exécuteront. Au lieu de lier le runtime à un fournisseur de modèles, il gère la boucle de l'agent, l'exécution des outils, la gestion du contexte, les approbations et le sandboxing, tandis que vous apportez vos propres modèles, serveurs MCP, connecteurs MCP et infrastructures. L'accès MCP et les identifiants centralisés, les approbations avec intervention humaine (human-in-the-loop), l'observabilité et la gouvernance sont inclus nativement au lieu d'être laissés à votre charge.
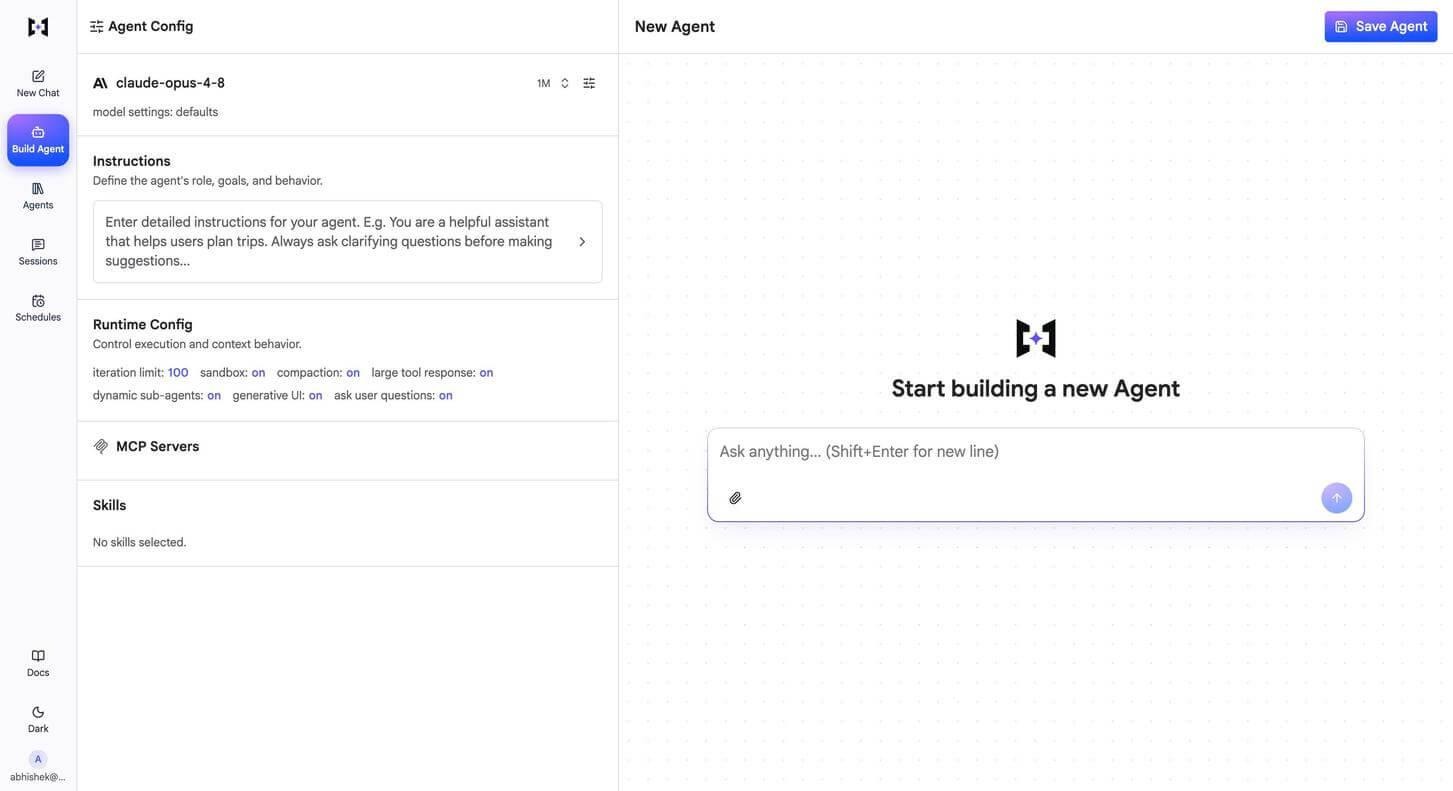
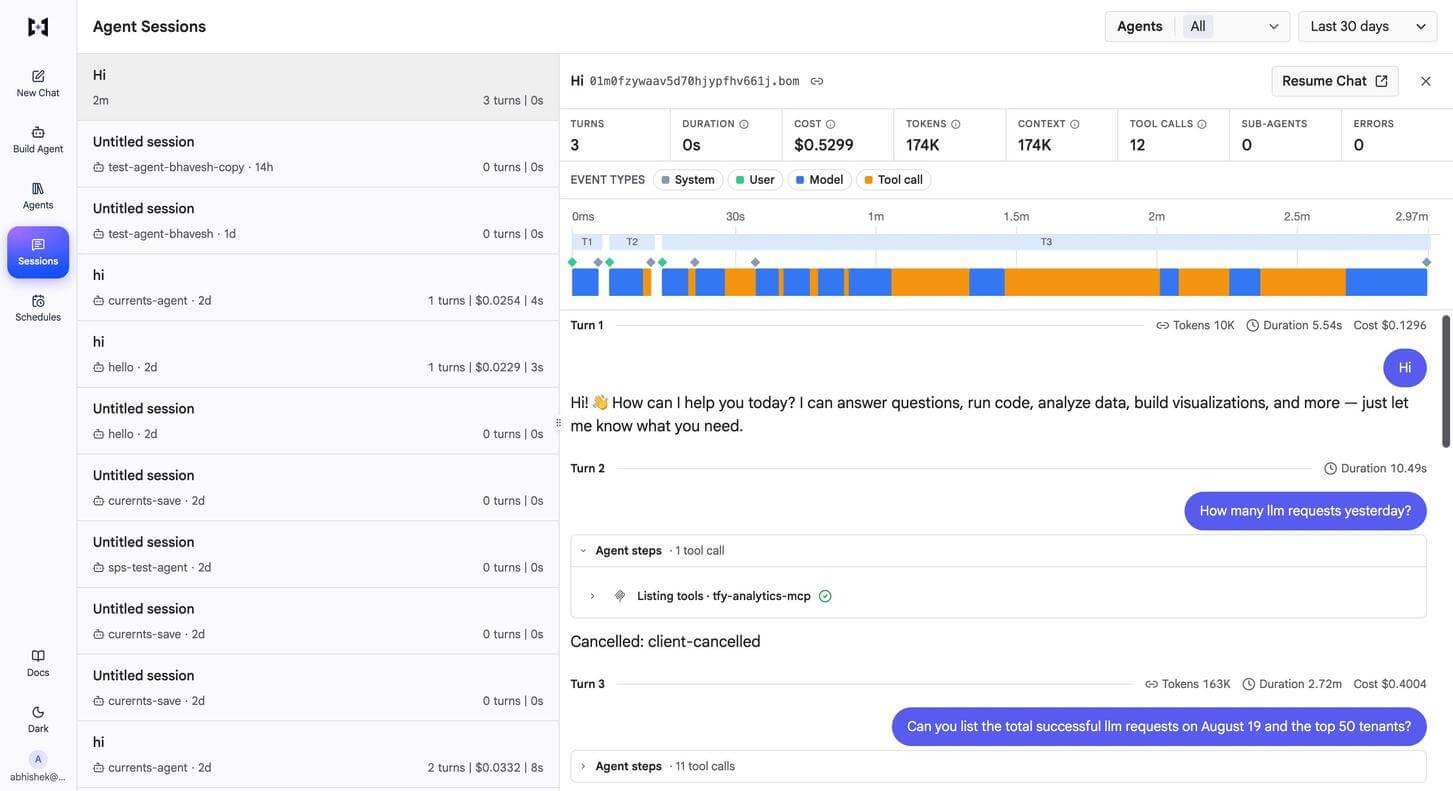
Le runtime étant séparé de la couche modèle, les équipes peuvent changer de modèle ou router les charges de travail vers différents fournisseurs sans reconstruire l'agent. Les sessions sont visibles à l'échelle de l'équipe au lieu de rester stockées localement chez une seule personne.
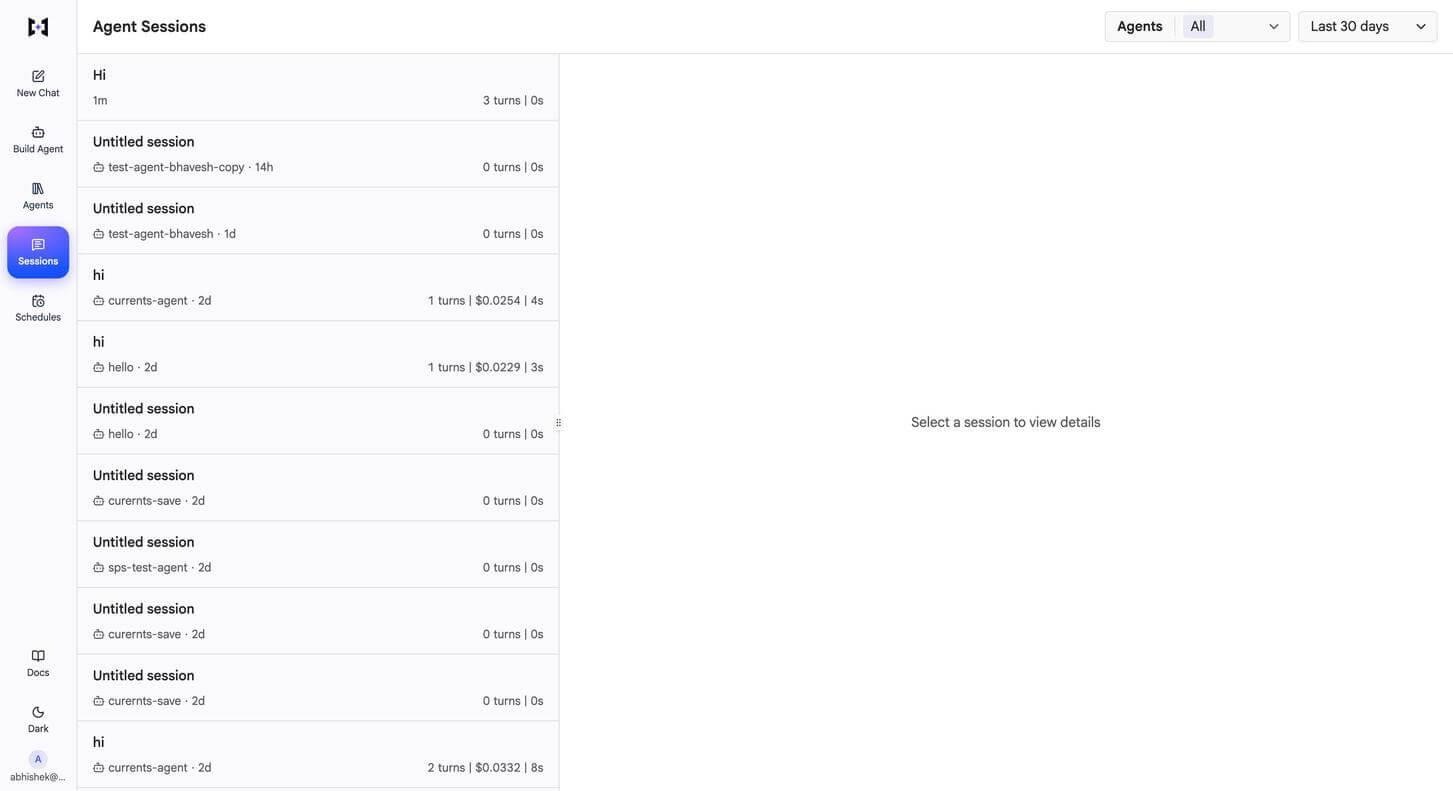
Sessions d'agents au sein d'une équipe dans TrueForge
Dans le benchmark réalisé par TrueFoundry par rapport à Claude Managed Agents, TrueForge a atteint une précision de tâche quasi identique — environ 11 sur 14 — tout en consommant beaucoup moins de tokens sur le même modèle. Sur Opus 4.8, cela a permis une réduction de coût d'environ 30 % par exécution. L'exécution du même benchmark avec GLM-5.2 a conservé le même score pour environ 2,90 $ par exécution contre 11,80 $, soit environ 75 % de réduction de coût.
Le second levier d'optimisation des coûts réside dans l'AI Gateway. L'Auto Routing classifie les requêtes selon leur complexité et les oriente vers le niveau de modèle approprié plutôt que d'utiliser systématiquement le modèle le plus haut de gamme. Sur 550 prompts, le routage entre Haiku, Sonnet et Opus a réduit les coûts de 69 % tout en conservant 98 % de la qualité de référence, et la latence moyenne est passée de 7,6 secondes à 4,0 secondes. Sur un trafic de type production, la réduction a atteint 80 %.
La gateway elle-même n'ajoute qu'environ 3 à 4 ms de latence, traite plus de 350 RPS sur 1 vCPU et gère plus de 1 000 LLM derrière une API unique compatible OpenAI — ce qui permet de la placer facilement en amont de chaque agent et pas seulement des plus stratégiques.

OpenClaw et Hermes Agent sont tous deux très performants dans leurs domaines respectifs. OpenClaw a estimé qu'un agent qu'on ne peut pas joindre est inutile et a conçu le jeu d'interfaces le plus complet de l'écosystème open-source. Hermes a considéré qu'un agent qui oublie tout est un gadget et a créé une boucle d'apprentissage qui le rend plus utile au sixième mois qu'à la première semaine. Si vous êtes un développeur indépendant cherchant un harness, choisissez la philosophie qui correspond à votre besoin réel, tout en sachant que vous pourrez migrer plus tard — Hermes propose la commande d'importation précisément pour cela.
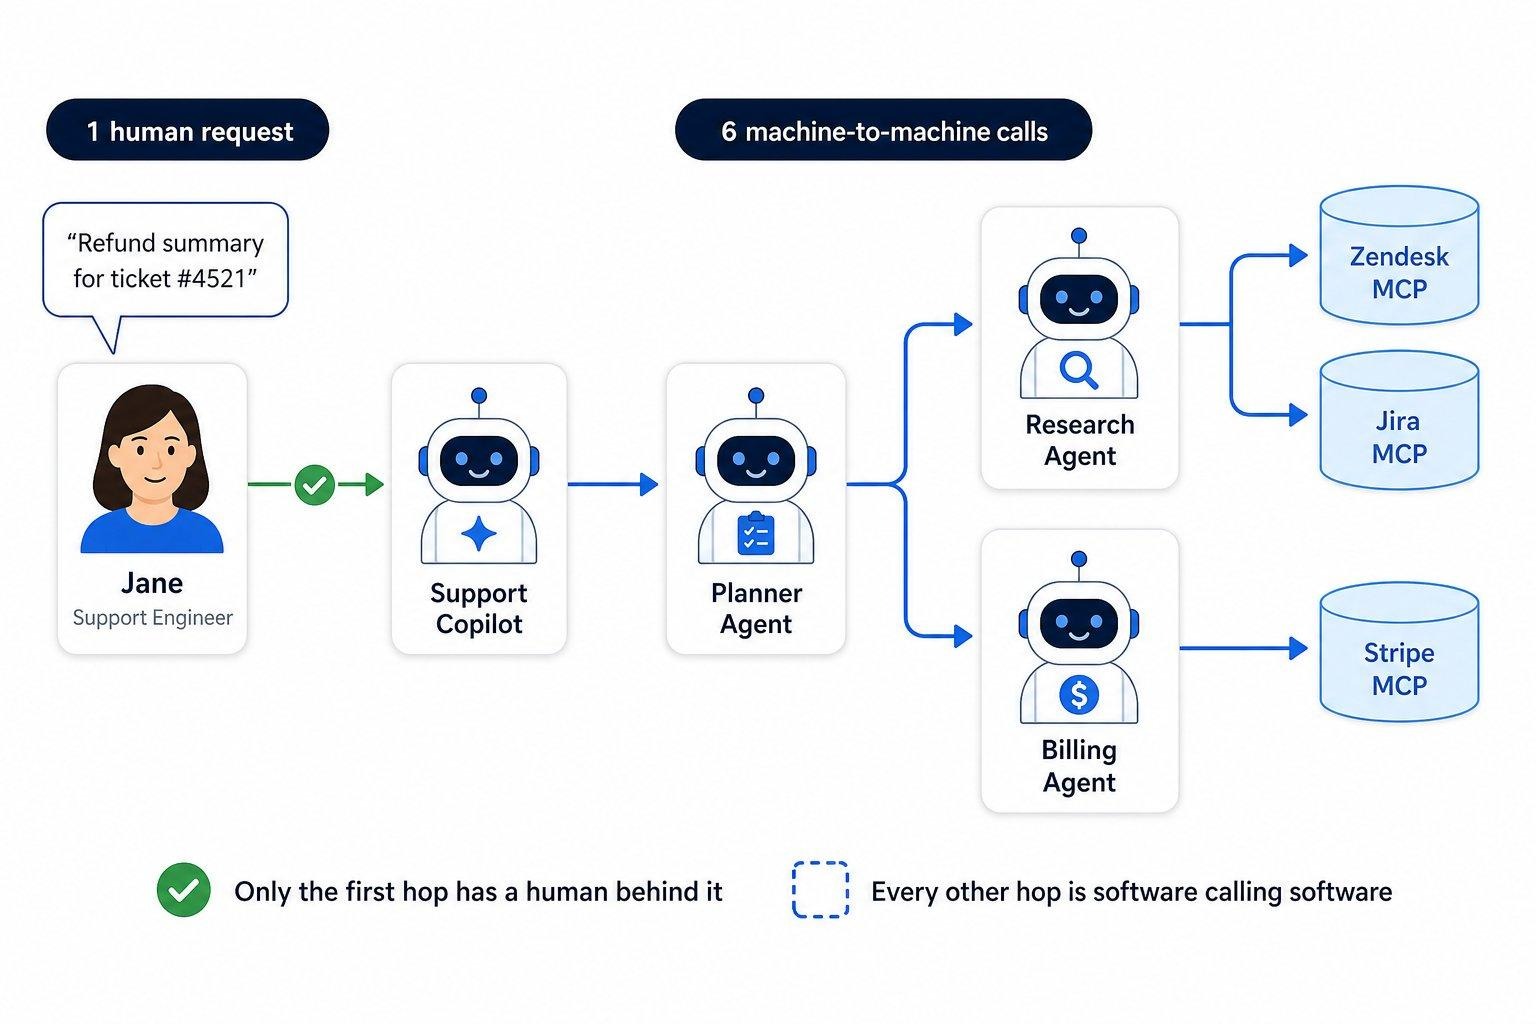
Ce qu'aucun des deux n'a cherché à résoudre, c'est ce qui se passe lors du passage à l'échelle. Les deux le précisent clairement dans leur propre documentation : une gateway constitue un domaine de confiance unique ; la mémoire est isolée par profil. Ce sont des choix de conception assumés et non des lacunes à dissimuler. Cependant, une organisation gérant cinquante agents a besoin d'un point unique pour renouveler un identifiant, d'une piste d'audit centralisée, d'un budget global et d'une visibilité claire sur l'utilisation de chaque modèle. Il s'agit d'une problématique relevant du plan de contrôle, et elle ne disparaît pas en choisissant le meilleur harness.
Si vous souhaitez conserver les avantages de l'open-source tout en ajoutant cette couche de contrôle, TrueForge et l'AI Gateway sont conçus pour cela.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.




Choisissez OpenClaw si la valeur réside dans la portée — vous voulez un seul assistant qui répond sur Telegram, Slack, WhatsApp et votre téléphone, avec des applications natives et plus de trente canaux. Choisissez Hermes si la valeur réside dans l'accumulation — vous voulez un agent qui écrit ses propres skills, conserve une mémoire organisée et peut fonctionner en serverless sur Modal ou Daytona, de sorte qu'il ne coûte presque rien au repos. Les deux sont sous licence MIT et auto-hébergés : la décision est donc une question d'adéquation, pas de dépendance à un fournisseur.
Selon le signal brut de GitHub, OpenClaw est plus important : 390 174 étoiles contre 247 589 au 21 septembre 2026. Les deux figurent dans le peloton de tête des projets d'IA open source et publient chaque semaine. Le nombre d'étoiles mesure l'attention, pas l'adéquation : considérez-le comme un élément de contexte plutôt que comme un verdict.
Oui, mais comprenez bien ce que vous remplacez. La configuration d'équipe d'OpenClaw repose délibérément sur un seul domaine de confiance par passerelle, et le projet le dit clairement. Si vous avez besoin d'utilisateurs qui ne se font pas mutuellement confiance, de budgets par équipe, d'une rotation centralisée des identifiants ou d'une piste d'audit unique, il vous faut un plan de contrôle des agents en complément ou à la place du harness — c'est ce que fournissent TrueForge et l'AI Gateway.
Le logiciel est gratuit et sous licence MIT. Vous payez l'inférence des modèles et l'infrastructure sur laquelle vous l'exécutez. Nous Portal propose des offres payantes facultatives (20, 100 et 200 $ par mois en septembre 2026) qui regroupent des crédits de modèles et des outils hébergés, mais vous pouvez utiliser votre propre fournisseur à la place.
Oui, sous licence MIT sur github.com/truefoundry/trueforge, avec la documentation sur trueforge.dev. Exécutez-le en local avec npx @truefoundry/trueforge ou déployez-le pour une équipe avec Docker Compose ou Helm.
Oui. TrueFoundry comprend une MCP Gateway, une Agent Gateway et un registre d'agents et de MCP avec un contrôle d'accès au niveau des outils, de sorte que les agents construits avec n'importe quel framework peuvent être gouvernés depuis un seul plan de contrôle.



Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception



















