November 6, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Les agents IA deviennent rapidement la télécommande universelle du travail en entreprise. Ils lisent depuis Jira, écrivent sur Slack, interrogent l'entrepôt de données, ouvrent des pull requests et enchaînent une douzaine d'outils pour accomplir une seule tâche. Le Model Context Protocol (MCP) est ce qui rend cela possible — il offre aux agents un moyen standard de découvrir et d'appeler ces outils.
Mais le MCP répond à la question de savoir comment un agent parle à un outil. Il ne répond pas à la question que toutes les équipes de sécurité posent désormais : quels agents sont autorisés à accéder à quels systèmes, pour le compte de qui, avec quel périmètre — et qui peut visualiser et révoquer cela ?
C'est exactement cette lacune que le Cross App Access (XAA) vient combler. Et cela correspond presque parfaitement au rôle pour lequel une passerelle MCP est conçue. Cet article explique ce qu'est le XAA, pourquoi il est important et comment la TrueFoundry MCP Gateway l'implémente — transformant votre fournisseur d'identité en plan de contrôle pour chaque connexion agent-outil dans votre organisation.
Aujourd'hui, lorsqu'un utilisateur connecte un client MCP (une application IA comme Claude, Cursor ou VS Code) à un serveur MCP (Slack, Atlassian, un service interne), le processus d'autorisation se déroule généralement directement entre ces deux applications. Ce modèle prend souvent l'une des deux formes suivantes, toutes deux problématiques à l'échelle de l'entreprise :
Le résultat est une IA fantôme (shadow AI) : un réseau tentaculaire et non géré de connexions agent-application que les équipes IT et sécurité ne peuvent ni inventorier ni contrôler. Les administrateurs ne peuvent pas répondre à la question "quels clients IA peuvent agir dans Atlassian en tant que cet utilisateur, et avec quels périmètres ?" — et ils ne peuvent pas tout désactiver en un seul endroit lorsqu'un employé ou un agent est désactivé.
TrueFoundry résout déjà une grande partie de ce problème en centralisant l'accès MCP via une passerelle gouvernée unique — un point d'entrée unique, du RBAC jusqu'au niveau de l'outil, un coffre-fort d'identifiants sécurisé et un journal d'audit complet. Le XAA vient combler le dernier écart : il réintègre le fournisseur d'identité lui-même au cœur de la décision d'autorisation, de sorte que les mêmes politiques qui régissent le reste de votre infrastructure régissent désormais vos agents.
Le Cross App Access (XAA) est une extension d'OAuth 2.0 qui permet à un fournisseur d'identité d'entreprise de médiatiser et d'approuver la connexion entre deux applications — au lieu que ces deux applications établissent une confiance directe. Il a été introduit par Okta en juin 2025, adopté par le groupe de travail IETF OAuth en septembre 2025 et incorporé dans le MCP en novembre 2025 sous forme d'extension d'autorisation connue sous le nom d'Enterprise-Managed Authorization (EMA). Cette extension a atteint le statut stable en juin 2026.
Une brève remarque terminologique, car vous verrez ces deux noms sur le terrain :
Nous utiliserons "XAA" tout au long de cet article, mais l'élément essentiel à retenir est qu'il s'agit d'un standard ouvert. N'importe quel IdP peut implémenter ID-JAG, et n'importe quel serveur, client ou passerelle MCP peut le prendre en charge.
Le XAA définit une séparation claire des responsabilités :
La magie du XAA réside dans le fait qu'il remplace l'étape manuelle de consentement par application par un échange de jetons régi par des politiques et géré par l'IdP :
Puisque l'application ressource fait déjà confiance aux clés de signature de l'IdP via le SSO, aucune nouvelle infrastructure de confiance n'est nécessaire. L'IdP applique la politique une seule fois, émet des jetons à portée restreinte et à courte durée de vie, et enregistre chaque octroi d'accès — sans que l'utilisateur ne voie jamais d'invite de consentement. Les décisions d'autorisation passent de la couche application à la couche identité, où elles deviennent auditables et révocables.
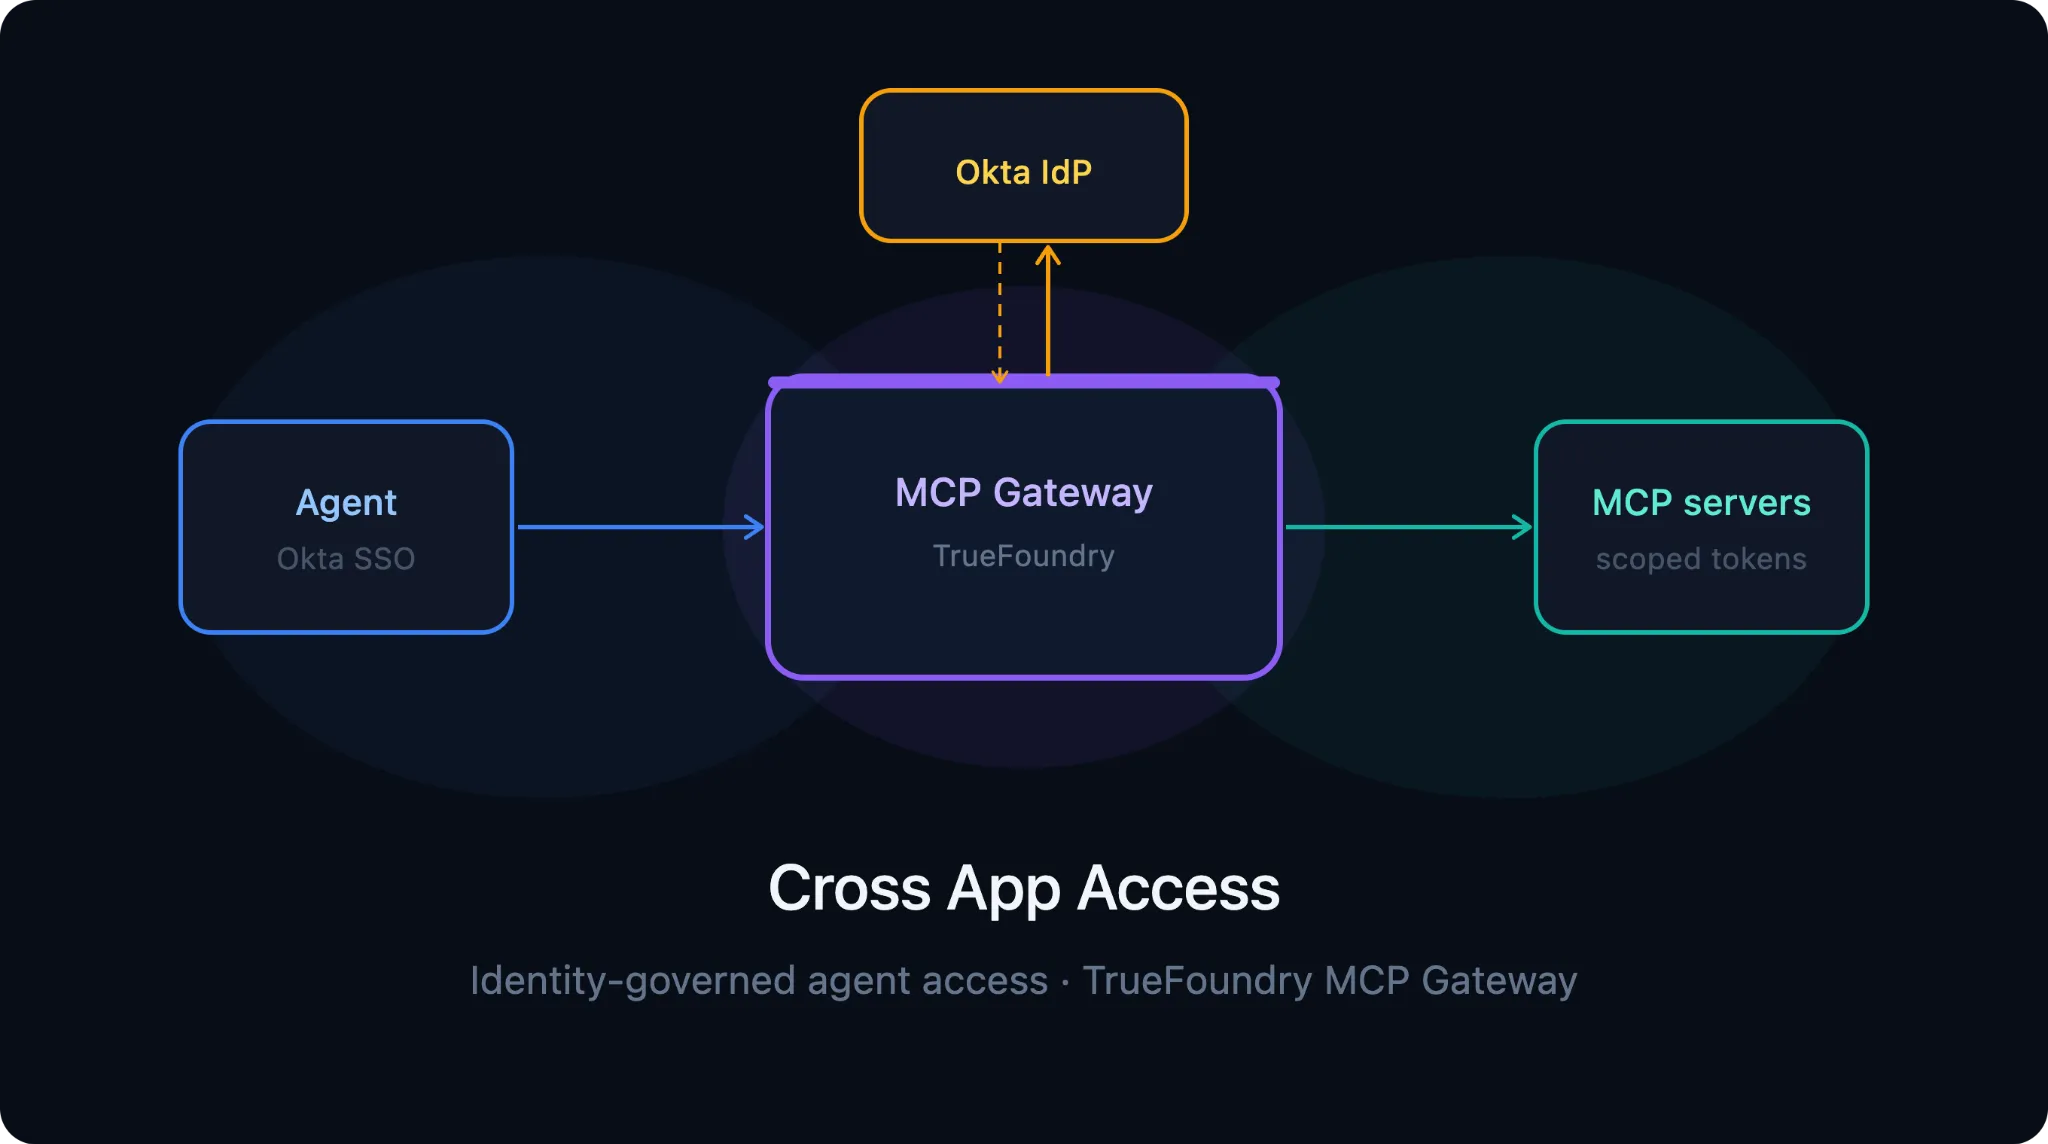
Une passerelle MCP est l'endroit idéal pour intégrer le XAA, car la passerelle se trouve exactement à l'intersection entre l'application demandeuse et l'application ressource. L'architecture d'authentification de TrueFoundry a été conçue autour d'une séparation délibérée entre l'authentification entrante (comment les clients prouvent leur identité à la Gateway) et l'authentification sortante (comment la Gateway accède aux serveurs MCP en aval). Cette séparation correspond précisément à la structure requise par le XAA.
TrueFoundry prend en charge le XAA en confiant à la Gateway le rôle de Requesting App. Voici le flux principal.
L'application agent authentifie l'utilisateur une seule fois auprès d'Okta et reçoit un jeton Okta. À partir de ce moment, elle transmet simplement ce jeton à la Gateway lors de chaque requête — elle n'a pas besoin d'implémenter le XAA elle-même ni d'obtenir ses propres assertions restreintes. La Gateway s'occupe du reste :
L'utilisateur se connecte une seule fois au niveau de l'application agent. Il ne voit jamais d'écran de consentement OAuth par serveur, et l'agent ne détient jamais d'identifiants permanents pour les outils en aval.
Ceci s'appuie directement sur le modèle d'authentification entrante existant de TrueFoundry (jetons Identity Provider et Token Passthrough), la Gateway agissant comme Requesting App XAA — en exécutant l'échange de jetons et en restreignant chaque assertion au serveur concerné.
La plupart des serveurs MCP existants — services internes, outils enveloppés dans des API OpenAPI, serveurs tiers — n'implémentent pas le XAA de manière native, et beaucoup ne le feront jamais. C'est ici qu'une passerelle apporte toute sa valeur.
Étant donné que la Gateway centralise la gestion du flux d'identité, elle peut placer la gouvernance XAA devant n'importe quel serveur MCP, que ce serveur prenne en charge la norme ou non. Une fois la politique validée et le jeton sécurisé obtenu, la Gateway gère la connexion en aval en utilisant le protocole pris en charge par ce serveur — OAuth 2.0 par utilisateur, client credentials, une clé API partagée issue du coffre-fort sécurisé, le passage de jetons (token passthrough) ou des en-têtes personnalisés. Le serveur MCP bénéficie ainsi d'une autorisation régie par l'entreprise et intégrée à l'IdP sans avoir à écrire une seule ligne de code d'échange de jetons, et vous obtenez un point de contrôle XAA unique et cohérent sur l'ensemble de vos outils plutôt qu'un assemblage disparate de serveurs "compatibles XAA" et "hérités".
Prenons l'exemple d'un développeur qui demande à Cursor de gérer un incident : récupérer les tickets Atlassian associés, vérifier le fil Slack correspondant et résumer l'historique de déploiement.
Aucune nouvelle clé n'a été créée. Aucun privilège permanent n'a été conservé. L'équipe de sécurité n'a révisé la politique qu'une seule fois, dans Okta.
Okta divise l'écosystème XAA en trois couches : les applications demandeuses (les clients et agents), les applications ressources (les outils qui détiennent les données), et la couche d'infrastructure d'identité et de passerelle qui achemine et sécurise le trafic intermédiaire. TrueFoundry s'inscrit pleinement dans cette troisième couche.
Cette association est naturelle et complémentaire :
Ensemble, ils permettent à une entreprise de répondre à la question essentielle de toute revue de sécurité liée à l'IA — "pouvons-nous gouverner cela dans notre IdP ?" — par un oui catégorique : votre fournisseur d'identité décide quels clients IA se connectent, à quels serveurs MCP, avec quels périmètres, et vous pouvez tout révoquer de manière centralisée.
Si vous utilisez déjà la MCP Gateway de TrueFoundry, la prise en charge du XAA étend le modèle d'authentification que vous utilisez aujourd'hui — enregistrez Okta comme fournisseur d'identité, mappez les groupes Okta sur les équipes TrueFoundry et rassemblez vos serveurs MCP (compatibles XAA ou non) sous un point d'accès unique régi par l'identité.
Si vous évaluez comment déployer des agents IA à grande échelle sans subir la dispersion des identifiants et les risques liés au shadow-AI, voici la base idéale : appuyée sur des standards, gérée par l'IdP et bâtie sur les protocoles OAuth et OpenID Connect auxquels vous faites déjà confiance.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception