



noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Human in the loop (HITL) para MCP es una directiva de pasarela que pausa llamadas a herramientas seleccionadas hasta que un humano designado las apruebe o deniegue. Permite a las empresas otorgar autonomía real a los agentes de AI sin convertir cada acción irreversible en un riesgo no verificado.
La autenticación demuestra quién es el agente. La autorización demuestra qué puede llamar. HITL responde a la pregunta final que ninguna de las dos puede responder: ¿debería ejecutarse esta acción específica ahora mismo? Sin HITL, un error autorizado puede convertirse en una P1, desencadenar la revocación total del acceso de escritura del agente y paralizar el programa general de agentes.
La diferencia entre TrueFoundry y Kong se reduce a dónde reside la aprobación humana. Kong funciona como una pasarela de API sin estado: evalúa cada llamada a una herramienta MCP y la autoriza o deniega de forma síncrona, sin mantener el estado del flujo de trabajo necesario para pausar y reanudar una solicitud. TrueFoundry puede retener una llamada a una herramienta en la pasarela, notificar a aprobadores gobernados y emitir una concesión delimitada y con límite de tiempo. Las empresas que utilizan Kong deben construir y operar ese flujo de trabajo de aprobación humana por sí mismas.
Imagine un equipo de plataforma de servicios financieros. Sus agentes acceden a los sistemas internos únicamente a través de una pasarela MCP. La identidad, el RBAC y el registro de auditoría ya están implementados. Un agente de limpieza puede acceder a Kubernetes, cuentas en la nube y Slack, incluida una herramienta destructiva para bases de datos.
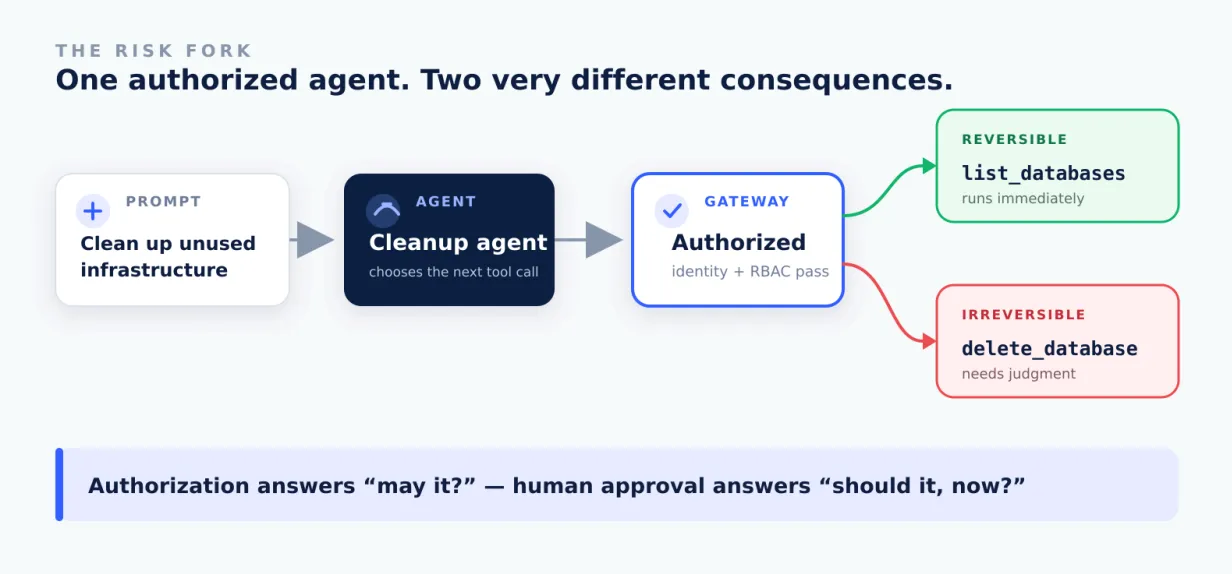
Ahora dele a ese agente una orden razonable de fin de trimestre: "Limpia la infraestructura no utilizada". El riesgo se hace visible cuando se sigue la solicitud desde el permiso hasta la consecuencia.
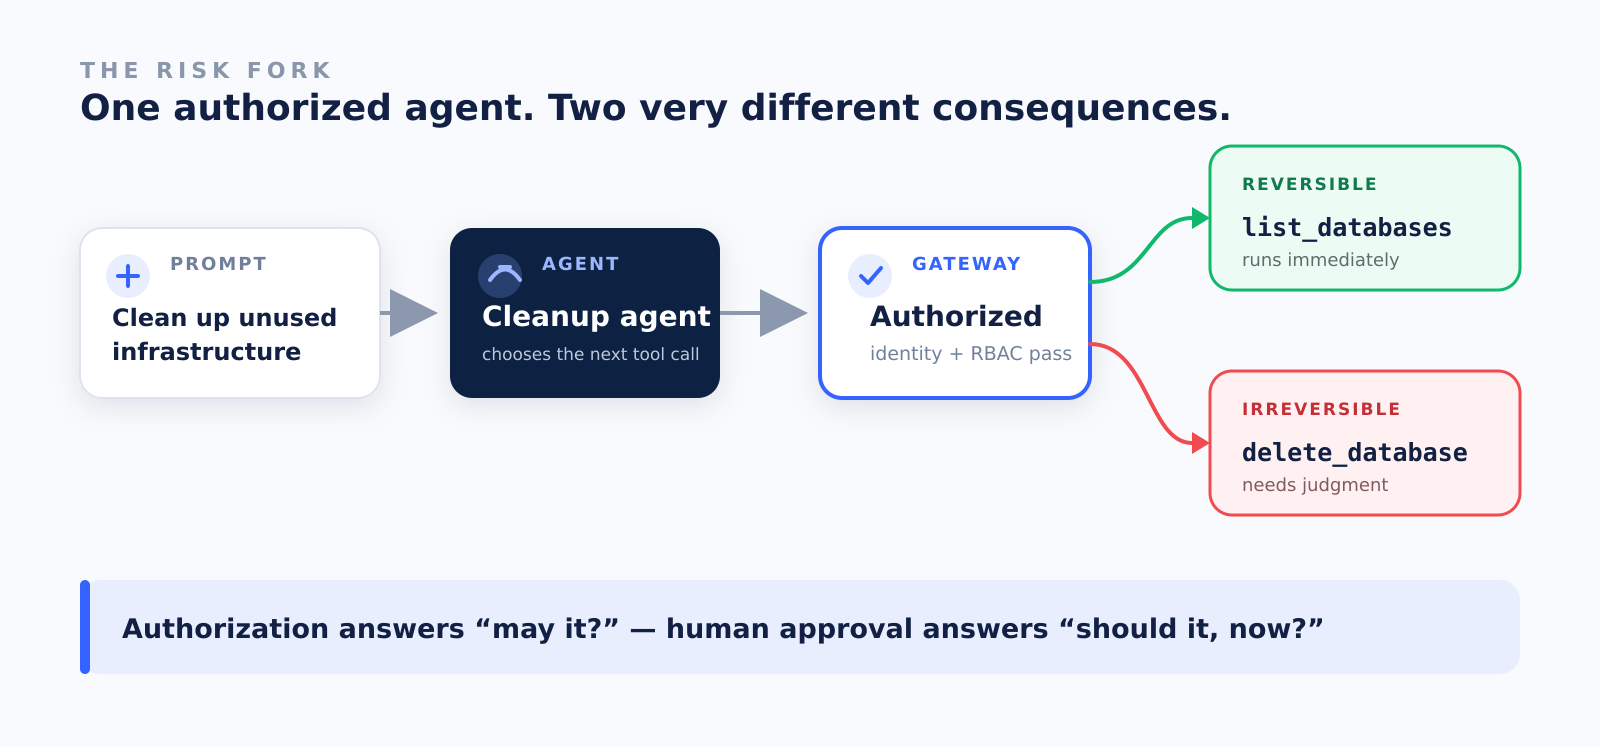
Fig. 01 · Una identidad y una pasarela autorizan ambas rutas. La diferencia no es el acceso; es la consecuencia.
El agente comienza con tareas inofensivas: listar pods, escalar despliegues inactivoss e inventariar bases de datos. Luego encuentra db-fin-rpt-01, sin usar durante 34 días. La heurística indica que está obsoleta, por lo que llama a delete_database.
La llamada es válida, está autenticada, autorizada y registrada. Ese es precisamente el problema: cada control convencional responde si la llamada está permitida, mientras que ninguno pregunta si esta acción irreversible tiene sentido ahora mismo.
Una vez ejecutada la llamada, el fallo técnico es recuperable. La pérdida de confianza en la autonomía del agente no lo es.
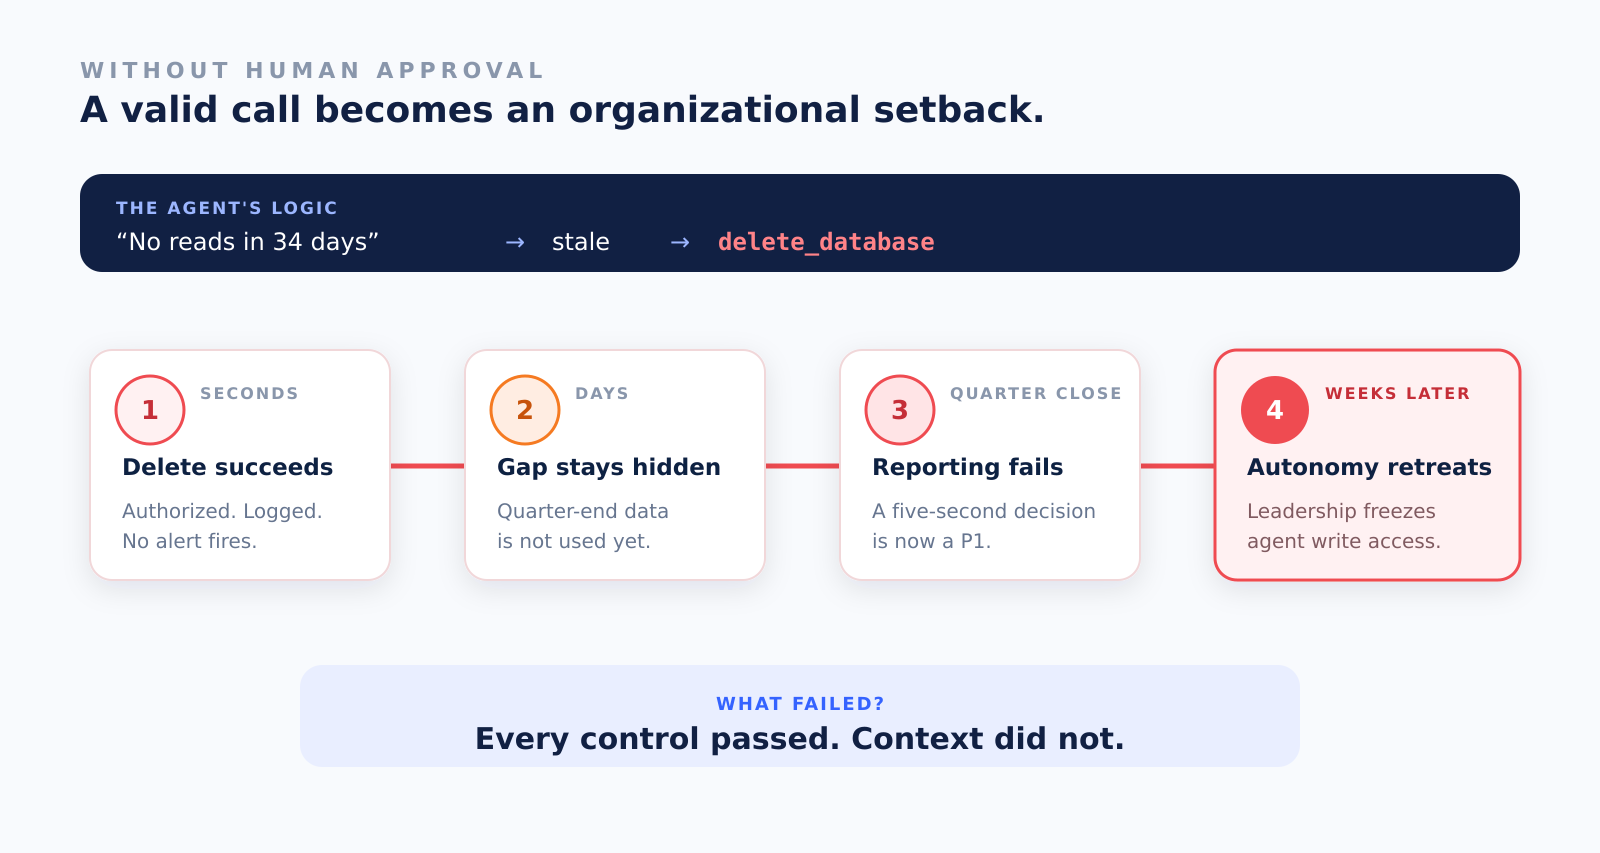
Fig. 02 · Una eliminación válida pasa de invisible a urgente, y termina con la congelación del acceso de escritura del agente.
Desde la perspectiva del VP de Ingeniería, la lección no es que el agente careciera de controles; los tenía todos. El fallo fue la decisión ausente entre permitir y denegar. Una breve aprobación antes de delete_database podría haber evitado tanto la P1 de fin de trimestre como el posterior retroceso a agentes de solo lectura.
Human-in-the-loop (HITL) crea esa tercera vía. Las lecturas rutinarias y los cambios reversibles continúan a velocidad de máquina; eliminar, pagar, enviar y desplegar esperan a un humano designado. El ejemplo se convierte en un problema de directivas de pasarela, no en una lógica de recuperación que cada equipo de agentes deba reinventar.
TrueFoundry convierte esa tercera vía en una directiva de pasarela MCP de primera clase. Los equipos de plataforma definen una sola vez qué herramientas requieren aprobación, y la regla se aplica a todos los agentes, clientes y marcos de trabajo.
Al aplicarlo a db-fin-rpt-01: cuando el agente llama a delete_database, la pasarela retiene la solicitud antes de la ejecución, notifica a un aprobador gobernado y devuelve una respuesta de aprobación pendiente que el agente puede reintentar de forma segura. Una aprobación crea una concesión con límite de tiempo delimitada al solicitante, servidor y herramienta.
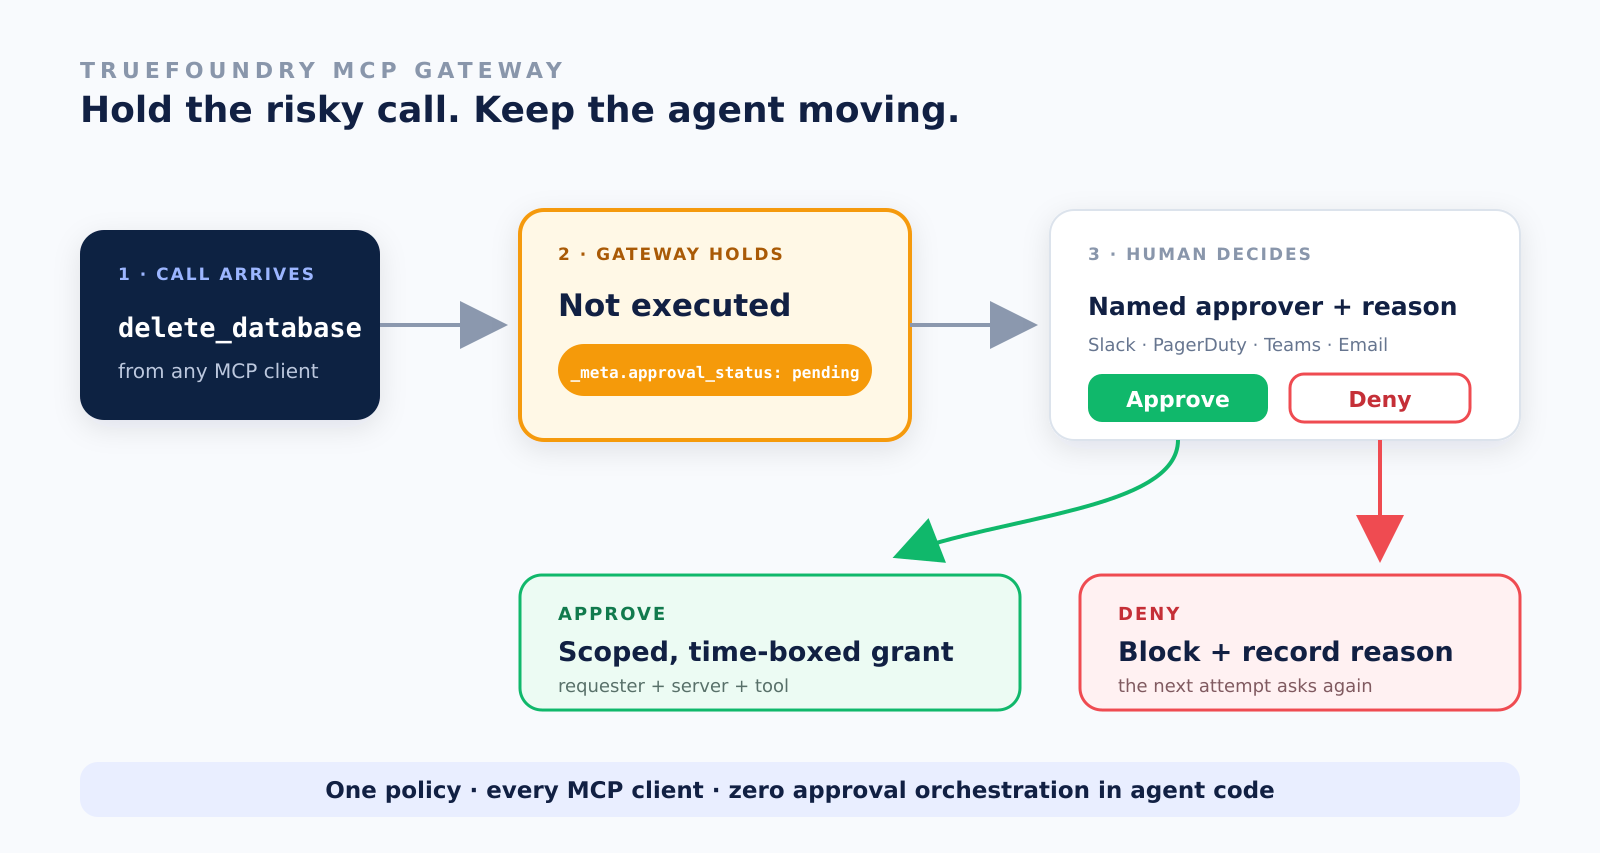
Dado que el estado de aprobación reside en la pasarela, los equipos de aplicaciones no tienen que reimplementar la pausa, reanudación, notificaciones, gestión de denegaciones y lógica de auditoría para cada agente. Solo los administradores del tenant y los MCP Server Approvers designados pueden decidir.
Para el equipo de plataforma, la configuración sigue siendo una directiva: seleccionar el servidor y las herramientas, establecer la ventana de validez, elegir un canal de notificación y guardar. Cuando las reglas se superponen, prevalece la directiva más restrictiva. Límite de flujo de trabajo donde comienza la comparación con Kong.
Los controles MCP de Kong autentican agentes, aplican ACL de herramientas y permiten o deniegan llamadas. No admiten un flujo de trabajo de aprobación nativo que pueda retener una llamada a una herramienta autorizada mientras un humano decide.
Esa es la capa que falta. HITL mantiene el estado: la pasarela debe persistir una solicitud pendiente, notificar a los aprobadores autorizados, registrar la decisión y emitir una concesión delimitada con fecha de caducidad. Una decisión binaria de permitir/denegar por solicitud no puede proporcionar ese flujo de trabajo por sí sola.
Todos estos costes se derivan del mismo límite arquitectónico: Kong gobierna la solicitud, mientras que la empresa debe construir el ciclo de vida de aprobación a su alrededor. La siguiente comparación refleja explícitamente ese límite.
La tabla de características se reduce a una sola prueba de evaluación en vivo. Pregunte a cada proveedor: "Un agente autorizado solicita una acción irreversible en un MCP. Muéstreme la aprobación humana, la directiva que la desencadenó y la traza de auditoría resultante".
Si la demostración depende de código de flujo de trabajo personalizado en cada agente, la aprobación no es una capacidad de la plataforma; es deuda de la aplicación.
Reserve una demo y restrinja su llamada a la herramienta de mayor riesgo en una tarde, o explore la documentación de Agent Gateway y MCP Gateway.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada

















