



November 14, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
AIOps hat in den letzten Jahren einige Identitätswechsel durchlaufen. Zuerst kamen Dashboards und Schwellenwert-Alerts. Dann hatte die ML-gestützte Anomalieerkennung ihren Moment. Jetzt passiert etwas Neues: Ingenieure ziehen AI Coding Agents wie Cursor in ihre Incident-Response-Workflows hinein. Manchmal funktioniert es. Sehr oft allerdings nicht.
Wir verstehen, woher die Verwirrung kommt. Infrastruktur ist Code. Vorfälle erfordern meist Korrekturen auf Code-Ebene. Cursor sieht mit seinem Verständnis für die gesamte Codebasis und seinen agentischen Editierfunktionen so aus, als gehörte es in den Werkzeugkasten eines SRE.
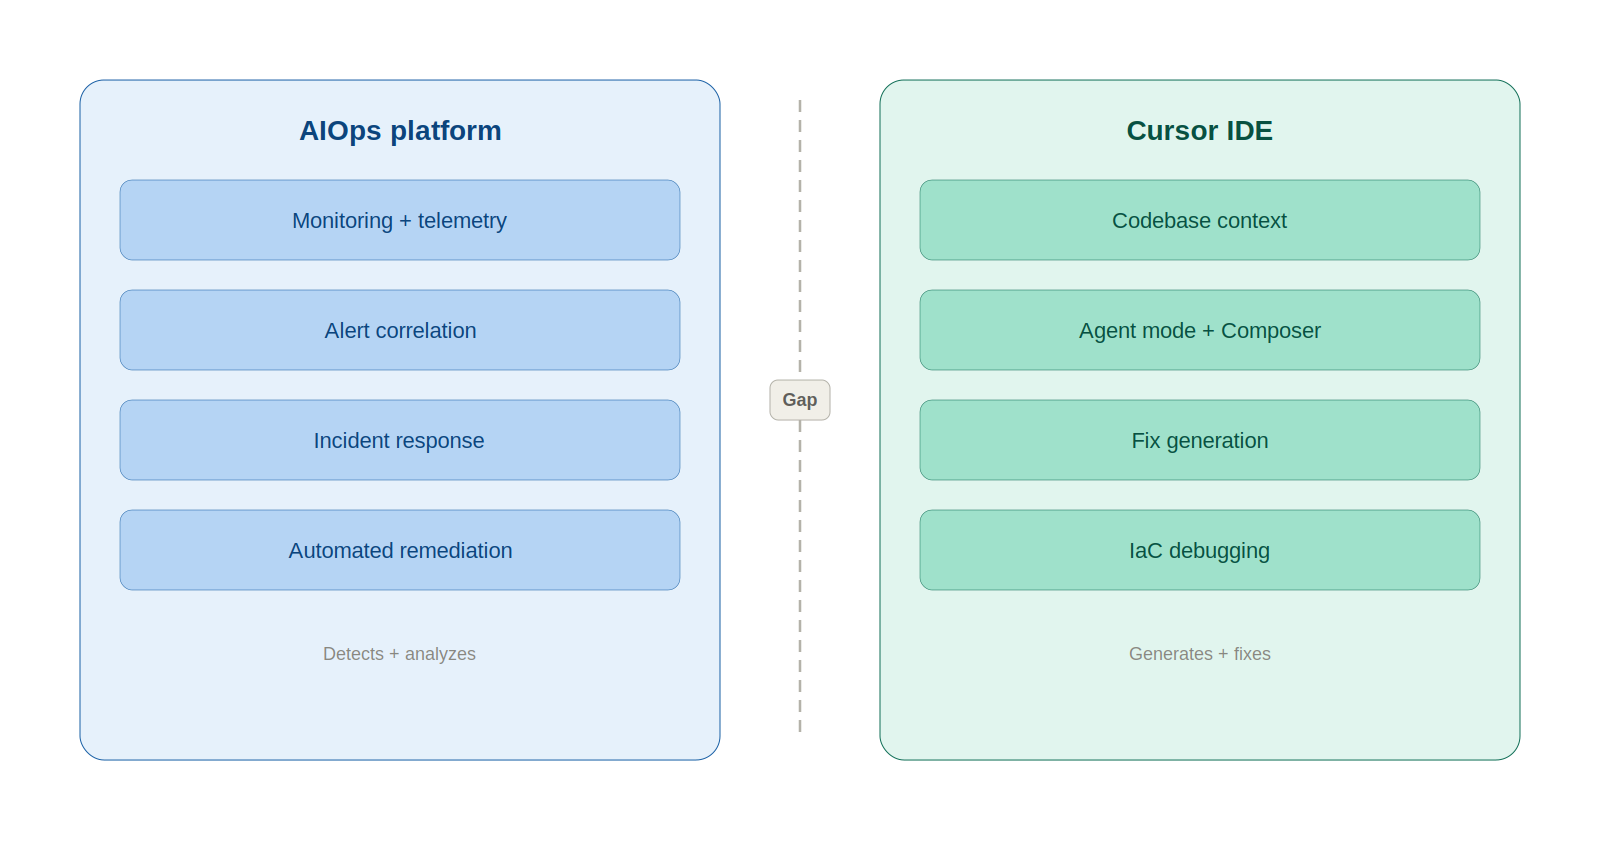
Nur ist Cursor eben ein Coding Agent. Kein AIOps-System. Es überwacht Ihre Infrastruktur nicht. Es korreliert keine Alerts. Es hat keinerlei Bewusstsein dafür, dass Ihr Kubernetes-Cluster gerade kollabiert – es sei denn, jemand sagt es ihm explizit.
Was folgt, ist eine ehrliche Analyse darüber, wo Cursor im Bereich AIOps echten Mehrwert bietet – und wo es versagt. Wenn Sie als SRE, DevOps-Ingenieur oder Platform Lead herausfinden wollen, was tatsächlich funktioniert, ist dieser Artikel für Sie.
AIOps (Artificial Intelligence for IT Operations) gibt es seit Gartner den Begriff 2017 geprägt hat. Zieht man das Marketing ab, läuft es darauf hinaus, ML, NLP und Datenanalytik auf das Chaos der IT-Operations anzuwenden.
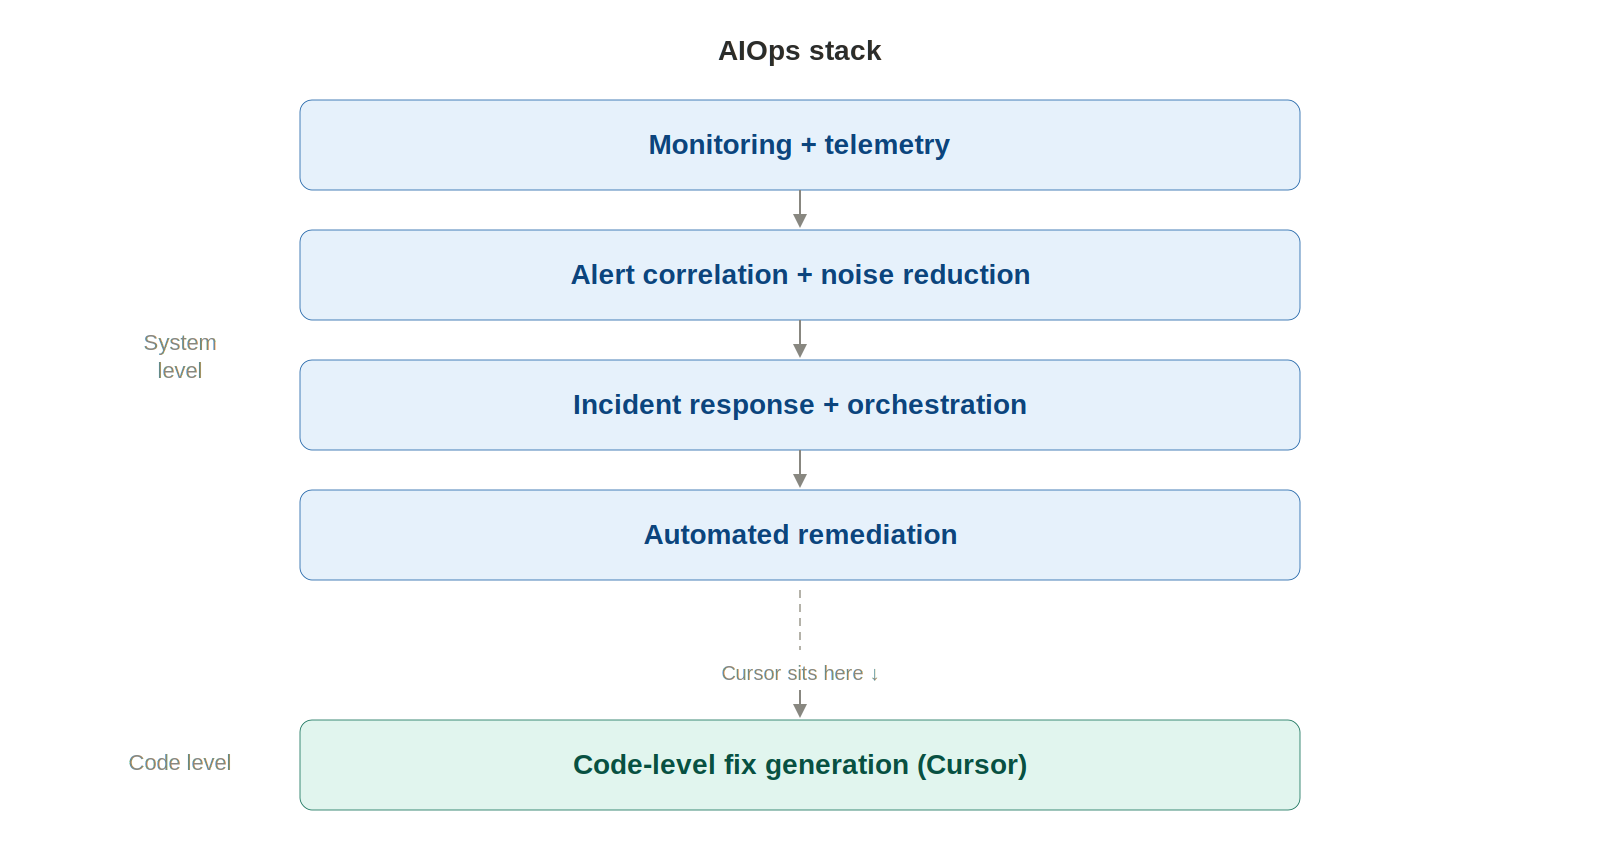
AIOps-Plattformen erfassen Logs, Metriken und Events und tun dann vier Dinge mit diesen Daten:
Der Markt bestätigt diesen Trend. Laut Fortune Business Insights erreichte AIOps im Jahr 2025 ein Volumen von 2,23 Milliarden US-Dollar, mit einer Prognose von 11,8 Milliarden US-Dollar bis 2034. Gartner erwartet, dass 60 % der Großunternehmen AIOps bis 2026 als Standardpraxis etablieren werden.
Die zentrale Erkenntnis: Bei AIOps geht es um Intelligenz auf Systemebene. „Was passiert gerade in meiner Infrastruktur?“ Das ist die Frage, die es beantwortet.
Cursor ist ein AI-first Code-Editor – Anysphere hat VS Code geforkt und es mit KI als Fundament neu aufgebaut, nicht bloß als Plugin. Seit März 2026 unterstützt es GPT-5.2, Claude Opus 4.6, Gemini 3 Pro und Grok Code, die je nach Aufgabe gewechselt werden können. Die wichtigsten Funktionen:
Cursor überschritt 2025 die Marke von 500 Mio. $ ARR und näherte sich Anfang 2026 Berichten zufolge fast 2 Mrd. $. Über 90 % der Entwickler von Salesforce nutzen es.
Warum sollte das SREs interessieren? Weil Infrastruktur in Git lebt. Terraform-Module, Kubernetes-Manifeste, CI/CD-Pipelines – wenn um 3 Uhr morgens etwas bricht, ist die Lösung fast immer eine Code-Änderung. Cursor liest Code auf Projektebene, nicht nur die geöffnete Datei. Für einen Bereitschaftsingenieur, der um 3 Uhr morgens tief im YAML steckt, ist dieser Kontext entscheidend.
Hilfreich zu sein ist jedoch nicht dasselbe wie ausreichend zu sein.
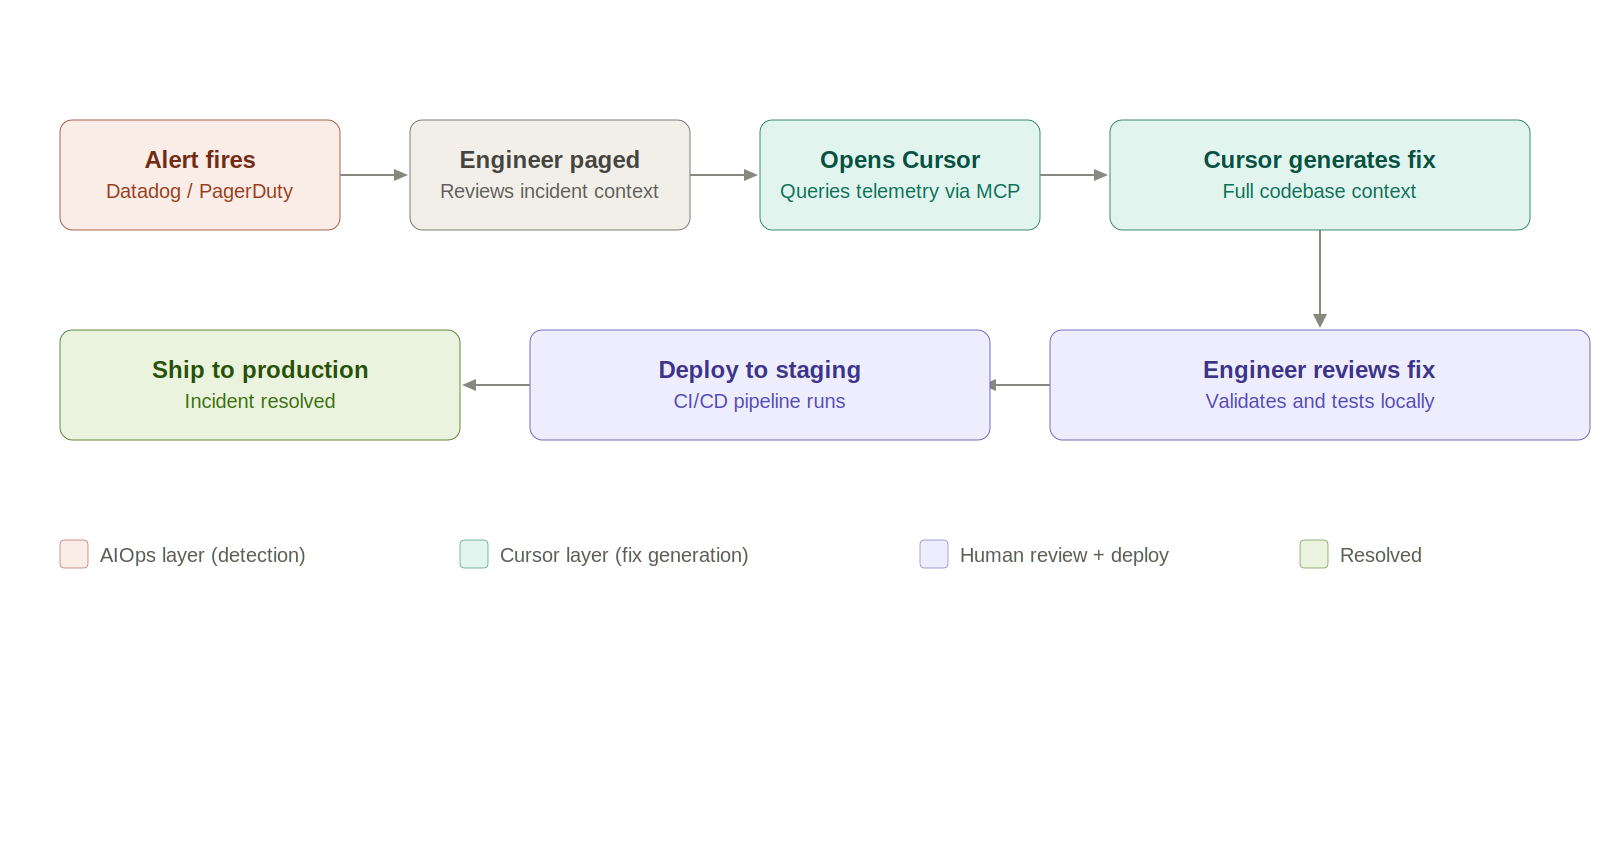
Cursor wird AIOps-Tools nicht ersetzen. Was es gut kann, ist das Füllen spezifischer Lücken im Incident-Response-Workflow, die AIOps-Plattformen nicht abdecken. Fünf Anwendungsfälle stechen hervor:
Fügen Sie Fehler-Logs in den Agenten ein. Cursor liest den Stacktrace, findet relevante Dateien in der gesamten Codebasis und grenzt die Ursache mit vollem Projektkontext ein. Mit der über MCP verbundenen Datadog-Cursor-Erweiterung zieht es Logs, Metriken und Traces direkt in die IDE. Kein Browser erforderlich. Die Zeit zwischen „Ich sehe einen Alert“ und „Ich verstehe den Pfad im Code“ sinkt von Minuten auf Sekunden.
Jedes Team hat Runbooks. Die von fast jedem Team sind veraltet. Cursor erstellt Entwürfe für Runbooks, die auf dem tatsächlichen aktuellen Zustand der Codebasis basieren – reale Dateipfade, reale Konfigurationswerte, reale Befehle. Noch besser: Es aktualisiert bestehende Runbooks, indem es veraltete Referenzen und Befehle markiert. Es erfordert zwar immer noch eine menschliche Überprüfung, aber der Wartungsaufwand sinkt beträchtlich.
Sagen Sie dem Agenten, was schiefgelaufen ist, und weisen Sie ihn auf Deployment-Dateien hin – Sie erhalten Rollback-Skripte, Konfigurations-Patches und Hotfix-Code. Das PagerDuty MCP-Plugin ermöglicht es Ingenieuren, den Kontext von Vorfällen und Bereitschaftspläne direkt in den Editor zu laden. Ein häufiges Muster: Der Ingenieur bemerkt ein fehlerhaftes Deployment, wechselt zu Cursor und hat innerhalb von Minuten einen Entwurf für einen Rollback-PR.
Cursor verfolgt Terraform-Ressourcendefinitionen über Modulreferenzen, Variablendateien und Provider-Konfigurationen hinweg. Es erkennt YAML-Einrückungsfehler, fehlende Labels und falsch konfigurierte Ressourcen-Limits, die Lintern auf Dateiebene entgehen. Die MCP-Integration von StackGen bringt IaC-Generierung und SRE-Behebungs-Workflows in den Editor, verankert in den tatsächlichen Infrastrukturstandards des Teams.
„Schreibe ein Bash-Skript, um Secrets über Dev, Staging und Prod hinweg zu rotieren.“ Beim ersten Versuch erledigt. „kubectl-Befehlskette zum sicheren Cordoning, Drainen und Uncordoning eines Knotens.“ Richtige Reihenfolge, richtige Flags. Einzeln betrachtet kleine Erfolge; auf die Woche hochgerechnet bringt das Stunden an gewonnener Zeit.
Die Einschränkungen sind real. Auf einen Blick:
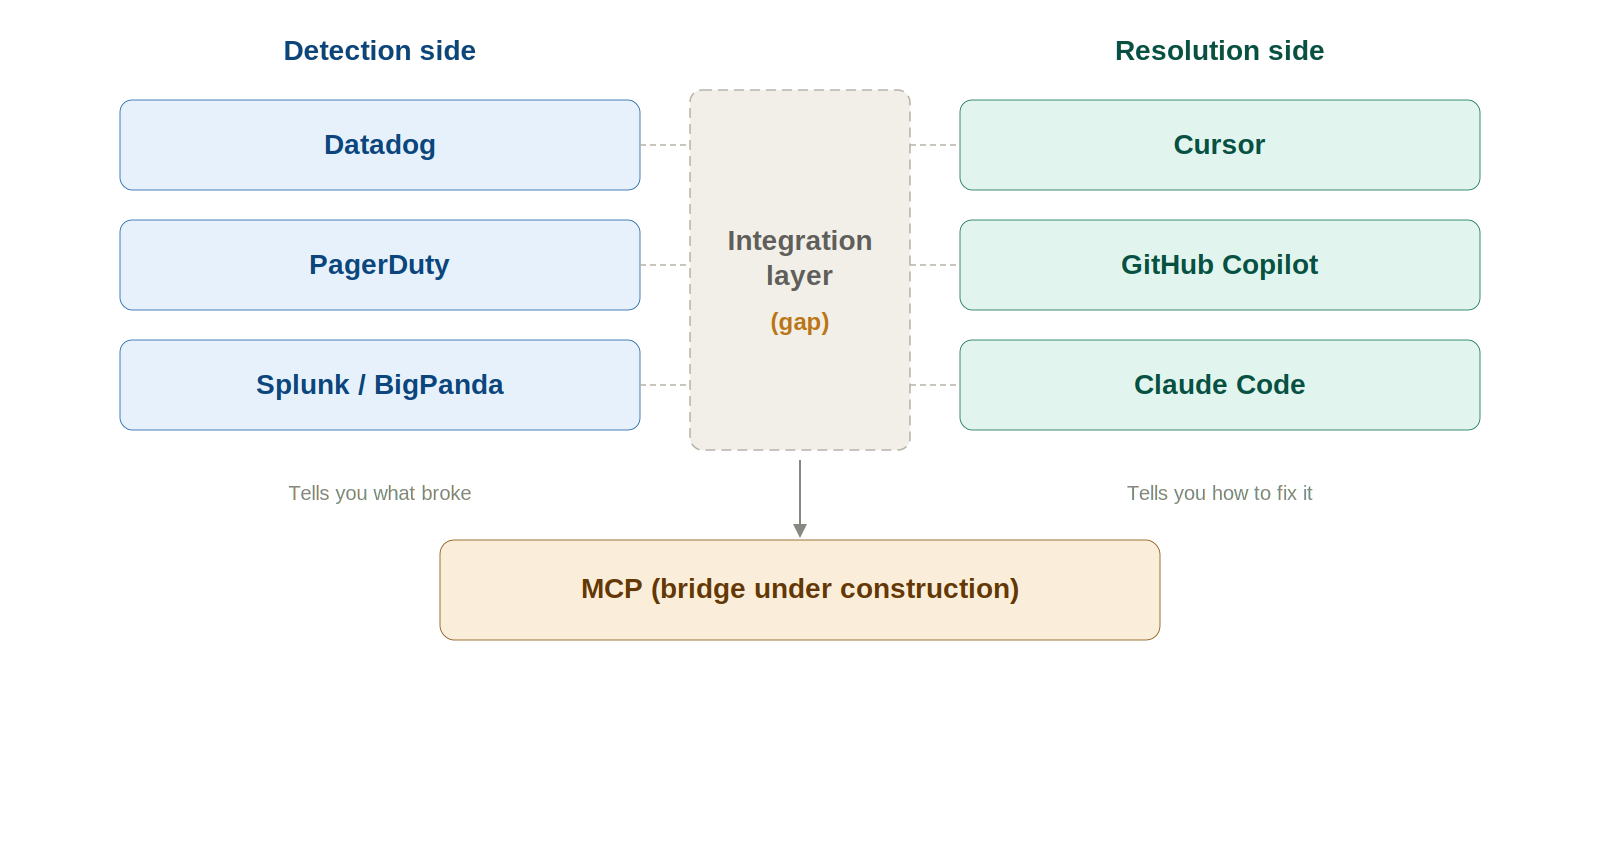
Cursor hilft Ihnen, Probleme zu beheben. Es sagt Ihnen nicht, was das Problem ist.
AIOps sagt Ihnen, was kaputt gegangen ist. Cursor sagt Ihnen, wie Sie es beheben können. Das sind völlig unterschiedliche Aufgaben.
Das fehlende Puzzleteil? Die Übergabe zwischen Erkennung und Behebung. MCP verringert diese Lücke schrittweise – die MCP-Server von Datadog und PagerDuty ermöglichen es Cursor, Telemetrie- und Incident-Daten abzufragen. Die meisten Integrationen befinden sich jedoch noch in der Vorschau. Die Datendurchmusterung wird vom Ingenieur gesteuert, nicht autonom. Sicherheitsgarantien für KI-generierte Infrastrukturänderungen in der Produktion? Nicht vorhanden.
Vier Probleme treten auf, wenn man über das Experimentieren einzelner Ingenieure hinausgeht:
Sechs entscheidende Schutzplanken:
Die Lücke zwischen Erkennung und Behebung wird nicht so groß bleiben. Vier Trends, die man beobachten sollte:
Das AI Gateway von TrueFoundry bietet die Observability-, Governance- und Routing-Schicht, die LLM-Deployments in der Produktion benötigen. Da KI-Agenten immer größere Rollen in Ops-Workflows übernehmen, wird diese Gateway-Schicht grundlegend – Rate Limits, Token-Kostenverfolgung, Modell-Fallbacks und Audit-Trails für jede KI-getriebene Aktion.
Cursor beschleunigt die Dinge, die SREs ohnehin tun – Code nachverfolgen, Rollbacks schreiben, Runbooks aktualisieren und Routineaufgaben abarbeiten. Es gehört definitiv in den Werkzeugkasten.
Was es nicht kann: Anomalien erkennen, Alerts korrelieren, Ihre Infrastruktur überwachen und Incident-Lebenszyklen verwalten. Nutzen Sie es als Ausführungsebene – als das Werkzeug, zu dem Sie greifen, nachdem AIOps Ihnen gesagt hat, was defekt ist. Kombinieren Sie es mit Datadog, PagerDuty und MCP. Lassen Sie stets einen Menschen zwischen dem KI-generierten Fix und der Produktion stehen.
Nutzen Sie beides. Ersetzen Sie nicht das eine durch das andere.
1. Kann Cursor Tools wie Datadog oder PagerDuty ersetzen, bei denen es sich um AIOps-Tools handelt?
Die Antwort lautet eindeutig „Nein“, da sie unterschiedliche Probleme lösen. Datadog, PagerDuty oder andere AIOps-Tools werden primär genutzt, um Probleme in Echtzeit zu identifizieren, während Cursor als AI Coding Agent innerhalb der Codebasis agiert. Es unterstützt Entwickler beim Debuggen, Verstehen und Generieren von Code, um ein einmal identifiziertes Problem zu beheben. Mit anderen Worten: Datadog sagt Ihnen, was wo kaputt ist, während Cursor Ihnen sagt, wie Sie das Problem beheben können.
2. Wie werden AI Coding Agents bei der Incident Response eingesetzt?
AI Coding Agents, einschließlich Cursor, werden zunehmend in den Triage- und Behebungsphasen eines Incident-Prozesses eingesetzt. Entwickler geben die relevanten Logs, Stacktraces oder Fehlermeldungen ein, die dann von den AI Coding Agents genutzt werden, um die gesamte Codebasis zu scannen und die wahrscheinlichste Ursache des Vorfalls zu ermitteln. Darüber hinaus werden AI Coding Agents genutzt, um Skripte für Code-Rollbacks zu generieren, Hotfixes zu erstellen, Runbooks auf Basis des aktuellen Codes zu aktualisieren oder neu anzulegen, Infrastruktur-Fixes vorzuschlagen oder Befehle zu automatisieren.
3. Was ist der Unterschied zwischen AIOps-Tools und AI Coding Agents?
Der Unterschied zwischen AIOps-Tools und AI Coding Agents liegt in der Art der Intelligenz, die sie bereitstellen. AIOps-Tools, wozu Datadog, PagerDuty usw. gehören, analysieren Telemetriedaten, um Anomalien zu erkennen, Alerts zu korrelieren und Ausfälle in verteilten Systemen vorherzusagen. AI Coding Agents wie Cursor arbeiten dagegen innerhalb der Codebasis, um Entwicklern beim Verständnis der Anwendungslogik, der Abhängigkeiten und der Konfiguration zu helfen, um darauf aufbauend Code zu generieren.
Mit anderen Worten: AIOps-Tools bieten die Intelligenz zur Identifizierung von Problemen, während AI Coding Agents die Intelligenz zur Behebung von Problemen liefern. AIOps beantwortet: „Was passiert gerade in der Produktion?“ AI Agents beantworten: „Welche Änderung müssen wir vornehmen, um es zu beheben?“ Man benötigt beides, um eine vollständige Antwort auf die Frage „Was ist passiert?“ im Rahmen eines Incident-Response-Zyklus zu erhalten.
4. Ist es sicher, KI-generierte Fixes in Produktionssystemen einzusetzen?
Es ist nicht sicher, KI-generierte Fixes ohne sorgfältige Kontrollmechanismen in Produktionssystemen einzusetzen. Es besteht das Risiko, dass die KI Code generiert, der zwar vordergründig „korrekt“, aber logisch falsch oder unsicher ist. In infrastrukturnahen Bereichen wie Terraform oder Kubernetes können kleine Änderungen große Auswirkungen haben. Best Practices zur Minimierung dieses Risikos sind die Durchführung von Validierungen, das Testen in Staging-Umgebungen, die Überprüfung durch Menschen sowie die Führung von Audit-Logs über KI-Änderungen. Am besten behandelt man die KI als Copiloten und nicht als autonomen Akteur im Produktionssystem.
5. Wie integriert MCP (Model Context Protocol) AIOps und AI Agents?
MCP ist ein Protokoll, das als Brücke zwischen Systemen und Tools fungiert, speziell zwischen AIOps-Tools und AI-Coding-Werkzeugen wie Cursor. Es ermöglicht der KI, externe Systeme wie Datadog, PagerDuty oder Slack direkt abzufragen, um relevanten Kontext wie Logs, Incidents oder Alerts einzuholen. Dadurch wird das manuelle Wechseln zwischen Tools sowie das Kopieren und Einfügen von Daten reduziert – ein häufiges Problem in der heutigen Softwareentwicklung. Es erlaubt der KI, direkt mit dem Kontext des Produktionssystems zu arbeiten, was einen großen Vorteil darstellt, jedoch innerhalb der Entwicklungsumgebung. Die meisten Integrationen sind heute jedoch vom Entwickler gesteuert und schreibgeschützt; die KI agiert also nicht eigenständig auf den Systemen, sondern nutzt die abgerufenen Daten zur Unterstützung der Problembehebung.
6. Was sind die größten Risiken beim Einsatz von KI in DevOps- oder AIOps-Workflows?
Es gibt verschiedene Risiken, aber die wesentlichen hängen mit einer übermäßigen Verlässlichkeit auf die Technologie in kritischen Umgebungen zusammen, wie etwa halluzinierte Fixes oder Code, der perfekt aussieht, aber das falsche Problem löst. Fehlendes Systembewusstsein: KI-Systemen fehlt ein intrinsisches Verständnis des aktuellen Systemzustands in Echtzeit, sofern dieser ihnen nicht explizit bereitgestellt wird.
Sicherheitsrisiken: Der Zugriff auf Konfigurationen, Secrets oder IAM-Policies könnte unsachgemäß gehandhabt werden.
Mangelnde Nachvollziehbarkeit: Vielen Tools fehlt die Fähigkeit, die von der KI vorgenommenen Änderungen und die dahinterstehenden Gründe lückenlos nachzuverfolgen.
Über-Automatisierung: Das Überspringen von Validierungen oder menschlichen Überprüfungen kann zu Störungen in Produktionssystemen führen.
Um dies zu verhindern, benötigen Teams Leitplanken sowie Observability- und Governance-Schichten für den Einsatz von KI – anstelle des bloßen Zugriffs auf Modelle.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet


















