



October 22, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Jede Anfrage, die ein AI-Gateway passiert, enthält schützenswerte Informationen: die Frage eines Kunden, einen internen Code-Schnipsel oder einen Datensatz aus einer Datenbank für eine RAG-Pipeline. Wohin diese Daten fließen, ob sie das öffentliche Internet berühren, ob sie standardmäßig irgendwo protokolliert werden und wer die Verschlüsselungsschlüssel verwaltet – das sind Architektur-Entscheidungen, keine nachträglichen Konfigurationen. Wer hier Fehler macht, baut sich eine Sicherheitslücke für Datenabfluss direkt in die eigene KI-Infrastruktur ein.
Wir haben drei Gateways speziell im Hinblick auf sicheres Daten-Routing verglichen: TrueFoundry, Vercel AI Gateway und Cloudflare AI Gateway. Jeder Anbieter verfolgt einen anderen Ansatz – von privater Cloud-Konnektivität für eine Serverless-First-Plattform über Zero-Trust im Edge-Netzwerk bis hin zu VPC-First-Deployments. Es lohnt sich, die Unterschiede genau zu verstehen, bevor man sich für eine Lösung für produktive Workloads mit sensiblen Daten entscheidet.
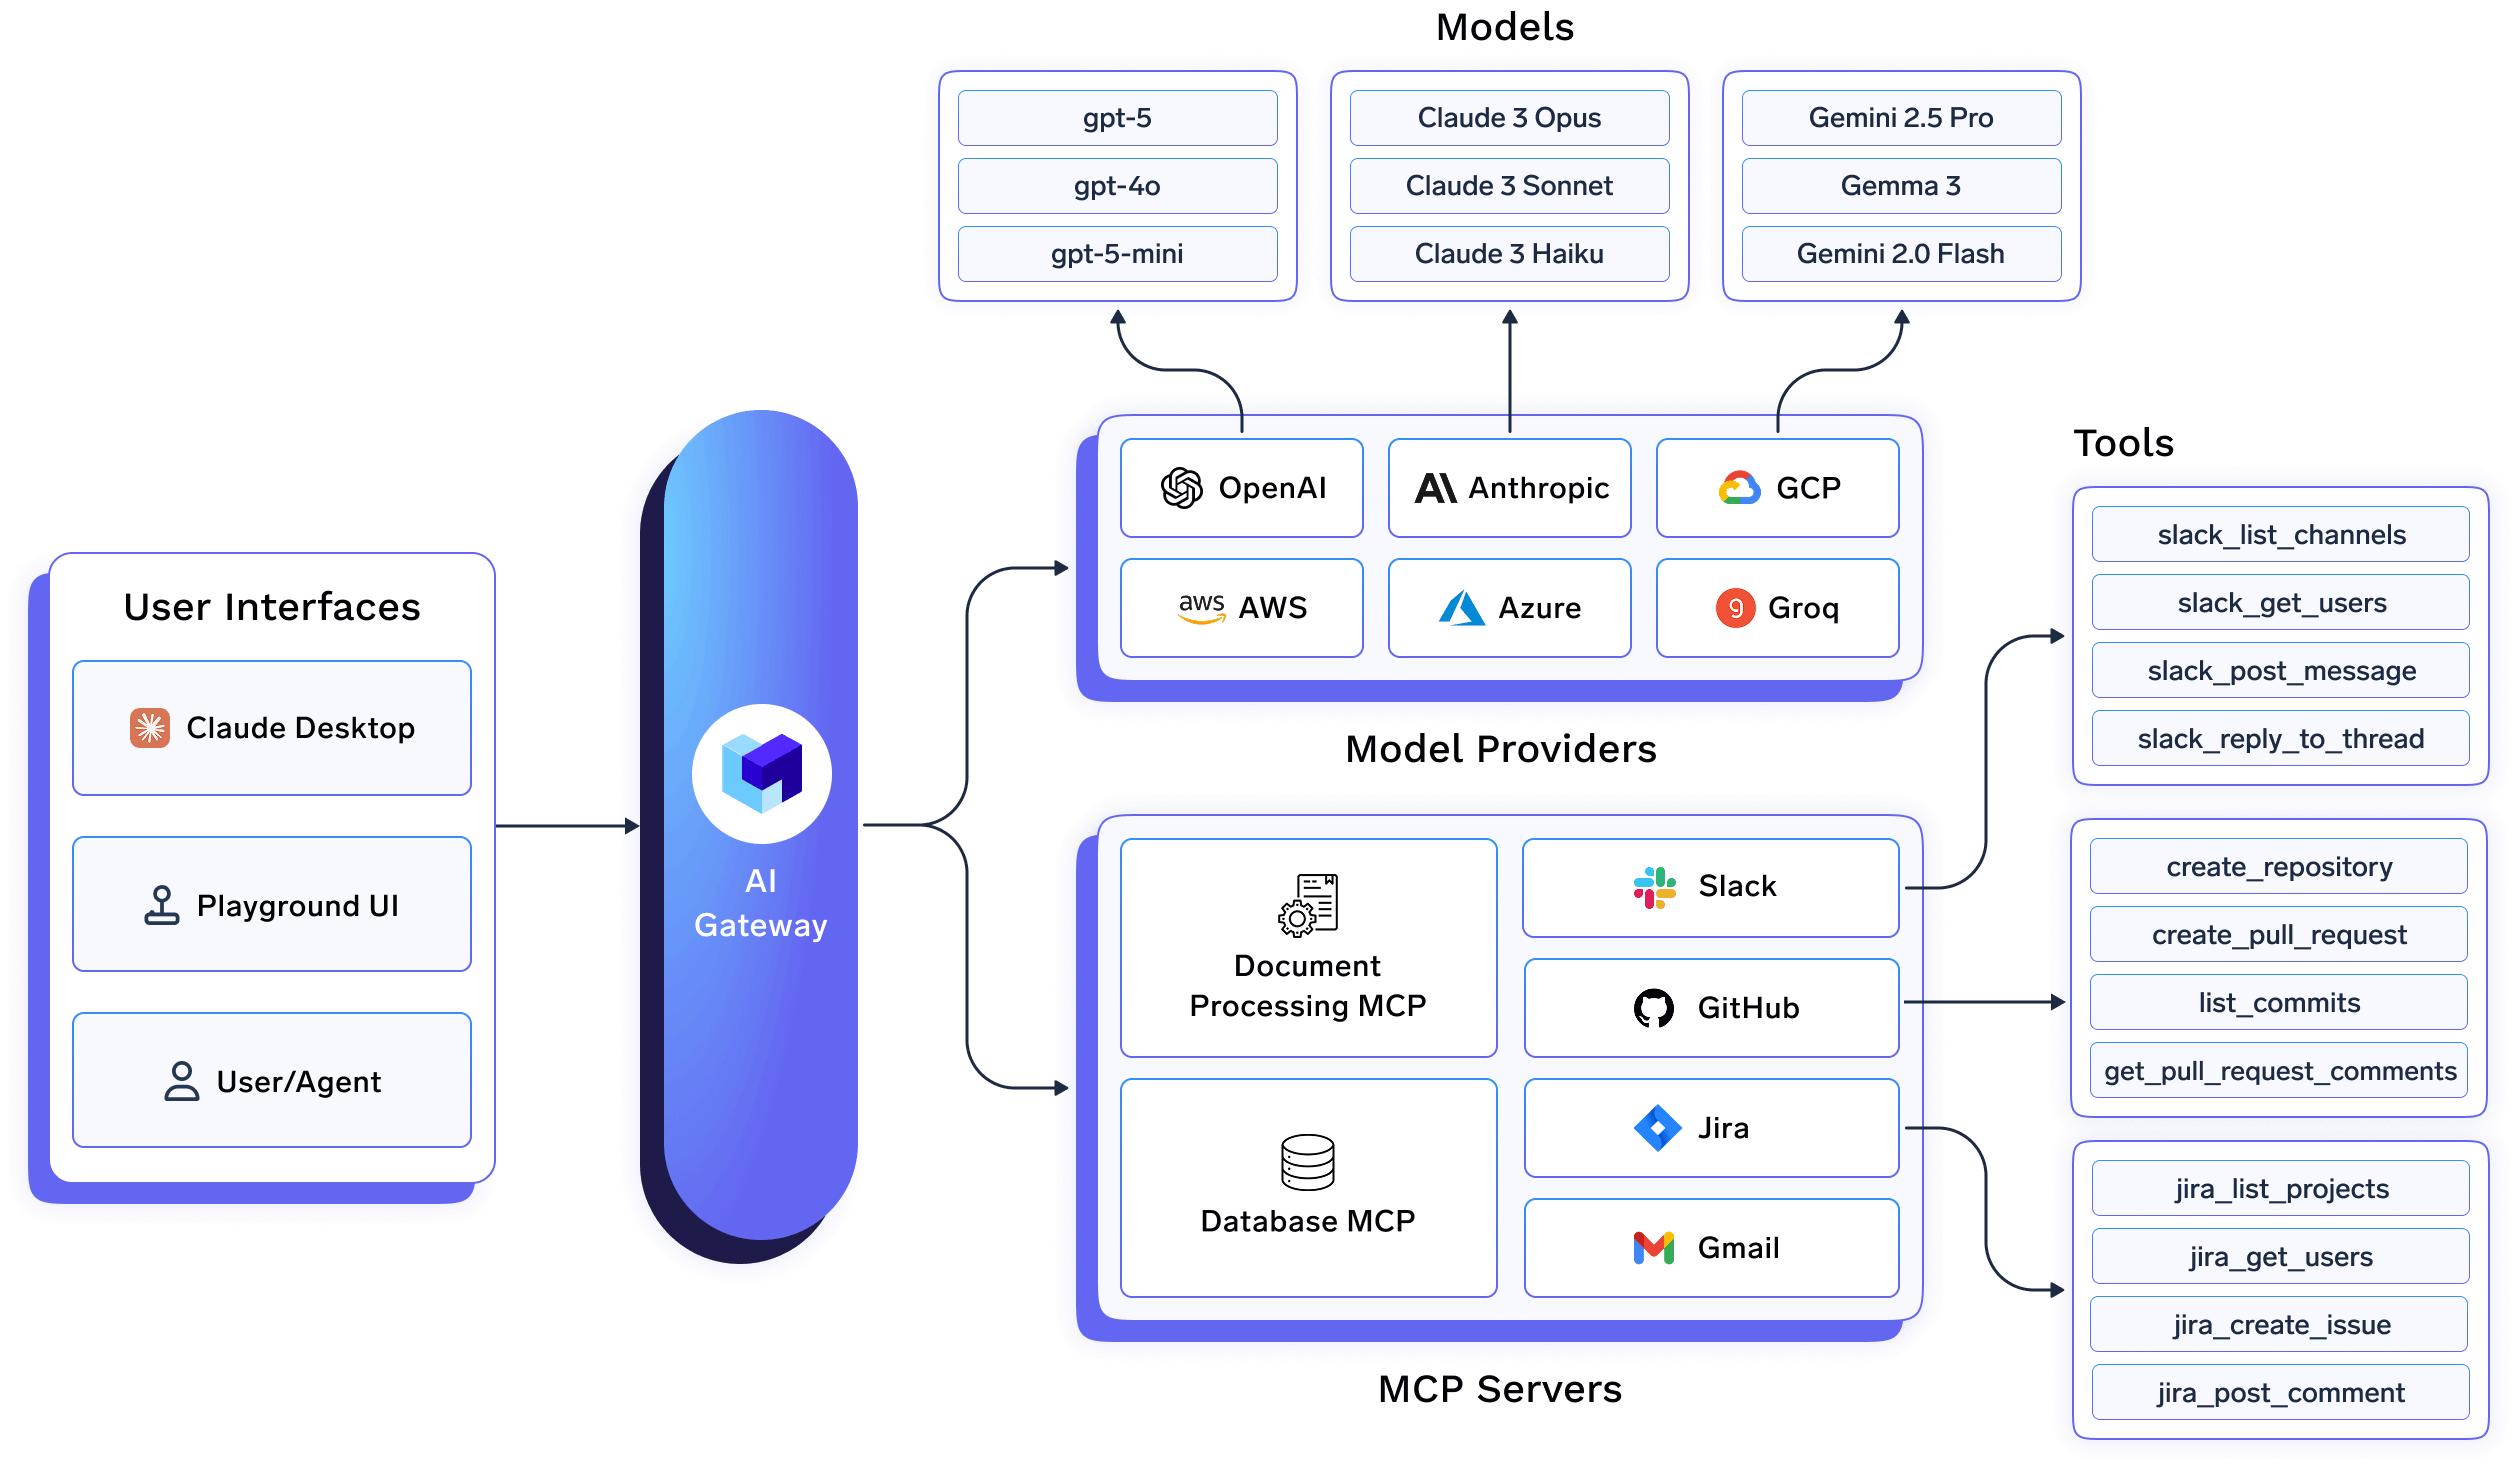
Das AI-Gateway von TrueFoundry wurde für Unternehmen entwickelt, die flexible Bereitstellungsoptionen benötigen, ohne bei der Sicherheit Kompromisse einzugehen. Es kann als verwaltetes SaaS-Angebot oder innerhalb Ihrer eigenen Infrastruktur betrieben werden – einschließlich privater VPCs, On-Premises, hybrider oder Air-Gapped-Umgebungen. Bei selbst gehosteten Bereitstellungen baut die Compute-Ebene eine reine Outbound-WebSocket-Verbindung zur Steuerungsebene auf, wodurch das Öffnen von Inbound-Ports überflüssig wird.
Für Unternehmen, die maximale Kontrolle benötigen, nutzen selbst gehostete Bereitstellungen eine reine Outbound-Verbindung zwischen der Compute-Ebene und der Steuerungsebene. Dadurch entfällt die Notwendigkeit, Inbound-Ports zu öffnen oder Firewall-Änderungen vorzunehmen. Unabhängig vom Bereitstellungsmodell ist der KI-Datenverkehr sowohl bei der Übertragung als auch im Ruhezustand verschlüsselt, was Unternehmen dabei unterstützt, ihre Sicherheitsanforderungen zu erfüllen.
Bei der Datenprüfung nutzt die integrierte PII-Erkennung kontextbezogenes Verständnis anstelle von einfachem Musterabgleich. Sie kann sensible Identifikatoren im Mutate-Modus automatisch schwärzen, sodass eine Anfrage ohne die sensiblen Daten fortgesetzt wird, anstatt komplett zu scheitern. Für regulierte Workloads, die darüber hinausgehen, lassen sich Integrationen mit TrojAI (Kreditkartensperrung), Pillar Security (SSN- und Prompt-Injection-Blockierung) sowie Verra (verwaltete Governance für regulierte Branchen) nahtlos in dieselbe Gateway-Architektureinbinden. Da Routing, Sicherheitsvorkehrungen und Verschlüsselung unabhängig davon gleich angewendet werden, an welches der über 1.000 unterstützten LLMs eine Anfrage gerichtet ist, bleibt das Sicherheitsniveau stets konsistent, egal welchen Anbieter Sie an einem bestimmten Tag nutzen.
Wichtige Highlights
Ideal für: Teams, die Anfragen an mehrere Modellanbieter weiterleiten und das Gateway innerhalb ihres eigenen Netzwerks betreiben müssen, bei gleichzeitig konsistenten Sicherheits- und Guardrail-Richtlinien, unabhängig davon, welcher Anbieter die jeweilige Anfrage verarbeitet.
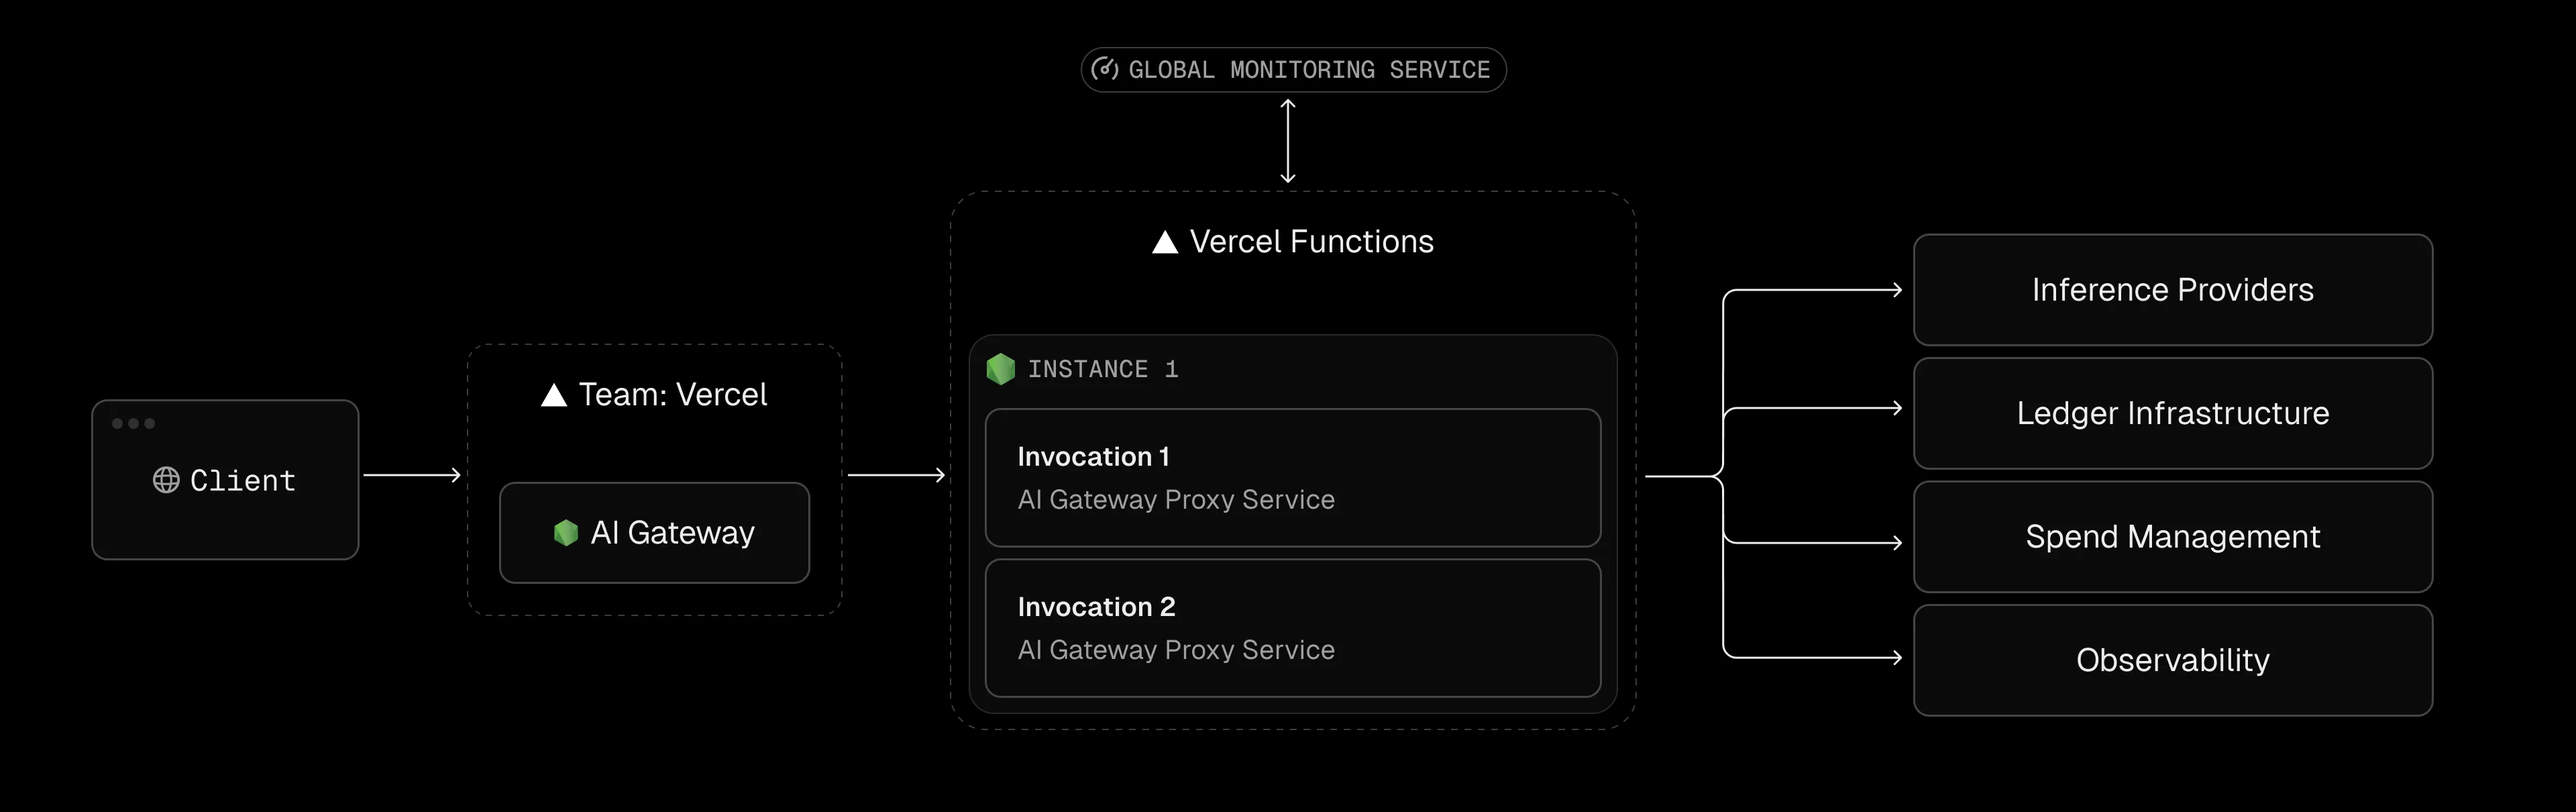
Das Hauptversprechen des Vercel AI Gateways ist eine einheitliche API für Hunderte von Modellen ohne Token-Aufschlag. Die sichere Weiterleitung basiert auf Secure Compute, wodurch der Datenverkehr zu Ihren eigenen Cloud-Ressourcen nicht über das öffentliche Internet geleitet wird. Dank VPC-Peering können Sie das Routing so konfigurieren, dass Datenverkehr aus dem CIDR-Block von Vercel direkt Ihre AWS-Umgebung erreicht. Für Daten, die über diese VPC-Peering-Verbindung übertragen werden, fallen keine Datentransfergebühren an – ein entscheidender Vorteil, sobald Sie nennenswerte Produktionsvolumina verarbeiten.
Der Kompromiss liegt im Umfang, wie bei jedem plattformspezifischen Gateway. Secure Compute und VPC-Peering sind auf das serverlose Bereitstellungsmodell von Vercel zugeschnitten. Die Garantien für privates Routing sind daher am stärksten für Teams, die ihre Anwendungsebene bereits auf Vercel betreiben. Wird es rein als eigenständiges Gateway vor einer anderweitig gehosteten Infrastruktur eingesetzt, entfällt ein Großteil dieses Vorteils der nativen Konnektivität.
Am besten geeignet für: Teams, die bereits auf Vercel entwickeln und eine private, kostengünstige Verbindung von ihrer serverlosen Anwendungsebene zu ihren eigenen Cloud-Ressourcen sowie ein einheitliches Modell-Routing benötigen.
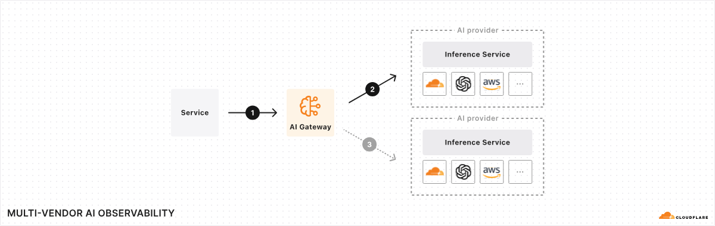
Der Ansatz von Cloudflare leitet KI-Datenverkehr durch dieselbe Zero-Trust-Architektur, die auch für den allgemeinen Arbeitsplatz- und Machine-to-Machine-Verkehr gilt. Das AI Gateway umfasst DLP-Scans für Prompts und Antworten über die Cloudflare-Firewall, sodass Teams auswählen können, welche DLP-Profile blockiert oder markiert werden sollen. Mit dem Log Explorer können Sicherheitsanalysten Nutzungsspitzen nachverfolgen, nach blockierten Versuchen zur Erfassung personenbezogener Daten suchen oder die Interaktionen eines bestimmten Benutzers mit einem nicht autorisierten Modell rekonstruieren. Die Data Localization Suite kann die Datenspeicherung auf eine bestimmte geografische Region beschränken, und das Secure Web Gateway von Cloudflare One kann nicht autorisierte KI-Anwendungen auf Netzwerkebene vollständig blockieren.
Dies ist ein starkes, echtes Edge-natives Sicherheitsmodell, bei dem die Kernfunktionen wie Caching, Ratenbegrenzung und DLP mit einem Cloudflare-Konto kostenlos sind. Der Anwendungsbereich unterscheidet sich jedoch von einem in einer VPC bereitgestellten Gateway: Die Sicherheit wird hier am Netzwerkrand von Cloudflare durchgesetzt und nicht innerhalb Ihres eigenen privaten Netzwerks. Dies ist für manche Architekturen die richtige Lösung, stellt aber für andere einen wesentlichen Unterschied dar.
Am besten geeignet für: Teams, die bereits das Zero-Trust-Ökosystem von Cloudflare nutzen und DLP sowie Datenlokalisierung direkt am Netzwerkrand durchsetzen möchten, ohne eine separate Infrastruktur aufbauen zu müssen.
Wählen Sie TrueFoundry, wenn: Sie Anfragen an mehrere Modellanbieter weiterleiten und das Gateway selbst in Ihrer eigenen VPC oder On-Premise-Umgebung bereitstellen müssen, mit einer einheitlichen Sicherheits- und PII-Richtlinie, unabhängig vom Anbieter.
Wählen Sie Vercel AI Gateway, wenn: Ihre Anwendungsschicht bereits auf Vercel läuft und Sie privates VPC-Peering zu Ihren eigenen Cloud-Ressourcen sowie ein einheitliches Modell-Routing ohne Aufschläge wünschen.
Wählen Sie Cloudflare AI Gateway, wenn: Sie bereits den Zero-Trust-Stack von Cloudflare nutzen und DLP-Scans sowie Datenlokalisierung kostenlos am Netzwerkrand durchsetzen möchten.
Da Unternehmen KI zunehmend in der Produktion einsetzen, ist sicheres Daten-Routing zu einer grundlegenden Anforderung geworden und kein optionales Feature mehr. Ein KI-Gateway sollte nicht nur den Zugriff auf mehrere LLM-Anbieter vereinfachen, sondern auch sicherstellen, dass sensible Prompts, Kundendaten und geschäftskritische Informationen durch zentralisierte Sicherheitsrichtlinien, Identitätskontrollen und Audit-Funktionen geschützt sind.
Während Plattformen wie Vercel AI Gateway und Cloudflare AI Gateway leistungsstarke Funktionen für verwaltetes Routing bieten, benötigen Organisationen mit strengeren Sicherheits- und Compliance-Anforderungen oft eine größere Kontrolle über Bereitstellung, Governance und Datenverarbeitung.
TrueFoundry zeichnet sich dadurch aus, dass es sicheres KI-Traffic-Routing mit Enterprise-Funktionen wie privaten Bereitstellungen, kontextbezogener PII-Erkennung, Richtliniendurchsetzung, umfassender Beobachtbarkeit und Unterstützung für über 1.000 LLMs über eine einheitliche Steuerungsebene kombiniert. Für Unternehmen in regulierten Branchen oder mit geschäftskritischen KI-Workloads bietet es die nötige Flexibilität und Governance, um KI sicher und skalierbar einzusetzen.
Wenn Sie 2026 KI-Gateways evaluieren, priorisieren Sie Lösungen, die zu Ihrem Sicherheitsstatus, Ihren Compliance-Verpflichtungen und Ihrer langfristigen KI-Strategie passen – und nicht nur solche, die API-Integrationen vereinfachen.
F: Welches AI-Gateway eignet sich am besten für sicheres Daten-Routing?
A: Das hängt davon ab, wo Ihre Infrastruktur bereits läuft. TrueFoundry ist ideal für Teams, die das Gateway in ihrer eigenen VPC oder On-Premise-Umgebung bereitstellen müssen und eine einheitliche Sicherheit über alle Modellanbieter hinweg benötigen. AWS Bedrock eignet sich für Teams, die bereits nativ auf AWS arbeiten. Cloudflare AI Gateway ist die richtige Wahl für Teams, die bereits das Zero-Trust-Ökosystem von Cloudflare nutzen.
F: Speichert AWS Bedrock meine Prompts und Antworten standardmäßig?
A: Nein. Standardmäßig speichert Bedrock weder Prompts noch Modellantworten; Inferenzdaten werden nur temporär verarbeitet, es sei denn, Sie aktivieren explizit die Protokollierung von Modellaufrufen.
F: Kann das AI-Gateway von TrueFoundry vollständig in meinem eigenen Netzwerk betrieben werden?
A: Ja. Es lässt sich in Ihrer VPC, On-Premise, in luftdichten (air-gapped) oder hybriden Umgebungen bereitstellen. Da die Compute-Ebene eine reine Outbound-Verbindung zur Control-Plane nutzt, müssen keine Inbound-Ports in Ihrer Firewall geöffnet werden.
F: Ist das DLP-Scanning von Cloudflare AI Gateway kostenlos?
A: Ja, die grundlegenden Funktionen für DLP-Scanning, Caching und Rate Limiting sind in einem Cloudflare-Konto enthalten. Für höhere Protokollvolumina ist ein kostenpflichtiger Workers-Plan erforderlich.
F: Unterstützt TrueFoundry HIPAA und DSGVO für das sichere Routing sensibler Daten?
A: Ja. Die verwaltete Infrastruktur erfüllt die Anforderungen von SOC2 Type II, ISO 27001, DSGVO und HIPAA. Zudem kann die Plattform vollständig innerhalb Ihrer eigenen VPC oder On-Premise-Umgebung bereitgestellt werden, sodass sensible Daten Ihre Domäne niemals verlassen müssen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet



















