November 16, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Blazingly fast way to build, track and deploy your models!
يُعد منح نموذج الذكاء الاصطناعي القدرة على تنفيذ الأكواد أحد أكثر الترقيات فاعلية التي يمكنك القيام بها. فبدلاً من قراءة 100,000 صف في سياق النموذج، يمكن للوكيل كتابة كود يقوم بمعالجتها. وبدلاً من مطالبة النموذج بتحويل الملفات ذهنياً، يمكنه تشغيل أداة تحليل. وبدلاً من تقديم اقتراح غامض، يمكنه بناء مخرجات واختبارها.
هذه هي اللحظة التي يتوقف فيها نظام الذكاء الاصطناعي عن كونه "مجرد نصوص". فالكود يمكنه قراءة الملفات، وفتح المقابس (sockets)، واستهلاك موارد المعالج، وإنشاء عمليات فرعية، وفحص متغيرات البيئة، وتعديل أي شيء يمكن لبيئة التشغيل الوصول إليه. النمط الصحيح في بيئة الإنتاج ليس "زيادة الثقة في النموذج"، بل هو منح النموذج جهاز كمبيوتر أصغر.
agent
  ↓
ephemeral workspace
  ├─ filesystem: scoped
  ├─ CPU / memory: bounded
  ├─ runtime: code + shell
  ├─ network: deny / allowlist
  ├─ secrets: none by default
  └─ artifacts: explicit export
          ↓
     governed tool boundary
          ↓
   approval / policy
          ↓
   external side effect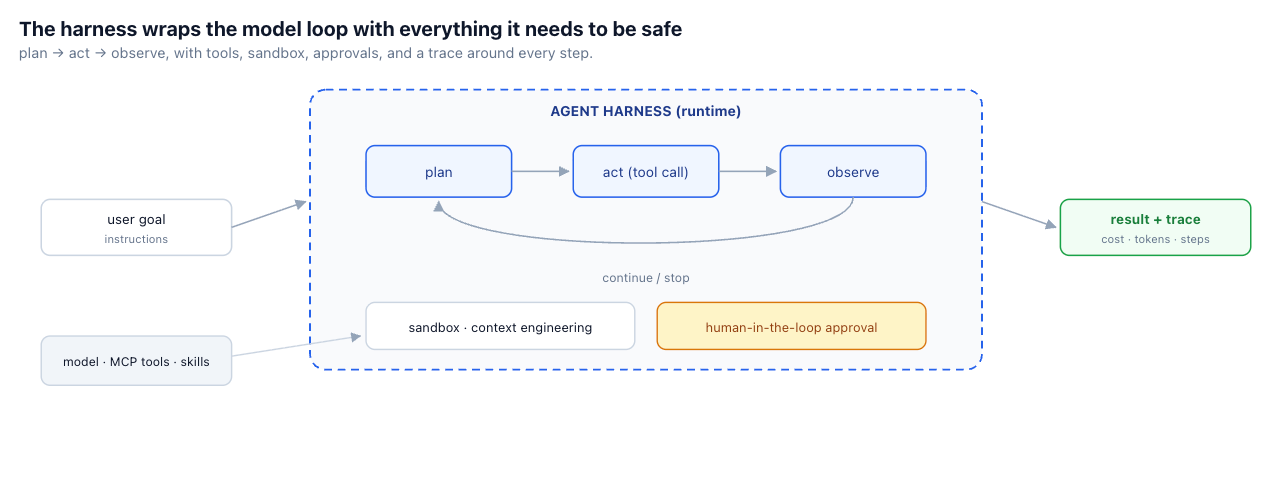
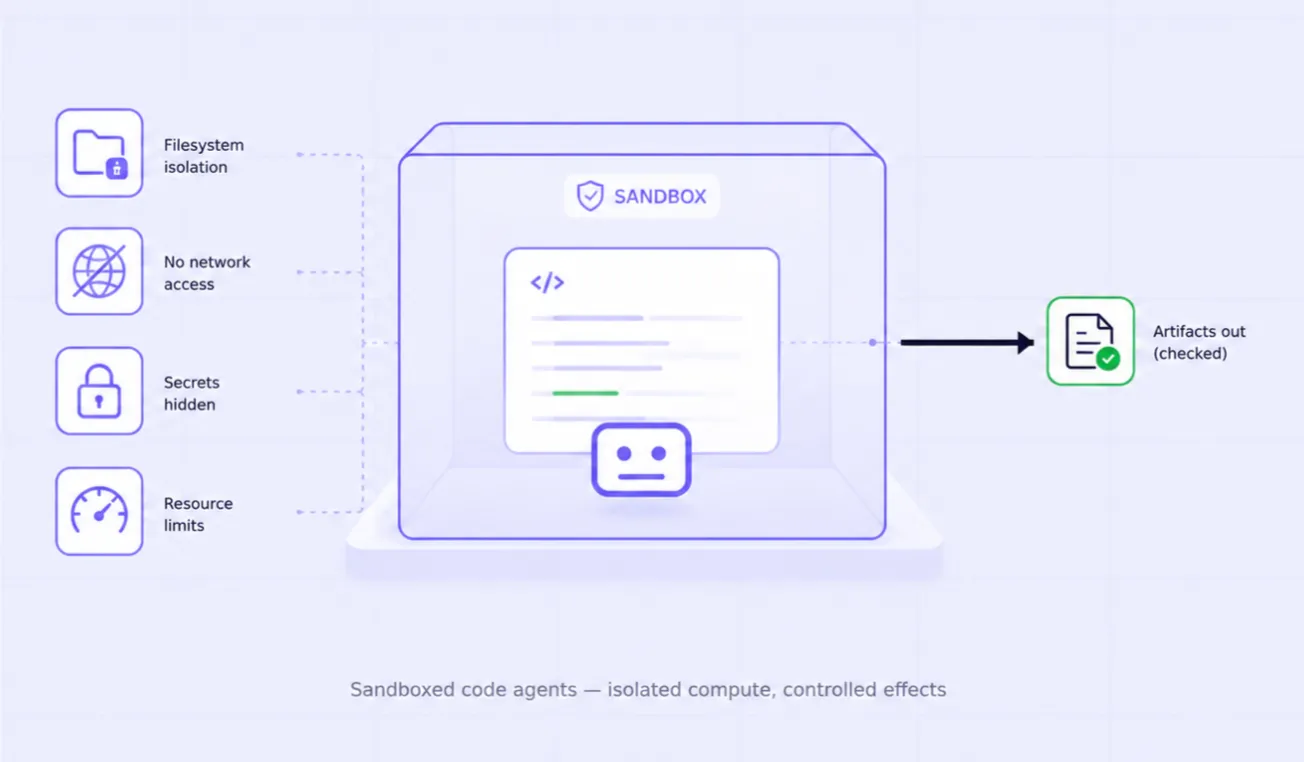
امنح عملية التشغيل مساحة عمل خاصة، وليس نظام ملفات المضيف. قم بتحميل المدخلات الضرورية فقط واجعل مسارات المضيف الحساسة غير قابلة للوصول. يجب أن يكون تصدير المخرجات صريحاً بحيث لا يعني "إنشاء الوكيل لملف" أنه "يمكن للوكيل الكتابة في أي مكان".
يجب التعامل مع الوصول إلى الشبكة كصلاحية. فالعديد من مهام التحليل لا تحتاج إلى أي اتصال خارجي بالشبكة على الإطلاق. بينما قد تحتاج مهام أخرى إلى قائمة سماح (allowlist). إن السماح بالخروج غير المقيد يحول تنفيذ الأكواد العشوائية إلى مسار لتسريب البيانات.
لا تقم بحقن بيانات اعتماد مزود الخدمة أو بيانات الاعتماد التجارية طويلة الأمد في بيئة العزل بشكل افتراضي. إذا كان الوكيل يحتاج إلى قدرة خارجية، ففضل استخدام أداة خاضعة للحوكمة تقوم بالمصادقة خارج بيئة العزل وتكشف فقط عن العملية المحدودة المطلوبة.
قم بضبط حدود زمنية، وحدود للمعالج والذاكرة والعمليات وحجم المخرجات. فبدونها، قد يتحول أي تكرار لانهائي عرضي أو توسع غير محدود في البيانات إلى حادثة في البنية التحتية بدلاً من مجرد خطوة فاشلة للوكيل.
افصل بين الإنشاء والنتيجة. يمكن لبيئة العزل إنتاج تصحيح (patch)، أو تقرير، أو صورة، أو ملف SQL، أو خطة نشر. وتتولى خطوة لاحقة تتعلق بالسياسة/الموافقة تحديد ما إذا كان سيتم نشر هذه المخرجات أو تطبيقها.
"بيئة العزل" ليست خاصية ثنائية. قم بحصر الصلاحيات التي تحصل عليها العملية: مسارات القراءة/الكتابة، الوجهات الخارجية، تثبيت الحزم، إنشاء العمليات الفرعية، ميزات النواة، متغيرات البيئة، بيانات الاعتماد المحملة، والحد الأقصى لوقت التشغيل. الوضع الأمني هو محصلة تقاطع هذه الصلاحيات، وليس مجرد تسمية الحاوية.
على سبيل المثال، مساحة عمل بدون تحميلات للمضيف ولكن مع وصول غير مقيد للإنترنت وبيانات اعتماد سحابية لا تزال قادرة على تسريب البيانات أو تعديل البنية التحتية. ومساحة عمل بدون شبكة ولكن مع وحدة تخزين قابلة للكتابة في بيئة الإنتاج لا تزال قادرة على التسبب في أضرار. إن مخرجات التصميم المفيدة هي مصفوفة صلاحيات توضح بدقة ما يمكن لكل فئة من مهام الوكلاء القيام به.
لا تتطلب العديد من مهام وكلاء البرمجيات المفيدة وصولاً مباشراً إلى بيئة الإنتاج. دع الوكيل ينشئ تصحيحاً برمجياً، أو دفتر ملاحظات، أو تقريراً، أو خطة ترحيل، أو ملف تعريف نشر، أو مجموعة بيانات معدلة داخل بيئة معزولة (Sandbox). ثم قم بترقية هذا المخرج عبر مسار مراجعة منفصل. يخلق هذا نقطة فحص طبيعية حيث يمكن إجراء الاختبارات الحتمية، وتطبيق السياسات، والمراجعة البشرية قبل حدوث أي تبعات.
هذا النمط فعال بشكل خاص في أعمال البرمجيات: إنشاء تصحيح برمجياً ← تشغيل الاختبارات في بيئة معزولة ← إصدار ملف الفروقات (diff) ونتائج الاختبار ← الموافقة ← التطبيق عبر مستودع أو أداة نشر خاضعة للتحكم. يحصل الوكيل بذلك على استقلالية واسعة في الحوسبة دون الحصول على استقلالية مماثلة في بيئة الإنتاج.
يمكن للوكيل الذي يتمتع بحرية تثبيت الحزم تنفيذ نصوص برمجية عشوائية تابعة لجهات خارجية وتوسيع نطاق اتصاله بالشبكة. يجب أن تستخدم بيئات الإنتاج المعزولة صوراً أساسية موثوقة، ومجموعات تبعيات محددة، ومصادر حزم مدرجة في القائمة البيضاء، أو سياسة واضحة لتثبيت الحزم. إن سهولة استخدام أمر مثل "pip install" قد تكون مناسبة لبعض المهام المؤقتة منخفضة المخاطر، ولكن يجب أن يكون ذلك خياراً واعياً.
قم بتخزين إصدار صورة البيئة المعزولة/وقت التشغيل، ومعرفات المدخلات، والأوامر المنفذة أو خلايا الكود، وحالات الخروج، وبصمات المخرجات، وأي استدعاءات خارجية خاضعة للرقابة. قد لا تكون إعادة التشغيل الكاملة (بكل بايت) عملية دائماً، ولكن يجب أن يكون المشغل قادراً على شرح ما تم تشغيله وما هي المخرجات التي تجاوزت حدود البيئة المعزولة.
تتعامل إطار عمل الوكيل (Agent Harness) مع التنفيذ في بيئة معزولة كجزء من وقت التشغيل المحيط بالنموذج، إلى جانب إدارة السياق، والموافقات، وتنفيذ الأدوات، والتتبع. وهذا يجعل تنفيذ الكود مفيداً لكل من الأتمتة والتحكم في السياق: حيث يمكن معالجة البيانات الوسيطة الضخمة داخل مساحة العمل بدلاً من نسخها عبر جولات متكررة للنموذج.
تظل الإجراءات الخارجية أفضل تعبيراً من خلال بوابة MCP، حيث يتم مركزية بيانات اعتماد الأدوات، والتحكم في الوصول، وضوابط الحماية قبل وبعد التنفيذ، والموافقات. سجل الوكلاء (Agent Registry) يوفر سياق الهوية/المالك المحيط بالوكيل، وتربط التتبعات الشاملة بين العمل في البيئة المعزولة وخطوات النموذج والأدوات.
النقطة الجوهرية في التصميم هي الفصل: البيئة المعزولة هي المكان الذي يمكن للوكيل أن يحسب فيه؛ والبوابة هي المكان الذي يكتسب فيه الوكيل الصلاحية للتأثير على الأنظمة الأخرى.
تعمل بيئة الحماية (Sandbox) على تقليل نطاق الضرر المحتمل، لكنها لا تجعل التعليمات البرمجية العشوائية موثوقة. فمخاطر اختراق النواة أو الحاويات، ومخاطر التبعيات، والصلاحيات المفرطة، والتعرض للشبكة تظل قائمة. قد تتطلب البيئات عالية الموثوقية عزلاً أقوى مما توفره الحاويات القياسية.
علاوة على ذلك، لا يحتاج كل وكيل ذكاء اصطناعي إلى صلاحية تنفيذ التعليمات البرمجية. إن إضافة واجهة أوامر (Shell) إلى سير عمل يقتصر على استدعاء ثلاث واجهات برمجة تطبيقات (APIs) محددة جيداً يؤدي إلى توسيع سطح الهجوم دون إضافة قدرات تذكر. استخدم دائماً أقل مساحة تنفيذ ممكنة تفي بمتطلبات المهمة.
تعد بيئة الحماية وسيلة دفاعية ضمن استراتيجية الدفاع المتعدد الطبقات، وليست ضماناً مطلقاً للسلامة. يجب أن تتناسب قوة العزل مع مستوى حساسية التعليمات البرمجية والبيانات والشبكة والأنظمة المرتبطة بها.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد