


November 13, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
كل عبء عمل آخر للذكاء الاصطناعي يعمل على بنية تحتية تمتلكها — في العنقود (cluster) الخاص بك، أو وفق سياسة الشبكة لديك، أو باستخدام بيانات مصادقة يمكنك تدويرها. أما Codex فهو عبارة عن عملية CLI تعمل على الجهاز المحمول للمطور وتعتمد على قراءة ملف TOML موجود في مجلده الرئيسي لتتصل مباشرة بمزود النموذج. وهناك خمس خصائص تجعل هذه العملية تنتمي إلى فئة مختلفة من التحديات:
رد الفعل المعتاد هو إنشاء وثيقة سياسات تنظيميّة. لكنها تفشل لسبب واحد: كل ما تطلبه هذه الوثيقة يتواجد داخل ملف يمكن للمطور تعديله.
يجب أن تتوفر أربع خصائص في كل طلب:
يوفر لك البوابة (gateway) هذه الخصائص الأربع جميعًا — ولكن فقط إذا كان العميل يوجه الطلبات إليها ويستمر في توجيهها إليها. وهناك ثلاث حالات لتطبيق ذلك، وحالة واحدة فقط تعتبر تطبيقًا فعليًا للحوكمة:
قفل الملف دون تدوير رمز المصادقة يعالج التلاعب ولكنه يتجاهل سرقة بيانات المصادقة؛ وتدوير البيانات دون قفل الملف يفعل العكس. أنت بحاجة إلى الاثنين معًا.
اعتبار حساب مزود النموذج هو نقطة التحكم. إدارة الهوية، والـ SSO، وعضوية مساحة العمل، وسياسات لوحة الإدارة الخاصة بـ Codex تتم داخل لوحة تحكم OpenAI وليس في البوابة الخاصة بك — وكذلك الحال بالنسبة لسياسات الاحتفاظ بالمدخلات والمخرجات، والتي "تخضع لاتفاقيتك مع OpenAI". بينما تتحكم البوابة في التوجيه، والإنفاق، وحواجز الحماية (guardrails)، وسجل التسجيل الخاص بها، وليس عقدك مع المزود.
افتراض أن نشر سياسة عبر MDM لمرة واحدة يعني تطبيقًا دائمًا. تغير التطبيقات الأولوية في ترتيب قراءة ملفات التكوين بين الإصدارات. فإصدار Codex v0.149.0 ألغى دعم managed_config.toml على Windows تمامًا — حيث أصبح يتجاهل الملف مع إظهار تحذير عند التشغيل (Ignoring deprecated managed config file)، دون وجود بديل في الـ registry. وبالتالي، فإن أي أسطول تم تكوينه قبل هذا الإصدار يصبح غير خاضع للحوكمة دون إظهار أي خطأ.
توفير مفتاح API مشترك. هذه هي أسرع طريقة لبدء عمل ثلاثين مطورًا، ولكنها تدمر كل عناصر التحكم اللاحقة دفعة واحدة. إذ لا يمكنك تحديد معدل الاستخدام لشخص معين أو الإجابة على سؤال "من أرسل هذا الإدخال" باستخدام بيانات مصادقة مشتركة على مستوى المستأجر.
يتعامل Codex مع TrueFoundry AI Gateway كمزود نموذج؛ وكل شيء آخر ينشأ من وصول حركة المرور إلى مكان تسيطر عليه. تتوفر تفاصيل البوابة في لوحة الشيفرة البرمجية داخل واجهة المستخدم.
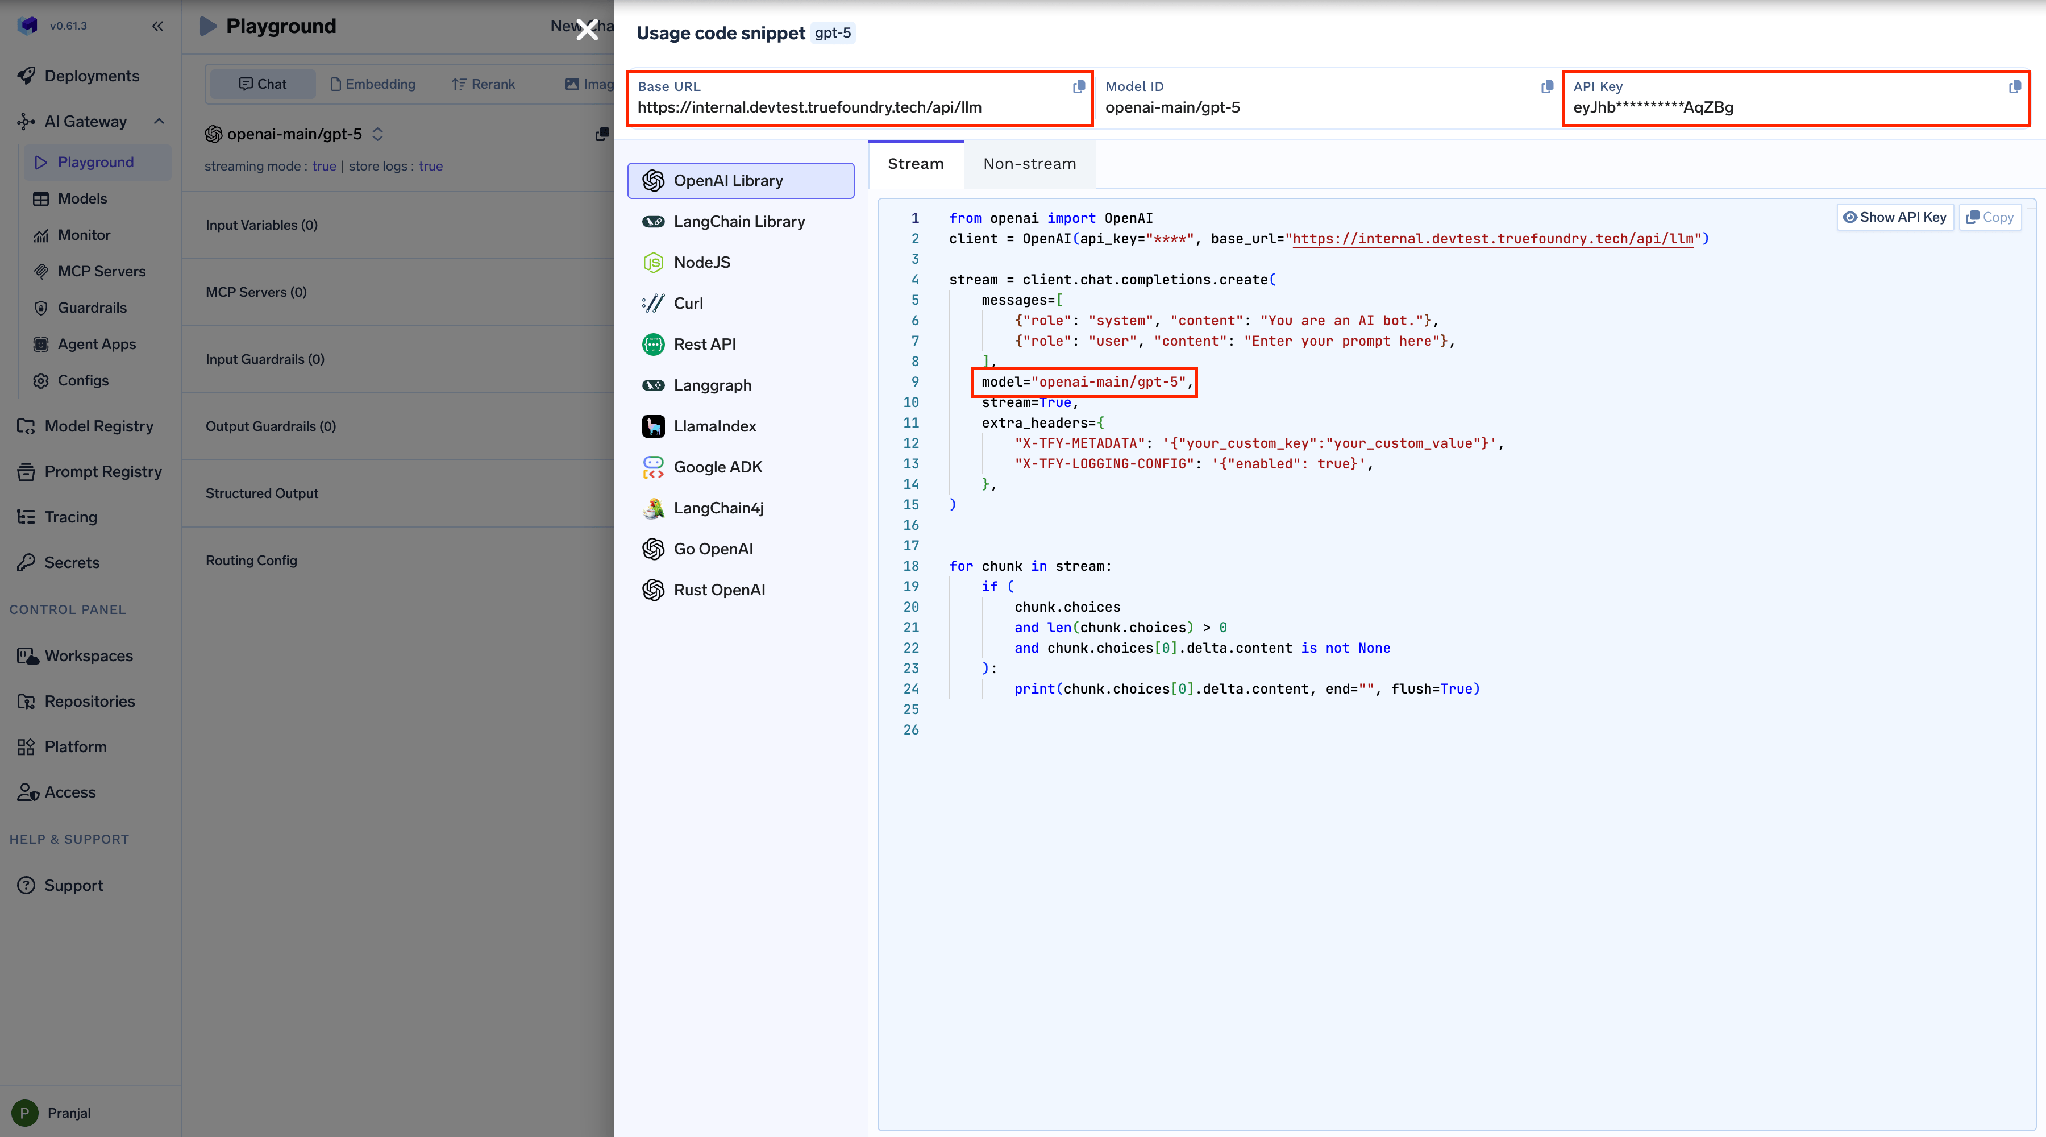
الصيغة المخصصة لمطور واحد: يتم وضع رمز المصادقة في Authorization وتتعرف البوابة من خلاله على الشخص.
model = "gpt-5.2-codex"
model_provider = "truefoundry"
[model_providers.truefoundry]
name = "TrueFoundry AI Gateway"
base_url = "{GATEWAY_BASE_URL}"
wire_api = "responses"
[model_providers.truefoundry.http_headers]
Authorization = "Bearer TFY_API_KEY"
اشتراك ChatGPT الخاص بالمطور يدفع تكلفة الاستنتاج بينما تظل البوابة تحكم حركة المرور. يتغير أمران: يتطلب الأمر ضبط requires_openai_auth = true، وينتقل رمز مصادقة TrueFoundry من Authorization إلى x-tfy-api-key، لأن Codex يحتاج إلى Authorization لرمز ChatGPT OAuth الخاص به.
model = "gpt-5.2-codex"
model_provider = "truefoundry"
[model_providers.truefoundry]
name = "TrueFoundry AI Gateway"
base_url = "{GATEWAY_BASE_URL}"
wire_api = "responses"
requires_openai_auth = true
[model_providers.truefoundry.http_headers]
x-tfy-api-key = "TFY_API_KEY"
من جانب البوابة، قم بإنشاء مزود تحت Integrations ← Providers من نوع OpenAI، باستخدام العنوان الرئيسي https://chatgpt.com/backend-api/codex، واترك حقل مفتاح API فارغًا.
الحقل الفارغ هو الإشارة المطلوبة، وليس خطأً أو سهوًا. إذا كان هناك مفتاح مخزن، فستستخدمه البوابة بدلاً من بيانات مصادقة ChatGPT الخاصة بالمطور — مما يقطع تدفق الاشتراك وقد يوجه حركة المرور تحت حساب خاطئ. والمسؤول الذي يقوم بملاء ذلك الحقل "بنية المساعدة" يحول ثلاثين مطورًا مقترنين بهوياتهم الفردية إلى مستأجر مفتاح API واحد مجهول الهوية، دون أن يظهر أي خطأ في النظام.
عند تركه فارغًا، تحصل على إسناد مزدوج: حيث تسجل TrueFoundry المطور من x-tfy-api-key، وتنسب OpenAI الاستخدام إلى مقعد ChatGPT الخاص به. وتكون معرفات النماذج بالشكل chatgpt-codex/gpt-5.2-codex.
ينتج قيودان عن ربط بيانات المصادقة بحساب ChatGPT واحد. يمكن لهدف واحد فقط من أهداف النموذج الافتراضي (virtual model) أن يكون حساب نموذج باشتراك ChatGPT؛ بينما يمكن للأهداف المدعومة بمفاتيح API التعايش إلى جانبه. كما أن حدوث خطأ 401 أو 403 أو 429 لمطور واحد لا يضع الهدف المشترك في حالة تبريد موازن الأحمال (load-balancer cooldown)، وبالتالي فإن استنفاد الحصة التراكمية لمطور واحد لا يؤثر على أي شخص آخر.
(تختلف الوثائق حول الأهلية لخطط الاشتراك: تذكر صفحة أمان المؤسسات خطتي Business أو Enterprise، بينما تذكر صفحة CLI الخطة Personal أيضًا. [VERIFY] قبل الوعد بفئة معينة.)
هذا هو السطر الذي تنسخه الفرق بشكل خاطئ ثم تقضي فترة بعد الظهيرة في استكشاف الأخطاء وإصلاحها. تضيف البوابة نقطة النهاية /responses فقط لبروتوكول Responses wire. إذا قمت بضبط wire_api = "chat"، فإن الطلب يذهب إلى /chat/completions مقابل نفس العنوان الرئيسي، وهو ليس نقطة نهاية صالحة لحركة مرور Codex. وهو أيضًا ما يجعل gpt-5.x-codex thinking tokens تعمل بشكل صحيح.
تعرض صفحة Codex CLI الأمر بشيء من المرونة — responses لنماذج gpt-5.x-codex، وchat للنماذج الأخرى. ولكن النتيجة واحدة: بالنسبة لنماذج عائلة Codex، يعتبر بروتوكول Responses wire إلزاميًا.
يرسل Codex الـ thinking tokens إلى نماذج محددة ويتعرف عليها من خلال مطابقة سلسلة النص الخاصة بالنموذج. الأسماء المؤهلة بالكامل — مثل openai-main/gpt-5 أو azure-openai/gpt-5 — لا تتطابق، مما يؤدي إلى فشل اكتشاف الميزات.
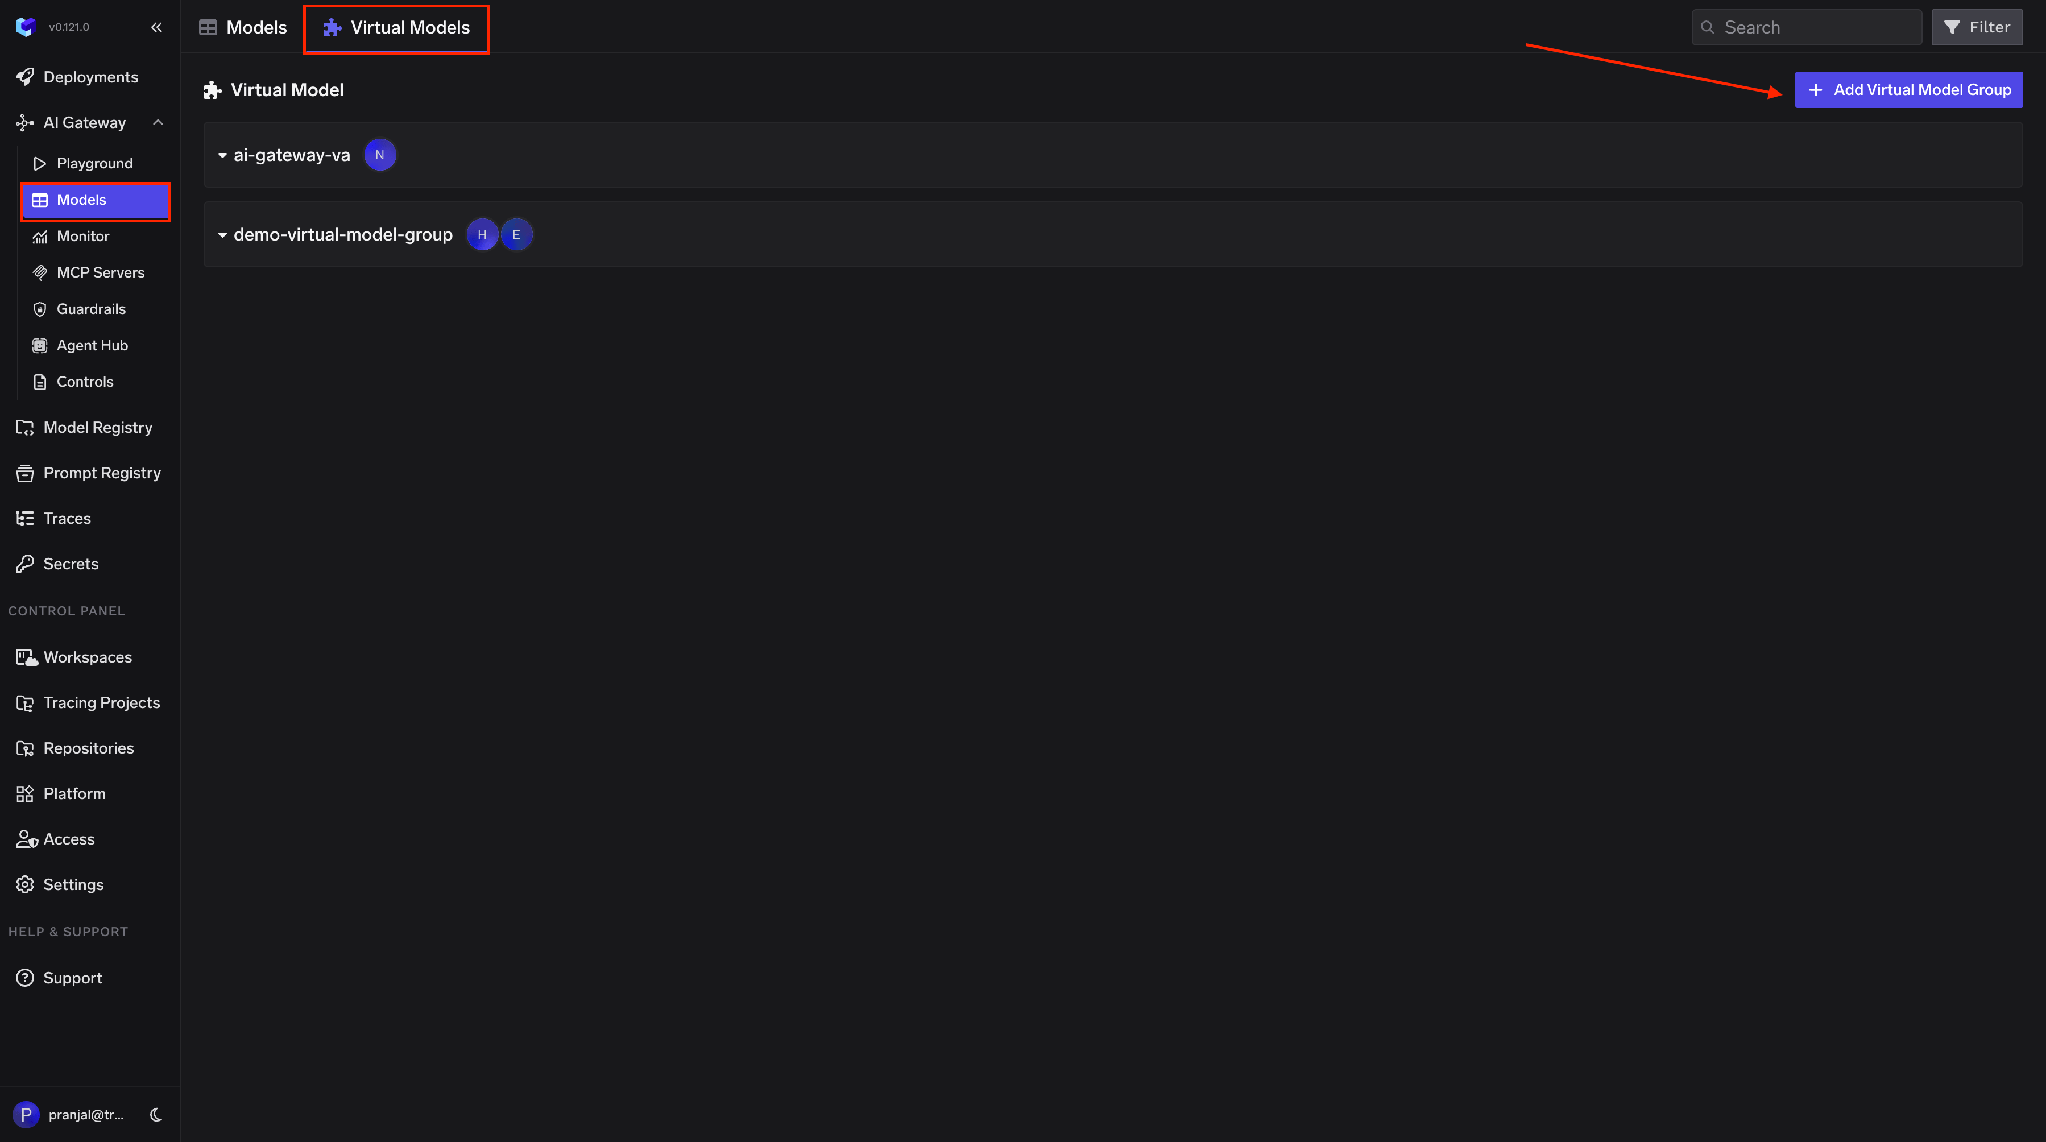
القاعدة هي: استخدم اسمًا (slug) يتطابق مع معرّف النموذج الفعلي، مثل gpt-5.2-codex. يتعرف Codex على هذه المعرفات ويفعل الميزات المناسبة. لا تضع الاسم المؤهل بالكامل في تكوين Codex.
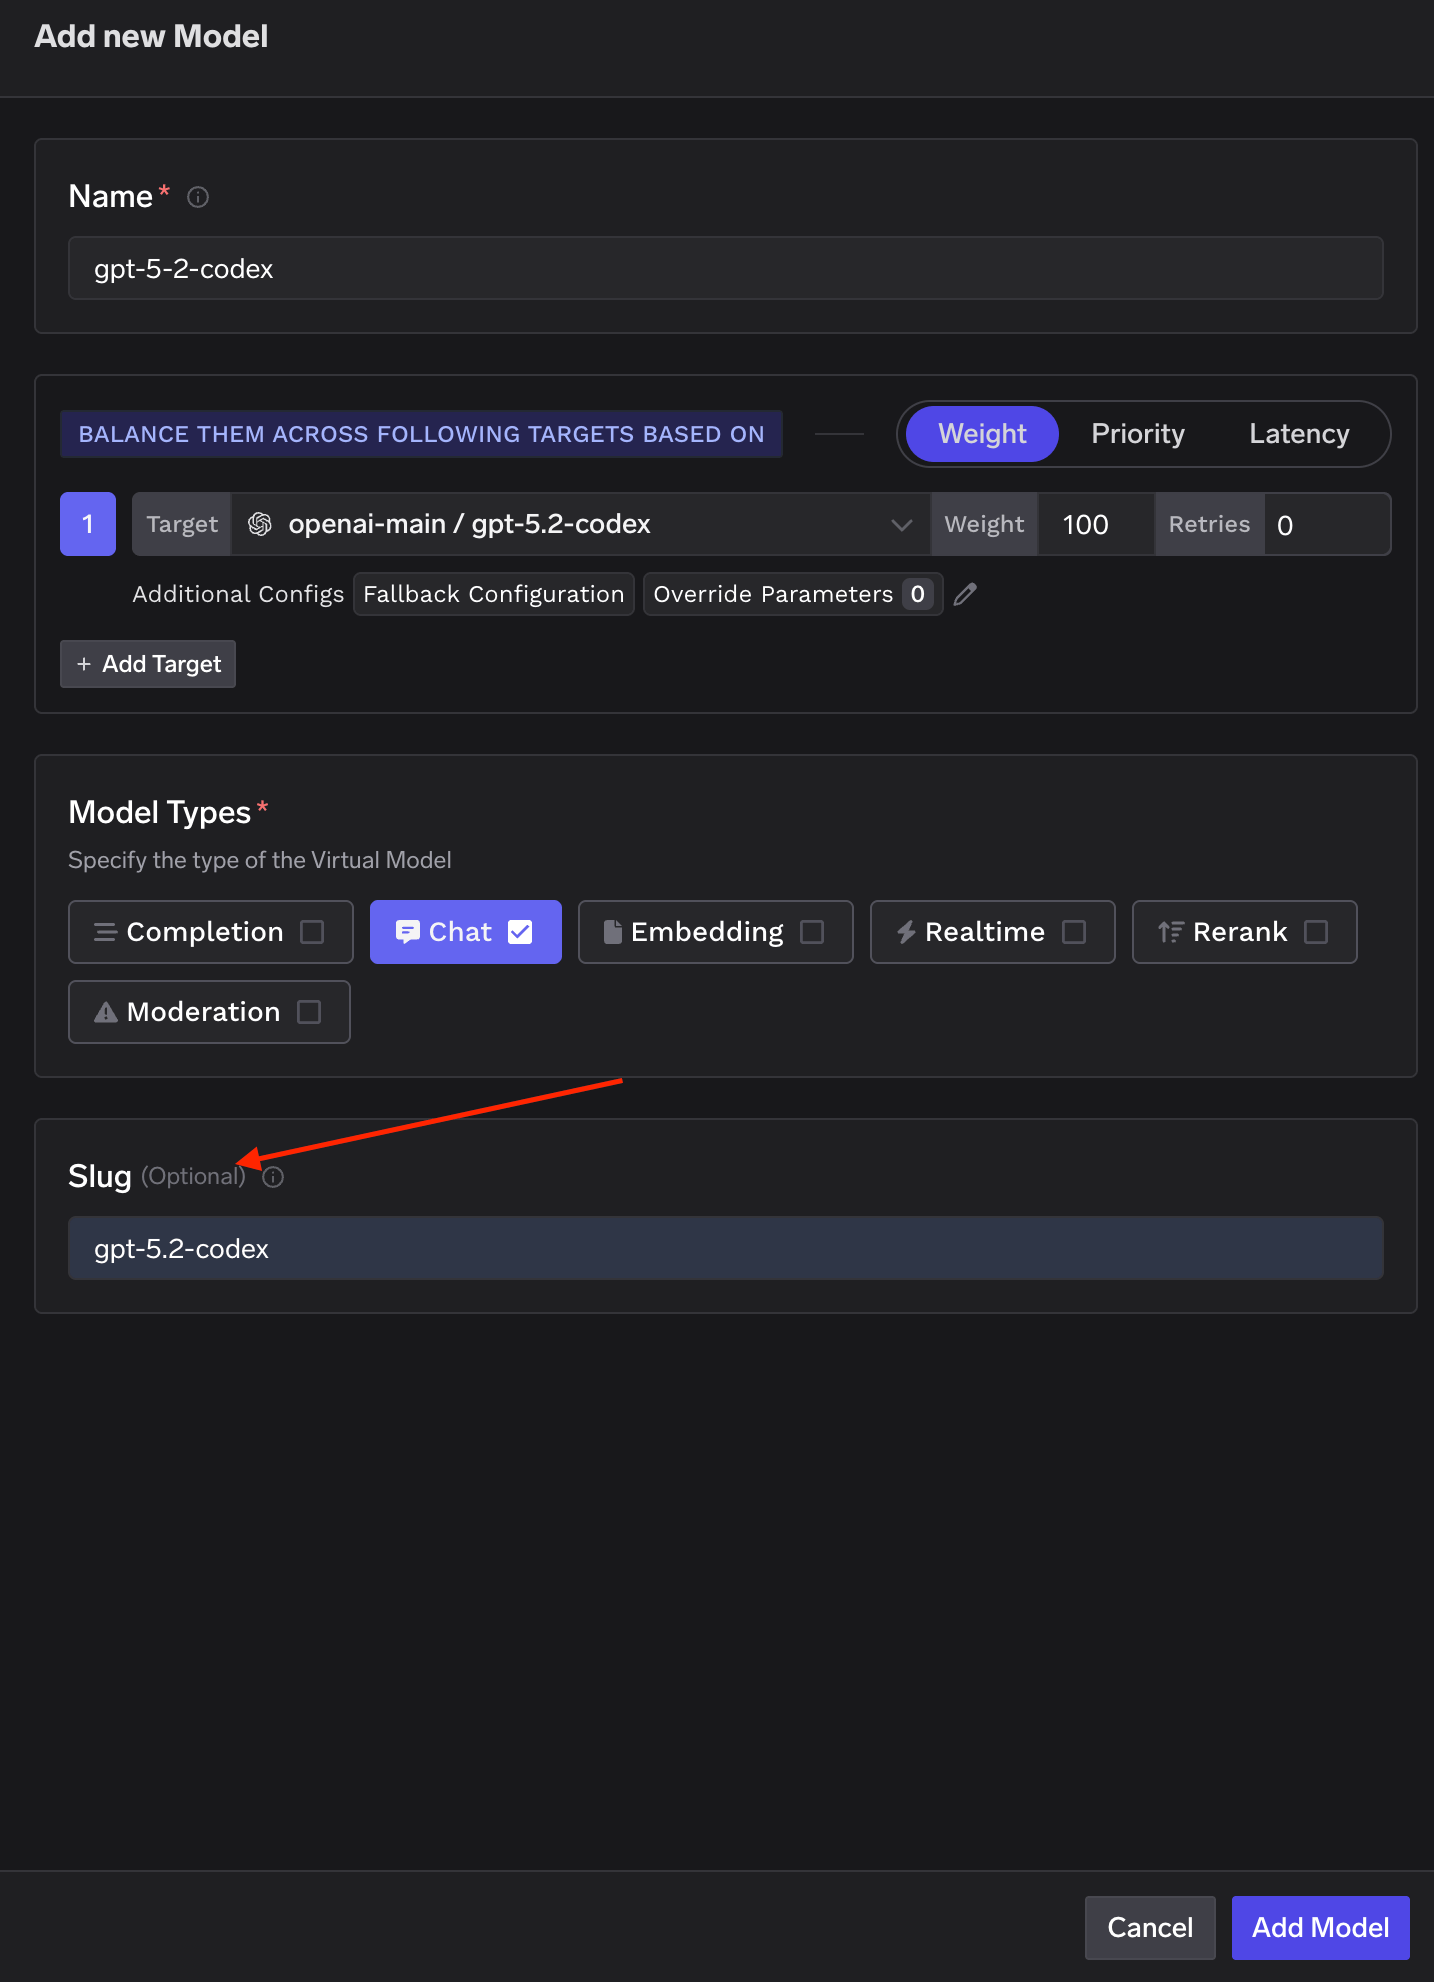
الأسماء (slugs) فريدة على مستوى المستأجر وتتم تهيئتها في إعدادات Virtual Model Provider Group. ويعمل كل من الـ slug والمسار الكامل للمجموعة/النموذج داخل جسم الطلب؛ لكن Codex يتطلب صيغة الـ slug.
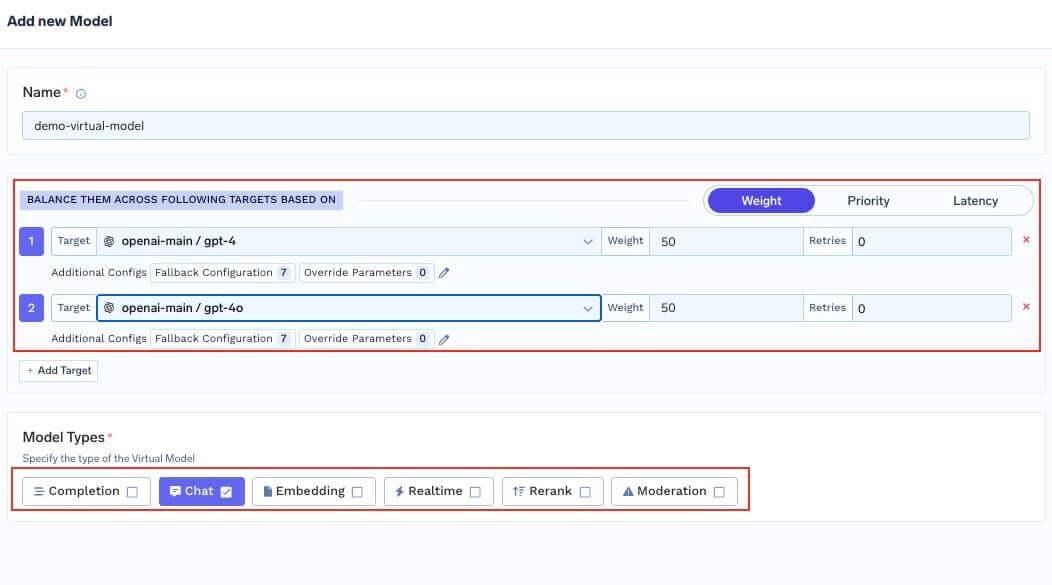
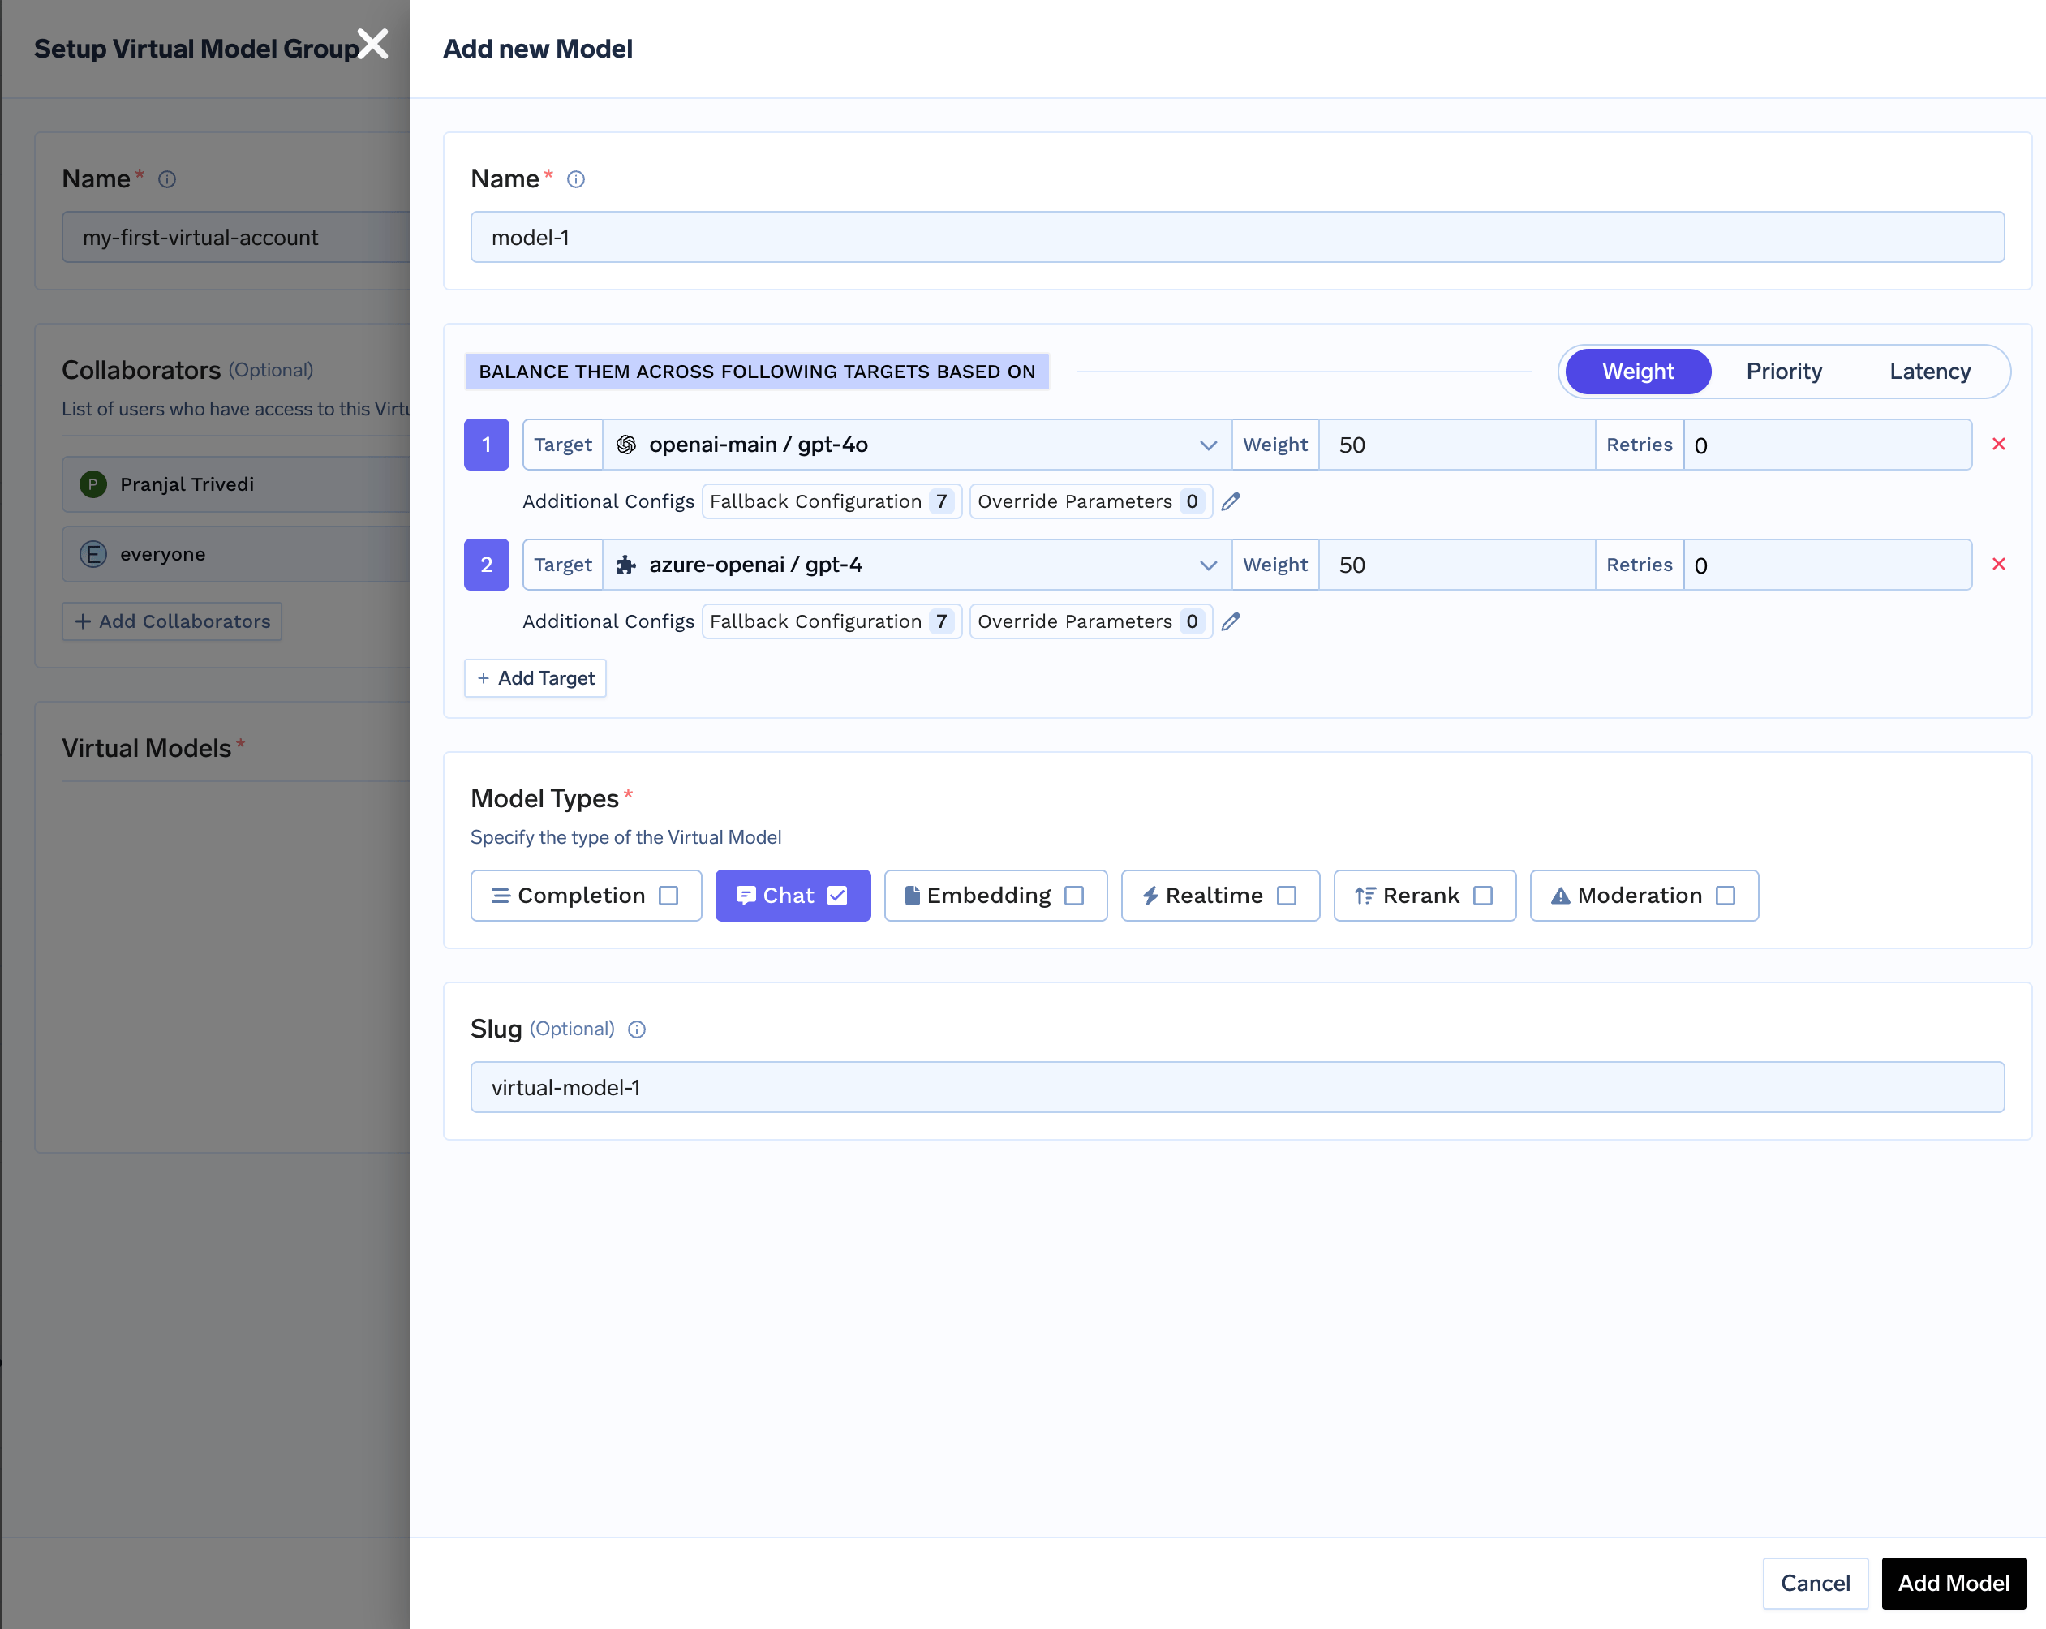
خلف اسم (slug) واحد، يمكنك توزيع أوزان الأهداف — مثل openai-main/gpt-5 بنسبة 70، وazure-openai/gpt-5 بنسبة 30 — وتغيير هذا التوزيع دون الحاجة إلى تعديل أي شيء على الجهاز المحمول، كما في model deprecations and staged cutovers.
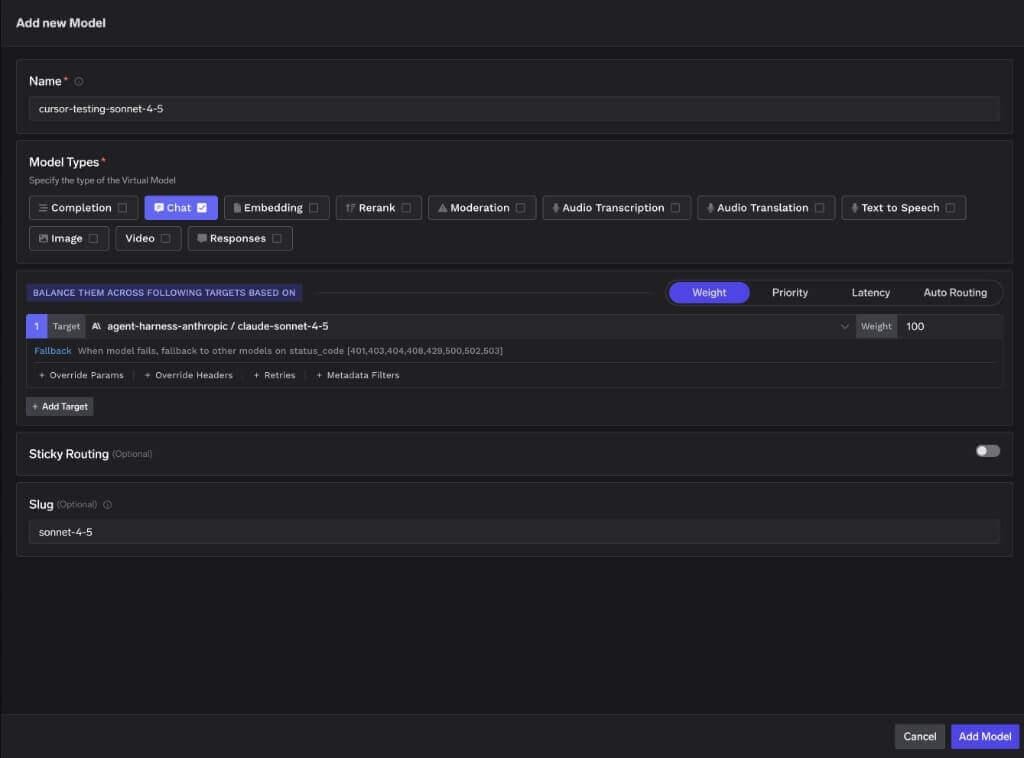
تسمية الـ slug هي المكان الذي تختلف فيه التطبيقات بشكل حاد. حيث يختار Cursor صيغة الطلب بناءً على الكلمات المفتاحية في الـ slug ويغير الصيغة تلقائيًا إذا كان الـ slug يحتوي على كلمات مثل anthropic أو claude أو openai أو gpt أو gemini أو vertex. أما Codex فيطلب وجود معرّف النموذج داخل الـ slug؛ بينما يطلب Cursor استبعاد تلك الكلمات المفتاحية منه.
تُعد تهيئة كل مطوّر بمفرده إعدادًا موثقًا، وليست أداة تحكم. يُستخدم في Fleet enforcement أداة tfy-local-ai-setup، وهي ملف تنفيذي ثنائي (binary) يُرسل عبر نظام MDM الخاص بك ويُنفّذ بصلاحيات root (Administrator في Windows) على جدول زمني مُوصى به كل ساعة، من github.com/truefoundry/tfy-local-ai-setup/releases؛ حيث تثبّت سكريبتات Codex الإصدار RELEASE_TAG="v1.3.5". وتنفذ كل دورة تشغيل أربع خطوات:
الخطوة الثالثة هي الأهم. فالجهاز المحمول لا يحتفظ أبدًا بـ gateway token طويل الأجل: حيث يكون الـ refresh token صالمًا لمدة 30 يومًا من تاريخ آخر إصدار، وتعمل كل دورة تشغيل ناجحة على تجديده (rotates)، كما يتم جلب بيانات الاعتماد في التهيئة المدارة حديثًا وتحديد نطاقها وفقًا لهوية ذلك المستخدم.
التهيئة المطلوبة: GATEWAY_URL، وCONTROL_PLANE_URL، وTENANT_NAME. الاختيارية: CODEX_GATEWAY_URL، وCODEX_AUTH_MODE، وCODEX_DEFAULT_MODEL، وCODEX_SETTINGS_FILE. يُعد CODEX_AUTH_MODE="api-key" هو الوضع الافتراضي؛ بينما يجعل الوضع "chatgpt-subscription" الملف الثنائي يكتب requires_openai_auth = true وينقل الـ token إلى x-tfy-api-key. أما الأجهزة التي لا تحتوي على Codex فتمر العملية عليها بسلاسة دون تنفيذ أي إجراء (clean no-op) — حيث يتخطاها الملف الثنائي وينهي عمله.
في نظامي macOS وLinux، تكون الغلبة لملف المسؤول (admin file)، ويُعاد تطبيقه عند كل تشغيل:
/etc/codex/managed_config.toml ← ~/.codex/config.toml ← CLI flags
model_provider = "truefoundry"
model = "gpt-5.2-codex"
[model_providers.truefoundry]
name = "TrueFoundry Gateway"
base_url = "https://<your-truefoundry-gateway-url>"
wire_api = "responses"
[model_providers.truefoundry.http_headers]
Authorization = "Bearer <freshly-fetched-tfy-token>"
يتم كتابة مفتاح model على المستوى الأعلى (top-level) فقط عند تعيين CODEX_DEFAULT_MODEL؛ وفي حال عدم تعيينه، يظل خيار النموذج بيد المطوّر بينما يظل المزود (provider) مفروضًا ومطبقًا.
في نظام Windows، يختلف الملف والترتيب والـ schema بالكامل.
C:\ProgramData\OpenAI\Codex\requirements.toml ← ~/.codex/config.toml ← CLI flags ← C:\ProgramData\OpenAI\Codex\config.toml
لاحظ الموضع الأخير: ملف config.toml في Windows هو الإعداد الافتراضي للجهاز وله أدنى أسبقية بين الأربعة، مما يعني أن ملف المطوّر الخاص يتفوق عليه. بينما يتفوق ملف requirements.toml على كل شيء. يتطابق قسم provider مع نظام macOS؛ لكن تحديد النموذج (model pin) لا يتطابق:
# C:\ProgramData\OpenAI\Codex\requirements.toml
model_provider = "truefoundry"
# ... same [model_providers.truefoundry] and http_headers blocks ...
[models.new_thread]
model = "gpt-5.2-codex"
لا يحتوي مخطط (schema) ملف requirements على مفتاح model على المستوى الأعلى. وبدلاً من ذلك يوضع CODEX_DEFAULT_MODEL تحت [models.new_thread]. إذا قمت بنسخ كتل إعدادات macOS إلى Windows كما هي دون تغيير، فلن يتم تطبيق تحديد النموذج بشكل صامت.
يحدد رقما إصدار ما إذا كان أي من هذا فعّالاً على Windows. الإصدار v0.149.0 ألغى استخدام managed_config.toml هناك. والإصدار v0.156.0 هو الحد الأدنى لتطبيق السياسات — حيث لا يعتمد Codex خيار model_provider في requirements.toml إلا بدءًا من هذا الإصدار؛ أما الإصدارات الأقدم فتعود إلى config.toml ذي الأسبقية الأدنى، والذي يمكن للمطوّر التجاوز عليه من مجلده الرئيسي. تحقق من codex --version قبل التعامل مع جهاز Windows على أنه خاضع للتحكم. تتوفر إدارة Codex لـ Windows في الملف الثنائي للإعداد ضمن tfy-local-ai-setup v1.3.5.
يحول القفلُ الملفَ إلى أداة تحكم وسياسة مفروضة:
في macOS، يكون المجلد /etc/codex/ مملكوكًا لـ root:wheel مع صلاحيات 755 والملف مملوك لـ root:wheel مع صلاحيات 644 بالإضافة إلى schg — حيث يجب على root نفسه تشغيل chflags noschg لتعديله.
تحذير Windows ACL يستحق فقرة مستقلة. المجلد C:\ProgramData\OpenAI\Codex\ مملوك لـ Administrators مع تجريد التوريث (inheritance stripped): يمتلك SYSTEM وAdmins صلاحيات كاملة، وللمستخدمين Users صلاحية القراءة فقط؛ وكلا ملفي TOML يمتلك SYSTEM فيهما صلاحيات كاملة، وAdmins القراءة، وUsers القراءة. والسبب صريح — يتيح ProgramData لأي مستخدم موثق إنشاء مجلدات، ويقوم Codex بتجميع وتحميل أي تهيئة يجدها هناك بدلاً من رفض ملف قابل للكتابة من قبل المستخدم. لا تقم بتخفيف قيود ACL تلك؛ فالإبقاء على مجلد ذي صلاحيات متساهلة يحول التهيئة المفروضة إلى مجرد اقتراح، وبشكل صامت.
صل Codex بالويب المفتوح بطريقتين. البحث المستضاف لدى المزود (Provider-hosted search) يُرسل أداة web_search الخاصة بـ Responses API، بما في ذلك النماذج المدعومة على AWS Bedrock Mantle — وهو سريع، لكن السلوك يختلف بحسب المزود وليست استدعاء أداة (tool call) يمكنك التحكم به. أما MCP web search — مثل Tavily أو Exa خلف TrueFoundry MCP Gateway — ففيُوصى به لتحقيق الاتساق، لأن أدوات MCP تعمل على جانب العميل (client-side) في عملية Codex بغض النظر عن النموذج الذي يوجه إليه الـ gateway.
[mcp_servers.web-search]
url = "https://<gateway>/<tenant>/mcp/<mcp-server-name>/server"
http_headers = { Authorization = "Bearer TFY_API_KEY" }
استخدم bearer_token_env_var = "TFY_API_KEY" بدلاً من تضمين الـ token مباشرة. لتعطيل البحث المستضاف لدى المزود، اضبط web_search = "disabled" في ~/.codex/config.toml — وهذا يعطل مسار البحث المستضاف لدى المزود فقط؛ بينما يستمر خادم MCP في العمل حتى تزيل قسم [mcp_servers.<name>] الخاص به. كما أن تسجيل البحث كخادم MCP هو ما يجعل حركة مرور تلك الأدوات خاضعة للحوكمة بموجب التحكم في الوصول إلى MCP gateway.
نظرًا لأن كل عملية إكمال (completion) تمر عبر الـ gateway، فإن السجل يكون موجودًا سواء أراد المطوّر ذلك أم لا — يظهر كل طلب في Request Traces مع تحديد المستخدم المعتمد، والنموذج المُقدّم، والـ tokens، وزمن الاستجابة (latency).
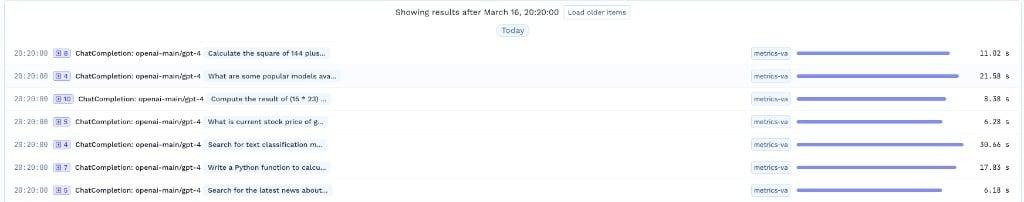
أعلى من ذلك، تقوم لوحة مؤشرات المقاييس (metrics dashboard) بتجميع بيانات الأسطول (fleet): الإنفاق والحجم حسب المستخدم والفريق والنموذج.
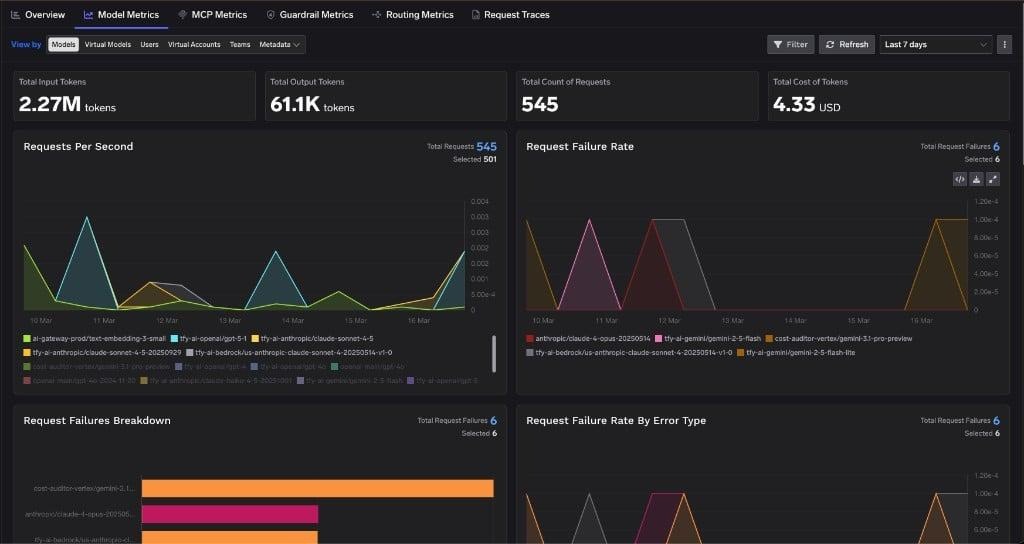
كل عميل برمجة (coding client) يتصل بالـ gateway يظهر في نفس العرض — صورة تكلفة واحدة بدلاً من أربع، كما هو موضح في مركزية التحكم في التكاليف عبر بيئات البرمجة الذكية AI coding IDEs.
مائتا مهندس، يعملون على macOS وWindows، مع شراء ChatGPT Enterprise مسبقًا. يحتفظ المطوّرون بـ Codex؛ وتحصل الإدارة الأمنية على نسبة الإجراءات للمستخدمين (attribution)؛ ويحصل قسم المالية على رقم التكلفة لكل فريق.
1. إنشاء المزود (provider). من Integrations ← Providers ← OpenAI، ضع base URL بـ https://chatgpt.com/backend-api/codex، واترك حقل API key فارغًا — دون ذلك في دليل التشغيل (runbook) حتى لا يأتي المسؤول التالي و"يحاول إصلاحه".
2. إنشاء النموذج الافتراضي (Virtual Model). ضع المعرّف الفريد (slug) بـ gpt-5.2-codex — وهو معرّف النموذج الحقيقي، وليس الاسم المؤهل بالكامل. أضف هدفًا واحدًا باشتراك ChatGPT-subscription، بالإضافة إلى أهداف مدعومة بـ API-key للتعافي من الفشل (failover).
3. ضبط تهيئة MDM. اضبط GATEWAY_URL، وCONTROL_PLANE_URL، وTENANT_NAME، بالإضافة إلى CODEX_AUTH_MODE="chatgpt-subscription" وCODEX_DEFAULT_MODEL="gpt-5.2-codex".
4. إرسال السكريبت وتشفيله كل ساعة بصلاحيات root. يقوم بتثبيت tfy-local-ai-setup v1.3.5، وتحديث الـ token لكل مستخدم، وكتابة managed_config.toml على macOS وrequirements.toml على Windows، وقفل كلاهما.
5. تقييد طرح Windows بناءً على codex --version. أي إصدار أقل من v0.156.0 يكون غير مفروض؛ قم بإعداد تقرير عن توزيع إصدارات الأسطول قبل المطالبة بتغطية التقييد.
6. التحقق. شغل ls -lO للتحقق من schg، وlsattr للتحقق من i، وicacls للتحقق من أن المالك هو Administrators وأن Users:(RX). ثم افتح Request Traces وتأكد من ظهور اسم المطوّر، وليس حساب الخدمة (service account)، على الطلب.
7. إغلاق مسار البحث عبر الويب. قم بتسجيل Tavily أو Exa خلف MCP Gateway، ثم اضبط web_search = "disabled".
الحد الحقيقي والواقعي: تحكم هذه الخطوات مزود النماذج والمصادقة والإنفاق. لكنها لا تتحكم في خوادم MCP التي قد يفعلها المطوّر.
سكريبت MDM لا يتحكم في خوادم MCP. هو يدير managed_config.toml، الذي يغطي مزود النماذج والمصادقة. أما فرض Codex لخوادم MCP التي يمكن للمطوّر تفعيلها فيتم في ملف منفصل وهو /etc/codex/requirements.toml على macOS وLinux، ولا يكتبه tfy-local-ai-setup. قم بنشر ذلك جنباً إلى جنب مع السكريبت — ولا تخبر مدقق الحسابات أن إعداد MDM يغطي القائمة المسموحة لـ MCP (allowlisting).
سكريبتان لـ MDM، وملف تهيئة واحد، وإصدارات مثبتة مختلفة. تثبّت سكريبتات Codex الإصدار tfy-local-ai-setup v1.3.5؛ بينما تثبّت سكريبتات Claude Code الإصدار v1.3.4. يتشارك كلاهما في ملف ثنائي واحد وحفظ ملف تهيئة واحد على نفس الجهاز، لذا فإن الأسطول الذي يشغل الاثنين سيعيد تثبيت إصدار مختلف كل ساعة — ودعم Windows Codex لا يتوفر إلا من الإصدار v1.3.5. تحقق من [VERIFY] الإصدار المثبّت قبل تفعيل كلاهما.
تفاوت إصدارات النماذج في الوثائق. تعلن صفحة Codex عن GPT-5.3-Codex بينما جميع أمثلة التهيئة وإرشادات المعرّف الفريد (slug) والافتراضي في MDM تستخدم gpt-5.2-codex. قم بالتثبيت الصريح في CODEX_DEFAULT_MODEL؛ وتحقق من [VERIFY] معرّف النموذج الحالي قبل البدء بالنشر.
لا يمكن تطبيق السياسات على Cursor بنفس الطريقة. تغطي سياسات MDM الخاصة به الخطاطيف (hooks) وليس النماذج: فـ base URL وAPI key وقائمة النماذج ليست قابلة للتطبيق عبر MDM، لذا يمكن للمطوّر التراجع عنها في أي وقت. كما لا يحتوي Copilot CLI على مسار settings.json لاستخدام BYOK أيضًا. يعد Codex وClaude Code هما التطبيقان اللذان يصمدان أمام التحكم — ويغطي أمان Cursor هذه الفجوة.
معظم النصائح حول حوكمة OpenAI Codex تتوقف عند "توجيهه عبر وكيل (proxy)." هذا هو الجزء السهل. أما الجزء الصعب فيتعلق بما إذا كان هذا التوجيه يصمد في أسطول أجهزة حقيقي: حقل API key فارغ يبدو وكأنه خطأ ولكنه ليس كذلك، وبروتوكول سلكي إجباري، ومعرّف فريد (slug) يجب أن يطابق معرّف النموذج تمامًا، وملف Windows بنظام مخطط (schema) خاص به، وحد أدنى للإصدار لا يعمل القيد بدونه ويستمر بشكل صامت دون إجراء شيء، وقائمة ACL يجب ألا تقوم بتخفيف قيودها.
لا تُعد أي من هذه الأمور أسئلة متعلقة بالسياسات. بل هي حقائق تهيئة تقنية، ولكل منها أمر يمكنك تشغيله للتحقق منه. هذا هو الفارق بين وثيقة حوكمة وأسطول أجهزة خاضع للحوكمة فعليًا: عندما يقترب شخص ما من أي جهاز محمول، ويشغّل ls -lO أو icacls، ويحصل على نتيجة واضحة بالنفي أو الإيجاب.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



أربعة ضوابط تصمد دون تعاون المطوّر: هوية لكل مطوّر في كل طلب، وتحكم المسؤول في النماذج المتاحة، وإنفاق منسوب إلى شخص وإلى فريق، وسجل تدقيق يُنتَج على مسار الشبكة. وعملياً: ملف إعدادات يملكه المسؤول ويُقرأ بأولوية أعلى من ملف المطوّر، وقفل للملف، وبيانات اعتماد قصيرة الأجل.
نعم. عيّن requires_openai_auth = true، وانقل بيانات اعتماد البوابة إلى x-tfy-api-key ليتمكن Codex من استخدام Authorization لرمز OAuth الخاص به في ChatGPT، وأنشئ مزوّد البوابة مع ترك حقل مفتاح API فارغاً، لأن المفتاح المخزَّن يتجاوز بيانات اعتماد ChatGPT الخاصة بالمطوّر ويعطّل المسار. وبذلك تحصل على هوية المطوّر من جهة البوابة وعلى مقعده في ChatGPT من جهة OpenAI.
فقط ابتداءً من Codex v0.156.0. أزال الإصدار v0.149.0 دعم managed_config.toml دون بديل مقابل في السجل، وانتقل الإنفاذ إلى requirements.toml، وهو مخطط مختلف لا يتضمن مفتاح model في المستوى الأعلى. وفي الإصدارات الأقدم من v0.156.0 لا يُطبَّق إلا ملف config.toml ذو الأولوية الأدنى، الذي تتجاوزه إعدادات المطوّر نفسه.
نعم. تعمل TrueFoundry في VPC الخاصة بك أو محلياً أو في بيئة معزولة عن الشبكة أو هجينة، فلا تغادر التعليمات والردود نطاقك أبداً حتى وأنت توجّه الطلبات عبر مزوّدين كثيرين.
نعم. تتضمن MCP Gateway وAgent Gateway وMCP & Agents Registry مع تحكم في الوصول على مستوى الأدوات. ويمكن حوكمة الوكلاء المبنيين على LangGraph أو CrewAI أو AutoGen أو إطار عمل مخصص مركزياً.
نعم. البوابة متوافقة مع OpenTelemetry وترتبط بـ Grafana أو Datadog أو Prometheus. وكل استدعاء لمصنِّف LLM ينتج span خاصاً به، فيظهر زمن استجابة المصنِّف منفصلاً عن زمن النموذج المقدَّم.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد



















