



November 10, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
إذا كنت تبحث عن "Envoy AI Gateway" ووصلت إلى هنا: فأنت في المكان الصحيح، والمُنتَج لا يزال موجوداً. لقد أصبح اسمه الآن Agent Router، ويقع موقعه الإلكتروني في theagentrouter.ai، وهو مشروع مستقل ضمن مؤسسة Agentic AI Foundation (سلسلة من LF Projects, LLC) بدلاً من كون مشروع فرعي من Envoy تحت مظلة CNCF. تاريخ الإعلان هو 9 سبتمبر 2026؛ وسرى التغيير في اليوم التالي.
لم ينكسر أي جانب تقني. لا يزال مساحة الأسماء (namespace) هي envoy-ai-gateway-system، ومجموعة API هي aigateway.envoyproxy.io، وواجهة CLI هي aigw، والترخيص لا يزال Apache 2.0. وتستمر الملفات المرجعية (Manifests) في مستودعك بالعمل دون مشاكل. ما تغير هو المقر الحاكم للشرعية، ودومين التوثيق، ومسار المستودع، والاسم. وسنستخدم اسم "Agent Router" بدءاً من هنا.
إن Agent Router عبارة عن طبقة إضافية فوق Envoy Gateway — وليس تفريعاً (fork) — تُعلّم Envoy كيفية التعامل مع LLM. وصياغته الخاصة هي أوضح جملة في هذه الفئة: "Agent Router يضبط الإعدادات. وEnvoy يتولى إدارة حركة المرور."
ينتمي القائمون على صيانة المشروع إلى شركات Tetrate وBloomberg وTencent وNetflix وAMD وNutanix، وفقاً للإعلان عن الإصدار 1.0. وتعد Tetrate المحرك التجاري للمشروع، حيث تُدير كلاً من خدمة مستضافة ومُنتَج مؤسسي مدار ذاتياً فوق هذا المشروع. وهناك اجتماع أسبوعي للمجتمع، ومقترحات تصميم عامة، وقناة Discord.
إصدار فرعي كل ثلاثة أشهر تقريباً — وهو معدل تحديث ممتاز. يحمل الإصدار v1.0 أقوى جملة في وثائق المشروع:
"لن نُحدِث أي تغييرات كاسرة في APIs مطلقاً إلا إذا كان هناك أمر أمني حرج، وسنوفر دائماً مسار انتقال في ملاحظات الإصدار إذا اضطررنا لذلك."
هذا التزام حقيقي ومكتوب، وهو أكثر مما تتعهد به معظم البوابات التجارية كتابةً.
ينقسم Agent Router بوضوح إلى طبقة تحكم (control plane) وطبقة بيانات (data plane).
طبقة التحكم (Control plane). تعد واجهة برمجة تطبيقات Kubernetes (Kubernetes API Server) هي واجهة التكوين. يُدير AI Gateway Controller الموارد الخاصة بالذكاء الاصطناعي ويضبط المعالج الخارجي (External Processor)، حيث يقوم بتعديل xDS بدقة من خلال آلية خادم التوسيع الخاص بـ Envoy Gateway؛ بينما يتولى Envoy Gateway Controller التعامل مع التكوين الأساسي للبروكسي.
طبقة البيانات (Data plane). تتكون من Envoy Proxy، وExternal Processor (ext-proc) الذي يقوم بالتحويل والتحقق الخاص بالذكاء الاصطناعي، وخدمة تحديد المعدل (Rate Limit Service) للتحديد القائم على الرموز. وتعد بوابة MCP عبارة عن وكيل خفيف الوزن داخل sidecar الخاص بـ Agent Router.
توجد خمسة موارد مخصصة (CRDs)، تُقدم جميعها في الإصدار v1beta1 وتغطيها ضمانة الاستقرار المضمونة في v1.0: AIGatewayRoute (لتوجيه حركة مرور LLM واختيار البنى الخلفية)، وAIServiceBackend (للإعلان عن المزود الخارجي أو النموذج المستضاف ذاتياً)، وBackendSecurityPolicy (لتجميع بيانات اعتماد المزودين)، وGatewayConfig (إعدادات التكوين على مستوى البوابة)، وMCPRoute (تجميع MCP، تصفية الأدوات، والتفويض).
يتم التكوين عبر ملفات YAML وتطبيقها باستخدام kubectl. تعطي أسماء الحقول الموثقة انطباعاً واضحاً عن بنية النظام — مثل modelNameOverride على البنية الخلفية لاقتراض/محاكاة النموذج (model virtualization)، وcredentialOverride لبيانات الاعتماد لكل طلب، وstreamIdleTimeout لانتظار البث المحدود، بالإضافة إلى الإعدادات على MCPRoute:
أنت تقوم أيضاً بإدارة مصفوفة إصدارات (version matrix). فالحد الأدنى للإصدار v1.1.0 هو Go 1.26.4، وEnvoy Gateway v1.8.1، وEnvoy Proxy v1.38.1، وGateway API v1.5.1، وInference Extension v1.0.2، وMCP Go SDK v1.7.0. وتصبح ترقيات Envoy Gateway من ضمن التزاماتك التبعية.
[SCREENSHOT: Agent Router — docs site architecture diagram showing control plane (AI Gateway Controller + Envoy Gateway Controller) and data plane (Envoy Proxy + External Processor + Rate Limit Service)]
المزودون — 16 مزوداً جاهزاً للاستخدام: OpenAI وAzure OpenAI وGemini وVertex AI وBedrock وAnthropic وMistral وCohere وGroq وTogether AI وDeepInfra وDeepSeek وHunyuan وSambaNova وGrok وTetrate Agent Router Service. كما يمكن الوصول إلى النماذج المستضافة ذاتياً مثل vLLM وOllama عبر واجهة السطر البرمجي (CLI).
واجهة API موحدة. متوافقة مع OpenAI: تشتمل على المحادثة، الإكمال (completions)، التضمينات (embeddings)، إنشاء الصور، الصوتيات، وواجهة Responses API، بالإضافة إلى /anthropic/v1/messages الأصلية لـ Anthropic. وتتولى الترجمة عبر المزودين التعامل مع حالات مثل تحويل رسائل Anthropic إلى Bedrock Converse.
إدارة حركة المرور. تحديد معدل الاستخدام الذكي للرموز (Token-aware rate limiting). سياسة الحصص (QuotaPolicy) لميزانيات الرموز عبر أطر زمنية. البدائل الاحتياطية (fallback) والتحويل التلقائي عند الفشل (failover). افتراضية أسماء النماذج عبر modelNameOverride، بحيث تكون عملية تبديل المزودين مجرد تغيير في الإعدادات وليس في الكود. تعديلات على الترويسات (headers) ونصوص الطلبات (body). وفي الإصدار v1.1، يتوفر streamIdleTimeout مع failover — إذا تم تفعيله قبل وصول أول رمز، تُعاد المحاولة إلى بنية خلفية تالية.
توجيه الاستنتاج (Inference routing) وبيانات الاعتماد. دعم InferencePool وEndpoint Picker، عبر كل من HTTPRoute + InferencePool وAIGatewayRoute + InferencePool — وهي ميزة مفيدة للغاية إذا كنت تُشغّل وحدات GPU الخاصة بك. تقوم BackendSecurityPolicy بتجميع مصادقة البنى الخلفية: مفاتيح API، وAWS SigV4، وAzure، وهيويات GCP السحابية الأصلية بما في ذلك Workload Identity وGKE ADC.
دعم MCP كبير وشامل. تجميع الخوادم (multiplexing) خلف نقطة نهاية واحدة مع إلحاق أسماء الأدوات تلقائياً حسب البنية الخلفية (github__issue_read)، تصفية الأدوات، وتطبيق OAuth مع PKCE وفقاً لمواصفات تفويض MCP، بالإضافة إلى البث عبر HTTP المترابط مع إعادة الاتصال بواسطة Last-Event-ID. والميزة الأبرز هي التفويض دقيق التفاصيل باستخدام CEL على مطالبات JWT وسياق MCP — مثل request.mcp.method وrequest.mcp.tool وrequest.mcp.params وrequest.auth.jwt — مع إرجاع قائمة الأدوات (tools/list) التي يُسمح للمستدعي باستخدامها فقط. قلة من المشاريع تضاهي هذا العمق.
قابلية الملاحظة (Observability). مقاييس Prometheus التي تتبع اتفاقيات OpenTelemetry GenAI الدلالية، مع حساب منفصل لرموز التفكير والاستدلال (reasoning-token). وتتبع OTel مع التوافق مع OpenInference. وسجلات الوصول التي تحمل بيانات الذكاء الاصطناعي الوصفية. يضيف الإصدار v1.1 سمات النطاق gen_ai.* ولوحة تحكم Grafana توضيحية في المستودع.
الحواجز الوقائية (Guardrails) ليست ميزة أساسية أصلية. لا توجد صفحة للحواجز الوقائية في الوثائق؛ وسطح قدرات الأمان عبارة عن روابط لوثائق الأمان الخاصة بـ Envoy Gateway نفسها. وتصنف مقارنة Tetrate صف الميزات مفتوحة المصدر كـ "خطافات للحواجز الوقائية (guardrail hooks)"، مع تقديم حواجز الذكاء الاصطناعي الحقيقية كمنتج مؤسسي مدفوع.
يستحق أي مشروع موثوق تقييماً منصفاً لأسباب تميزه.
طبقة البيانات هي Envoy. ليس بروكسي جديداً مكتوباً بـ Python أو Node — بل هو البروكسي الذي يحمل بالفعل حركة المرور الفعلية في بيئات الإنتاج على نطاق واسع جداً. وبالتالي، فإن المخاطر التشغيلية لطبقة البيانات تنخفض إلى أدنى حد ممكن.
ضمان الاستقرار أمر نادر الحدوث. إن وجود control-plane API مستقر في مرحلة v1beta1 مع التزام مكتوب وخطة انتقال واضحة يتفوق على ما يقدمه معظم البائعين التجاريين.
فريق صيانة متعدد الشركات. يمتلك كل من Tetrate وBloomberg وNetflix وAMD وNutanix وTencent مطورين قائمين على صيانة المشروع. فهو ليس مشروع شركة واحدة يرتدي زي المفتوح المصدر؛ بل إن حماية استمرارية المشروع (bus factor) حقيقية ومضمونة.
لا يوجد تقييد أو إضعاف في النسخة المجتمعية. تصرح شركة Tetrate بذلك بوضوح: "لا يوجد طبقة بيانات مملوكة، ولا توجد نسخة مجتمعية مقصوصة الميزات، ولن يتم حجب أي شيء عن المشروع لبيعه لك لاحقاً." وتكمن قيمة النسخة المؤسسية في إدارة الأسطول (fleet management)، وليس في إغلاق ميزات طبقة البيانات — وهو خط فاصل محترم في نموذج Open-Core. كما أن المشروع يعتمد بالكامل على المعايير القياسية (Gateway API، وInference Extension، واتفاقيات OTel GenAI، وOpenInference، وMCP)، مما يعني قلة التعرض للانغلاق في تقنيات مملوكة (vendor lock-in).
سهل التجربة للغاية. بأمر واحد فقط، بدون Kubernetes، وبدون Docker، على Linux أو macOS:
OPENAI_API_KEY=sk-... aigw run
يؤدي هذا إلى تشغيل موجه متوافق مع OpenAI على localhost:1975. قلة من مشاريع بوابة الذكاء الاصطناعي مفتوحة المصدر تصل إلى نقطة نهاية تعمل بهذه السرعة.
متبنون مُعلنون. تُدرج الصفحة الرئيسية Alan من Comma Soft، وBloomberg، وLY Corporation، وNational Research Platform، وNutanix، وPaper Compute Co.، وSimplifai، وStacklok، وTencent Cloud، وTetrate، وUnwrap، ويشكر منشور الإصدار 1.0 أول ثلاث شركات بالاسم. لم نجد دراسات حالة رسمية بأرقام ومقاييس — فالشعارات وقائمة الشكر ليست دراسات حالة — ولكن هناك ثلاثة منتجات تجارية تُبنى عليه (خدمة Tetrate Agent Router وسلسلة المؤسسات، وNutanix Agent Gateway)، وهو دليل جيد على وجود كود جاهز لبيئات الإنتاج.
[SCREENSHOT: Agent Router — homepage adopters row with the eleven published company logos]
لا يعيب أي مما يلي جودة الكود نفسها. بل هو إحصاء لما لا يتضمنه المشروع مفتوح المصدر، والدليل هو غيابه عن وثائقه أو وجوده في قائمة المقارنة المدفوعة لشركة Tetrate، والتي تم فحصها في 25 سبتمبر 2026.
1. لا توجد واجهة مستخدم (UI). لا يحتوي شريط التصفح في الوثائق على صفحة لوحدة تحكم الإدارة. كل عملية إضافة نموذج، وتدوير مفاتيح، وتغيير حصة استهلاك هي عبارة عن مانيفست Kubernetes يتم يدوياً عبر مسار GitOps الخاص بك؛ وتبيع Tetrate "وحدة تحكم الإدارة (Management Console)" كمكون مؤسسي مدفوع. هذا ممتاز لفريق المنصة. أما بالنسبة لاثني عشر فريق تطبيقات يرغبون في تجربة نموذج جديد يوم الخميس، فإن الأمر يتطلب تذكرة دعم واستجابة يدوية.
2. غياب التحكم في الوصول القائم على الأدوار (RBAC) للمنصة أو SSO لإدارة البوابة. إن تطبيق Kubernetes RBAC على CRDs لا يعني حوكمة قائمة على الأدوار على النماذج وخوادم MCP والفرق. تأتي مصادقة طلبات طبقة البيانات (JWT, OIDC) من Envoy Gateway، لكن تلك مصادقة للمستدعي وليست حوكمة وصول إدارية. تدرج Tetrate دعم تسجيل الدخول الأحادي عبر Okta/Entra/OIDC/SAML ووحدات التحكم المحددة الصلاحيات كميزات مؤسسية مدفوعة.
3. تخصيص التكاليف يعتمد على المقاييس وليس على الفوترة العكسية (Chargeback). تستقر مقاييس الرموز في Prometheus. وتعتبر عملية تحويل ذلك إلى إنفاق لكل فريق مع كتالوج أسعار، وإظهار التكاليف (showback) والفوترة العكسية (chargeback) شأناً عليك بناؤه بنفسك، بما في ذلك الحفاظ على تحديث الكتالوج. وصرحت Tetrate بصراحة: مع وجود خليط من وحدات GPU المستضافة ذاتياً وواجهات برمجة تطبيقات مأجورة بالرمز، "يجب أن تقوم عملية التخصيص بتوحيد المعايير بين الاثنين وإلا فإن الرقم الذي تقدمه للإدارة المالية سيكون مجرد خيال."
4. الميزانيات تكون لكل بوابة، وليست على مستوى الأسطول بالكامل. تمنحك QuotaPolicy ميزانيات رموز عبر أطر زمنية، ولكن مقارنة Tetrate توضح أن سلوك النسخة مفتوحة المصدر يكون "لكل بوابة (per gateway)". فإذا قمت بتشغيل بوابات في ثلاث مناطق سحابية، فإن العميل/الوكيل الذي يُرفض طلبه في منطقة ما قد ينجح في منطقة أخرى.
5. لا يوجد تسجيل للمطالبات (Prompts) أو الإجابات. تحتوي سجلات الوصول على أسماء النماذج وعدد الرموز؛ ولكن لا يوجد توثيق لالتقاط المطالبات/الإكمال، أو حفظها، أو البحث فيها، أو إعادة تشغيلها. يضيف الإصدار v0.6 حجب (redaction) لنصوص الطلبات — فالاطجاه الحالي هو تنقية النصوص وإزالة البيانات بدلاً من تخزينها.
6. لا تتوفر موافقة تتدخل فيها العناصر البشرية (Human-in-the-loop)، والحواجز الوقائية تعتمد على ما تجلبه بنفسك. تفويض MCP يكون بالقبول/الرفض وقت الطلب؛ ولا يوجد شيء يحظر استدعاء أداة مدمرة خلف موافقة إدارية. تبيع Tetrate مفتاح قطع الخدمة للوكلاء (agent kill switch)، ولكن لا يتوفر سير عمل للموافقة على كل استدعاء. كما لا يتوفر كشف البيانات الشخصية (PII)، أو تصفية حقن المطالبات (prompt-injection)، أو الإشراف على المحتوى، أو فحص الأسرار في المشروع مفتوح المصدر.
7. Kubernetes هو المتطلب الأساسي لبيئة الإنتاج. إن الأمر aigw run مخصص للأجهزة المحمولة والتجربة. أما بيئة الإنتاج فتعني وجود عنقود (cluster)، بالإضافة إلى Envoy Gateway، وAI Gateway controller، وخدمة Rate Limit Service. إذا كنت لا تُشغّل Kubernetes مع Gateway API اليوم، فهذا مشروع كبير وضخم قبل أن تقوم بتوجيه أول رمز لك.
8. من المسؤول في الساعة 3 صباحاً عند وقوع طارئ. يقتصر دعم المجتمع على GitHub وDiscord وSlack واجتماع أسبوعي يوم الإثنين. بينما تبيع Tetrate Enterprise دعم 24/7 مع اتفاقية مستوى الخدمة (SLA)، وفريق حسابات مخصص، وإصدارات محدثة أمنياً لسلسلة الإصدارات المدعومة، وتوزيع للبيئات المعزولة عن الإنترنت (air-gapped)، وكتالوج نماذج حديث. وتلخص المقارنة عمود المفتوح المصدر بعبارة "أنت تتولى صيانته بنفسك" — أربع كلمات تختصر المراجعة بأكملها.
إذا كان فريق المنصة لديك يدير Envoy Gateway ولديه القدرة التشغيلية، فإن العمود الأيمن يمثل خريطة طريق يمكنك تنفيذها. وإذا لم يكن الأمر كذلك، فهو عبارة عن منتج أنت على وشك بنائه بالصدفة. قم بتقييم السعر بنفس الطريقة التي تقيم بها أي قرار بين البناء أو الشراء: بحساب ساعات الموظفين والجهد البشري، وليس فقط رسوم التراخيص.
لن نتظاهر بأن Agent Router سيئ. التفاوت الحقيقي هو في النطاق وحجم العبء التشغيلي.
تُقدم AI Gateway من TrueFoundry نفس الفكرة المعمارية — نقطة تحكم واحدة أمام حركة مرور النماذج والأدوات — ولكن مع تقديم المنصة المحيطة بها كاملة بدلاً من إلقاء عبء بنائها عليك. فهي تضيف حوالي 3-4 ملي ثانية فقط، وتتعامل مع أكثر من 350 طلب/ثانية على وحدة معالجة مركزية واحدة (1 vCPU)، وتوجه العمليات إلى أكثر من 1,000 نموذج لغوي (LLM) من خلال واجهة برمجة تطبيقات واحدة متوافقة مع OpenAI.
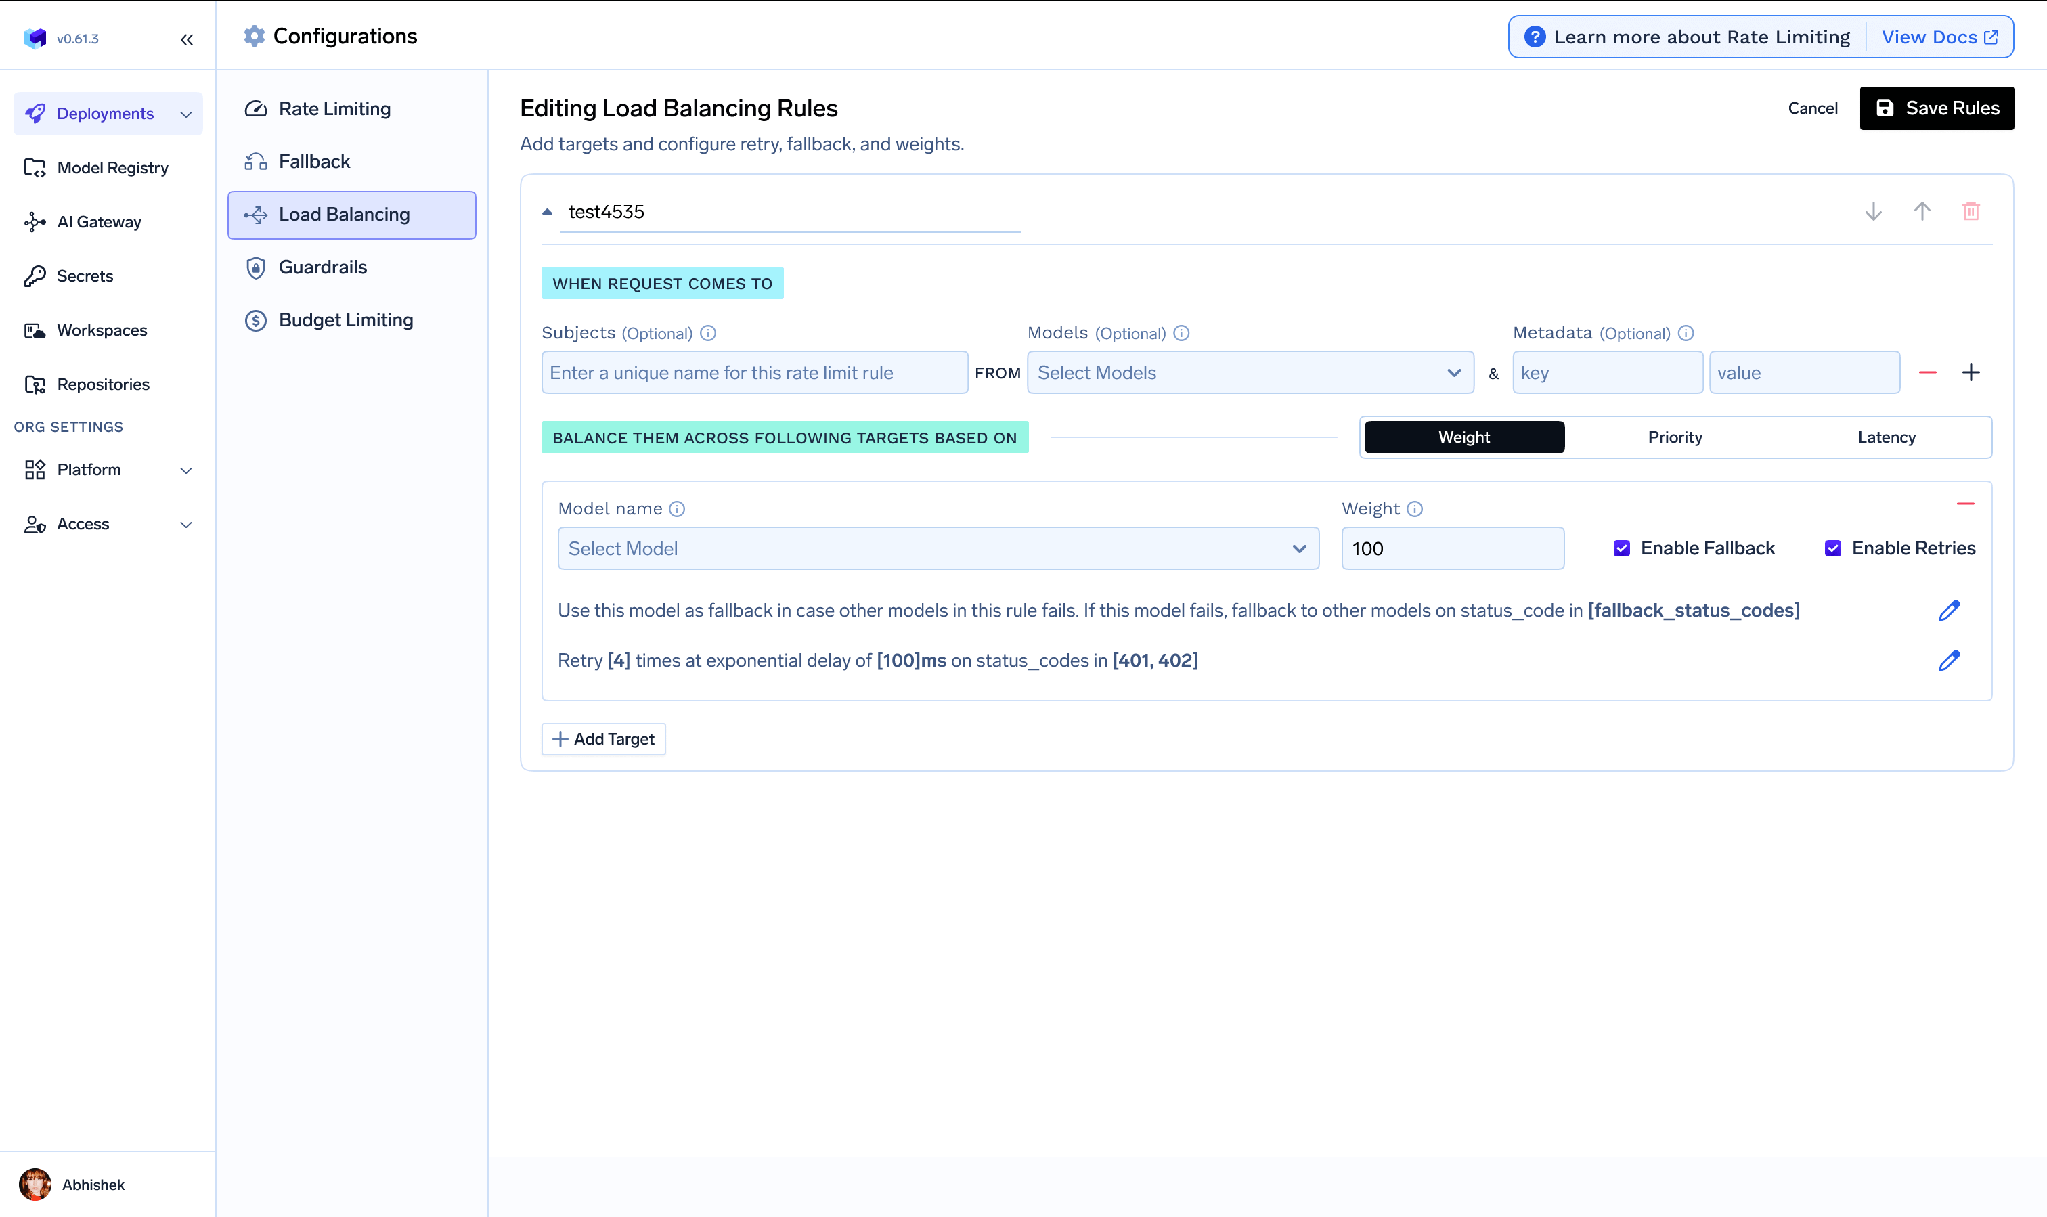
واجهة مستخدم ونظام RBAC ذو قيمة فعلية. تدار عمليات إضافة النماذج، تدوير المفاتيح، وتغيير الحصص عبر واجهة مستخدم مزودة بسجل مراجعة كامل (audit trail)، مما يسمح للفرق بالعمل دون الحاجة لرفع تذاكر لمهندسي المنصة. وتشمل الفئات: المستخدمين، والفرق، والحسابات الافتراضية، أو الوكلاء؛ بينما تغطي الموارد: حسابات المزودين، وخوادم MCP، والوكلاء، والعناقيد، ومساحات العمل، ولكل منها عائلة أدوار مخصصة. مع دعم SSO عبر OIDC أو SAML 2.0، بالإضافة إلى SCIM.
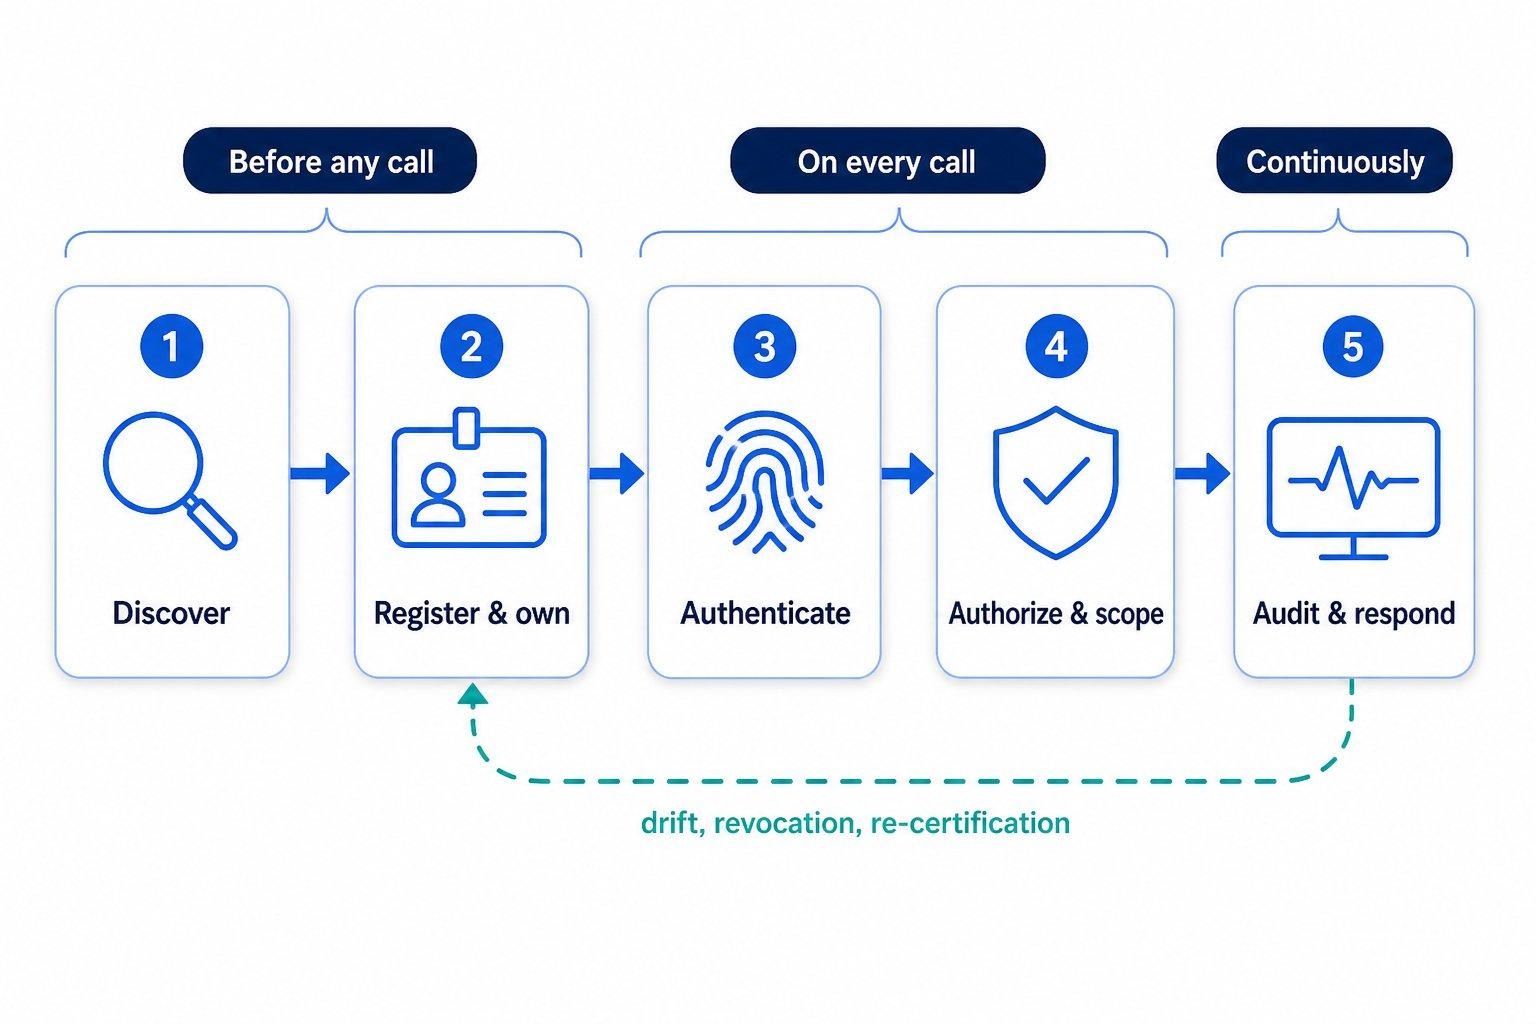
تخصيص التكاليف وميزانيات تقبلها الإدارة المالية. تحديد الميزانيات (Budget Limiting V2) بميزانيات مخصصة للمستأجرين والفرق، ومحددة حسب الفئة، النموذج، حساب المزود، أو البيانات الوصفية، مع وضع التنبيه فقط (warn-only). وتتم تتبع التكاليف بناءً على كتالوج أسعار مفتوح المصدر (github.com/truefoundry/models) بأسعار محددة حسب المنطقة والفئات؛ وتتدفق التكاليف عبر X-TFY-METADATA. هذه الفجوة هي أكثر ما يستغرق وقتاً لبنائه بنفسك — راجع تخصيص التكاليف وميزانيات الفرق.
حواجز وقائية ككتالوج جاهز، وليست مجرد خطافات. تتوفر 9 حواجز مدمجة (الأسرار، سلامة الكود، تنقية SQL، التعبيرات النمطية، حقن المطالبات، PII، الإشراف على المحتوى، Cedar، OPA) بالإضافة إلى 17 مزوداً خارجياً، في أربع نقاط: مدخلات LLM، مخرجات LLM، ما قبل أداة MCP، وما بعد أداة MCP.

ملاحظة شفافة واحدة: تعمل حواجز الإشراف على المحتوى، والبيانات الشخصية (PII)، وحقن المطالبات فقط عندما تستضيف TrueFoundry البوابة، وليس على بنيتك التحتية الخاصة. أما بقية الحواجز فتعمل في كلا الحالتين.
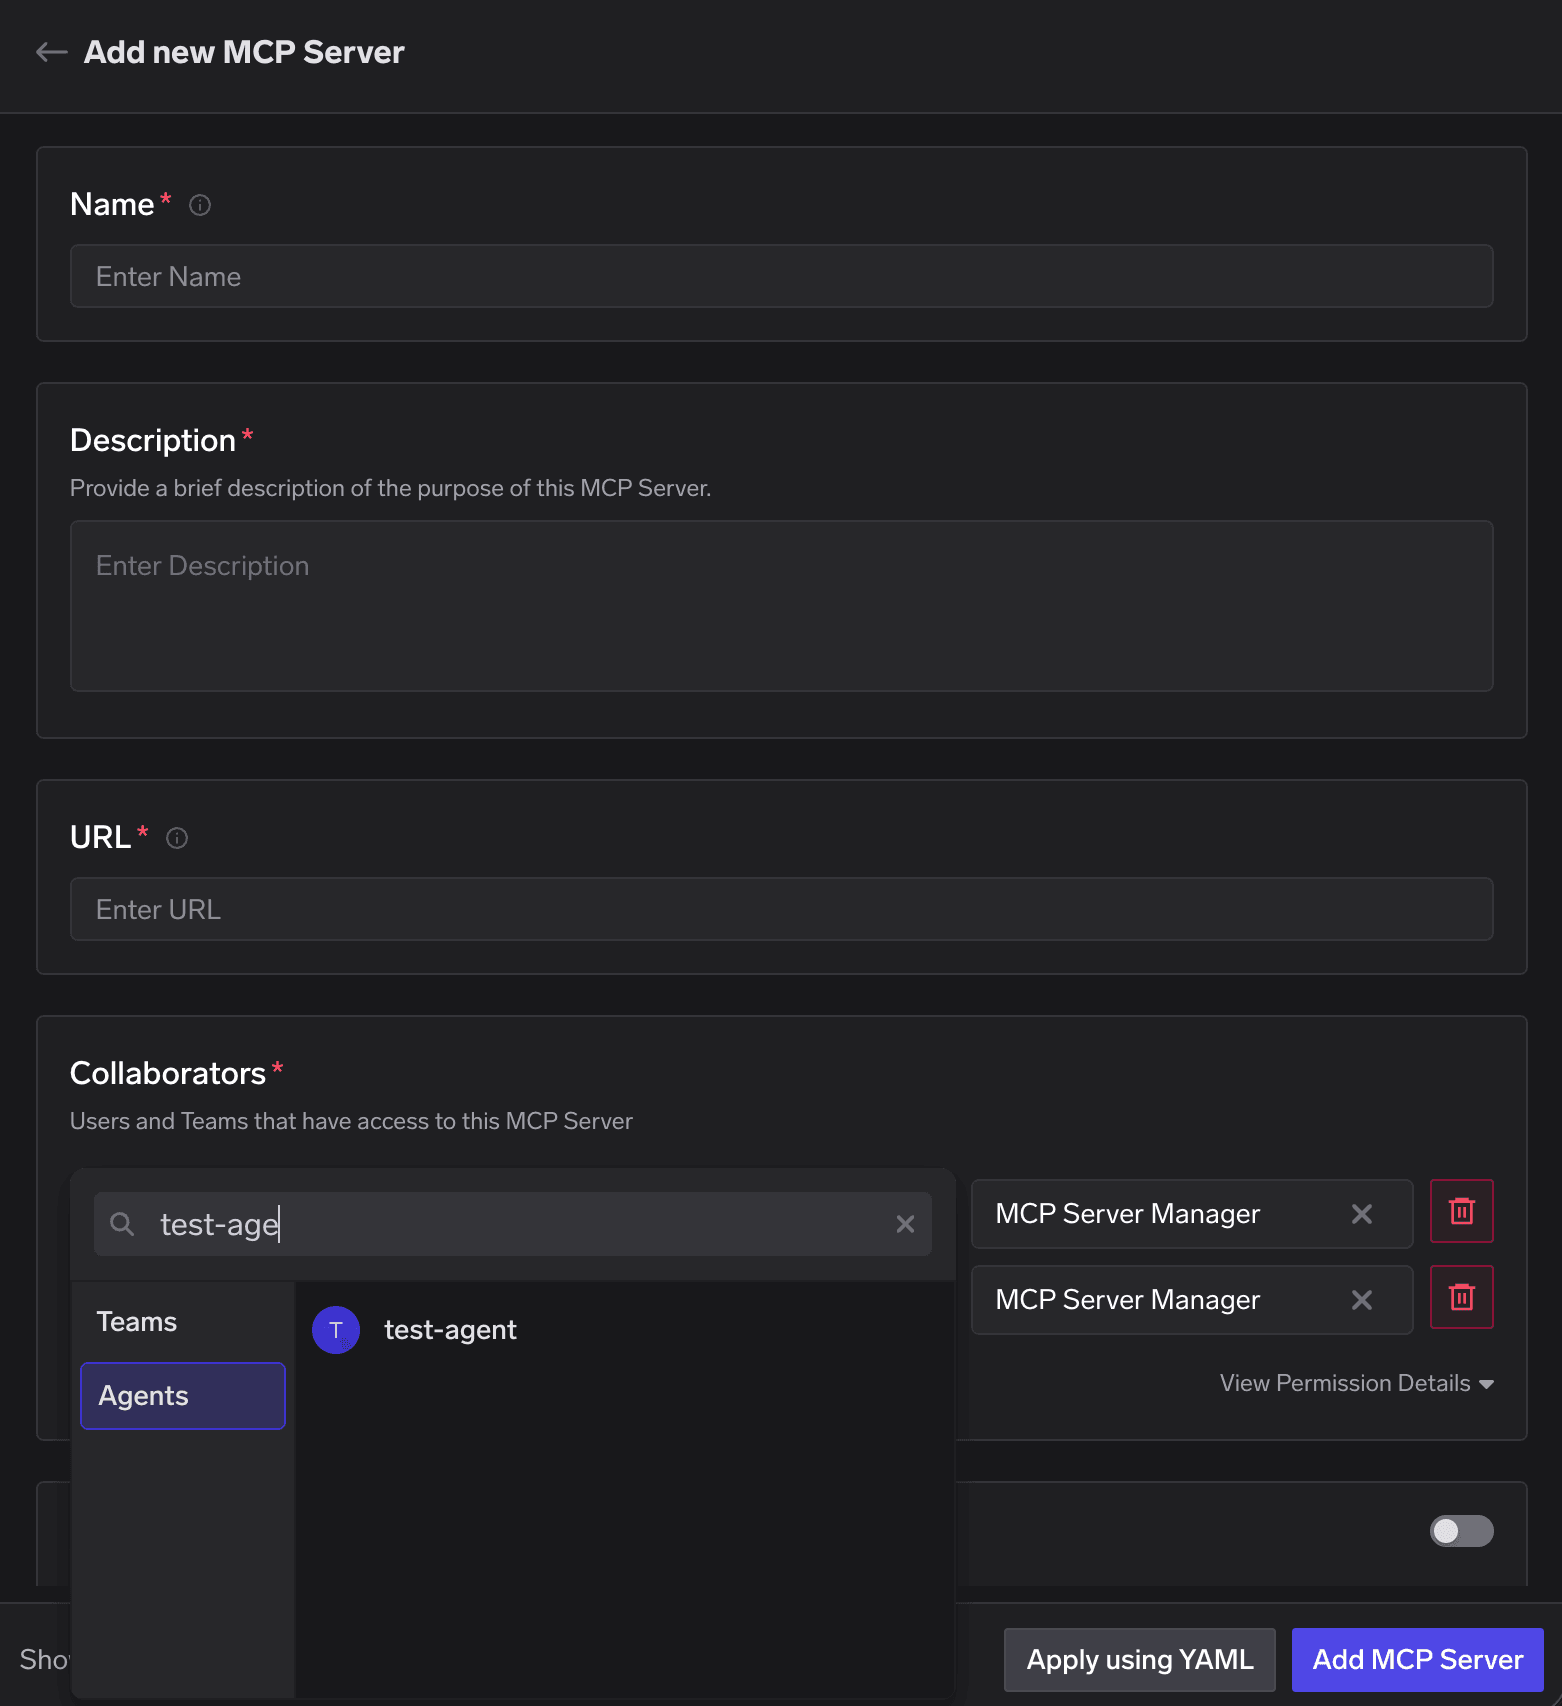
حوكمة MCP مع بوابة موافقة إدارية. تمكين/تعطيل كل أداة، وتحديد التوصيفات للقراءة فقط أو للتغييرات الجذرية، وموافقات تتدخل فيها العناصر البشرية (human-in-the-loop) بنطاقات متعددة (محددة/مدمرة/شاملة)، مع انتهاء صلاحية الأذونات والإشعارات عبر Email/Slack/PagerDuty/Teams. لا يوجد ما يماثل ذلك في وثائق Agent Router.
قابلية الملاحظة والنشر، دون الحاجة لبناء مشروعين إضافيين. تتبع وتأطير OTEL عبر HTTP أو gRPC، ومقاييس Prometheus المخرجة للاستضافة الذاتية، وواجهات برمجة تطبيقات المقاييس للنموذج، وMCP، والحواجز الوقائية، والتخزين المؤقت، والتوجيه. يعمل كخدمة سحابية (SaaS) عبر أكثر من 12 منطقة وثلاث سحب، أو يُستضاف ذاتياً في VPC الخاص بك، أو في البيئات المحلية أو المعزولة عن الإنترنت — حيث تبقى حركة المرور داخل بنيتك التحتية، وتظل TrueFoundry خارج المسار المباشر للبيانات.
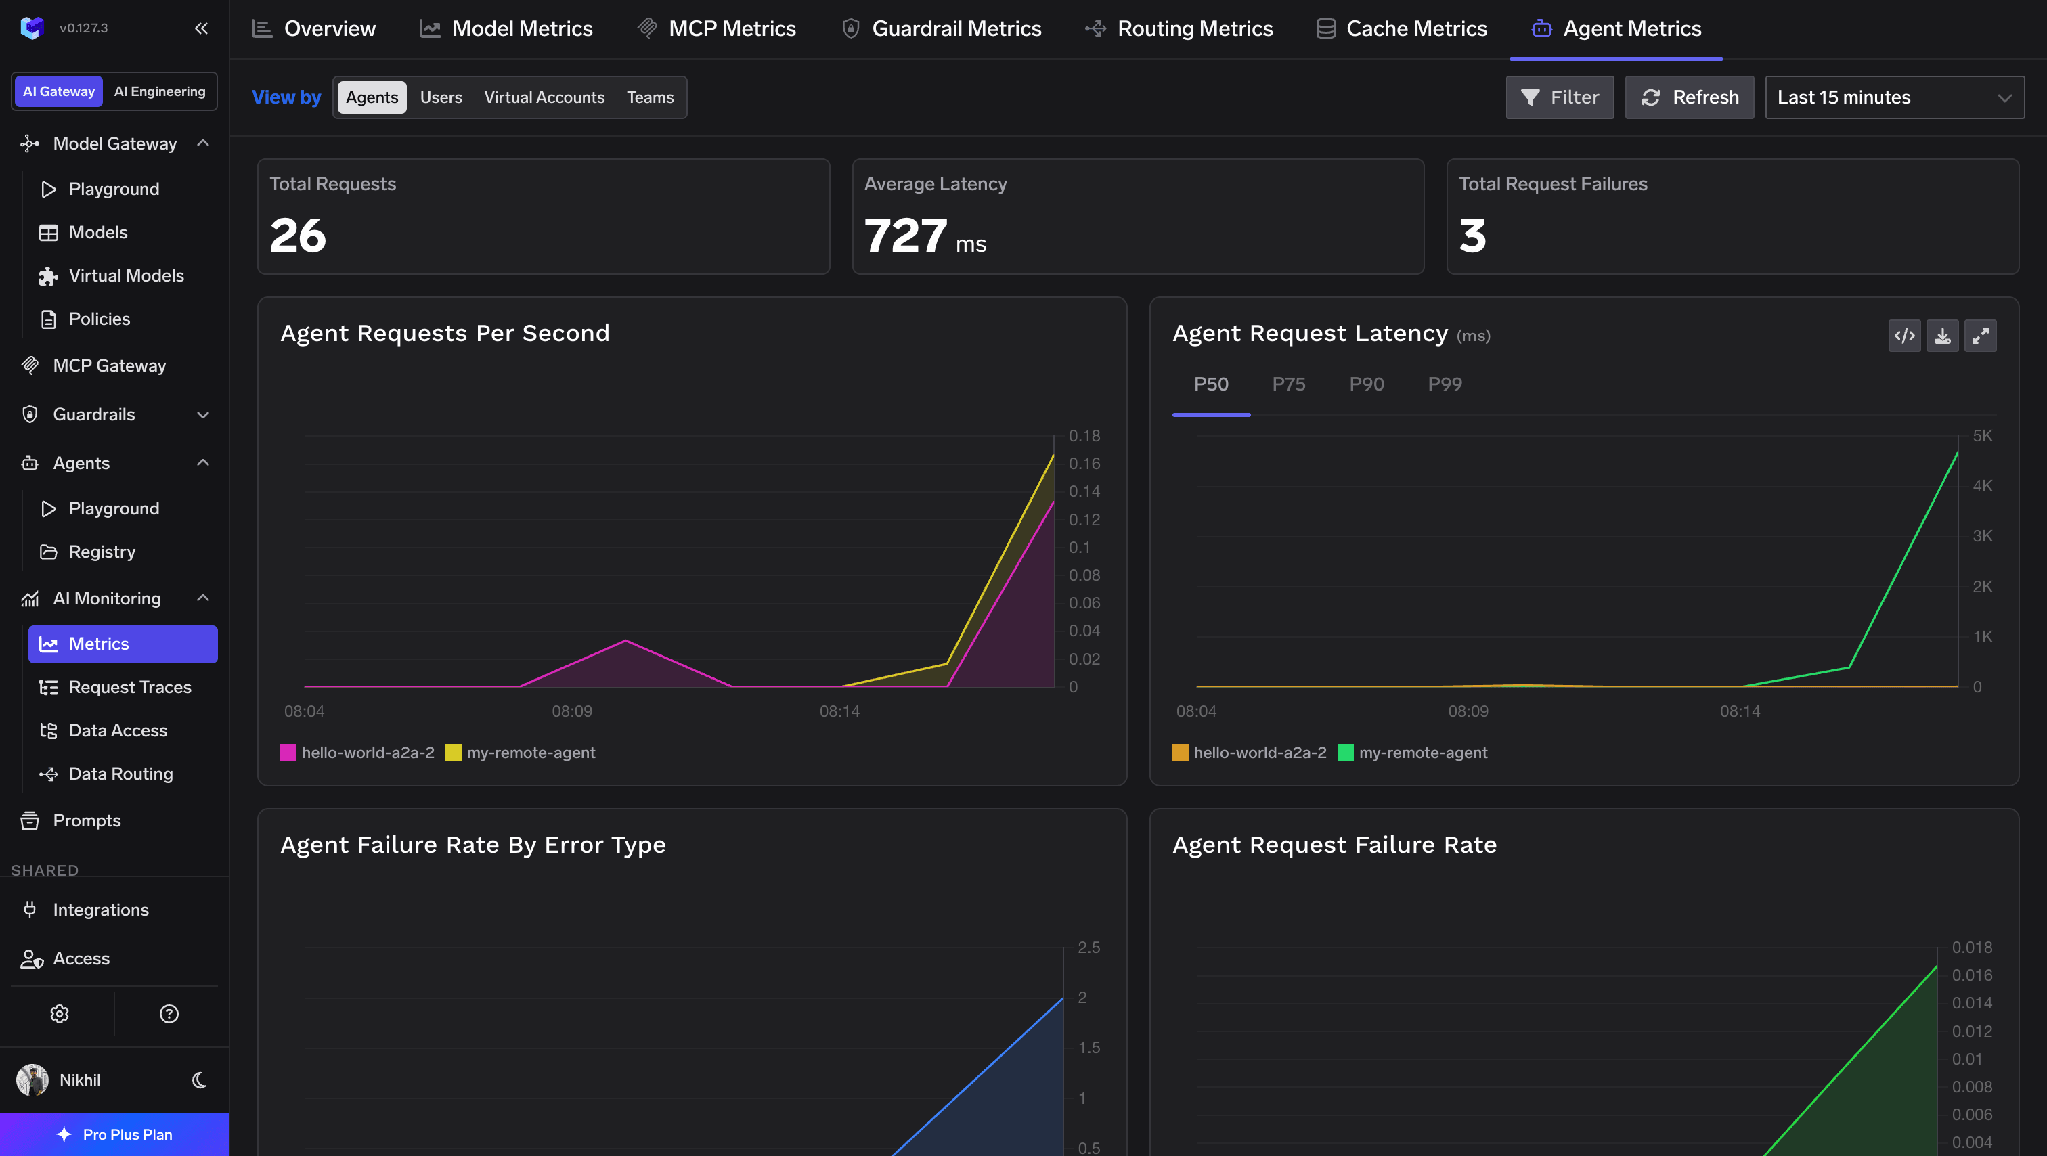
ملاحظة مهمة: يظل نظام تفويض MCP باستخدام CEL في Agent Router رائعاً للغاية، كما أن ترخيص Apache 2.0 دون حجب أي ميزات في طبقة البيانات يعد ميزة دائمة لا يمكن لأي منتج تجاري تقديمها بنفس الطريقة.
يُعد Agent Router — المشروع الذي قد تظل تفكر فيه باسم Envoy AI Gateway — أحد أفضل التطورات التي شهدتها البنية التحتية للذكاء الاصطناعي مفتوحة المصدر. فطبقة البيانات هي Envoy، وواجهة API مستقرة بتعهد مكتوب من المطورين، وتتولى ست شركات رائدة رعايته وإبقائه حياً. كما أن نموذج تفويض MCP يتفوق على معظم البدائل التجارية، والحد الفاصل لنموذج Open-Core عادل ونزيه.
إن سبب اختيار بديل آخر لا يتعلق بالجودة، بل بتقسيم المسؤوليات. يمنحك Agent Router طبقة التوجيه فقط. بينما تقع مسؤولية بناء لوحة التحكم، ونظام RBAC للمنصة، وتخصيص التكاليف لكل فريق، والميزانيات الشاملة للأسطول، وسجلات المطالبات، وسير عمل الموافقات، وكتالوج الحواجز الوقائية، واستجابة طوارئ الساعة 3 صباحاً على عاتقك بالكامل — وهي تمثل الجزء الأكبر من العمل. وإذا كان لدى فريق المنصة لديك قدرات عالية في Kubernetes وعدد كافٍ من المهندسين لإدارة هذا الهيكل، فيمكنهم تشغيله بنفسهم. وهذا خيار مشروع تماماً، ولا يهدف هذا المنشور لإنكاره.
أما إذا لم تكن ترغب في بدء مشروع بناء واسع النطاق من الصفر، فمن الأفضل شراء بوابة جاهزة تم إنجاز هذا العمل فيها بالفعل.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



بوابة ذكاء اصطناعي مفتوحة المصدر مبنية كطبقة إضافية فوق Envoy Gateway وKubernetes Gateway API، حيث يعمل Envoy كمستوى للبيانات وتعمل CRDs كمستوى للتحكم. ومنذ 10 سبتمبر 2026 أصبح اسمها Agent Router وهي تتبع Agentic AI Foundation.
بلغ الإصدار v1.0 GA في 23 يونيو 2026 مع واجهة v1beta1 مستقرة وتعهد مكتوب بعدم إدخال تغييرات كاسرة للتوافق. ومن الجهات المعلنة التي تعتمده Bloomberg وLY Corporation وNutanix وTencent Cloud. ومسألة الجاهزية للإنتاج تتعلق بالجوانب التشغيلية التي توفرها حوله أكثر مما تتعلق بالشيفرة نفسها.
احسب ما ستضطر إلى بنائه. إذا كنت تشغّل Kubernetes مع Gateway API ولديك مهندسون قادرون على تولي لوحة تحكم وRBAC وإسناد التكاليف والميزانيات وتسجيل التعليمات وضوابط الحماية، فإن Agent Router خيار وجيه ومنخفض تكلفة الترخيص. وإذا بدت لك هذه القائمة خارطة طريق لم تخطط لها، فاشترِ الحل الجاهز.
نعم. العنوان aigateway.envoyproxy.io يعيد التوجيه برمز 301 إلى theagentrouter.ai، والعنوان github.com/envoyproxy/ai-gateway يعيد التوجيه إلى github.com/theagentrouter/agent-router.
نعم. يعمل TrueFoundry في شبكتك الافتراضية الخاصة (VPC)، أو في موقعك، أو في بيئة معزولة، أو في بيئة هجينة، أو عبر السحابات المختلفة، ولا تغادر أي بيانات نطاقك. وهذا هو السبب الرئيسي الذي يجعل الشركات الخاضعة للتنظيم تفضله على البوابات التي تعتمد على SaaS فقط.
نعم. تصدّر البوابة تتبعات ومقاييس OTEL عبر HTTP أو gRPC، وتتيح الجمع عبر Prometheus عند الاستضافة الذاتية.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد



















