



October 10, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: October 6, 2026
Blazingly fast way to build, track and deploy your models!
تتبنى معظم الفرق بروتوكول MCP لأسباب خاطئة. فهي تقرأ الوعود حول كتابة عدد أقل من الموصلات، وتحصي عمليات التكامل التي ستتجنبها، وتتوقف عند هذا الحد. ومع ذلك، فإن حسابات التكامل حقيقية، لكنها لا تحدد ما إذا كان المشروع سيجتاز مراجعة الأمان.
تبدأ فوائد MCP بمشكلة عملية؛ إذ يحتاج وكلاء الذكاء الاصطناعي إلى طريقة قياسية للوصول إلى الأدوات ومصادر البيانات وأنظمة الأعمال. فكل تطبيق ذكاء اصطناعي يبني طبقة أدوات خاصة به ينشئ طبقة مختلفة قليلاً، مما يزيد من ديون التكامل ومخاطر الحوكمة.
أطلقت شركة Anthropic بروتوكول سياق النموذج (Model Context Protocol) كمعيار مفتوح لربط مساعدي الذكاء الاصطناعي بالأنظمة التي تعيش فيها البيانات، بما في ذلك مستودعات المحتوى وأدوات الأعمال وبيئات التطوير. بالنسبة للذكاء الاصطناعي في المؤسسات، لا تكمن القيمة في أناقة البروتوكول، بل في تبسيط أعمال التكامل المتكررة ومنح الفرق مساراً واحداً قابلاً للتكرار للوصول إلى الأدوات المعتمدة.
تثير فوائد بروتوكول سياق النموذج أيضاً أسئلة جديدة حول المصادقة، والتفويض، وإساءة استخدام الأدوات، ومسارات التدقيق. وهنا يأتي دور بوابة MCP التي تثبت أهميتها، لأن المؤسسات تحتاج إلى وصول محكوم قبل أن يبدأ الوكلاء في العمل عبر الأنظمة الحية.
يوفر MCP لأنظمة الذكاء الاصطناعي واجهة قياسية للوصول إلى الأنظمة والبيانات والأدوات الخارجية. يقوم المطورون بعرض الإمكانات من خلال خادم MCP، بينما تتصل عملاء MCP بتلك الخوادم بدلاً من إنشاء مخططات يدوية، وتدفقات مصادقة، ومسارات تنفيذ لكل أداة.
تحدد مواصفات بروتوكول السياق الرسمية ميزات الخادم عبر الأدوات والموارد والمطالبات. الأدوات هي وظائف يتحكم فيها النموذج، والموارد توفر بيانات يتحكم فيها التطبيق، والمطالبات تحزم سير العمل القابل لإعادة الاستخدام للتنفيذ الذي يتحكم فيه المستخدم.
تكمن أهمية هذا البروتوكول القياسي في أن الذكاء الاصطناعي في المؤسسات قد انتقل من مجرد تقديم إجابات عبر الدردشة إلى اتخاذ إجراءات فعلية. فوكيل الذكاء الاصطناعي الذي يغلق تذكرة دعم، أو يحدث سجلاً، أو يفحص نظام ملفات، أو يفتح طلب سحب (pull request)، يحتاج إلى مسارات تنفيذ محكومة ذات حدود واضحة.
آليات العمل مباشرة؛ حيث تتبع الرسائل معيار JSON-RPC 2.0، وتدعم طبقة النقل كلاً من stdio المحلي وStreamable HTTP عن بُعد. يمكن للخوادم البعيدة استخدام أنماط تفويض OAuth 2.1، مع عمل خادم MCP كخادم للموارد.
يتم الاكتشاف في وقت التشغيل من خلال طرق مثل tools/list. وهذا يسمح للوكيل بمعرفة الأدوات المتاحة من الخادم بدلاً من الشحن مع بيان ثابت. يمكن لدليل TrueFoundry حول ماهية MCP أن يدعم هذا الشرح.
تتضاعف الفوائد الجوهرية لـ MCP مع زيادة عدد الوكلاء والأدوات. يمكن لوكيلين وثلاث أدوات التعايش مع موصلات مخصصة، لكن خمسة عشر وكيلاً وأربعين أداة تخلق عبئاً من الصيانة تلاحظه فرق المنصة والأمن والمالية في نهاية المطاف.
نادراً ما تفشل مخططات الأدوات المكررة بشكل واضح. فهي تتغير تدريجياً وبصمت عبر صوامع المعلومات، وقد يؤدي تغيير واحد في المخطط إلى تعطل وكيل في مكان آخر. ويظهر هذا الخلل حينها كعدم استقرار في بيئة الإنتاج بدلاً من كونه ديناً تقنياً في التكامل.
تلقي تكاملات API التقليدية بعبء العمل على عاتق التطبيق نفسه. حيث يتعين على كل تطبيق ذكاء اصطناعي تعلم مخطط الأداة، وطريقة المصادقة، وسلوك التنفيذ لكل أداة على حدة، ثم تكرار هذه العملية مع كل مصدر بيانات جديد، أو خدمة خارجية، أو سير عمل.
ينقل MCP هذا العبء إلى طبقة البروتوكول. حيث تكمن تعريفات الأدوات وعمليات تنفيذها في خادم MCP. وبذلك تصبح إضافة مصدر بيانات جديد مجرد تغيير على مستوى الخادم بدلاً من إعادة كتابة التطبيق عبر خدمات متعددة.
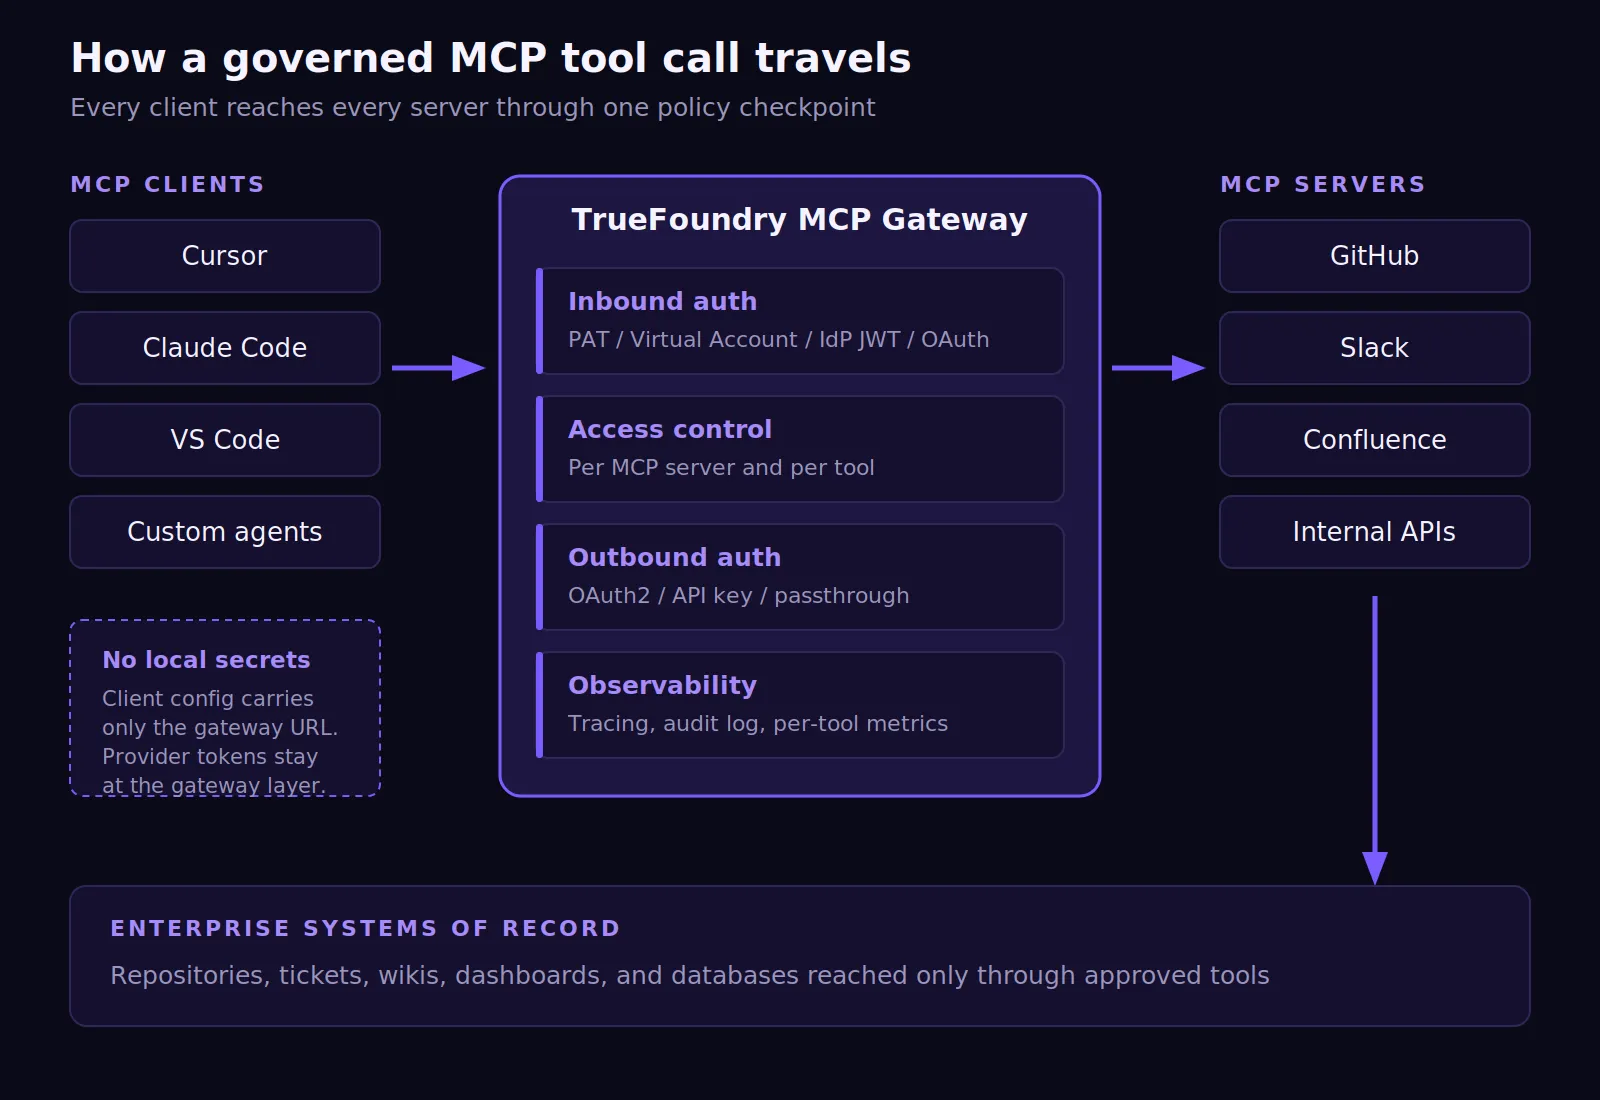
يمكن ملاحظة الفرق بسهولة في الإعدادات. فبدون بوابة (gateway)، يقوم كل مطور بربط كل خادم بكل عميل، وغالباً ما يتم ذلك عبر موارد محلية وأجهزة المطورين:
{
  "mcpServers": {
    "github":     { "command": "npx", "args": ["-y", "<github-mcp-package>"],     "env": { "GITHUB_TOKEN": "ghp_..." } },
    "slack":      { "command": "npx", "args": ["-y", "<slack-mcp-package>"],      "env": { "SLACK_TOKEN": "xoxb-..." } },
    "confluence": { "command": "npx", "args": ["-y", "<confluence-mcp-package>"], "env": { "CONFLUENCE_API_TOKEN": "..." } }
  }
}
توجد الآن ثلاثة مفاتيح سرية طويلة الأمد في ملف على جهاز كمبيوتر محمول، ويوجد الملف نفسه بأربعين صيغة مختلفة عبر المؤسسة. أما عند توجيهها عبر بوابة، فإن إعدادات العميل نفسها تحمل رابطاً (URL) ولا شيء غير ذلك:
{
  "mcpServers": {
    "github": {
      "url": "https://<gateway>/<tenant>/mcp/github/server"
    }
  }
}
يأخذ Claude Code نفس الهدف من واجهة سطر الأوامر (CLI):
claude mcp add --transport http github https://<gateway>/<tenant>/mcp/github/server
يمكن لـ Claude Desktop وClaude Code وVS Code والوكلاء المخصصين الوصول جميعاً إلى نفس الخادم المسجل عبر مسار واحد محكوم. وهذه واحدة من أكثر فوائد MCP عملية للفرق التي تدير العديد من المساعدين عبر بيئات المؤسسات.
يثبت MCP جدواه عندما تحتاج العديد من الوكلاء إلى نفس الأنظمة. وهو لا يلغي الحاجة إلى التحكم في الوصول. فإعدادات غير محكومة بدقة قد تمنح الوكيل وصولاً أوسع من الشخص الذي قام بتشغيله. يتوفر تحليل مقارن أكثر تفصيلاً في دراسة TrueFoundry حول MCP مقابل واجهات برمجة التطبيقات التقليدية.
يوسع بروتوكول MCP نطاق قدرات الوكلاء، مما يوسع في الوقت ذاته نطاق المخاطر المحتملة. المخاطر المذكورة أدناه شائعة خلال الربع الأول من الطرح، خاصة عندما تتعامل الفرق مع MCP كأداة لتسهيل عمل المطورين بدلاً من اعتبارها بنية تحتية للإنتاج.
تستحق مشكلة بيانات الاعتماد اهتماماً خاصاً. فقد يقوم فريق ما بإعداد خادم، ومنحه حساب بوت بصلاحيات الكتابة، وتوجيه جميع الوكلاء إليه. في هذه الحالة، يرث الوكيل مجموعة الأذونات المجمعة لكل مستخدم محتمل.
يختفي مبدأ "أقل الامتيازات" في هذا النموذج. ويسجل سجل التدقيق نشاط البوت بدلاً من الشخص. من الواضح أن مؤلفي البروتوكول يتوقعون وجود تفويض حقيقي لبروتوكول MCP القائم على HTTP، حيث تعمل الخوادم المحمية كخوادم موارد OAuth 2.1.
الدرس بسيط؛ فبينما يعمل MCP على توحيد الاتصال، يجب أن تتولى البوابة فرض الهوية، والتفويض، والاكتشاف، والتسجيل، وسياسات الأمان. يتناول دليل TrueFoundry حول أمان MCP وانعدام الثقة في الذكاء الاصطناعي الوكيل نموذج التهديدات بالتفصيل.
تعمل بوابة MCP كطبقة تحكم بين وكلاء الذكاء الاصطناعي وتنفيذات خوادم MCP. تصف TrueFoundry بوابتها لـ MCP بأنها منصة جاهزة للمؤسسات تعمل على مركزية الوصول إلى أدوات تطوير الذكاء الاصطناعي من خلال بروتوكول سياق النموذج.
تدعم البوابة الخاضعة للحوكمة ما يلي:
يُعد نقل الهوية عنصر التحكم الأساسي. تفصل TrueFoundry بين المصادقة الواردة والمصادقة الصادرة؛ حيث تحدد المصادقة الواردة هوية الجهة التي تتصل بالبوابة، بينما تحدد المصادقة الصادرة بيانات الاعتماد التي تصل إلى الخدمة النهائية.
يتيح هذا الفصل للمسؤولين اختيار وضع الأمان المناسب لكل أداة. تشمل خيارات المصادقة الواردة رموز الوصول الشخصية، ورموز الحسابات الافتراضية، ورموز JWT الخاصة بمزود الهوية، وTrueFoundry OAuth لبيئات التطوير مثل Cursor وClaude Code وVS Code.
تشمل خيارات المصادقة الصادرة رمز تفويض OAuth2، وبيانات اعتماد عميل OAuth2، ومفاتيح API المشتركة، ومفاتيح API لكل مستخدم، وعدم وجود مصادقة، وتمرير الرموز، وإعادة توجيه الرموز. يمكن لرمز الوكيل نفسه العمل حتى عندما يقوم كل خادم أساسي بالمصادقة بطريقة مختلفة.
import asyncio
from fastmcp import Client
from fastmcp.client.transports import StreamableHttpTransport


async def call_mcp_tool(user_token: str):
    transport = StreamableHttpTransport(
        url="https://<gateway-url>/mcp/<server-name>/server",
        headers={"Authorization": f"Bearer {user_token}"},
    )

    async with Client(transport) as client:
        tools = await client.list_tools()
        print(f"Available tools: {[t.name for t in tools]}")

        result = await client.call_tool("list_repositories", {"owner": "truefoundry"})
        return result


asyncio.run(call_mcp_tool("user-tfy-token-or-idp-jwt"))
عندما لا يقوم المستخدم بتفويض مزود أساسي بعد، لا تفشل البوابة بصمت، بل تُرجع رمز الخطأ HTTP 401 مع نص JSON يحتوي على `error.type` بقيمة `McpAuthRequiredError` وحقل `authorization_urls` الذي يتضمن رابط الموافقة لكل خادم، مما يتيح لوكيلك مطالبة المستخدم وإعادة المحاولة.
يتم تنفيذ التحكم في الوصول لكل خادم ولكل أداة على حدة. التسجيل وحده لا يمنح صلاحية الوصول؛ إذ تتحقق البوابة من الهوية التي تم تحديدها مقابل الأذونات المحددة لكل خادم مسجل ولكل أداة بداخله.
يتمتع تحديد النطاق على مستوى الأداة بآلية خاصة به. إن خادم MCP الافتراضي يجمع مجموعة مختارة من الأدوات من عدة خوادم مسجلة في نقطة نهاية واحدة، دون الحاجة إلى نشر إضافي. المثال الموثق هو بالضبط ما تثيره فرق الأمن: منح الوكيل صلاحية الوصول إلى GitHub وSlack مع حجب عمليات مثل `delete_project` و`delete_pr`.
يتم التنفيذ على مستوى البروتوكول بدلاً من الاعتماد على توجيهات النظام. الأداة المحجوبة لا تظهر أبداً في استجابة `tools/list` الخاصة بالوكيل، لذا لا يوجد ما يمكن للنموذج محاولة استخدامه.
تحتفظ الأدوات بأسمائها الأصلية مع إضافة لاحقة قصيرة وعشوائية، بصيغة `create_issue_a1b2c3`؛ مما يحل تعارضات الأسماء بين الخوادم مع الالتزام بحد الـ 64 حرفاً الموصى به في مواصفات MCP.
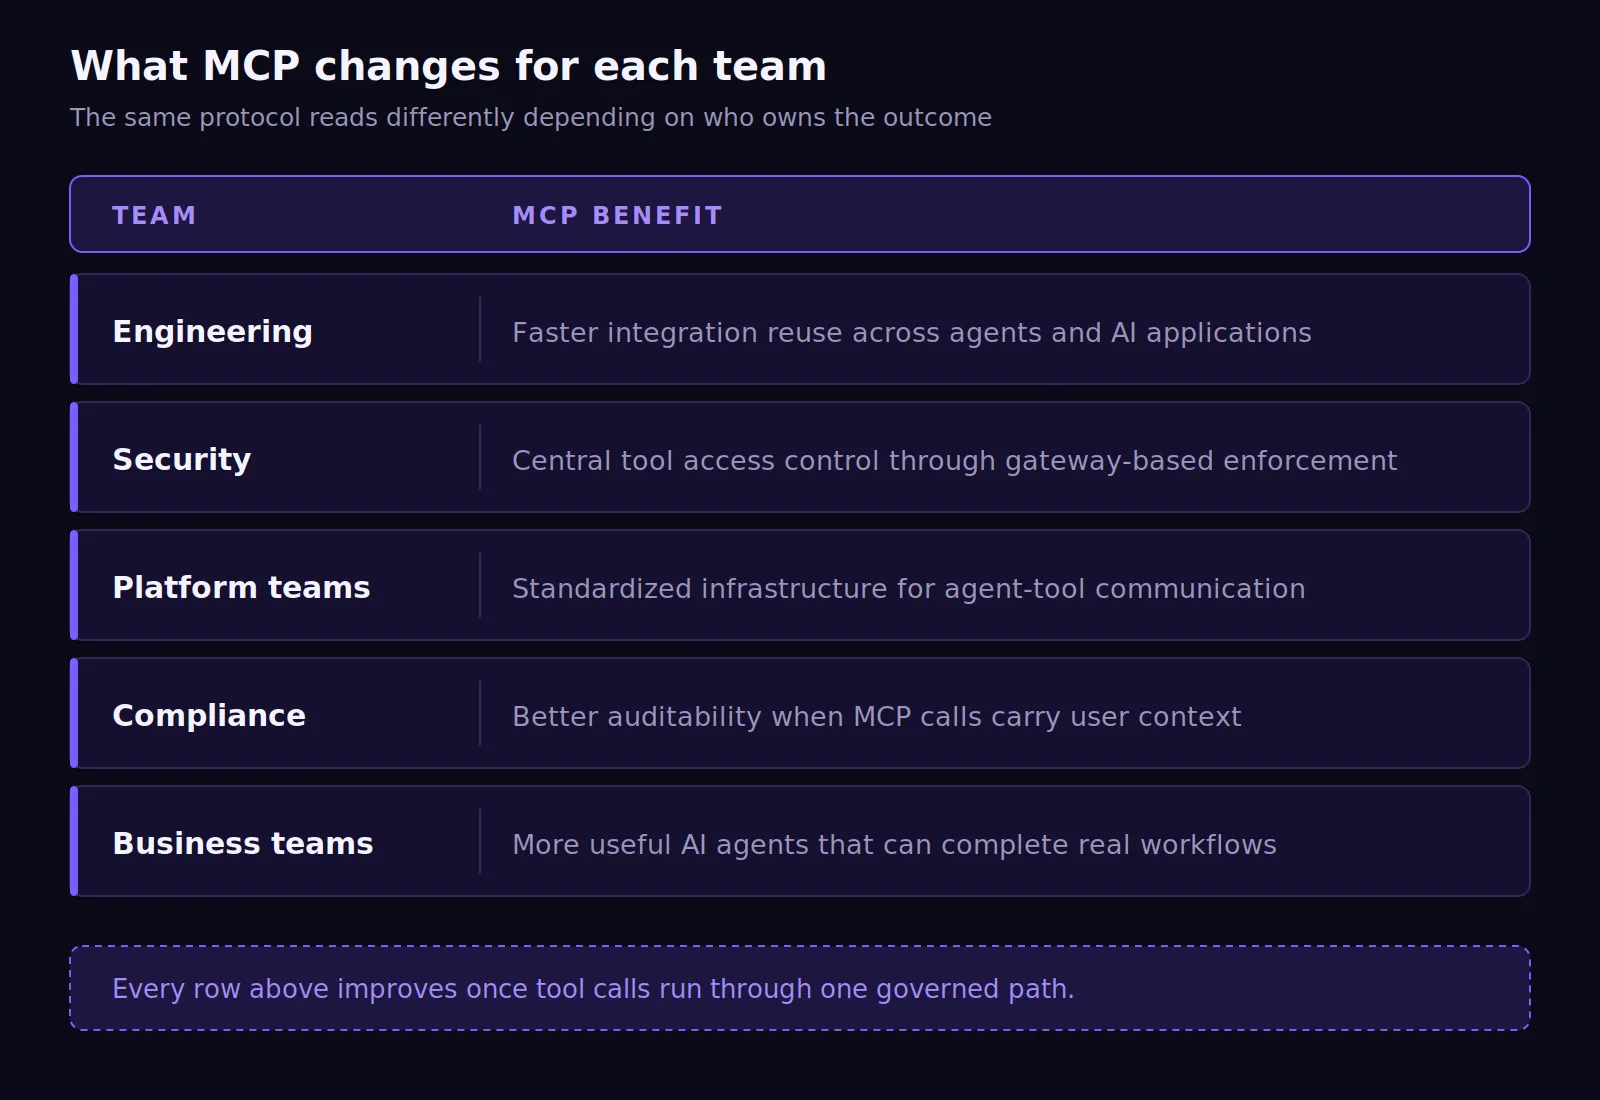
تختلف فوائد MCP باختلاف الجهة المستفيدة؛ ففريق الهندسة يرى سرعة أكبر في إعادة الاستخدام، وفريق الأمن يرى نقطة تحكم مركزية، وفريق المنصة يرى مساراً قياسياً لاتصال الوكيل بالأدوات، بينما يرى فريق الامتثال أدلة أفضل عند ربط هوية المستخدم بكل طلب.
يحصل فريق الامتثال على المكسب الأكثر أهمية. تتبع لوحة مقاييس TrueFoundry حركة مرور MCP جنباً إلى جنب مع حركة مرور النموذج، بما في ذلك معدلات الطلبات لكل خادم، وزمن الاستجابة (P50-P99)، ومعدلات الفشل حسب نوع الخطأ، وتحليل لأكثر طرق MCP استخداماً.
تتيح واجهة "الأدوات" التعمق في تفاصيل كل أداة على حدة، كما توفر لوحات صدارة ترتب أفضل خوادم MCP والأدوات والمستخدمين بناءً على حجم طلبات MCP.
يُحوّل الإسناد الرسوم البيانية إلى أدلة ملموسة. وتُجيب مقاييس بروتوكول سياق النموذج (MCP) لكل مستخدم على التساؤلات دون الحاجة إلى تحليلات جنائية معقدة. وتتعاظم فوائد MCP عندما يحمل كل استدعاء هوية المستخدم، وسياق السياسات، وسجلات منظمة.
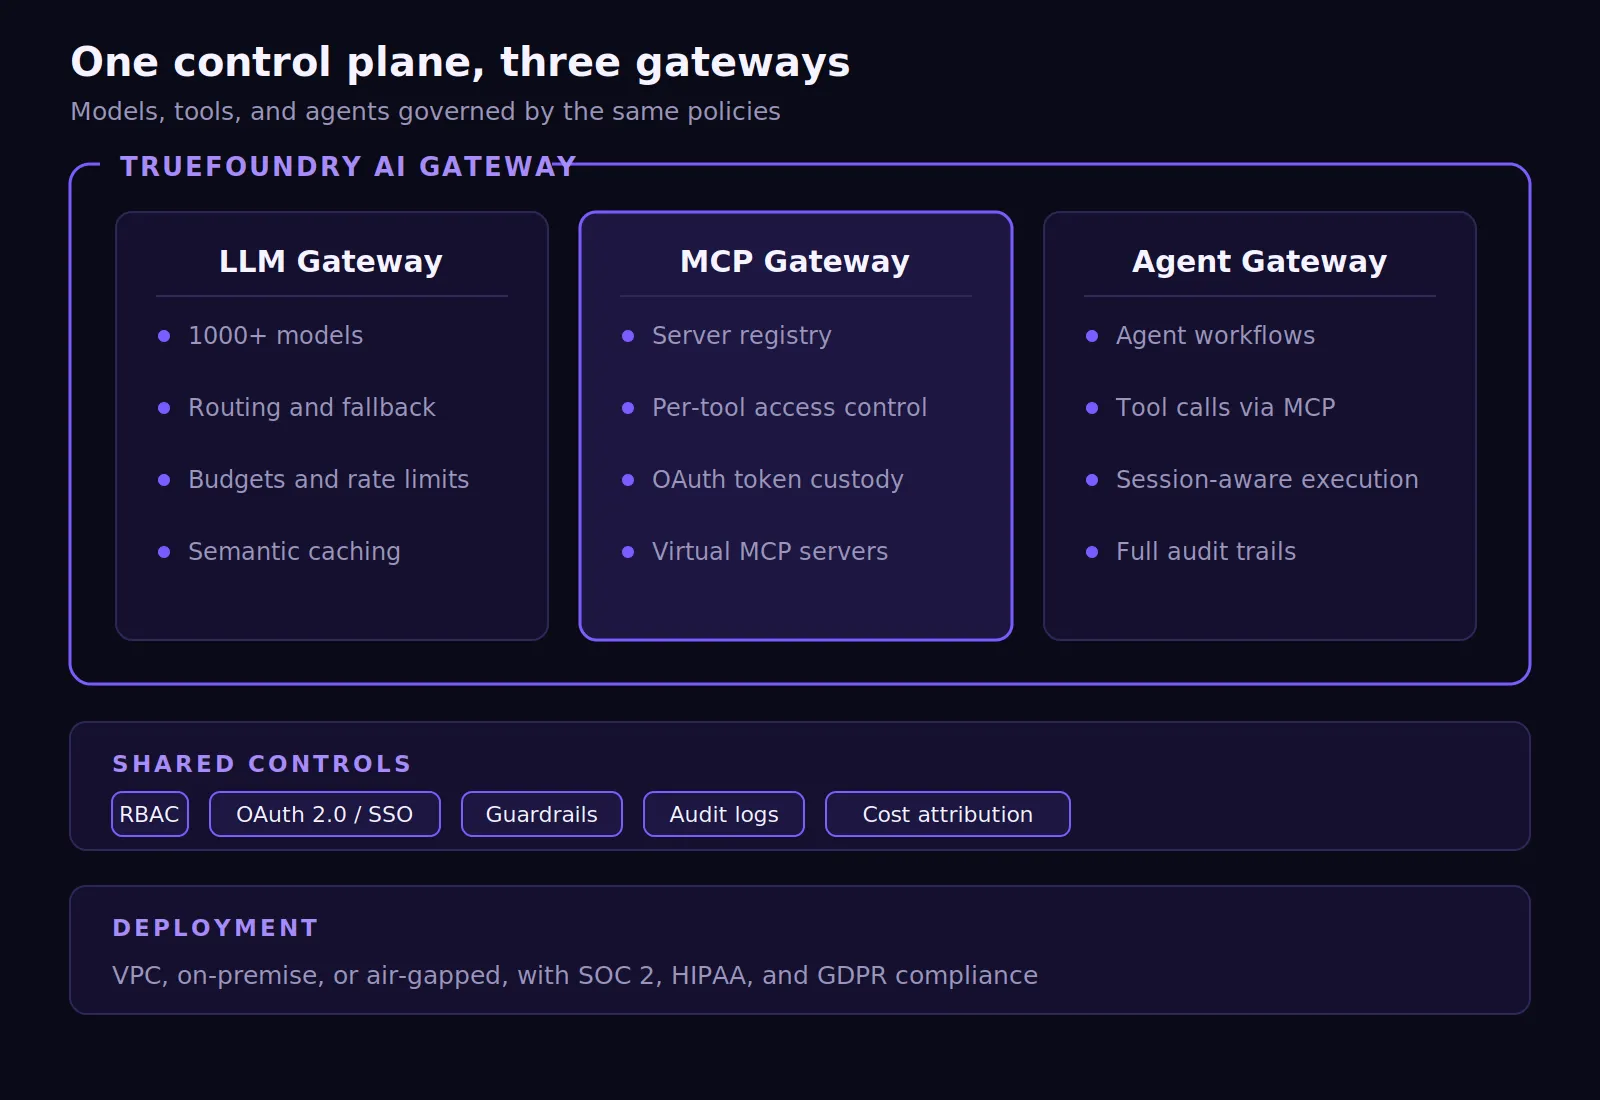
يربط بروتوكول MCP الوكلاء بالأدوات، بينما تجعل TrueFoundry هذه الروابط آمنة وخاضعة للمراقبة والحوكمة. تعمل بوابة TrueFoundry MCP على مركزية الوصول إلى خادم MCP، واكتشاف الأدوات، والمصادقة، والتوجيه، والمراقبة عبر البيئات العامة والمستضافة ذاتياً.
ثلاثة عناصر تقع تحت لوحة تحكم واحدة. تعمل بوابة الوكيل (Agent Gateway) على إدارة سير عمل الوكلاء وتوجيه استدعاءات أدوات الوكيل عبر الخوادم المسجلة. وتتولى بوابة MCP إدارة الوصول إلى الأدوات، بينما تغطي بوابة الذكاء الاصطناعي (AI Gateway) النماذج، وضوابط الحماية، والمطالبات (prompts) من خلال نقطة نهاية واحدة خاضعة للحوكمة.
تدعم بوابة النماذج اللغوية الكبيرة (LLM Gateway) توجيه النماذج، ومرونة مزودي الخدمة، والميزانيات، وحدود المعدلات، والمراقبة. وهذا أمر بالغ الأهمية لأن أدوات MCP تعمل عادةً جنباً إلى جنب مع استدعاءات النماذج، وليس بمعزل عنها.
تعد وضعية النشر أمراً حيوياً للفرق العاملة في مجالات خاضعة للتنظيم. يمكن تشغيل TrueFoundry داخل سحابة خاصة افتراضية (VPC)، أو محلياً (on-prem)، أو كخدمة (SaaS)، أو في بيئات معزولة تماماً. يساعد ذلك الفرق على إبقاء المطالبات، وتتبعات الأدوات، وبيانات الاعتماد، وبيانات الحوكمة داخل البنية التحتية المعتمدة.
يمكن تفعيل تسجيل الدخول الموحد عبر Okta أو Azure AD أو غيرهما من مزودي الهوية، بينما يقوم توفير الوصول عبر بروتوكول SCIM بمزامنة المستخدمين قبل منحهم صلاحيات الدخول. وبذلك، يمكن للمطور إتمام أول اتصال له بـ MCP عبر مسارات هوية خاضعة للحوكمة بدلاً من طلبات الحسابات اليدوية.
بالنسبة للفرق التي تبني وكلاء للإنتاج، فإن المعادلة واضحة: يعمل MCP على توحيد معايير الاتصال بالأدوات، بينما تجعل TrueFoundry هذا الاتصال جاهزاً للمؤسسات من خلال نشر الهوية، وصلاحيات الوصول لكل أداة، والمراقبة، والميزانيات، ومسارات التدقيق.
ضع الوصول إلى أدوات MCP تحت مظلة حوكمة بمستوى مؤسسي. احجز عرضاً توضيحياً لترى كيف تدير TrueFoundry خوادم MCP، وسير عمل الوكلاء، واستدعاءات النماذج، وأدلة التدقيق من خلال طبقة واحدة لبوابة الذكاء الاصطناعي.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















