October 12, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 10, 2026

Blazingly fast way to build, track and deploy your models!
A maioria das falhas de software se manifesta por meio de erros, alertas ou interrupções visíveis no serviço. A IA pode retornar uma resposta bem-sucedida enquanto produz uma resposta confiante e prejudicial. Nada trava e nenhum alerta padrão é necessariamente disparado. Esse padrão de falha silenciosa explica por que a gestão de riscos de IA se tornou uma disciplina operacional, e não apenas mais um item de conformidade.
Sistemas de inteligência artificial influenciam contratações, empréstimos, suporte, operações de segurança e automação de infraestrutura. Falhas podem desencadear ações regulatórias, perdas financeiras e danos à reputação. A IBM descobriu que a "IA sombra" aumentou os custos médios de violação em US$ 670.000 quando envolvida de forma significativa. Seu estudo global abrangeu 600 organizações que sofreram violações.
Conter essa exposição começa com três perguntas práticas para toda equipe empresarial. Onde a IA é executada, o que cada sistema de IA pode acessar e o que impede ações inseguras? Relatórios de auditoria, por si só, não conseguem conter essa exposição operacional. Uma gestão de riscos de IA eficaz coloca identidade, registros, orçamentos e controles de saída em cada caminho de solicitação de produção.
Em termos empresariais práticos, a gestão de riscos de IA identifica, avalia, controla e monitora danos durante todo o desenvolvimento e implantação da IA. Seu objetivo é preservar valor enquanto mantém os impactos dentro dos limites aprovados. O significado da gestão de riscos de IA também se estende além da segurança de modelos e testes técnicos.
Um programa real inclui responsabilidade, conformidade regulatória, proteção de dados, supervisão e tolerância ao risco. Ele monitora problemas que surgem após a entrada dos sistemas em produção. As responsabilidades abrangem cientistas de dados, segurança, jurídico, executivos e equipes de produto. As organizações frequentemente reduzem essa disciplina a documentos, comitês e revisões periódicas.
Essa abordagem falha quando o comportamento em produção muda entre as avaliações. Uma estrutura útil de gestão de riscos de IA combina políticas com infraestrutura aplicável. Os controles devem interromper chamadas inseguras, acessos não autorizados e agentes fora de controle antes que o dano ocorra. Essa abordagem transforma a gestão de riscos de uma documentação retrospectiva em uma função operacional.
Gerenciar o risco de IA exige um manual diferente da gestão de riscos tradicional. Softwares convencionais seguem uma lógica determinística e produzem sinais de falha reconhecíveis. Sistemas de aprendizado de máquina comportam-se de forma probabilística, mudam com seu ambiente e agem por meio de ferramentas conectadas. Essas características introduzem novas vulnerabilidades que o monitoramento comum pode não detectar.
Essas falhas compartilham um requisito: observabilidade ativa em produção. O risco tradicional pressupõe que as equipes podem ver falhas por meio de telemetria convencional. O risco de IA exige que as equipes busquem degradação silenciosa e uso indevido. Essa mudança altera as práticas de gestão de riscos, as medidas de segurança e a resposta a incidentes.

O fio condutor é a observabilidade. O risco tradicional pressupõe uma falha que você consegue ver. O risco de IA pressupõe uma que você precisa procurar. Tudo o que vem depois disso decorre dessa única mudança: as categorias, os estágios, os controles.
Agrupar os riscos de IA em categorias oferece uma abordagem estruturada para a seleção de controles. Quatro categorias cobrem a maior parte da exposição à IA nas empresas atualmente. Cada categoria exige mitigação de risco, responsabilidade e evidências distintas. Uma abordagem holística avalia riscos relacionados que cruzam fronteiras técnicas, de dados, operacionais e de governança.
O risco técnico surge quando um modelo falha em seus próprios termos. Alucinações produzem respostas fluentes que permanecem factualmente incorretas ou inseguras. O desvio (drift) reduz o desempenho à medida que os dados de entrada em produção se distanciam das condições de treinamento. Essas falhas podem afetar aplicações de IA de alto impacto sem criar erros óbvios de infraestrutura.
A superfície adversária inclui injeção de prompt, envenenamento de dados, extração de modelo e ataques adversários. Os invasores podem manipular resultados, expor dados sensíveis ou acionar ações não autorizadas. O Perfil de IA Generativa do NIST descreve 12 áreas de risco principais que as organizações podem usar para projetar controles de segurança e procedimentos de teste.
O risco de dados acompanha as informações que entram, treinam e operam cada modelo. Dados de treinamento incompletos ou tendenciosos podem comprometer a precisão e a imparcialidade. A coleta inadequada de dados também pode criar problemas com consentimento, propriedade ou retenção não documentados. Essas fraquezas ameaçam a qualidade dos dados, a privacidade e a confiabilidade da tomada de decisão.
O vazamento de privacidade pode expor dados pessoais por meio de resultados, logs, embeddings ou ataques de inferência. Controles de acesso fracos também podem permitir que um sistema de IA acesse informações além de seu propósito aprovado. A IBM constatou que 97% das organizações que relataram violações de segurança relacionadas à IA não possuíam controles de acesso adequados para IA.
A exposição operacional diz respeito a como a IA se comporta assim que entra nos fluxos de trabalho diários da empresa. A "Shadow AI" (IA invisível) cria fluxos de dados sem governança, fornecedores desconhecidos e gastos sem um responsável definido. A IBM relatou que 63% das organizações que sofreram violações não tinham uma política de governança de IA estabelecida ou ainda estavam desenvolvendo uma.
Os custos podem se acumular por meio de tokens, chamadas repetidas, loops de agentes e experimentação descontrolada. A concentração de fornecedores gera dependência quando preços, disponibilidade ou termos do provedor mudam. Estratégias robustas de gestão de risco exigem orçamentos, opções de contingência, responsabilidade e visibilidade em tempo real.
O risco de governança surge entre as equipes de produto, segurança, jurídico e negócios. A falta de clareza sobre a responsabilidade torna difícil explicar quem aprovou o uso de IA, selecionou os dados ou aceitou a exposição residual. A ausência de evidências de auditoria cria desafios de conformidade quando reguladores, clientes ou tribunais solicitam comprovações.
A governança de IA moderna deve alinhar políticas aos requisitos regulatórios e padrões do setor. Ela deve documentar a responsabilidade, o propósito do modelo, a supervisão humana e os usuários esperados. A McKinsey constatou que apenas cerca de um terço das organizações relataram ter uma estratégia, governança e controles de IA agente maduros.
Um programa prático de gestão de riscos de IA transforma essas categorias em um ciclo operacional repetível. A maioria das estruturas de risco estabelecidas segue cinco estágios operacionais conectados. Cada estágio produz evidências para o próximo. Seu valor reside na repetição em cada modelo, agente, aplicação, fornecedor e ambiente de produção material.
Muitos programas investem pesadamente em identificação, avaliação e mitigação, enquanto subfinanciam o monitoramento e a resposta. Esse desequilíbrio atrasa a contenção e aumenta a exposição do negócio a longo prazo. Processos eficazes de gestão de riscos tratam os estágios finais como funções de produção permanentes. Eles também conectam as descobertas de volta à política, aos testes, à responsabilidade e ao futuro desenvolvimento de IA.

A regulamentação eleva a governança de IA nas empresas, transformando preferências internas em obrigações exigíveis. As empresas devem mapear cada uso de IA em relação às leis, contratos e requisitos específicos do setor aplicáveis. A estrutura correta depende da geografia, dos dados, do setor, do impacto e da função organizacional.
O AI Act da UE classifica os sistemas por risco e impõe deveres a usos de alto risco. Práticas proibidas e regras de alfabetização foram aplicadas a partir de fevereiro de 2025. As obrigações para modelos de uso geral tornaram-se aplicáveis em toda a Europa em agosto de 2025. Um acordo político de maio de 2026 estabeleceu prazos posteriores para obrigações específicas de alto risco em dezembro de 2027 e agosto de 2028.
O AI Act pode impor penalidades máximas de 35 milhões de euros ou 7% do faturamento anual global. O nível mais alto aplica-se a práticas proibidas e certas violações relacionadas a dados. Deveres de transparência para IA generativa específica de conteúdo tornam-se aplicáveis a partir de 2 de agosto de 2026.
O GDPR e as regras de privacidade de dados relacionadas afetam decisões automatizadas que utilizam dados pessoais. As salvaguardas relevantes podem incluir explicações, intervenção humana e oportunidades para contestar decisões automatizadas significativas. A HIPAA exige que as entidades reguladas protejam as informações eletrônicas de saúde por meio de salvaguardas administrativas, físicas e técnicas.
O Instituto Nacional de Padrões e Tecnologia (NIST) fornece o NIST AI RMF, de caráter voluntário. Seu núcleo organiza o trabalho em torno de Governar, Mapear, Medir e Gerenciar. O Perfil de IA Generativa de 2024 estende o AI RMF para riscos específicos de sistemas generativos.
Uma estrutura robusta de gestão de riscos não deve tratar as estruturas de governança como listas de verificação desconectadas. Ela deve traduzir os requisitos regulatórios em controles, responsabilidades, monitoramento e evidências. Essa abordagem ajuda as organizações a lidar com riscos em diferentes jurisdições, adaptando-se a novas regras, tecnologias, ameaças à segurança e ameaças cibernéticas.

As estruturas definem os controles, enquanto a infraestrutura os aplica em produção. TrueFoundry fornece um nível empresarial Gateway de IA em modelos, agentes, guardrails e ferramentas MCP. Ela aplica políticas ao longo do caminho da solicitação, em vez de depender de revisões retrospectivas.
A visibilidade operacional sustenta todos os controles corporativos restantes. A plataforma mantém um plano de controle único que abrange solicitações de modelos, ações de agentes e conexões de ferramentas. As equipes podem inspecionar usuários, modelos, custos, latência, resultados e metadados de execução. Esta observabilidade de IA ajuda a detectar uso anormal, violações de dados e falhas de política antes que permaneçam ocultos.
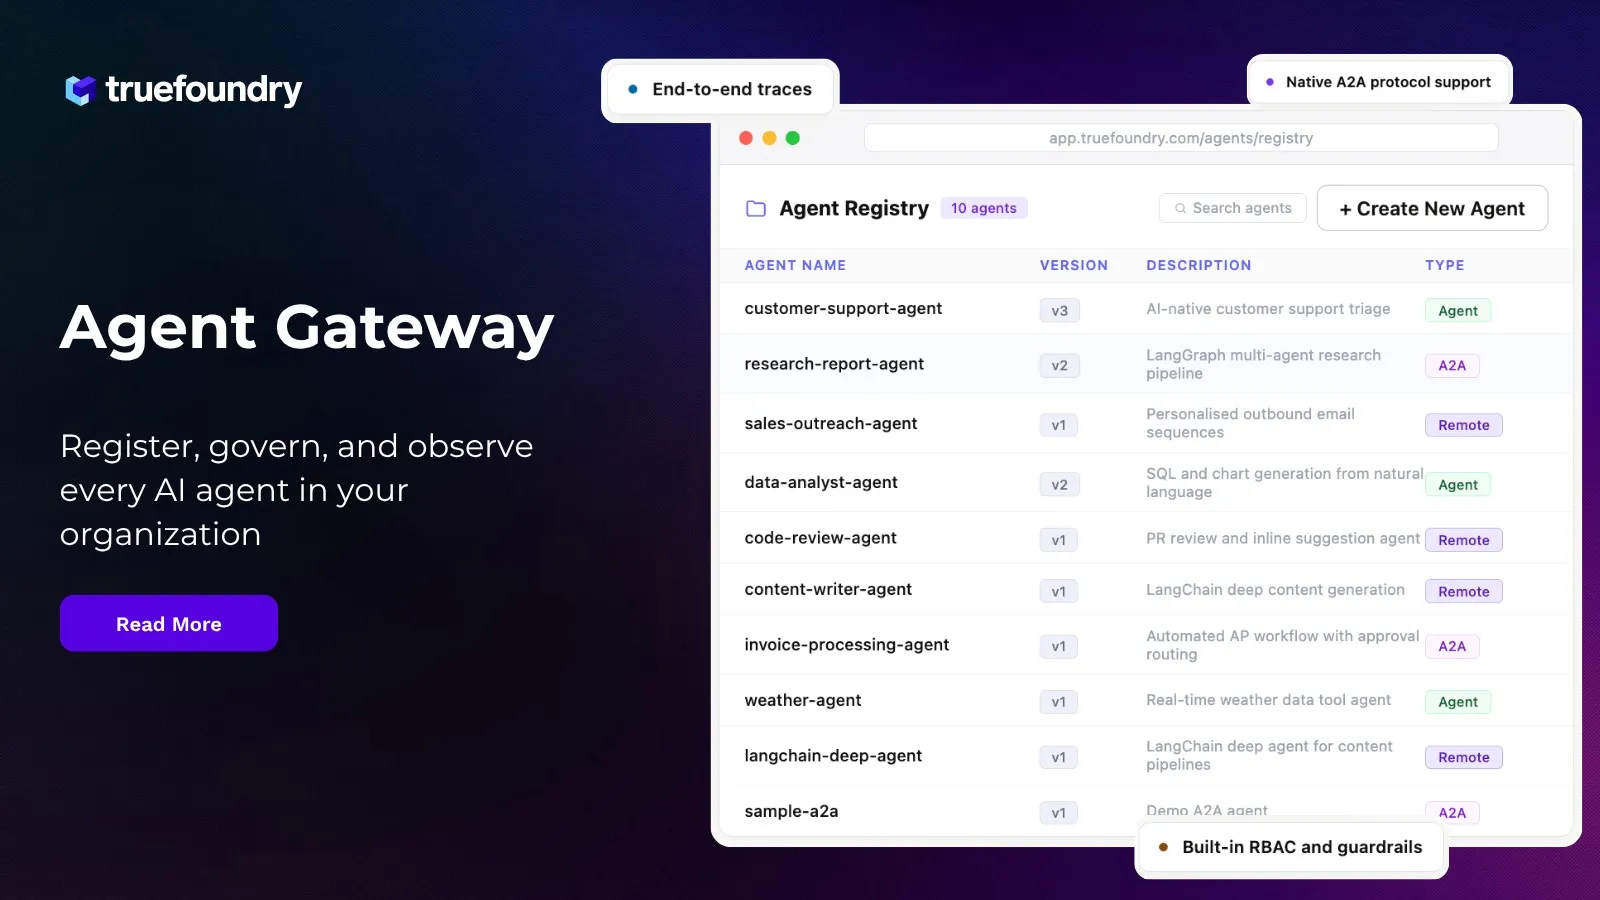
A execução com reconhecimento de identidade oferece autenticação centralizada, RBAC, orçamentos e aplicação de políticas. O MCP Gateway gerencia o acesso às ferramentas, enquanto o Agent Gateway controla fluxos de trabalho autônomos. Essas proteções ajudam a evitar acessos não autorizados, gastos excessivos, o uso de ferramentas não aprovadas e novas vulnerabilidades.
Trilhas de auditoria registram chamadas de modelos, invocações de ferramentas, etapas de agentes, identidades, custos e metadados de saída. A implantação privada mantém prompts, respostas, logs e informações confidenciais dentro do ambiente escolhido. O LLM Gateway centraliza o roteamento, o acesso a provedores, as diretrizes de segurança e as políticas de custo entre os modelos de IA.
A TrueFoundry afirma que sua plataforma processa mais de 10 bilhões de solicitações de modelos mensalmente. A Gartner também reconheceu a TrueFoundry como um Fornecedor Representativo em seu Guia de Mercado de 2025 para Gateways de IA. Esses recursos oferecem suporte a controles corporativos em cenários onde falhas silenciosas e o uso fragmentado de IA se tornam preocupações operacionais.
Agende uma demonstração hoje para testar os controles com seus próprios modelos, agentes e ferramentas.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada