


novembro 18, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
O ecossistema moderno de software depende cada vez mais de microsserviços e arquiteturas distribuídas, nas quais a comunicação eficiente, a segurança e a observabilidade são críticas.
Nesse ambiente, os proxies de serviço atuam como a espinha dorsal de uma infraestrutura confiável. O Envoy Proxy surgiu como uma escolha popular, oferecendo recursos avançados como balanceamento de carga, descoberta de serviços, roteamento de tráfego e telemetria. Sua arquitetura robusta o torna o favorito de empresas que adotam designs nativos em nuvem, Kubernetes ou frameworks de service mesh.
No entanto, à medida que as organizações se expandem, as limitações de uma única solução de proxy se tornam evidentes. As equipes podem exigir mais flexibilidade, observabilidade mais profunda, melhor integração com ambientes multicloud ou um gerenciamento operacional mais simples.
Explorar alternativas ao Envoy pode revelar plataformas que oferecem desempenho aprimorado, governança pronta para o mercado corporativo ou suporte especializado para padrões modernos de microsserviços.
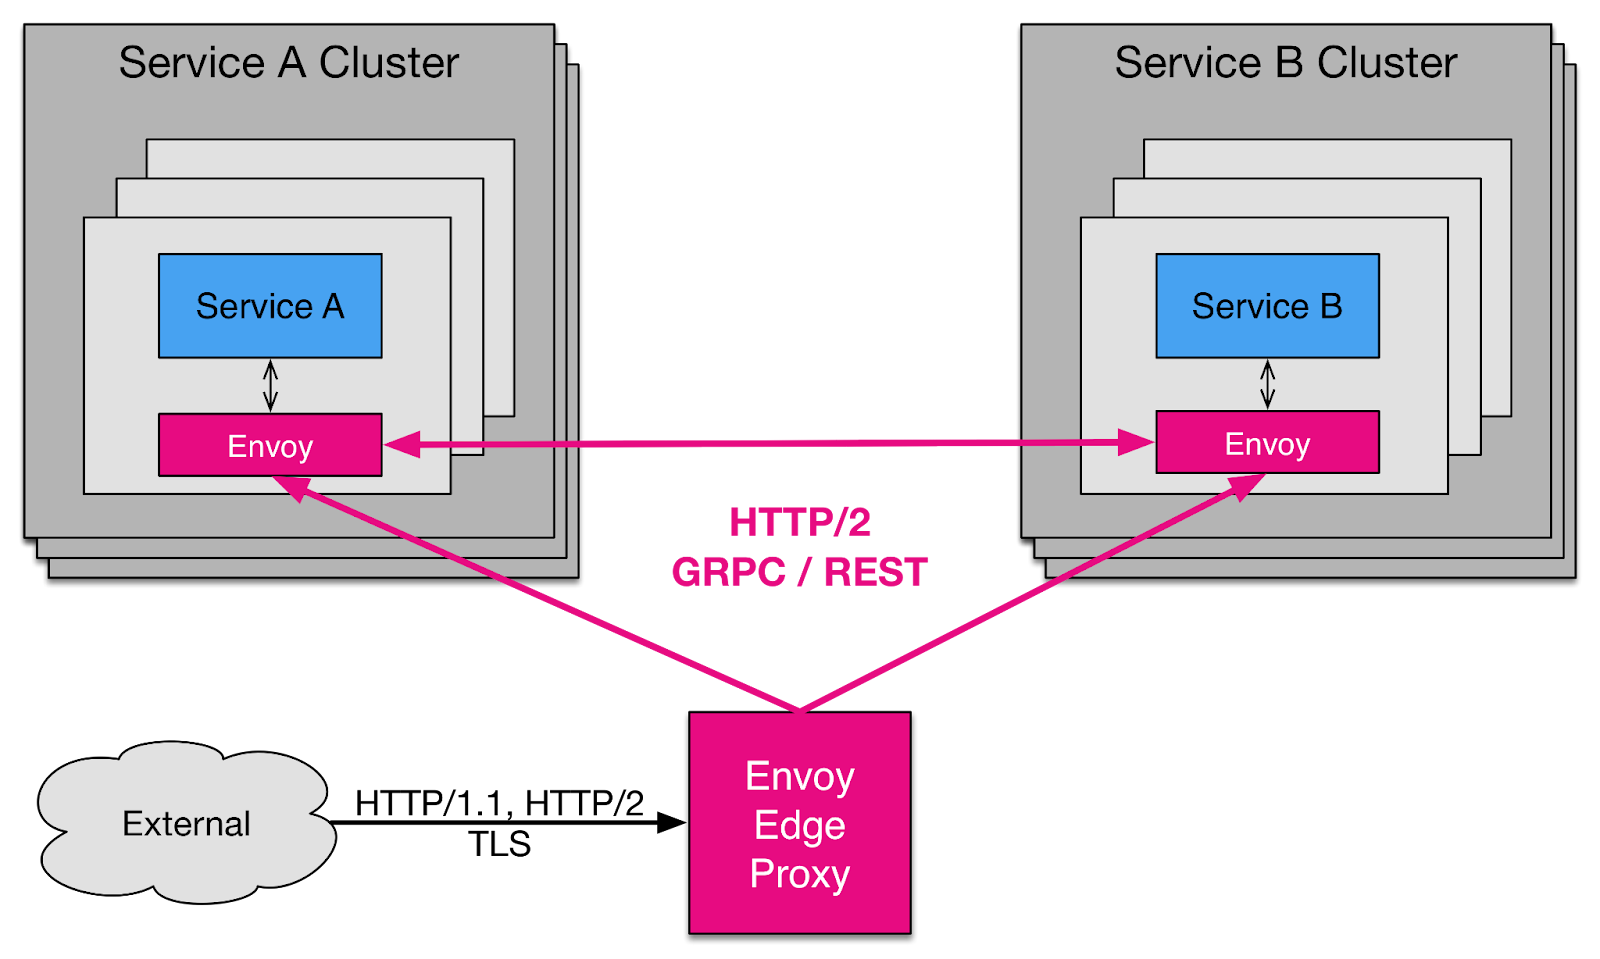
O Envoy Proxy é um proxy de borda e de serviço de código aberto e alto desempenho, projetado para aplicações nativas em nuvem e arquiteturas de microsserviços. Desenvolvido pela Lyft, o Envoy se tornou um pilar na infraestrutura moderna devido à sua flexibilidade, escalabilidade e conjunto rico de recursos.
Ele opera como um barramento de comunicação e plano de dados universal para serviços, lidando com todo o tráfego de entrada e saída, enquanto fornece observabilidade, resiliência e segurança em sistemas distribuídos.
Em sua essência, o Envoy Proxy simplifica a comunicação serviço a serviço. Ele desacopla os clientes de serviço das complexidades de rede, permitindo que os desenvolvedores se concentrem na lógica da aplicação em vez de construir sistemas personalizados de roteamento, balanceamento de carga ou monitoramento. O Envoy suporta recursos avançados, como descoberta dinâmica de serviços, verificação de integridade (health checking), suporte a HTTP/2 e gRPC, circuit breaking e limitação de taxa. Essas capacidades o tornam ideal para organizações que adotam arquiteturas de service mesh, como Istio ou Consul, onde o Envoy costuma servir como o proxy sidecar padrão.
A arquitetura do Envoy o torna uma ferramenta versátil para construir sistemas distribuídos seguros, confiáveis e observáveis. Seu ecossistema de plug-ins, configuração dinâmica e otimizações de desempenho o tornaram um componente padrão para empresas que implantam microsserviços em escala. Ao centralizar o gerenciamento de tráfego e, ao mesmo tempo, fornecer controle granular, o Envoy ajuda as equipes a reduzir a complexidade operacional e melhorar a resiliência do sistema.
O Envoy Proxy funciona como uma camada de comunicação de alto desempenho para microsserviços modernos, posicionando-se entre os serviços para gerenciar todo o tráfego de entrada e saída. Ele pode operar como um proxy sidecar ao lado de cada serviço, na borda de uma rede ou como um gateway de serviço autônomo. Ao interceptar o tráfego, o Envoy fornece recursos como balanceamento de carga, descoberta de serviços, retries, limitação de taxa e observabilidade sem exigir alterações no código da aplicação.
Quando um cliente envia uma requisição, o Envoy a recebe primeiro. O proxy avalia a requisição de acordo com as regras configuradas para roteamento, retries e limitação de taxa.
O Envoy usa a descoberta de serviços para determinar as instâncias disponíveis do serviço de destino. Com base nas regras de roteamento, ele seleciona um endpoint usando estratégias como least request, round-robin ou roteamento ponderado.
Antes do encaminhamento, o Envoy aplica circuit breakers, timeouts e políticas de retry para garantir que falhas downstream não se espalhem em cascata. Se uma requisição falhar, ele pode tentar novamente de forma automática de acordo com regras pré-definidas.
À medida que o tráfego flui pelo Envoy, ele registra dados de telemetria, incluindo contagem de requisições, latência, erros e códigos de resposta. Esses dados alimentam painéis, sistemas de rastreamento e mecanismos de alerta.
O Envoy suporta HTTP/1.1, HTTP/2, gRPC e TCP. Ele pode transformar cabeçalhos, injetar metadados ou modificar requisições e respostas dinamicamente.
Principais recursos
Ao operar como um intermediário transparente, o Envoy permite que os desenvolvedores se concentrem na lógica de negócios, ao mesmo tempo em que fornece controle de tráfego, resiliência e observabilidade de nível empresarial. Sua configuração dinâmica e extensibilidade o tornam adequado para aplicações distribuídas altamente escaláveis.
O Envoy Proxy é uma solução robusta e amplamente adotada, mas não é uma ferramenta universal. As organizações frequentemente enfrentam desafios relacionados à complexidade, sobrecarga operacional e escalabilidade ao implantar o Envoy em escala empresarial.
Configurar e gerenciar o roteamento dinâmico, as políticas e a telemetria do Envoy pode exigir conhecimento profundo, o que pode desacelerar a implantação e aumentar os custos de manutenção.
Além disso, o design fundamental do Envoy foca fortemente na comunicação de microsserviços e na integração com service mesh, o que pode não atender totalmente a certas necessidades empresariais. Por exemplo, equipes que buscam gerenciamento integrado de tráfego de IA, orquestração avançada de agentes ou observabilidade de cargas de trabalho e GPUs de nível empresarial podem achar o Envoy insuficiente por padrão. Da mesma forma, gerenciar implantações multicloud ou híbridas em escala pode ser trabalhoso apenas com o Envoy, especialmente quando recursos avançados de segurança, governança ou conformidade são necessários.
Outras considerações incluem desempenho e eficiência de recursos. Embora o Envoy seja de alto desempenho, seu rico conjunto de recursos pode introduzir sobrecarga para cargas de trabalho leves ou serviços em pequena escala.
As organizações também priorizam cada vez mais ferramentas que unificam observabilidade, governança e orquestração em uma única plataforma, em vez de depender de configurações separadas e plugins externos.
Explorar alternativas permite que as equipes encontrem soluções adaptadas às suas prioridades operacionais. Plataformas como TrueFoundry, Portkey, LiteLLM, AWS Bedrock e Azure AI Foundry oferecem benefícios adicionais, incluindo gerenciamento centralizado de agentes, rastreamento aprimorado, orquestração multimodelo simplificada e conformidade de nível empresarial. Escolher a alternativa certa garante complexidade reduzida, melhor escalabilidade, governança aprimorada e menor tempo até a produção para aplicações distribuídas modernas.
Escolher o gateway certo para suas aplicações pode fazer uma enorme diferença em termos de desempenho, segurança e escalabilidade. Embora o Envoy Proxy continue sendo uma opção poderosa e flexível, muitas organizações buscam alternativas que ofereçam gerenciamento mais simples, recursos de nível empresarial ou capacidades integradas de IA.
Essas opções são alternativas para uma arquitetura centrada no Envoy, em vez de substitutos diretos em todos os casos. Algumas, como o Linkerd, usam um plano de dados diferente, enquanto outras fornecem capacidades mais amplas de gateway ou service mesh que ainda podem utilizar componentes do Envoy.
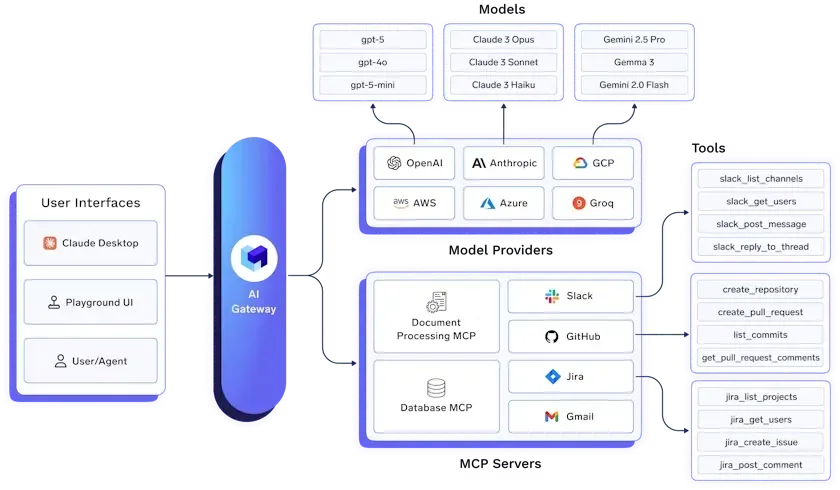
A TrueFoundry oferece um AI Gateway de nível empresarial projetado para gerenciar, rotear e observar com segurança cargas de trabalho de API e IA em escala. O gateway centraliza o tráfego de LLMs e serviços, fornecendo acesso unificado em múltiplos modelos de IA, incluindo OpenAI, Claude, Gemini, Groq, Mistral e muito mais.
Ao integrar roteamento, observabilidade e governança, a TrueFoundry simplifica o gerenciamento de tráfego enquanto garante alto desempenho e baixa latência para cargas de trabalho em produção.
A plataforma permite que as organizações orquestrem cargas de trabalho multimodelo perfeitamente, centralizem o gerenciamento de chaves de API e implementem controle de acesso rigoroso baseado em equipes. A observabilidade completa permite monitorar latência, uso de tokens, taxas de erro e volumes de requisições, com registro em log centralizado para inspecionar requisições e respostas, garantindo conformidade e depuração rápida.
Principais recursos:
Com seu AI Gateway, a TrueFoundry garante um gerenciamento de tráfego seguro, confiável e observável, tornando-se uma alternativa robusta ao Envoy Proxy para empresas que buscam otimizar seus fluxos de trabalho de API e IA.
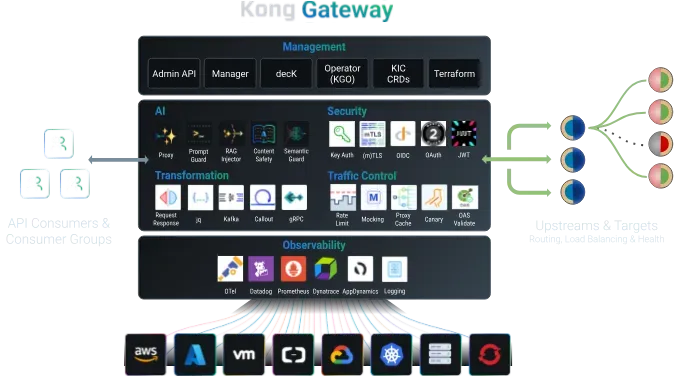
O Kong AI Gateway é um gateway de API e IA de alto desempenho projetado para simplificar a integração multi-LLM e o gerenciamento de tráfego de API. Ele centraliza roteamento, segurança, observabilidade e aplicação de políticas tanto para cargas de trabalho de IA quanto para APIs tradicionais.
O Kong oferece roteamento inteligente, caching semântico e integração com pipelines RAG, permitindo que as empresas otimizem custos, mantenham alta disponibilidade e garantam respostas de baixa latência. Suas opções em nuvem e auto-hospedadas oferecem flexibilidade em ambientes híbridos e multicloud, tornando-o uma alternativa robusta ao Envoy Proxy para orquestração de tráfego empresarial.
Principais recursos:
Explore também: As 5 Melhores Alternativas ao Kong AI
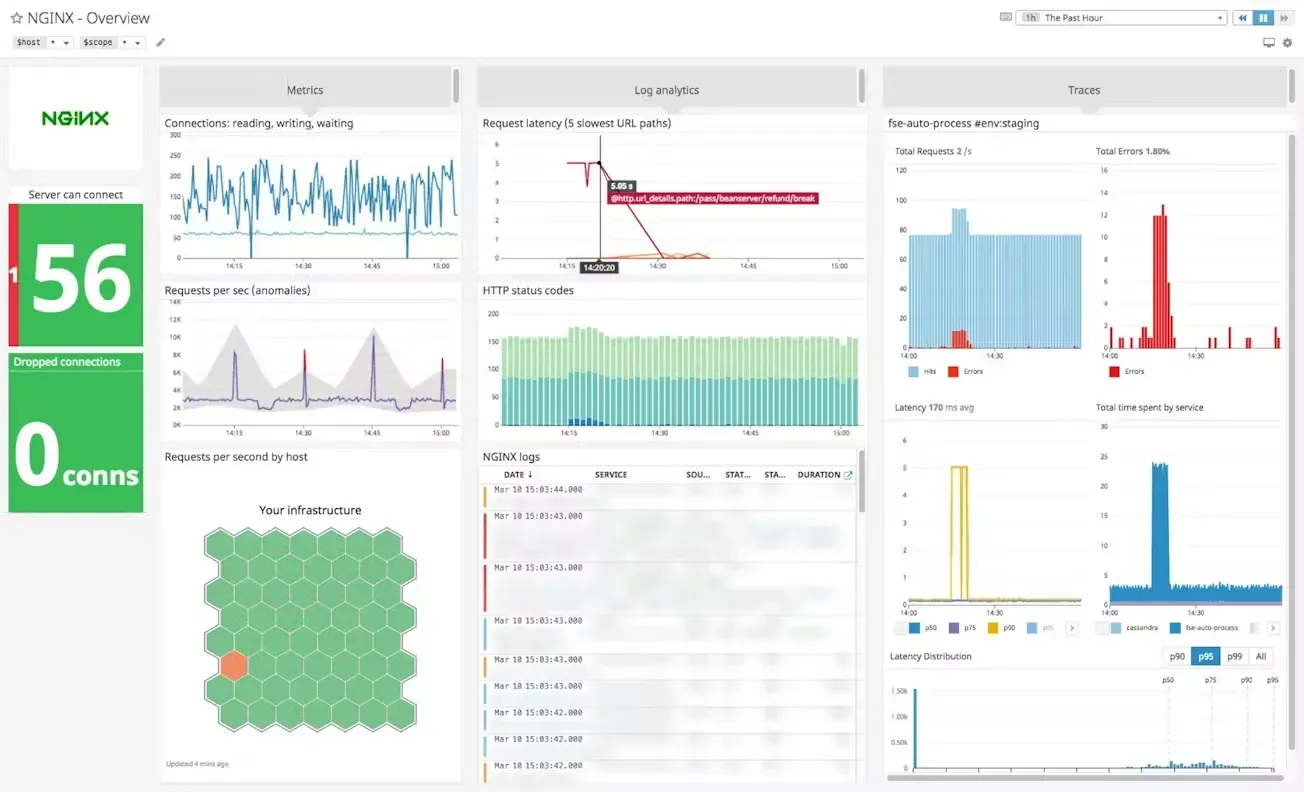
O NGINX Plus é uma versão avançada e comercial do NGINX que combina recursos de proxy reverso, balanceamento de carga e gateway de API. Ele fornece às empresas gerenciamento de tráfego de alto desempenho, dimensionamento contínuo e observabilidade robusta. O NGINX Plus é adequado tanto para microsserviços tradicionais quanto para aplicações modernas de IA, oferecendo roteamento centralizado, caching e aplicação de segurança.
Sua arquitetura flexível suporta implantações híbridas, on-premises e em nuvem, tornando-o uma escolha confiável para gerenciar tráfego complexo de APIs em produção.
Principais recursos:
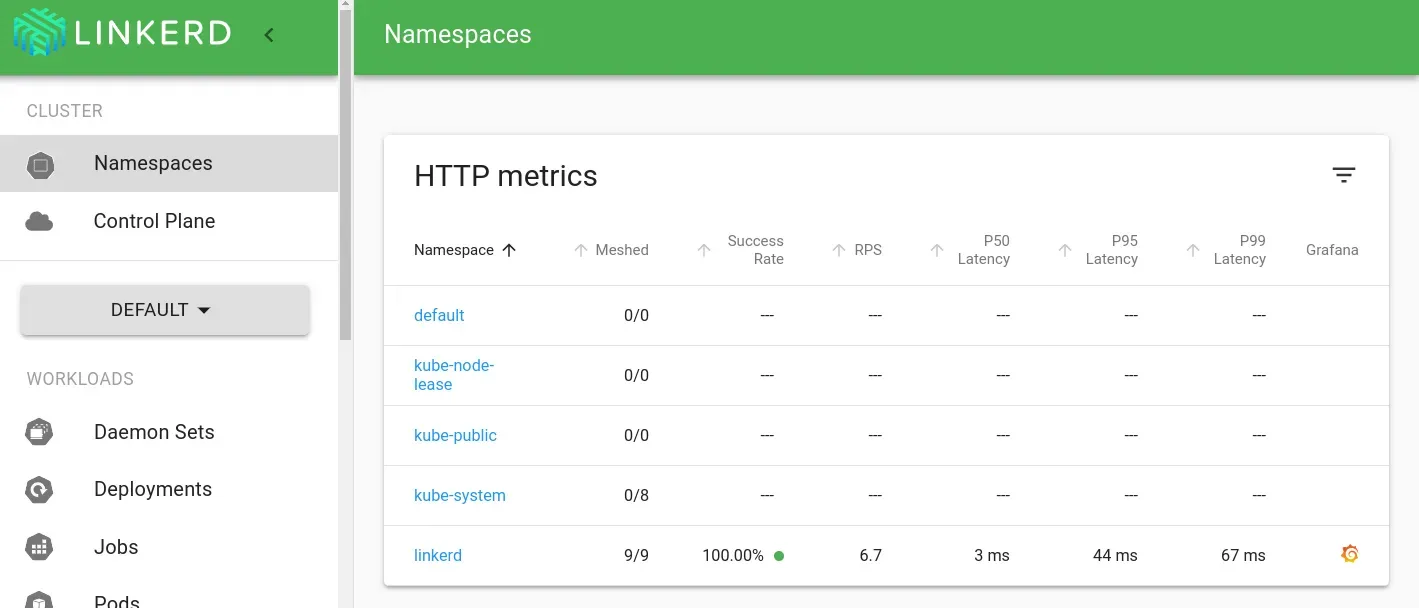
O Linkerd é um service mesh leve e nativo em nuvem projetado para simplificar a comunicação serviço a serviço em ambientes Kubernetes e de microsserviços. Diferente do Envoy, ele enfatiza a simplicidade, a configuração mínima e o alto desempenho, tornando-o ideal para equipes que desejam os benefícios de um service mesh sem a complexidade operacional.
Principais recursos:
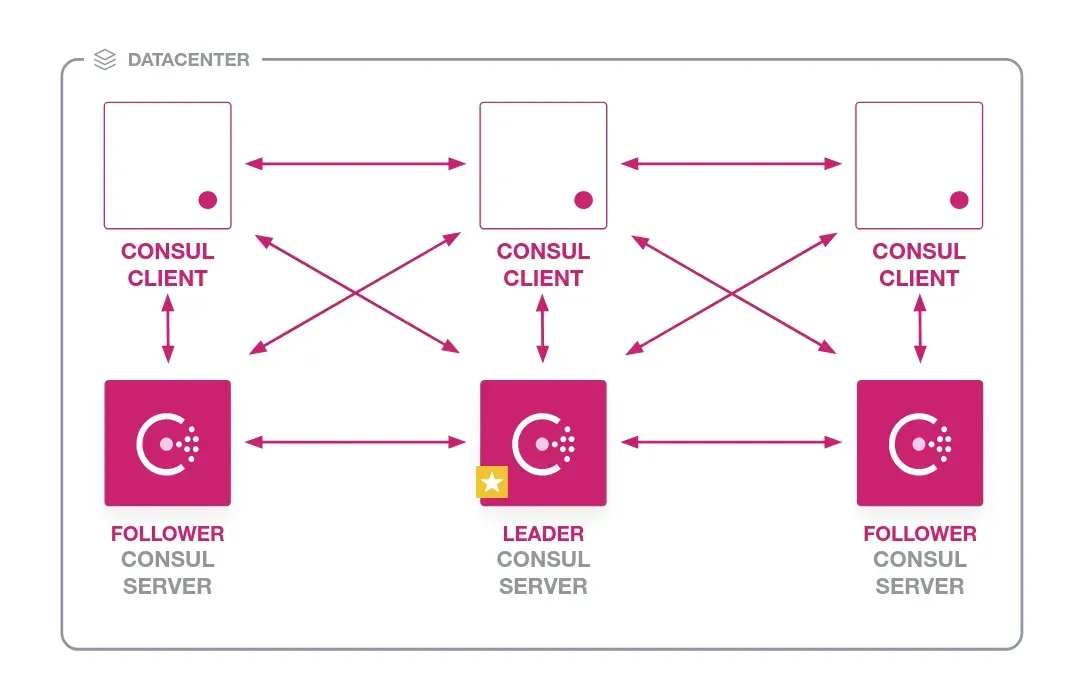
O Consul Connect, parte da plataforma Consul da HashiCorp, é um service mesh de nível empresarial focado na comunicação segura e confiável entre serviços. Ele usa criptografia TLS mútua (mTLS) e autorização baseada em identidade para proteger o tráfego de microsserviços, oferecendo segurança e governança de nível empresarial.
Principais recursos:
Não existe uma única alternativa ao Envoy que se adapte a todos os casos de uso. Sua escolha deve depender se você precisa de gerenciamento de tráfego de IA, redes em Kubernetes, gerenciamento de APIs, recursos de service mesh ou controles empresariais mais rígidos.
Os seguintes casos de uso podem ajudar a afunilar qual alternativa é a mais apropriada:
Se o seu foco for gerenciar tráfego de LLMs e IA, a TrueFoundry é uma escolha adequada. Seu AI Gateway oferece acesso centralizado a modelos, roteamento inteligente, observabilidade, governança, limites de taxa, controles de acesso e fallback em múltiplos provedores de IA.
O Linkerd é uma boa opção para ambientes Kubernetes onde você deseja um service mesh leve. Ele se concentra na comunicação segura serviço a serviço, gerenciamento de tráfego, confiabilidade e observabilidade sem adicionar complexidade operacional desnecessária.
O Kong Gateway é muito adequado para organizações que gerenciam APIs juntamente com cargas de trabalho de IA. Ele oferece roteamento centralizado, segurança, limitação de taxa, observabilidade e controles de políticas, enquanto suas capacidades de AI Gateway estendem esses controles ao tráfego de LLMs.
O NGINX Plus é uma escolha adequada quando você precisa de uma camada madura de proxy reverso, balanceador de carga e gerenciamento de tráfego para cargas de trabalho de aplicações e APIs. Ele é mais adequado para requisitos tradicionais de proxy e entrega de aplicações do que para funções de gateway específicas para IA.
O Consul pode ser uma boa escolha quando você deseja um plano de controle de service mesh mais amplo para descoberta de serviços, identidade, mTLS, políticas de acesso e gerenciamento de tráfego em ambientes distribuídos. Seu service mesh comumente usa o Envoy como um proxy no plano de dados, portanto, trata-se de uma arquitetura alternativa em vez de uma substituição direta do Envoy.
O Envoy Proxy provou ser um proxy de borda e de serviço versátil e de alto desempenho, mas as empresas modernas frequentemente exigem capacidades especializadas, como roteamento integrado de IA, observabilidade avançada e aplicação simplificada de políticas. Isso tem impulsionado a adoção de plataformas alternativas que combinam o gerenciamento de tráfego com segurança, escalabilidade e governança de nível empresarial.
Se o seu principal desafio for gerenciar o tráfego entre múltiplos provedores de LLM, a TrueFoundry é a opção mais especializada. Seu AI Gateway centraliza o acesso a modelos, roteamento, fallbacks, controles de custos, guardrails, RBAC e observabilidade, ao mesmo tempo que suporta modelos hospedados e auto-hospedados.
Explore o TrueFoundry AI Gateway para ver como esses controles podem ser aplicados ao seu tráfego de IA em produção, ou fale com um especialista sobre sua arquitetura atual.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada

















