



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Kunstmatige intelligentie transformeert de manier waarop organisaties werken, beslissingen nemen en waarde leveren. Maar nu AI diep verankerd raakt in bedrijfsprocessen, is het waarborgen van verantwoord gebruik niet langer optioneel.
Organisaties moeten niet alleen sneller innoveren, maar ook voldoen aan veranderende regelgeving, gevoelige gegevens beschermen en het vertrouwen in AI-gestuurde beslissingen behouden.
AI compliance biedt de governance die nodig is om dit evenwicht te bereiken. Aangezien kaders zoals de EU AI Act, NIST AI RMF en ISO 42001 de norm in de sector worden, hebben organisaties processen en beheersingsmaatregelen nodig die ervoor zorgen dat AI-systemen gedurende hun gehele levenscyclus veilig, transparant en verantwoordbaar blijven.
Dat is waar een AI Gateway een cruciale rol speelt. Als veilige laag tussen gebruikers, toepassingen en AI-modellen centraliseert het toegangsbeheer, gegevensbescherming en audit-logging, waardoor elke AI-interactie vanaf het ontwerp veilig, traceerbaar en compliant is.
AI compliance is de praktijk waarbij wordt gewaarborgd dat kunstmatige intelligentie-systemen gedurende hun gehele levenscyclus voldoen aan de toepasselijke wetgeving, regelgeving, ethische principes en interne governance-richtlijnen.
Het regelt hoe AI-modellen worden ontworpen, getraind, geïmplementeerd en gemonitord om risico's te minimaliseren en tegelijkertijd een verantwoorde en betrouwbare AI-adoptie te garanderen.
In tegenstelling tot traditionele IT-compliance is AI compliance continu in plaats van een momentopname. Omdat AI-modellen evolueren door hertraining, updates en veranderende invoer, moeten organisaties het gedrag van modellen voortdurend monitoren, governance-beleid handhaven en de controleerbaarheid behouden om compliant te blijven.
Een effectieve AI compliance-strategie combineert governance, technische beheersingsmaatregelen, documentatie en continu toezicht om ervoor te zorgen dat AI-systemen afgestemd blijven op zowel de bedrijfsdoelstellingen als de verwachtingen van toezichthouders.
Nu kunstmatige intelligentie centraal komt te staan in de bedrijfsvoering, is compliance geen backoffice-functie meer - het is een cruciale enabler van vertrouwen, veiligheid en schaalbaarheid. Wanneer AI-systemen beslissingen sturen die van invloed zijn op klanten, financiën of maatschappelijke resultaten, wordt verantwoorde governance essentieel voor zowel de ethiek als het concurrentievermogen.
AI compliance beschermt organisaties, klanten en de samenleving tegen de onbedoelde gevolgen van automatisering, waaronder het shadow AI risico. Zonder compliance kunnen zelfs de meest geavanceerde modellen bevooroordeelde resultaten opleveren, gevoelige gegevens misbruiken of beslissingen nemen die de wettelijke of ethische normen schenden.
TrueFoundry's AI Gateway zet compliance hier om van beleid naar praktijk. Het past automatisch guardrails, rate limits en privacyfilters toe op elk modelverzoek, wat zorgt voor gegevensbescherming en verantwoording in real-time. Al het gebruik wordt bijgehouden via geïntegreerde logs en dashboards, waardoor complianceteams één centraal overzicht krijgen voor audits en risicobeoordelingen. Door deze beheersingsmaatregelen te centraliseren, stelt TrueFoundry ondernemingen in staat om AI vol vertrouwen te schalen — in de wetenschap dat elke systeeminteractie, van prompt tot antwoord, voldoet aan de regelgevende, ethische en organisatorische normen. Samen vormen deze principes het morele en regelgevende kompas voor verantwoorde AI. Ze zorgen ervoor dat innovatie in evenwicht is met integriteit en dat vooruitgang nooit ten koste gaat van vertrouwen.
Effectieve AI compliance rust op een fundament van principes die bepalen hoe AI op een verantwoorde manier moet worden ontwikkeld, geïmplementeerd en beheerd. Deze principes gaan verder dan beleid — ze vereisen een infrastructuur die ze automatisch kan handhaven over elk model, elke API en elke gegevensstroom.
Dat is waar de AI Gateway om de hoek komt kijken. Als handhavingslaag van compliance verankert het deze principes in uw AI-stack via gecentraliseerde routing, toegangsbeheer en observabiliteit. Hieronder staan de zes fundamentele principes van AI compliance
In essentie transformeert de AI Gateway AI compliance van een checklist naar een continu handhavingssysteem. In plaats van te vertrouwen op statische documentatie, krijgen organisaties een live governancelaag die transparantie, eerlijkheid, verantwoording, privacy, beveiliging en menselijk toezicht automatisch, tijdens runtime en op schaal waarborgt.
Een effectief AI compliance-programma voegt governance, technologie en cultuur samen tot een geïntegreerd systeem. Het zorgt ervoor dat elk AI-model, elke dataset en elke beslissing overeenstemt met zowel wettelijke verplichtingen als ethische verwachtingen.
Echte compliance wordt echter niet bereikt door documentatie alleen — het vereist een infrastructuur die deze beheersingsmaatregelen in real-time afdwingt.
Naarmate AI-regelgeving evolueert, moeten organisaties voldoen aan meerdere kaders die verantwoorde AI regelen. Hier zijn vijf belangrijke AI compliance-kaders die vormgeven aan 2026 en hoe TrueFoundry helpt deze te implementeren.
De EU AI Act is 's werelds eerste uitgebreide AI-regelgeving en stelt een op risico gebaseerd kader vast voor het beheer van AI-systemen in de Europese Unie. Het classificeert AI-systemen in vier categorieën: Minimaal risico, Beperkt risico, Hoog risico en Onaanvaardbaar risico, waarbij de complianceverplichtingen toenemen naarmate het risiconiveau hoger is.
Vanaf 2026 wordt de wet in fasen geïmplementeerd. Verboden AI-praktijken, vereisten voor AI-geletterdheid en verplichtingen voor General-Purpose AI (GPAI)-modellen zijn al van kracht, terwijl bredere compliancevereisten voor AI-systemen met een hoog risico worden uitgerold volgens het implementatieschema van de EU.
Organisaties die AI-systemen met een hoog risico inzetten, moeten uitgebreide risicobeheerprocessen implementeren, technische documentatie bijhouden, menselijk toezicht mogelijk maken, datagovernance waarborgen, gedetailleerde logs bijhouden, systeemprestaties na implementatie bewaken en robuustheid, nauwkeurigheid en cybersecurity aantonen.
TrueFoundry's AI Gateway ondersteunt de naleving van de EU AI Act door:
Ontwikkeld door het U.S. National Institute of Standards and Technology (NIST), biedt het AI Risk Management Framework (AI RMF) organisaties een praktische aanpak voor het identificeren, beoordelen en beperken van AI-gerelateerde risico's.
Hoewel het vrijwillig is, is het een van de meest geaccepteerde kaders geworden voor enterprise AI governance.
Het kader is opgebouwd rond vier kernfuncties:
Het AI RMF bevordert ook kenmerken van betrouwbare AI, waaronder betrouwbaarheid, veiligheid, beveiliging, veerkracht, uitlegbaarheid, privacyverbetering, eerlijkheid en verantwoording.
TrueFoundry's AI Gateway ondersteunt het NIST AI RMF door:
Samen bieden deze mogelijkheden de operationele beheersingsmaatregelen die nodig zijn voor continu AI-risicobeheer.
ISO/IEC 42001 is 's werelds eerste certificeerbare norm voor een Artificial Intelligence Management System (AIMS). Vergelijkbaar met ISO 27001 voor informatiebeveiliging, biedt het organisaties een gestructureerd kader voor het beheer van AI gedurende de gehele levenscyclus.
In plaats van technische beheersingsmaatregelen voor te schrijven, richt ISO 42001 zich op het opbouwen van herhaalbare governance-processen. Het vereist dat organisaties AI-beleid opstellen, governance-verantwoordelijkheden definiëren, risicobeoordelingen uitvoeren, AI-systemen documenteren, prestaties bewaken, interne audits uitvoeren, AI-risico's van derden beheren en hun AI-beheerpraktijken voortdurend verbeteren.
TrueFoundry's AI Gateway ondersteunt ISO/IEC 42001 door:
Dit stelt organisaties in staat om technische implementatie af te stemmen op de ISO 42001-beheersvereisten, terwijl de voortdurende naleving wordt vereenvoudigd.
De OECD AI Principles, aangenomen door meer dan 46 landen, behoren tot de meest invloedrijke wereldwijde richtlijnen voor betrouwbare AI. Hoewel ze niet juridisch bindend zijn, hebben ze het AI-beleid en de regelgeving in meerdere rechtsgebieden gevormd, waaronder de EU AI Act.
De principes moedigen organisaties aan om AI-systemen te ontwikkelen die:
Ze benadrukken ook voortdurende bewaking en verantwoord beheer naarmate AI-systemen in de loop van de tijd evolueren.
TrueFoundry's AI Gateway ondersteunt deze principes door:
Dit stelt organisaties in staat om ethische AI-principes te operationaliseren in plaats van ze te behandelen als een papieren exercitie.
Gepubliceerd door het White House Office of Science and Technology Policy (OSTP), is de Blueprint for an AI Bill of Rights eerder een beleidskader dan bindende wetgeving. Het schetst vijf principes die bedoeld zijn om individuen te beschermen die interactie hebben met AI-gestuurde systemen.
Deze principes omvatten:
Hoewel ze vrijwillig zijn, hebben deze principes de enterprise AI governance-praktijken beïnvloed en blijven ze vormgeven aan aanbestedingen in de publieke sector en initiatieven voor verantwoorde AI.
TrueFoundry's AI Gateway ondersteunt deze principes door:
Deze mogelijkheden helpen organisaties om verantwoorde AI-principes van een hoog niveau te vertalen naar afdwingbare runtime-maatregelen.
Hoewel deze kaders verschillen in juridische reikwijdte en regionale toepasbaarheid, komen ze samen op een gemeenschappelijke set vereisten: governance, transparantie, verantwoording, menselijk toezicht, controleerbaarheid en voortdurende bewaking. Organisaties die wereldwijd opereren, moeten zich vaak op meerdere van deze kaders tegelijkertijd afstemmen.
TrueFoundry's AI Gateway biedt de infrastructuurlaag die deze vereisten omzet in operationele beheersingsmaatregelen. Door authenticatie, beleidshandhaving, observabiliteit, gegevensbescherming en audit-logging te centraliseren, stelt het organisaties in staat om compliance rechtstreeks in hun AI-infrastructuur te verankeren in plaats van te vertrouwen op handmatige beoordelingen of gefragmenteerde governance-processen.
Deze infrastructuurgerichte aanpak helpt ondernemingen continu afgestemd te blijven op veranderende regelgeving, terwijl ze AI veilig en verantwoord schalen.
AI compliance is niet in elke sector even kritiek. In sommige industrieën wordt het een kernonderdeel van governance, risk, and compliance (GRC) omdat de belangen, zoals veiligheid, geld, rechten of infrastructuur, te hoog zijn om te negeren.
Hier zijn de belangrijkste sectoren waar strenge AI compliance essentieel is:
De gezondheidszorg is een van de meest gevoelige gebieden voor het gebruik van AI. Systemen die helpen bij diagnoses, behandelbeslissingen of patiëntenscreening moeten zorgvuldig worden gecontroleerd. Ze moeten uitlegbaar zijn, zodat artsen kunnen begrijpen hoe beslissingen tot stand komen, regelmatig worden getest op bias en worden gevalideerd aan de hand van echte klinische resultaten.
Zonder dit bestaat er een risico op schade voor de patiënt en ernstige problemen met toezichthouders.
Banken, verzekeringsmaatschappijen en handelsplatforms vertrouwen sterk op AI voor taken zoals leninggoedkeuringen, fraudedetectie en marktvoorspellingen. Omdat deze beslissingen direct van invloed zijn op het geld van mensen en de bredere economie, moeten AI-systemen eerlijk, goed beheerd en voortdurend gemonitord zijn.
Elke vorm van bias ofstoring kan leiden tot juridische problemen, financiële verliezen of marktinstabiliteit.
Wanneer AI wordt gebruikt in openbare systemen, zoals de uitkering van sociale voorzieningen, ondersteuning bij de politie of burgerdiensten, wordt transparantie cruciaal. Deze systemen moeten verantwoordbaar en eerlijk zijn, aangezien ze direct van invloed zijn op de rechten van mensen en hun toegang tot voorzieningen.
Strikte compliance helpt het publiek vertrouwen te behouden en voorkomt misbruik of discriminatie.
Zelfrijdende auto's en geavanceerde bestuurdersassistentiesystemen vertrouwen op AI om in real-time beslissingen te nemen die menselijk leven kunnen beïnvloeden. Dat maakt veiligheidsvalidatie extreem belangrijk.
Deze systemen vereisen uitgebreide tests, duidelijke veiligheidsdocumentatie en voortdurende bewaking, zelfs na implementatie, om te garanderen dat ze betrouwbaar presteren in echte omstandigheden.
Telecomnetwerken, energienetten en nutsbedrijven gebruiken AI voor optimalisatie, bewaking en dreigingsdetectie. Als er iets misgaat, kan dit gevolgen hebben voor duizenden of zelfs miljoenen mensen.
Compliance richt zich hier op systeemveerkracht, gegevensbeveiliging en afstemming op strenge wettelijke en nationale veiligheidsnormen.
In de detailhandel wordt AI gebruikt voor gepersonaliseerde aanbevelingen, prijsstrategieën en inhoudsfiltering. Hoewel het minder levenskritisch is, heeft het nog steeds invloed op eerlijkheid en consumentenvertrouwen.
Compliance zorgt ervoor dat klantgegevens worden beschermd, aanbevelingen transparant zijn en systemen gebruikers niet onbedoeld discrimineren of misleiden.
Naarmate organisaties AI schalen over teams, toepassingen en modellen heen, wordt het handhaven van compliance steeds complexer. Hier zijn enkele van de grootste uitdagingen en de benaderingen die helpen deze te overwinnen.
AI-regelgeving varieert per regio, waarbij kaders zoals de EU AI Act, NIST AI RMF en opkomende nationale richtlijnen verschillende compliancevereisten introduceren. Voor organisaties die wereldwijd opereren, kan het een uitdaging zijn om gelijke tred te houden met deze veranderende regelgeving.
Een gecentraliseerde governance-aanpak met regiobewuste routing en beleidshandhaving helpt ervoor te zorgen dat AI-workloads voldoen aan lokale wettelijke en dataresidantie-vereisten.
Veel AI-modellen fungeren als "black boxes", waardoor het moeilijk is om te begrijpen hoe ze hun uitvoer genereren. Dit gebrek aan transparantie bemoeilijkt audits, incidentonderzoeken en rapportages aan toezichthouders.
Het bijhouden van gecentraliseerde logs van prompts, antwoorden, metadata en modelactiviteit verbetert de observabiliteit en biedt de audit trail die nodig is voor compliance.
AI-toepassingen hebben vaak interactie met meerdere modellen en API's van derden, wat het risico verhoogt op het lekken van gevoelige informatie, zoals persoonlijk identificeerbare informatie (PII) of vertrouwelijke bedrijfsgegevens.
Het beschermen van gegevens via real-time redactie, maskering, versleuteling en op beleid gebaseerd toegangsbeheer helpt deze risico's te verminderen en ondersteunt tegelijkertijd de privacyregelgeving.
Ontwikkelteams willen snel experimenteren en AI-toepassingen opleveren, terwijl beveiligings- en complianceteams prioriteit geven aan governance en risicobeheer. Zonder gedeelde zichtbaarheid kunnen deze tegengestelde prioriteiten de AI-adoptie vertragen.
Het standaardiseren van beleid en het bieden van een geïntegreerde governance-interface stelt beide teams in staat om samen te werken zonder dat dit ten koste gaat van compliance.
Naarmate AI-modellen evolueren door updates, fine-tuning of veranderingen van provider, wordt het handmatig valideren van compliance voor elke toepassing kostbaar en tijdrovend.
Het automatiseren van beleidshandhaving op infrastructuurniveau stelt organisaties in staat om governance consistent toe te passen op alle modellen, wat de operationele overhead vermindert en het compliancebeheer vereenvoudigt.
De AI Gateway van TrueFoundry pakt deze uitdagingen aan door compliance rechtstreeks in de AI-infrastructuur in te bedden. Het centraliseert authenticatie, toegangsbeheer, datamaskering, guardrails, audit logging en observabiliteit in één enkele handhavingslaag.
In plaats van te vertrouwen op handmatige beoordelingen of gefragmenteerde controles, kunnen organisaties governancebeleid consistent toepassen op alle AI-modellen en -providers. Dit maakt compliance schaalbaar, auditeerbaar en eenvoudiger te onderhouden naarmate AI-adoptie groeit.
AI-compliance kan niet vertrouwen op verspreide scripts, handmatige audits of gesilode teams.
Voor grootschalige AI-adoptie moet compliance worden afgedwongen via infrastructuur — continu, automatisch en voor elk model en elke API.
Dat is precies waarvoor AI Gateways zijn ontworpen.
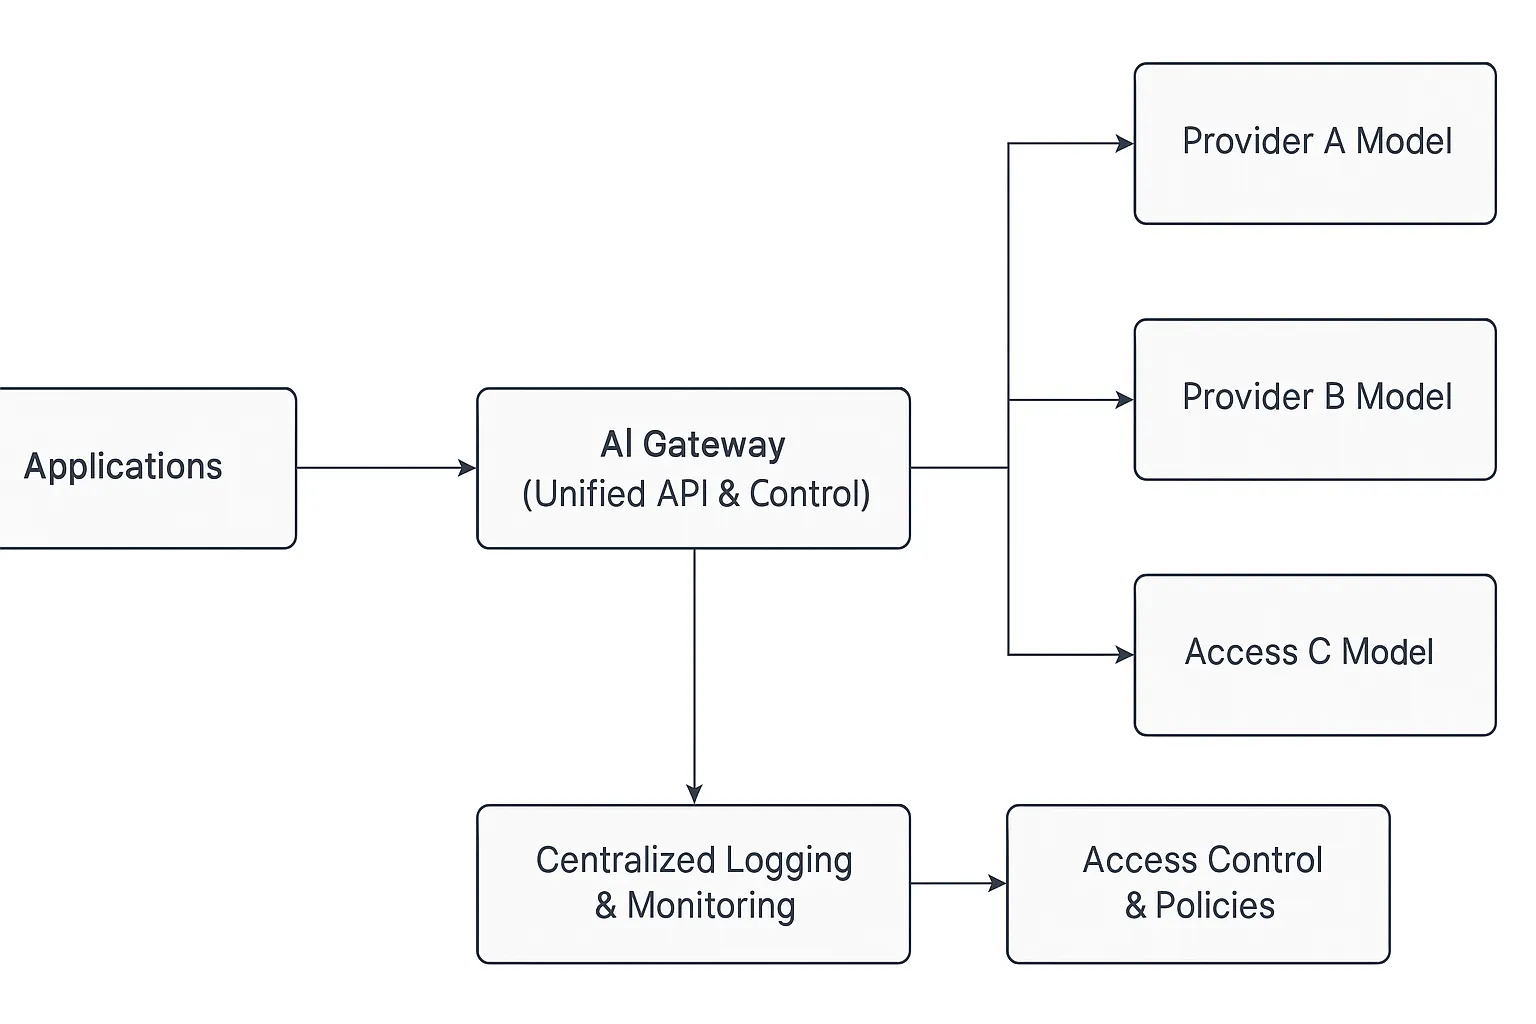
Een AI Gateway bevindt zich tussen uw gebruikers, applicaties en modelproviders, en fungeert als een centraal controlepunt voor governance. Elke prompt en respons passeert de gateway, waar beleidsregels in real-time worden toegepast — van authenticatie en encryptie tot logging en toegangsbeheer.
Door al het AI-verkeer via één enkele laag te routeren, bieden gateways de handhaving, het zicht en de auditeerbaarheid die nodig zijn om compliance niet alleen haalbaar, maar ook schaalbaar te maken.
Een AI Gateway dwingt compliance af via ingebouwde governance-, beveiligings- en monitoringcontroles. Neem eens een kijkje:
Gateways authenticeerden elk verzoek en beheren toegang via rolgebaseerd beleid (RBAC). Dit zorgt ervoor dat alleen geautoriseerde gebruikers of applicaties kunnen interageren met specifieke modellen, terwijl beheerders de volledige zichtbaarheid en controle behouden over het gebruik.
In TrueFoundry zijn deze controles programmeerbaar — complianceregels worden direct afgedwongen op alle eindpunten.
Via configureerbare guardrails dwingen AI Gateways automatisch dataprivacy- en gebruiksbeleid af. Ze kunnen gevoelige informatie (PII) maskeren of redigeren, al het verkeer versleutelen en dataschema's valideren voordat verzoeken worden doorgestuurd.
De AI Gateway van TrueFoundry past deze waarborgen naadloos toe, wat zorgt voor een continue afstemming op GDPR, CCPA, HIPAA en interne privacy-frameworks.
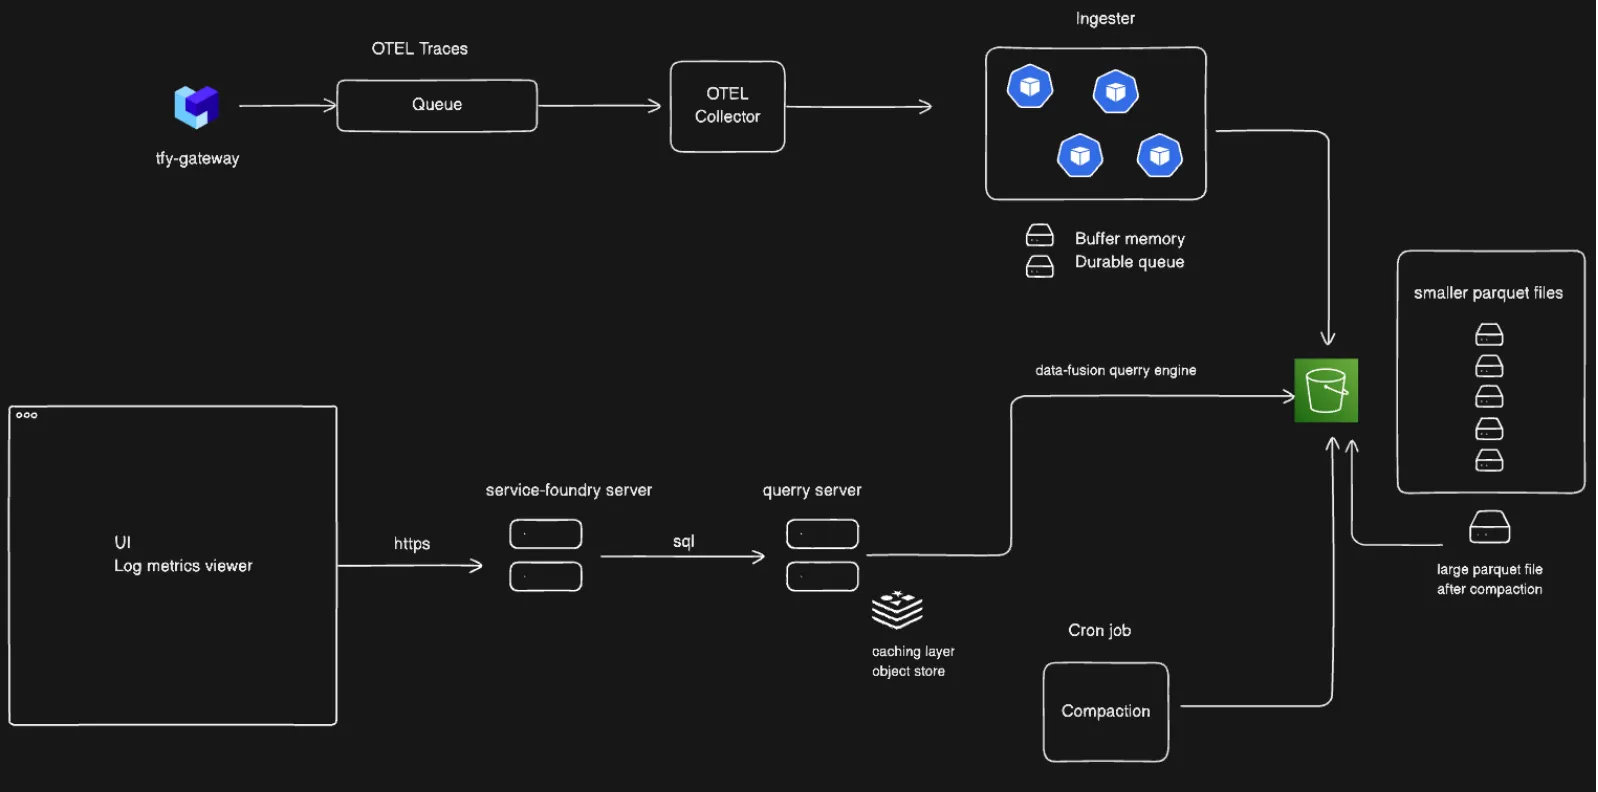
Elke modelinteractie — invoer, uitvoer, latentie en metadata — wordt centraal gelogd binnen de Gateway. Dit creëert een compleet, verklaarbaar auditspoor dat complianceteams helpt om gebruik te traceren, naleving van governance-frameworks te bewijzen en anomalieën snel te onderzoeken.
TrueFoundry vereenvoudigt de auditbereidheid met gestructureerde observabiliteitsdashboards en bevraagbare logs voor elk model, elke gebruiker of elk tijdsbestek.
Voor een uitgebreid overzicht van hoe u deze metrieken over uw gehele stack kunt bijhouden, raadpleegt u onze deep dive over observabiliteit in AI Gateway.
Regelgeving dicteert vaak dat gevoelige informatie binnen specifieke grenzen of op zeer beveiligde hardware moet blijven. Zonder een geautomatiseerde routeringslaag is het handmatig beheren van deze vereisten over tientallen applicaties vrijwel onmogelijk.
De Gateway van TrueFoundry introduceert op beleid gebaseerde routering, waarmee ondernemingen verkeer kunnen sturen op basis van geografie, risiconiveau of compliancestatus — bijvoorbeeld:
Dit maakt compliance dynamisch en aanpasbaar, in plaats van statisch of handmatig.
Voor een diepere blik op de technische strategieën om data binnen soevereine grenzen te houden en te voldoen aan lokale wetgeving, leest u onze gids over geopatriëring.
AI Gateways bieden real-time observabiliteit in het gedrag van elk model.
TrueFoundry breidt dit verder uit met continue telemetrie — het bijhouden van latentie, drift, foutpercentages en tokengebruik bij verschillende providers.
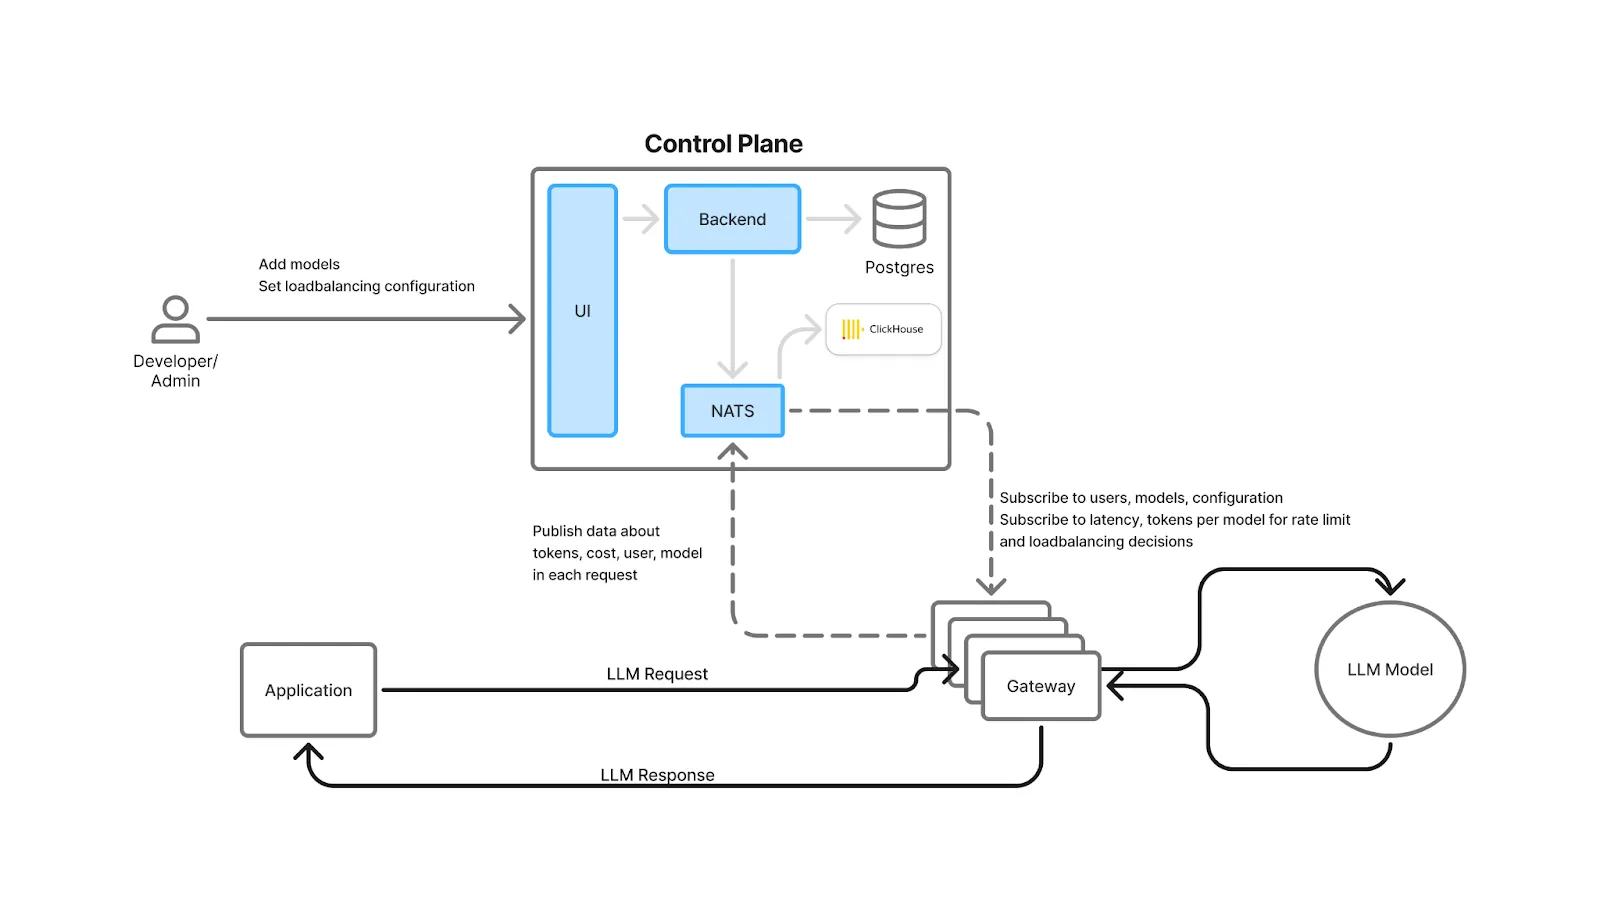
Compliance- en beveiligingsteams kunnen meldingen ontvangen voor afwijkende activiteiten, wat helpt bij het detecteren van bias, modelfouten of beleidsschendingen voordat ze schade veroorzaken.
TrueFoundry breidt de mogelijkheden van standaard gateways uit met geverifieerde enterprise-grade compliance, waaronder SOC 2 Type II- en HIPAA-certificering.
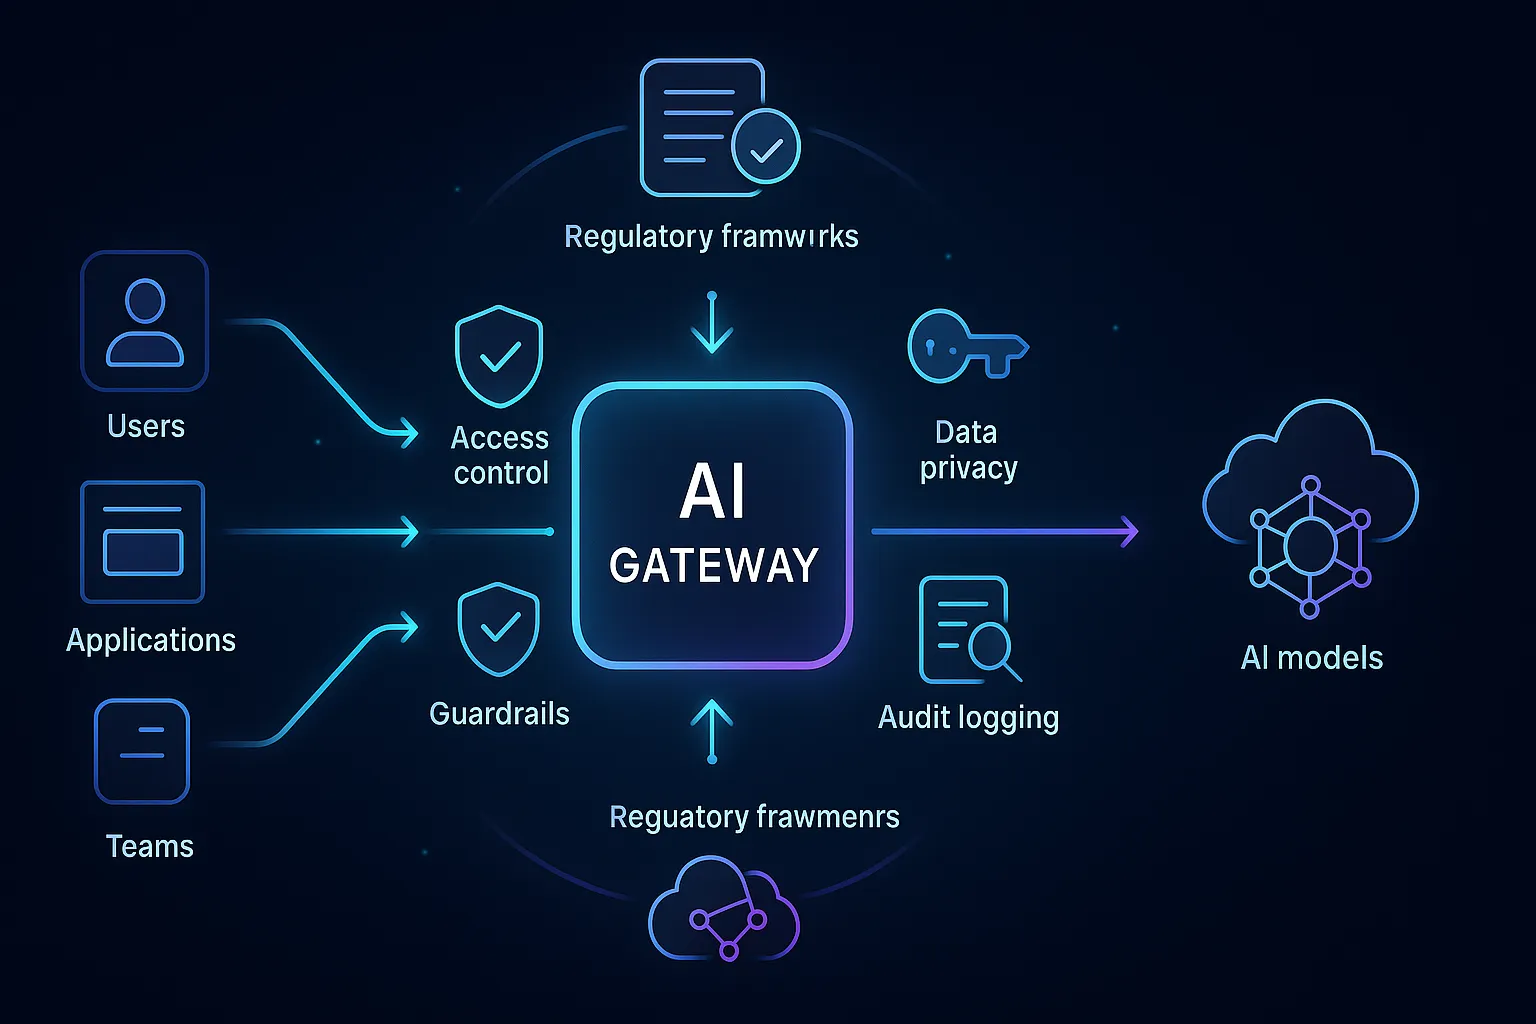
Naast toegang en routering omvat het platform:
Deze controles zorgen ervoor dat compliance niet alleen een frameworkdoel is, maar continu wordt afgedwongen tijdens runtime.
Van handmatig toezicht naar geautomatiseerde borging
Door governance, beveiliging en monitoring te consolideren in één programmeerbare laag, verandert de AI Gateway van TrueFoundry compliance in een continu, verifieerbaar proces.
Elk verzoek dat door de Gateway stroomt, wordt een beheerde, observeerbare en auditeerbare gebeurtenis die zorgt voor een consistente toepassing van bedrijfs- en regelgevingsbeleid.
AI-compliance is geëvolueerd van een eenvoudig afvinkvakje voor regelgeving naar een strategische vereiste voor verantwoorde innovatie. Naarmate ondernemingen hun gebruik van machine learning en Large Language Models (LLM's) opschalen, is het garanderen dat elk model, elke dataset en elke workflow voldoet aan principes van eerlijkheid, privacy en verantwoording geen optie meer, maar een concurrentienoodzaak.
Hoewel frameworks zoals de EU AI Act, NIST AI RMF en ISO/IEC 42001 de essentiële roadmap bieden, hangt praktijkgerichte compliance af van infrastructuur die deze regels automatisch kan afdwingen over diverse providers, teams en geografische regio's.
Dit is waar de AI Gateway onmisbaar wordt. Het transformeert compliance van een statisch beleid naar een programmeerbare laag van uw tech stack, door elke modelaanroep te authenticeerden, gevoelige data in real-time te maskeren en de gedetailleerde auditlogs te onderhouden die nodig zijn voor wereldwijde transparantie. Door deze waarborgen rechtstreeks in de infrastructuur in te bedden, kunnen organisaties eindelijk bewegen met de snelheid van innovatie zonder in te boeten op vertrouwen of beveiliging.
Laat de complexiteit van regelgeving uw AI-roadmap niet vertragen. De AI Gateway van TrueFoundry biedt de enterprise-grade beveiliging, regionale routering en geünificeerde observabiliteit die u nodig hebt om LLM's veilig en op schaal te implementeren.
Boek een demo met TrueFoundry om te zien hoe wij u kunnen helpen AI-beleid om te zetten in afdwingbare, geautomatiseerde praktijk.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



AI compliance is the process of ensuring AI systems operate in accordance with legal regulations, ethical principles, and organizational policies. It covers the entire AI lifecycle, helping organizations maintain transparency, accountability, fairness, data privacy, and security while minimizing regulatory and operational risks.
The AI compliance process involves identifying regulatory requirements, assessing AI risks, implementing governance controls, documenting AI systems, monitoring performance, maintaining audit trails, and continuously reviewing compliance. It is an ongoing process that evolves as AI models, regulations, and business needs change.
To become AI compliant, organizations should establish governance policies, conduct risk assessments, protect sensitive data, document AI systems, monitor model performance, and maintain audit logs. Regular reviews and adherence to evolving regulations help ensure AI systems remain compliant throughout their lifecycle.
The EU AI Act is one of the most comprehensive AI regulations, introducing a risk-based approach to AI governance. Other widely adopted frameworks include NIST AI RMF, ISO/IEC 42001, the OECD AI Principles, and the U.S. AI Bill of Rights.
Key AI compliance concerns include algorithmic bias, lack of transparency, data privacy violations, security vulnerabilities, inadequate human oversight, and poor auditability. Organizations must also address evolving regulations, third-party AI risks, and unauthorized AI usage to maintain responsible AI practices.
While requirements vary by framework, five core principles underpin AI compliance: transparency, accountability, fairness, privacy and data protection, and continuous risk management. Together, these principles help organizations develop, deploy, and monitor AI systems responsibly.
A typical AI compliance checklist includes identifying AI use cases, performing risk assessments, documenting models, securing sensitive data, implementing access controls, monitoring model performance, maintaining audit logs, and regularly reviewing compliance with applicable regulations and internal governance policies.
ISO/IEC 42001 is the international standard for Artificial Intelligence Management Systems (AIMS). It helps organizations establish governance processes, manage AI-related risks, define responsibilities, conduct internal audits, and continuously improve AI management practices throughout the AI lifecycle.
AI compliance helps businesses reduce legal, financial, and reputational risks while building trust with customers and regulators. It ensures AI systems are transparent, secure, and accountable, enabling organizations to scale AI responsibly and meet evolving regulatory requirements with confidence.



Het laatste nieuws, artikelen en bronnen in je inbox



















