


April 16, 2024
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Elke onderneming die experimenteert met AI agents stuit op dezelfde muur: het verbinden van agents met tools is eenvoudig, maar het beheren, beveiligen en observeren van die interacties op schaal is bijna onmogelijk met de huidige infrastructuur.
Je kunt een briljante agent bouwen.
Je kunt krachtige tools beschikbaar stellen.
Je kunt op MCP of A2A gebaseerde systemen aan elkaar koppelen.
Maar zodra agents multi-stap workflows beginnen te orchestreren, externe API's aanroepen, andere agents aanmaken of langlopende taken starten, loop je plotseling tegen problemen aan waar geen enkele API gateway of reverse proxy ooit voor is ontworpen:
Dit is de nieuwe grens van gedistribueerde systemen voor AI.
En dat is precies waarom we de Truefoundry AI Agent Gateway hebben gelanceerd.
API gateways zijn gebouwd voor service-to-service REST-verkeer—stateless, request/response, routing per call.
Agentic systemen zijn precies het tegenovergestelde:
1. Agents spreken stateful protocollen (MCP, A2A, JSON-RPC)
Ze onderhouden sessies, context en langlopende streams. REST-gateways kunnen geen sessie-identiteit bijhouden of multi-agent gesprekken multiplexen/demultiplexen.
2. Tools kunnen events initiëren richting agents
Agents hebben push-berichten nodig (SSE, streaming updates). Reverse proxies lopen vast omdat ze geen bidirectionele stromen begrijpen.
3. Agent-workloads schalen "fan-out" massaal uit
Een enkel verzoek zoals "Vind alle tools die klantenrisico kunnen analyseren" moet mogelijk 10 of 20 backend MCP-toolservers bevragen en vervolgens een geünificeerd resultaat terugsturen—niet mogelijk in standaardtgateways.
4. Agents vereisen dynamische rechten en guardrails
Elke agent-persona (ComplianceAgent, PaymentsAgent, FraudAgent) heeft verschillende toegangsscoping nodig. API gateways kunnen geen RBAC op tool-niveau afdwingen voor machinale redeneersystemen.
5. Agents vereisen observabiliteit op semantisch niveau—niet alleen metrieken
Ontwikkelaars en auditors moeten de volgende vragen kunnen beantwoorden:
API gateways hebben deze context simpelweg niet.
Agentic systemen hebben een nieuwe categorie infrastructuur nodig:
Een stateful, protocolbewuste, LLM-bewuste gateway.
Dat is precies wat Truefoundry heeft gebouwd.
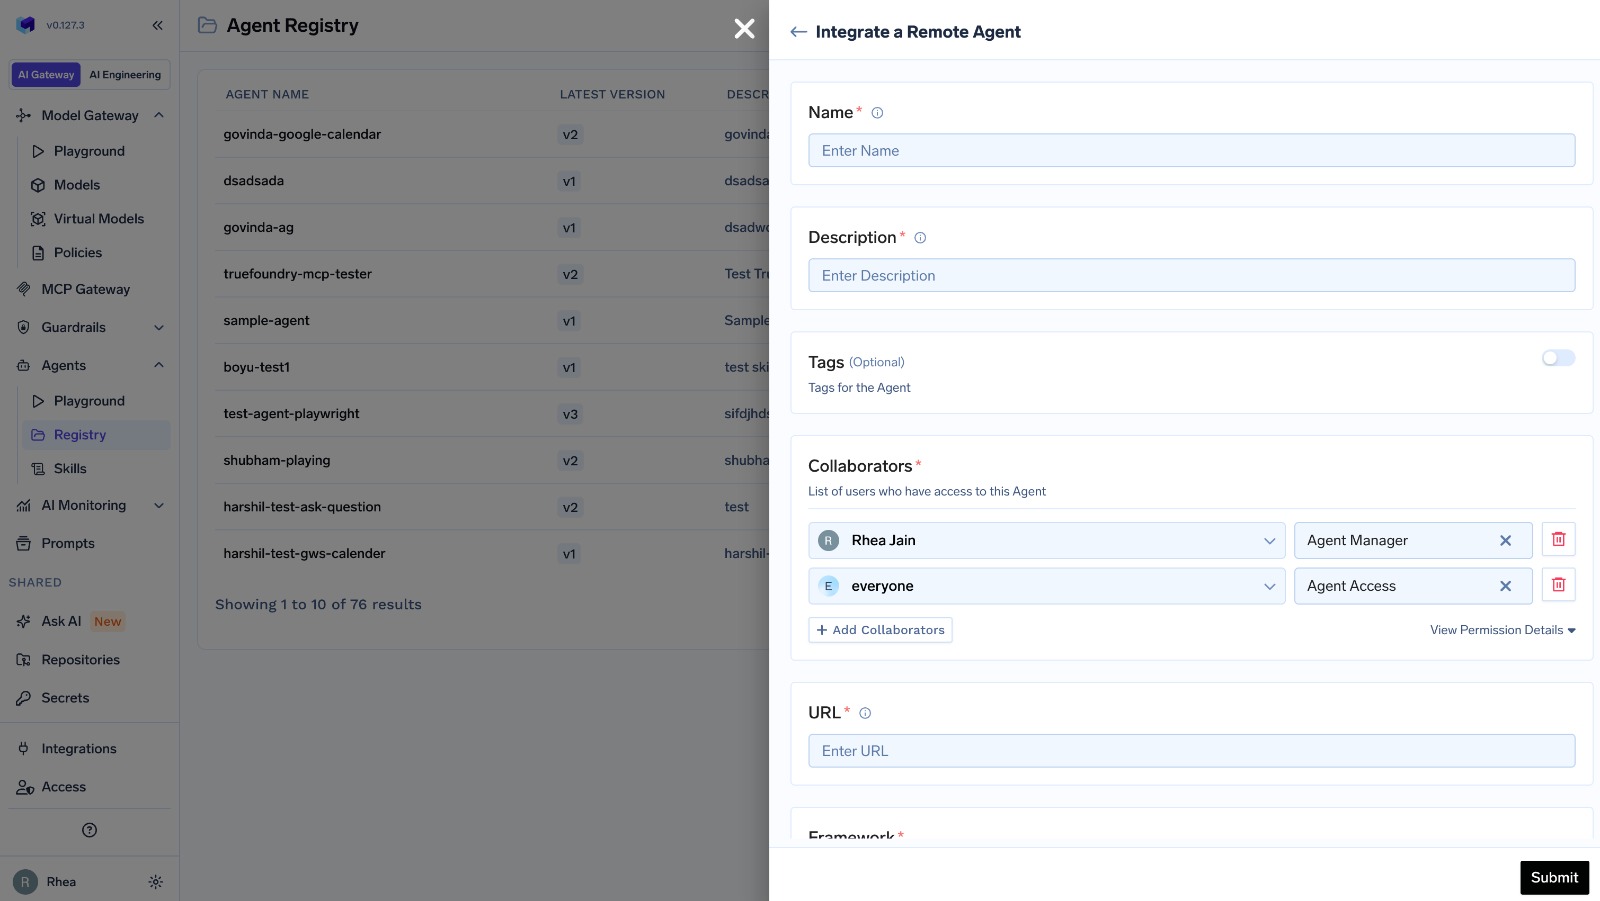
Truefoundry’s Agent Gateway, geïntegreerd in de AI gateway, is een drop-in, enterprise-grade data plane dat zich bevindt tussen agents, tools en LLMs.
De opdracht is eenvoudig maar krachtig:
Verbind elke agent met elke tool, veilig, observeerbaar en voorspelbaar: ongeacht het agent framework of de omgeving. Deze basis maakt Multi agent MCP-implementaties mogelijk, waarbij tientallen of zelfs honderden agents coördineren via gedeelde tools en beheerde protocolstromen zonder operationele chaos te creëren.
Het wordt het verbindende weefsel voor alle agentic communicatie:
Zie het als de Istio voor AI agents, maar speciaal gebouwd voor de realiteit van MCP- en A2A-verkeer.
1. Verbinden: Universele interoperabiliteit tussen agents & tools
Ondernemingen zullen niet standaardiseren op één enkel agent framework.
Truefoundry lost dit op door:
Dit is geen generieke API-routing—het is het type agentic connectie-orchestratie dat verwacht wordt van de beste agent gateway.
2. Beveiligen: Guardrails, authenticatie, autorisatie & beleid

Dit is waar Truefoundry bedrijfskritisch wordt voor Agentic AI security.
Het biedt:
Agents mogen niet op ongecontroleerde wijze tools kunnen "ontdekken".
Truefoundry zorgt ervoor dat:
Dit is wat ondernemingen eisen voordat AI agents naar productie verhuizen.
3. Observeren & Beheren: Volledige levenscycluszichtbaarheid van agentic workflows
Agentic systemen die draaien op de beste agentic AI platformen zijn dynamisch en onvoorspelbaar.
Je kunt niet beheren wat je niet kunt zien.

Truefoundry voegt toe:
Deze observabiliteitslaag vormt het fundament voor:
Voor ontwikkelaars voelt het alsof ze "in het brein" van hun agent-systeem kijken—stap voor stap.

Truefoundry heeft zijn gateway gebouwd als een stateful data plane op basis van Rust, niet als een hergebruikte proxy.
Dat is om verschillende redenen belangrijk:
1. Hoge doorvoer + geheugenveiligheid = betrouwbaar op schaal
Agent gateways onderhouden duizenden gelijktijdige tool-sessies.
Rust’s async runtime maakt voorspelbaar geheugengebruik mogelijk, terwijl hele klassen van beveiligingskwetsbaarheden worden geëlimineerd.
2. Stateful multiplexing
Truefoundry houdt het volgende bij:
Dit maakt het mogelijk dat één verzoek van een agent uitschaalt naar meerdere backend tools en de resultaten vervolgens gestroomlijnd samenvoegt.
3. Bidirectionele verwerking van berichten
MCP/A2A ondersteunt door de server geïnitieerde berichten.
Truefoundry routeert deze correct naar de juiste agent-sessie—zelfs in gedistribueerde systemen.
4. Protocol-intelligentie
De Gateway heeft diepgaand begrip van:
Dit maakt de gateway toekomstbestendig naarmate agent-protocollen evolueren.

Ontwikkelaars krijgen:
Truefoundry neemt 70% van de "infrastructuurlast" weg die ontwikkelaars vandaag de dag betalen bij het bouwen van agent-systemen.
Leidinggevenden krijgen:
1. Ingebouwde beveiliging en governance
Geen ongecontroleerde agent-acties.
Geen ondoorzichtige black boxes.
2. Snellere time-to-production
Engineeringteams hoeven sessie-routing, authenticatie, tracing of governance niet opnieuw uit te vinden.
3. Ondernemingsbrede standaardisatie
Elke LOB kan veilig agents adopteren met multi-tenancy en fijnmazige bevoegdheden.
4. Lager operationeel risico
Truefoundry wordt de guardrail-laag die de onderneming beschermt tegen:
5. Een schaalbaar operationeel model voor AI-systemen
De gateway wordt de ruggengraat voor honderden agents die samenwerken binnen de bank of onderneming.
Net zoals API gateways essentieel werden toen microservices explodeerden, zullen AI agent gateways cruciaal worden naarmate ondernemingen het volgende uitrollen:
Agent-to-agent en agent-to-tool connectiviteit is het nieuwe "service mesh"-probleem—Truefoundry lost het op met een speciaal gebouwde, veilige, beheerde en stateful gateway.
AI agents beloven exponentiële snelheid, autonomie en intelligentie.
Maar zonder het juiste verbindende weefsel—veilige, observeerbare en door beleid gehandhaafde communicatie—blijven het prototypes.
Truefoundry’s AI Agent Gateway is de ontbrekende laag die agentic systemen transformeert van experimenten naar enterprise platforms.
Het is het control plane dat orde, vertrouwen, betrouwbaarheid en governance brengt naar AI agents op schaal.
En voor het eerst kunnen ondernemingen agentic toepassingen laten draaien met hetzelfde vertrouwen als waarmee ze bedrijfskritische microservices uitvoeren.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox























