



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De MongoDB MCP server ontsluit een MongoDB-deployment als tools die een AI-agent kan aanroepen. Model Context Protocol is de open standaard waarmee agents tools op externe systemen kunnen ontdekken en aanroepen; deze server zet database-operaties om in die tools.
De documentatie van TrueFoundry beschrijft de server op basis van functionaliteit in plaats van functienaam, dus zo zullen we hem ook beschrijven:
Het structurele verschil met een GitHub of Notion MCP server is belangrijk. Die omhullen een SaaS-API met een eigen machtigingenmodel en mogelijkheden om acties ongedaan te maken. Deze omhult een databasedriver-verbinding: alles wat de verbindingsreeks kan, kunnen de tools ook. MongoDB staat ook niet in de beheerde catalogus van TrueFoundry, dus de mongodb mcp setup is uitdagender dan de integraties met één klik.
De waardevolle toepassingen combineren meerdere tools:
Let op: alle vier zijn read-only. Dat is het hele argument. Op de meeste MCP servers is de scheiding tussen lezen en schrijven een afweging tussen gemak en risico. Hier dekt de leeskant bijna alle waarde af, en omvat de schrijfkant werk dat een mens sowieso bewust zou moeten uitvoeren.
Eén engineer die een lokale MCP-client op een staging-omgeving richt is prima. Hetzelfde patroon in productie is dat niet.
Schrijf-tools kunnen niet ongedaan worden gemaakt. Als een agent een warehouse-tabel verwijdert, voer je de pipeline opnieuw uit. Als hij een collectie verwijdert die MongoDB gebruikt voor live verkeer, herstel je een back-up, accepteer je het dataverlies sinds de laatste momentopname en leg je de uitval uit. Een index verwijderen is subtieler en op korte termijn erger: er treden geen fouten op, maar de prestaties van de applicatie kelderen ongemerkt.
Een agent die zijn eigen query's schrijft vormt een prestatierisico. Agents kennen je indexen niet. Op de vraag “hoeveel gebruikers hebben zich het afgelopen kwartaal geregistreerd”, zal een model gerust filteren op een niet-geïndexeerd veld, waarna MongoDB de hele collectie scant om antwoord te geven. Bij een kleine collectie is dat een afrondingsfout. Bij een grote collectie, op een cluster dat is gedimensioneerd voor productie-verkeer, concurreert dit met echte verzoeken om IOPS en de working set. Een slechte query in een data warehouse kost een regel op een factuur. Hier kost het latency voor de gebruiker.
De verbindingsreeks is het machtigingenmodel. Geen toestemmingsscherm, geen bereik per gebruiker, geen intrekbaar recht — één credential dat bij elke aanroep wordt gebruikt. Als dit schrijftoegang heeft, heeft elk agent-verzoek schrijftoegang.
Prompt injection reikt verder dan gebruikelijk. Een agent die documenten leest en schrijf-tools heeft, kan door die documenten worden gestuurd. Een door de gebruiker opgegeven veld met instructies wordt gelezen tijdens een debugging-taak, waarna de agent die gevraagd werd een record uit te leggen, er in plaats daarvan een wijzigt. De fout was het hebben van schrijf-tools op een verbinding die leeswerk uitvoert.
Dit is geen argument tegen het verbinden van MongoDB. Het is een argument voor een control plane die er voor staat — een MCP gateway.
De documentatie beschrijft een zelf-beheerde server die is geregistreerd als een remote MCP — in vier stappen.
Stap 1 — Maak een dedicated Atlas-verbindingsreeks aan. Open in Atlas Database → Connect → Drivers en kopieer deze. Maak een dedicated databasegebruiker aan onder Database Access met de minimale rol. De documentatie is expliciet over wat minimaal betekent voor agent-werk: read-only toegang voor verkenningsworkflows. Dit is de krachtigste beveiliging in de configuratie, omdat MongoDB deze afdwingt in plaats van de agent-stack — een read-only gebruiker kan een collectie niet verwijderen, zelfs als elke controle in de gateway faalt.
Stap 2 — Voer de MCP server uit. Deploy deze op TrueFoundry of je eigen infrastructuur met de verbindingsreeks ingesteld als MDB_MCP_CONNECTION_STRING. Voor een gehoste stdio-versie stel je dezelfde variabele in en bewaar je het credential in een secret store, niet inline.
Stap 3 — Sta netwerktoegang toe. Atlas blokkeert onbekende bronnen, dus voeg het uitgaande IP-adres van je deployment toe onder Security → Network Access. Een server die schoon opstart maar time-outs geeft bij elke aanroep, wordt bijna altijd hierdoor veroorzaakt.
Stap 4 — Registreer de URL. Klik in de MCP Gateway op Add Server en kies Connect any Remote MCP Server.
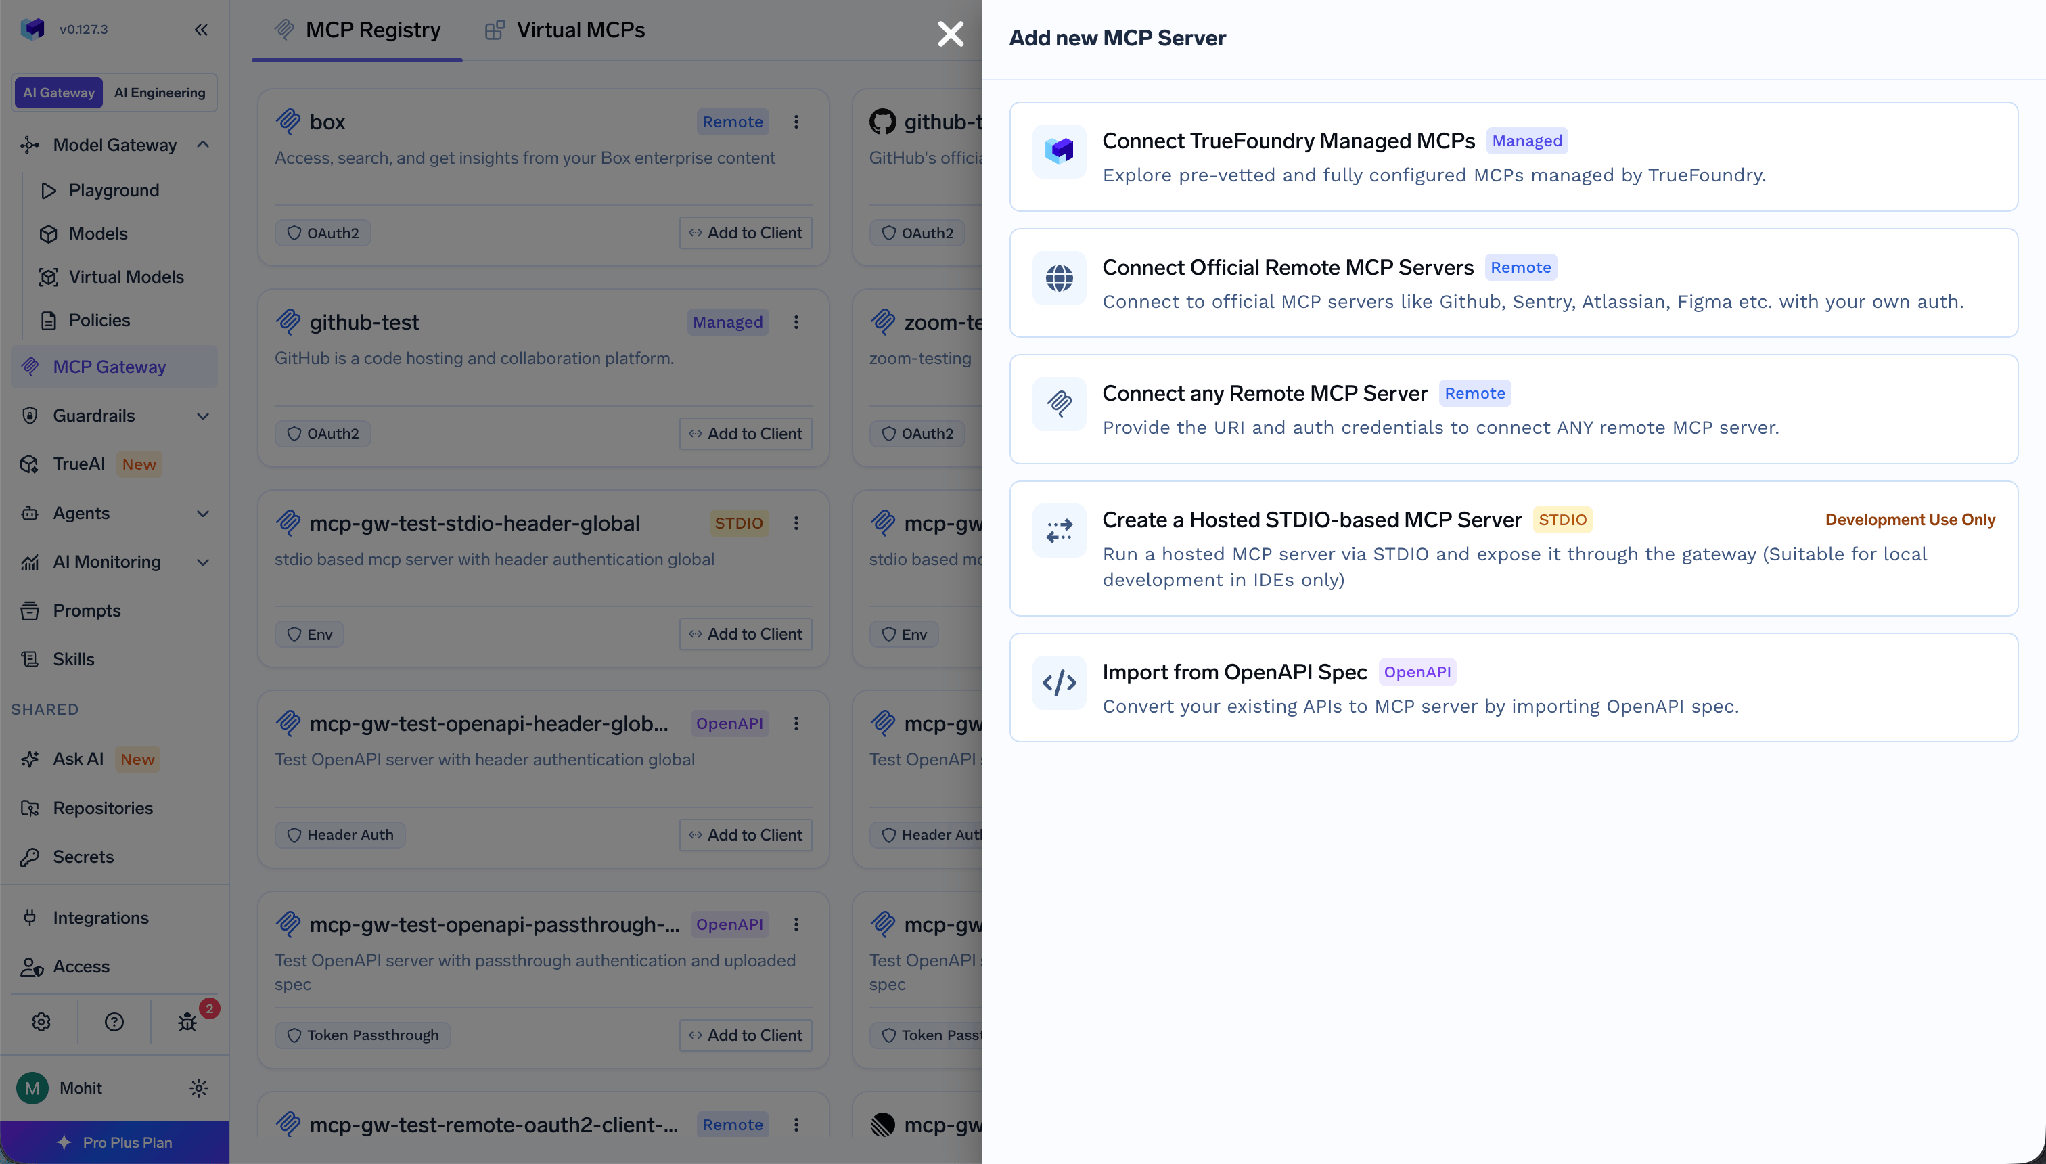
Vul een Name in (kleine letters, cijfers, koppeltekens — dit verschijnt in URL's), een optionele Display Name, een Description, de URL van je actieve server, Collaborators en Auth Data.
Het is goed om precies te zijn, omdat MongoDB niet het OAuth-patroon volgt dat de meeste MCP-artikelen veronderstellen. TrueFoundry scheidt inbound authenticatie (hoe een client zich bewijst aan de gateway) van outbound authenticatie (hoe de gateway zich bewijst aan de bron).
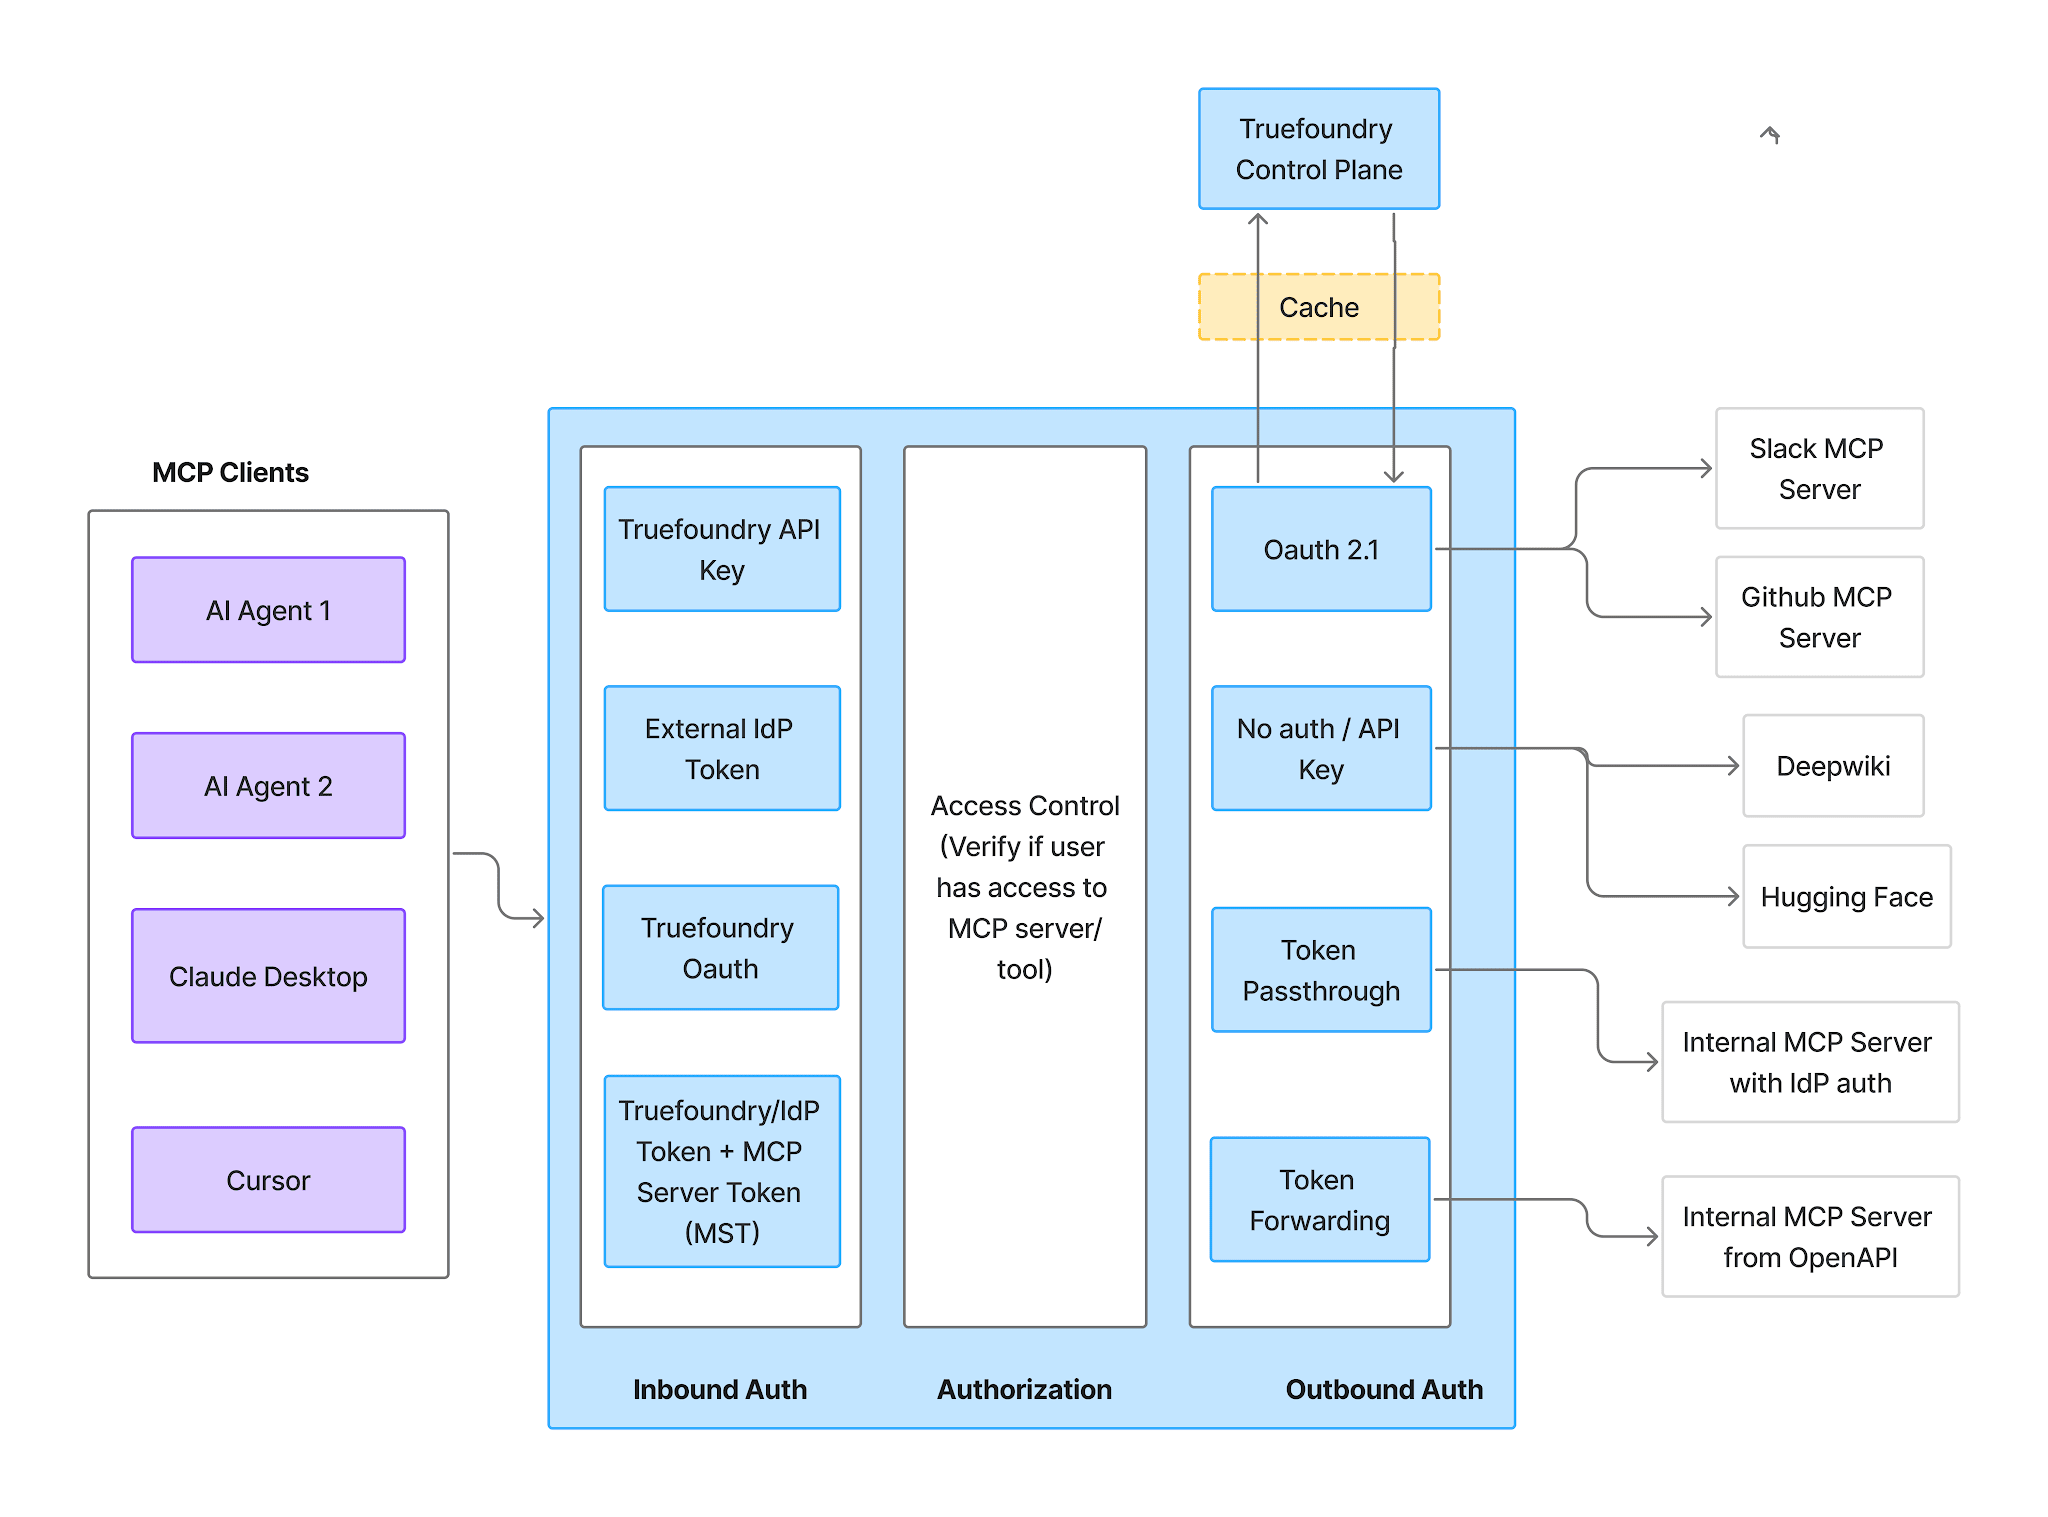
Inbound — vier methoden:
Outbound — hier verschilt MongoDB van een beheerde MCP. Omdat het credential van de database in de eigen omgeving van de MCP server staat als MDB_MCP_CONNECTION_STRING, is er geen OAuth authorization-code flow en geen redirect-URI om te registreren. Niemand klikt op Connect Now, er is geen toestemmingsscherm en er is geen toestemming van de gebruiker om in te trekken.
Voor de stap van gateway naar server zijn de authenticatietypen API Key, OAuth2, AWS SigV4 en Token Passthrough. API Key is de praktische keuze voor een zelf-beheerde server.
Twee modi. Shared Credentials — één sleutel voor iedereen, ingesteld als header:
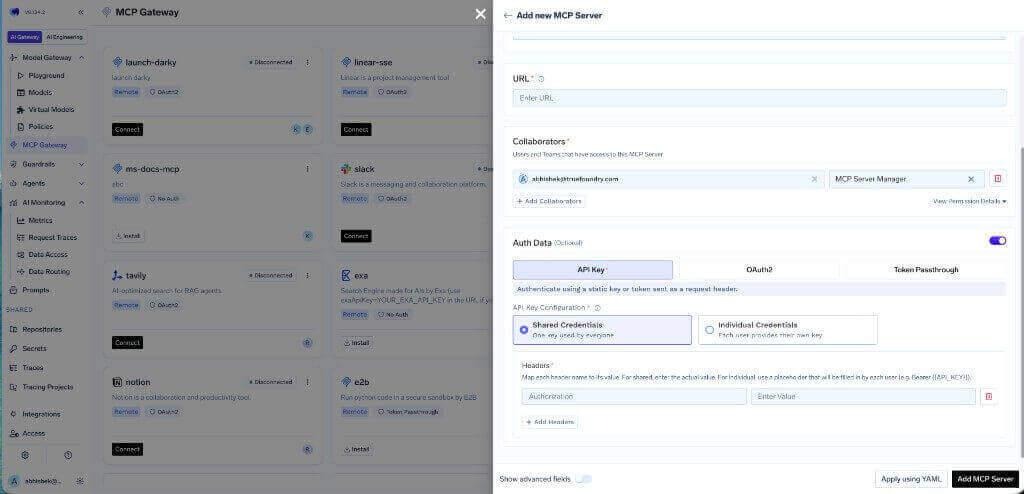
Individual Credentials — elke gebruiker levert zijn eigen sleutel via een Bearer {{API_KEY}} placeholder en het tabblad Auth Overrides:
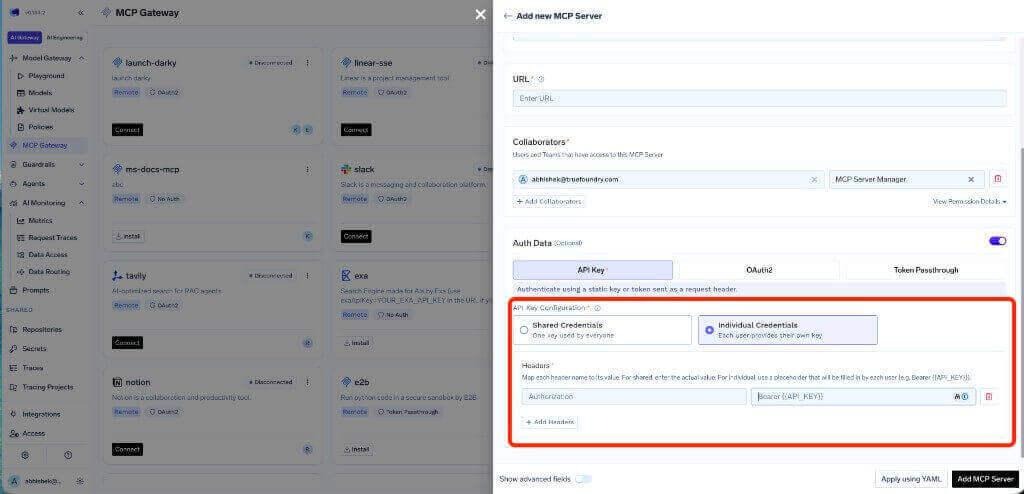
Individuele credentials zorgen voor afzonderlijke inbound-identiteiten — nuttig voor toeschrijving en het toewijzen van bereik per gebruiker — maar niet voor database-machtigingen per gebruiker. Elk verzoek komt nog steeds binnen via dezelfde verbindingsreeks met dezelfde Atlas-rol. Voor echt gescheiden datatoegang voer je afzonderlijke serverinstanties uit met afzonderlijke Atlas-gebruikers.
Het tabblad Tools toont alles wat de server ontsluit. Voor MongoDB is dit het belangrijkste scherm in de console.
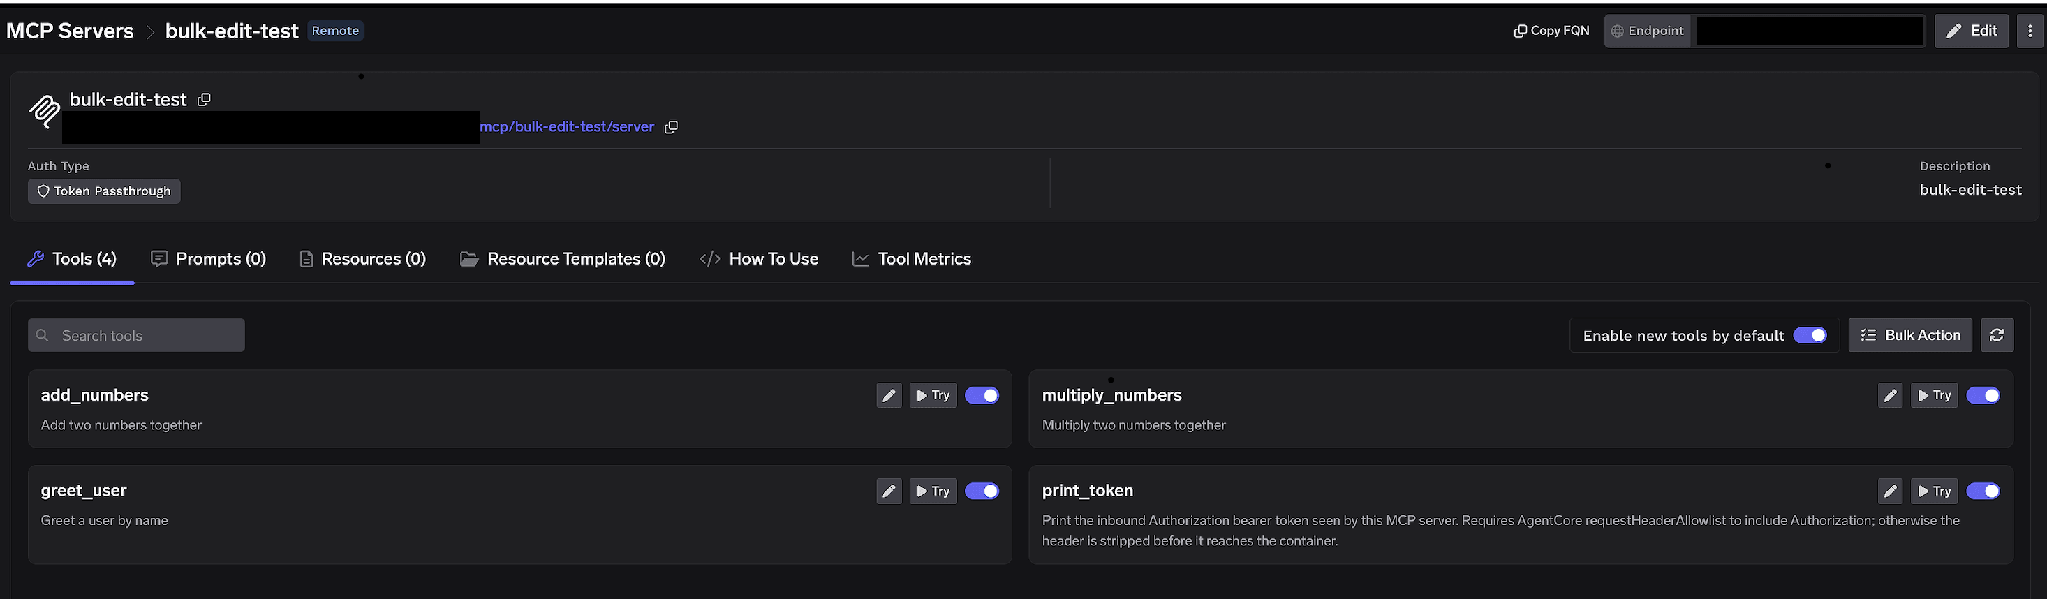
Schakelaars per tool. Schakel een tool uit en deze wordt volledig weggelaten uit tools/list — clients zien hem nooit en hij kan niet worden aangeroepen. Dit is geen filtering op prompt-niveau; de tool is simpelweg verdwenen.
Ons advies hier is strikter dan voor de meeste servers: schakel collectie- en indexbeheer volledig uit. Niet afhankelijk maken van goedkeuring — gewoon uitschakelen. Goedkeuringsworkflows zijn geschikt voor operaties die legitiem onderdeel zijn van het proces en die een tweede paar ogen nodig hebben. Het verwijderen van een productie-collectie is geen onderdeel van enige agent-workflow die we zouden opleveren. Een agent die geen drop-tool kan aanroepen, kan er niet toe worden overgehaald, kan er niet toe worden verleid door een kwaadaardig document en kan er niet bij komen omdat een goedkeurder om 2 uur 's nachts een verzoek goedkeurt.
Als je een schrijfpad nodig hebt, schakel dit dan niet in op de gedeelde server. Bouw een afzonderlijke Virtual MCP Server met alleen die tools en verleen deze beperkte toegang. De beveiligingsopmerkingen van TrueFoundry voor MongoDB zeggen hetzelfde: ontsluit tools met schrijfrechten alleen via zorgvuldig samengestelde virtuele MCP servers.
Enable new tools by default. Als dit aan staat, verschijnen nieuwe functies aan de bron automatisch. Schakel het uit. Een nieuwe schrijf-tool die stilzwijgend verschijnt op een server die je agents al gebruiken, is de laatste verrassing die je wilt op een live database.
Bulk Action. Verandert rijen in selectievakjes zodat je veel tools tegelijk kunt omzetten. De snelste route naar read-only: selecteer alles, deselecteer de query- en inspectie-tools en sla op.
Klik op het potlood bij een tool om de weergave ervan aan te passen:
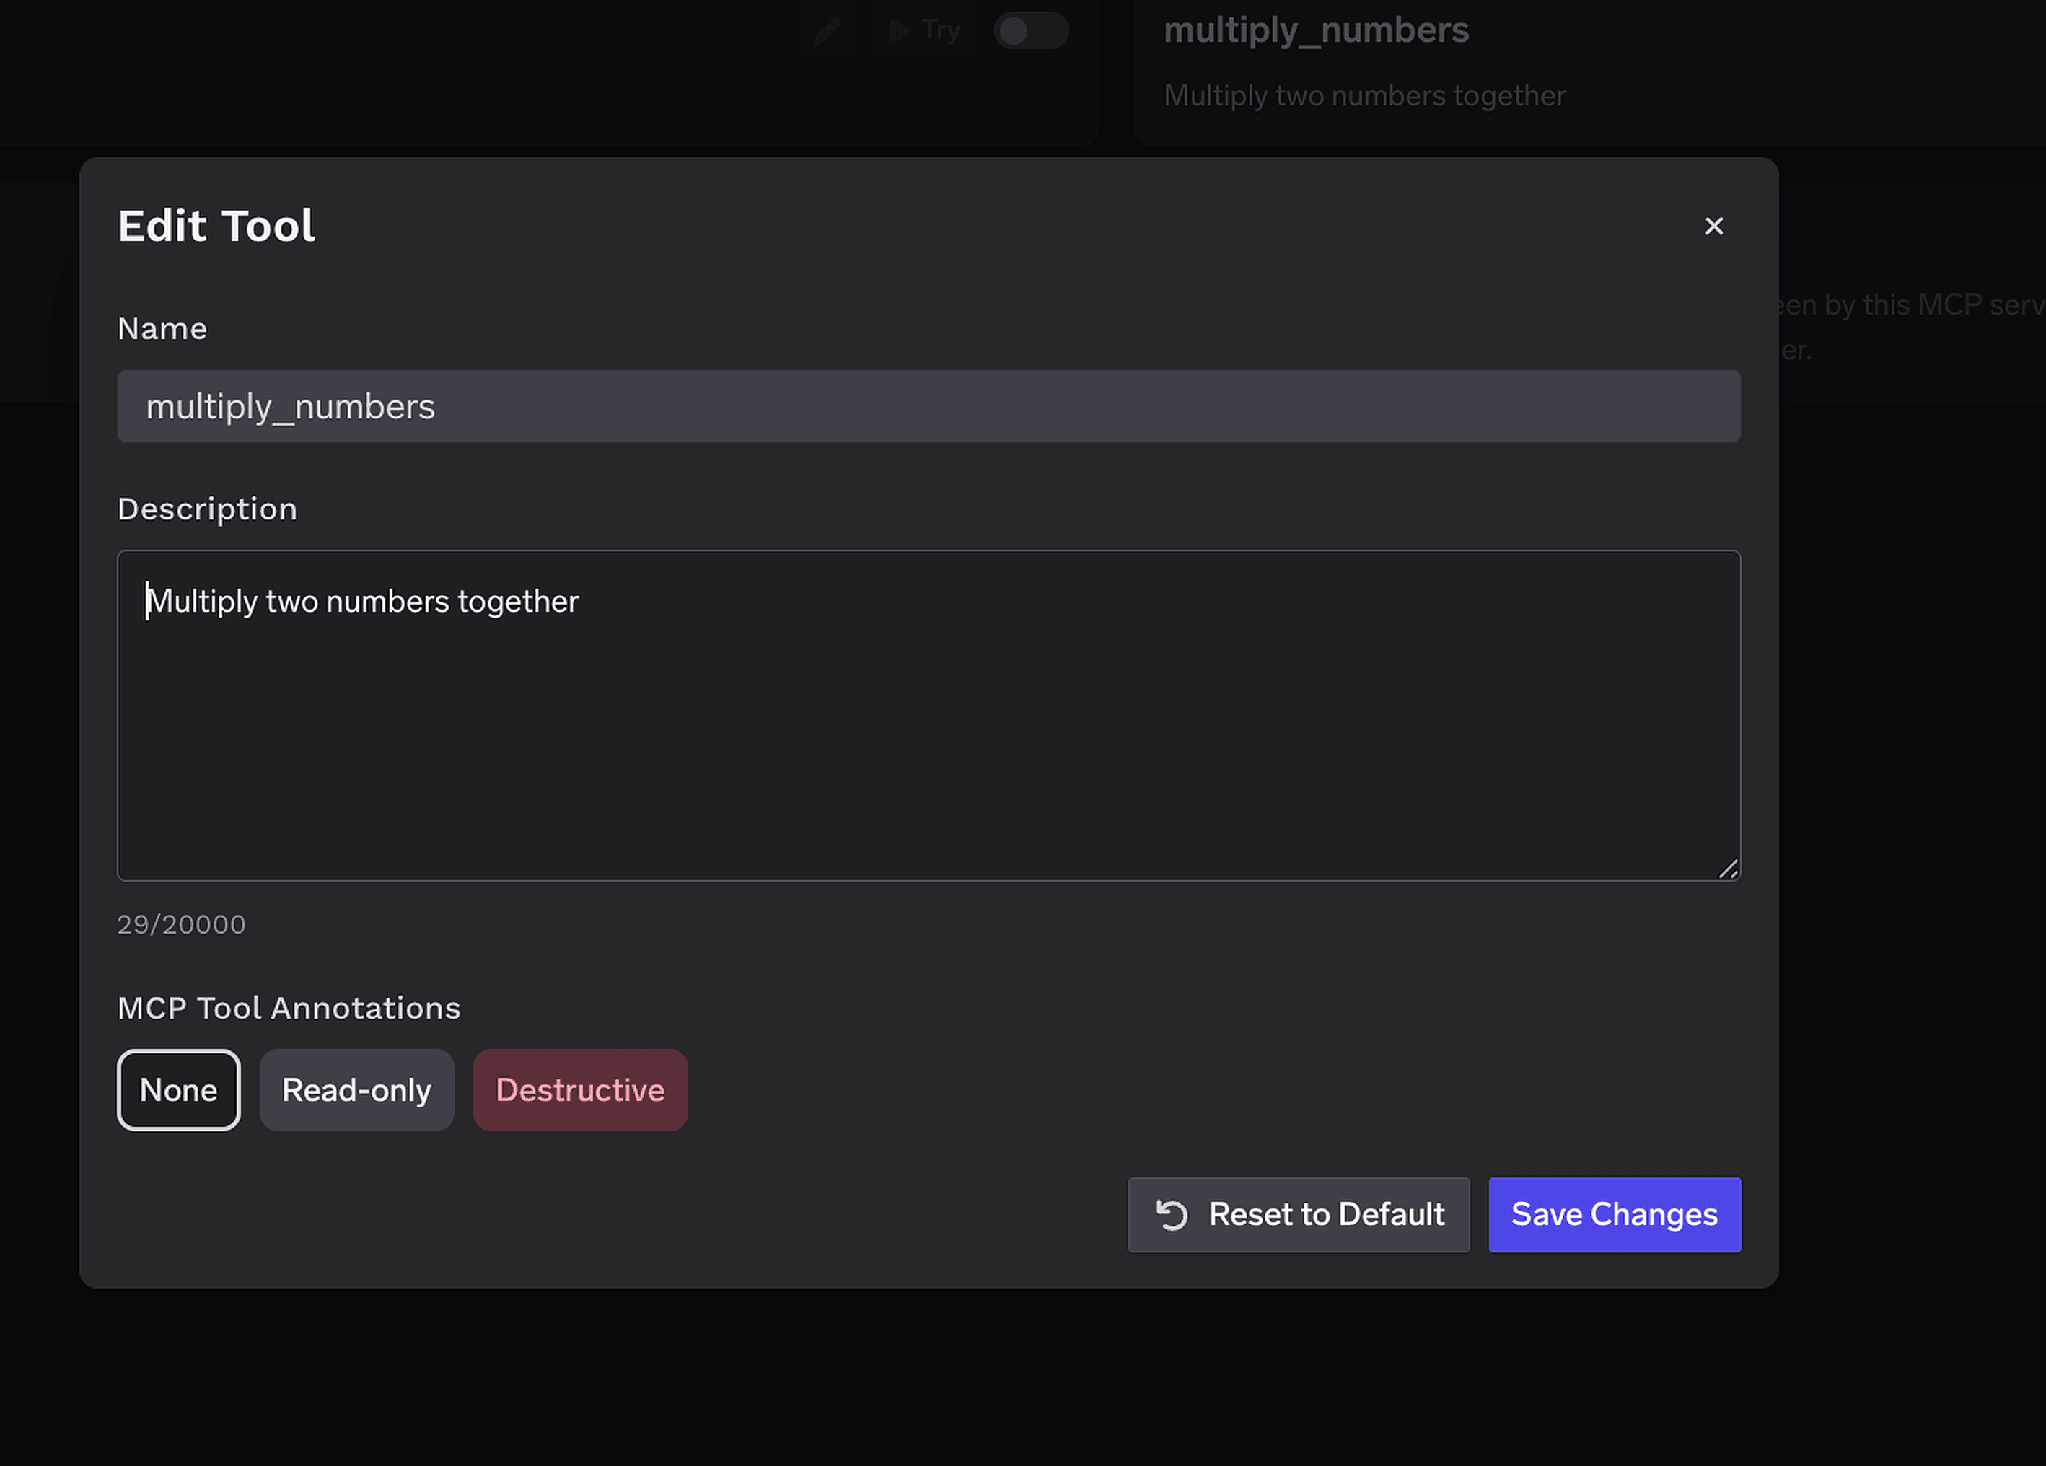
Het aanpassen van de Description (tot 20.000 tekens) is hier buitengewoon waardevol: vertel het model welke collecties groot zijn en welke velden geïndexeerd zijn, zodat het op die velden filtert. Dat is de goedkoopste oplossing voor het probleem met scans zonder index. MCP Tool Annotations markeren een tool als Read-only of Destructive, waarmee readOnlyHint of destructiveHint wordt ingesteld voor clients die dit ondersteunen.
Toegangsbeheer is gekoppeld aan gebruikers, teams of virtuele accounts op twee dimensies: welke servers een identiteit kan bereiken en welke tools deze kan aanroepen.
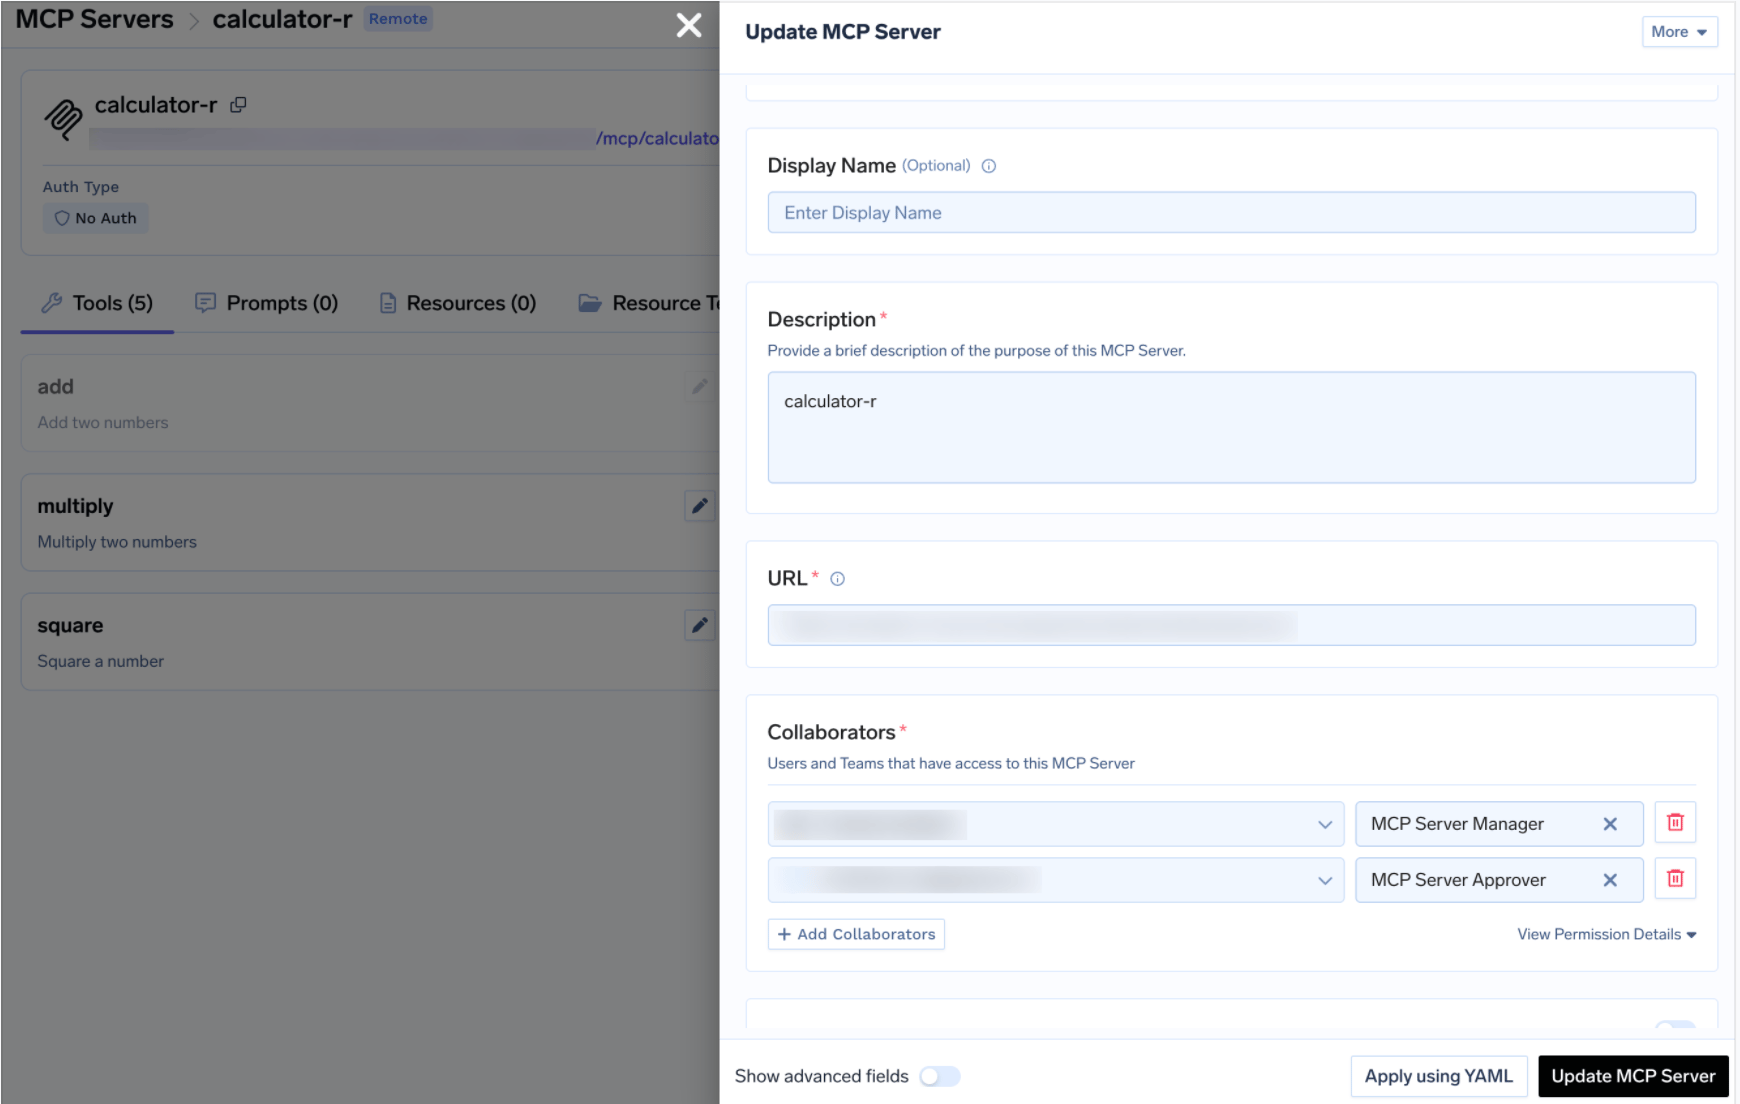
Rol Kan doen MCP Server Manager Configuratie bewerken, medewerkers beheren, tools in-/uitschakelen, de server verwijderen MCP Server User Tools aanroepen vanuit de Playground en IDE's; kan instellingen niet wijzigen MCP Server Approver Leestoegang plus het goedkeuren of weigeren van tegengehouden tool-aanroepen
Dit is nog belangrijker voor een databaseserver: omdat de verbindingsreeks wordt gedeeld, zijn de lijst met medewerkers en de tool-schakelaars je enige differentiatiemogelijkheid per gebruiker. Hetzelfde MCP access control-model als in de rest van je register.
Als een schrijfoperatie echt in een workflow thuishoort, houden goedkeuringsregels de aanroep tegen totdat een mens akkoord geeft: er wordt niets uitgevoerd, er wordt een verzoek aangemaakt en goedkeurders worden op de hoogte gesteld. Maak een regel aan onder AI Gateway → Policies → MCP Tool Approval (gemarkeerd als Beta in de console):
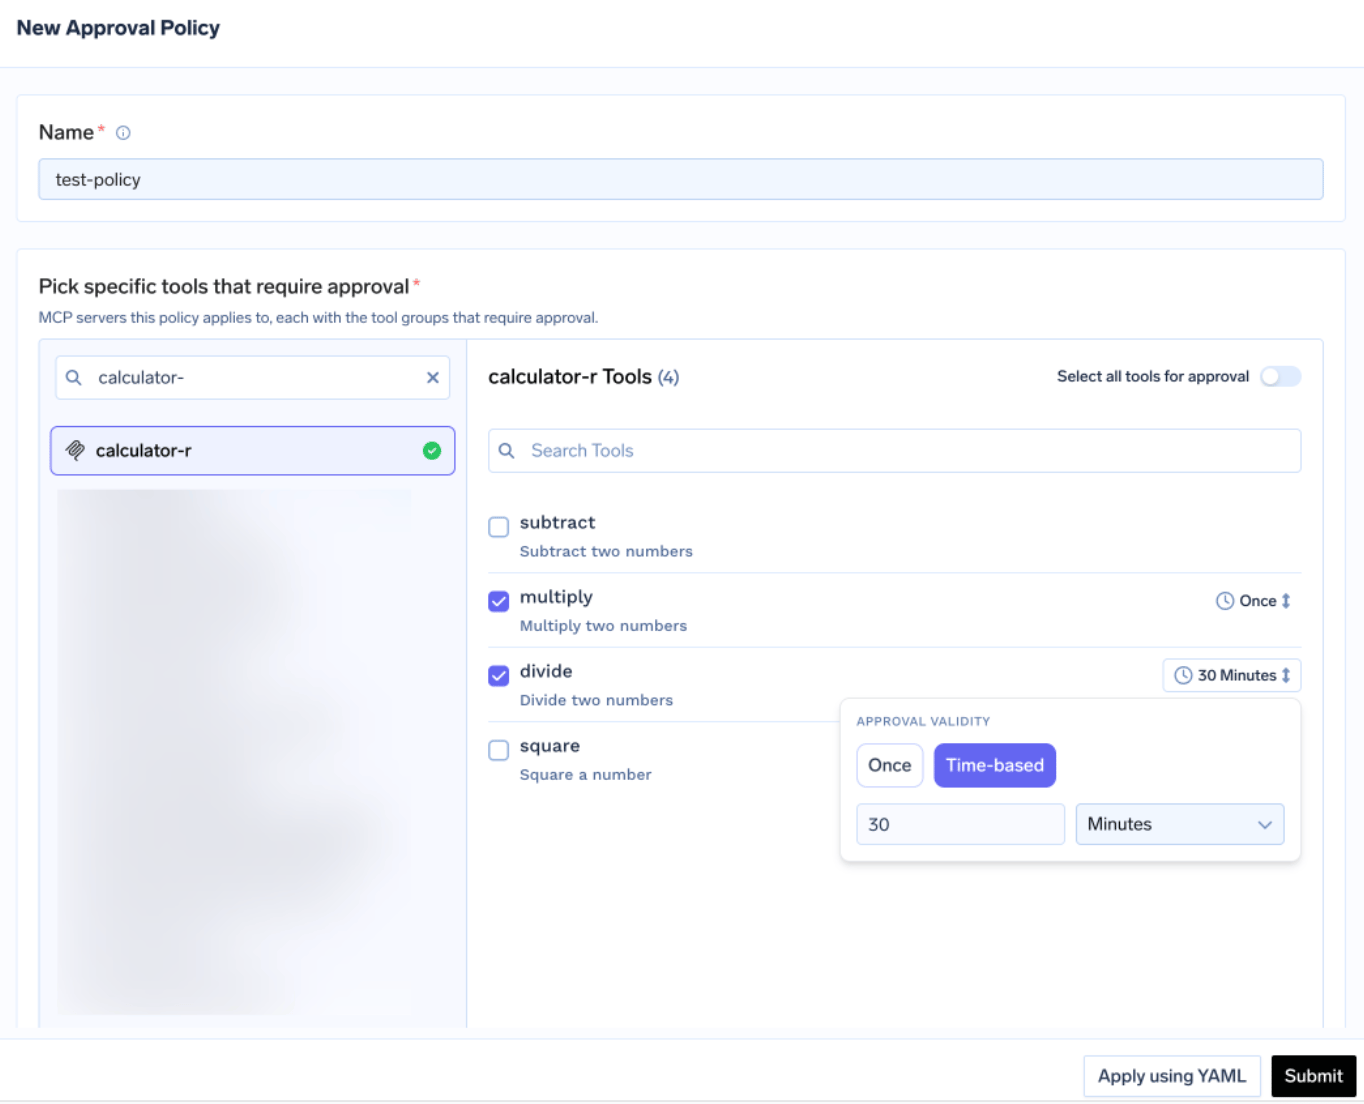
Elke regel geeft aan welke servers deze beschermt en kiest een bereik.
Wanneer bereiken overlappen, wint de meest specifieke (named > destructive > all), en wanneer geldigheidsinstellingen conflicteren, wint de meest restrictieve. Geldigheid is Once of een duur in minuten.
Beveilig hier alles met Once. Een venster van 30 minuten op een tool die het schema wijzigt, betekent dat één goedkeuring geldt voor elke aanroep daarbinnen — dat is niet de garantie die men denkt te kopen.
Goedkeurders ontvangen een melding via e-mail, Slack, PagerDuty of MS Teams en beoordelen dit in de console:
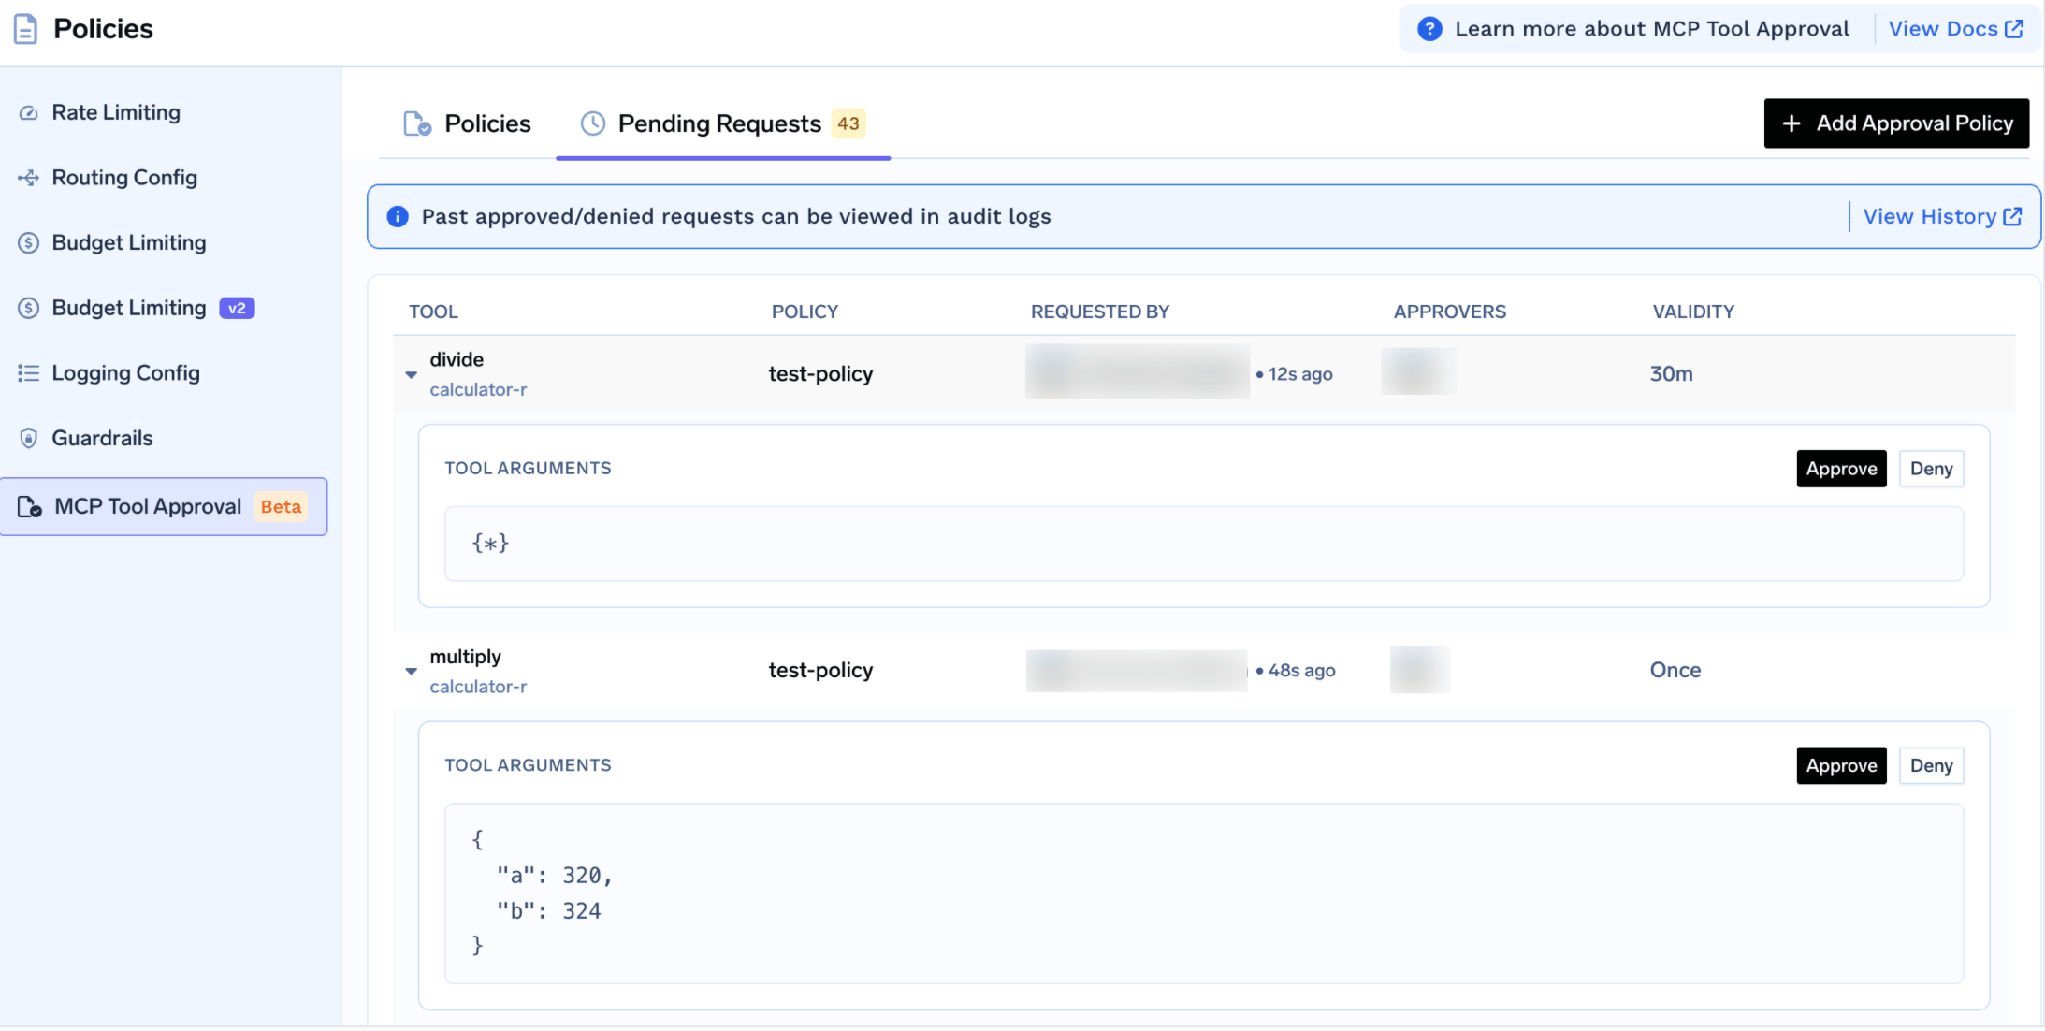
Elk verzoek toont de tool, de regel, de aanvrager en de daadwerkelijke argumenten — zo kan een goedkeurder het filter lezen voordat hij het goedkeurt. Terwijl het verzoek in behandeling is, ontvangt de aanroeper een JSON-RPC resultaat met _meta.approval_status: "pending" in plaats van een foutmelding, zodat een goed geprogrammeerde agent wacht en het opnieuw probeert. Goedkeuringen zijn per aanvrager; een weigering blokkeert niemand permanent. Om duurzaam te blokkeren, schakel je de tool uit.
Voer de tools eerst handmatig uit. Klik op de detailpagina van de server op Try naast een tool, vul de parameters in en lees de JSON-respons. Try is uitgeschakeld voor tools die je hebt uitgeschakeld. Dit haalt de fouten eruit die je vroeg wilt ontdekken: een vergeten netwerkregel in Atlas, een gebruiker zonder rechten op de collectie, of een query die 40 seconden duurt omdat niets het veld waarop je filterde indexeert.
Open het tabblad How To Use voor de Gateway-URL van jouw specifieke tenant en direct te gebruiken snippets.
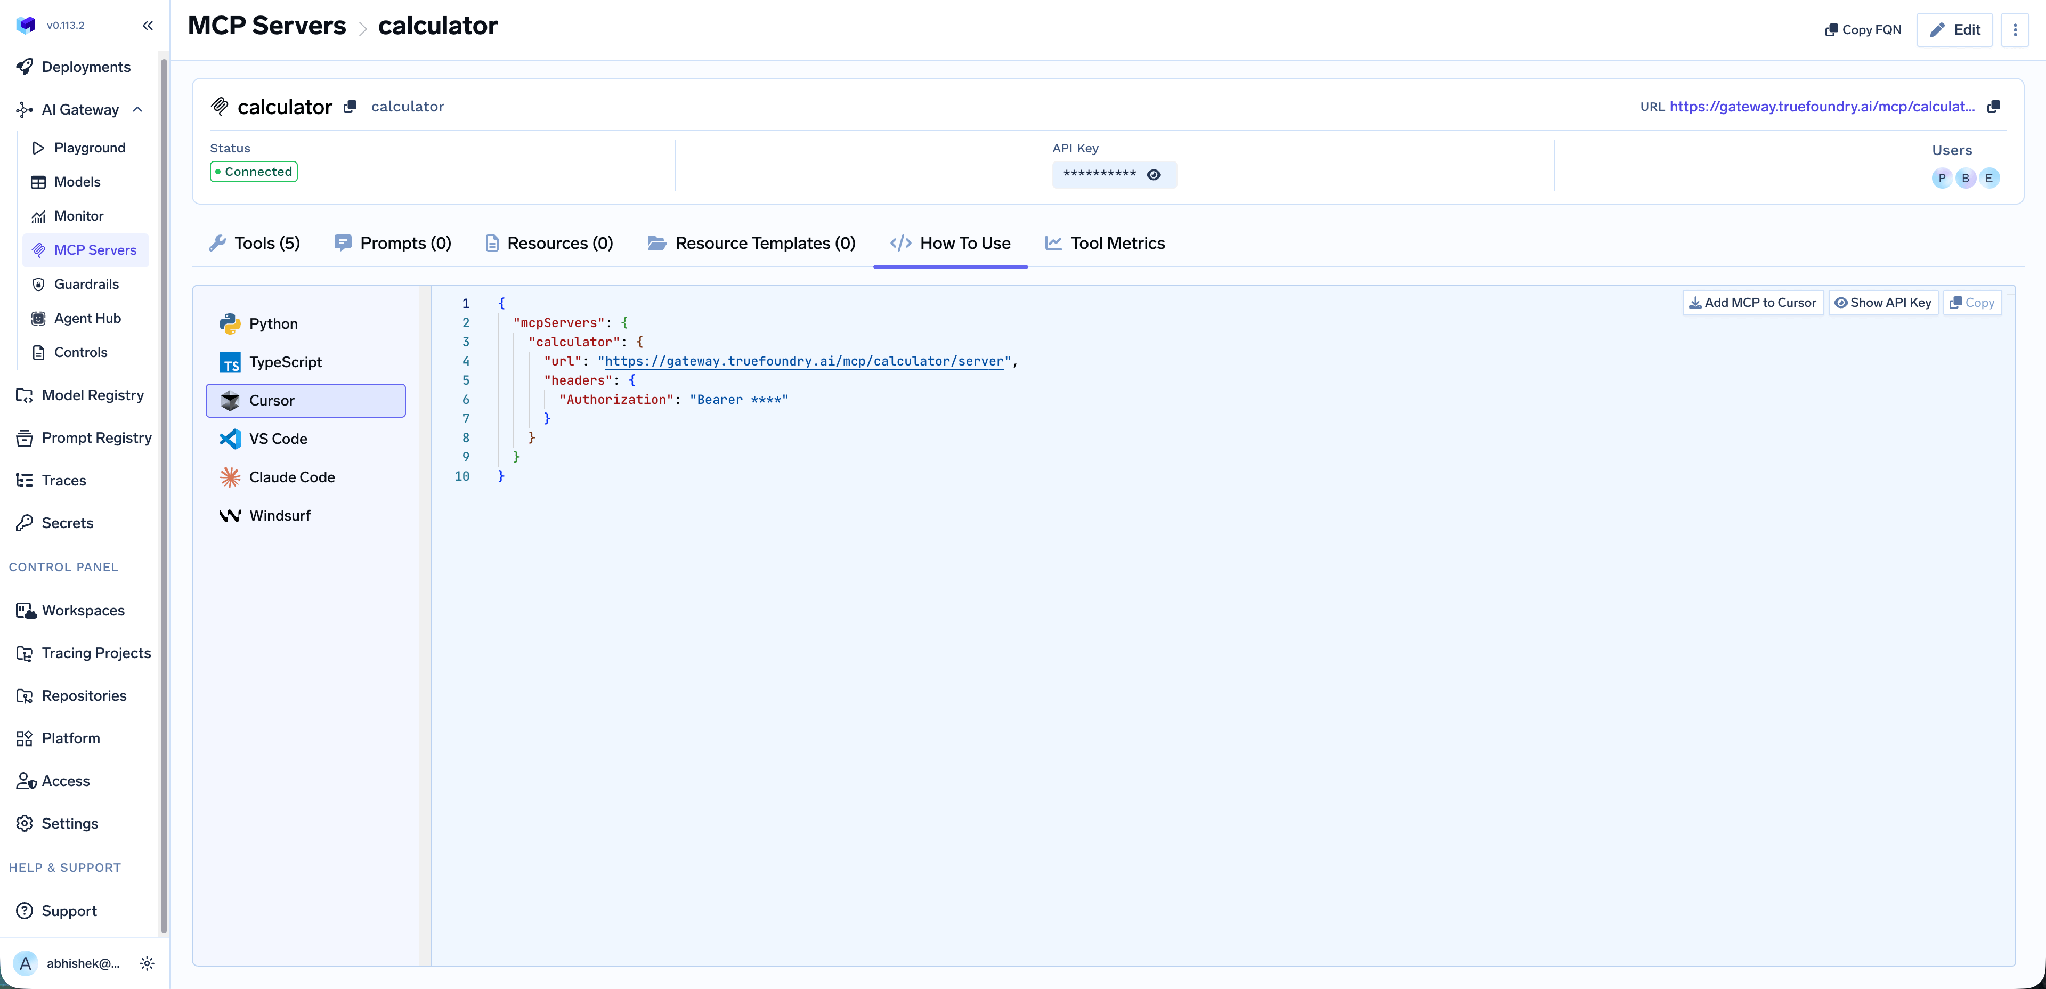
Het ondersteunt Claude Code, VS Code, Claude Desktop, Cursor, Windsurf, Codex en de Python en TypeScript MCP SDK's. Add MCP to Cursor schrijft de configuratie; Show API Key toont het token als je client er een nodig heeft. Neem de URL over van dit tabblad in plaats van hem handmatig op te bouwen — hij is tenant-specifiek, en een handmatig gebouwd eindpunt is de meest voorkomende oorzaak van een client die wel verbindt maar niets toont.
Statistieken op tool-niveau. Het MCP Metrics-dashboard geeft inzicht in verzoeken per seconde, latency op P50/P75/P90/P99, het foutpercentage per fouttype en gerangschikte aantallen verzoeken.
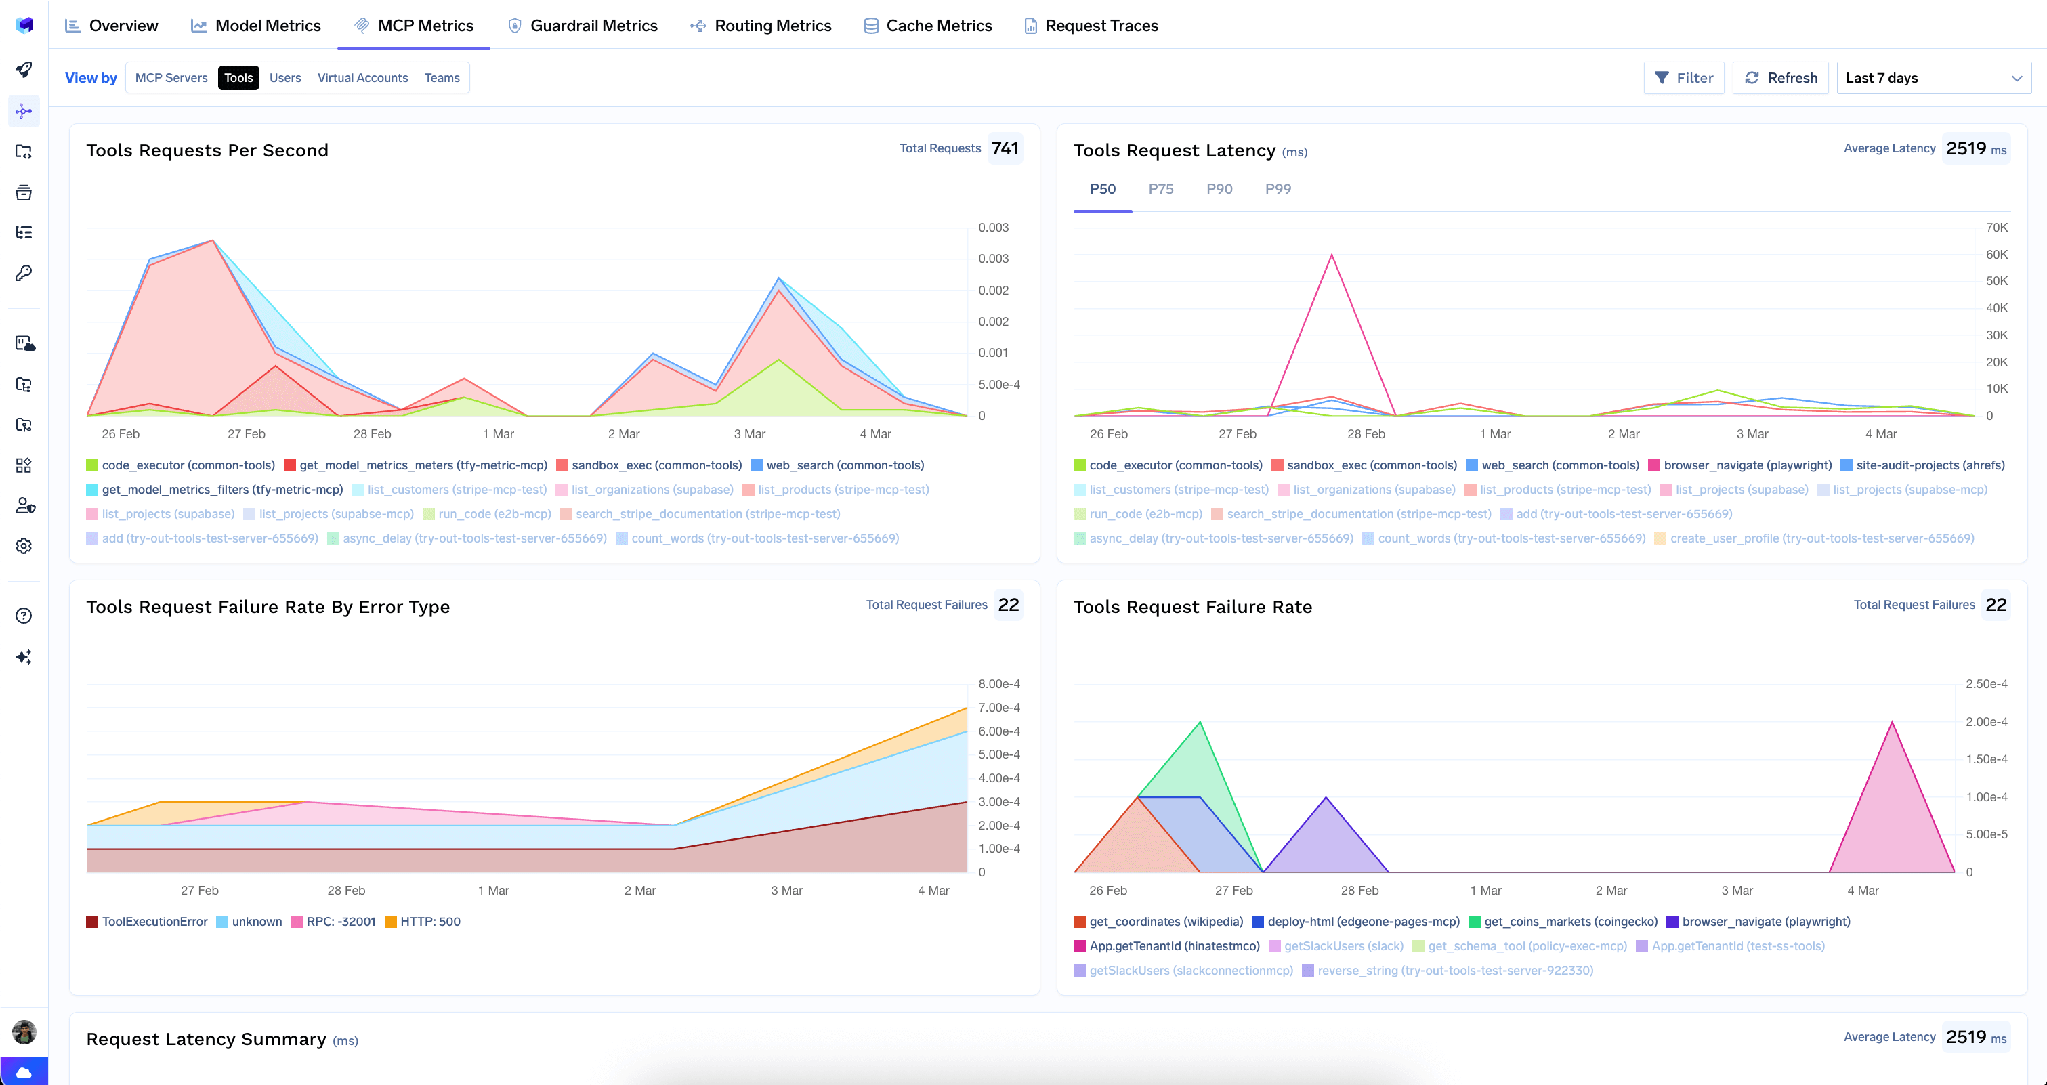
Latency-percentielen zijn het signaal om in de gaten te houden. Een query-tool waarvan de P99 oploopt van 200ms naar acht seconden betekent dat een agent een scan uitvoert waar hij gericht zou moeten zoeken — en jij ziet dit voordat het on-call team dat doet.
Volledige verzoek-observability. Elke aanroep wordt getracet met identiteit van de aanroeper, toolnaam, invoer en latency, en geëxporteerd via OpenTelemetry naar Grafana, Datadog of Prometheus. Met een gedeelde verbindingsreeks is dit de enige manier om te beantwoorden "wie heeft die query uitgevoerd".
Guardrails. Guardrails vóór en na het uitvoeren van een tool passen regels toe op tool-aanroepen — zo worden persoonsgegevens in een resultaat opgevangen voordat ze het model bereiken. Een reëel risico, aangezien productie-documenten alles bevatten wat gebruikers hebben ingevoerd.
Lage overhead. De gateway voegt slechts ongeveer 3–4 ms aan latency toe en verwerkt 350+ RPS op een enkele vCPU.
Één register. Bundel een geselecteerde set tools achter één eindpunt met een Virtual MCP Server, zodat een debugging-agent alleen read-only MongoDB en je logging-tools krijgt, en verder niets.
Tenant-beheerders kunnen alle opgeslagen credentials wissen via het menu met de drie puntjes naast Edit:
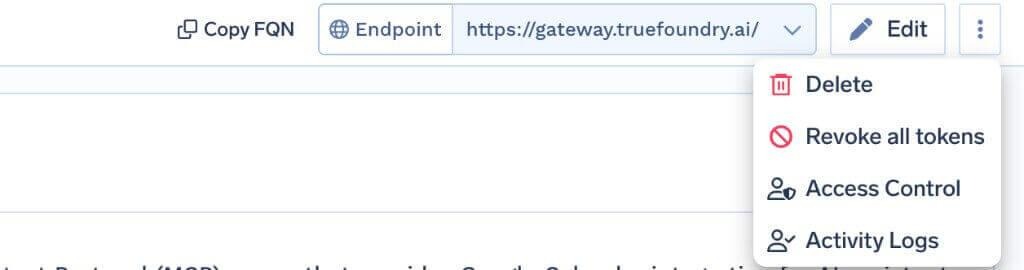
Revoke all tokens verwijdert elke auth-override en elk opgeslagen token op die server, treedt in werking bij het volgende verzoek en wordt gelogd. Dit is definitief en alleen zichtbaar voor tenant-beheerders.
De beperking ervan is belangrijk: het wist tokens alleen bij de gateway en raakt het Atlas-credential in de omgeving van je server niet. Bij een echt incident wordt de toegang tot de database pas echt afgesloten door de Atlas-gebruiker uit te schakelen of te roteren. Doe dat eerst.
Controleer eerst de netwerktoegang. Atlas weigert niet-geregistreerde bronnen, dus een server die goed deployt faalt nog steeds bij elke aanroep totdat je uitgaande IP-adres is toegevoegd onder Security → Network Access.
Read-only hoort ook thuis in de Atlas-laag. Schakelaars voor tools zijn slechts één laag. Een read-only databasegebruiker wordt afgedwongen door MongoDB en blijft werken bij een verkeerde configuratie, een nieuwe tool aan de bron of een te snel omgezette schakelaar. Gebruik beide. Als de MCP server een read-only opstartmodus biedt, is dat een waardevolle derde laag [VERIFY — de documentatiepagina vermeldt een dergelijke vlag niet].
Gebruik nooit een persoonlijke verbindingsreeks. Maak een dedicated databasegebruiker aan. Een persoonlijk credential in MDB_MCP_CONNECTION_STRING schrijft elke actie van de agent toe aan een mens die deze niet heeft uitgevoerd, en blijft langer bestaan dan hun toegangsbeoordeling.
Bij de meeste MCP servers kun je een klein risico accepteren voor veel gemak. MongoDB biedt die mogelijkheid niet aan de schrijfkant: waar naar geschreven wordt is de status die je applicatie op dit moment bedient, en geen enkele rebuild herstelt dat.
Je hebt de schrijfkant nauwelijks nodig. Debugging, schema-verkenning, indexbeoordeling en datakwaliteitscontroles zijn allemaal leesacties, en ze beslaan het grootste deel van wat teams van een database-agent verlangen. Ken een read-only Atlas-gebruiker toe, schakel de wijzigingstools uit, laat nieuwe tools aan de bron standaard uit staan en beschrijf de query-tools goed genoeg zodat het model weet welke velden geïndexeerd zijn. Het resultaat is nuttig en structureel niet in staat tot de fouten waar men bang voor is.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



An MCP server that exposes a MongoDB deployment as tools an agent can call — querying databases, inspecting schemas, managing collections and indexes. On TrueFoundry you run it yourself with a dedicated Atlas connection string set as MDB_MCP_CONNECTION_STRING, then register its URL in the MCP Gateway.
Four capability areas: querying data, inspecting schemas, managing collections, and managing indexes. The full list appears on the Tools tab once registered, and each can be enabled, disabled, re-described, or annotated read-only or destructive.
Yes, as a read-only integration. The risks are an agent mutating live state and an unindexed query degrading a cluster under load. Both are handled the same way: a read-only Atlas user, collection and index management disabled at the gateway, any write path behind a curated Virtual MCP Server, and every call traced.
Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, so prompts and responses never leave your domain even as you route across many providers.
Ja. Het omvat een MCP Gateway, een Agent Gateway, en een MCP & Agents Register met toegangscontrole op toolniveau. Agents op LangGraph, CrewAI, AutoGen, of een aangepast framework kunnen allemaal centraal worden gereguleerd.
Ja. De gateway is OpenTelemetry-compliant en sluit aan op Grafana, Datadog, Prometheus, of uw gewenste stack. Het traceert elk verzoek van prompt tot tool- en modeluitvoering, zodat u uniforme logging krijgt zonder wat u al draait te hoeven vervangen.



Het laatste nieuws, artikelen en bronnen in je inbox



















