April 16, 2024
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Naarmate organisaties LLMs omarmen in verschillende teams en toepassingen, wordt de toegang tot modellen al snel een belangrijk thema op het gebied van beveiliging en governance. Wat begint als een enkele API-sleutel die over meerdere diensten wordt gedeeld, verandert vaak in tientallen toepassingen, agents en workflows die allemaal modellen aanroepen met nauwelijks zichtbaarheid of controle.
Dit brengt reële risico's met zich mee. Zonder goed toegangsbeheer kunnen teams niet eenvoudig beperken wie specifieke modellen mag gebruiken, misbruik door agents voorkomen, of controleren hoe AI-systemen in productie worden benaderd. API-sleutels op providerniveau en SDK-rechten zijn niet ontworpen om deze vereisten op schaal af te handelen.
LLM-toegangsbeheer dicht deze kloof door tijdens runtime af te dwingen wie toegang heeft tot welke modellen, prompts, agents en tools. In plaats van te vertrouwen op statische inloggegevens die in de code zijn ingebouwd, worden toegangsbeslissingen centraal geëvalueerd op het moment dat verzoeken worden uitgevoerd.
In deze blog leggen we uit wat LLM-toegangsbeheer in de praktijk betekent, waarom het lastig te implementeren is in productiesystemen, en hoe gateway-gebaseerde architecturen veilige en auditeerbare AI-workloads mogelijk maken.
LLM-toegangsbeheer is het raamwerk dat bepaalt wie of wat geautoriseerd is om te interageren met uw AI-assets en onder welke specifieke voorwaarden. In een traditionele IT-omgeving zijn we gewend om de toegang tot bestanden of servers te beheren. In het AI-tijdperk is de "asset" dynamischer. Het is een combinatie van ruwe intelligentie (het model), autonome capaciteit (de agent) en externe actie (de tools).
Om een veilige perimeter op te bouwen, moet toegangsbeheer worden afgedwongen op deze drie cruciale dimensies.
Niet elke gebruiker in een organisatie heeft toegang nodig tot elk model. Een ontwikkelaar die een nieuwe functie test, heeft bijvoorbeeld mogelijk alleen toegang nodig tot een open-source model zoals Llama 3, terwijl een senior data scientist de redeneerkracht van GPT-4o of Claude 3.5 Sonnet nodig heeft.
Toegangsbeheer op modelniveau stelt u in staat om poortwachter te spelen op basis van kosten, gevoeligheid en noodzaak. Het voorkomt "model wildgroei", waarbij werknemers experimenteren met niet-gevalideerde externe providers, en zorgt ervoor dat uw duurste tokens gereserveerd blijven voor de gebruikers die ze daadwerkelijk nodig hebben.
Het uitrollen van een op LLM gebaseerde agent is fundamenteel anders dan het gebruiken van een eenvoudige chatbot. Een agent is een permanente entiteit die stapsgewijs kan "nadenken" en in de loop van de tijd workflows kan uitvoeren.
Als het toegangsbeheer zwak is, kan in feite elke gebruiker een autonome agent uitrollen die op de achtergrond draait, wat kan leiden tot recursieve loops of duizenden ongeautoriseerde API-aanroepen.
Governance betekent hier definiëren welke teams de rechten hebben voor deployment, en zorgen dat elke agent een duidelijke eigenaar en een strikt gedefinieerde levensduur heeft.
Dit is de meest kritieke van de drie lagen. Wanneer u een LLM toegang geeft tot "tools" zoals uw CRM, uw interne documentatie of uw e-mailserver, geeft u het in feite een paar handen.
Gedetailleerd toegangsbeheer betekent precies definiëren welke tools een agent mag aanroepen. Een klantenservice-bot heeft wellicht toestemming om een kennisbank te lezen, maar moet strikt worden geblokkeerd voor het schrijven naar een productiedatabase.
Zonder rechten op tool-niveau zou een eenvoudige prompt injection-aanval een agent kunnen misleiden om zijn uitgebreide rechten te gebruiken voor het exfiltreren van gegevens of het verwijderen van kritieke records. Echt toegangsbeheer zorgt ervoor dat zelfs als een LLM wordt "gecompromitteerd" door een kwaadaardige prompt, het vermogen om schade aan te richten fysiek wordt beperkt door de toegewezen rechten.
Wanneer teams LLM-workloads naar productie brengen, ontstaan problemen met toegangsbeheer vaak niet uit kwaadwillendheid, maar door het afsnijden van bochten tijdens vroege experimenten. Deze tekortkomingen worden serieuze risico's naarmate het gebruik schaalt over teams, agents en omgevingen.
Veel teams beginnen met één enkele gedeelde API-sleutel voor een modelprovider over meerdere diensten of ontwikkelaars heen. Hoewel dit handig is, neemt deze aanpak elke vorm van identiteit of verantwoordelijkheid weg.
Gedeelde sleutels maken het onmogelijk om onderscheid te maken tussen gebruikers, toepassingen of agents. Als een sleutel lekt of misbruikt wordt, ligt het gehele systeem open. Het intrekken van de toegang voor één gebruiker betekent doorgaans dat de toegang voor iedereen wordt onderbroken, wat operationeel riskant is in productieomgevingen.
Enterprise beveiliging en compliance zijn afhankelijk van het kunnen beantwoorden van een eenvoudige vraag: wie had toegang tot wat, en wanneer?
Zonder een gecentraliseerde laag voor toegangsbeheer is het LLM-gebruik verspreid over lokale omgevingen, notebooks, CI-pipelines en dashboards van derden. Deze fragmentatie maakt het moeilijk om gebeurtenissen na een incident te reconstrueren. Als gevoelige gegevens openbaar worden gemaakt of een model zich onverwacht gedraagt, ontbreekt het teams vaak aan de audit trail die nodig is om de hoofdoorzaak te achterhalen.
Voor gereguleerde sectoren wordt het ontbreken van auditeerbaarheid beschouwd als een tekortkoming in de beveiliging, ongeacht de intentie.
Agents hebben vaak uitgebreide rechten nodig om nuttig werk te verrichten, maar ze krijgen regelmatig meer toegang dan noodzakelijk. Het komt vaak voor dat agents worden ingezet met onbeperkte toegang tot tools, datastores of API's, simpelweg om configuratie-overhead te vermijden.
Dit creëert een hoogrisicoscenario waarin krachtige modellen, over-geprivilegieerde tools en prompt injection-kwetsbaarheden samenkomen om de impact te vergroten. Als een agent wordt gemanipuleerd via een kwaadaardige prompt, stellen de buitensporige rechten hem in staat om reële schade aan te richten, zoals data-exfiltratie of destructieve acties. Het beperken van agent-rechten is daarom cruciaal om de mogelijke schaderadius te verkleinen.
Effectief LLM-toegangsbeheer vereist meerdere lagen van handhaving die consistent werken voor gebruikers, toepassingen en agents. Deze functionaliteiten moeten tijdens runtime worden toegepast en worden geïntegreerd in bestaande enterprise identiteits- en beveiligingssystemen.
RBAC zorgt ervoor dat rechten gekoppeld zijn aan rollen in plaats van aan individuele gebruikers. In een AI-context stelt dit organisaties in staat om duidelijke grenzen te stellen tussen beheerders, ontwikkelaars en eindgebruikers.
Ontwikkelaars mogen bijvoorbeeld experimenteren met modellen en prompts in niet-productieomgevingen, terwijl eindgebruikers alleen kunnen interageren met goedgekeurde agents. De integratie van RBAC met bestaande identity providers maakt automatische onboarding en intrekking van toegang mogelijk naarmate de samenstelling van het team verandert.
Het scheiden van ontwikkel-, staging- en productieomgevingen is essentieel voor het beheersen van risico's. Beleid voor toegangsbeheer moet ervoor zorgen dat modellen, tools en inloggegevens met hoge rechten alleen toegankelijk zijn vanuit productieomgevingen met aanvullende waarborgen.
Dit voorkomt dat experimentele workloads per ongeluk interageren met gevoelige productiedata en verkleint het risico dat onbedoelde wijzigingen de eindgebruikers bereiken.
Verschillende modellen hebben verschillende profielen qua kosten, mogelijkheden en datablootstelling. Rechten op modelniveau stellen teams in staat om de toegang te beperken op basis van deze factoren.
Duure of gevoelige modellen kunnen worden beperkt tot specifieke teams of projecten, terwijl een bredere toegang kan worden verleend aan goedkopere of zelfgehoste modellen. Dit helpt de uitgaven te beheersen en vermindert de blootstelling aan externe providers wanneer dat niet nodig is.
Toegangsbeheer op tool-niveau definieert welke acties een agent kan uitvoeren zodra deze wordt aangeroepen. In plaats van brede API-toegang te verlenen, moeten rechten worden afgebakend tot specifieke functies of operaties.
Zo kan het een agent bijvoorbeeld worden toegestaan om te lezen uit een documentenarchief, maar wordt het aanpassen of verwijderen van records geblokkeerd. Het afdwingen van rechten op dit niveau beperkt de impact van onjuiste redeneringen of promptmanipulatie en beschermt kernsystemen, zelfs als agents zich onverwacht gedragen.
Het beheren van toegangsbeheer op applicatieniveau is niet schaalbaar in AI-productiesystemen. Wanneer meerdere teams, agents en diensten rechtstreeks integreren met verschillende modelproviders, raakt het toegangsbeleid gefragmenteerd en wordt het moeilijk om dit consistent af te dwingen.
Een AI Gateway lost dit op door te fungeren als een gecentraliseerde handhavingslaag tussen toepassingen en modelproviders. In plaats van inloggegevens en rechten te verankeren in verschillende diensten, wordt het toegangsbeheer tijdens runtime geëvalueerd, nog voordat een verzoek een model bereikt.
De gateway dient als een centraal punt voor authenticatie en autorisatie van al het LLM-verkeer. Inloggegevens van providers worden veilig opgeslagen binnen de gateway in plaats van verspreid over de applicatiecode.
Toepassingen en agents authenticeren bij de gateway met behulp van beheerde identiteiten. Hierdoor kunnen beveiligingsteams centraal toegang intrekken, provider-sleutels roteren of beleidsregels bijwerken zonder toepassingen opnieuw uit te rollen. Als een dienst of agent gecompromitteerd is, kan de toegang onmiddellijk op gateway-niveau worden uitgeschakeld.
Naast eenvoudige authenticatie maakt een gateway beleidsgestuurd toegangsbeheer mogelijk. Elk verzoek kan worden geëvalueerd op basis van contextuele attributen zoals:
Op basis van deze attributen kan de gateway verzoeken toestaan, weigeren of omleiden volgens het gedefinieerde beleid. Dit maakt een fijnmazige controle mogelijk, zoals het beperken van kostbare modellen tot specifieke teams of het voorkomen dat bepaalde agents toegang krijgen tot gevoelige tools.
Omdat alle verzoeken via de gateway verlopen, wordt deze de definitieve bron van auditdata. Elke modelaanroep kan worden gelogd met de volledige context, inclusief wie het verzoek heeft geïnitieerd, welk model is geraadpleegd en hoe het verzoek is verwerkt.
Deze gecentraliseerde audit trail is van cruciaal belang voor compliance en forensische analyse. Het stelt organisaties in staat om gebeurtenissen nauwkeurig te reconstrueren en gecontroleerde toegang tot AI-systemen aan te tonen tijdens beveiligingsbeoordelingen of audits.
Door toegangsbeheer naar de gateway te verplaatsen, stappen teams over van verspreide, impliciete rechten naar expliciete, afdwingbare beleidsregels die meeschalen met de systeemcomplexiteit en de groei van de organisatie.
Belangrijkste statistieken voor het evalueren van een Gateway
| Criterium | Wat moet u evalueren? | Prioriteit | TrueFoundry |
|---|---|---|---|
| Latency | Voegt <10ms p95 overhead toe voor time-to-first-token? | Must Have | ✅ Ondersteund |
| Data Residency | Bewaart logs binnen uw regio (EU/US)? | Afhankelijk van use case | ✅ Ondersteund |
| Latency-Based Routing | Stuurt automatisch om op basis van realtime latency/storingen? | Must Have | ✅ Ondersteund |
| Key Rotation & Revocation | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Key Rotation & Revocation | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Key Rotation & Revocation | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Key Rotation & Revocation | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Key Rotation & Revocation | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |

TrueFoundry zet de theoretische vereisten van toegangsbeheer om in een productieklare werkelijkheid. Als een geïntegreerd control plane stelt het platformteams in staat om duizenden modellen en gebruikers te beheren vanuit één enkele interface, zonder vertragende latency te veroorzaken.
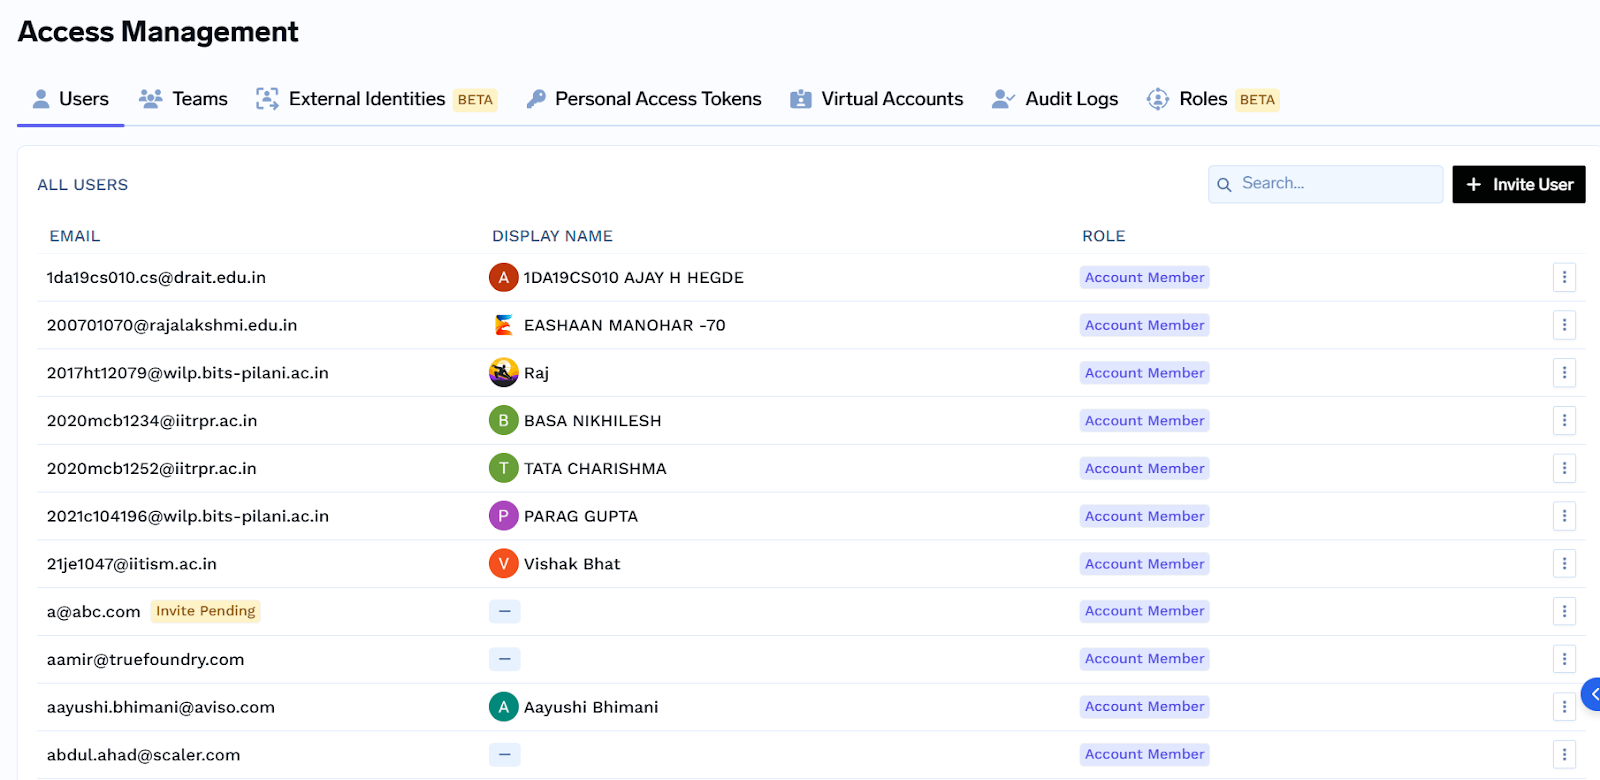
Controleregeling op Gateway-niveau voor Governance
De AI Gateway van TrueFoundry biedt verschillende gedetailleerde instellingen die via de UI op provideraccountniveau worden geconfigureerd. Deze functies zorgen ervoor dat governance is ingebouwd in de infrastructuur in plaats van achteraf te worden toegevoegd.
Toegangsbeheer en rechten Het platform maakt gebruik van twee verschillende rechtenniveaus voor provideraccounts om beheertaken te scheiden van het dagelijks gebruik:
Beheerde toegang via tokens Om aan de verschillende behoeften van ontwikkelaars en productiesystemen te voldoen, biedt TrueFoundry twee typen sleutels:
Gereed voor beveiliging en compliance
Beveiliging binnen TrueFoundry is opgebouwd als een gelaagde verdediging. Het begint met enterprise-grade Authenticatie met behulp van OIDC, JWT en beheerde API-sleutels, wat garandeert dat er achter elk verzoek een geverifieerde identiteit zit. Dit wordt gevolgd door Autorisatie via Role-Based Access Control (RBAC), wat ervoor zorgt dat gebruikers alleen de modellen en tools zien waarvoor ze geautoriseerd zijn.
Om te beschermen tegen nieuwe AI-dreigingen integreert de gateway Guardrails voor inhoudsveiligheid. Deze omvatten realtime PII-detectie om het lekken van gevoelige data te voorkomen, moderatie om schadelijke inhoud te blokkeren, en specifieke filters om prompt injection-aanvallen te stoppen. Elke interactie wordt vastgelegd via Request and Response Logging, wat een onveranderlijke audit trail oplevert die essentieel is voor compliance en forensische debugging.
Geavanceerde configuratieopties
Naast eenvoudige toegang biedt de gateway technische functionaliteiten om het systeem stabiel en kostenefficiënt te houden:
Het beveiligen van de enterprise AI-omgeving draait niet om het vertragen van innovatie. Het gaat om het bouwen van de waarborgen die experimenteren veilig maken. Door af te stappen van gedeelde sleutels en te kiezen voor een gecentraliseerd, gateway-gestuurd model, kunnen organisaties LLM's eindelijk behandelen als volwaardige onderdelen van hun security stack. Met gedetailleerde rechten en robuuste audit trails wordt de overgang van prototype naar productie een strategisch voordeel. Echte governance beschermt niet alleen uw data; het stelt uw teams in staat om met vertrouwen te bouwen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox