August 24, 2023
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Large Language Models kunnen nu redeneren, coderen en genereren met adembenemende vloeibaarheid. Toch blijven ze losgekoppeld van de data, workflows en API's die uw bedrijf uniek maken. Het resultaat: krachtige modellen die nog steeds mensen nodig hebben om data tussen tools te kopiëren en plakken.
We zijn een tijdperk van agentic AI binnengetreden waarin door LLM's aangedreven agenten autonoom tools kunnen aanroepen, incidenten kunnen activeren of CRM's kunnen bijwerken. Maar om veilig en betrouwbaar te handelen, hebben agenten een universele manier nodig om enterprise-API's te ontdekken en aan te roepen.
Die universele poort is het Model Context Protocol (MCP). In dit bericht ontleden we MCP, waarom het belangrijk is voor enterprises, en hoe TrueFoundry's nieuwe AI Gateway met MCP-ondersteuning de visie omzet in een productierealiteit.
We hebben onlangs een diepgaand webinar georganiseerd over het gebruik van Model Context Protocol (MCP) in enterprise-omgevingen.
MCP is een open standaard waarmee software zijn API-oppervlak kan blootstellen in een LLM-vriendelijk schema — zie het als USB-C voor AI-applicaties. Een MCP-server publiceert tooldefinities, authenticatievereisten en gebruiksomschrijvingen die een LLM tijdens runtime kan lezen.
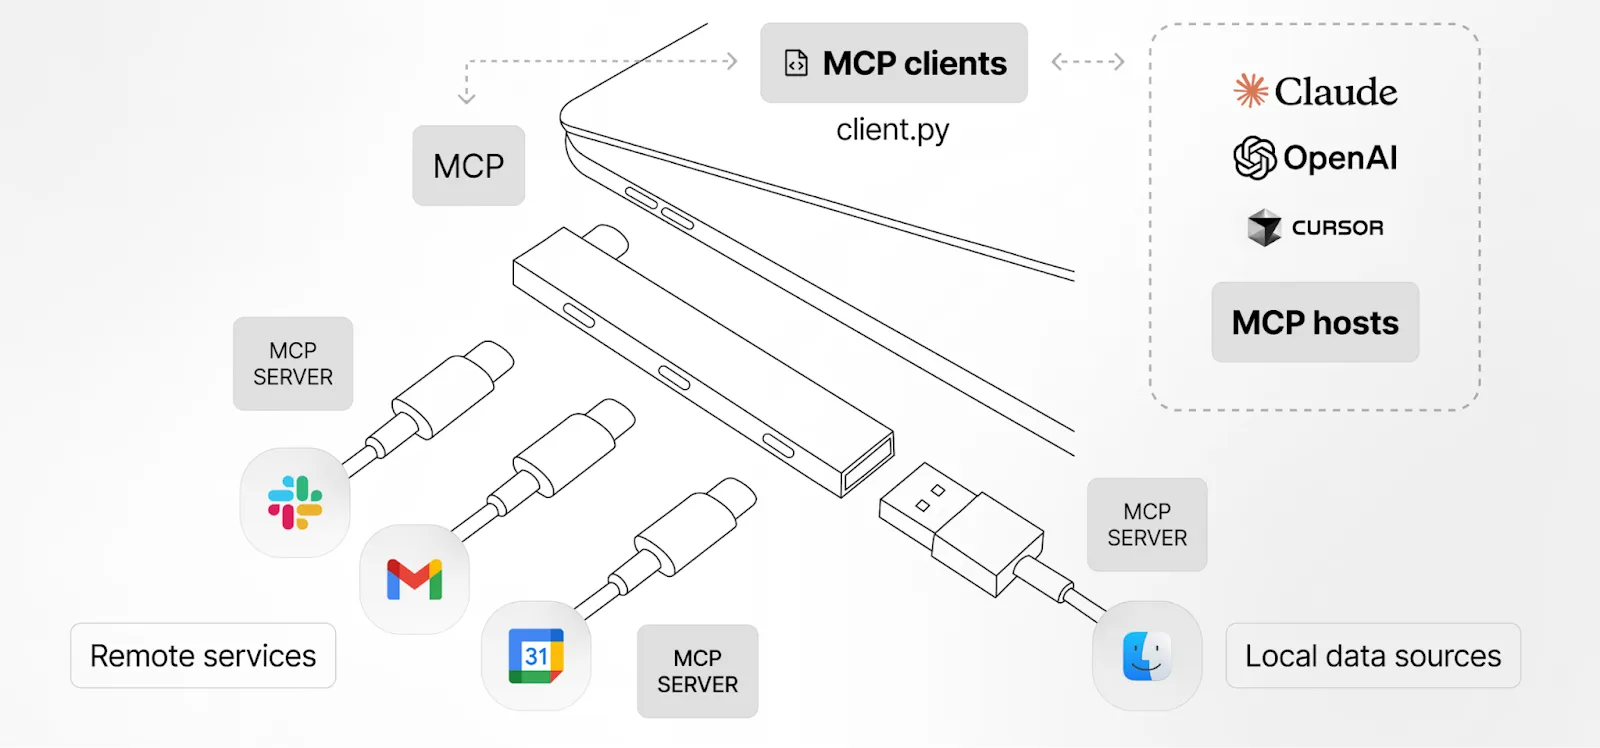
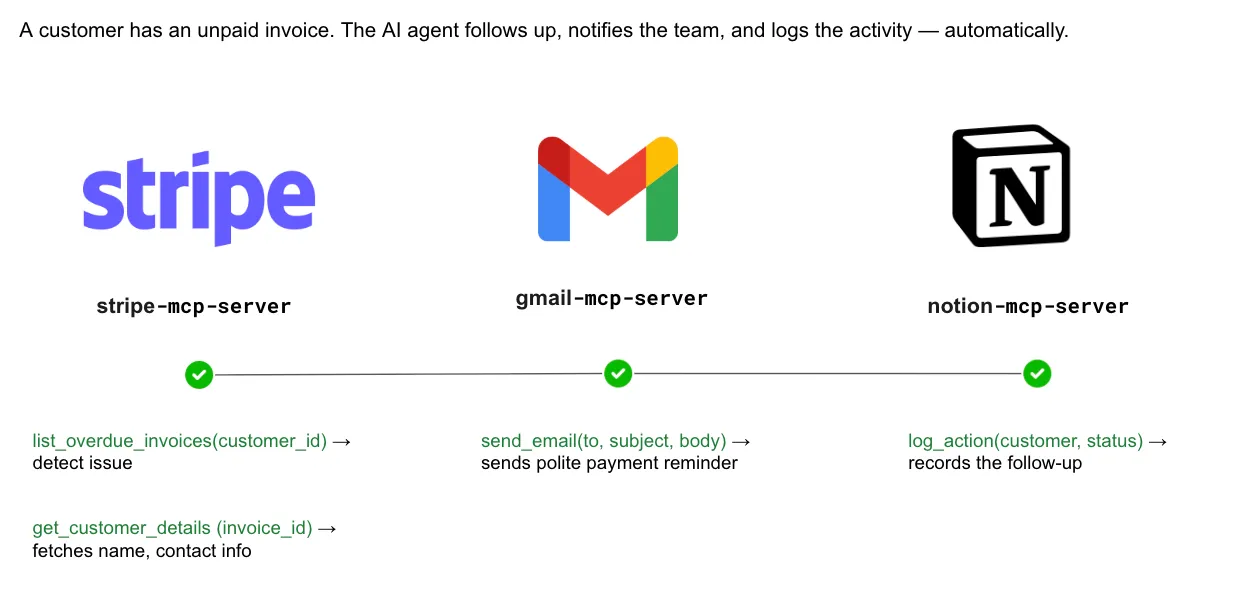
Met MCP kunt u een factuur-agent bouwen. Wanneer de vervaldatum van de factuur van een klant is verstreken, gebruikt de agent de volgende workflow:
De gehele workflow wordt autonoom uitgevoerd - detecteren, melden en vastleggen - waardoor handmatig schakelen tussen contexten en handmatige datinvoer worden geëlimineerd. Omdat elke stap is ingekapseld in een herbruikbare MCP-aanroep, laat dezelfde architectuur zich naadloos uitbreiden naar meer financiële operaties, van abonnementsverlengingen tot leveranciersuitbetalingen, wat zorgt voor een consistente automatiseringslaag.
Naarmate organisaties AI toenemend integreren in de dagelijkse werkzaamheden, is het beveiligen van data en het beheren van AI-interacties essentieel geworden. Een veilige AI gateway fungeert als een beschermende laag die zorgt voor veilig, conform en efficiënt AI-gebruik.
Het implementeren van één demoserver is eenvoudig, maar het organisatiebreed uitrollen van MCP is dat niet. Veelvoorkomende obstakels zijn onder meer:
Naarmate organisaties Model Context Protocol (MCP) omarmen om AI-modellen te verbinden met tools, API's en enterprise-data, is een sterke governance essentieel om veilige, conforme en goed beheerde interacties te garanderen. MCP-specifieke controles helpen ongeautoriseerde toegang te voorkomen, gevoelige informatie te beschermen en de operationele integriteit te behouden, terwijl AI-innovatie mogelijk blijft.
Gecentraliseerde beleidshandhaving stelt organisaties in staat duidelijke regels op te stellen voor de manier waarop AI-systemen toegang krijgen tot tools en data. Gecombineerd met granulair toegangsbeheer kunnen beheerders machtigingen beperken op basis van rollen, gebruikers of specifieke modellen, wat het risico op misbruik verkleint. Permissies op contextniveau versterken de beveiliging verder door ervoor te zorgen dat alleen de noodzakelijke data worden gedeeld, wat dataminimalisatie en privacybescherming ondersteunt.
Audit trails en realtime monitoring bieden transparantie door het gebruik van tools, datatoegang en ongebruikelijke activiteiten te volgen. Deze inzichten helpen teams om dreigingen vroegtijdig te detecteren en de verantwoordelijkheid te waarborgen. Versiebeheer en configuratiemanagement spelen ook een sleutelrol door verkeerde configuraties te voorkomen en te garanderen dat MCP-integraties veilig en consistent blijven.
Tot slot ondersteunt MCP-governance het voldoen aan wettelijke vereisten en maakt het een snelle reactie op incidenten mogelijk. Als er verdachte activiteiten plaatsvinden, kunnen getroffen MCP-eindpunten snel worden geïsoleerd. Met het juiste governance-framework kunnen organisaties de adoptie van MCP vol vertrouwen opschalen, terwijl data, systemen en gebruikers beschermd blijven.
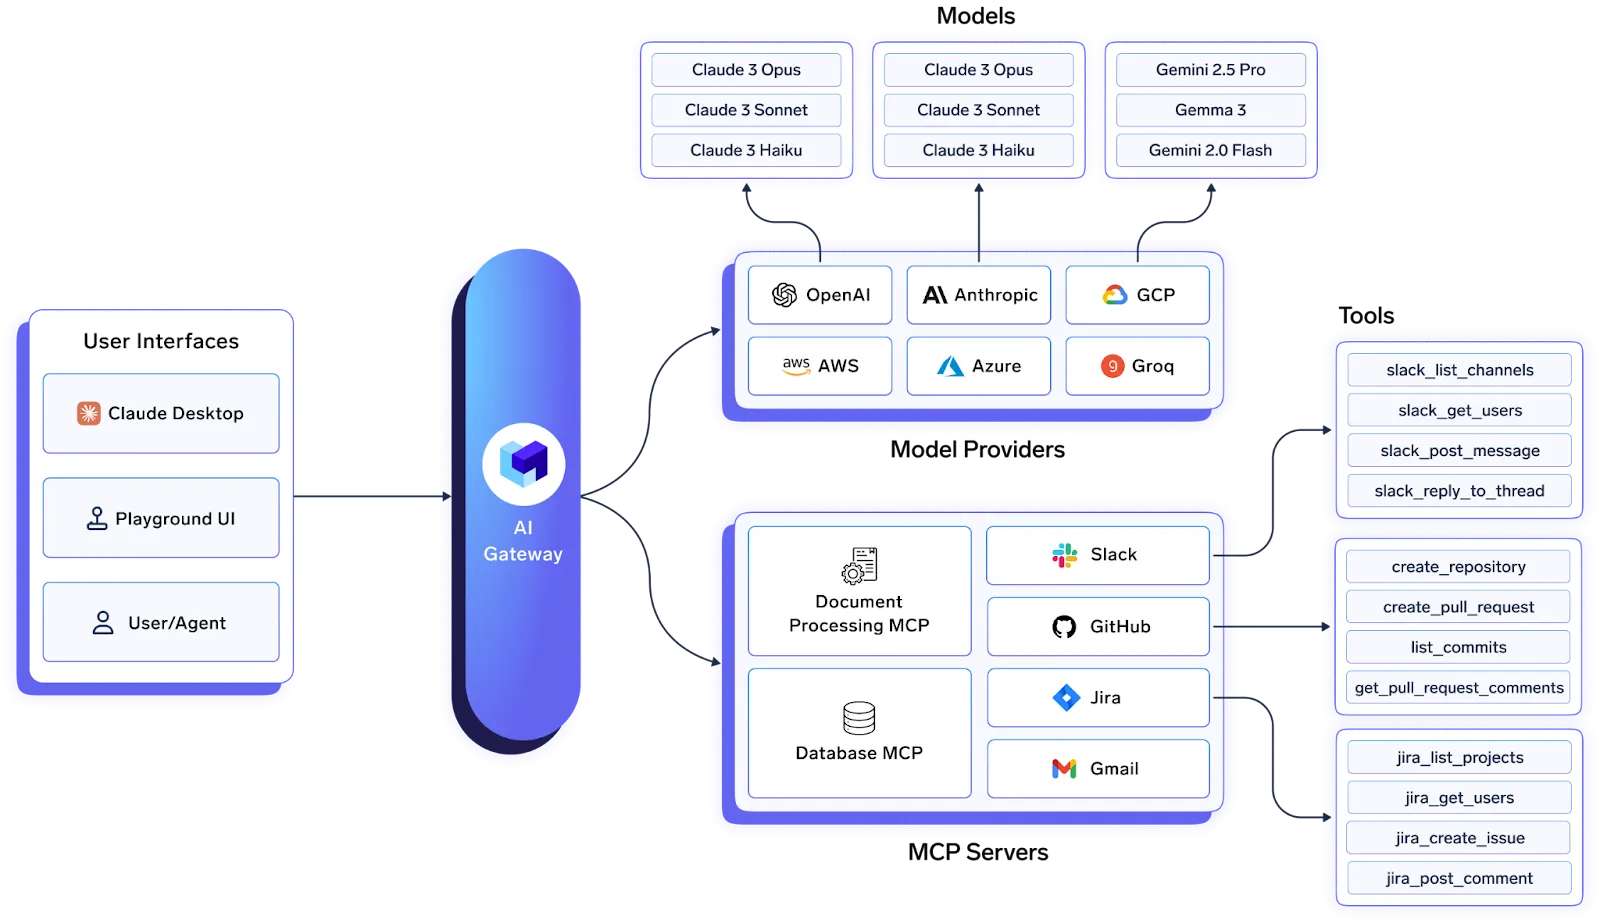
TrueFoundry’s AI Gateway bood al een universele proxy met lage latentie voor meerdere LLM-providers. Vandaag breiden we deze uit tot het centrale MCP-besturingsvlak binnen uw VPC — in elke cloud of on-premise.
| Criterium | Wat moet u evalueren? | Prioriteit | TrueFoundry |
|---|---|---|---|
| Latentie | Voegt <10ms p95 overhead toe voor time-to-first-token? | Must-have | ✅ Ondersteund |
| Data-residentie | Houdt logs binnen uw regio (EU/US)? | Afhankelijk van use-case | ✅ Ondersteund |
| Op latentie gebaseerde routing | Routet automatisch om op basis van realtime latentie/storingen? | Must-have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must-have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must-have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must-have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must-have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must-have | ✅ Ondersteund |
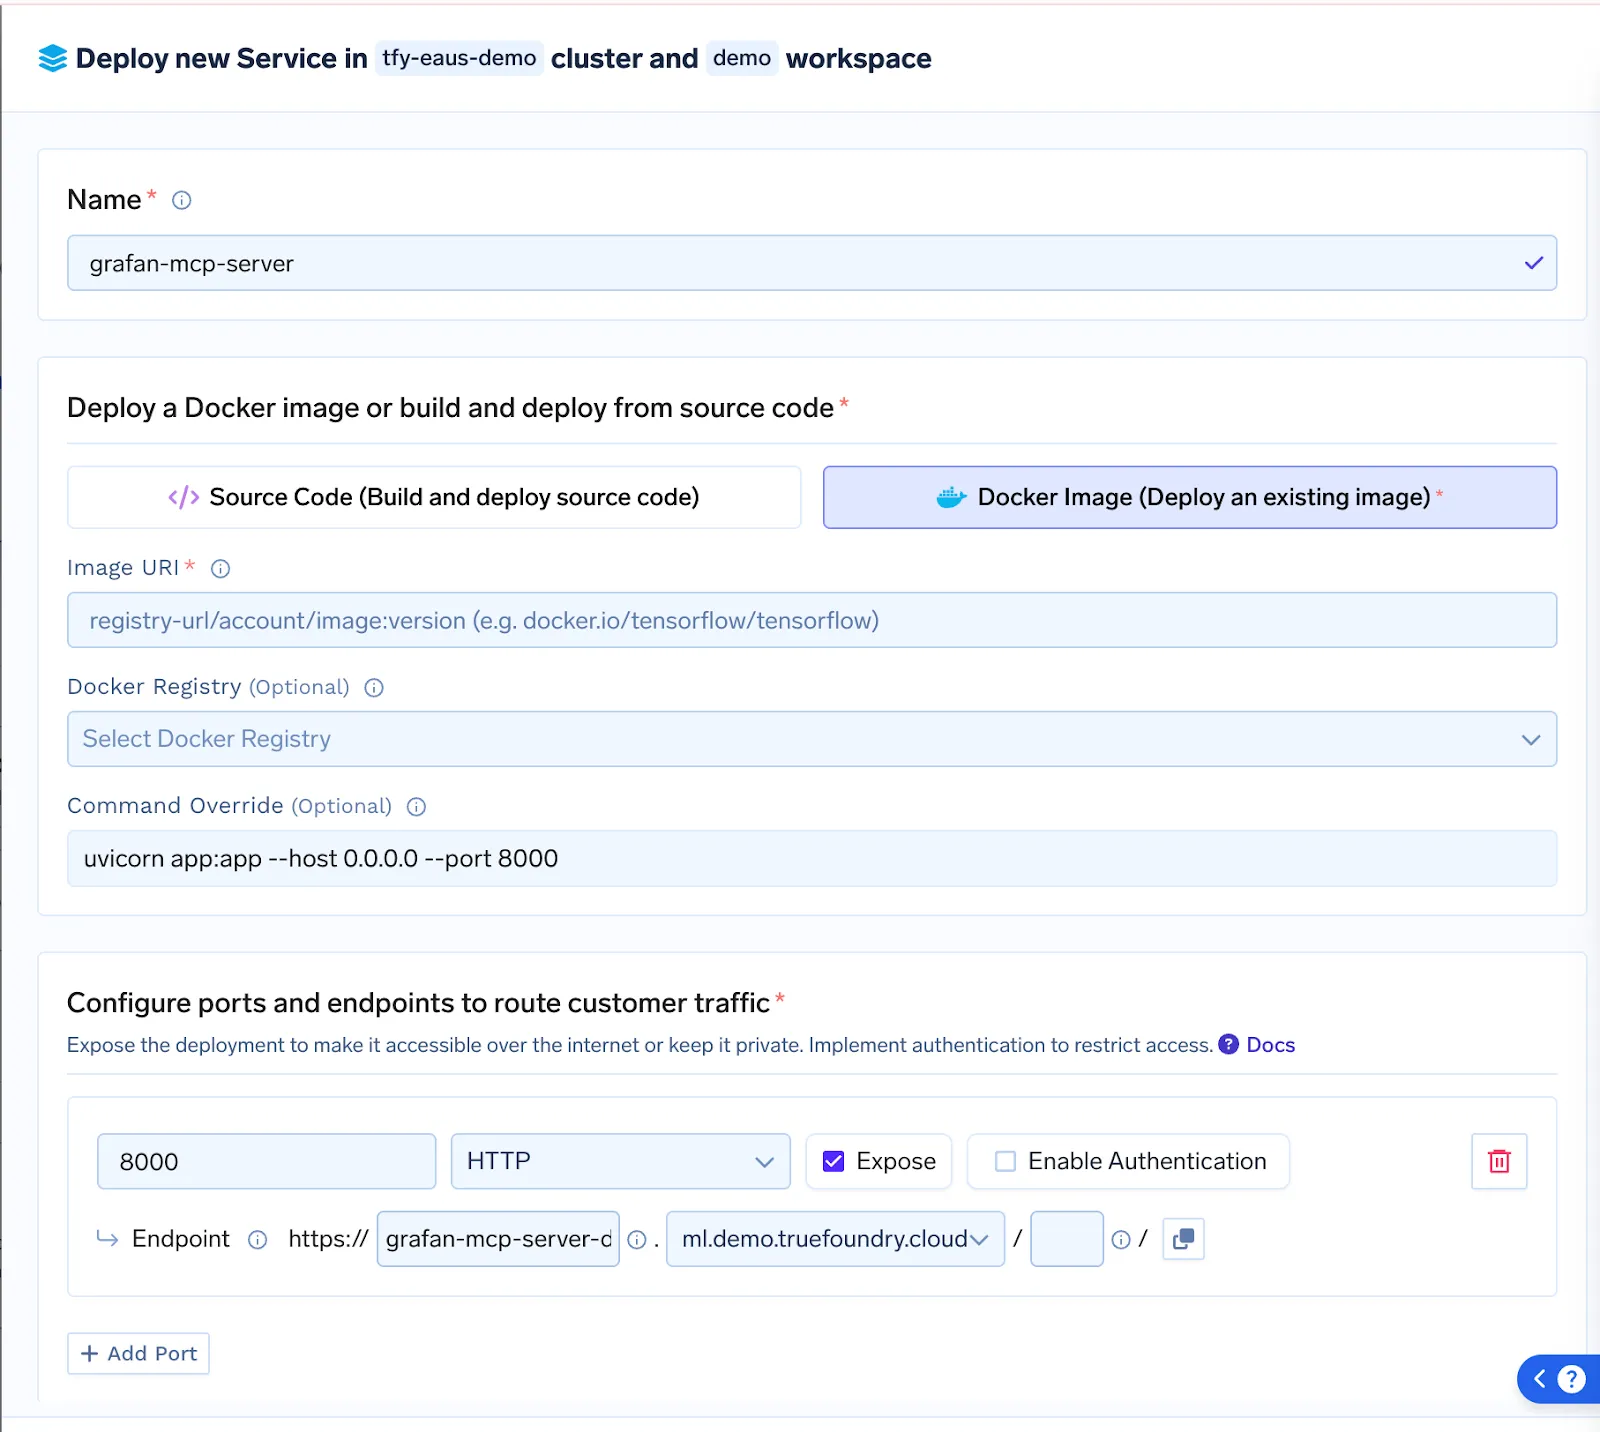
Moeiteloze MCP-serverimplementatie: Lever servers op als broncode of Docker; de Gateway verzorgt de containerbuild, uitrol en automatische schaling zonder downtime.
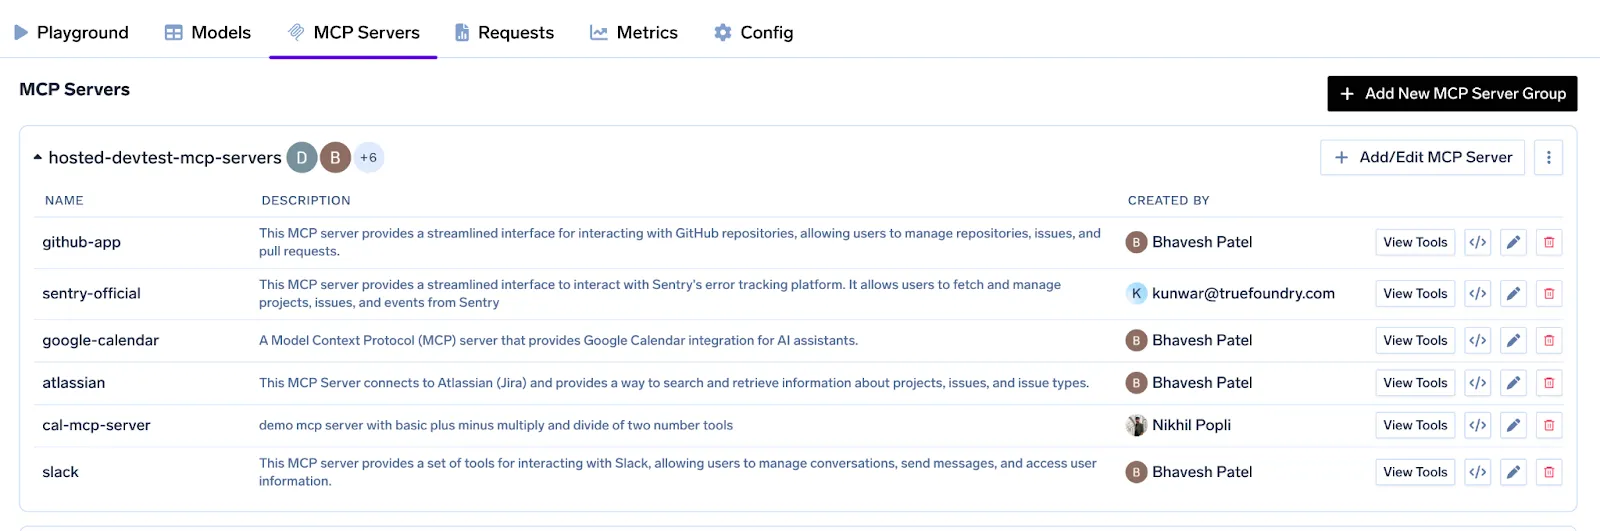
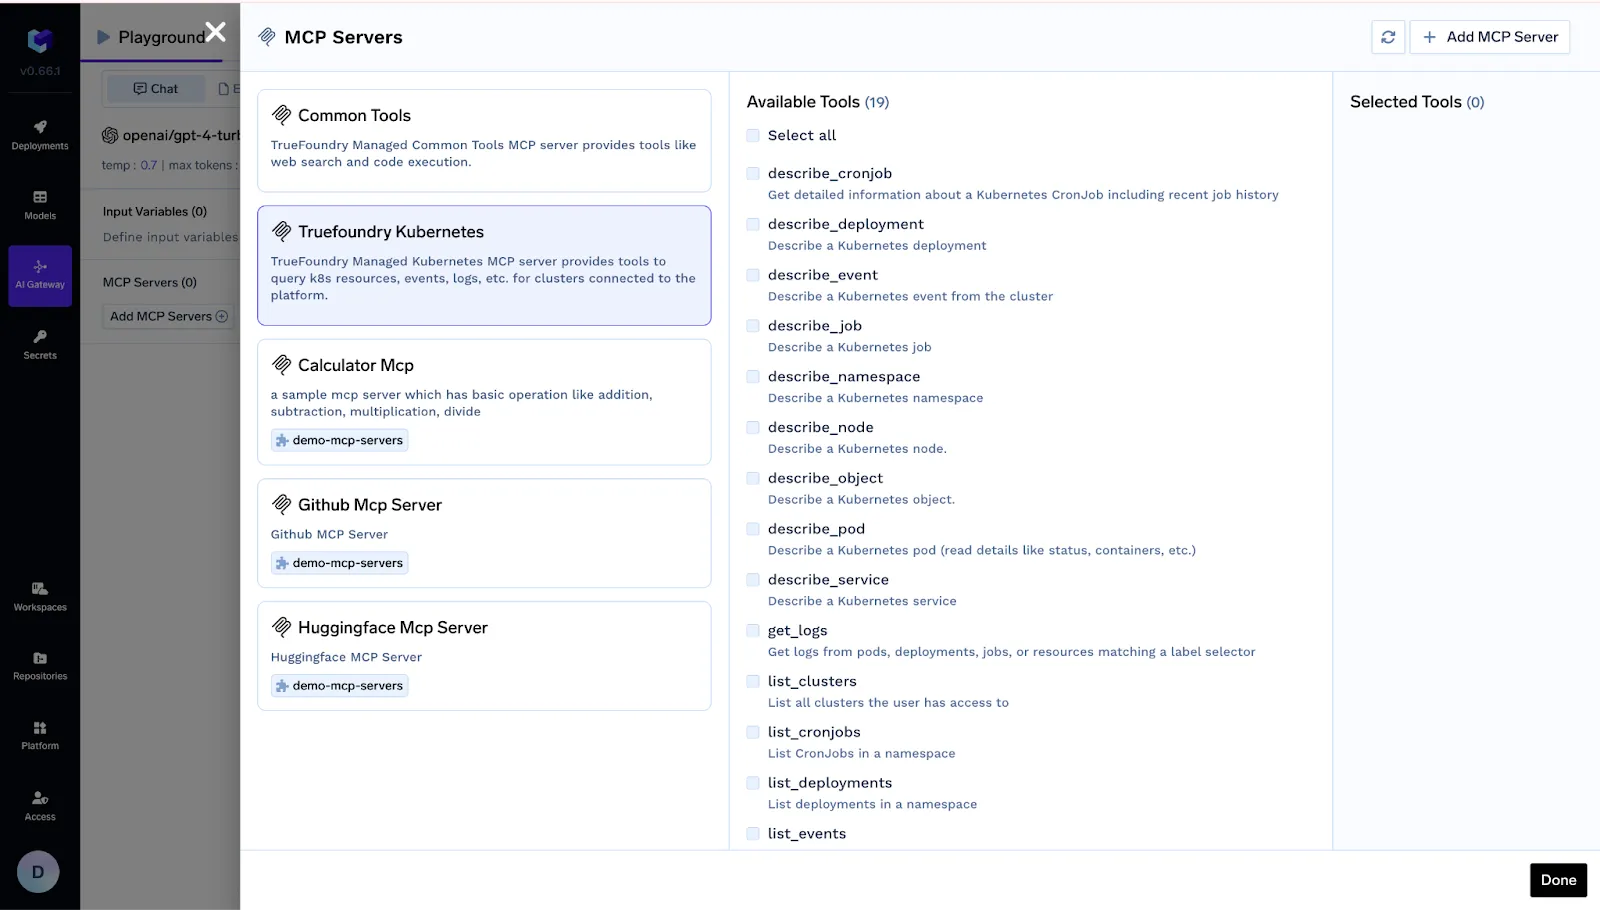
Centraal register & op OAuth gebaseerde authenticatie: Eén overzicht toont Slack, GitHub, Salesforce — of uw eigen aangepaste Postgres MCP — compleet met token-verversingslogica en bereiken per gebruiker.
Fijnmazig toegangsbeheer: Wijs servers (of individuele tools) toe aan specifieke teams, serviceaccounts of omgevingen, zodat een staging-agent geen productiedata kan aanraken.
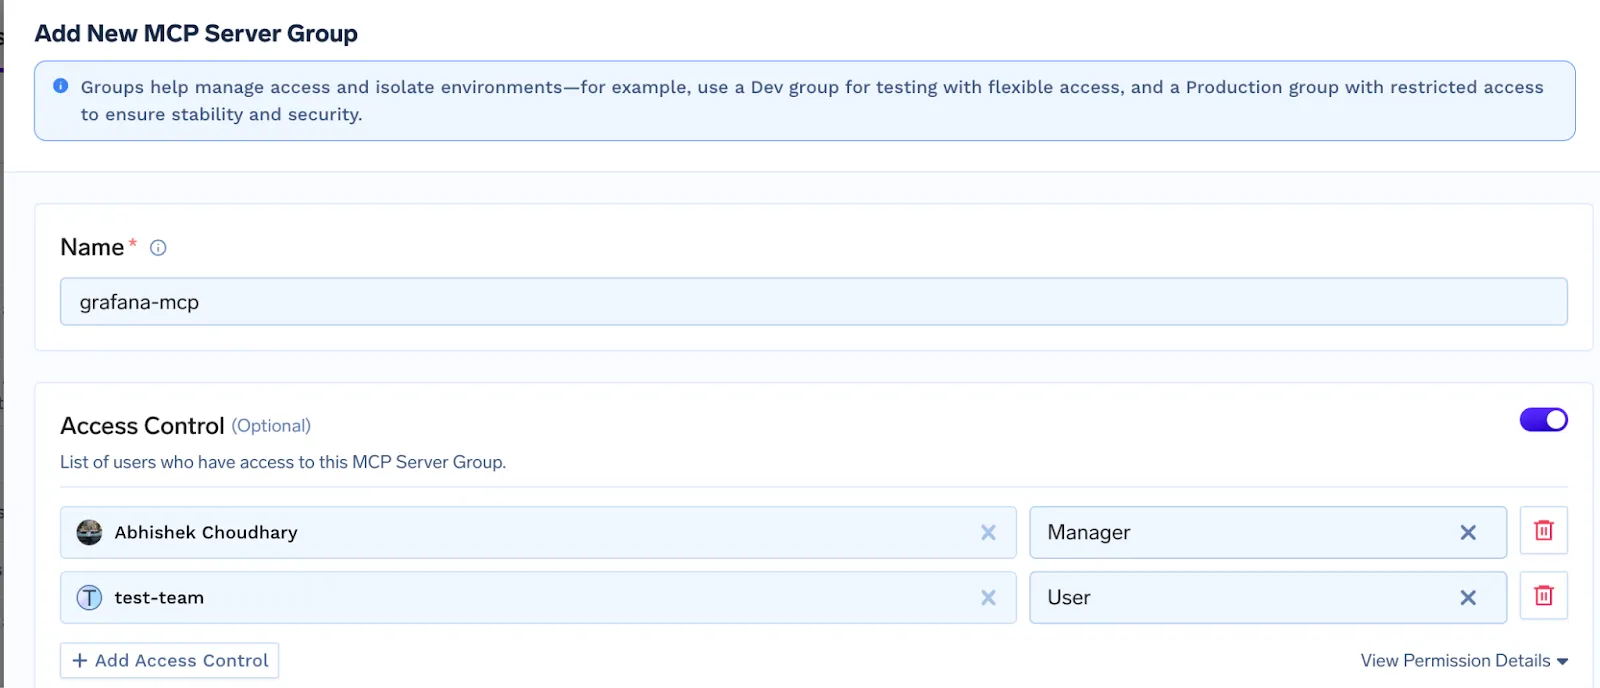
Agent Playground & Code Snippets: Zet agenten in enkele minuten op: kies tools, schrijf een prompt, bekijk realtime traces en kopieer kant-en-klare Python-snippets naar uw pipeline.
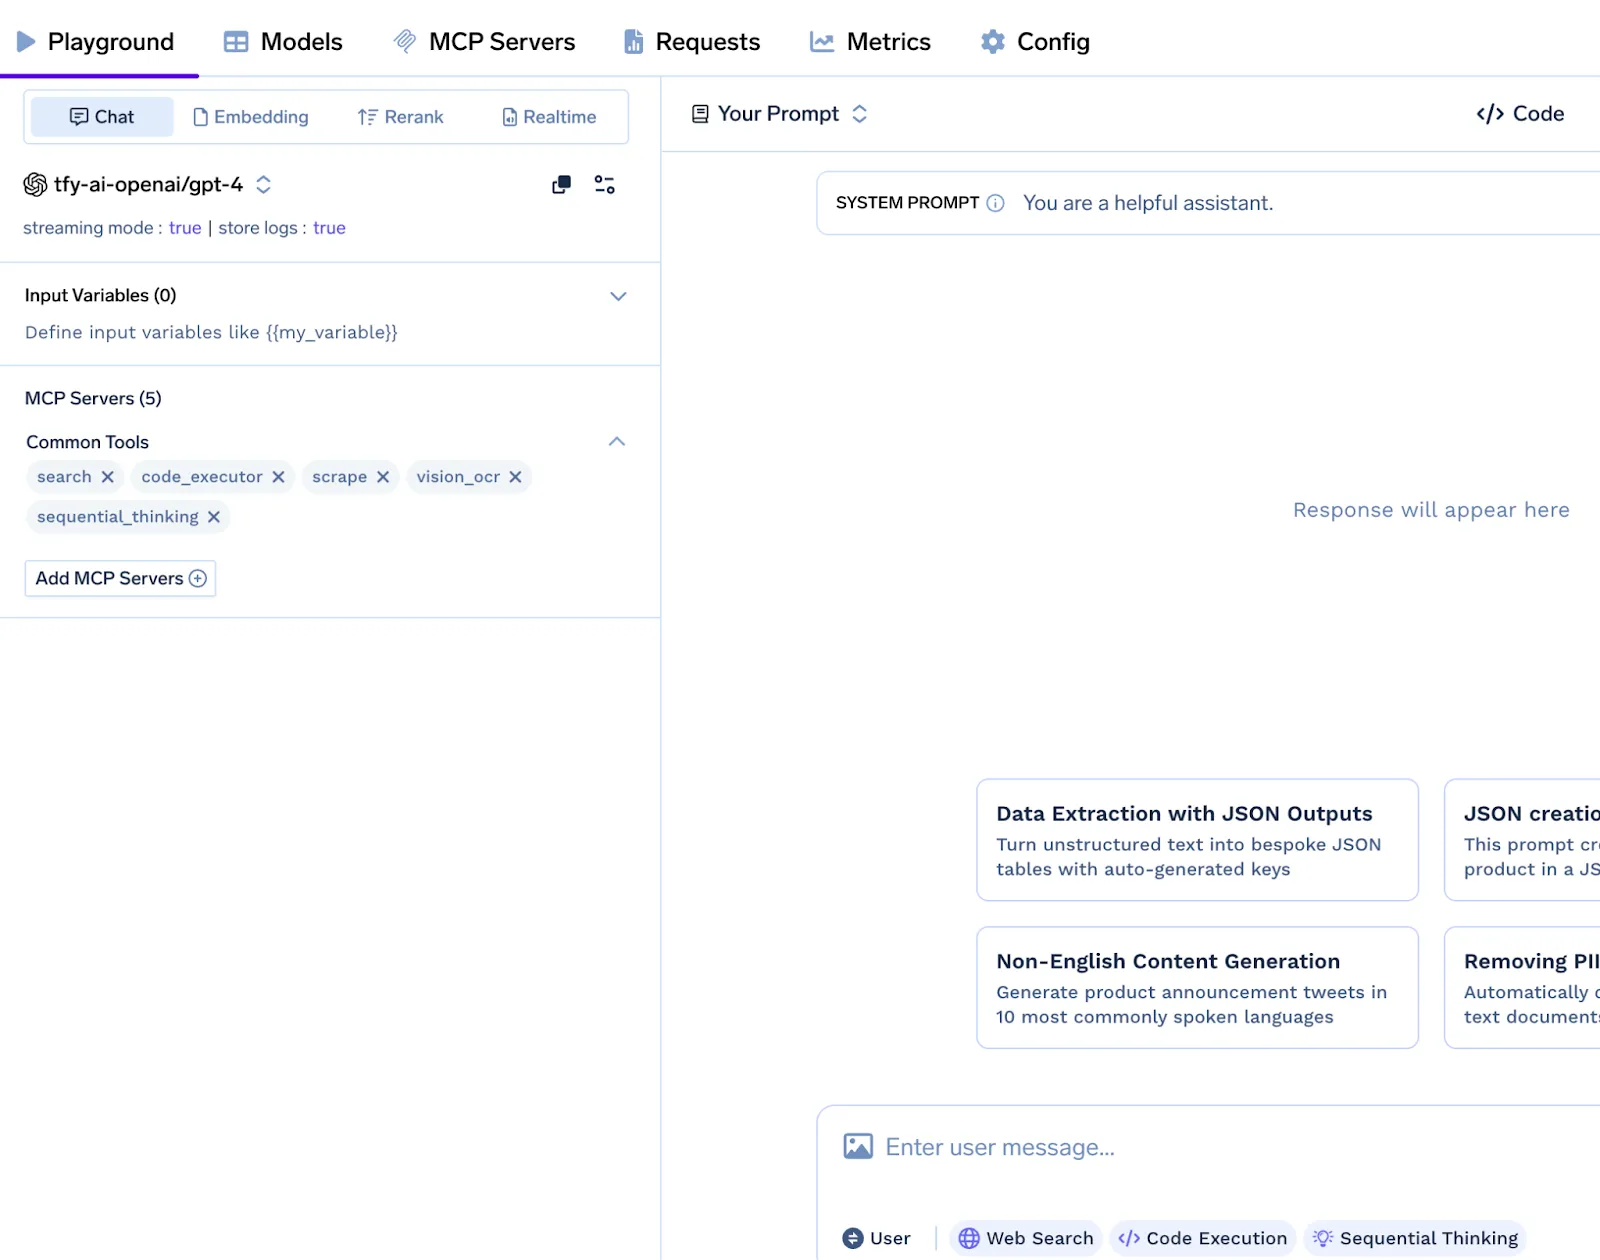
Guardrails, Observability & Rate-Limiting: PII-redactie, hooks voor handmatige goedkeuring, quota per tool en volledige gedistribueerde traces
Hieronder vindt u twee praktische voorbeelden die we tijdens het webinar hebben laten zien. Elk voorbeeld volgt een heldere, stapsgewijze stroom, zodat u zich een beeld kunt vormen van wat de agent onder de motorkap doet
Doel — Geautomatiseerde triage en herstel van storingen in productie.
Workflow:
Doel — Beknopte kandidaat-briefings leveren voordat sollicitatiecommissies bijeenkomen.
Workflow:
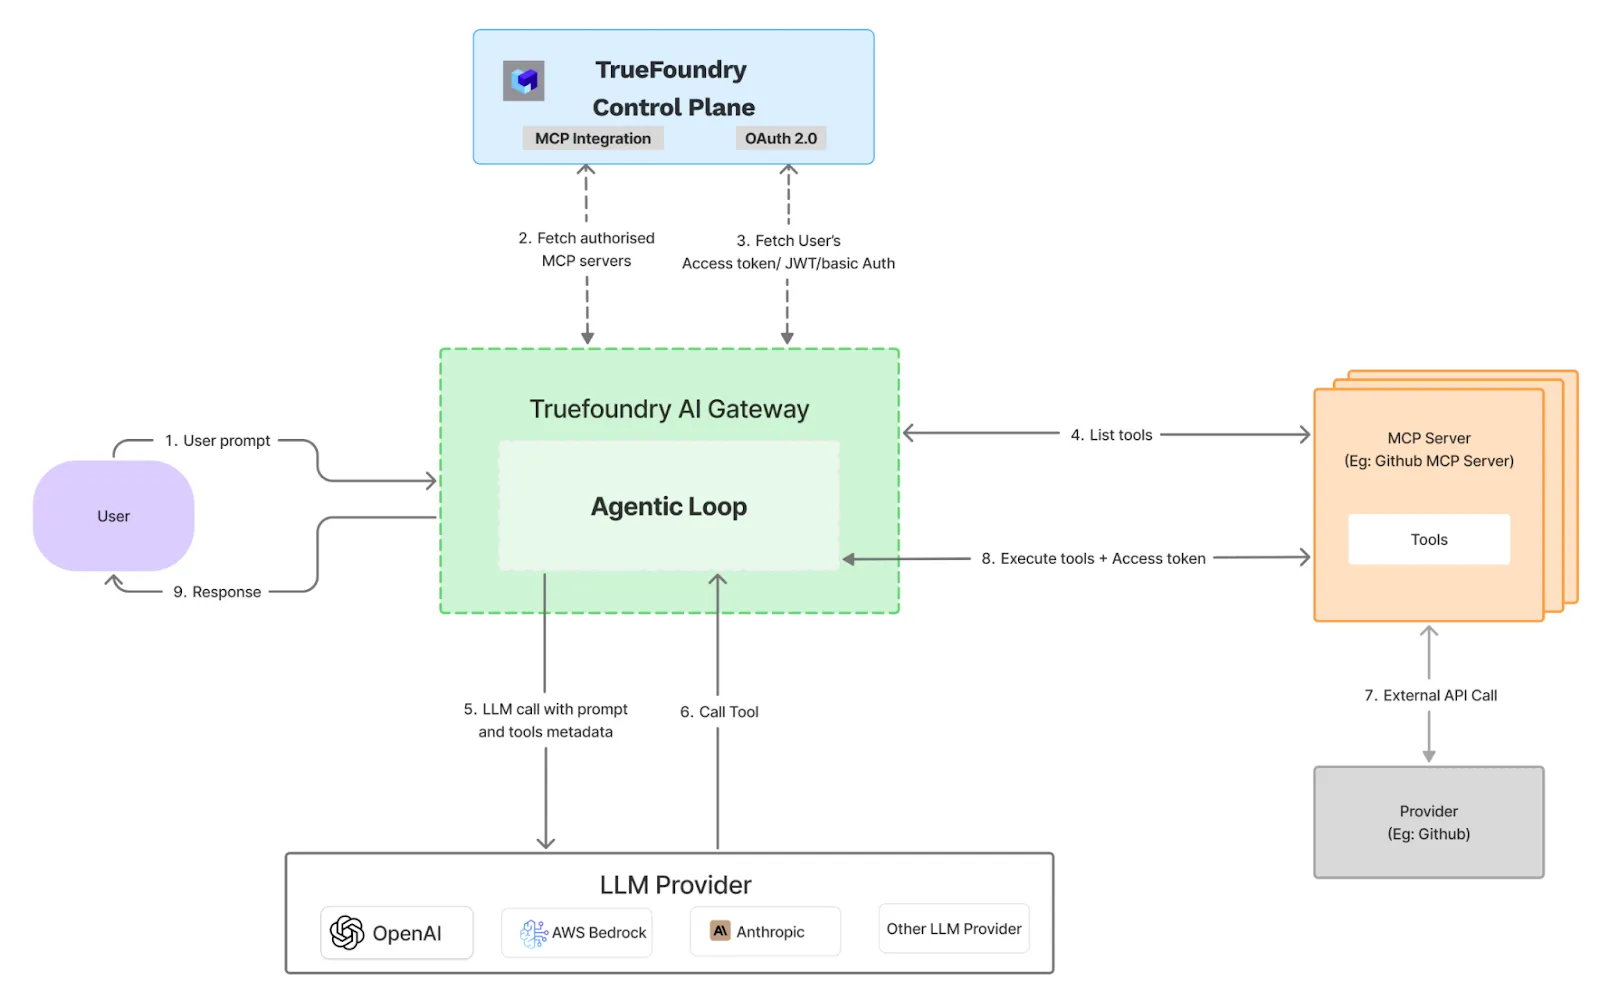
De TrueFoundry AI Gateway is ontworpen als een hoogwaardige tussenliggende proxy die zich bevindt tussen de agentic loop van de eindgebruiker en de downstream diensten, waaronder Large Language Model (LLM)-providers en MCP-servers. Het systeem is ontworpen voor minimale latentie door kritieke functies zoals authenticatie, rate-limiting en guardrails in het geheugen uit te voeren. Om de prestaties op peil te houden, worden logging- en analysadata asynchroon verwerkt.
Levenscyclus van verzoeken en datastroom
De operationele stroom van de prompt van de gebruiker naar het uiteindelijke antwoord wordt uitgevoerd in een precieze volgorde van meerdere stappen:
1. Eerste verzoekontvangst
De Gateway ontvangt een eerste prompt van de gebruiker. Bij ontvangst krijgt het verzoek een unieke identificatie toegewezen voor tracing en wordt het onmiddellijk doorgestuurd voor verwerking.
2. Authenticatie en autorisatie
De Gateway communiceert met het TrueFoundry Control Plane om twee kritieke beveiligingsfuncties uit te voeren:
3. Dynamische tool-discovery
Met behulp van de pas verkregen tokens bevrager de Gateway elke geautoriseerde MCP-server om de set beschikbare tools of functies te ontdekken. Dit proces vindt in realtime plaats voor elk gebruikersverzoek, en de resultaten worden gecached voor de duur van dat verzoek om de prestaties te optimaliseren.
4. Geünificeerde LLM-aanroeping
De Gateway stelt één alomvattende prompt samen voor de aangewezen LLM-provider (bijv. OpenAI, AWS Bedrock). Deze prompt bevat de oorspronkelijke gebruikersvraag, samen met de metadata en schema's van alle ontdekte tools, waardoor de LLM een compleet uitvoeringsplan in meerdere stappen kan genereren.
5. Iteratieve tool-uitvoering
De Gateway voert vervolgens het door de LLM gegenereerde plan uit in een sequentiële, iteratieve lus:
6. Ingecapselde externe API-interactie
Alle externe API-aanroepen (bijv. naar GitHub, Stripe) worden uitsluitend afgehandeld door de MCP-servers, niet door de Gateway.
7. Antwoordlevering en asynchrone logging
Zodra de uitvoeringslus is voltooid, wordt het uiteindelijke antwoord teruggezonden naar de gebruiker. Gelijktijdig worden alle relevante operationele gegevens — waaronder traces, prestatietimings en kostenmetrieken — naar een asynchrone wachtrij gestuurd voor verwerking door observability- en analyseplatforms. Dit zorgt ervoor dat logging geen extra latentie toevoegt aan de responstijd voor de gebruiker.
Een veilige AI gateway fungeert als de beschermende laag tussen AI-systemen en enterprise-data, applicaties en gebruikers. Het implementeren van de juiste praktijken zorgt voor een veilige datastroom, gecontroleerde toegang en betrouwbare AI-operaties, terwijl beveiligings- en compliancerisico's worden geminimaliseerd.
De Bètalaunch van de MCP Gateway is live op het TrueFoundry Control Plane. Meld u aan voor een proefperiode van drie maanden, of boek een gepersonaliseerde advies-sessie om kosten, latentie en architectuur te benchmarken met ons team.
Klaar om gesilode API's te veranderen in krachtige agenten? Maak uw gratis account aan en sluit uw eerste MCP-server in enkele minuten aan.
Naarmate enterprises agentic AI opschalen, wordt een veilige AI gateway met MCP essentieel om modellen veilig en betrouwbaar te verbinden met echte bedrijfstools. MCP maakt gestandaardiseerde toegang tot tools mogelijk, terwijl de gateway governance, beveiliging en observability afdwingt bij elke interactie.
Met gecentraliseerde controle, fijnmazige permissies en realtime monitoring kunnen organisaties krachtige AI-agenten inzetten zonder de databescherming of compliance in gevaar te brengen. Het omarmen van een veilige AI gateway met MCP zorgt voor schaalbare, betrouwbare en productieklare AI-automatisering voor de enterprise.
Boek een demo om te zien hoe TrueFoundry's AI gateway met MCP zal werken in uw enterprise-omgeving.
Een enterprise AI gateway met MCP is een gecentraliseerde laag die AI-modellen verbindt met enterprise-tools en -data via het Model Context Protocol. Het beheert authenticatie, toegangsbeheer, logging en beleidshandhaving, wat zorgt voor veilige, conforme en observeerbare AI-interacties, terwijl agenten veilig goedgekeurde bedrijfs-API's kunnen ontdekken en aanroepen.
MCP verbetert een enterprise AI gateway door de manier waarop AI-modellen tools ontdekken en gebruiken te standaardiseren. Het biedt gestructureerde schema's, authenticatiedetails en gebruiksregels, waardoor gateways beleid kunnen afdwingen, permissies kunnen beheren en het gebruik van tools kunnen monitoren. Dit zorgt voor een consistente, veilige en schaalbare integratie tussen AI-agenten en enterprise-systemen in verschillende omgevingen.
Een enterprise AI gateway met MCP moet sterke authenticatie, rolgebaseerd toegangsbeheer, versleuteling, audit logging, realtime monitoring, dataredactie en rate-limiting bevatten. Het moet ook beleidshandhaving, veilig tokenbeheer en compliancecontroles ondersteunen om ongeautoriseerde toegang te voorkomen, gevoelige data te beschermen en veilige AI-interacties met enterprise-tools te waarborgen.
Enterprises beveiligen de toegang tot MCP-tools door op identiteit gebaseerde authenticatie af te dwingen, rolgebaseerde permissies toe te wijzen en kortstondige tokens uit te geven voor tool-aanroepen. AI gateways valideren de gebruikerscontext, beperken de toegang tot goedgekeurde MCP-servers, loggen alle interacties en passen guardrails toe zoals goedkeuringsworkflows en datafiltering om misbruik of ongeautoriseerde datablootstelling te voorkomen.
Best practices omvatten het centraliseren van MCP-serverregisters, het implementeren van granulair toegangsbeheer, het inschakelen van observability en kostentracking, en het automatiseren van beleidshandhaving. Organisaties moeten omgevingen isoleren, rate limits gebruiken, audit trails bijhouden en configuraties regelmatig beoordelen. Deze maatregelen zorgen voor een veilige, efficiënte en conforme schaling naarmate de AI-adoptie groeit over teams en workflows heen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox