



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De Databricks MCP server is geen enkele, losse server. Databricks ontsluit een reeks beheerde MCP-endpoints vanuit een workspace, elk met een eigen URL. Model Context Protocol is de open standaard waarmee een agent tools op een extern systeem kan ontdekken en aanroepen. Databricks biedt deze functionaliteit aan via meerdere specifieke servers in plaats van één brede server.
In Databricks bevinden de URL's zich onder Agents > MCP Servers. Er zijn vijf typen:
Elk pad bevindt zich onder https://<workspace-hostname>. Let op hoeveel er al in de URL is vastgelegd: een functions-endpoint is gekoppeld aan één catalogus en schema, vector search aan één index en Genie aan één space. Dit is de meest efficiënte afbakening die u kunt krijgen, toegepast nog voordat er over een tool-lijst is onderhandeld — het registreren van analytics.reporting geeft een agent geen toegang tot finance.raw.
De twee endpoints zonder deze strikte grens zijn /mcp/sql en /mcp/functions/system/ai: deze werken workspace-breed en voeren beide opdrachten uit. Het grootste deel van dit artikel heeft hierop betrekking.
De meest waardevolle toepassingen combineren verschillende endpoints.
Het onderscheid tussen lezen en schrijven is heel strikt, en de documentatie is hier helder over. Genie-endpoints zijn read-only. Databricks SQL kan schrijfopdrachten uitvoeren, afhankelijk van de machtigingen. Vector search en UC-functies zitten hier tussenin: een geregistreerde functie kan gegevens wijzigen als deze zo is geprogrammeerd. Twee endpoints zijn dus van nature veilig, twee alleen als de onderliggende objecten dat zijn, en één voert alles uit.
Één analist op een Genie space is geen probleem. Een team dat SQL in elke agent integreert, is dat wel.
Compute-kosten hebben geen natuurlijk plafond. Jobs, clusters en warehouses worden gefactureerd voor de tijd dat ze draaien. Een agent met toegang tot het SQL-endpoint kan een scan over een grote tabel starten en deze in een retry-loop opnieuw uitvoeren als de eerste poging een timeout geeft. Een verkeerd ingeschatte SELECT * op een grote Delta-tabel is geen bug die u bij een code review opmerkt; het is een kostenpost op de maandrekening. Van alle MCP-servers die een platformteam kan aansluiten, is dit het sterkste argument voor goedkeuringsworkflows.
Impact kan doordringen tot productiedata. Het endpoint dat een vraag beantwoordt, kan met de verkeerde machtigingen ook een DELETE of INSERT uitvoeren. De agent authenticeert zich als een Databricks-identiteit; alles wat die identiteit mag doen, kan de agent dus ook — inclusief rechten die een service principal jaren geleden heeft gekregen voor een migratie.
Gedeelde PAT's doen het governance-modelietietietietiet teniet. Elk verzoek komt binnen als één identiteit, waardoor rijfilters, kolommaskers en catalogusmachtigingen niet langer te herleiden zijn tot de individuele gebruiker.
Achteraf is niet te reconstrueren wat er is uitgevoerd. Databricks logt de query, maar niet het feit dat uw triage-agent deze heeft verstuurd vanuit een prompt in een Slack-thread. Wanneer een warehouse om 3 uur 's nachts piekt, toont de queryhistorie wel wat er is uitgevoerd, maar niet waarom.
Dit is geen argument tegen het aansluiten van Databricks, maar wel een pleidooi voor een control plane die er voor zit: een MCP gateway.
Databricks wordt niet ingericht via de beheerde catalogus van TrueFoundry. U registreert de server via Connect any Remote MCP Server met een zelf aangemaakte OAuth-app. Dit vraagt iets meer instelling dan een beheerde server, maar geeft u wel volledige controle over de scopes. U heeft hiervoor een workspace nodig waarin managed MCP servers zijn ingeschakeld.
Stap 1 — Maak de OAuth-app aan. Ga in de Databricks account console naar Settings > App Connections en registreer een confidential client. Kies uw scopes — de documentatie noemt all-apis, genie en unity-catalog — kopieer de Client ID en Client Secret, en stel de redirect URI in op:
https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback
Dit is de specifieke callback voor handmatige registratie, niet de URL die beheerde catalogusservers gebruiken. Kopieer deze waarde dus niet uit een andere handleiding. Kies uw scopes zo beperkt mogelijk: als de agent alleen Genie nodig heeft, is genie voldoende.
Stap 2 — Open de selector. Ga naar MCP Gateway, klik op Add Server en kies Connect any Remote MCP Server.
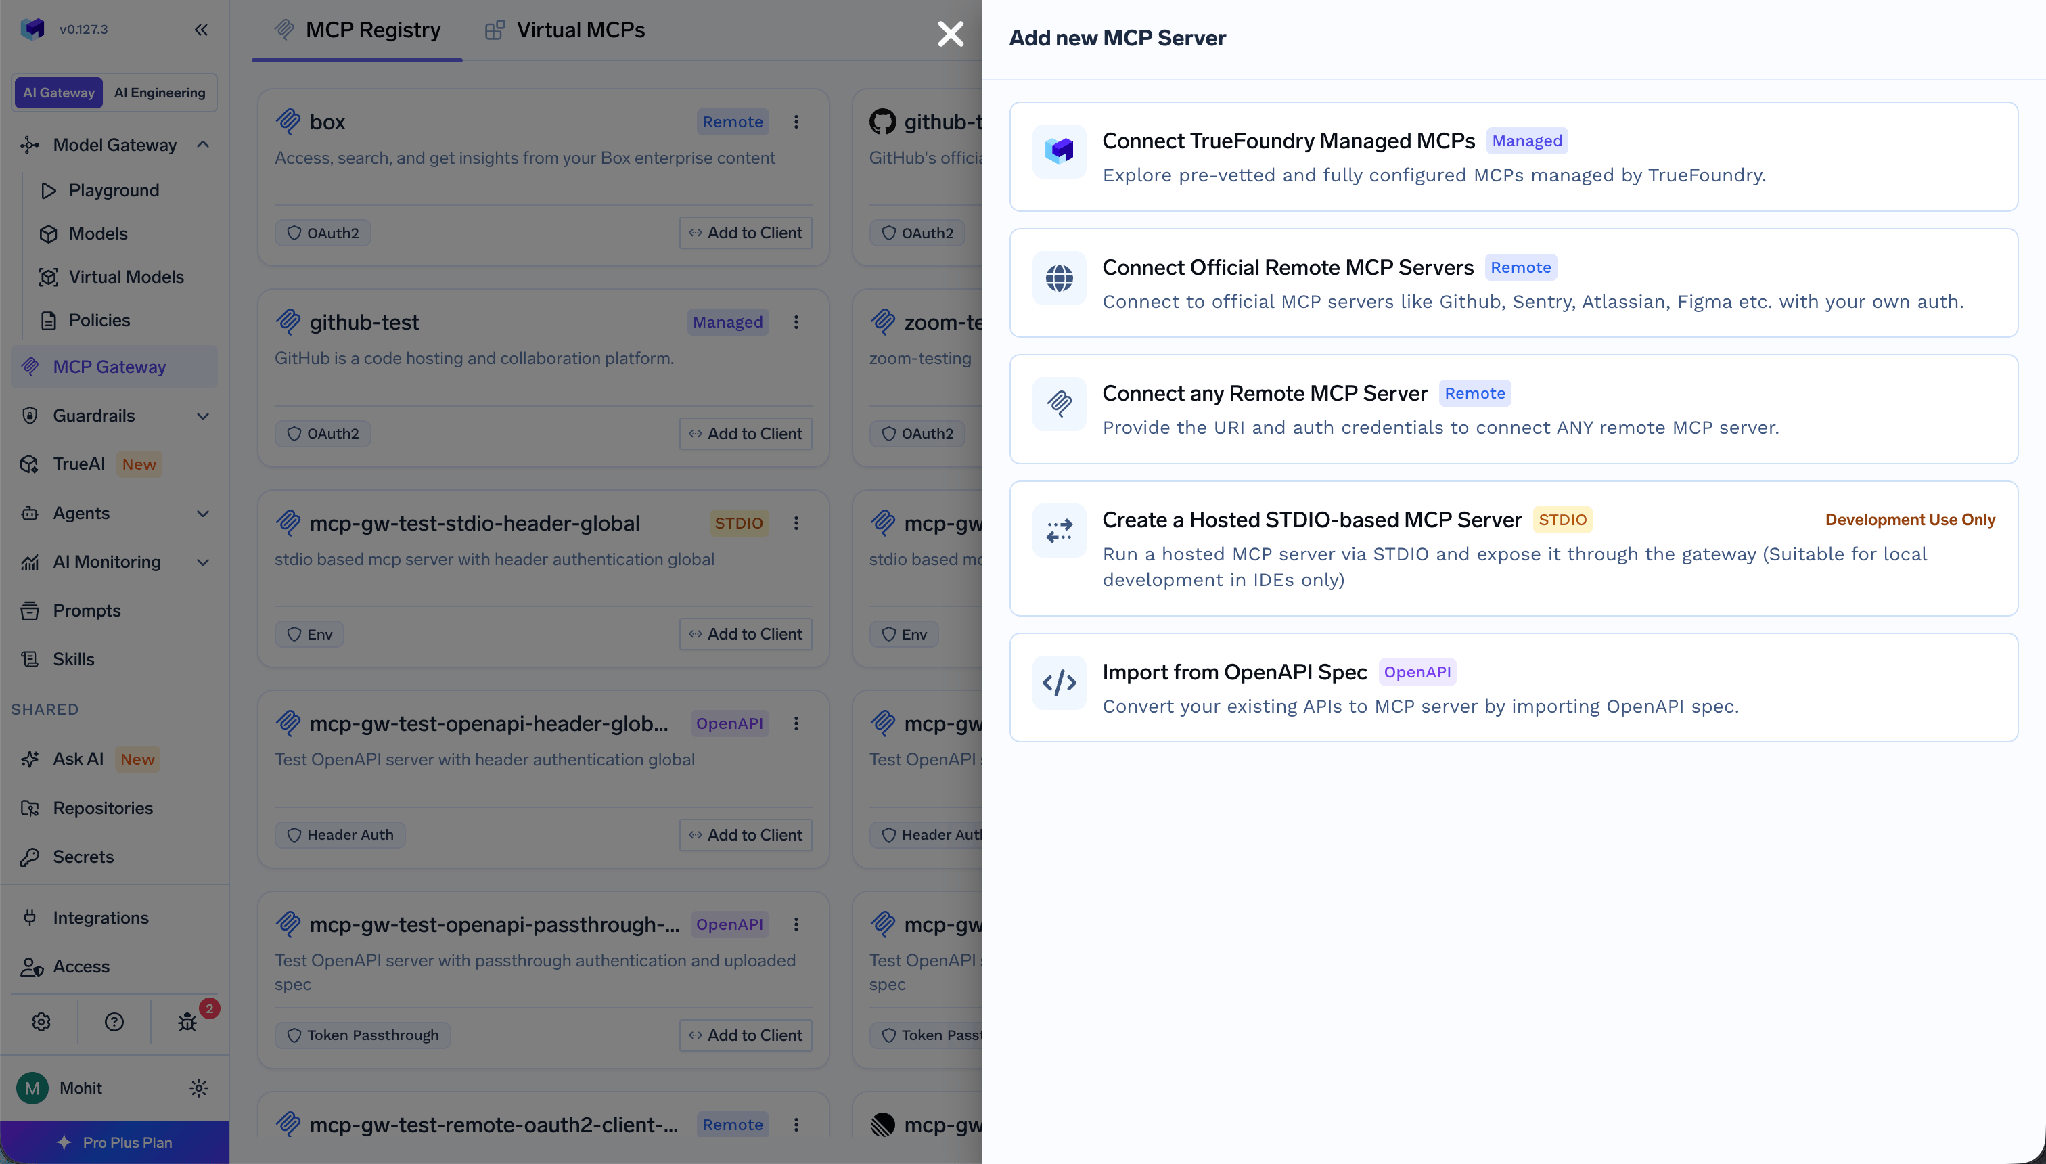
Stap 3 — Vul de servergegevens in. Geef de server een duidelijke Name in kleine letters met koppeltekens — gebaseerd op het endpoint, niet het merk. databricks-genie-revenue is immers duidelijker dan databricks. Plak vervolgens de MCP-URL.
Stap 4 — Configureer OAuth2. Selecteer onder Auth Data de optie OAuth2 en de Authorization Code grant. Vul vervolgens de Client ID, Client Secret en Token URL in.
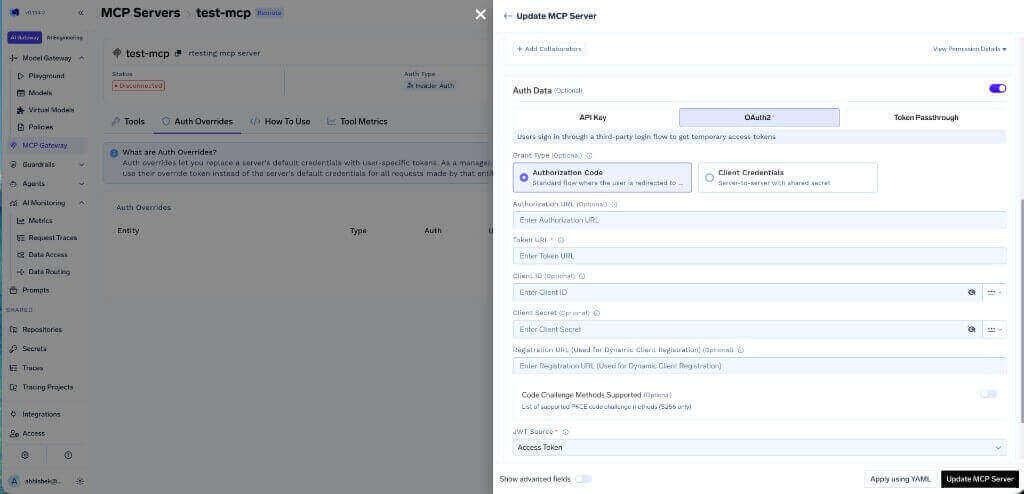
Authorization Code zorgt ervoor dat toegang per gebruiker werkt. Client Credentials werkt op basis van server-to-server, waardoor elke aanroep binnenkomt onder dezelfde identiteit — met dezelfde nadelen als een gedeelde PAT. Sla het secret op in de TrueFoundry secrets store en verwijs naar de FQN ervan.
Stap 5 — Opslaan en verbinden. Open de sectie Tools van de server en klik op Connect Now. Zodra de OAuth-authenticatie is geslaagd, verschijnen de Databricks-tools.
Herhaal dit proces voor elk endpoint. Twee Genie spaces, één index en SQL vormen samen vier afzonderlijke MCP-servers. Dit is geen overhead, maar vormt de basis van uw governance-structuur.
TrueFoundry maakt onderscheid tussen inbound authenticatie (hoe een client zich identificeert bij de gateway) en outbound authenticatie (hoe de gateway verbinding maakt met Databricks).
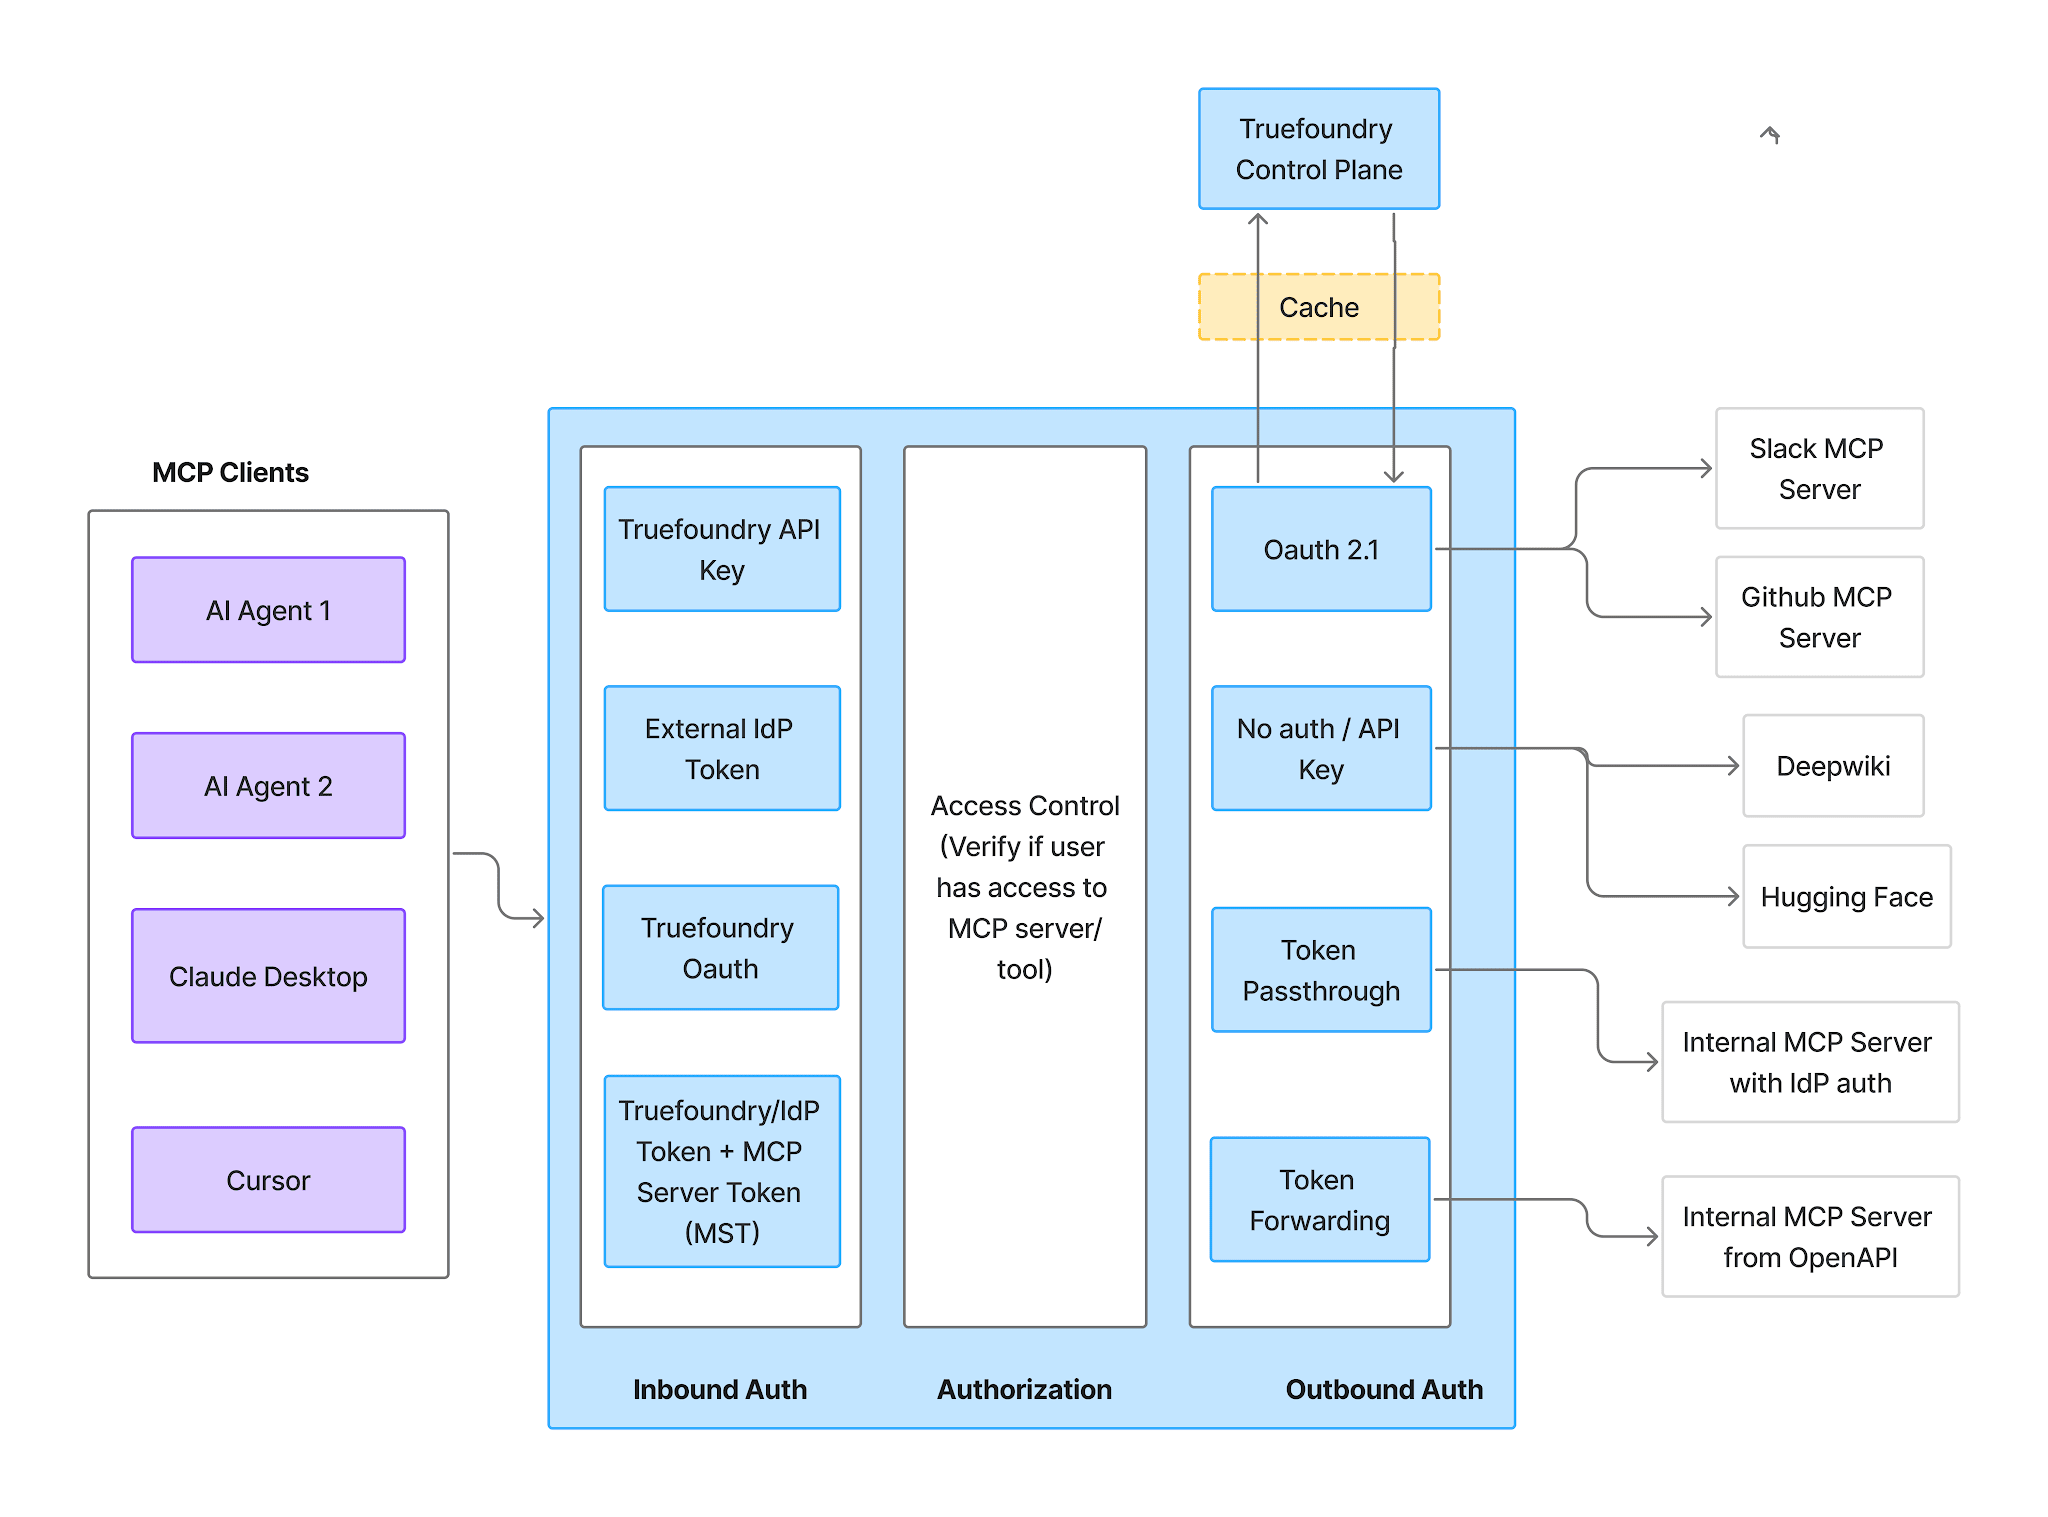
Inbound ondersteunt vier methoden:
Virtual Account-tokens geven elk verzoek identieke toegang. Hierdoor kunnen ze geen Databricks-identiteit per individuele gebruiker overbrengen. Gebruik een PAT of IdP-token wanneer de machtigingen per persoon verschillen.
Outbound naar Databricks biedt twee opties:
Hier komt het tweede belangrijke uitgangspunt naar voren: Unity Catalog-machtigingen blijven van toepassing op elke individuele Databricks-identiteit. De gateway bepaalt welke tools beschikbaar zijn; Unity Catalog bepaalt welke objecten de geautoriseerde identiteit mag lezen of schrijven. Kies voor Authorization Code om beide te combineren: een agent die namens een analist handelt, neemt automatisch de rechten, rijfilters en kolommaskers van die analist over. Dit betekent dat de governance die uw datateam al heeft opgebouwd, direct wordt toegepast op agent-verkeer. Bij een gedeelde PAT gelden de regels nog steeds, maar dan gekoppeld aan een centrale identiteit in plaats van de werkelijke aanvrager.
Na autorisatie toont het tabblad Tools welke functionaliteiten het endpoint ontsluit.
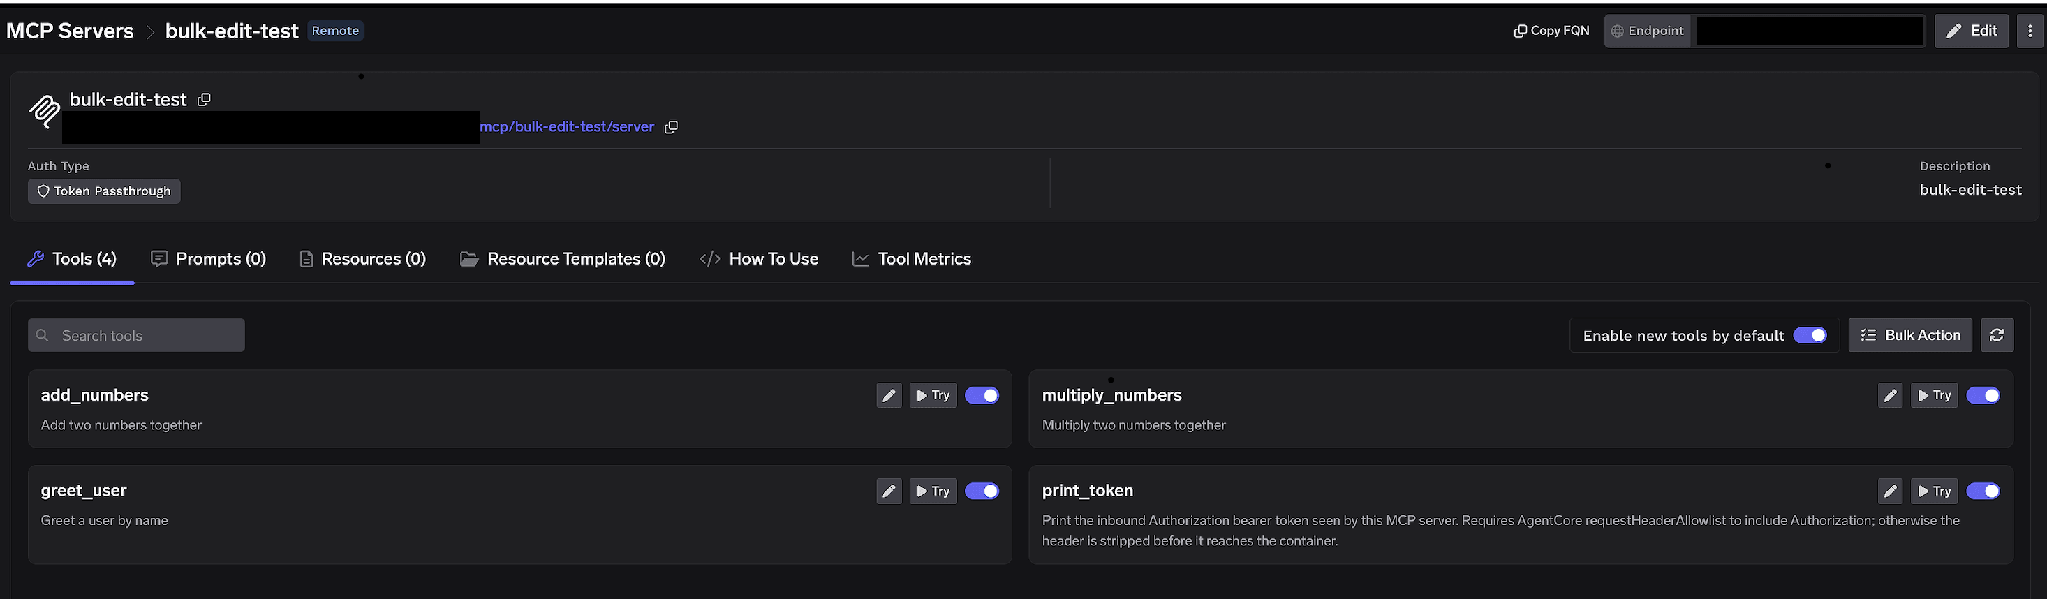
Schakelaars per tool. Schakelt u een tool uit, dan wordt deze volledig weggelaten uit tools/list. Dit is een structurele filtering op infrastructuurniveau, niet op promptniveau. Zo kunt u bijvoorbeeld exact vier goedgekeurde functies beschikbaar stellen uit een lijst van dertig.
Enable new tools by default. Als dit is ingeschakeld, worden nieuw toegevoegde upstream-tools automatisch beschikbaar. Schakelt u dit uit, dan zijn alleen de door u expliciet geactiveerde tools beschikbaar. Dit is de aangewezen instelling voor een UC functions-endpoint, om te voorkomen dat een door een analist geregistreerde functie ongemerkt aanroepbaar wordt.
Bulk Action. Hiermee krijgt elke rij een selectievakje met de optie Select all. Zo zet u een schema vol functies in één handeling om naar een overzichtelijke allowlist.
Klikken op het potloodpictogram opent het venster Edit Tool:
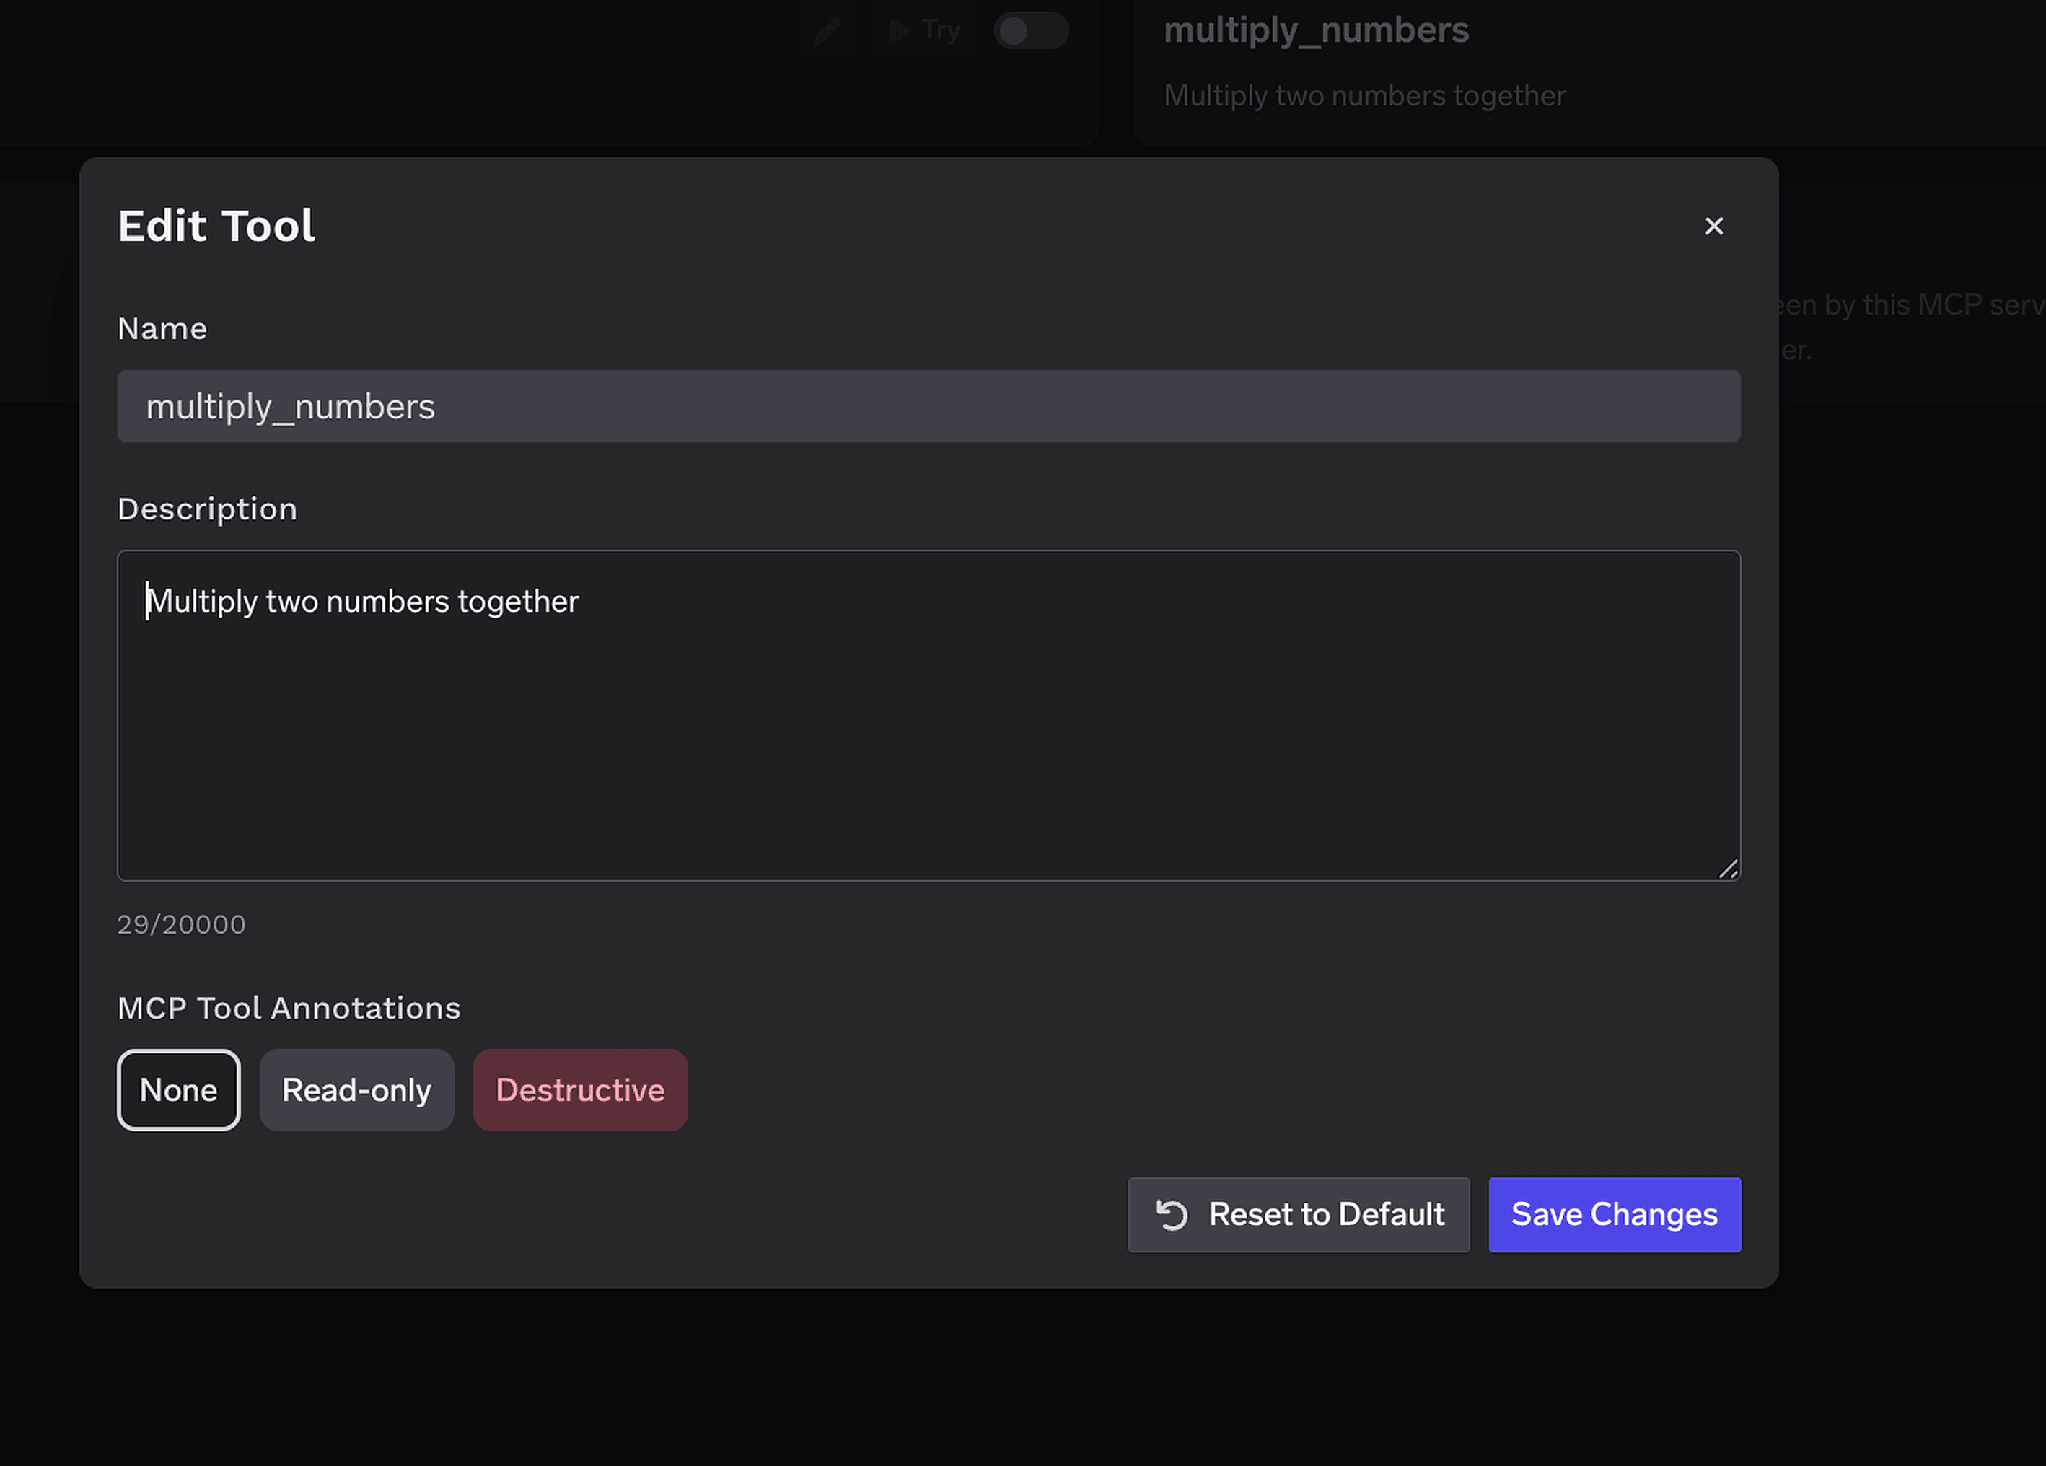
De aangepaste Description ondersteunt tot 20.000 tekens en helpt het model bij het selecteren van de juiste tool wanneer een naam onduidelijk is: get_cust_agg_v3 zegt een model weinig, terwijl een beschrijving van de datastructuur en het kostenprofiel wel sturing geeft.
MCP Tool Annotations markeren een tool als Read-only of Destructive (via readOnlyHint of destructiveHint). Door Genie als read-only te markeren en SQL en Python als destructive, sturen de onderstaande policies een hele categorie tools aan zonder dat u elke tool afzonderlijk hoeft te configureren.
Toegangsbeheer wordt toegewezen aan gebruikers, teams of virtual accounts op twee niveaus: welke servers een identiteit kan bereiken en welke tools deze mag aanroepen.
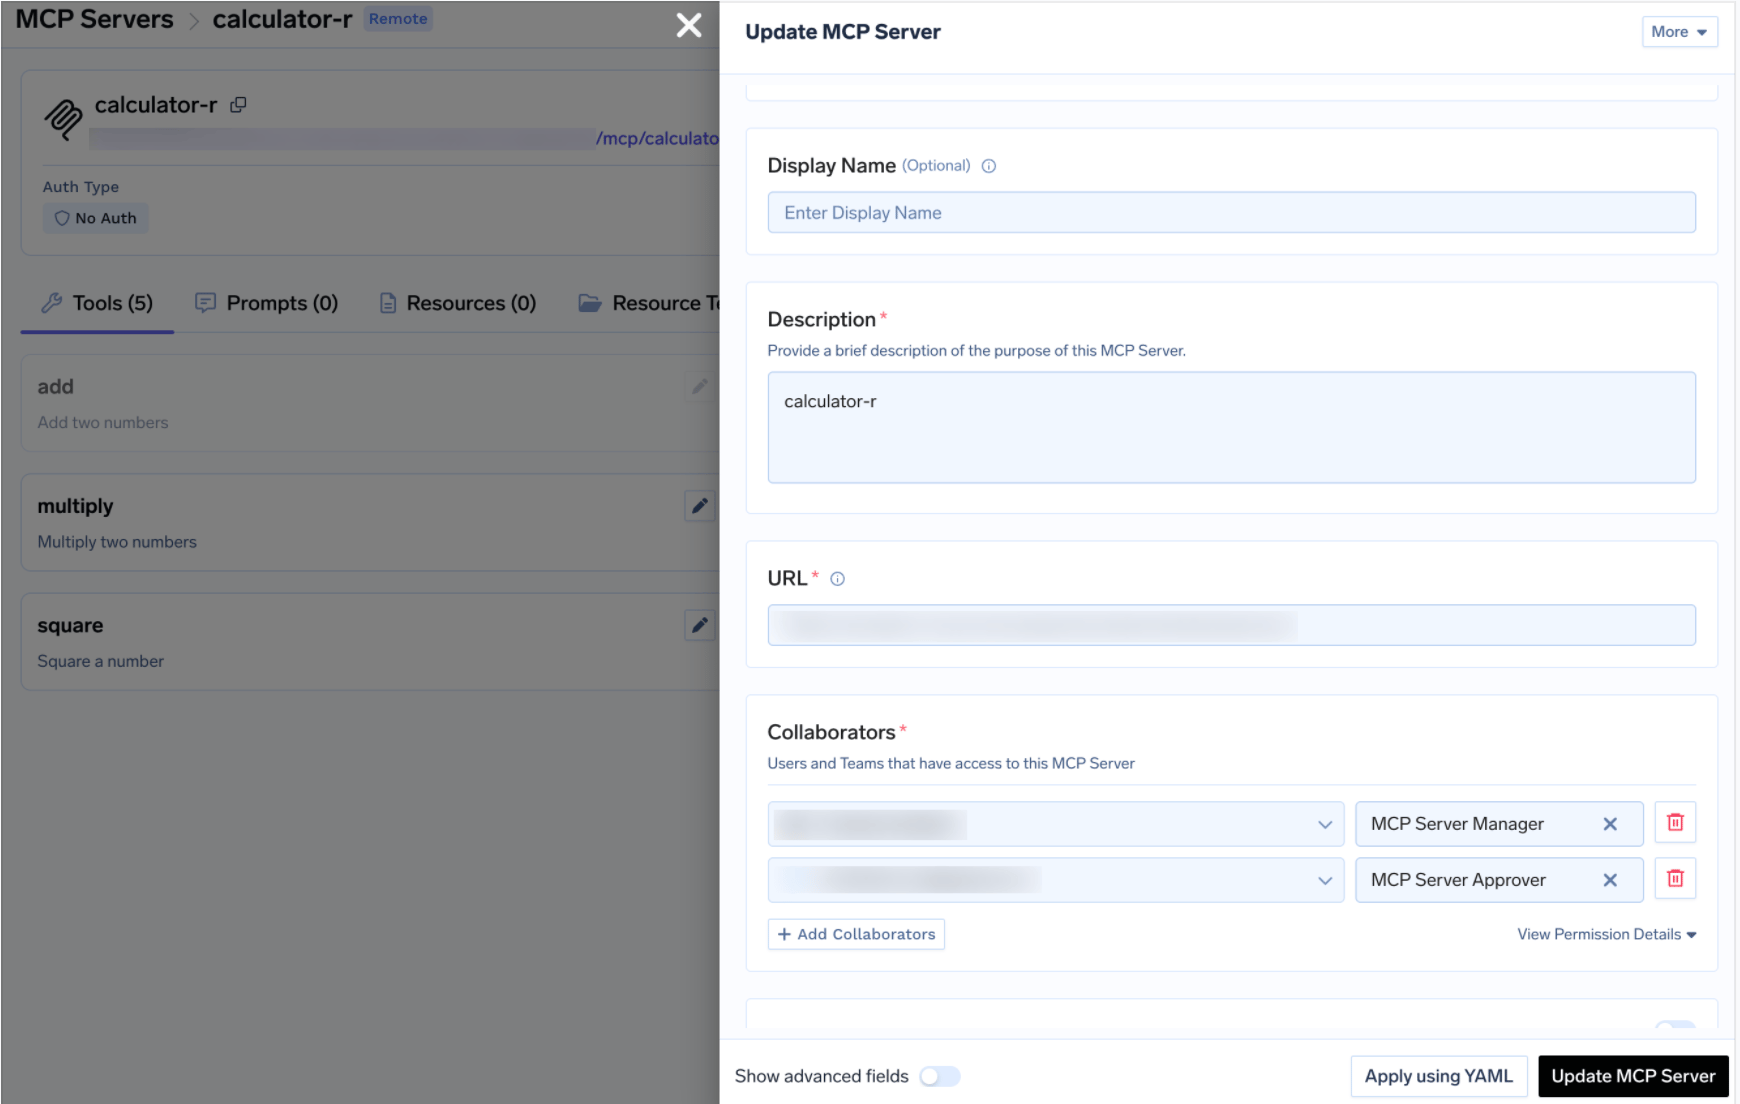
Omdat elk endpoint een eigen server is, laten deze rollen zich eenvoudig scheiden. Wijs de analyse-afdeling de rol User toe op de Genie-servers. Beperk de rol User op de SQL-server tot de weinige personen die ad-hoc queries mogen uitvoeren, en koppel een data platform engineer als Approver. Dit sluit aan bij het standaard MCP access control model van uw registry.
Het volledig uitschakelen van het SQL-endpoint is een rigoureuze maatregel. Soms wilt u dat een agent een query kan uitvoeren, maar niet zonder toezicht. Databricks is het meest duidelijke voorbeeld van de noodzaak van goedkeuringspolicies binnen een MCP-omgeving: de functionaliteit die u afschermt, kost geld voor elke seconde dat deze actief is.
Wanneer een afgeschermde tool wordt aangeroepen, pautseert de gateway de aanroep, maakt een verzoek aan en informeert de goedkeurders. Zodra een menselijke beoordelaar toestemming geeft, slagen aanroepen binnen een instelbaar tijdsvenster. Maak een policy aan onder AI Gateway → Policies → MCP Tool Approval (in de console aangeduid als Beta):
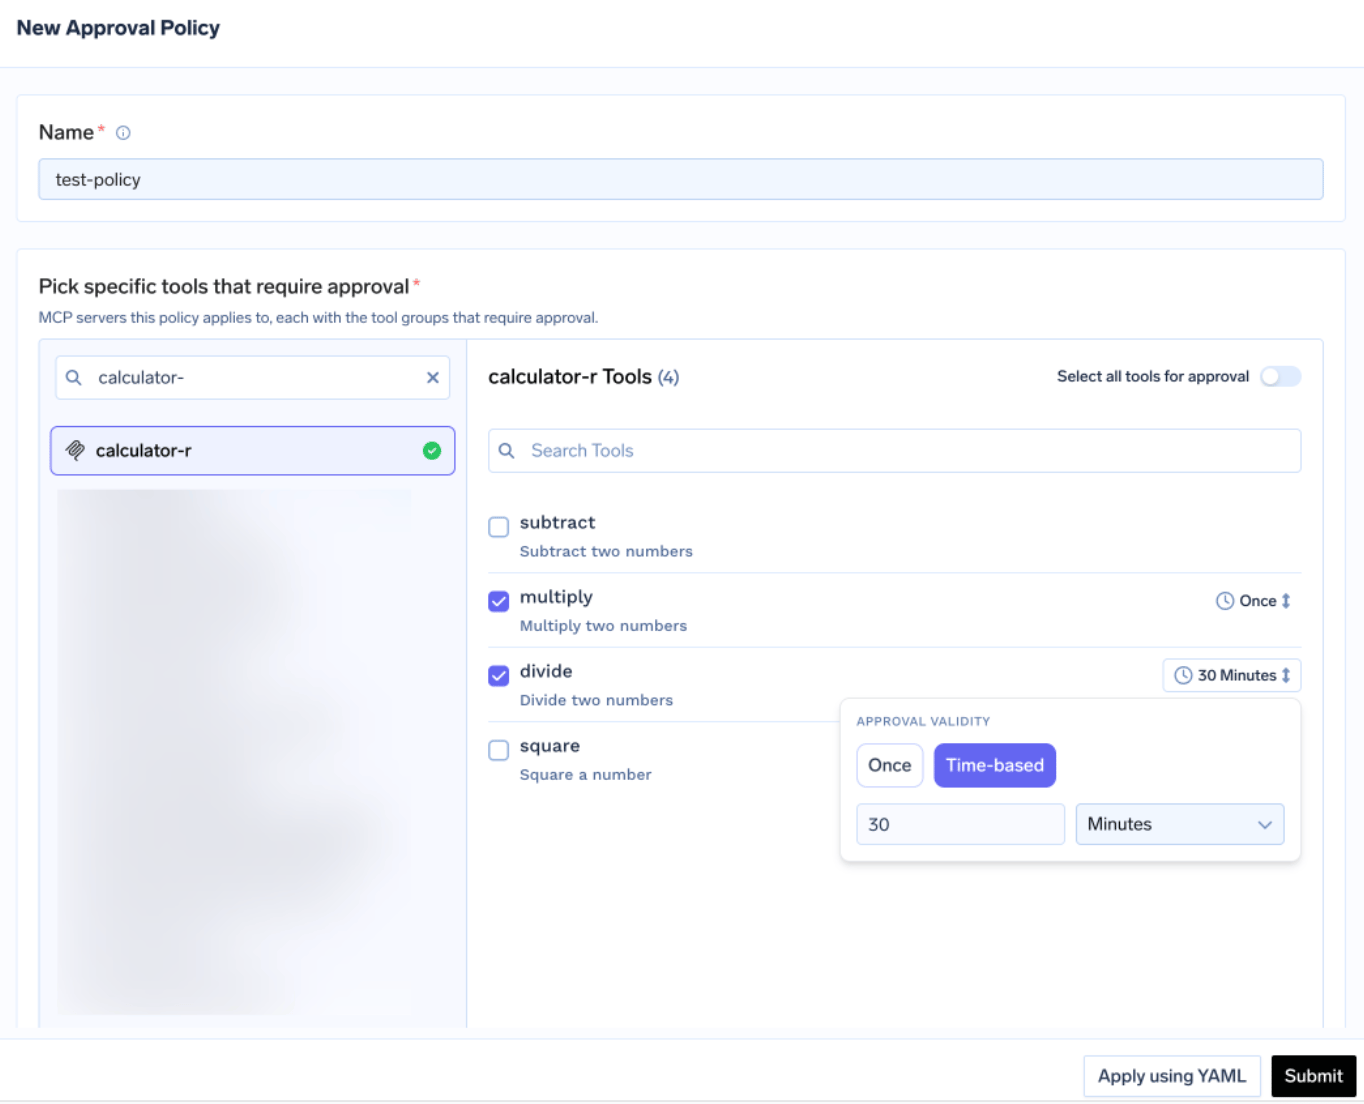
Elke policy vermeldt de servers die deze afschermt en kiest een approval scope:
Voor SQL en Python is de keuze voor all verdedigbaar: op een algemeen uitvoeringsoppervlak bestaan geen volledig risicovrije tools. Voor UC-functies markeert u de functies die gegevens wijzigen als Destructive en gebruikt u destructive. Bij overlappingen geldt de meest specifieke regel: named > destructive > all.
De Geldigheid stelt u in op Once of op een tijdsduur in minuten. Voor endpoints die opdrachten uitvoeren, past Once het beste bij het risicoprofiel: een venster van dertig minuten betekent namelijk dat een retry-loop gedurende die tijd dezelfde kostbare query opnieuw kan uitvoeren op basis van één enkele goedkeuring. De meest strikte policy is altijd leidend. Goedkeurders ontvangen meldingen via e-mail, Slack, PagerDuty of MS Teams:
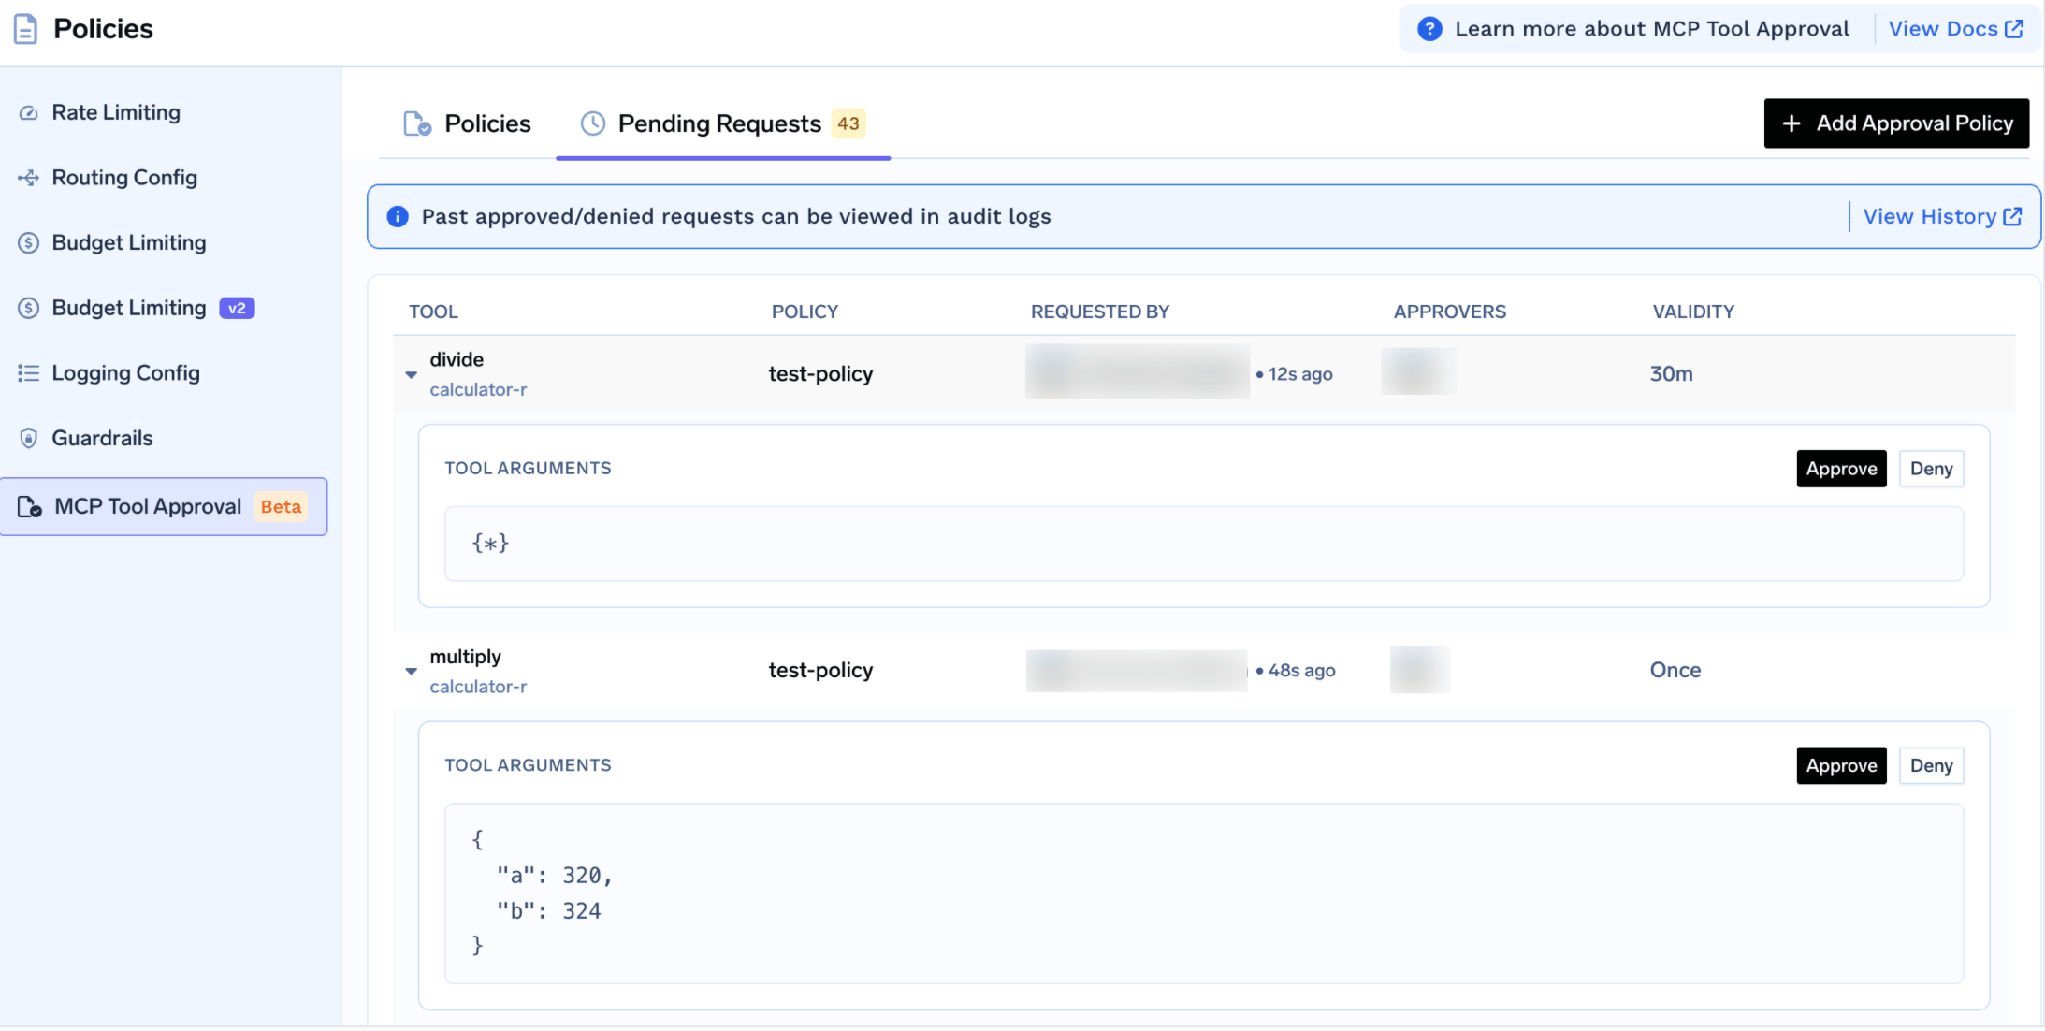
Elk verzoek toont de tool, de policy, de aanvrager en de daadwerkelijke toolargumenten. Zo ziet de goedkeurder de SQL-tekst of Python-body voordat deze wordt uitgevoerd. Dit is het belangrijkste voordeel van deze werkwijze: een beoordelaar ziet direct of een query een onbegrensde scan bevat of een partitie-predicaat mist — fouten waar een model makkelijk overheen kijkt.
Zolang een verzoek in behandeling is, ontvangt de aanroepende instantie een JSON-RPC-resultaat met _meta.approval_status: "pending" in plaats van een foutmelding, zodat een goed geconfigureerde agent wacht en het later opnieuw probeert. Goedkeuringen gelden per aanvrager; een weigering blokkeert niemand permanent. Wilt u een gebruiker duurzaam blokkeren, schakel de tool dan uit of verwijder de gebruiker.
Test de tools eerst handmatig. Klik op Try naast een willekeurige tool, vul de parameters in en bekijk de JSON-respons. De optie Try is uitgeschakeld voor tools die u heeft uitgezet. Zo spoort u problemen op die later lastig te debuggen zijn, zoals een ontbrekende scope, een catalogus die niet zichtbaar is voor de identiteit, een Genie space ID uit een andere workspace of een niet-bestaande indexnaam.
Het tabblad How To Use bevat de specifieke Gateway-URL van uw omgeving en kant-en-klare codefragmenten.
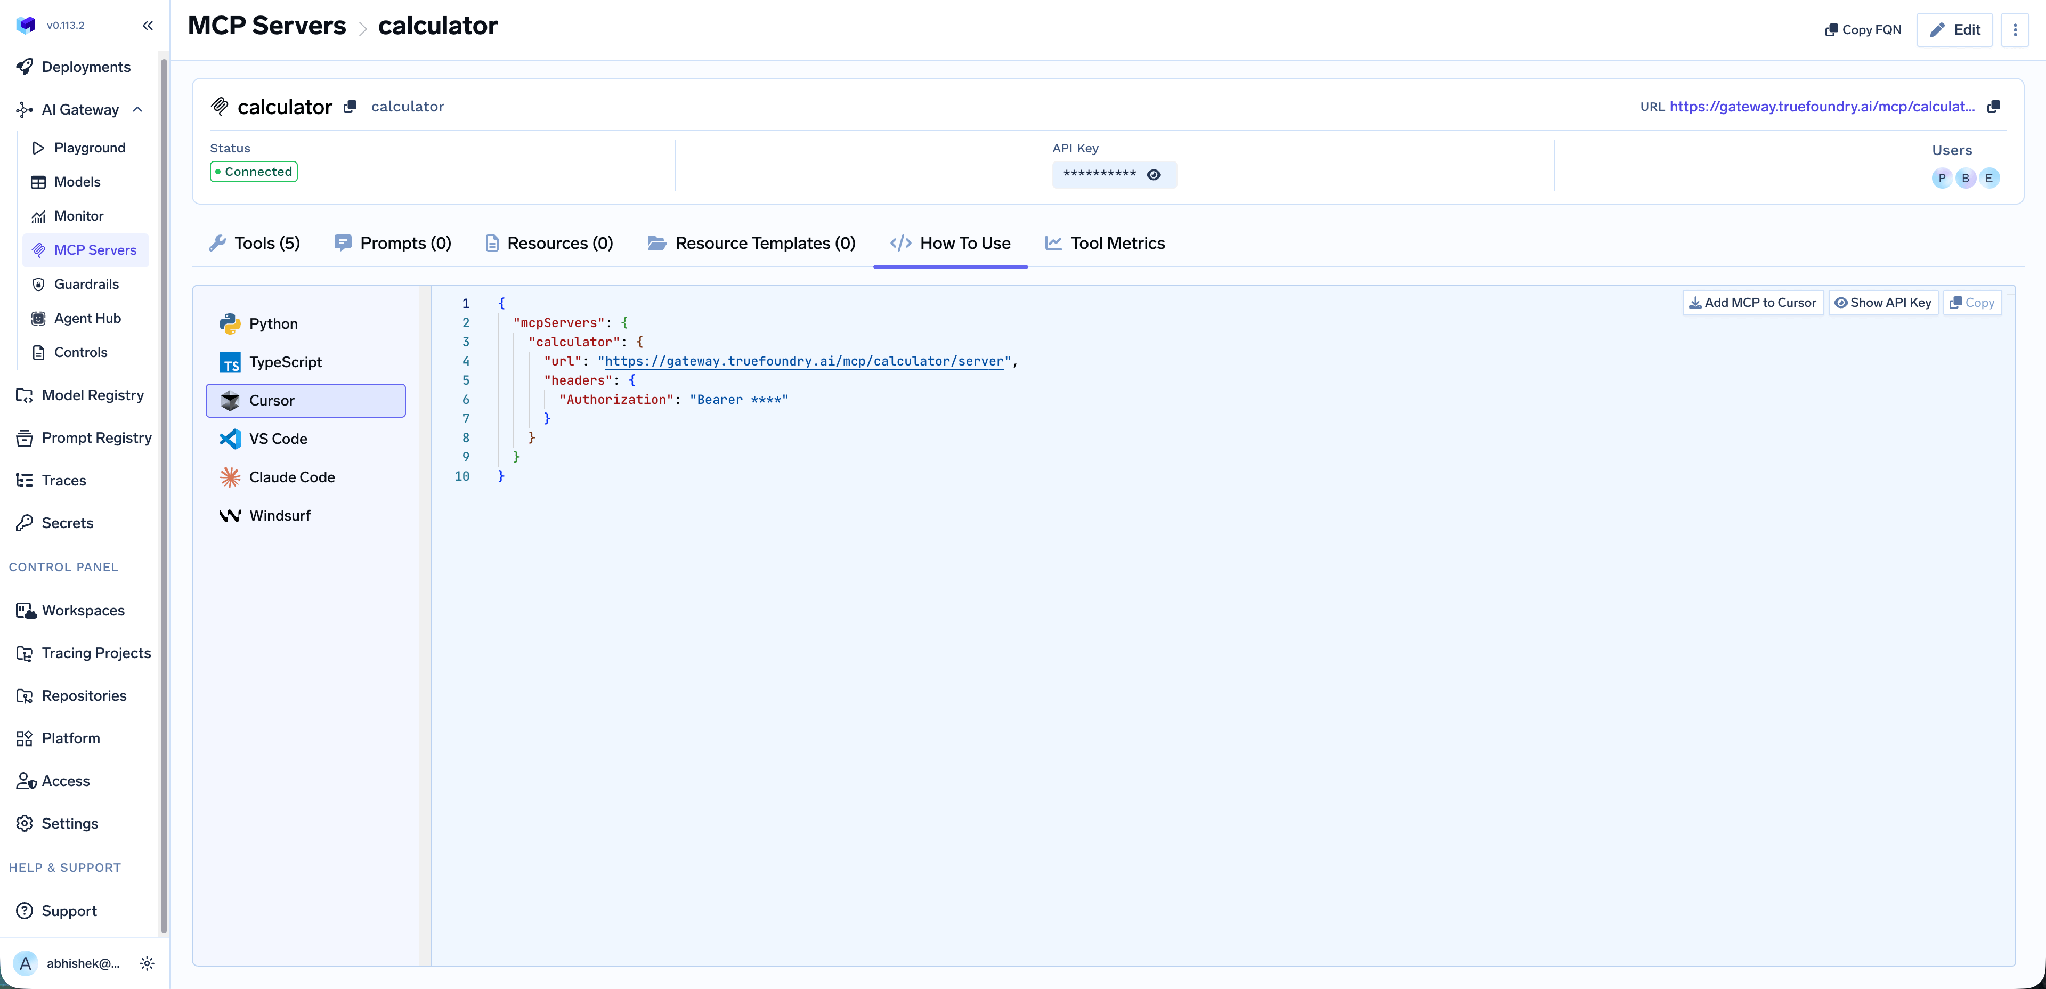
Dit tabblad ondersteunt Claude Code, VS Code, Cursor, Windsurf, Codex en de SDK's voor Python en TypeScript. Add MCP to Cursor schrijft de configuratie direct weg; Show API Key toont het token als een client dit in een header vereist. Kopieer de URL altijd uit dit tabblad in plaats van deze handmatig op te bouwen — een handmatig samengesteld endpoint is de meest voorkomende oorzaak van een client die wel verbindt, maar geen tools toont.
Metrics op tool-niveau. Het MCP Metrics-dashboard geeft inzicht in het aantal verzoeken per seconde, de latency van P50 tot P99, het foutpercentage per fouttype en het aantal verzoeken per tool.
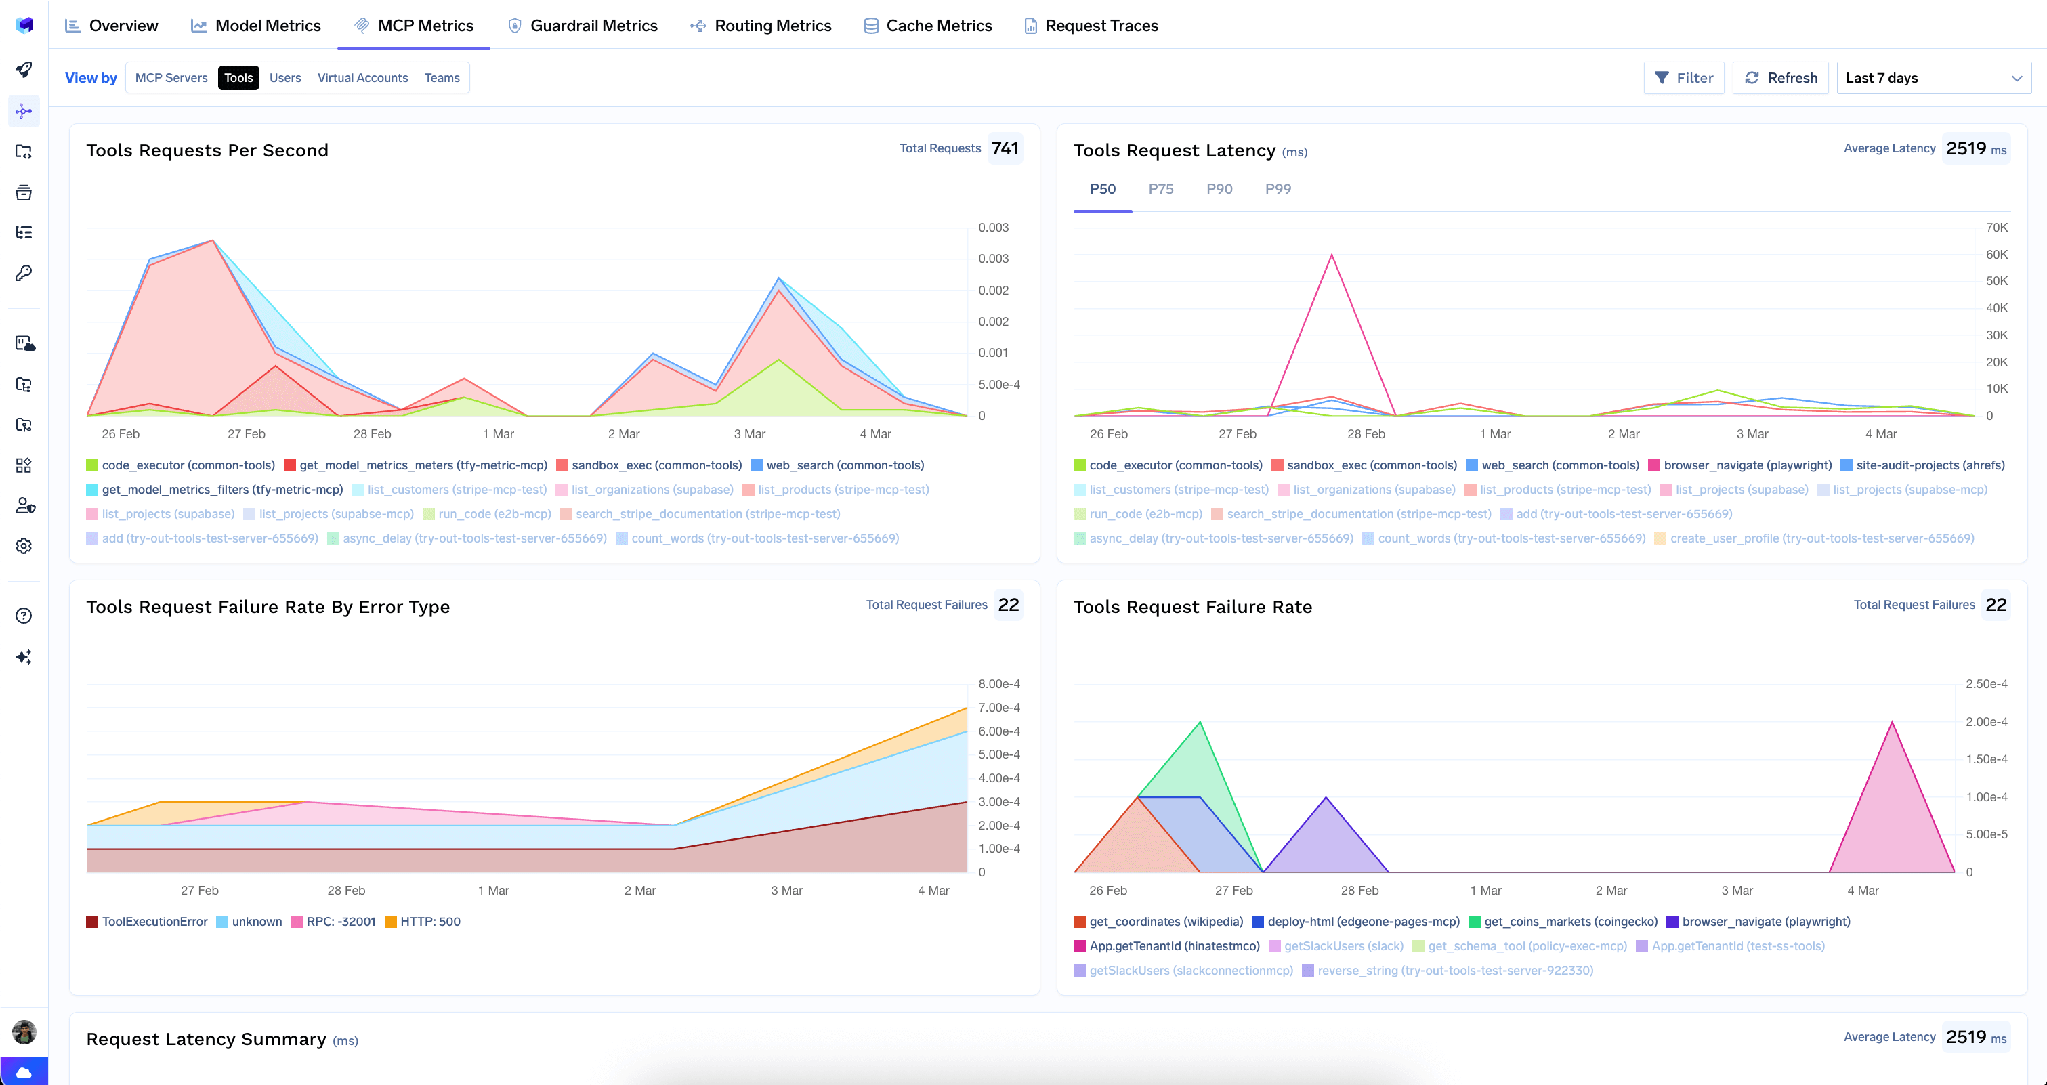
Latency is hier een directe indicator voor kosten: een tool waarvan de P99-waarde ongemerkt is verdriedubbeld, wijst meestal op een query die te groot is geworden voor het warehouse. Het dashboard is de beste plek om dit te ontdekken, nog voordat de factuur binnenkomt.
Observability over het gehele verzoek. Elke aanroep wordt getracet met de identiteit van de aanvrager, de toolnaam, de invoer en de latency, en kan worden geëxporteerd via OpenTelemetry. Dit lost het toewijzingsprobleem op: de queryhistorie toont dat een query is uitgevoerd, terwijl de trace laat zien welke agent dit deed en voor welke gebruiker. Guardrails voor en na het aanroepen van de tool voeren bovendien beleidscontrole uit op de verzoeken, waardoor PII in een resultaat wordt opgevangen voordat dit het model bereikt.
Lage overhead. De gateway voegt slechts circa 3-4 ms aan latency toe en verwerkt 350+ RPS op een enkele vCPU — verwaarloosbaar in vergelijking met de verwerkingstijd van een datawarehouse.
Één centrale registry. Een Virtual MCP Server bundelt tools van verschillende servers achter één endpoint. Zo krijgt een reporting-agent bijvoorbeeld precies twee Genie-tools en één index toegewezen, en niets anders.
Tenant-beheerders kunnen alle opgeslagen inloggegevens wissen via het menu met de drie puntjes naast Edit.
Revoke all tokens verwijdert alle ingestelde authenticatie-overrides en opgeslagen OAuth-tokens voor alle gebruikers en virtual accounts op die server. Dit wordt gelogd en werkt direct door bij het eerstvolgende verzoek. Deze actie kan niet ongedaan worden gemaakt; alle gebruikers moeten opnieuw toestemming geven.
Belangrijk om te weten: dit wist de tokens alleen binnen de gateway, niet de verleende rechten binnen Databricks zelf. Trek bij een beveiligingsincident daarom ook de app-verbinding in via de Databricks account console.
Let op IP-restricties van de workspace. Als de workspace gebruikmaakt van IP-access lists, dient u het uitgaande verkeer toe te staan vanaf de locatie waar de MCP Gateway verbinding maakt. Dit is de meest voorkomende oorzaak van een correcte configuratie die toch geen gegevens retourneert; het ziet eruit als een authenticatiefout, maar het is een netwerkprobleem.
Het system AI Python-endpoint voert code uit. /mcp/functions/system/ai bevindt zich naast de data-endpoints, waardoor het verleidelijk is om deze snel te registreren. Behandel dit endpoint als een shell-toegang: gebruik een afzonderlijke server, een zeer beperkte lijst met collaborators en verplicht goedkeuring op alle acties. Waar een Genie space een vraag kan beantwoorden, kiest u voor die route in plaats van SQL.
Voorkom scope creep bij de OAuth-app. all-apis wordt vaak gekozen als snelle oplossing bij storingen, waarna het niet meer wordt ingeperkt. Begin met genie of unity-catalog en verbreed de toegang pas wanneer een aanroep daadwerkelijk mislukt. [VERIFY] De vereiste scope per endpoint-type staat niet expliciet vermeld in de TrueFoundry-documentatie; raadpleeg daarom het scope-overzicht van Databricks voordat u een productie-app definitief afsluit.
De meeste MCP-servers bieden een agent toegang tot informatie. De Databricks MCP server geeft een agent toegang tot een compute-platform, en dat vraagt om een zorgvuldige aanpak. Een slecht afgebakende issuetracker veroorzaakt ruis; een slecht afgebakend SQL-endpoint veroorzaakt onnodige kosten en mogelijk ongewenste wijzigingen in uw productiedata.
De oplossing hiervoor is eenduidig. Registreer elk endpoint afzonderlijk, zodat de URL al zorgt voor het grootste deel van de afbakening. Gebruik OAuth2 Authorization Code zodat Unity Catalog de autoriteit blijft over wat een agent mag lezen. Beveilig de uitvoeringsomgevingen vervolgens met een goedkeuringsproces op basis van Once-geldigheid. Zo beoordeelt een mens de query voordat een warehouse opstart. TrueFoundry biedt deze functionaliteiten direct out-of-the-box.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



It is a family of managed Model Context Protocol endpoints exposed from a Databricks workspace, each with its own URL: Unity Catalog functions, the system AI Python interpreter, Genie spaces, SQL, and vector search. The URLs live under Agents > MCP Servers, each registered separately.
It depends on the endpoint. A Unity Catalog functions endpoint exposes the functions in one schema; Genie gives read-only natural-language querying of one space; SQL executes SQL; vector search does similarity search over one index; system AI runs Python. Once authorized, the full list appears on the Tools tab, where each can be enabled, disabled, re-described, or annotated.
Yes, with scoping. The two Databricks-specific risks are compute spend and write access, both concentrated in SQL and Python. Register endpoints separately, use OAuth2 Authorization Code so Unity Catalog enforces per-user grants, gate execution behind approval with Once validity, and trace every call.
Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, so prompts and responses never leave your domain even as you route across many providers.
Ja. Het omvat een MCP Gateway, een Agent Gateway, en een MCP & Agents Register met toegangscontrole op toolniveau. Agents op LangGraph, CrewAI, AutoGen, of een aangepast framework kunnen allemaal centraal worden gereguleerd.
Ja. De gateway is OpenTelemetry-compliant en sluit aan op Grafana, Datadog, Prometheus, of uw gewenste stack. Het traceert elk verzoek van prompt tot tool- en modeluitvoering, zodat u uniforme logging krijgt zonder wat u al draait te hoeven vervangen.



Het laatste nieuws, artikelen en bronnen in je inbox



















