



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De meeste "vs"-artikelen beginnen door het andere product slechter te laten lijken dan het is. Dit artikel kan dat niet. Arcade haalde op 12 juni 2026 een Series A-financiering van $ 60M op, geleid door SYN Ventures, met strategische investeringen van Morgan Stanley en Wipro, wat de totale financiering op $ 72M bracht (Arcade Series A-aankondiging). Morgan Stanley is zowel belegger als genoemde klant.
De nuttige vraag is specifieker: wat omvat elk product, en wat moet je er daarna alsnog bij kopen? Daarop is een feitelijk antwoord te vinden in de documentatie van beide leveranciers.
Arcade noemt zichzelf geen tool-callingplatform meer. De positionering is nu de actions runtime: “Arcade is de actions runtime tussen je agents en elk systeem dat ze bereiken. Één controlepunt om elke actie af te dwingen, uit te voeren en te beheren, elke keer weer.”
Het haalt ook rechtstreeks uit naar gateway-leveranciers, wat het citeren waard is omdat het het verschil van inzicht eerlijk kaderen: “Begin bij de API-gateway-leveranciers. Zij lossen een netwerkprobleem op. Ze routen verkeer. Verkeer routen is niet hetzelfde als het autoriseren van een actie” (Arcade Series A-blog). Het controlepunt hoort volgens Arcade thuis bij de actie, niet bij de netwerk-hop.
[SCREENSHOT: Arcade.dev — het dashboard dat een tool-uitvoering toont met de zichtbare gedelegeerde gebruikersautorisatiestap]
Autorisatie is het echte onderscheidende vermogen, en het gaat diep. Elke actie wordt uitgevoerd op het snijvlak van wat de gebruiker mag doen en wat de agent mag doen — geen service-account, geen gedeelde token. Arcade fungeert als broker voor OAuth, beheert vernieuwing en rotatie, en injecteert credentials bij de uitvoering, zodat ze de agent of MCP-client nooit bereiken. Het ondersteunt generieke OAuth 2.0 plus 33 benoemde providers en vijf IdP-gebruikersbronnen: Auth0, Clerk, Entra ID, Okta en Stytch (Arcade documentatie over auth-providers).
Arcade heeft de specificatie voor MCP-toolautorisatie geschreven, waarvan het stelt dat deze “nu is overgenomen door Anthropic en de belangrijkste MCP-clients en -servers,” en heeft zitting in stuurcomités voor MCP-beveiliging en -governance — wat extern wordt bevestigd (SiliconANGLE, 25 november 2025). Het schrijven van standaarden is een duurzaam voordeel; daar draaien we niet omheen.
De toolcatalogus is groot, hoewel hoe groot afhangt van welke pagina je leest: “7.000+ tools / 80+ toolkits” op de productpagina, “7.500+ tools / 81 MCP-servers” in de documentatie, “8.000+” op de homepage en in het Series A-blog. We merken de inconsistentie op in plaats van voor hen te kiezen. De positionering is “geoptimaliseerd voor agents… geen dunne wrappers om API's”, ondersteund door een openbare benchmark op toolbench.arcade.dev.
[SCREENSHOT: Arcade.dev — de toolkitcataloguspagina met beschikbare toolkits en details per tool]
Smithery geeft Arcade het register. Op 5 augustus 2026 nam Arcade Smithery over, “een leidend openbaar register en hostingplatform voor MCP” (Smithery sluit zich aan bij Arcade). Smithery draait nog steeds als een afzonderlijk merk en vermeldt 23.611+ MCP-servers. Arcade's eigen Registry bevindt zich nog in Early Access — maar Arcade bezit nu de grootste openbare MCP-index en de bijbehorende developer funnel.
De rest van het functionaliteitsaanbod. Een MCP Gateway die door Arcade gehoste, aangepaste en servers van derden federeert achter één eindpunt, met negen gedocumenteerde remote-MCP-leveranciersintegraties (Salesforce, ServiceNow, Snowflake, Atlassian, GitHub, Splunk en meer). Python SDK-documentatie van hoog niveau, tien frameworks, zes MCP-clients. Contextual Access voor hooks voor en na tool-call-policies en op groepen gebaseerde tooltoegang. En een zes pagina's tellende sectie over evaluaties — toegespitst op de nauwkeurigheid van tool-calls in plaats van modelkwaliteit, maar realistisch en gedocumenteerd, wat meer is dan veel concurrenten bieden.
Deployment: Arcade is niet alleen SaaS. De documentatie vermeldt Arcade Cloud, de Azure- en AWS-marketplaces, GCP (expliciet “binnenkort beschikbaar”), self-hosting met Helm en hybride MCP-servers (Arcade deploy-documentatie). De marketing gaat verder — “Cloud, on-premise, air-gapped of hybride”. Wie beweert dat Arcade niet in je eigen infrastructuur kan draaien, heeft de documentatie niet gelezen.
Compliance: SOC 2 Type 2, behaald op 18 augustus 2025 (Arcade SOC 2-post). HIPAA, ISO 27001 en GDPR: [VERIFIEER] — op geen enkele pagina die we konden lezen geclaimd, en het trust center is een via JavaScript gerenderde portal zonder indexeerbare inhoud.
Prijzen, gepubliceerd en op basis van gebruik:
Twee afgemeten dimensies — auth-gebeurtenissen én tool-calls — is ongebruikelijk en het overwegen waard voordat je jezelf vastlegt. En SSO, RBAC en audit logs zijn op de prijzenpagina afgeschermd voor Enterprise, ondanks dat de homepage vermeldt: “SSO, RBAC en volledige audit logs direct uit de doos.”
TrueFoundry is een AI control plane. De MCP gateway is een onderdeel daarvan in plaats van het gehele product — de kern van deze vergelijking.
MCP gateway en register. Zes gedocumenteerde manieren om een server toe te voegen — door TrueFoundry beheerd, officieel remote, willekeurig remote, Virtual MCP Server, OpenAPI-import, gehoste stdio — plus 43 documentatiepagina's per leverancier en een register met openbare APIs voor lijsten/versies.
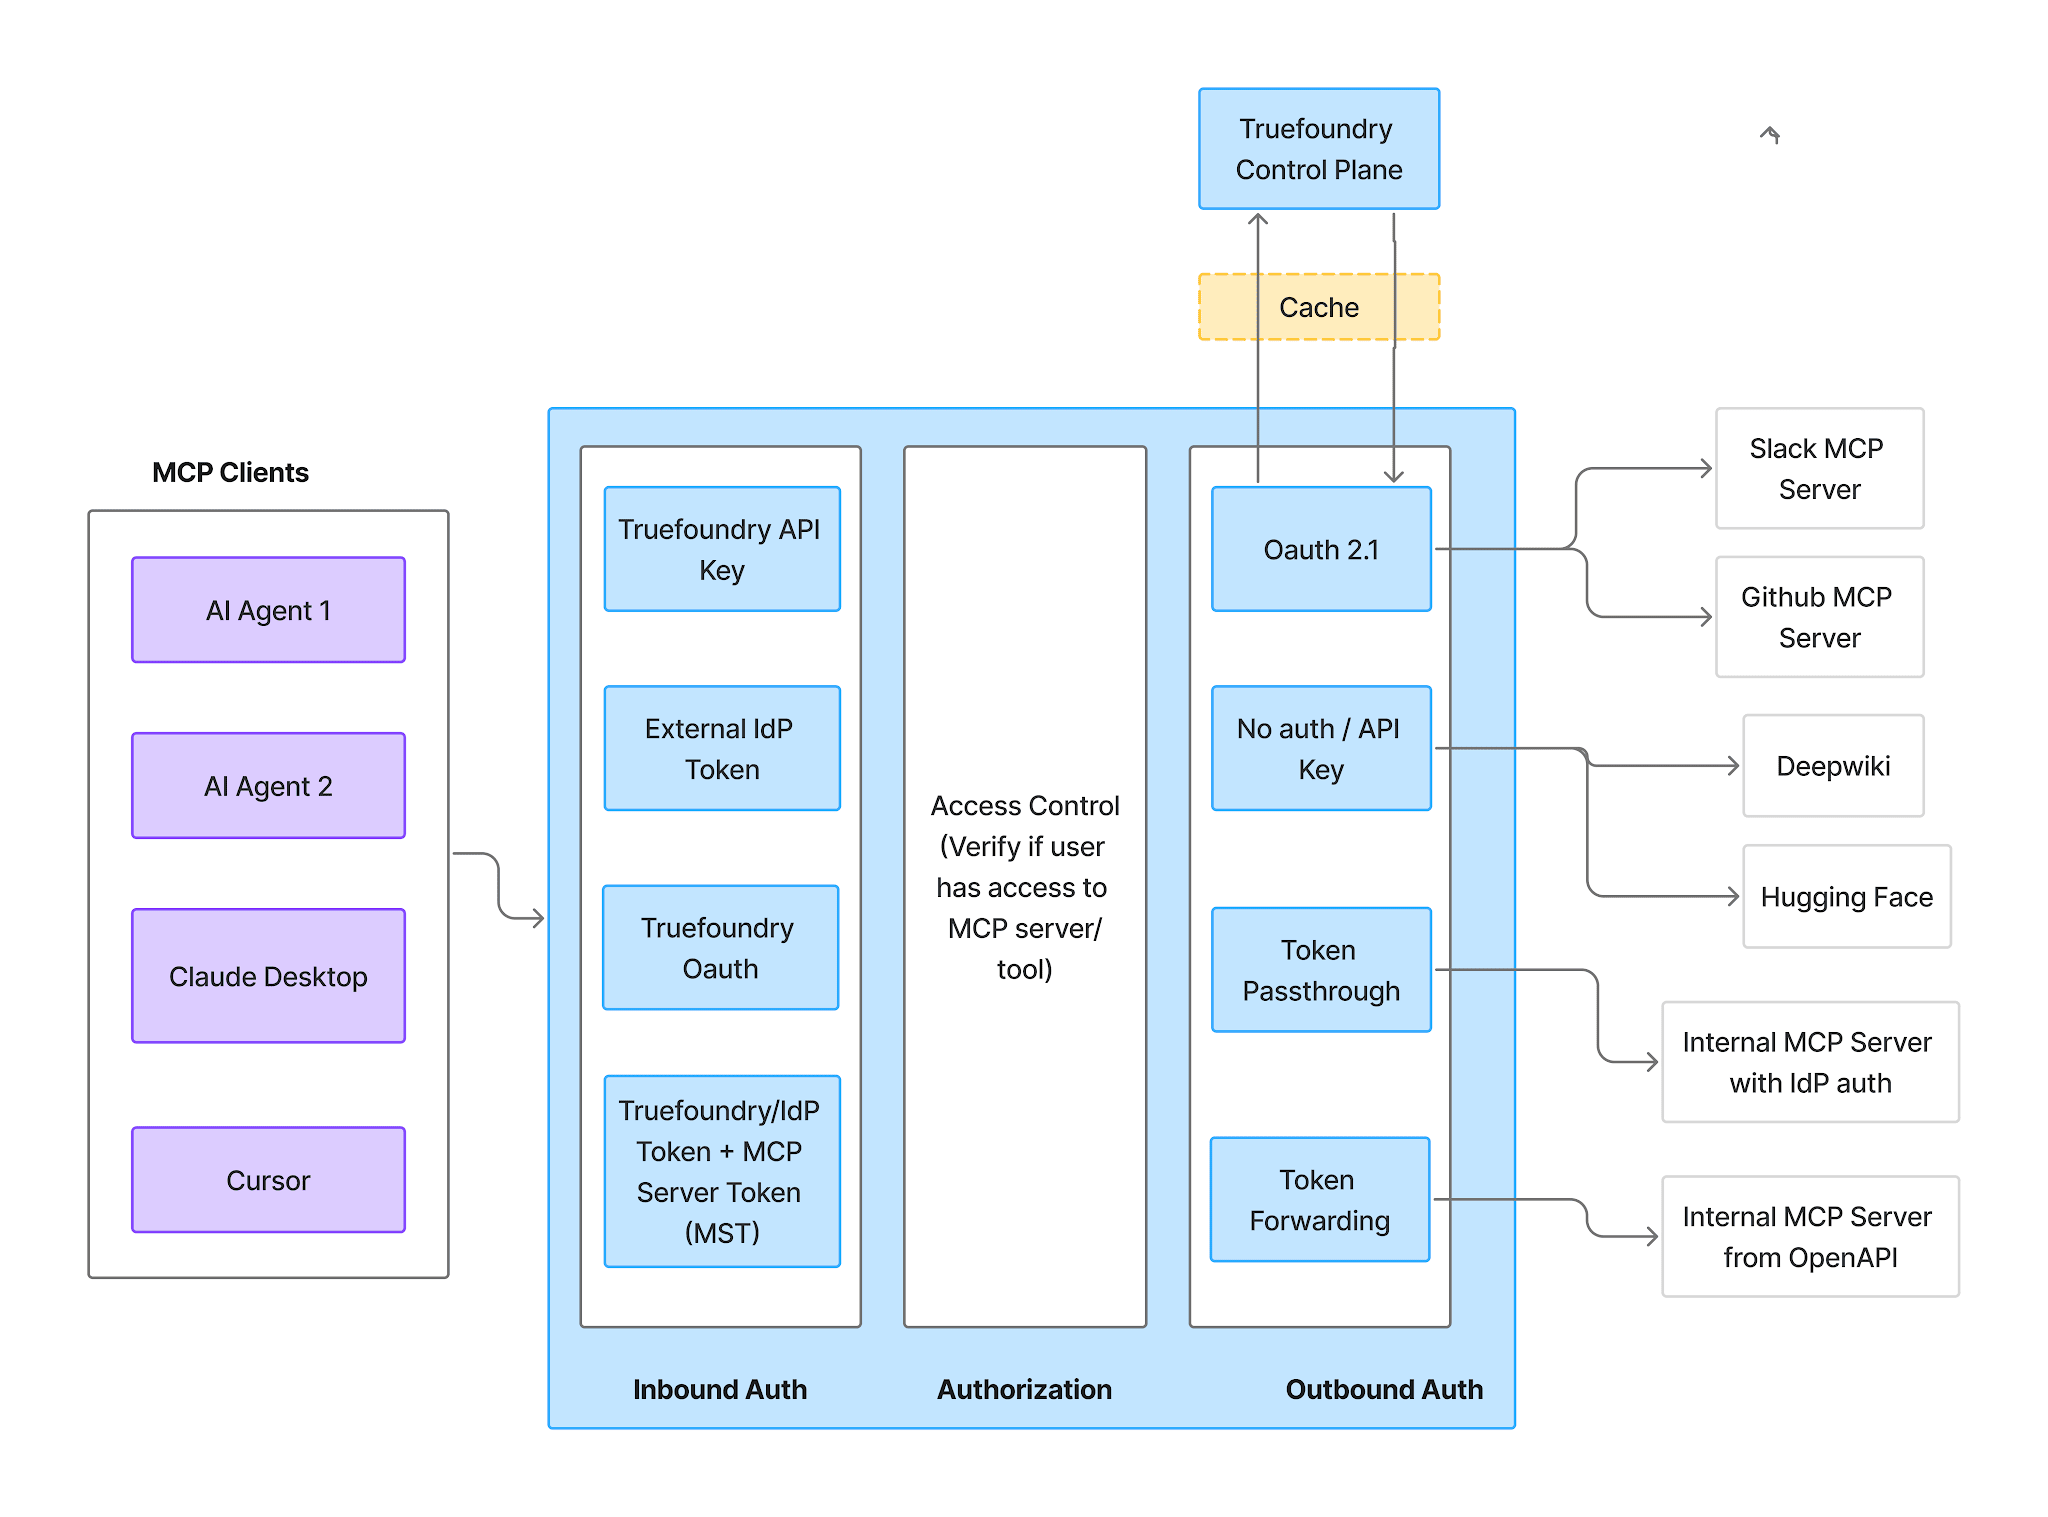
Qua auth — de directe strijd met Arcade’s sterkste punt — documenteert TrueFoundry negen uitgaande modi: OAuth2 authorization code, client credentials, token exchange / on-behalf-of (Okta en Entra jwt-bearer), gedeelde en individuele API-sleutels, geen auth, token passthrough, token forwarding en AWS SigV4, plus vier inkomende modi. Het publiceert ook een ondersteuningsmatrix voor het MCP-protocol over vier revisies van de specificatie tot 28-07-2026, met dekking voor OAuth 2.1, RFC 9728, RFC 7591, RFC 8707 en OIDC discovery per revisie. Arcade publiceert geen vergelijkbare matrix.
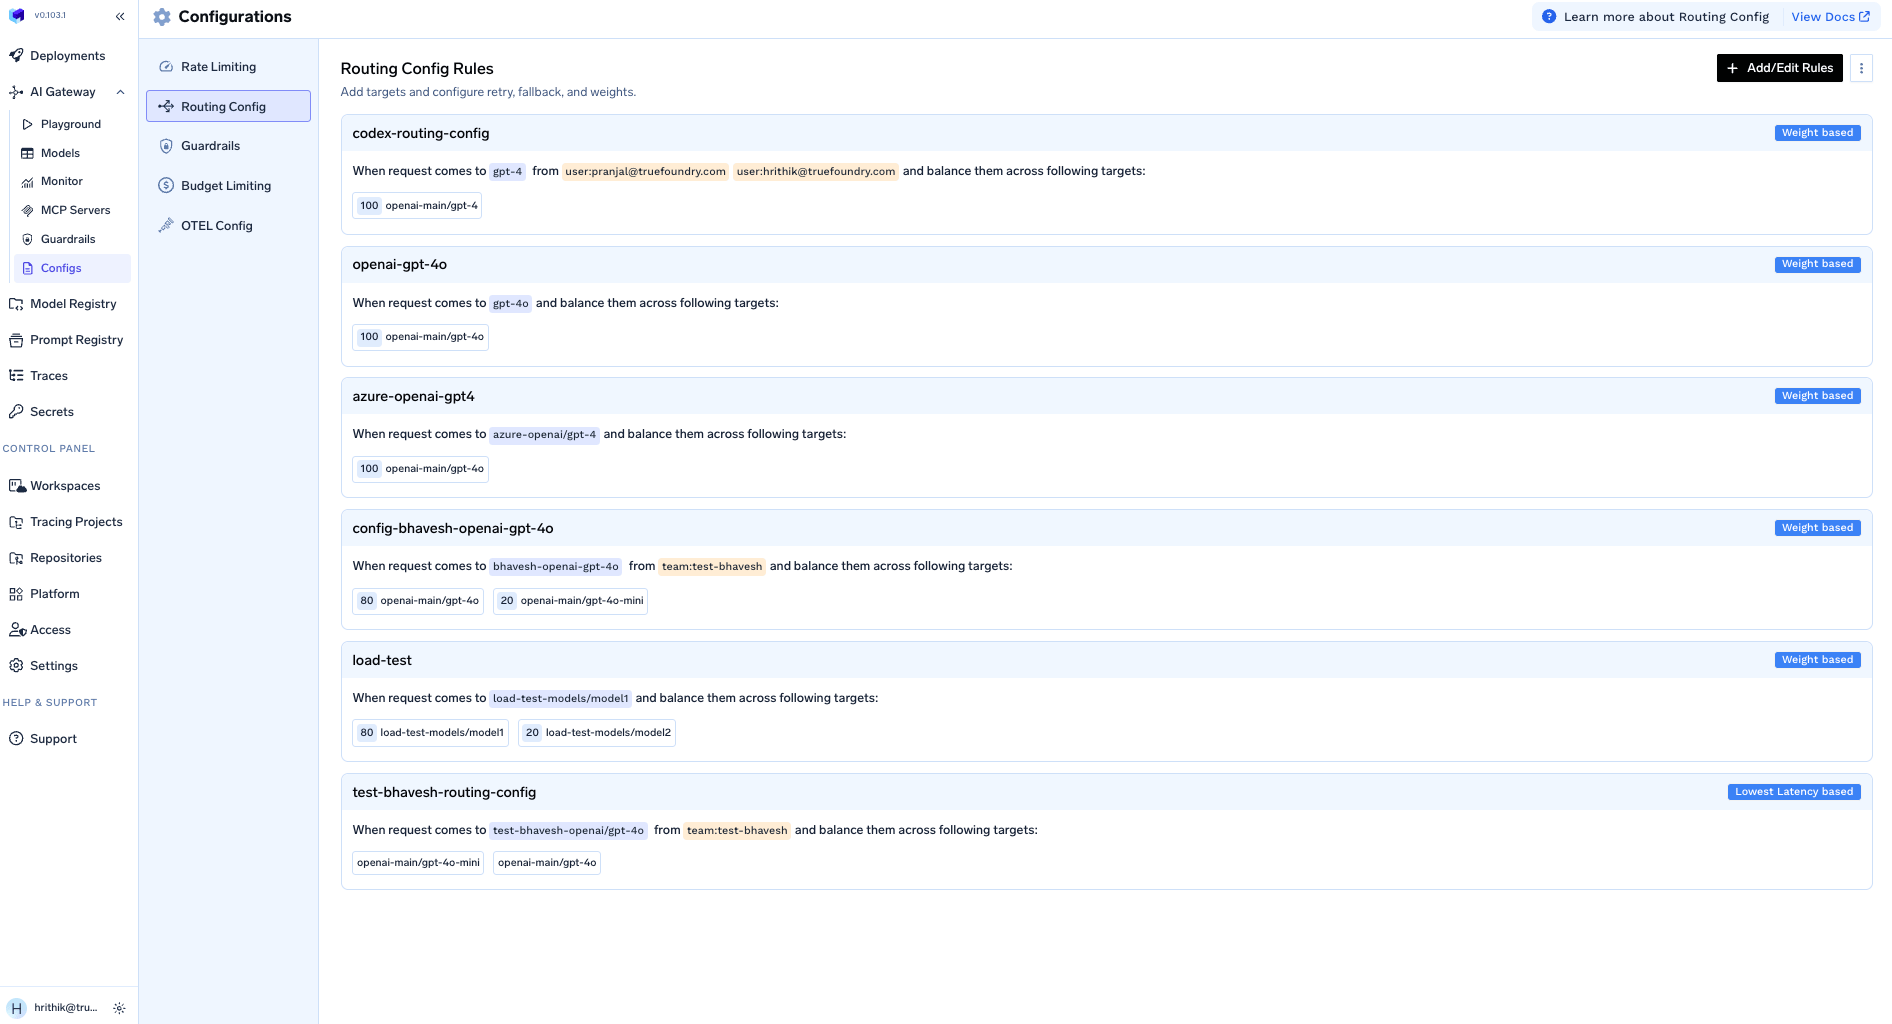
Goedkeuring via human-in-the-loop is een functionaliteit die Arcade niet documenteert: scopes van named, destructief of alles, verloop van rechten, en meldingen via e-mail, Slack, PagerDuty of Teams. Met MCP-toolannotaties (Geen / Alleen-lezen / Destructief) kun je goedkeuring vereisen voordat een agent een schrijf-actie uitvoert (meer details).
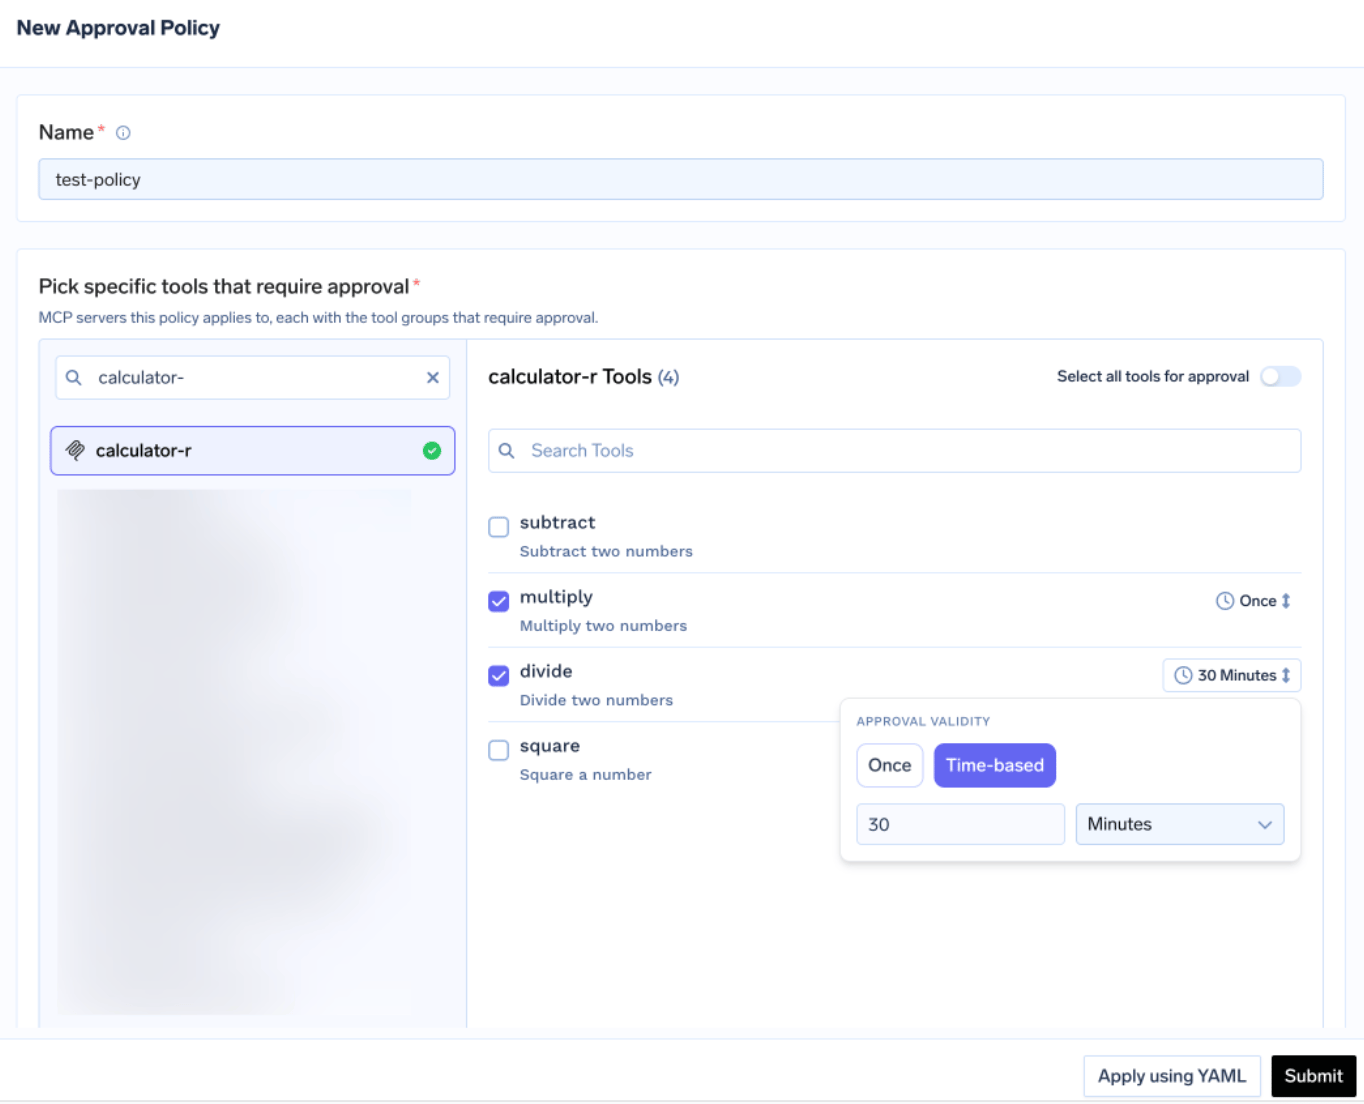
De AI Gateway. 1.000+ modellen van 28 benoemde providers achter één OpenAI-compatibele API, met routing op basis van gewicht (canary, sticky sessions), op prioriteit gebaseerde fallback met SLA-grenzen op TTFT en TPOT, op latency gebaseerde strategieën, exact-match en semantische caching, en rate limiting op tokens of requests per minuut, uur of dag.
Modeldeployment. vLLM, SGLang, Triton, TorchServe, TF Serving, MLflow en LitServe, met een modelregister, autoscaling op CPU, RPS of cron, en fractionele GPU's via TimeSlicing en MIG. Arcade heeft hier geen product voor en claimt dat ook niet.
Guardrails. Vier haken — LLM-invoer, LLM-uitvoer, MCP pre-tool en MCP post-tool — met negen ingebouwde guardrails (detectie van geheimen, codesicherheit, SQL-sanitizer, regex, prompt-injectie, PII, inhoudsmoderatie, Cedar, OPA) en 17 externe providers, waaronder Bedrock Guardrails, Azure Content Safety, CrowdStrike en Google Model Armor. Eerlijke kanttekening: guardrails voor inhoudsmoderatie, PII en prompt-injectie draaien alleen op de door TrueFoundry gehoste gateway, niet wanneer je deze zelf host.

Kosten en budgetten. Budget Limiting V2 met budgetten op tenant-niveau en team-niveau — “gebruik teambudgetten wanneer een teamlead de uitgaven van het eigen team moet beheren zonder rechten als tenant-admin” — afgebakend op subject, model, provider-account of metadata, met een modus die alleen waarschuwt. Kostenregistratie maakt gebruik van een open-source prijscatalogus op github.com/truefoundry/models; toewijzing verloopt via een X-TFY-METADATA-header.
RBAC en SSO. Subjecten kunnen een gebruiker, team, virtueel account of agent zijn. Resources omvatten provider-accounts, MCP-servers, agents, clusters, workspaces, repositories en secret groups, elk met een eigen rolfamilie. SSO via OIDC of SAML 2.0 met SCIM 2.0 provisioning — SAML-handleidingen voor negen IdP's, SCIM voor vier. Arcade documenteert vijf IdP-bronnen en geen SCIM.
Deployment en compliance. Zeven gedocumenteerde scenario's: SaaS in 12+ regio's en 3 clouds; self-hosted en VPC via Helm plus OpenTofu/Terraform, met handleidingen voor AWS, GCP, Azure, OpenShift en generieke Kubernetes; on-premise; en air-gapped, concreet gedocumenteerd op drie plaatsen. SOC 2 Type II, HIPAA en GDPR worden consistent geclaimd. ISO 27001: [VERIFIEER] — oudere documentatiepagina's vermelden het, de beveiligingspagina niet. SIEM-export komt binnenkort, een actuele achterstand ten opzichte van Arcade.
Prijzen: Developer $0 (3 gebruikers, 10k requests/gebruiker, 5 MCP-servers), Pro $25/gebruiker/mnd (onbeperkt aantal gebruikers, 20k requests/gebruiker, +$20 per extra 100K requests), Enterprise op maat. MCP-tool-calls maken gebruik van dezelfde bundel als LLM-requests — geen afzonderlijke MCP-meter.
Elke vermelding met "Niet gedocumenteerd" is gecontroleerd aan de hand van Arcade's documentatienavigatie en de bijbehorende product-, prijzen- en toolpagina's op 25 september 2026.
Twee productgrenzen, geen scorekaart. Arcade trok de grens bij de actie en ging daar dieper dan wie dan ook; TrueFoundry trok de grens rondom het gehele model- en agentpad.
1. Het probleem van twee producten. Arcade beheert tool-calls; het verwerkt geen modelverkeer. Op het moment dat je agent een LLM aanroept — wat voor elke agent geldt — heb je een tweede product nodig voor routing, fallback, caching en rate limits. Dat is geen kritiek; het is wat de documentatie van Arcade vermeldt. Maar de daadwerkelijke evaluatie wordt "Arcade plus een gateway" versus "één control plane", en de kosten en operationele omvang moeten op die basis worden vergeleken.
2. Identiteit raakt gefragmenteerd over twee control planes. Twee plaatsen waar een gebruiker, team of agent wordt gedefinieerd, twee plaatsen om accounts aan te maken en op te heffen, twee plaatsen om de toegang van een vertrekkende werknemer in te trekken. Arcade documenteert vijf IdP-gebruikersbronnen en geen SCIM; je gateway zal een eigen model hebben. Het synchroon houden daarvan is werk waar niemand rekening mee houdt. Meer in MCP-toegangsbeheer.
3. Kosten bevinden zich op twee plaatsen en worden op geen van beide verrekend. Arcade meet auth-gebeurtenissen en tool-calls; je gateway meet tokens. Geen van beide is op de hoogte van de ander, waardoor de vraag "wat kostte de support-agent vorige maand" verandert in een Excel-sheet. Arcade documenteert geen functionaliteit voor budgetten of kostenverrekening — rate limits knijpen het verkeer af, ze maximeren de uitgaven niet.
4. Auditlogs sluiten niet op elkaar aan. Arcade streamt logs van tool-uitvoeringen naar je SIEM, wat echt nuttig is. Maar de prompt die de call veroorzaakte, het model dat de uitkomst genereerde en de guardrail die wel of niet ingreep, bevinden zich in het andere systeem. Een incident reconstrueren betekent dat je twee logformaten moet correlereen op basis van tijdstempels.
Het argument is niet dat TrueFoundry autorisatie beter afhandelt dan Arcade. Het is dat autorisatie een van de zes of zeven dingen is die een platform goed moet doen, en het oplossen van één onderdeel laat er nog zes over.
TrueFoundry’s AI Gateway voegt slechts ongeveer 3-4 ms aan latency toe, verwerkt 350+ RPS op 1 vCPU en ontsluit 1.000+ LLM's achter één OpenAI-compatibele API. Die cijfers bepalen of je de gateway voor al het verkeer kunt plaatsen of alleen voor het belangrijke verkeer — en een controlepunt dat slechts een deel van het verkeer afdekt, is geen controlepunt.
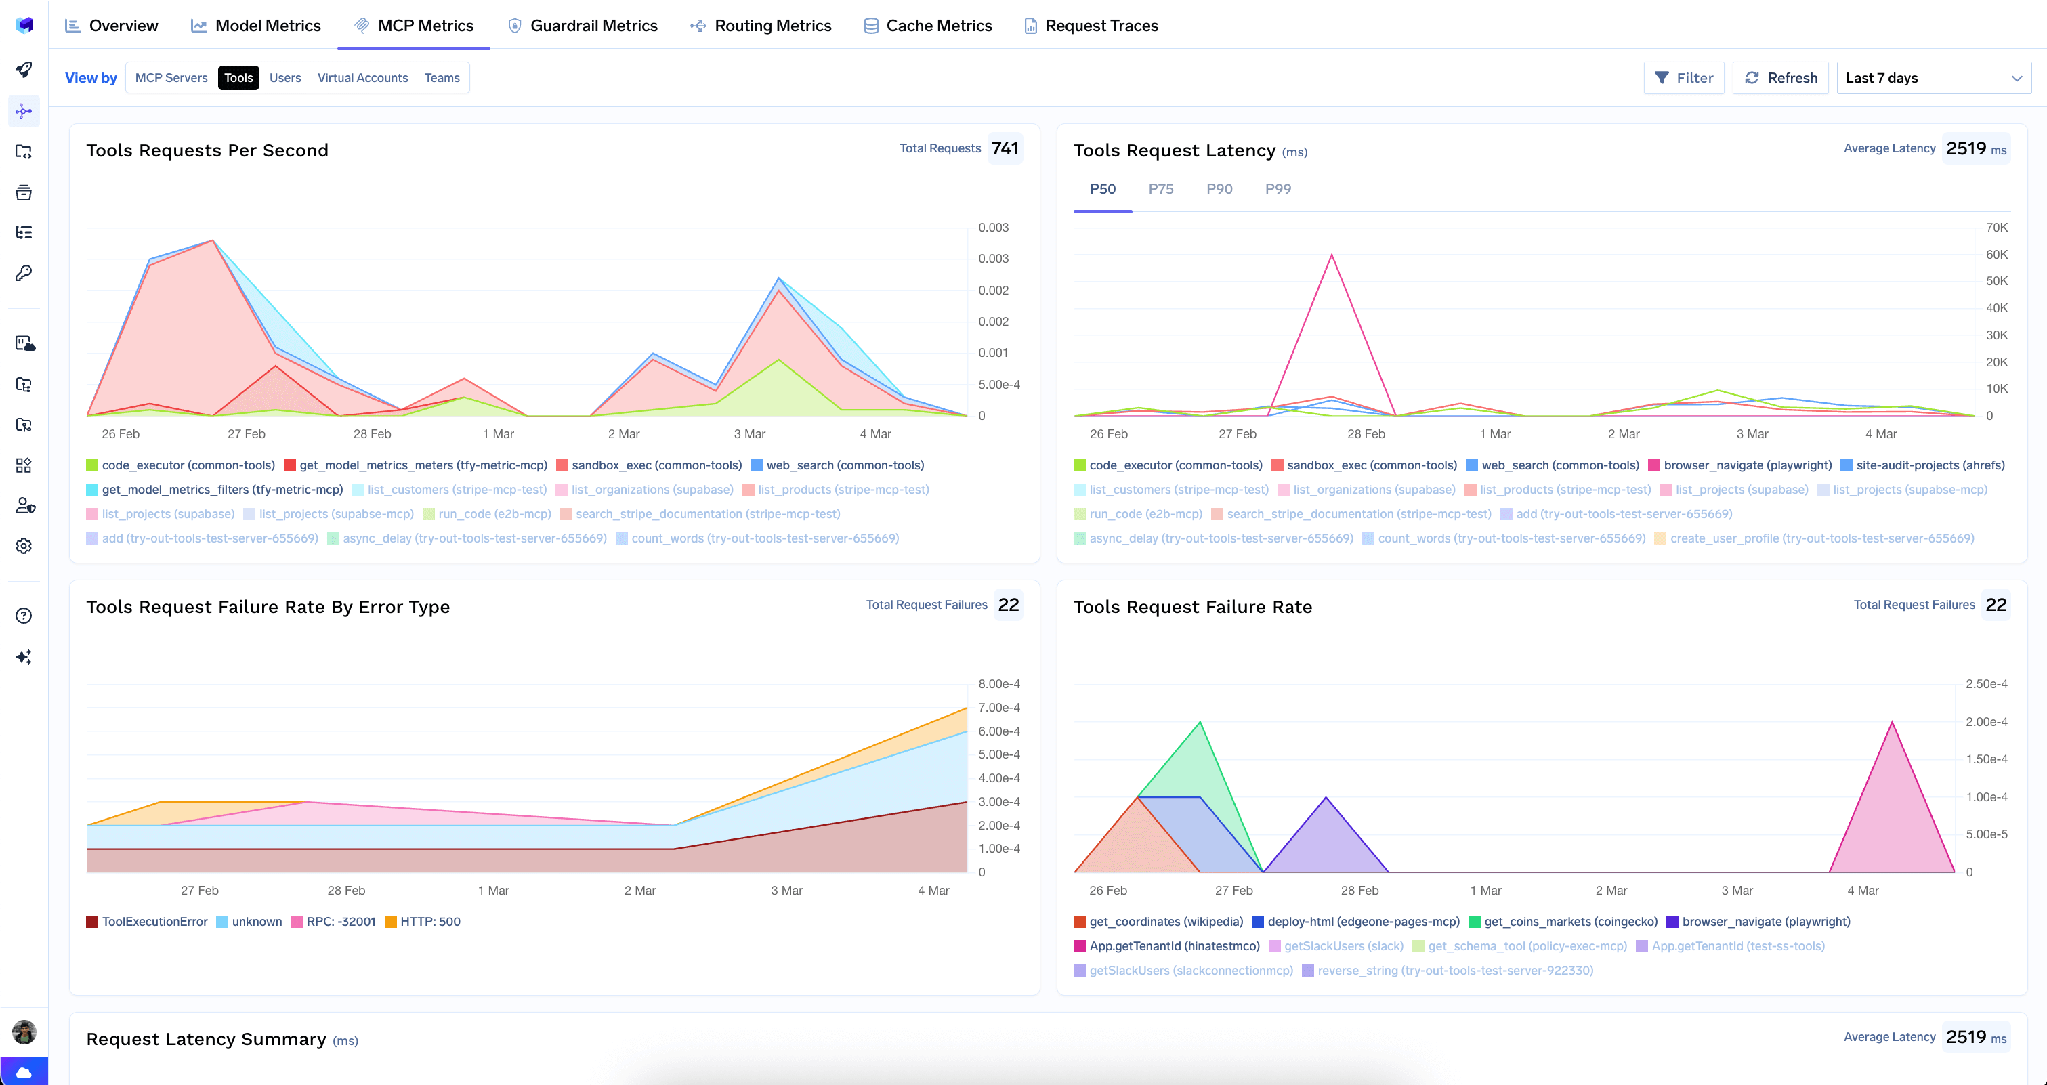
Omdat MCP-tool-calls en LLM-requests hetzelfde pad volgen, komen ze in dezelfde metrieken, traces en budgetten terecht. MCP-metrieken omvatten totale calls, populairste servers, populairste tools, RPS per server en P50-P99 latency met verdieping op tool-niveau — naast de modeluitgaven, niet in een afzonderlijk product.
Auto Routing is een knop om kosten te besparen die niet bestaat in een product dat zich alleen op tools richt. Over 550 prompts verlaagde het routen tussen modelniveaus op basis van de complexiteit van het verzoek de kosten met 69% met behoud van 98% van de kwaliteitsbaseline, waarbij de gemiddelde latency daalde van 7,6s naar 4,0s; bij realistisch productieverkeer liep de reductie op tot 80%. Combineer dat met teambudgetten en je krijgt kostentoewijzing die een teamlead daadwerkelijk kan beheren.
We willen liever dat je de juiste keuze maakt.
De tabel over de reikwijdte bevat de details. Dit is de samenvatting voor de besluitvorming.
Arcade.dev is een sterk product met een verdedigbare visie, echte enterprise-klanten, het opstellen van standaarden op hun naam en $ 72M aan kapitaal achter zich. Als iemand je vertelt dat het lichtgewicht is of dat het niet in je eigen infrastructuur kan draaien, hebben ze niet goed gekeken.
De reden om een andere keuze te maken is reikwijdte. Arcade beheert wat een agent mag doen. Het beheert niet met welk model de agent communiceert, wat dat kost, of de prompt een geheim heeft gelekt, of wie de destructieve call heeft goedgekeurd — en de eigen documentatie is daar duidelijk over. De echte vergelijking is dus Arcade plus een gateway plus een guardrail-laag plus een budgetteringsoplossing, versus één control plane dat alle vier bevat.
Als je grootste probleem OAuth over dertig SaaS-tools is, koop dan de oplossing die dat specifiek oplost. Als je grootste probleem is dat niemand kan zeggen wat je agents kosten, wat ze hebben aangeraakt en wie toestemming heeft gegeven, dan wil je de control plane.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



No, and it does not claim to be. Arcade’s only “gateway” product is the MCP Gateway, which federates tool servers. No model routing, fallback, provider failover or token-based rate limiting appears in its docs navigation as of 25 September 2026. Adopt Arcade and your model traffic still needs a gateway in front of it.
Yes. Arcade documents Helm-based self-hosting alongside Arcade Cloud, AWS and Azure marketplace deployments and hybrid MCP servers, with GCP coming soon, and markets on-prem and air-gapped. The caveat is documentation depth: as of 25 September 2026 there is no air-gapped install guide in the docs deploy section, whereas TrueFoundry documents air-gapped install across three doc pages.
For tool authorization specifically the alternatives are thin — that is Arcade’s moat. For an MCP gateway inside a broader control plane, TrueFoundry, Kong and IBM ContextForge are the usual comparisons; see best MCP gateways.
Nee. MCP-tool-aanroepen putten uit hetzelfde verzoekbudget als LLM-verzoeken, op dezelfde seats. Arcade meet twee dimensies op het Team-abonnement - authenticatiegebeurtenissen tegen $0,10 per stuk en tool-aanroepen tegen $0,01 per stuk - de moeite waard om te modelleren als uw agents praatgraag zijn.
Split. Arcade holds SOC 2 Type 2 since August 2025 and streams logs to your SIEM over OpenTelemetry today. TrueFoundry holds SOC 2 Type II, HIPAA and GDPR, but SIEM export is still coming soon. ISO 27001 is [VERIFY] for both. If SIEM streaming gates your rollout, Arcade wins that line item.



Het laatste nieuws, artikelen en bronnen in je inbox



















