October 24, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.




¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
La mayoría de las empresas protegen sus bases de datos, aplicaciones y sistemas de archivos mediante controles de acceso establecidos. Son muchas menos las que aplican salvaguardas equivalentes en los sistemas de IA, lo que crea brechas en torno a modelos, herramientas, agentes y datos conectados. Estas brechas pueden exponer información confidencial y aumentar los riesgos de seguridad, además de complicar las investigaciones tras incidentes de seguridad graves.
El control de acceso a la IA define qué usuarios, servicios o agentes pueden interactuar con los recursos de IA de la empresa. También regula las acciones permitidas una vez que la autenticación y la autorización se han realizado correctamente. Una gestión de acceso eficaz debe cubrir a cada usuario humano, identidad de servicio y agente de IA que intervenga en el flujo de trabajo.
Los entornos modernos plantean desafíos adicionales porque las aplicaciones de IA generativa conectan modelos con herramientas e información empresarial. Un puerta de enlace de LLM (LLM Gateway) puede centralizar la autenticación y los permisos de los modelos detrás de una única interfaz gobernada. Esta arquitectura protege la experiencia del usuario a la vez que reduce la fragmentación de la autorización en los modelos de lenguaje extensos.
Esta guía explica qué es el control de acceso a la IA, sus cuatro modelos operativos y sus principios fundamentales de seguridad. También examina cómo la inteligencia artificial refuerza los controles existentes y, por último, explica cómo la aplicación a nivel de infraestructura protege los modelos, agentes, herramientas y datos empresariales.
El significado del control de acceso a la IA es sencillo, aunque su implementación resulta compleja en entornos complicados. Define qué identidades pueden acceder a modelos, agentes, herramientas y conjuntos de datos. También determina las operaciones permitidas una vez que una identidad recibe acceso autenticado y autorizado.
Tres áreas definen el alcance práctico del control de acceso a la IA:
Estas protecciones evitan el acceso no autorizado a información confidencial, sistemas protegidos y propiedad intelectual de la empresa. También limitan las acciones no autorizadas una vez que un usuario legítimo inicia un flujo de trabajo con agentes. Una gobernanza eficaz abarca la identidad, la autoridad delegada, los permisos de recursos y todas las decisiones de acceso resultantes.
A diferencia de las aplicaciones convencionales, los agentes pueden seguir actuando a través de múltiples herramientas tras recibir una única solicitud. Por lo tanto, la autorización no puede detenerse en el inicio de sesión inicial. Las políticas deben seguir la identidad del usuario en cada llamada al modelo, solicitud de recuperación e invocación de herramienta.
Los sistemas de control de acceso empresarial utilizan marcos establecidos para conceder, aplicar y revisar permisos. Estos modelos de control de acceso siguen siendo relevantes para las cargas de trabajo de IA, aunque los agentes introducen una ejecución dinámica y una autoridad delegada. Por tanto, el control de acceso tradicional proporciona la base, mientras que las reglas contextuales abordan el comportamiento moderno de la IA.
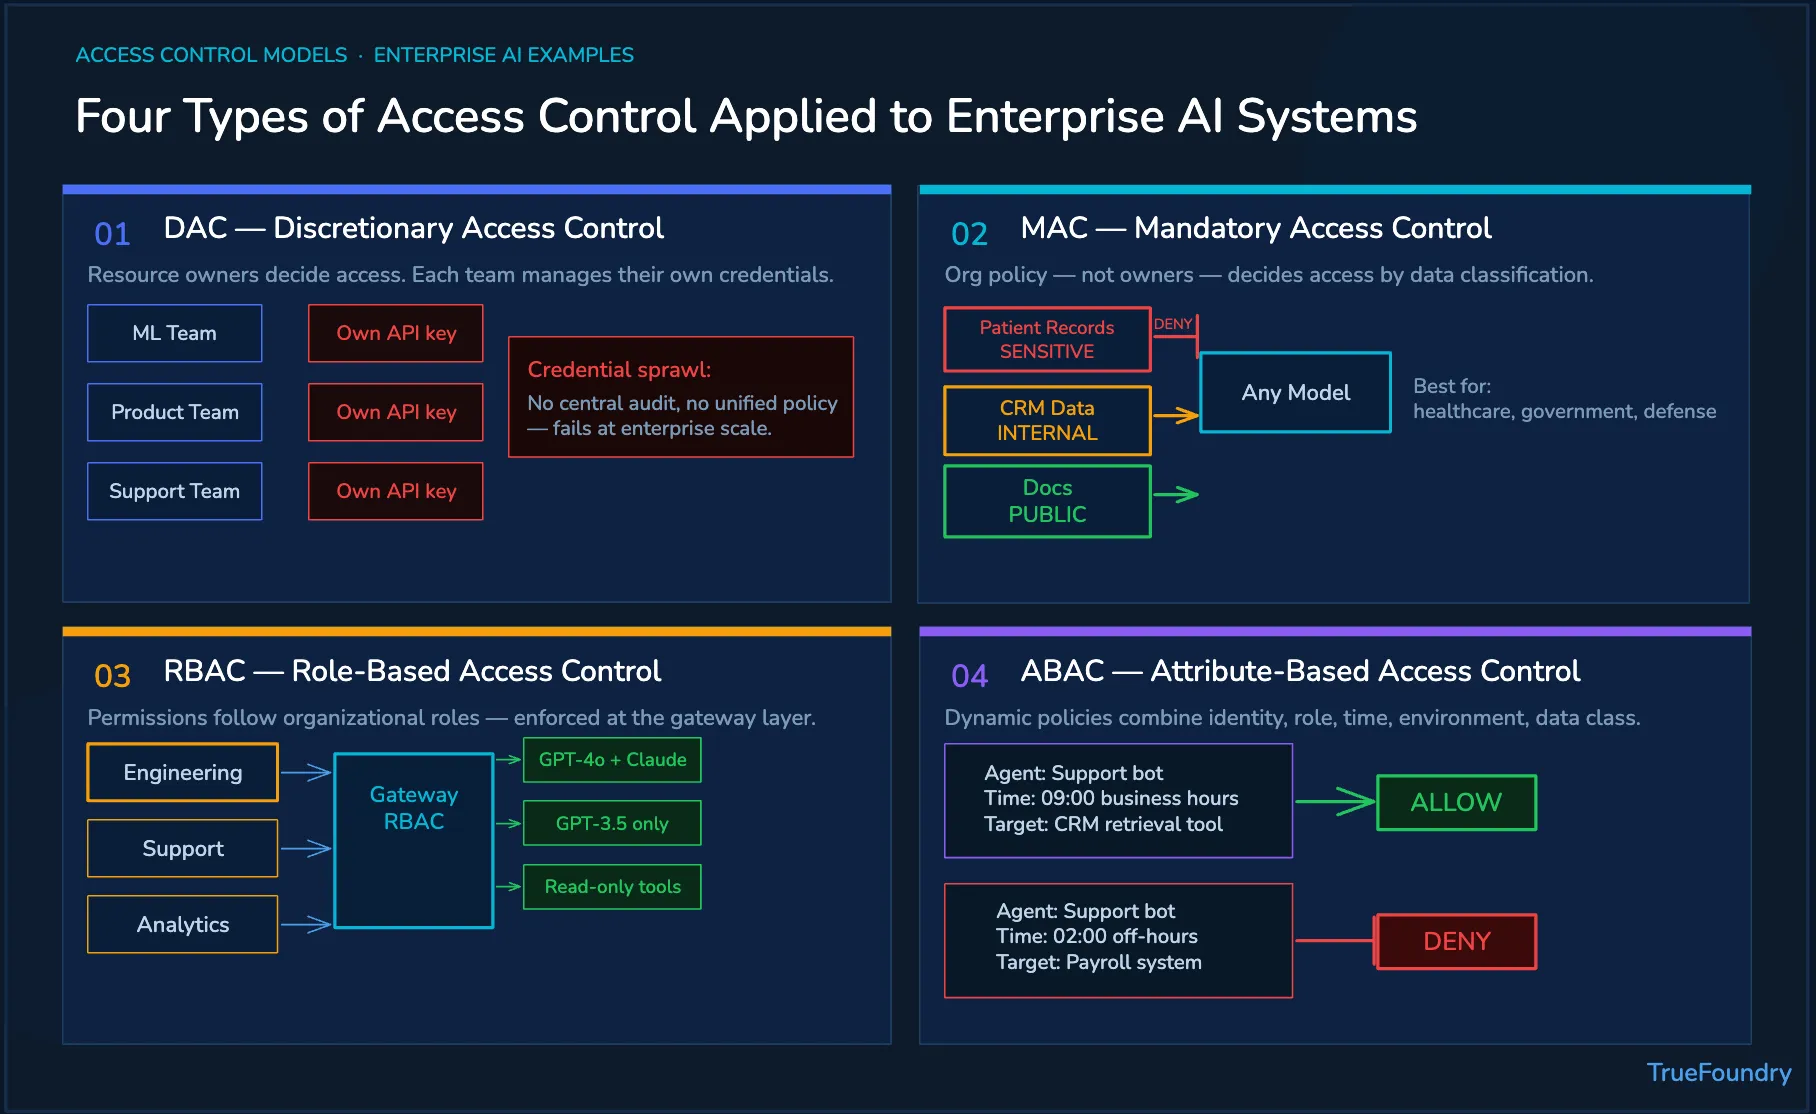
El Control de Acceso Discrecional permite a los propietarios de los recursos decidir quién recibe acceso. En entornos de IA, los equipos individuales pueden gestionar las credenciales de los modelos, los permisos de las herramientas y las configuraciones de los agentes. Esta flexibilidad puede favorecer la experimentación cuando los flujos de trabajo son pequeños y tienen una propiedad clara.
Este enfoque se vuelve complicado en equipos distribuidos y recursos de producción compartidos. Las decisiones incoherentes pueden provocar una proliferación de credenciales, un aumento excesivo de privilegios y una falta de responsabilidad. Por tanto, el DAC requiere una revisión centralizada antes de que el acceso se extienda más allá de los entornos de desarrollo aislados.
El Control de Acceso Obligatorio aplica clasificaciones definidas por la organización en lugar de la discreción del propietario del recurso. Los modelos reciben permisos de acuerdo con etiquetas de información y restricciones de recursos. Este modelo es adecuado para entornos gubernamentales, sanitarios, financieros y de defensa con requisitos de gestión estrictos.
El MAC puede impedir que determinados modelos procesen registros restringidos o conjuntos de datos de producción. Su eficacia depende de una clasificación precisa y de políticas de seguridad coherentes. Un etiquetado deficiente puede provocar fallos de cumplimiento o exponer información fuera de los límites aprobados.
Los equipos deben conectar las reglas MAC con los marcos de seguridad de IA aplicables. Esta alineación ayuda a traducir los requisitos de cumplimiento normativo en clasificaciones, controles, pruebas y propiedad definidos.
El Control de Acceso Basado en Roles asigna permisos según las responsabilidades organizativas. Los roles de ingeniería, soporte, análisis y seguridad reciben acceso a modelos o herramientas predefinidos. Este modelo simplifica el aprovisionamiento cuando las responsabilidades se mantienen estables en los equipos y las aplicaciones.
El RBAC facilita la gobernanza de identidades, la gestión de identidades y la aplicación repetible de políticas en las cargas de trabajo empresariales. La aplicación en la puerta de enlace evalúa los roles antes de que las solicitudes lleguen a los modelos o herramientas. La gobernanza centralizada de la IA también vincula los permisos con la responsabilidad, la auditabilidad y la supervisión del ciclo de vida.
El Control de Acceso Basado en Atributos evalúa la identidad, el departamento, el entorno, el tiempo, la clasificación del recurso y el origen de la solicitud. Estas señales contextuales permiten políticas de acceso dinámicas para flujos de trabajo de agentes complejos. Las políticas pueden permitir el uso de herramientas de atención al cliente durante el horario aprobado y denegar el acceso a recursos de producción en otros casos.
El ABAC también puede examinar el comportamiento del usuario, el riesgo actual y los patrones de acceso recientes en tiempo real. Permite tomar decisiones granulares cuando las condiciones de la tarea cambian rápidamente. Es necesario establecer una jerarquía clara de políticas, ya que los atributos en conflicto pueden producir resultados incoherentes.
Un control de acceso sólido en IA depende de cuatro principios que se aplican a todos los modelos de acceso. Estas prácticas recomendadas reducen la exposición creada por una configuración incorrecta de los permisos. Refuerzan la postura de seguridad de la organización y conectan el diseño de permisos con la gestión de riesgos empresariales.
Estos principios también reducen la exposición a las nuevas amenazas a la seguridad de la IA. Cada permiso debe tener un propietario, un propósito aprobado, un calendario de revisión y una condición de revocación.
La IA también refuerza las operaciones de acceso existentes mediante un análisis más rápido y una toma de decisiones adaptativa. El aprendizaje automático puede examinar grandes cantidades de datos de usuarios, servicios, dispositivos y aplicaciones. Estas capacidades complementan los métodos tradicionales y ayudan a los equipos a reconocer los riesgos cambiantes antes de que continúe un acceso perjudicial.
La IA también puede reforzar la seguridad física en instalaciones y áreas restringidas. El reconocimiento facial, el análisis de vídeo y los dispositivos IoT pueden ayudar a identificar amenazas a la seguridad física. Estas capacidades deben operar dentro de sistemas de seguridad regulados que aborden la privacidad, la proporcionalidad y la gestión de falsos positivos.
Integrar el control de acceso a la IA dentro del código de la aplicación se vuelve difícil a medida que se multiplican los modelos, agentes y herramientas. TrueFoundry aplica reglas de acceso a través de puerta de enlace de IA (AI Gateway), que opera dentro de la ruta de inferencia. Centraliza la autenticación, la autorización, la supervisión y los controles a través de una única plataforma.
Este enfoque a nivel de infraestructura refuerza la seguridad de los datos, ya que cada solicitud atraviesa la misma capa de cumplimiento. También ayuda a los equipos a identificar configuraciones erróneas antes de que se conviertan en vulnerabilidades de seguridad graves. Las políticas se mantienen coherentes en todos los proveedores, aplicaciones, agentes, herramientas y entornos de despliegue.
Reserve una demostración para ver cómo TrueFoundry centraliza la identidad, los controles de políticas y la auditabilidad en todas las cargas de trabajo de IA empresarial en producción.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada