



November 19, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Den Großteil des Jahres 2024 drehte sich die Diskussion um Agenten um Frameworks. Ende 2025 hatte sich der Fokus verschoben. Unternehmen fragten nicht mehr wie bauen wir einen Agenten? sondern begannen zu fragen wie betreiben wir tausende davon sicher? Dieser Wandel machte die Agent-Control-Plane – die Ebene zwischen Agenten, den von ihnen aufgerufenen Modellen, den genutzten Tools und den dafür verantwortlichen Menschen – zur folgenreichsten Architektur-Entscheidung des Jahres.
Zwei starke Antworten haben sich an den entgegengesetzten Enden des Spektrums herauskristallisiert. Microsoft Agent 365, allgemein verfügbar seit dem 1. Mai 2026, behandelt Agenten als Identitäten erster Klasse innerhalb des Microsoft-Graphs und erweitert Entra, Purview und Defender, um sie zu steuern. TrueFoundrys Plattform – ein AI Gateway, MCP Gateway und Agent Gateway auf einer einzigen Datenebene – läuft in Ihrer Cloud, vor Ihren Modellen und Tools, und steuert, wie jeder Agent (jedes Framework, jeder Anbieter) tatsächlich ausgeführt wird.
Dieser Artikel ist ein ehrlicher technischer Vergleich. Er basiert auf der öffentlichen Anbieterdokumentation und der Berichterstattung zum Marktstart mit Stand Juni 2026; Quellenangaben finden Sie am Ende.
Das Design von Microsoft basiert auf der Idee, dass Agenten genauso verwaltet werden sollten wie Benutzer – durch Identität, Richtlinien und dieselben Admin-Tools, die die IT bereits nutzt. Microsoft beschreibt Agent 365 als einheitliche Control-Plane zur Überwachung der Sicherheit von KI-Agenten in unterstützten Microsoft- und verbundenen Umgebungen. In der Praxis zeigt sich dies in zwei verschiedenen Erfahrungen: einem No-Code Agent Builder, den jeder Wissensarbeiter nutzen kann, und einer Registry auf Admin-Ebene, die von IT- und Sicherheitsteams betrieben wird.
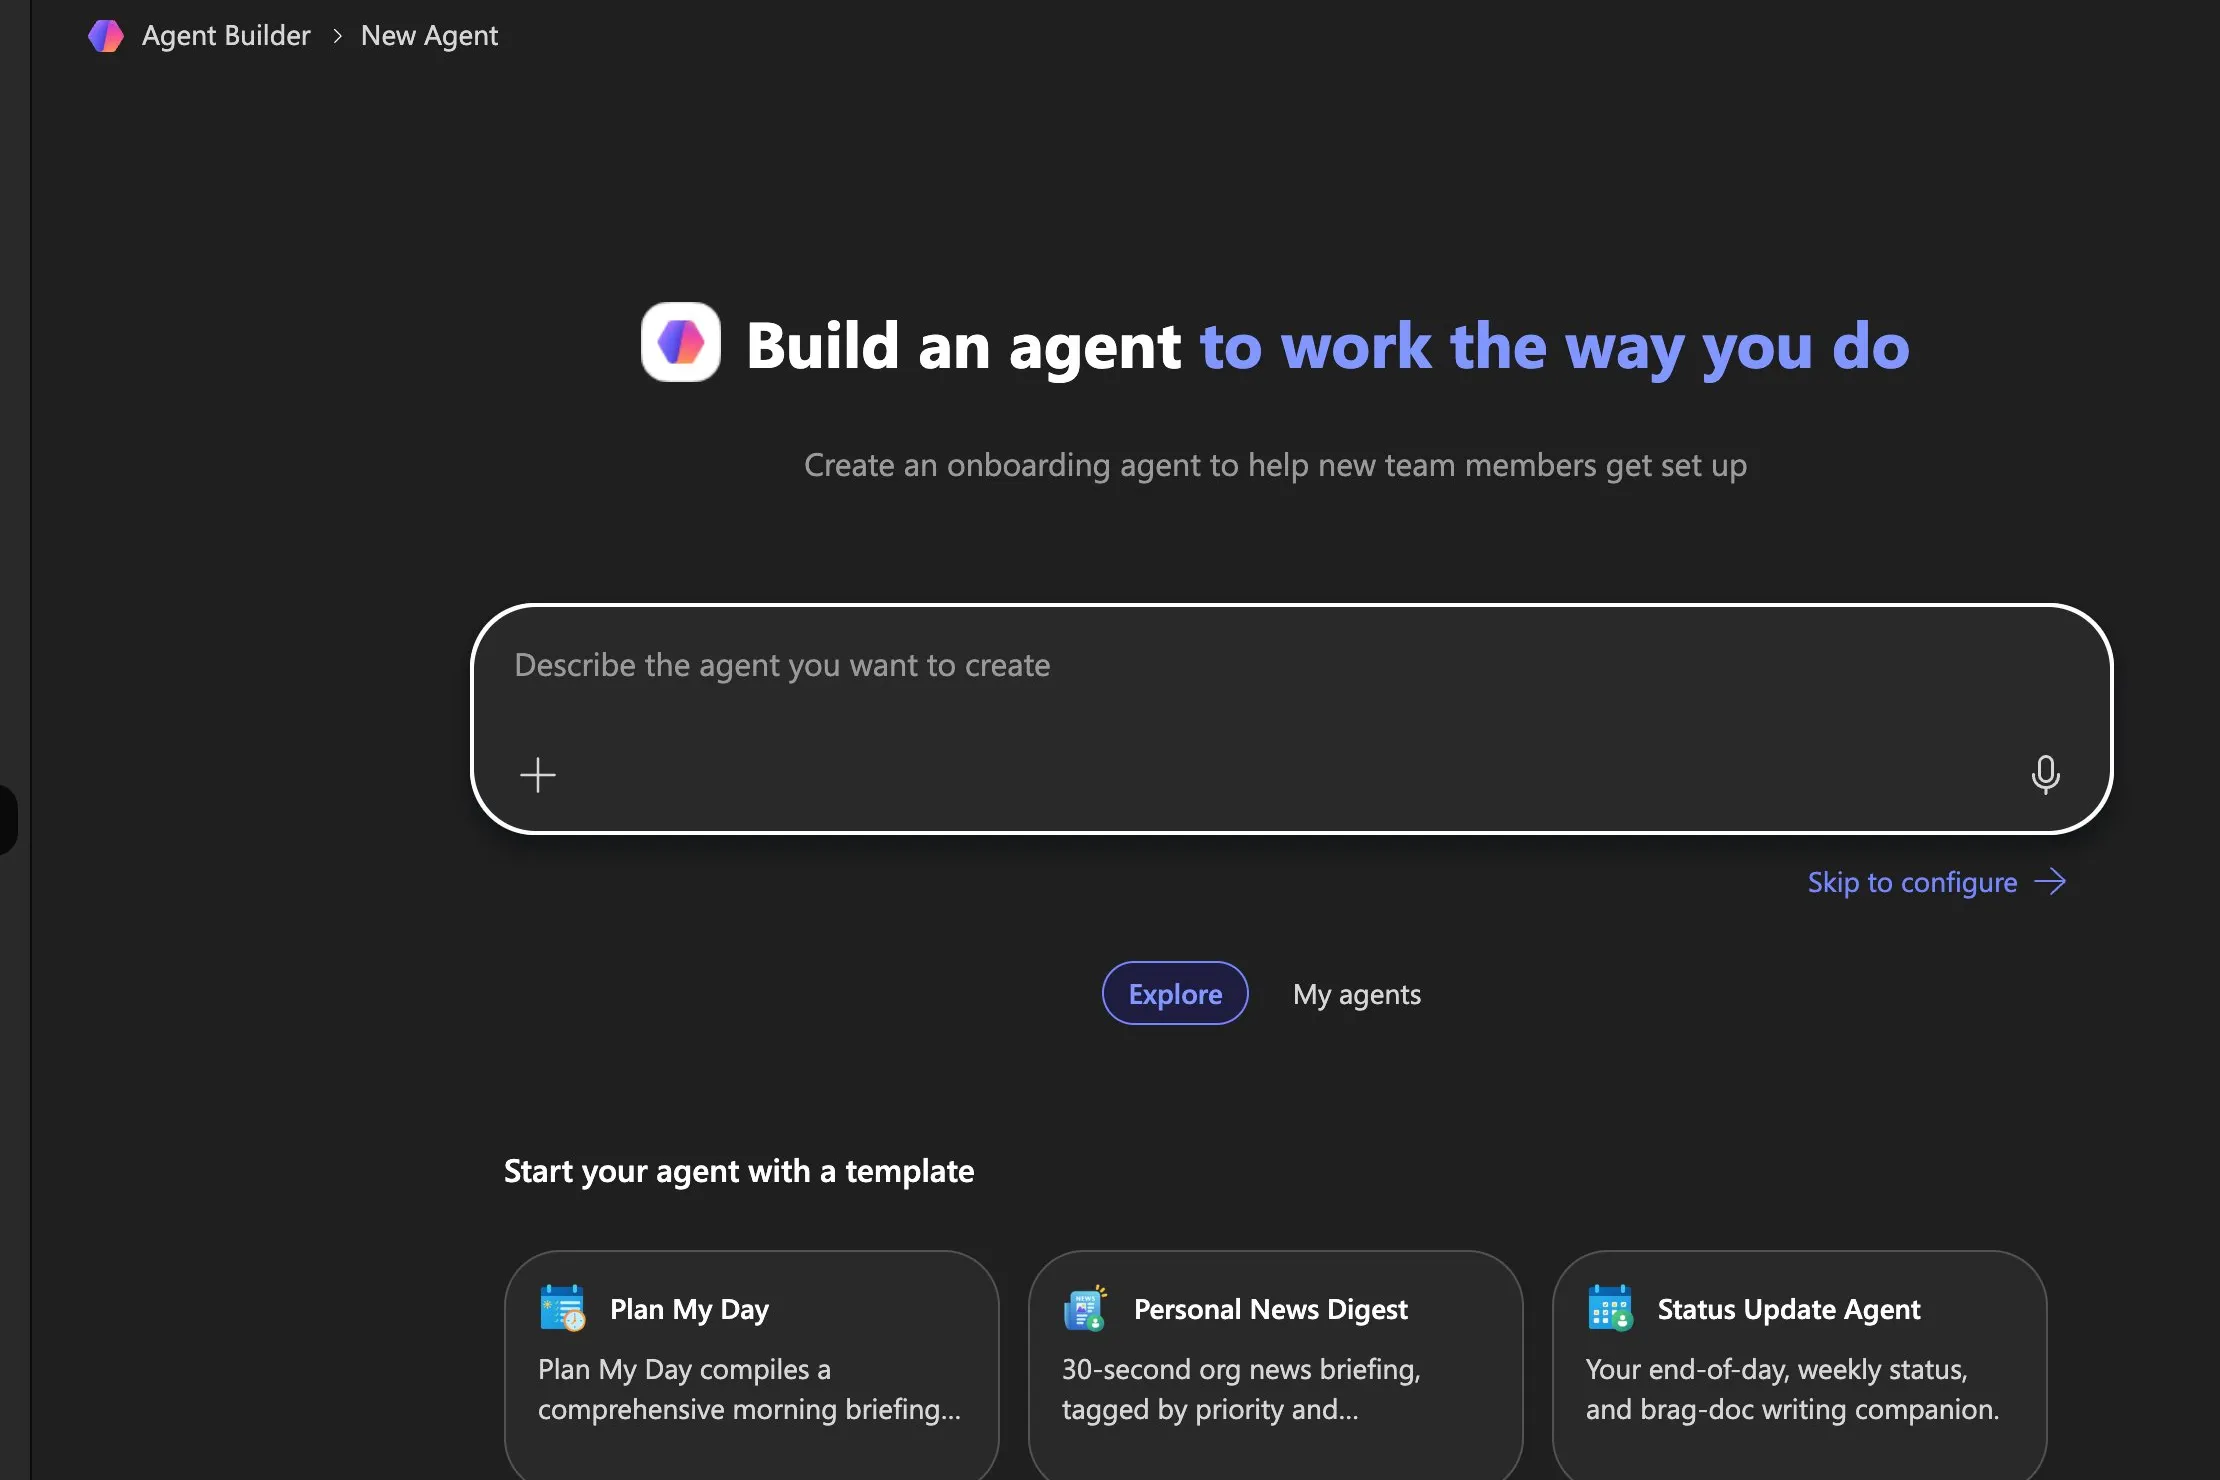
Genau dieses Verteilungsmodell – jeder Benutzer kann einen Agenten starten – ist der Grund, warum die Registry auf der anderen Seite der Plattform so wichtig ist. Hier erstellte Agenten, aus dem Agent Store installierte Agenten, von Ökosystem-Partnern eingebrachte Agenten und von Defender entdeckte Schatten-Agenten fließen alle in ein zentrales Inventar im Microsoft 365 Admin Center, wobei jeder durch eine Microsoft Entra Agent ID identifiziert wird.
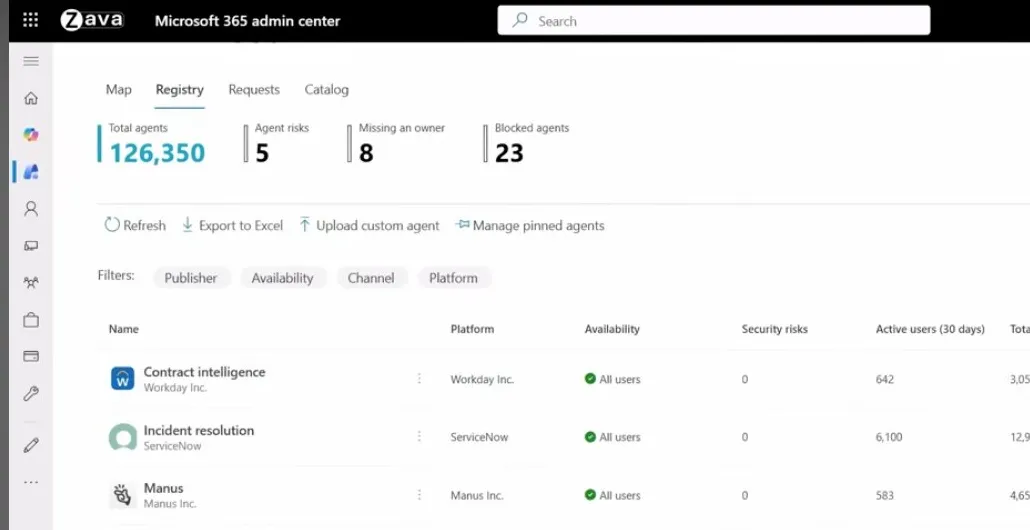
Unter der Benutzeroberfläche bilden drei Säulen das Fundament: Beobachten, Steuern, und Absichern – jede davon gestützt durch ein spezifisches Microsoft-Produkt: Identität über Microsoft Entra Agent ID; Datensicherheit über Microsoft Purview (Vertraulichkeitsbezeichnungen, DLP, eDiscovery, Aufbewahrungsrichtlinien); Bedrohungsschutz über Microsoft Defender (Posture Management, Erkennung von Shadow-AI, Reaktion auf Vorfälle). Für Entwickler stellt Microsoft ein Agent 365 SDK in Python, JavaScript und .NET bereit, inklusive Integrationen für gängige Agent-Frameworks und KI-Plattformen.
TrueFoundry ging den umgekehrten Weg. Während Microsoft fragte: Wie steuern wir Agenten innerhalb von Microsoft 365?, fragte TrueFoundry: Wie betreiben wir Agenten – unabhängig von Framework, Modell oder Cloud – mit der Sicherheit, Beobachtbarkeit und Kostenkontrolle eines produktiven Systems? Die Plattform besteht aus drei koordinierten Schichten auf einer einzigen Datenebene:
Das Agent Gateway verdient einen genaueren Blick, da es die Schicht ist, die ein Modell-Gateway von einer umfassenderen Agenten-Steuerungsebene unterscheidet. TrueFoundry bringt den Unterschied präzise auf den Punkt: Ein KI-Gateway verwaltet zustandslose Prompts und Token; ein Agenten- Gateway ist die Datenebene für agentische KI – zustandsbehaftete Sitzungen, mehrstufige Ausführung und der Datenaustausch zwischen Agenten und den von ihnen aufgerufenen Tools. Betrachten Sie es als ein Service-Mesh, das speziell für agentische Systeme entwickelt wurde.
Es bietet sechs Kontrollpfeiler: einheitliche Agentenausführung durch eine einzige, kontrollierte Schicht; Beobachtbarkeit und Tracing auf Schritt-Ebene; Durchsetzung von Richtlinien und RBAC; zuverlässige Aufgabenausführung mit Wiederholungsversuchen, Fallbacks und Timeouts; automatische Skalierung unter Last; sowie Framework-Unabhängigkeit (LangChain, CrewAI, AutoGen oder vollständig eigene Lösungen). Bemerkenswert ist, dass das zugrunde liegende Agent-Gateway-Projekt ein Open-Source-Projekt der Linux Foundation ist – das bedeutet, die Steuerungsebene ist keine proprietäre Blackbox und Sie sind nicht an das Framework eines einzelnen Anbieters gebunden.
Wenn die drei Gateways das Fundament bilden, ist das Agent Harness die verwaltete Laufzeitumgebung, die darauf aufbaut. Ein Harness ist die Laufzeitschicht um ein LLM herum – die Orchestrierungsschleife, die plant, Tools aufruft, den Kontext verwaltet, sensible Aktionen durch Freigabeprozesse absichert und den vollständigen Trace aufzeichnet. Es ist das, was einen Modellaufruf in einen zuverlässigen, langlebigen Agenten verwandelt. Das Agent Harness von TrueFoundry führt dies als Managed Service zusammen: Modell auswählen, MCP-Server verbinden, kontrollierte Fähigkeiten aus einer Registrierung hinzufügen, Anweisungen schreiben und bereitstellen.
TrueFoundry hat den entgegengesetzten Ansatz gewählt. Während Microsoft fragte: Wie steuern wir Agenten innerhalb von Microsoft 365?, fragte TrueFoundry: Wie betreiben wir Agenten – unabhängig von Framework, Modell oder Cloud – mit der Sicherheit, Beobachtbarkeit und Kostenkontrolle eines produktiven Systems? Die Plattform besteht aus drei koordinierten Schichten auf einer einzigen Datenebene:
Das Agent Gateway verdient eine genauere Betrachtung, da es die Ebene ist, die ein Modell-Gateway von einer umfassenderen Agenten-Steuerungsebene unterscheidet. TrueFoundry definiert diesen Unterschied präzise: Ein AI Gateway verwaltet zustandslose Prompts und Token; ein Agent Gateway ist die Datenebene für agentische KI – zustandsbehaftete Sitzungen, mehrstufige Ausführungen und der Datenaustausch zwischen Agenten und den von ihnen aufgerufenen Tools. Betrachten Sie es als ein Service-Mesh, das speziell für agentische Systeme entwickelt wurde.
Es bietet sechs Kontrollsäulen: einheitliche Agentenausführung durch eine einzige, verwaltete Ebene; schrittweise Beobachtbarkeit und Tracing; Durchsetzung von Richtlinien und RBAC; zuverlässige Aufgabenausführung mit Wiederholungsversuchen, Fallbacks und Timeouts; automatische Skalierung bei Last sowie Framework-Unabhängigkeit (LangChain, CrewAI, AutoGen oder vollständig eigene Lösungen). Bemerkenswert ist, dass das zugrunde liegende Agent-Gateway-Projekt ein Open-Source-Projekt der Linux Foundation ist – das bedeutet, die Steuerungsebene ist keine proprietäre Blackbox und Sie sind nicht an das Framework eines einzelnen Anbieters gebunden.
Wenn die drei Gateways das Fundament bilden, ist das Agent Harness die verwaltete Laufzeitumgebung, die darauf aufbaut. Ein Harness ist die Laufzeitschicht um ein LLM herum – die Orchestrierungsschleife, die plant, Tools aufruft, den Kontext verwaltet, sensible Aktionen durch Freigabeprozesse absichert und den gesamten Trace aufzeichnet. Es ist das, was einen Modellaufruf in einen zuverlässigen, langlebigen Agenten verwandelt. TrueFoundry bündelt dies im Agent Harness als Managed Service: Modell auswählen, MCP-Server verbinden, verwaltete Skills aus einer Registry hinzufügen, Anweisungen schreiben und bereitstellen.
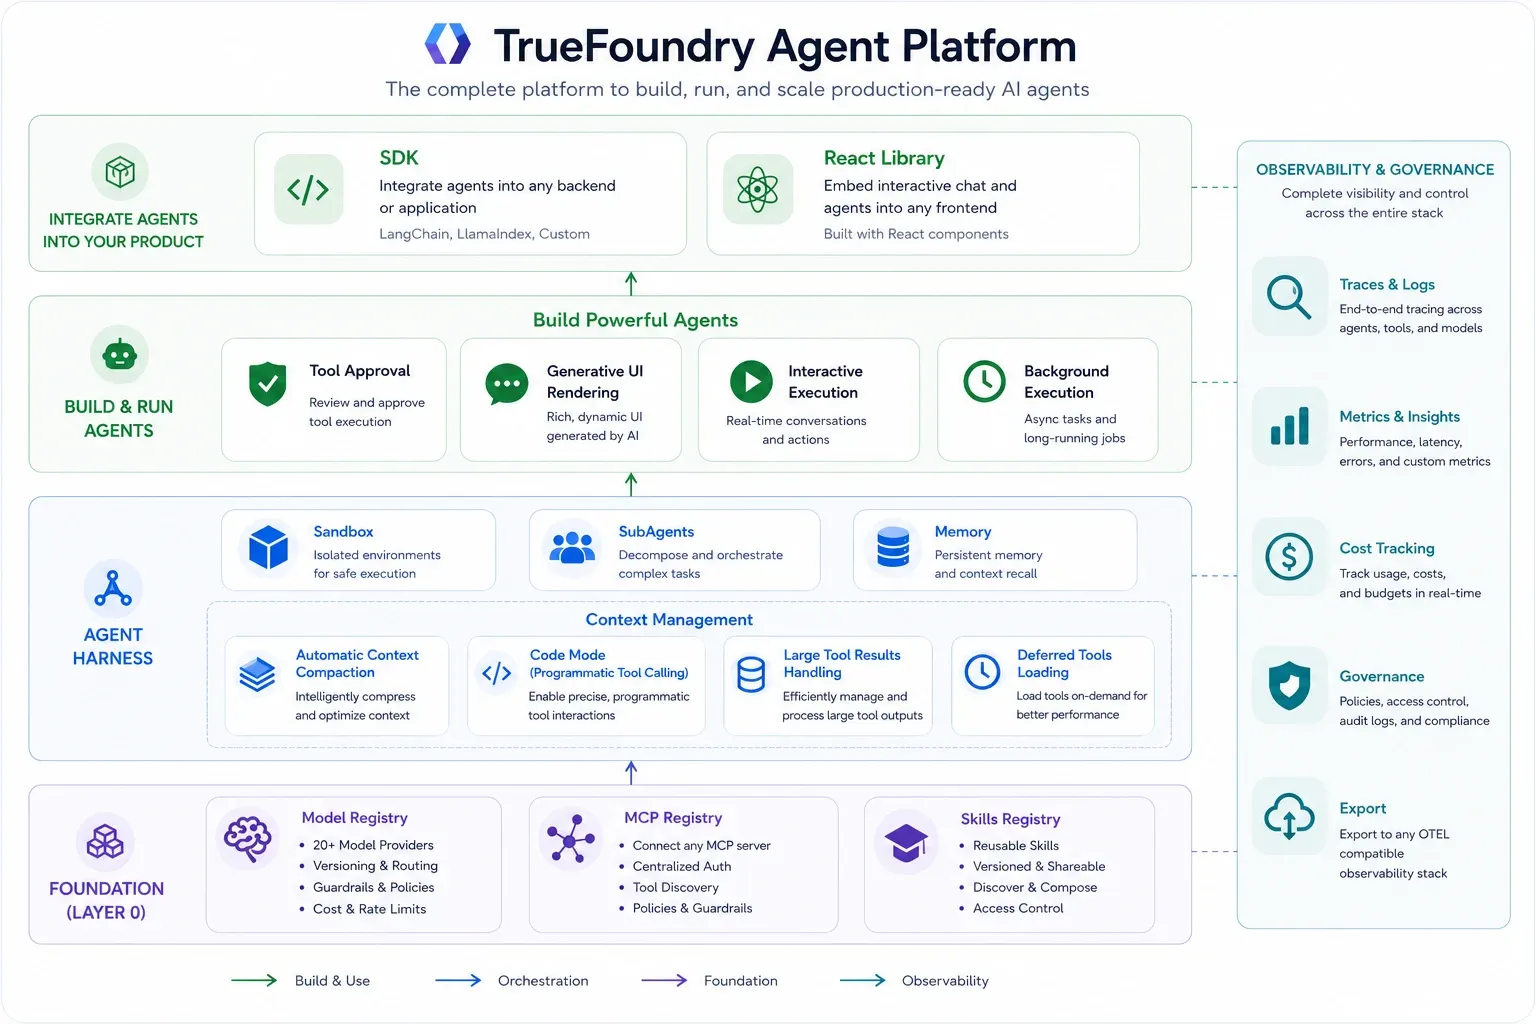
Was mit dem Harness geliefert wird, müssen Teams normalerweise selbst entwickeln: eine isolierte Ausführungsumgebung (Sandbox) für Code und langlebige Aufgaben, Human-in-the-Loop-Freigabeprozesse für sensible Vorgänge, eine versionierte Skills-Registry mit RBAC, Primitive für das Kontext-Engineering (Sub-Agenten, Auslagerung großer Ergebnisse, automatische Komprimierung) sowie Generative-UI-Streaming für Clients zur Darstellung strukturierter Blöcke. End-to-End-Traces fließen in dieselbe Beobachtungsoberfläche wie der Rest der Plattform – eine zentrale Ansicht für den gesamten Modell-, MCP- und Agenten-Traffic.
Die wichtigste Governance-Eigenschaft des Harness ist sein Berechtigungsmodell. API-Schlüssel, OAuth-Token oder Bearer-Header befinden sich niemals in den Agentendefinitionen. Modell-Anmeldedaten liegen im AI Gateway; MCP-Anmeldedaten liegen im MCP Gateway mit benutzerbezogenem OAuth und automatischer Aktualisierung; Skills werden aus einer verwalteten Registry bezogen. Plattform-Teams konfigurieren den Zugriff einmalig; Agenten-Entwickler müssen sich nie mit Geheimnissen befassen. Dies ist die strukturelle Lösung für das Chaos bei den Anmeldedaten pro Tool, das in Multi-Agenten-Umgebungen häufig auftritt.
Der klarste Weg, die Beziehung zu verstehen, ist die strukturelle Betrachtung. Beide Produkte stehen zwischen den Agenten und der Außenwelt, steuern jedoch unterschiedliche Bereiche. Microsoft Agent 365 steuert die M365-Oberfläche: Identität, Daten und Verteilung. TrueFoundry steuert die Ausführungsebene: Modell-Routing, Tool-Aufrufe und die Agenten-Laufzeitumgebung selbst.
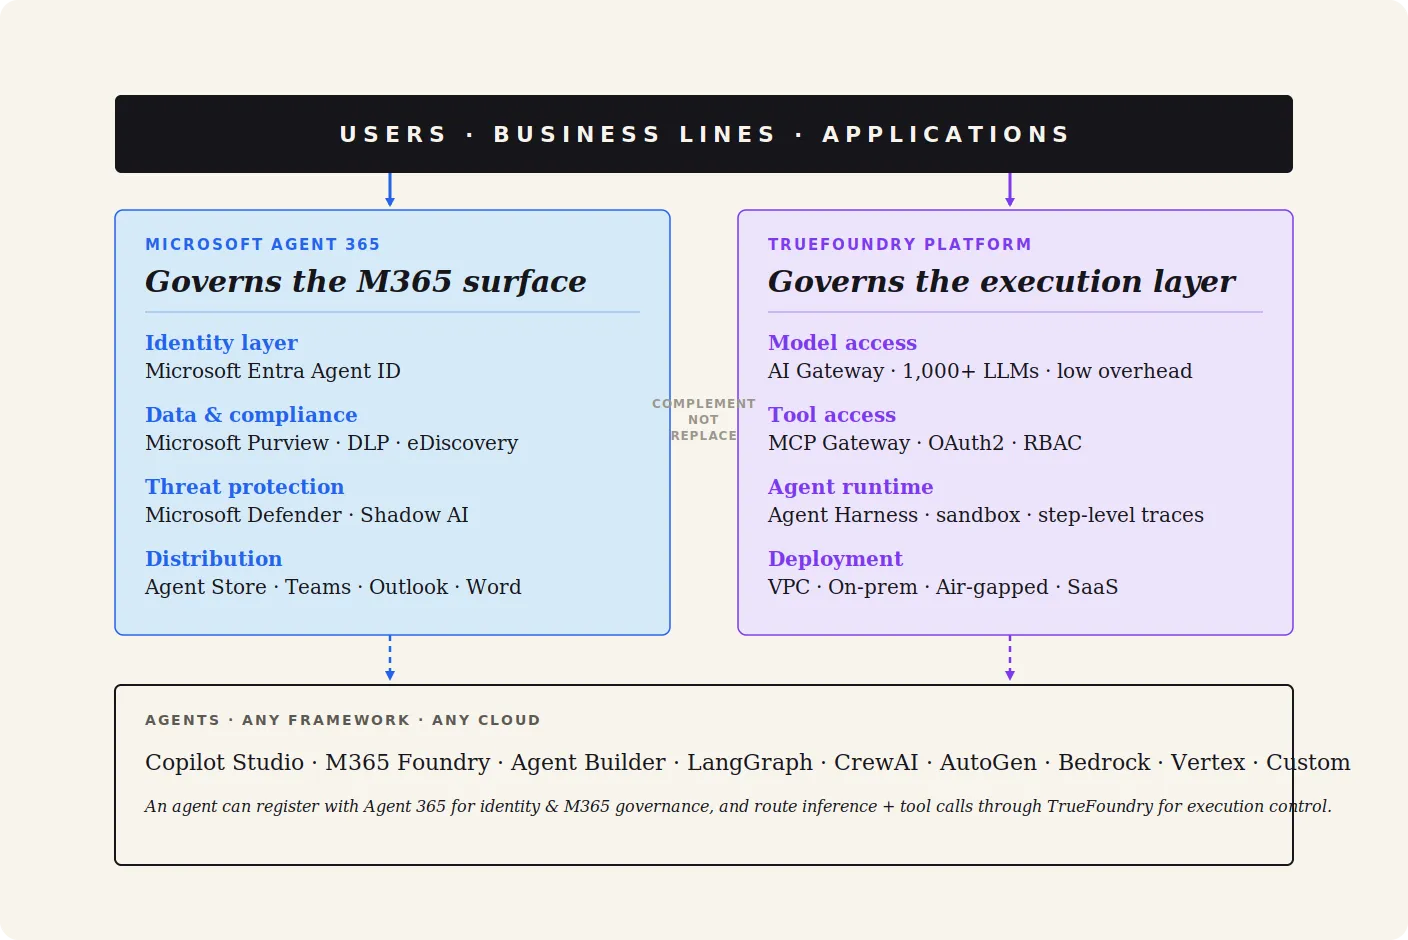
Die folgende Tabelle basiert auf der Herstellerdokumentation beider Produkte; die Quellen sind unten aufgeführt.
Dasselbe Produkt kann je nach Anwender ein klarer Gewinn oder eine Fehlentscheidung sein.
Die ehrliche Antwort auf die Frage „Agent 365 oder TrueFoundry?“ lautet für viele Unternehmen: beides, mit einer klaren Aufgabenteilung.
Microsoft Agent 365 ist die richtige Wahl für die Frage: „Wie verwalte ich Agenten innerhalb von Microsoft 365?“ Für Unternehmen, deren Schwerpunkt auf M365 liegt, ist dies oft die natürliche Standardlösung.
TrueFoundry eignet sich für eine andere Fragestellung: „Wie betreibe ich Agenten – unabhängig von Framework, Modell oder Cloud – mit der Sicherheit, Beobachtbarkeit und Kostenkontrolle eines produktiven Systems?“ Für technisch orientierte, Multi-Cloud-basierte und regulierte Unternehmen ist TrueFoundry meist die direktere Lösung.
Microsoft steuert, was Benutzer mit Agenten tun können; TrueFoundry steuert, was Agenten mit der Infrastruktur tun können. Viele Unternehmen werden 2026 wahrscheinlich beide Lösungen einsetzen.
⚠ Redaktioneller Hinweis Dieser Artikel wird von TrueFoundry, Inc. ausschließlich zu Informationszwecken veröffentlicht und basiert auf einer Analyse der öffentlich zugänglichen Anbieterdokumentation mit Stand Juni 2026. Alle geäußerten Ansichten sind Unternehmenspositionen von TrueFoundry, nicht die einzelner Mitwirkender, und stellen keine professionelle, rechtliche oder kaufmännische Beratung dar. Microsoft hat diesen Artikel weder geprüft noch unterstützt oder gesponsert. Produktfunktionen, Preise und Roadmaps können sich ohne Vorankündigung ändern; die gezeigten Zahlen stammen aus öffentlichen Materialien oder dienen der Veranschaulichung. Die ursprüngliche Analyse, der Text und die Diagramme sind Eigentum von TrueFoundry, Inc.; alle Produktnamen und Marken Dritter sind Eigentum ihrer jeweiligen Inhaber. Überprüfen Sie alle Informationen anhand der aktuellen Anbieterdokumentation, bevor Sie Architektur- oder Kaufentscheidungen treffen.
Quellen & Nachweise
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet

















