November 16, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Agentische KI-Systeme definieren sich nicht nur durch ihre Schlussfolgerungsfähigkeit, sondern durch action. Moderne Agenten beschränken sich nicht darauf, Antworten zu generieren – sie rufen Tools auf, nutzen APIs, lösen Workflows aus und interagieren mit externen Systemen, um Aufgaben vollständig zu erledigen. Da Agenten zunehmend autonom agieren, werden Tools zu grundlegenden Ausführungselementenhandelt.
In frühen Implementierungen ist die Tool-Nutzung oft streng kontrolliert: Ein kleiner, statischer Satz an Tools ist fest in der Agentenkonfiguration hinterlegt. Das funktioniert bei Prototypen, stößt jedoch in realen Systemen schnell an Grenzen, wenn:
Im Unternehmensmaßstab besteht die Herausforderung nicht mehr darin, wie ein Tool aufgerufen wird, sondern wie ein Agent erkennt, welche Tools existieren, welche er verwenden darf und welche im jeweiligen Kontext angemessen sindhandelt.
Hier kommenMCP-Tool-Discovery und das MCP-Gateway werden zu entscheidenden Systemfunktionenhandelt.
In TrueFoundry entdecken Agenten Tools nicht durch direkte Abfragen von MCP-Servern oder durch statische Konfigurationen. Stattdessen wird die Tool-Discovery über das MCP Gateway,vermittelt, das zwischen Agenten und MCP-Servern agiert und die Discovery auf Basis von Identitäts-, Umgebungs- und Richtlinienkontext durchsetzt.
Auf einer übergeordneten Ebene bezeichnet MCP-Tool-Discovery die Fähigkeit eines KI-Agenten, dynamisch Informationen über verfügbare Tools zu erhalten offengelegt durch ermöglichen MCP-Server:und entscheiden, welche davon zur Laufzeit verwendet werden können.
In Unternehmenssystemen wird Discovery jedoch oft missverstanden.
MCP-Tool-Discovery ist:
In der Praxis beinhaltet Discovery die Bereitstellung strukturierter Metadaten über Tools – Funktionen, Schemata, Eigentümerschaft, Versionen –, damit Agenten abwägen können, welche welche Tools sie vor der Ausführung verwenden sollen.
MCP-Tool-Discovery ist nicht:
Die Behandlung der Discovery als eine der oben genannten Optionen führt zu instabilen Systemen, in denen Agenten entweder unbemerkt scheitern oder mit übermäßigen Berechtigungen arbeiten.
In agentenbasierten KI-Systemen findet die Discovery vor der Aktionstatt. Wenn die Discovery unvollständig, unsicher oder veraltet ist, treffen Agenten schlechte Entscheidungen, selbst wenn die zugrunde liegenden Tools einwandfrei funktionieren.
Deshalb muss die MCP-Tool-Discovery als Laufzeit-Funktion mit Richtlinienunterstützungkonzipiert sein und nicht als statisches Konfigurationsartefakt. Die folgenden Abschnitte untersuchen, warum naive Ansätze bei zunehmender Skalierung scheitern und wie Enterprise-Plattformen die MCP-Tool-Discovery korrekt angehen.
In kleinen Setups wird die MCP-Tool-Discovery oft als statisches Thema behandelt. Tools werden manuell aufgelistet, Agenten mit festen Toolsets konfiguriert und Änderungen erfolgen nur selten. Dieses Modell scheitert schnell, sobald agentenbasierte Systeme in die Produktion übergehen.
Im Enterprise-Maßstab treten mehrere Herausforderungen gleichzeitig auf.
Erstens wird die Tool-Verantwortung dezentralisiert. Verschiedene Teams veröffentlichen MCP-Tools für unterschiedliche Bereiche – Datenzugriff, interne Workflows, Observability, Ticketing, Infrastruktur-Automatisierung. Das Hardcodieren von Tool-Listen erfordert ständige Koordination und erneute Bereitstellungen, was über Teams oder Umgebungen hinweg nicht skalierbar ist.
Zweitens driften Umgebungen auseinander. Die Menge der in Entwicklung, Staging und Produktion verfügbaren Tools ist selten identisch. Einige Tools sind regionsspezifisch, andere auf bestimmte Umgebungen oder Compliance-Zonen beschränkt. Statische Discovery führt zu Abweichungen, bei denen Agenten entweder aufgrund fehlender Tools scheitern oder versehentlich auf Tools verweisen, die in diesem Kontext nicht existieren sollten.
Drittens Sicherheitsgrenzen sind wichtig. In Unternehmenssystemen sollte nicht jeder Agent jedes Tool entdecken können. Die Erkennung selbst wird damit zu einem privilegierten Vorgang. Wenn Agenten Tools sehen können, für deren Nutzung sie nicht autorisiert sind, führt dies zu:
Schließlich helfenAgentenautonomie verstärkt Fehler. In agentenbasierten Systemen erfolgt die Erkennung wiederholt und automatisch. Ein einziges fehlerhaftes Erkennungsergebnis kann sich über viele Ausführungen hinweg ausbreiten und zu wiederholten Fehlern oder einer unsicheren Tool-Nutzung führen.
Diese Fehler haben eine gemeinsame Ursache: Erkennung wird wie eine Konfiguration behandelt, dabei sollte sie als Laufzeitfunktion mit durchgesetzten Richtlinien behandelt werdenhandelt.
An diesem Punkt muss die MCP-Tool-Erkennung näher an die Ausführungsebene rücken – dorthin, wo Kontext, Identität und Richtlinien in Echtzeit verfügbar sind.
Bei TrueFoundry wird die MCP-Tool-Erkennung über das MCP Gatewayvermittelt, das als Teil des AI Gateways läuft. Agenten entdecken Tools nicht durch direkte Abfragen der MCP-Server. Stattdessen laufen sämtliche Erkennungs- und Aufrufprozesse über das Gateway.
Dieses Design stellt sicher, dass die Erkennung konsistent, richtlinienkonform und auditierbar über verschiedene Umgebungen hinweg bleibt.
Enterprise-MCP-Server In TrueFoundry werden Tools über das MCP-Protokoll bereitgestellt, ihre Verfügbarkeit wird jedoch auf Gateway-Ebene durch Identitäts-, Umgebungs- und Richtlinienvorgaben gesteuert. Dazu gehören:
Tools sind standardmäßig nicht global sichtbar. Sie werden Agents ausschließlich über das Gateway bereitgestellt, basierend auf der Plattformkonfiguration und den Zugriffskontrollen.
Dies verhindert, dass Agents Tools entdecken, die zwar existieren, aber nicht für ihre Umgebung oder Arbeitslast vorgesehen sind.
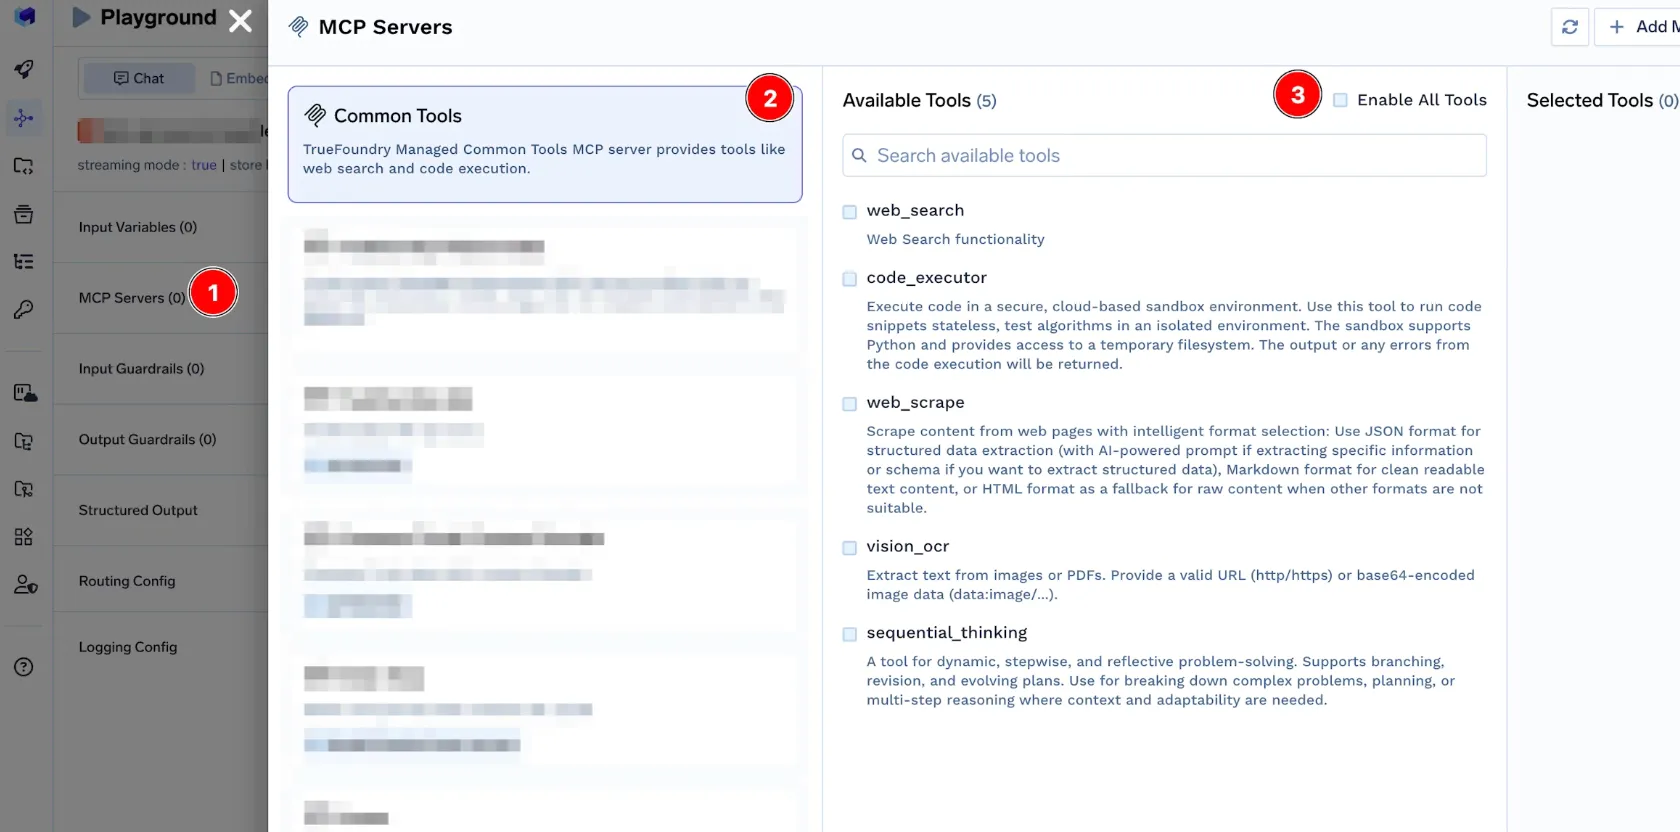
Der AI Gateway Playground bietet einen konkreten Einblick in die Funktionsweise der MCP-Tool-Discovery zur Laufzeit.
Wenn eine Agent-Sitzung erstellt wird:
Infolgedessen sind die im Playground angezeigten Tools kein statischer Katalog. Sie repräsentieren die exakte Discovery-Ansicht , die der Agent während der Ausführung sieht.
Dies macht das Discovery-Verhalten testbar und vorhersehbar, bevor Agents in der Produktion eingesetzt werden.
Zur Laufzeit folgt die MCP-Tool-Discovery einem konsistenten Pfad:
Discovery und Aufruf sind bewusst entkoppelt. Discovery legt Funktionenoffen, keine Ausführungsrechte.
Indem TrueFoundry die MCP-Tool-Discovery hinter das Gateway legt, wird sichergestellt, dass:
Dies ermöglicht es, die MCP-Tool-Discovery sicher zu skalieren, während die Autonomie der Agenten zunimmt.
In agentenbasierten Unternehmenssystemen ist die Tool-Discovery selbst eine Sicherheitsgrenze. Wenn ein Agent ein Tool entdecken kann, erfährt er implizit von dessen Existenz, selbst wenn der Aufruf später blockiert wird. Unkontrollierte Discovery wird daher zu einer Form von Informationsabfluss.
BeiTrueFoundryDie MCP-Tool-Erkennung wird als ein privilegierter, richtlinienbasierter Vorgangbehandelt, nicht als passives Nachschlagen von Metadaten.
Jede Erkennungsanfrage wird kontextbezogen bewertet, einschließlich:
Agenten erkennen nur Tools, die explizit für sie sichtbar sind. Tools außerhalb des Bereichs eines Agenten existieren faktisch nicht, was eine zu weitreichende Erkennung und das Durchsickern von Funktionen zwischen Teams verhindert.
Ein häufiger Fehler bei MCP-Implementierungen besteht darin, den Aufruf abzusichern, die Erkennung jedoch offen zu lassen. TrueFoundry vermeidet dies durch die Durchsetzung desselben Authentifizierungs-, Autorisierungs- und Richtlinienmodells für Erkennung und Aufruf.
Die Erkennung legt lediglich Funktionenoffen, nicht die Ausführungsrechte. Der Aufruf wird immer unabhängig bewertet und niemals allein durch die Erkennung impliziert.
Für regulierte Umgebungen muss das Erkennungsverhalten nachvollziehbar sein. TrueFoundry macht die MCP-Tool-Erkennung beobachtbar und prüfbar:
Dies macht die MCP-Tool-Discovery von einem undurchsichtigen internen Prozess zu einer steuerbaren Systemfunktionhandelt.
Die meisten Fehler bei der MCP-Tool-Discovery liegen nicht an defekten Tools. Sie resultieren aus fragilen Discovery-Modellen , die bei Skalierung, Autonomie oder Änderungen versagen, insbesondere wenn Agenten kontinuierlich und umgebungsübergreifend arbeiten.
BeiTrueFoundrywird die MCP-Tool-Discovery durch das MCP Gatewaydurchgesetzt, das Authentifizierungs-, Autorisierungs- und Richtlinienkontrollen konsistent auf Discovery und Aufruf anwendet. Dies verhindert die häufigsten Fehlerquellen in produktiven agentenbasierten Systemen.
Was passiert
Agenten werden mit statischen Tool-Listen oder in Prompts eingebetteten Konfigurationen initialisiert. Wenn sich MCP-Server weiterentwickeln, Tools hinzugefügt, veraltet oder neu konfiguriert werden, arbeiten Agenten auf Basis veralteter Annahmen, was zu Fehlern oder unsicherem Verhalten führt.
Wie TrueFoundry dies vermeidet
Tools werden dynamisch zur Laufzeit über das MCP Gateway entdeckt. Das Gateway fragt registrierte MCP-Server (einschließlich gängiger MCP-Tool-Server) ab und liefert den aktuellen, maßgeblichen Satz an Tools für den Kontext des Agents verfügbar. Agents verlassen sich niemals auf fest codierte oder veraltete Tool-Kataloge.
Was passiert
Um Probleme bei der Erkennung zu vermeiden, stellen Teams alle Tools für alle Agents bereit. Dies vergrößert den potenziellen Schadensbereich und erhöht die Wahrscheinlichkeit einer unbeabsichtigten oder unsicheren Tool-Nutzung.
Wie TrueFoundry dies vermeidet
Die Erkennung ist identitäts- und richtlinienbasiert. Das MCP-Gateway bewertet die Identität des Agents, den Arbeitsbereich, die Umgebung und die Governance-Regeln, bevor Erkennungsergebnisse zurückgegeben werden. Agents sehen nur die Tools, für die sie explizit eine Berechtigung haben – nichts weiter.
Die Erkennung selbst wird als privilegierter Vorgangbehandelt, nicht als öffentlicher Metadaten-Endpunkt.
Was passiert
Agenten entdecken Tools, die in der Entwicklungs- oder Staging-Umgebung existieren, aber in der Produktion nicht verfügbar oder eingeschränkt sind. Dies führt zu Fehlern bei der Bereitstellung oder zu unvorhersehbarem Laufzeitverhalten.
Wie TrueFoundry dies vermeidet
Die Erkennung ist standardmäßig umgebungsbewusst. Das MCP-Gateway stellt nur Tools bereit, die für die aktuelle Ausführungsumgebungregistriert und aktiviert sind. Dadurch wird sichergestellt, dass das, was Agenten im AI Gateway Playground entdecken, exakt dem entspricht, was sie zur Laufzeit vorfinden.
Es gibt keine Abweichungen zwischen Experimentier- und Produktionsumgebung.
Was passiert
Einige MCP-Implementierungen erlauben versehentlich, dass Discovery-APIs Aufrufrechte implizieren oder Aufrufdetails offenlegen, die von Agenten ausgenutzt werden können.
Wie TrueFoundry dies vermeidet
Erkennung und Aufruf sind strikt entkoppelt:
immer über das MCP-Gateway. Ein Agent, der ein Tool entdeckt, nicht hat damit nicht automatisch das Recht, es aufzurufen. Jeder Aufruf wird unabhängig geprüft.
Was passiert
Teams können nicht nachvollziehen, warum ein Agent ein bestimmtes Tool verwendet oder verwenden wollte, was die Reaktion auf Vorfälle und Compliance-Prüfungen erschwert.
Wie TrueFoundry dies vermeidet
Das MCP Gateway macht sowohl die Erkennung als auch den Aufruf beobachtbar und prüfbar:
Dies ermöglicht die Analyse nach Vorfällen und unterstützt regulatorische sowie Sicherheitsaudits.
Da Agenten immer autonomer werden, summieren sich Erkennungsfehler schnell. Eine einzige Fehlkonfiguration kann Tausende von Ausführungen in verschiedenen Umgebungen beeinträchtigen.
Durch die Durchsetzung der MCP-Tool-Erkennung auf der Gateway-Ebenestellt TrueFoundry sicher, dass die Erkennung:
Dadurch wird die MCP-Tool-Erkennung von einem fehleranfälligen Konfigurationsschritt zu einem zuverlässigen, steuerbaren System-Primitiv, das agentische KI auf Unternehmensebene sicher unterstützen kann.
In agentischen KI-Systemen sind Tools keine optionalen Integrationen mehr, sondern zentrale Ausführungs-Primitive. Da Agenten immer autonomer werden, ist die Fähigkeit, Tools zur Laufzeit sicher und präzise zu erkennen, entscheidend für Korrektheit, Sicherheit und Skalierbarkeit.
Statische Tool-Listen, manuelle Konfigurationen und umgebungsspezifische Hacks halten nicht stand, sobald mehrere Teams Tools veröffentlichen, Umgebungen voneinander abweichen und Agenten kontinuierlich arbeiten. An diesem Punkt ist die MCP-Tool-Erkennung kein bloßer Entwicklerkomfort mehr, sondern ein Systemproblemhandelt.
Die zentrale Erkenntnis ist simpel: Die Erkennung muss dort stattfinden, wo Kontext, Identität und Richtlinien in Echtzeit verfügbar sind. Ohne dies arbeiten Agenten entweder mit unvollständigem Wissen oder verfügen über zu weitreichende Berechtigungen – beides birgt Risiken.
BeiTrueFoundry, die MCP-Tool-Erkennung wird am AI Gateway implementiert, zusammen mit dem Inference-Routing und der Agenten-Ausführung. Dies ermöglicht eine dynamische, identitätsbasierte, richtlinienbewusste und standardmäßig auditfähige Erkennung, ohne Agenten an statische Konfigurationen oder starre Registries zu binden.
Für Unternehmen, die agentische KI-Systeme entwickeln, geht es bei der MCP-Tool-Erkennung nicht nur um das Auflisten von Tools. Es geht darum, zu kontrollieren, wie Agenten lernen, was sie tun können. Die Behandlung der Erkennung als erstklassige Laufzeitfunktion macht die Autonomie von Agenten sicher, steuerbar und skalierbar.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet