



November 14, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Für Cloud-Architekten und DevOps-Engineers besteht die größte Herausforderung bei der Skalierung von Generativer KI selten in der Verfügbarkeit von Rechenressourcen, sondern in deren Orchestrierung. AWS bietet leistungsfähige Bausteine – Amazon EKS, Spot Instances, IAM-Rollen und Amazon Bedrock. Diese jedoch in eine nahtlose interne Entwicklerplattform zu integrieren, erfordert oft mehraufwendige Konfigurationen und kontinuierliche Wartung.
TrueFoundry fungiert als diese Orchestrierungsschicht und liegt als Infrastruktur-Overlay direkt in Ihrem AWS-Konto. Im Folgenden schlüsseln wir detailliert auf, wie die Plattform in AWS integriert ist – von Sicherheitsgrenzen und Identitätsföderation bis hin zu Networking und Compute-Optimierung.
Wir nutzen eine Split-Plane-Architektur, um das Management von der eigentlichen Ausführung zu entkoppeln.
Die Konnektivität basiert auf einem sicheren, reinen Outbound-WebSocket- oder gRPC-Stream. Der in Ihrem Cluster laufende Agent initiiert die Verbindung zur Control Plane, um neue Deployment-Manifeste abzurufen und Status-Updates (wie die Pod-Health) zu senden. Da der Datenverkehr ausschließlich ausgehend ist, müssen Sie keine eingehenden Ports in Ihren VPC Security Groups öffnen – Ihre VPC bleibt somit vollständig privat.
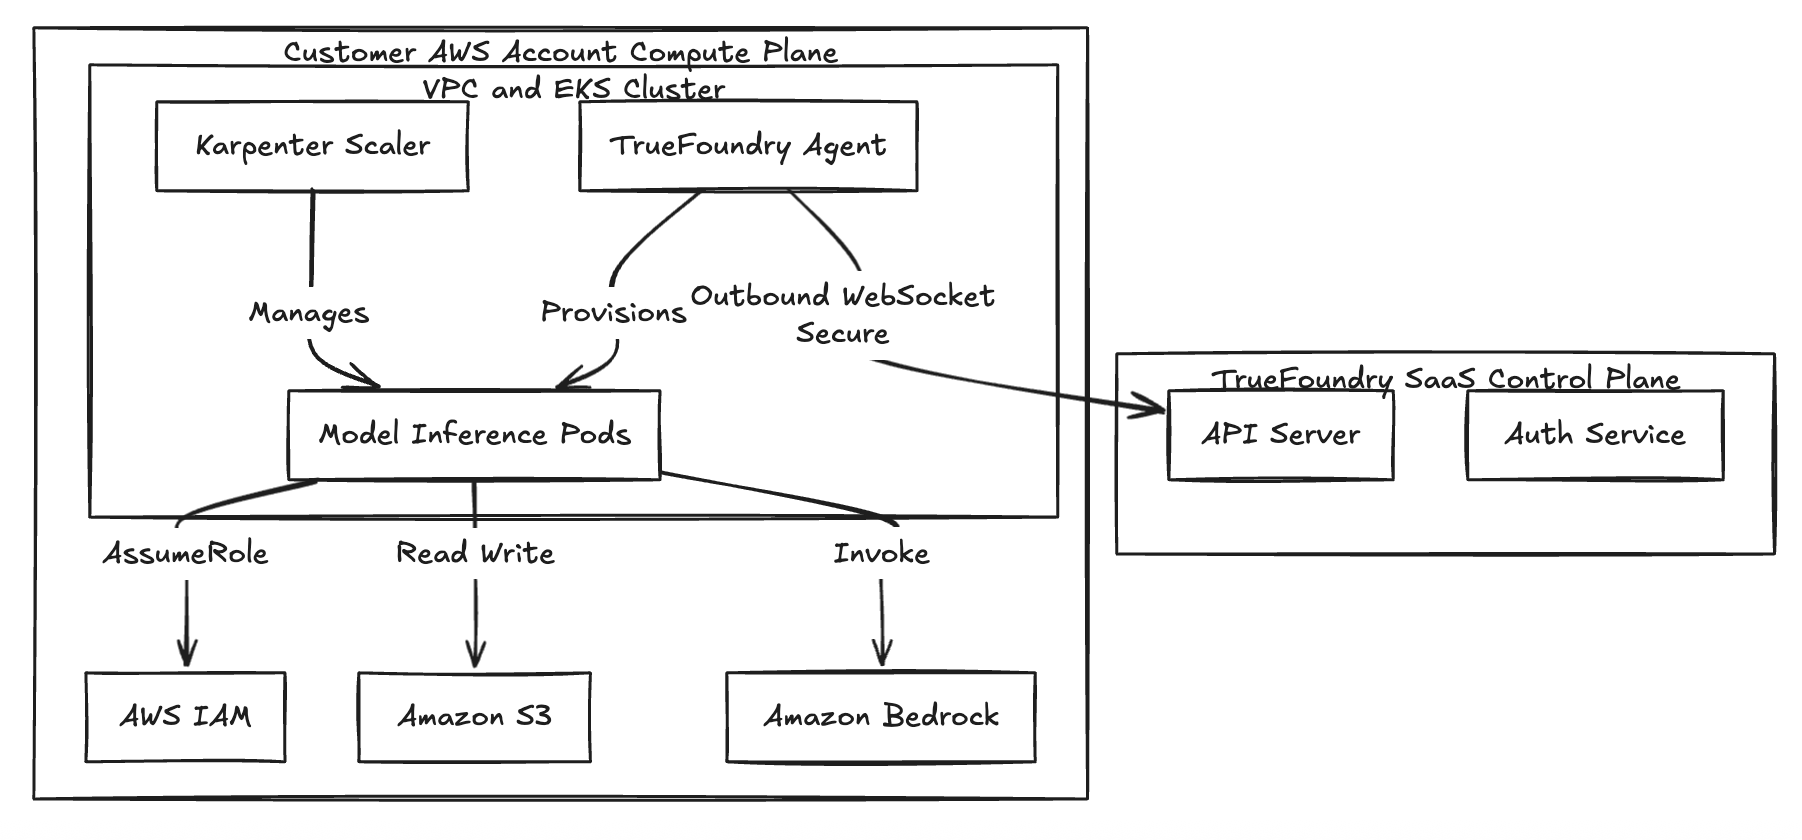
Abb. 1: Die Split-Plane-Architektur stellt sicher, dass die Datenresidenz innerhalb der Kunden-VPC verbleibt.
Bei der Bereitstellung von TrueFoundry in einer AWS-Umgebung nutzt die Netzwerkkonfiguration das AWS VPC CNI-Plugin für Kubernetes. Die Compute-Ressourcen arbeiten in privaten Subnetzen, was sicherstellt, dass Inference-Endpunkte standardmäßig nicht dem öffentlichen Internet ausgesetzt sind.
TrueFoundry setzt Istio ein, um den Ost-West-Traffic zwischen Microservices zu verwalten. In einer RAG-Pipeline beispielsweise, in der ein Embedding-Service mit einer Vektordatenbank kommuniziert, steuert Istio das Routing und erzwingt mutual TLS (mTLS). Dadurch wird der interne Cluster-Traffic während der Übertragung verschlüsselt, ohne dass Anpassungen auf Anwendungsebene erforderlich sind.
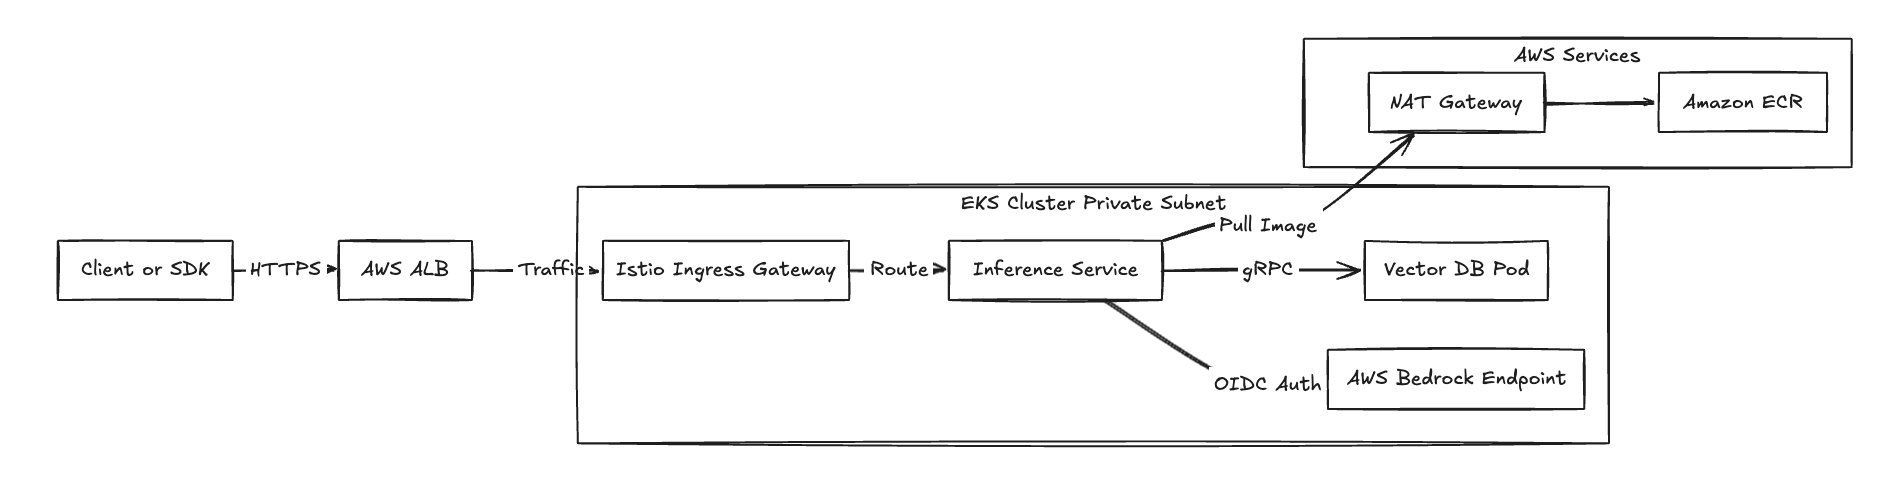
Abb. 2: Netzwerk-Datenfluss mit Ingress für Inference und Egress für Abhängigkeiten.
Ein zentrales Sicherheitsziel in Enterprise-AWS-Umgebungen ist das Vermeiden statischer Anmeldeinformationen. TrueFoundry löst dies durch die Implementierung von IAM Roles for Service Accounts (IRSA).
Wenn ein Benutzer einen Workload bereitstellt, wie beispielsweise einen Fine-Tuning-Job oder einen Inference-Service, führt die Plattform folgenden Workflow aus:
Dieser Mechanismus stellt sicher, dass der Anwendungscode standardmäßige AWS SDKs (z. B. boto3) ohne fest codierte Secrets verwendet. Sollte ein Pod kompromittiert werden, beschränkt sich der potenzielle Schaden auf die spezifischen Berechtigungen dieser IAM-Rolle, und die Anmeldeinformationen laufen automatisch ab.
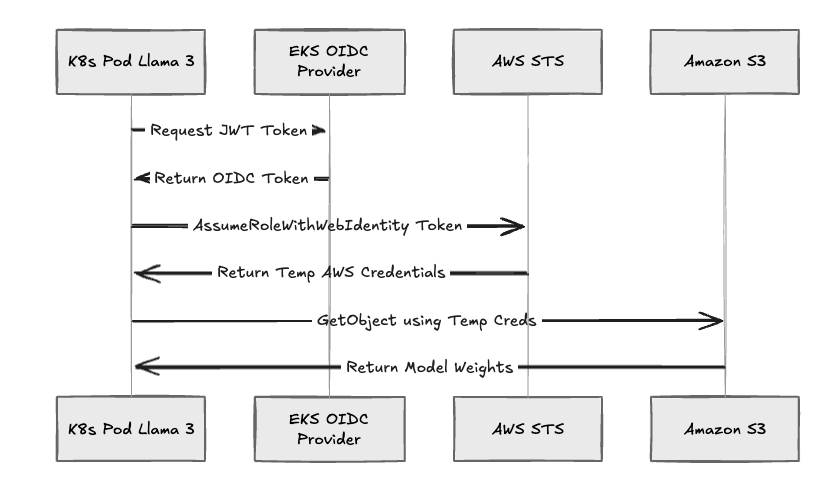
Abb. 3: Der IRSA-Authentifizierungsablauf für TrueFoundry-Workloads.
Der Betrieb von Large Language Models (LLMs) auf On-Demand-Instanzen bringt erhebliche Kostenherausforderungen mit sich. TrueFoundry orchestrirt Karpenter, das Open-Source-System zur Bereitstellung von Kubernetes-Nodes, um die Compute-Auslastung zu optimieren.
TrueFoundry bietet spezialisierte Logik zur Verwaltung von EC2 Spot Instances:
Diese Orchestrierung ermöglicht die zuverlässige Nutzung von Spot-Instanzen für Produktions-Inference-Workloads, was bei spot-toleranten Workloads typischerweise zu Einsparungen von bis zu 70 % gegenüber den On-Demand-Preisen führt.
Für Unternehmen, die proprietäre Modelle nutzen, dient TrueFoundry als einheitliche API-Schnittstelle für Amazon Bedrock und Amazon SageMaker.
Anstatt direkte AWS SDK-Aufrufe im Anwendungscode zu verankern, leiten Entwickler Anfragen über das TrueFoundry Gateway. Das Gateway übernimmt dabei:
Diese Zentralisierung ermöglicht es Administratoren, Zugriffsrichtlinien direkt auf Gateway-Ebene zu verwalten, ohne ständig IAM-Policys anpassen oder AWS-Credentials rotieren zu müssen.
TrueFoundry unterstützt die Bereitstellung von Modellen auf SageMaker-Endpunkten. Darüber hinaus bietet die Plattform jedoch die Möglichkeit, Modelle direkt auf EC2/EKS bereitzustellen. Diese Alternative erlaubt es Unternehmen, die typischen Aufpreise voll verwalteter Inference-Endpunkte zu umgehen und gleichzeitig eine konsistente Bereitstellungserfahrung für Entwickler beizubehalten.
TrueFoundry ist so konzipiert, dass es sich nahtlos in bestehende Infrastructure as Code-Workflows einfügt. Die Plattform bietet verifizierte Terraform Modules zur Bereitstellung der erforderlichen zugrundeliegenden Infrastruktur:
Dies stellt sicher, dass die Umgebung aus Standard-AWS-Ressourcen besteht, die im Terraform-State des Kunden definiert sind und vollständig auditierbar bleiben.
Die folgende Tabelle zeigt die operationalen Unterschiede zwischen dem Aufbau einer Plattform mit reinen AWS-Bausteinen und der Nutzung des TrueFoundry-Overlays.
Die Integration von TrueFoundry mit AWS folgt dem Architekturmuster, den Hyperscaler für die Zuverlässigkeit der Infrastruktur zu nutzen, während eine spezialisierte Control Plane das anwendungsspezifische Management übernimmt.
Für Unternehmen, die auf AWS setzen, bietet dieses Modell die Möglichkeit, den AI-Betrieb zu modernisieren und gleichzeitig bestehende Datenresidenzen sowie Sicherheitsgrenzen zu wahren. Der Kunde behält die Kontrolle über die VPC und die Sicherheitsgrenzen, während TrueFoundry die Komplexität des AI-Anwendungslebenszyklus vereinfacht.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet


















