



November 14, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die Einrichtung einer Generative AI-Plattform auf Microsoft Azure erfordert das Zusammenfügen verschiedener Compute-, Identitäts- und AI-Primitive. Sie stellen rohe Kapazitäten über Azure Kubernetes Service (AKS) und Spot VMs bereit, verwalten Identitäten über Entra ID und leiten Anfragen an Azure OpenAI weiter. Reibung entsteht, wenn Ihre Infrastruktur-Teams diese Verbindungen für jede neue Modell-Bereitstellung manuell orchestrieren müssen.
TrueFoundry wird als Infrastruktur-Overlay innerhalb Ihres Azure-Abonnements bereitgestellt. Wir übernehmen den Bereitstellungslebenszyklus, die Identitätsföderation und die automatische Skalierung. Dieser Beitrag erläutert die genauen Integrationsmuster, die wir zur Verbindung von TrueFoundry mit Azure verwenden, einschließlich Split-Plane-Bereitstellung, Netzwerkgrenzen und Workload-Identitätsmechanismen.
Wir verwenden eine Split-Plane-Architektur, um die Workload-Ausführung vom Plattform-Management zu isolieren. Wenn Sie Plattformen auf Amazon EKS aufbauen, wird Ihnen dieses Modell bekannt vorkommen: Sie trennen die Steuerungsebene (Control Plane) von der Datenebene (Data Plane).
Wir verbinden die beiden Ebenen über einen sicheren, reinen Ausgehend-gRPC-Stream (gRPC) oder WebSocket. Der clusterseitige Agent leitet die Verbindung zur Control Plane ein, um Manifeste abzurufen und Protokolle zu übermitteln. Sie müssen keine eingehenden Ports in Ihren VNET Network Security Groups öffnen. Ihr VNET blockiert externen Ingress aus dem Internet standardmäßig.
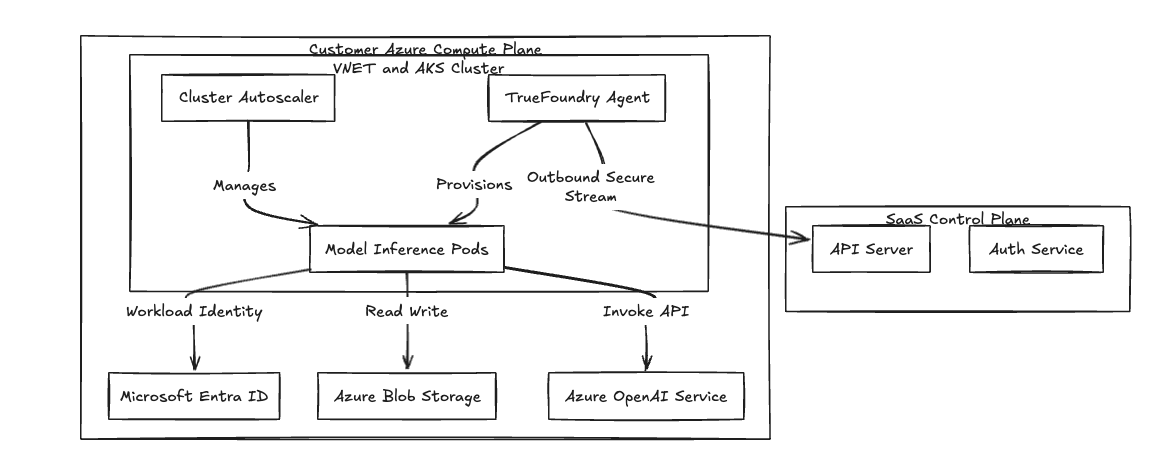
Abb. 1: Die Split-Plane-Architektur isoliert die Datenverarbeitung innerhalb des Kunden-VNETs.
Wir konfigurieren das Netzwerk der Compute Plane unter Verwendung von Azure CNI für eine direkte IP-Zuweisung auf Pod-Ebene. Ihre Compute-Ressourcen verbleiben in privaten Subnetzen.
Für strenge Compliance-Vorgaben leiten wir den Datenverkehr über Azure Private Link. Verbindungen von Ihren Inferenz-Pods zu Azure OpenAI, Key Vault und Blob Storage verlaufen vollständig über das Microsoft-Backbone.
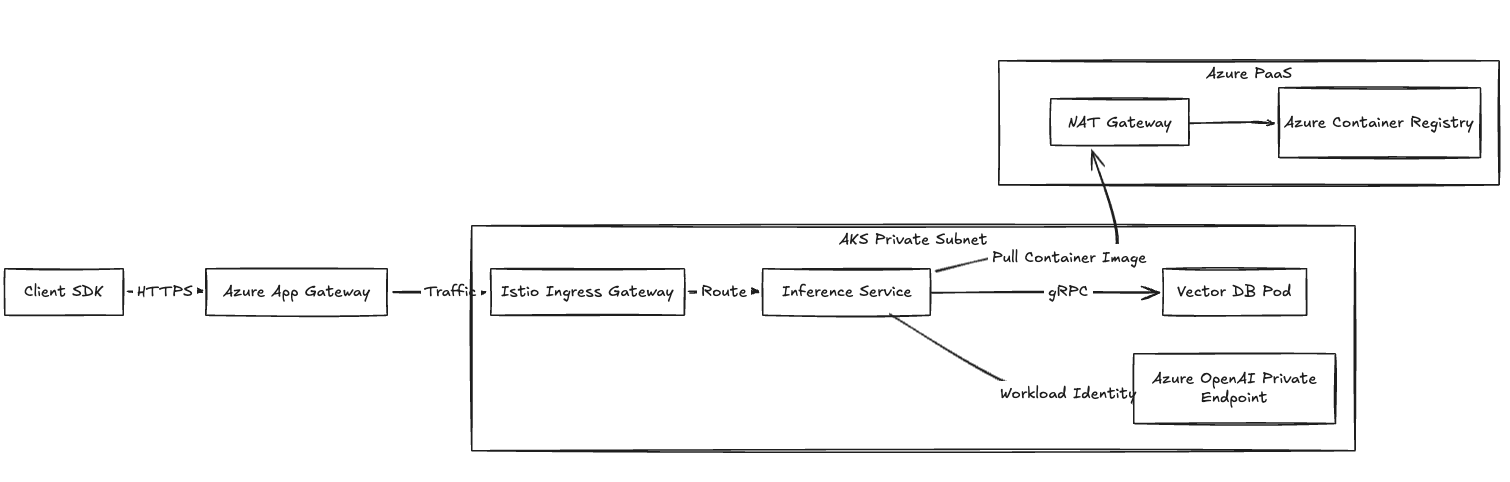
Abb. 2: Netzwerkdatenfluss mit Details zu Ingress und privater Konnektivität zu Azure PaaS.
Hartcodierte statische Secrets und Service Principals verursachen erheblichen Rotationsaufwand. Wir authentifizieren Workloads dynamisch über Microsoft Entra Workload ID. Wenn Sie AWS-Umgebungen verwalten, ist dies das Azure-Äquivalent zu AWS IAM Roles for Service Accounts (IRSA).
Wenn Sie eine Pipeline bereitstellen, führen wir folgende Sequenz aus:
Wir verwenden DefaultAzureCredential im Anwendungscode. Dadurch wird der Zugriffsradius strikt auf die RBAC-Berechtigungen beschränkt, die dieser spezifischen Managed Identity erteilt wurden.
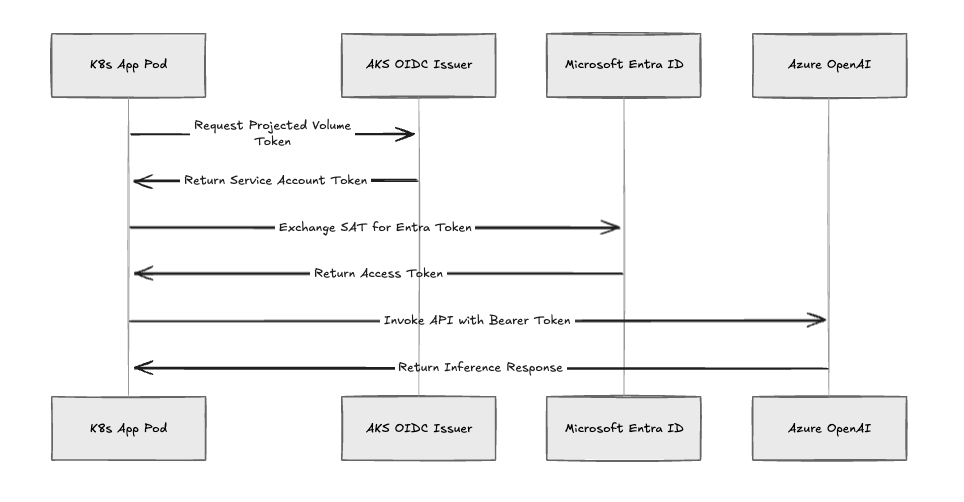
Abb. 3: Der Authentifizierungsablauf von Entra Workload ID.
Die Ausführung kontinuierlicher Inferenz auf On-Demand-VMs führt häufig zu höheren Basiskosten. Wir integrieren uns direkt in AKS-Knotenpools, um Azure Spot Virtual Machines zu orchestrieren (ähnlich der Nutzung von Amazon EC2 Spot Instances).
Wir verwalten Spot-Kapazitäten nach folgender Logik:
Für Teams, die batch inference oder fehlertolerante API-Bereitstellung ausführen, kann dieses Setup – ähnlich wie der Einsatz von Karpenter auf AWS – die Compute-Instanzkosten je nach Flexibilität der Workloads um bis zu 80 % reduzieren.
Die Verwaltung verschiedener API-Schlüssel und Token-Per-Minute-Limits (TPM) über mehrere Azure-Regionen hinweg erzeugt betrieblichen Aufwand. Das TrueFoundry AI Gateway abstrahiert dies. Ähnlich wie beim Routing von Anfragen über Amazon Bedrock greifen Entwickler auf einen einzigen internen API-Endpunkt zu.
Wir orientieren uns an Standard-GitOps- und Infrastructure-as-code-Praktiken (IaC). Sie stellen die zugrundeliegende Azure-Umgebung mithilfe unserer gewarteten Terraform-Module bereit.
Ihr Terraform-State verwaltet die VNETs, den AKS-Cluster, die OIDC-Issuer und die zugrundeliegenden PostgreSQL-Datenbanken. Das TrueFoundry-Overlay wird einfach auf diese nativen Ressourcen gemappt, wodurch Ihre Infrastruktur auditierbar und konform bleibt.
Die Bereitstellung von TrueFoundry auf Azure isoliert Ihre Compute- und Datenausführung, während wir den Anwendungslebenszyklus verwalten. Sie behalten die direkte Kontrolle über Ihre VNETs, NSGs und Datenresidenzgrenzen. Wir übernehmen die Orchestrierung. Indem wir die komplexe Verbindung zwischen AKS, Entra ID und Azure OpenAI abstrahieren, ermöglichen wir Ihren Engineering-Teams, sich auf die Bereitstellung von Modellen zu konzentrieren, anstatt sich mit der Infrastruktur zu befassen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet


















