


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Blazingly fast way to build, track and deploy your models!
في القطاع العام اليوم، نشهد تصادماً كبيراً. فمن ناحية، لدينا القوة التي لا تُقهر للذكاء الاصطناعي التوليدي. ويعلم قادة الجهات الحكومية أن النماذج اللغوية الكبيرة (LLMs) يمكنها تقليل أوقات معالجة المستندات من أيام إلى ثوانٍ معدودة. وهم يرون الإمكانات الهائلة لتحقيق مكاسب كفاءة ضخمة.
ومن ناحية أخرى، يقف العائق الثابت: التوافق والامتثال. وتحديداً، متطلبات معايير معالجة المعلومات الفيدرالية (FIPS). وهذه ليست مجرد روتين إداري؛ بل هي قوانين صارمة غير قابلة للتفاوض بالنسبة للبيانات الحكومية.
الاعتقاد الشائع هو أنه يتوجب عليك الاختيار بين: السرعة أو الأمان. فإما أن تحصل على بيئة ذكاء اصطناعي حديثة ومبتكرة تتجاوز القواعد، أو بيئة آمنة وممتثلة تبتعد سنوات عن الركب.
نحن نختلف مع هذا الطرح. لا يتعين عليك الاختيار. أنت فقط بحاجة إلى البنية التحتية الصحيحة، والتي نقدمها من خلال TrueFoundry AI Gateway. ونطلق على ذلك استراتيجية "السحابة المحلية" (On-Prem Cloud).
قبل أن نتحدث عن الحل، دعونا نكون دبلوماسيين وصريحين بشأن المشكلة. لماذا نحتاج إلى FIPS؟ ولماذا لا يمكننا مجرد استخدام مفاتيح API القياسية لـ OpenAI أو Anthropic؟
قبل مناقشة الحل، يجب علينا تحديد القيود بوضوح.
تُعد FIPS (معايير معالجة المعلومات الفيدرالية)، وتحديداً FIPS 140-3 (https://csrc.nist.gov/pubs/fips/140-3/final)، المعيار الرسمي للحكومة الأمريكية لوحدات التشفير. وهي لا تسأل فقط "هل بياناتك مشفرة؟"، بل تطرح سؤالاً أكثر دقة وصرامة: "هل وحدة التشفير الرياضية المحددة التي تقوم بالتشفير معتمدة من قبل مختبر معتمد من NIST؟"
بالنسبة للجهات الحكومية، هذا أمر غير قابل للتفاوض. إذا تم التعامل مع البيانات — أو الأسرار التي تحمي تلك البيانات — بواسطة وحدة غير معتمدة (مثل OpenSSL القياسي الموجود في معظم البرامج التجارية)، فإنها تُعتبر فعلياً "نصاً صريحاً" غير مشفر في نظر مراجعي الحسابات والتدقيق.
التعارض مع الذكاء الاصطناعي الحديث: حضانة الأسرار يخلق تقاطع FIPS والذكاء الاصطناعي التوليدي ثغرة أمنية حرجة فيما يتعلق بمفاتيح API. تعمل النماذج اللغوية الكبيرة الحديثة (مثل GPT-4 أو Claude 3.5) عن طريق تبادل أسرار طويلة الأجل — مفاتيح API — تمنح الوصول إلى بيانات ميزانية وجهاز جهتك الحكومية.
عواقب الذكاء الاصطناعي الخفي (Shadow AI): عندما تفشل الجهات الحكومية في توفير بنية متوافقة لهذه المفاتيح، تُجبر الفرق على العمل خارج الأطر المعتمدة.
الخلاصة: إذا لم تمنح فرقك طريقة آمنة وممتثلة لاستخدام الذكاء الاصطناعي، فسيجدون طريقة غير آمنة للقيام بذلك.
TrueFoundry هو AI Gateway — طبقة تحكم تدير تفاعلات النماذج اللغوية الكبيرة (LLM). ويجلب قدرات متقدمة مثل توجيه النماذج، والتخزين المؤقت (caching)، وتتبع التكاليف.
الآن، لنواجه المشكلة الأساسية بصراحة: برمجيات TrueFoundry نفسها ليست معتمدة بحسب FIPS 140-2. ولكنها تمتلك شهادات تجارية قوية مثل SOC 2 Type II وHIPAA، مما يثبت نضجها وأمانها للاستخدام في المؤسسات. ولكنها لا تحمل شارة FedRAMP High المحددة المطلوبة لبيئات العمل الدفاعية.
إذاً، كيف نستخدمها في بيئة حكومية؟
نحن نستخدم "استراتيجية الحصن" (Fortress Strategy).
نقوم بنشر Data Plane الخاص بـ TrueFoundry كبيئة عمل مستضافة ذاتياً ("On-Prem") داخل بيئتك الحالية في AWS GovCloud أو Azure Government من Microsoft Azure أو Google Public Sector من GCP (في باقي المدونة، نستخدم AWS GovCloud للتوضيح، ولكن نفس المبدأ ينطبق على Azure وGCP).
من خلال تضمين التطبيق داخل البنية التحتية الآمنة، نحقق التوافق من خلال وراثة الامتثال.
كيف نعزل البرمجيات غير الحاصلة على FIPS داخل غلاف متوافق مع FIPS؟ نتعامل مع TrueFoundry Gateway كـ "صندوق أسود" محمي بواسطة خدمات AWS.
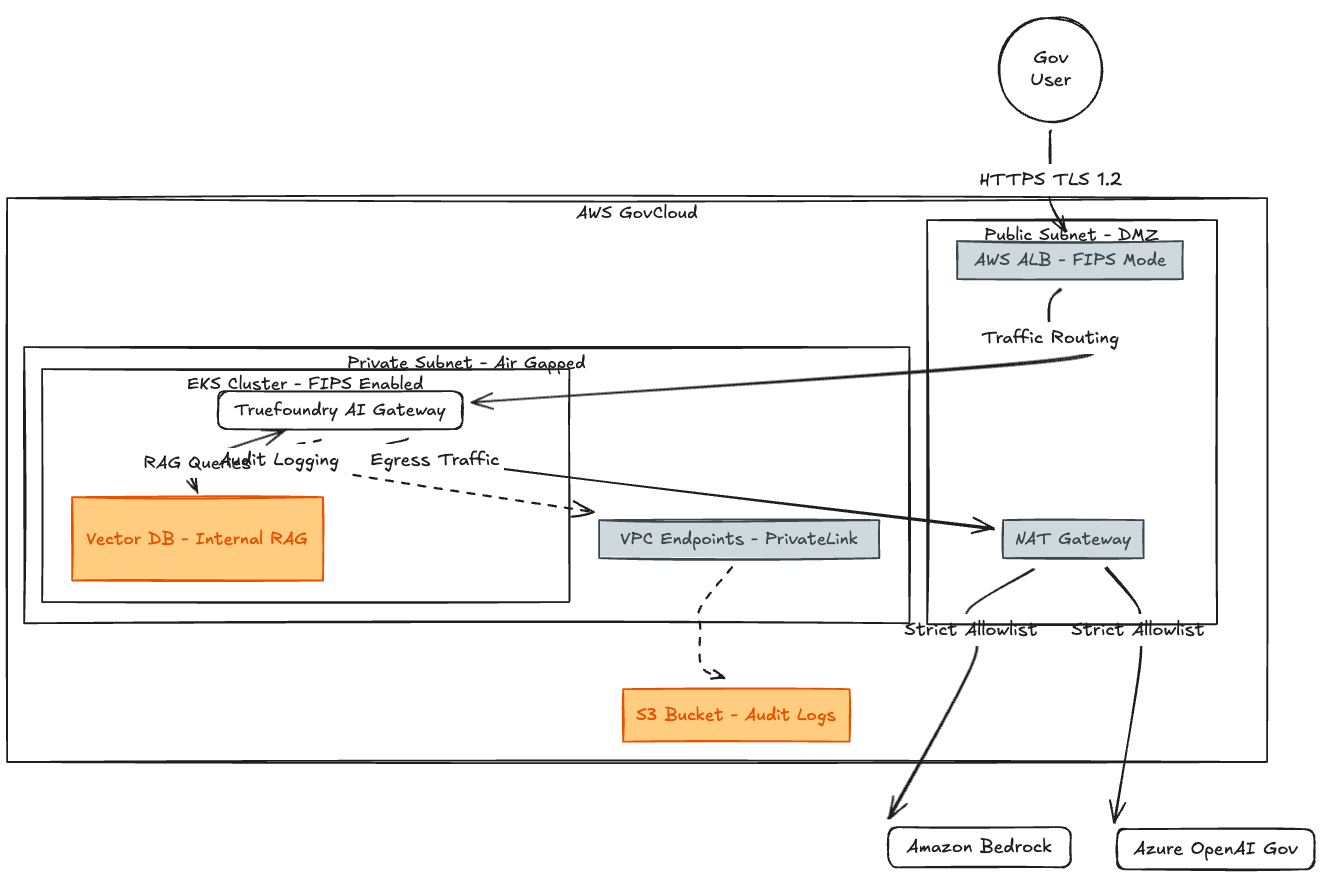
الشكل 1: النموذج المفاهيمي العام
مخططات البنية التحتية رائعة للمهندسين، ولكن دعونا ننظر في كيفية تغيير ذلك للواقع اليومي لـ أليكس، محلل أول. يوضح سير العمل هذا كيف يتعامل "الحصن" مع مهمة في العالم الحقيقي مع حماية الجهة الحكومية من الأخطاء.
المهمة: لدى أليكس مقترح من بائع يحتوي على معلومات غير سرية خاضعة للرقابة (CUI) ومعلومات تعريف شخصية (PII) محتملة. يحتاج إلى ملخص في غضون 20 دقيقة.
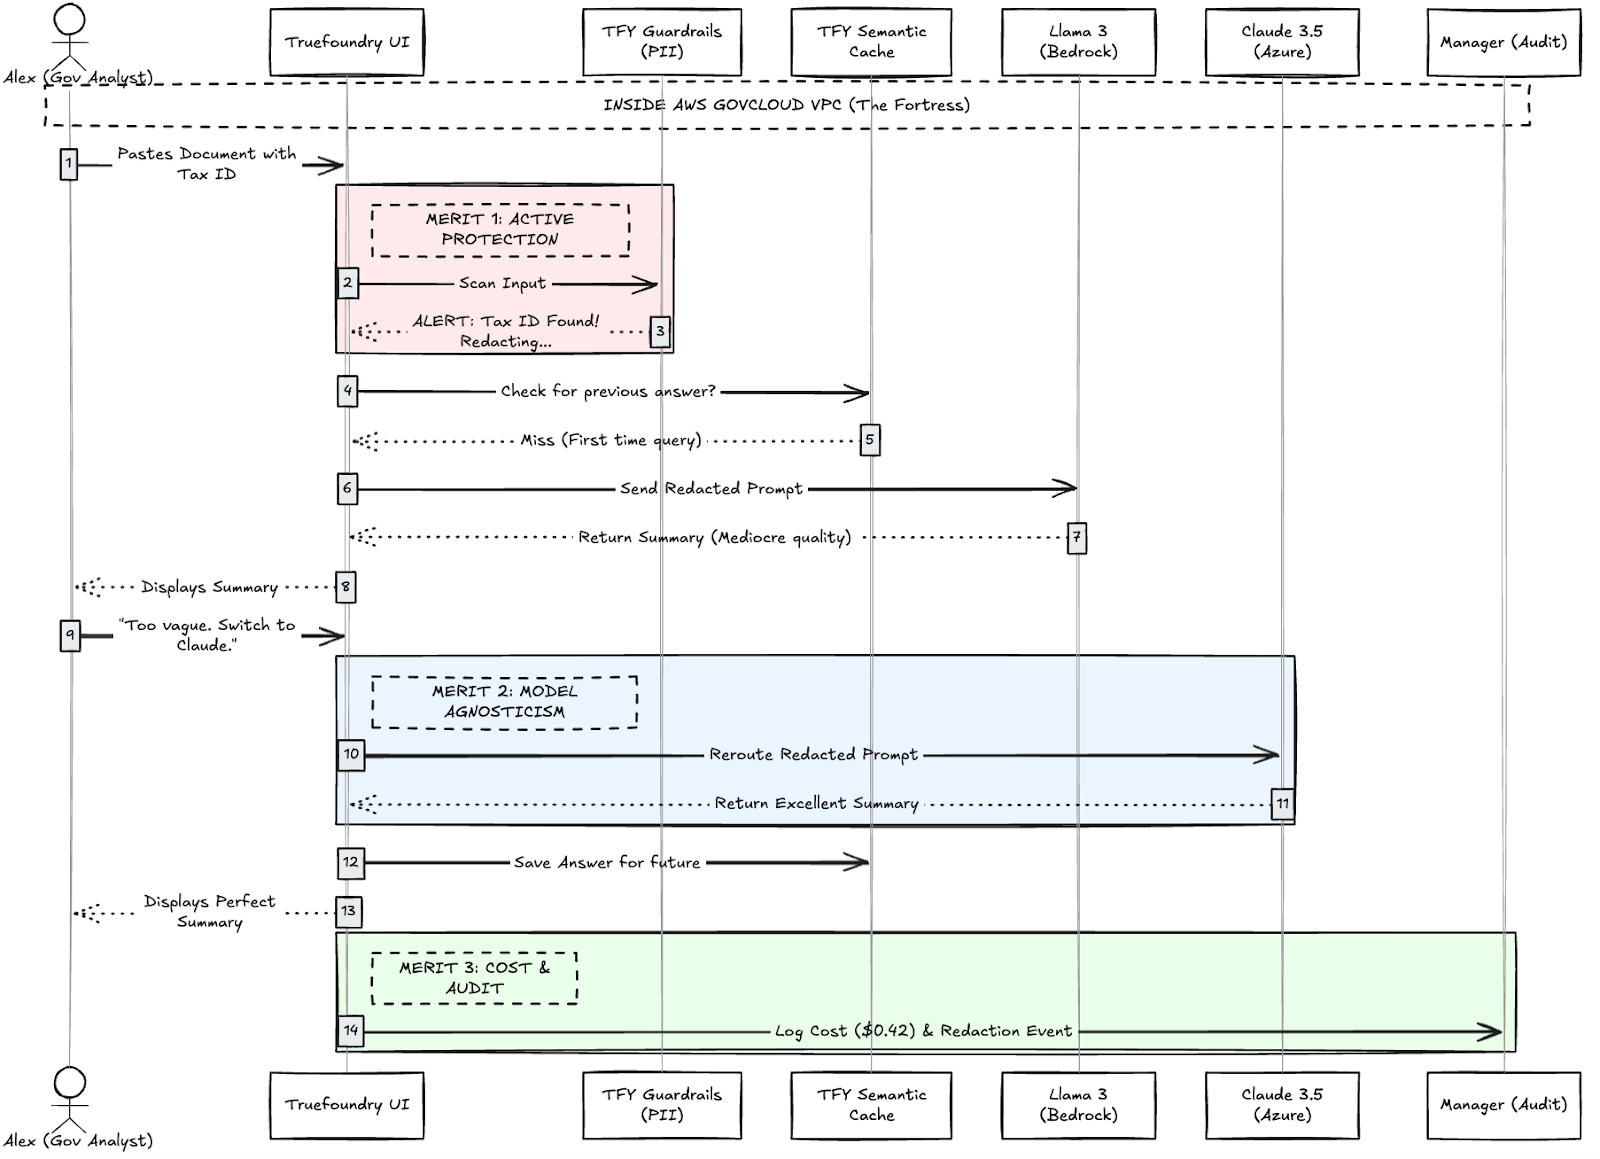
الشكل 2: سير عمل المستخدم مع مزايا TrueFoundry
يقوم أليكس بلصق النص في واجهة المستخدم لـ TrueFoundry. وهو لا يلاحظ أن الصفحة 4 تحتوي على الرقم الضريبي للبائع.
يرجه النظام المطالبة المحجوبة إلى Llama 3 على Bedrock. يعود الملخص بمستوى "متوسط".
بمجرد حصول أليكس على "الملخص المثالي"، يتم تشغيل عمليتين في الخلفية:
يتيح نهج TrueFoundry "On-Prem" للجهات الحكومية تحقيق الكفاءة والأمان في وقت واحد بدون المساومة على أي منهما.
من خلال تضمين TrueFoundry Data Plane داخل AWS GovCloud، فإنك تنشئ نظاماً يتميز بـ:
لا يتعلق هذا فقط بوضع علامة اختيار في نموذج الامتثال. بل يتعلق بتمكين أفراد مثل أليكس من القيام بأعمالهم بآمان وكفاءة ودون خوف من التسبب في ثغرات أمنية.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد


