October 8, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Published: October 6, 2026
Blazingly fast way to build, track and deploy your models!
تُعد Lasso Security واحدة من أشهر منصات أمن الذكاء الاصطناعي للمؤسسات التي تتبنى الذكاء الاصطناعي التوليدي. وهي تركز على اكتشاف استخدام الذكاء الاصطناعي عبر المؤسسة، وفرض سياسات الأمان أثناء التشغيل، وتقييم مخاطر الذكاء الاصطناعي، وحماية الموظفين وتطبيقات الذكاء الاصطناعي من تسرب البيانات.
على الرغم من أن هذه القدرات تجعلها خياراً قوياً لفرق الأمن، إلا أن Lasso ليست الخيار الوحيد. فبعض المؤسسات ترغب في منصة ذكاء اصطناعي أشمل تجمع بين الأمان وقدرات بوابة الذكاء الاصطناعي (AI Gateway) وبوابة MCP، بينما يعطي البعض الآخر الأولوية لمرونة النشر، أو البنية التحتية مفتوحة المصدر، أو التكامل الأصلي مع بيئة السحابة الحالية لديهم.
في هذا الدليل، سنقارن بين أفضل بدائل Lasso Security في عام 2026 بناءً على الحوكمة، وخيارات النشر، وأمن المؤسسات، والتعقيد التشغيلي.
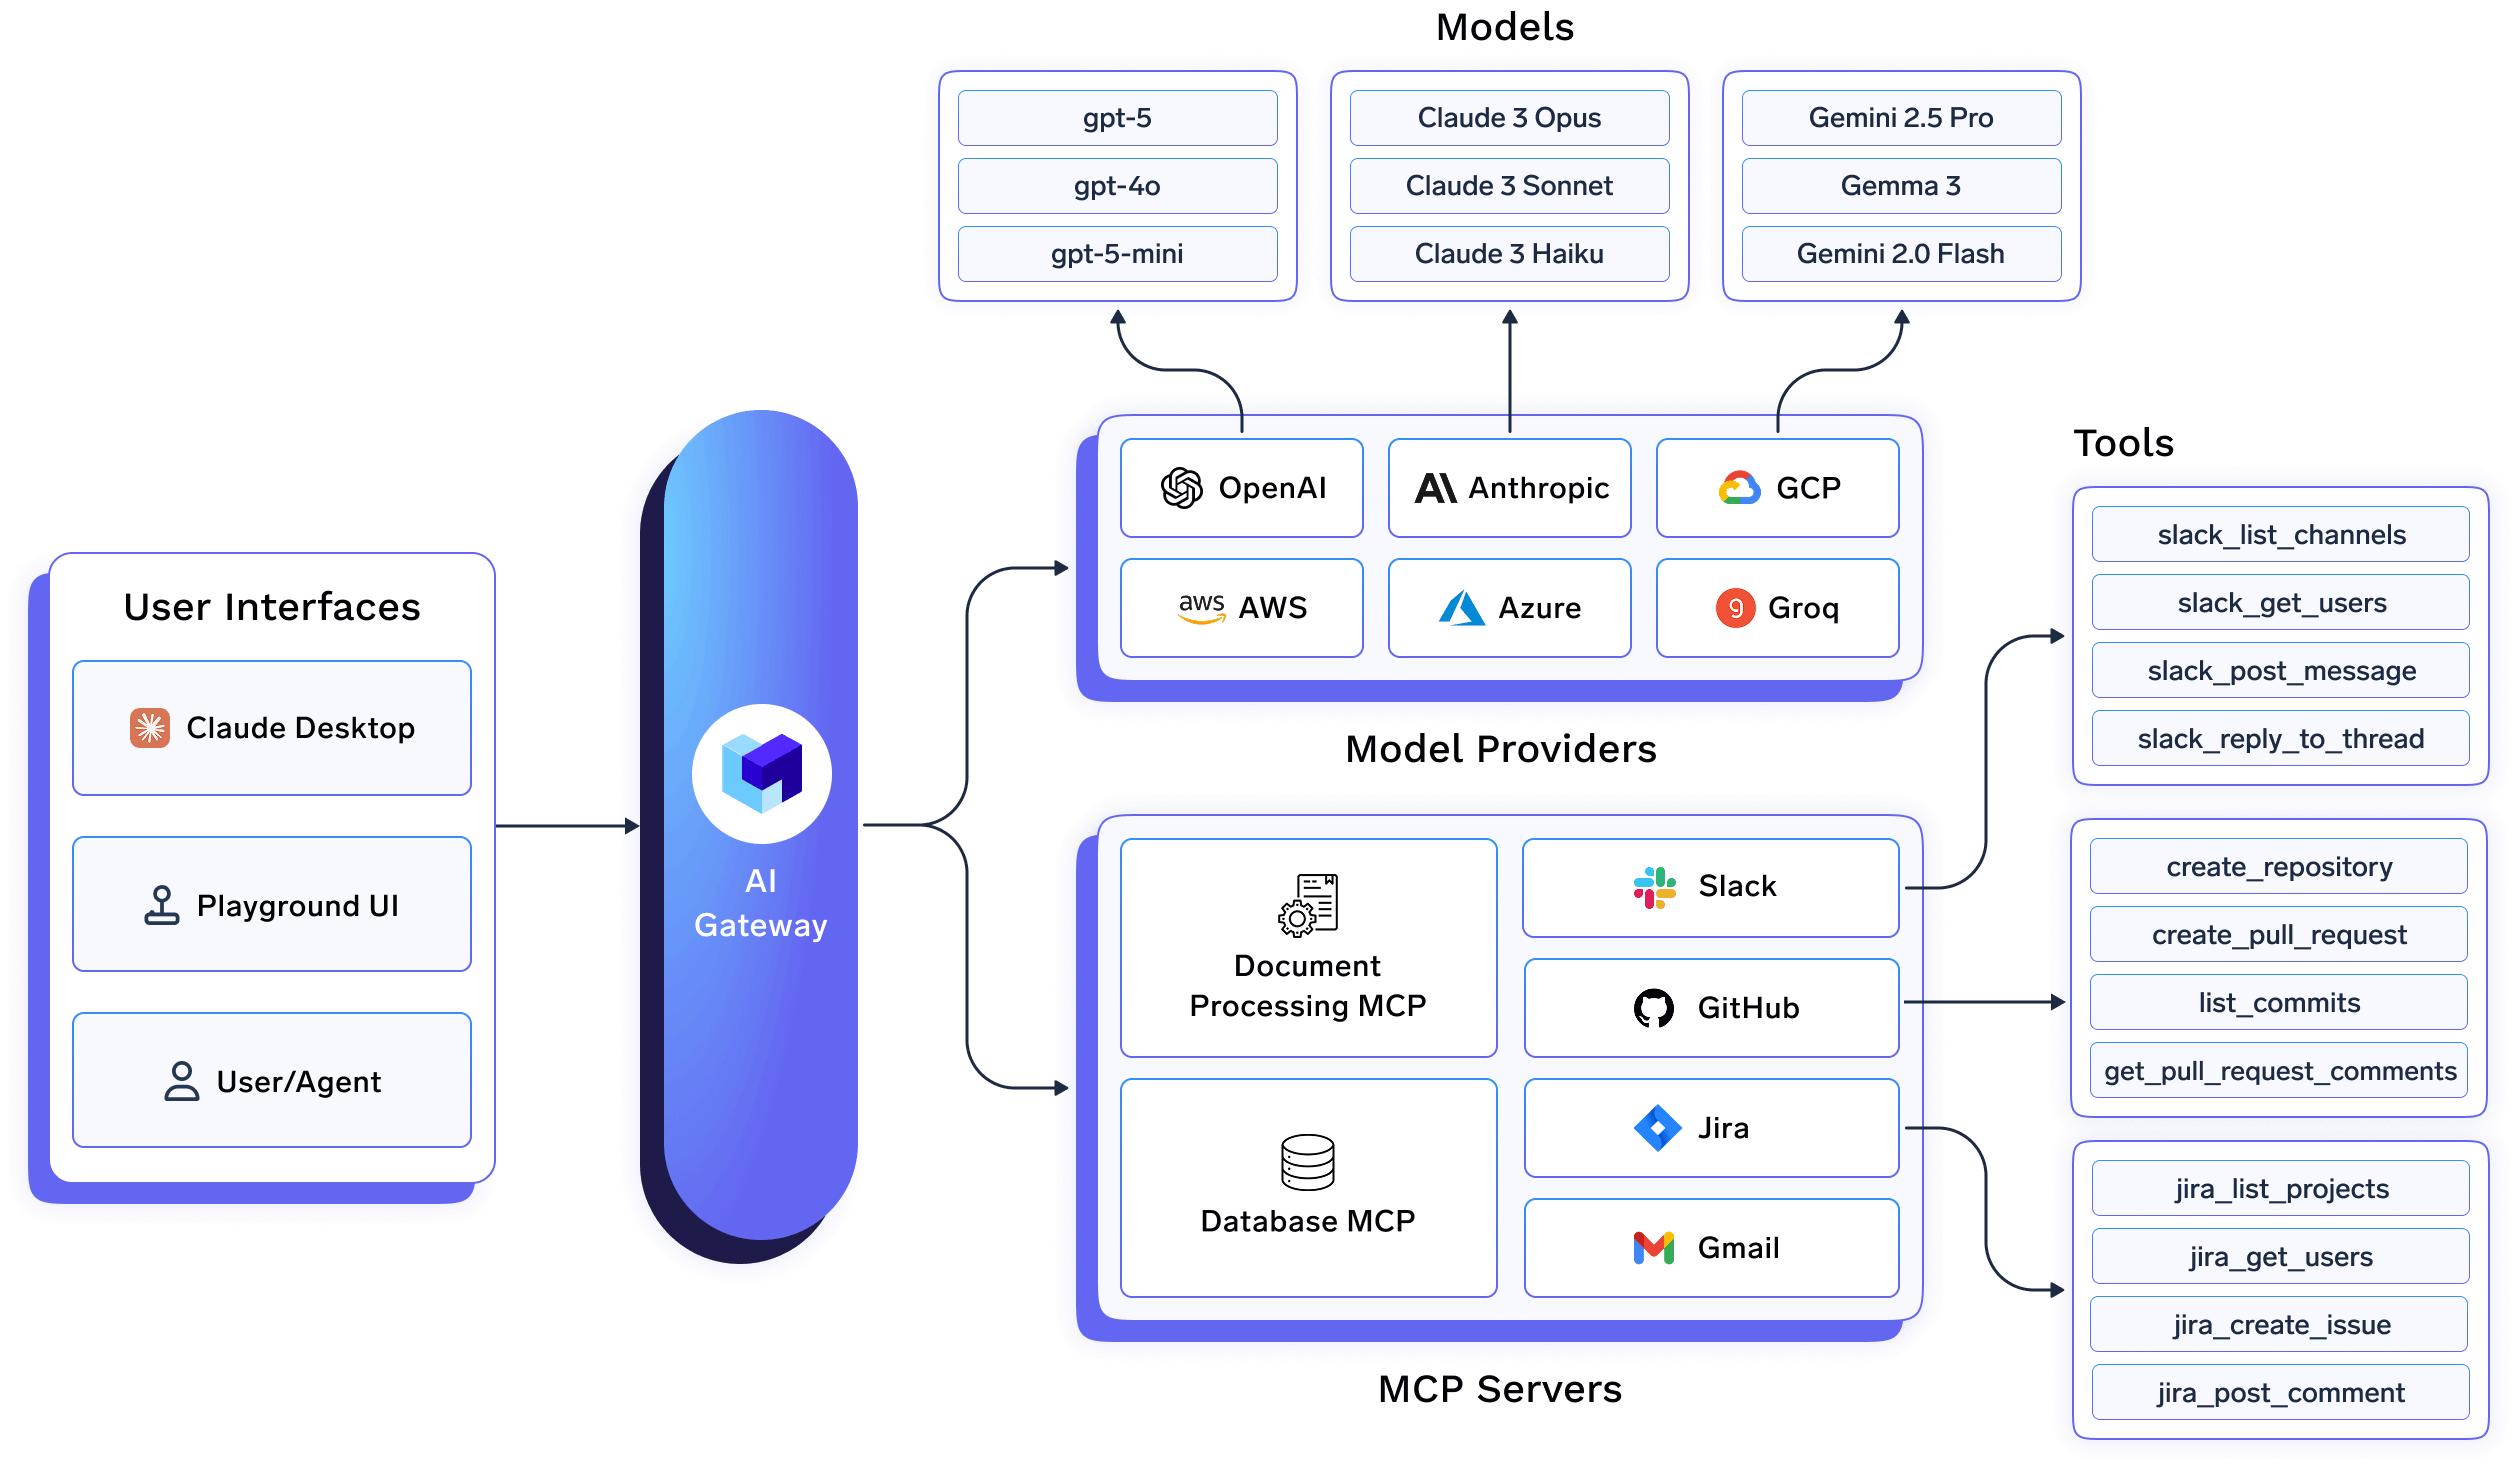
TrueFoundry هي عبارة عن بوابة الذكاء الاصطناعي و بوابة MCP مع وجود حواجز حماية مدمجة في نفس مستوى التحكم، بدلاً من طبقة أمان إضافية فوق بوابة منفصلة. تدعم البوابة أكثر من 1000 نموذج لغوي ضخم (LLM) من خلال واجهة برمجة تطبيقات واحدة متوافقة مع OpenAI، وتضيف حوالي 3 إلى 4 مللي ثانية من زمن انتقال البوابة، وتتعامل مع أكثر من 350 طلباً في الثانية على وحدة معالجة مركزية افتراضية (vCPU) واحدة.
فيما يتعلق بالأمان تحديداً، تطبق TrueFoundry حواجز حماية للمدخلات والمخرجات تشمل تصفية معلومات التعريف الشخصية (PII) واكتشاف المحتوى السام، وتتكامل مع مزودي حواجز الحماية الشركاء مثل OpenAI Moderation وAWS Guardrails وAzure Content Safety، كما تدعم خطافات حواجز الحماية المخصصة التي يتم كتابتها كإعدادات أو كود بلغة Python. المنصة جاهزة للامتثال لمعايير SOC 2 وHIPAA وGDPR، ويمكن نشرها في سحابة خاصة افتراضية (VPC)، أو محلياً، أو في بيئات معزولة تماماً عن الإنترنت.
نظراً لأن بوابة MCP وبوابة الذكاء الاصطناعي تشتركان في نفس مستوى التحكم، فإن سياسة التحكم في الوصول المستندة إلى الأدوار (RBAC) التي تحكم النماذج اللغوية التي يمكن للفريق استدعاؤها هي نفسها التي تحكم أدوات MCP التي يمكن لوكلائهم استخدامها، مما يمنع تشتت سياسات الأمان بين إعدادات البوابة ولوحة تحكم مزود أمان منفصل.
الميزات الرئيسية لـ TrueFoundry
الخيار الأمثل لـ: الفرق التي ترغب في الحصول على بوابة الذكاء الاصطناعي، وبوابة MCP، وحواجز الحماية الأمنية في منصة واحدة بدلاً من تشغيل مزود أمان منفصل فوق بوابتها.
جرب بوابة الذكاء الاصطناعي من TrueFoundry →
تتقاطع لوحة تحكم الذكاء الاصطناعي الخاصة بـ Runlayer مع Lasso في جانب الاكتشاف، حيث تكشف عن الوكلاء غير المُدارين، وبروتوكولات MCP، والإضافات التي تعمل بالفعل داخل المؤسسة. تم تصميم المنصة لتركز أكثر على هوية الوكيل، وصلاحيات OAuth، والتمكين الخاضع للحوكمة بدلاً من اختبار الاختراق العدائي، لذا فإن التداخل مع Lasso جزئي وليس كلياً. التسعير مخصص للمؤسسات ويعتمد على عروض الأسعار، ولا يتوفر خيار الاستضافة الذاتية.
مثالي لـ: الشركات التي تحتاج إلى اكتشاف "الذكاء الاصطناعي المظلل" (Shadow AI) وحوكمة هوية الوكلاء أكثر من حاجتها إلى اختبار اختراق متخصص وكشف التهديدات.
Portkey عبارة عن بوابة ذكاء اصطناعي توفر دعماً واسعاً لمزودي النماذج اللغوية الكبيرة (LLM) وتكاملات مع أدوات الحماية، ولكنها تفتقر إلى عمق الحوكمة الخاص بـ MCP. غالباً ما تنظر الفرق التي تقيّم Lasso إلى جانب بوابة أخرى إلى تكاملات الحماية المدمجة في Portkey كبديل أخف وزناً من الاستعانة بمورد أمني منفصل.
مثالي لـ: الفرق التي تتمثل حاجتها الأساسية في وظائف بوابة النماذج اللغوية الكبيرة (LLM) مع اعتبار أدوات الحماية ميزة ثانوية متكاملة.
ContextForge عبارة عن بوابة ووكيل مفتوح المصدر لبروتوكولات MCP/A2A/REST، وليست منصة أمنية، لكن بعض الفرق تقوم بدمجها مع إضافات حماية مخصصة بدلاً من الاعتماد على مورد متخصص مثل Lasso. الترخيص مجاني، لكنك تتولى مسؤولية الاستضافة، والتحديثات، وأي منطق أمني تبنيه فوق نظام الإضافات الخاص بها.
مثالي لـ: الفرق التي ترغب في بوابة مجانية ومستضافة ذاتياً بالكامل، وتفضل بناء منطق الحماية الخاص بها بدلاً من شراء منصة أمنية متخصصة.
Lakera هي منصة أمنية للذكاء الاصطناعي تركز على حماية تطبيقات النماذج اللغوية الكبيرة (LLM) من حقن الأوامر (Prompt Injection)، ومحاولات كسر الحماية، وتسريب البيانات الحساسة، وغيرها من تهديدات وقت التشغيل. بدلاً من العمل كبوابة للذكاء الاصطناعي، تعمل Lakera جنباً إلى جنب مع بنيتك التحتية للذكاء الاصطناعي، حيث تقوم بفحص الأوامر واستجابات النماذج قبل وصولها إلى النموذج اللغوي الأساسي.
المقايضة هنا هي أن Lakera تركز على أمن الذكاء الاصطناعي بدلاً من بنيته التحتية. لا تزال المؤسسات بحاجة إلى بوابة ذكاء اصطناعي منفصلة لتوجيه النماذج، والمصادقة، والمراقبة، وتحديد معدل الاستخدام، وإدارة التكاليف. غالباً ما تقوم الفرق التي تفكر في اعتماد Lakera بدمجها مع بوابة ذكاء اصطناعي بدلاً من استخدامها كمنصة مستقلة لعمليات الذكاء الاصطناعي.
مثالي لـ: المؤسسات التي ترغب في طبقة أمنية متخصصة للذكاء الاصطناعي لحماية تطبيقات النماذج اللغوية الكبيرة من حقن الأوامر وهجمات وقت التشغيل الأخرى، مع الاستمرار في استخدام بوابة الذكاء الاصطناعي أو البنية التحتية الحالية لديهم.
تُعد Lasso Security خياراً قوياً للمؤسسات التي ينصب تركيزها الأساسي على أمن الذكاء الاصطناعي، والحماية أثناء التشغيل، واختبار الاختراق الآلي. وتتميز المنصة بمساعدة فرق الأمن في اكتشاف استخدامات الذكاء الاصطناعي، وتحديد المخاطر، وفرض السياسات عبر تطبيقات الذكاء الاصطناعي، لكنها تعتمد على بوابة ذكاء اصطناعي منفصلة لتوجيه النماذج وإدارتها.
إذا كانت مؤسستك تبحث عن منصة بنية تحتية أوسع للذكاء الاصطناعي، فمن الجدير بالذكر النظر في البدائل التي تجمع بين الأمن وقدرات بوابة الذكاء الاصطناعي (AI Gateway) وبوابة بروتوكول سياق الآلة (MCP Gateway). منصات مثل TrueFoundry تجمع بين توجيه النماذج، وضوابط الحماية، والمراقبة، والهوية المؤسسية، والحوكمة في لوحة تحكم واحدة، مما يقلل الحاجة إلى إدارة منتجات متعددة مع توسع نطاق اعتماد الذكاء الاصطناعي.
في نهاية المطاف، يعتمد الاختيار الصحيح على أولوياتك: اختر Lasso Security إذا كان الأمن المخصص للذكاء الاصطناعي هو متطلبك الأساسي، أو فكر في منصة موحدة مثل TrueFoundry إذا كنت ترغب في دمج حوكمة الذكاء الاصطناعي، وإدارة البوابة، والأمن في حل واحد.
ما هو أفضل بديل لـ Lasso Security للمؤسسات؟
تُعد TrueFoundry الخيار الأنسب للمؤسسات التي ترغب في الحصول على ضوابط حماية مدمجة في البوابة، وتصفية بيانات التعريف الشخصية (PII)، وحوكمة MCP في منصة واحدة ذات أسعار معلنة، بدلاً من طبقة أمنية يتم شراؤها بشكل منفصل عن البوابة الأساسية.
هل يوجد بديل مجاني لـ Lasso Security؟
تُعد Guardrails AI خياراً مجانياً ومفتوح المصدر لمنطق ضوابط الحماية تحديداً، على الرغم من أنها تفتقر إلى البنية التحتية للاكتشاف، واختبار الاختراق، والفرض أثناء التشغيل التي توفرها Lasso. أما IBM ContextForge فهو مجاني لطبقة البوابة ولكنه لا يتضمن ميزات أمنية مخصصة.
بدائل Lasso Security التي تحتوي على بوابة ذكاء اصطناعي مدمجة؟
تجمع كل من TrueFoundry و Portkey قدرات ضوابط الحماية مباشرة داخل بوابة الذكاء الاصطناعي، مما يلغي الحاجة إلى تشغيل مورد أمني منفصل فوق طبقة التوجيه الخاصة بك.
هل تغني TrueFoundry عن الحاجة إلى منصة أمنية مخصصة مثل Lasso؟
بالنسبة للفرق التي تحتاج إلى تصفية بيانات التعريف الشخصية (PII)، واكتشاف المحتوى الضار، وضوابط حماية قابلة للتهيئة إلى جانب حوكمة البوابة، نعم. أما بالنسبة للفرق التي تحتاج تحديداً إلى اختبار اختراق عدائي مستمر، فإن ضوابط الحماية في TrueFoundry تُعد مكملة وليست بديلاً كاملاً.
هل يمكنني نشر TrueFoundry في سحابتي الخاصة (VPC) أو محلياً (on-prem)؟
نعم. تعمل TrueFoundry داخل سحابتك الخاصة (VPC)، أو في بيئة العمل (on-prem)، أو في بيئات معزولة (air-gapped)، أو هجينة، أو عبر سحابات متعددة، ولا تغادر أي بيانات نطاقك الخاص.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد