November 16, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
يطلب Claude Code الإذن قبل أن يلمس أي شيء. كتابة ملف؟ يتوقف وينتظر. أمر Shell؟ يتوقف مرة أخرى. استدعاء شبكة؟ الأمر نفسه. موجهات التأكيد هذه مقصودة — فهي الآلية التي تمنع وكيل البرمجة المستقل من إلحاق ضرر لا يمكن إصلاحه أثناء عدم مراقبتك له.
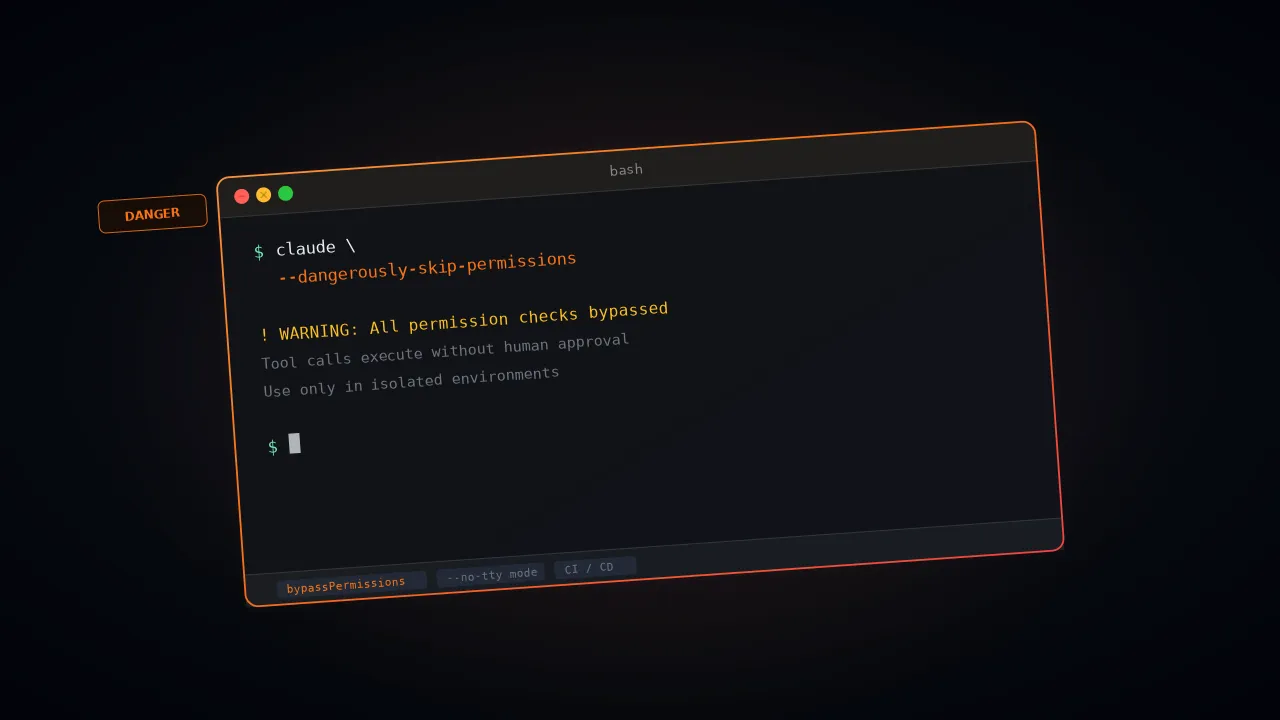
يلغي علم --dangerously-skip-permissions تلك الحلقة بالكامل. لم تطلب Anthropic هذا الاسم لإخافة الأشخاص — بل اختاروه لأنه بالضبط ما يحدث. عواقب تشغيله بإهمال؟ أصبحت موثقة جيدًا الآن.
إليك إحدى الحوادث التي حظيت بالكثير من الاهتمام. في ديسمبر 2025، طلب مستخدم من Claude Code تنظيف الحزم في مستودع قديم. قام Claude بتوليد rm -rf tests/ patches/ plan/ ~/. هل ترى رمز ~/ في النهاية؟ قام shell بتوسيعه ليشمل دليل Home بالكامل للمستخدم. ملفات سطح المكتب، وكلمات مرور Keychain، وبيانات التطبيقات — كل شيء، اختفى. أشار Simon Willison إلى ذلك على X. وحصد المنشور 197 نقطة على Hacker News مع أكثر من 156 تعليقًا.
ما الذي تحكمه أذونات Claude code بالفعل؟ لماذا يوجد علم التجاوز هذا؟ متى يكون استخدامه آمنًا بحق؟ نغطي هذه المحاور الثلاثة.

يعمل Claude Code على بنية قائمة على الأذونات. كل إجراء ذي عواقب يتخذه الوكيل يتم عرضه للمراجعة. الوضع الافتراضي لن يسمح لـ Claude Code بتعديل الحالة دون موافقتك الصريحة. تنقسم الإجراءات إلى ثلاثة مستويات.

تساعد تقنيات حوكمة الذكاء الاصطناعي على تطبيق سياسات الذكاء الاصطناعي للمؤسسة عمليًا من خلال توفير الإشراف، وإدارة المخاطر، والامتثال، والقدرة على الملاحظة، والأمن عبر دورة حياة الذكاء الاصطناعي بأكملها. تحدد دورة الضجة الإعلامية هذه التقنيات التي ستساعد المؤسسات على تطبيق حوكمة الذكاء الاصطناعي بمسؤولية وتحفيز الاعتماد على نطاق واسع.
قراءة الملفات، وقوائم الأدلة، والبحث في قاعدة البرمجيات، والتنقل في الكود كلها تندرج هنا. لا شيء في هذا المستوى يغير الحالة. ينفذ Claude Code هذه العمليات بمفرده دون الحاجة إلى موجه. تحتفظ Anthropic بقائمة مسموحات ثابتة للأدوات الآمنة افتراضيًا — مثل البحث النصي، والبحث عن أنماط الملفات، وأدوات التنقل في الكود.
كل واحدة من هذه العمليات تتوقف وتنتظر موافقتك "approve":
ينتج عن إعادة هيكلة 10 ملفات أكثر من 30 موجهًا. وينتهي الأمر بمعظم المطورين بالموافقة عليها جميعًا دون قراءة حرف واحد.
عادة الموافقة الروتينية هذه تعد نوعًا من الفشل بحد ذاته. ولهذا السبب تحديدًا يوجد علم التجاوز.
أي شيء يلمس هذه المجالات يخضع لتدقيق إضافي:
فحوصات السلامة المدمجة في Claude Code لن تستمر دون إقرار صريح.
لماذا يوجد كل هذا؟ لأن Claude Code هو وكيل مستقل يتمتع بصول واسع للنظام. قم بإزالة طبقة الأذونات وستتسبب تعليمات واحدة يساء فهمها — أو الأسوء، محاولة حقن موجه خبيثة — في إلحاق ضرر لا يمكن إصلاحه. لا توجد نقطة فحص، ولا يوجد استرداد. يتعمق دليل أمن المؤسسات لـ Claude في كيفية تعامل المؤسسات مع الحوكمة حول هذا الموضوع.

علم --dangerously-skip-permissions هو وسيط CLI. فهو يعطل خطوة التأكيد لكل عملية كتابة وتنفيذ. كتابة الملفات، وأوامر Shell، واستدعاءات الشبكة، وتنفيذ الأدوات — ينفذها Claude Code جميعًا دون الانتظار لموافقتك.
يقوم علم CLI بتنشيط ما تسميه Anthropic وضع "bypassPermissions mode". يمكنك أيضًا تمكين الوضع نفسه من خلال الإعدادات عبر --permission-mode bypassPermissions أو بتعيين "defaultMode": "bypassPermissions" في settings.json.
السلوك متكافئ وظيفيًا — ولكن تطبق ملاحظة رئيسية واحدة على كلا الخيارين: منذ الإصدار v2.1.78، لا تزال عمليات الكتابة إلى الأدلة المحمية (.git/ و .claude/ و .vscode/ و .husky/) تطلق موجهًا حتى مع تفعيل التجاوز. الاستثناءات هي .claude/commands و .claude/agents و .claude/skills، حيث ينشئ Claude محتوى بانتظام. لا يوجد اسم مستعار قصير. ولا اختصار -y. أنت تكتب العلم الكامل كل مرة، وتلك حركة مقصودة من Anthropic.
ما يجرده العلم تحديدًا:
ما يتركه العلم دون تغيير:
إليك تفصيلًا يربك الأشخاص: لا يمكنك التبديل إلى وضع bypassPermissions في منتصف الجلسة إذا لم تبدأ باستخدام العلم. أعد التشغيل باستخدام العلم، وإلا لن يعمل. كما أن لدى المسؤولين خيار حظر الوضع على مستوى المؤسسة بالكامل — قم بتعيين permissions.disableBypassPermissionsMode على "disable" في الإعدادات المدارة، ولن يتمكن أحد من استخدامه.
ما تنتهي به هو استقلالية كاملة ضمن الحدود التي وضعتها. إذا لم تضع أي حدود — لا قيود على الشبكة، ولا تحديد لنطاق الوصول للملفات، ولا عزل للاعتمادات — يمكن للوكيل الوصول إلى كل شيء يمكن لحساب المستخدم الخاص بك الوصول إليه. وهذا هو الخطر الرئيسي.
حالات الاستخدام المشروعة لهذا العلم ضيقة ولكنها حقيقية. وكل واحدة منها تتشارك في سمة واحدة: حلقة التأكيد البشري إما مستحيلة لعدم وجود عنصر بشري، أو مكررة لأن البيئة تتعامل بالفعل مع الاحتواء.
لا يمكن لخطوط الأنابيب المؤتمتة التوقف والانتظار حتى ينقر شخص ما على "موافقة". لا يوجد أحد عند الطرفية. تشغل الفرق Claude Code في الوضع الخفي كجزء من مسارات عمل البناء والسيطرة والتأكد من الاختيارات — ويقرن الاستدعاء النموذجي -p (الوضع غير التفاعلي) مع علم التجاوز:
تعمل بيئة خط الأنابيب نفسها كطبقة احتواء هنا. فهي تملي الكود الذي يمكن للوكيل الوصول إليه والأوامر التي يمكنه تنفيذها.
عندما يعمل Claude Code داخل حاوية Docker مصممة لهذا الغرض — بدون تحميل اعتمادات، ودون وصول خارجي للشبكة — فإن موجهات الأذونات تضيف الاحتكاك فقط. ولا تضيف الأمان. حدود الحاوية تقوم بالفعل بعمل الأمان. يزيل العلم التأكيد المكرر داخل بيئة مغلقة بالفعل.
توصي Anthropic بوضوح بالاستخدام داخل الحاويات. وتوفر إعدادات devcontainer مرجعية مع قواعد جدار حماية مدمجة لهذا الغرض تحديدًا. Nicholas Carlini، وهو باحث في فريق الضمانات في Anthropic، قام بتشغيل claude --dangerously-skip-permissions في حلقة while في bash لـ 16 وكيلًا متوازيًا لبناء مترجم C قائم على Rust في فبراير 2026.
ملاحظته بين قوسين في منشور المدونة تقول كل شيء: "قم بتشغيل هذا في حاوية، وليس على جهازك الفعلي." حتى موظفي Anthropic أنفسهم لن يشغلوا هذا العلم على الجهاز المباشر.
مهام إعادة الهيكلة الكبيرة التي تمتد عبر عشرات الملفات تعمل بشكل أفضل دون انقطاع مستمر. ومسار العمل الذي يتبعه المطورون المتمرسون بسيط:
يصبح سجل git الخاص بك هو آلية الاستعادة. يوفر نظام الأذونات في العادة شبكة الأمان تلك — وهنا، يتولى git هذا الدور.

لا شيء من هذا افتراضي. ترسم حوادث موثقة متعددة صورة واضحة لما يحدث عندما يلتقي التنفيذ المستقل بالاحتواء الضعيف.
دون تأكيد لكل إجراء، يمكن لتعليمات خبيثة مخفية داخل ملف يقرأه Claude Code أن تعمل فورًا. يمكن للمهاجمين التأثير على ما يعالجه Claude من خلال عدة قنوات:
إذا كانت أي من هذه تحتوي على أوامر محقونة، يمكن للوكيل تسريب البيانات أو تعديل الملفات التي ينبغي أن تكون محظورة.
تأخذ Anthropic هذا المتجه بجدية. وتفصل مدونتها الهندسي حول الوضع التلقائي (auto mode) مجموعة بيانات تقييم اصطناعية تحتوي على 1,000 محاولة تسريب تم توليدها:
دون موجه موافقة، لا تتاح فرصة ثانية لاكتشاف التعليمات المحقونة قبل تنفيذها.
الحوادث الموثقة تتحدث عن نفسها. في أكتوبر 2025، طلب المطور Mike Wolak من Claude Code إعادة بناء مشروع Makefile من استخراج جديد على Ubuntu/WSL2. قام Claude Code بتشغيل rm -rf بدءًا من الجذر (/). يحتوي تقرير البلاغ الخاص به على GitHub (#10077) على سجلات أخطاء تضم الآلاف من رسائل "Permission denied" لـ /bin و /boot و /etc. وتدمر كل ملف يملكه المستخدم على الجهاز.
الجزء المثير للقلق؟ لم يكن Wolak يشغل --dangerously-skip-permissions. ونظام الأذونات نفسه فشل في حظر الأمر المدمر. وقامت Anthropic بتصنيف المشكلة تحت area:security و bug.
في نوفمبر 2025 حدث شيء أكثر خطورة. قيد المطور JeffreyUrban بلاغًا على GitHub رقم #12637 بعد اكتشاف أن Claude أنشأ بالخطأ دليلًا باسم ~ حرفيًا خلال جلسة سابقة.
لاحقًا، قام Claude بتشغيل rm -rf * في الدليل الأب. قام shell بتوسيع * لتشمل الدليل ~ — ثم فسر ذلك الـ ~ على أنه مسار دليل Home. جلستان منفصلتان، تسببتا في فشل متتابع.
ثم جاءت حادثة Reddit في ديسمبر 2025: rm -rf tests/ patches/ plan/ ~/. توسع الرمز ~/ المذيل إلى دليل Home بالكامل. ملفات سطح المكتب، المستندات، التنزيلات، بيانات Keychain، دعم التطبيقات — تم مسحها جميعًا. والأمر لا يقتصر على المسح الدرامي فقط. فقد وثق أحد المطورين قيام Claude بالكتابة فوق ملف تكوين موجود بقيم فارغة، دون نسخ احتياطي، ودون تحذير.
الفساد الصامت مثل هذا هو في الواقع أصعب في الاكتشاف والاسترداد مقارنة بفقدان دليل بالكامل.
امنح Claude Code وصول كتابة كامل دون موجهات تأكيد، وسيتمكن من:
التوقف المؤقت قبل العمليات الحساسة هو آخر نقطة فحص قابلة للقراءة بشريًا. أزلها، ولن يبقى شيء بين الوكيل وتعرض الاعتمادات.
إذا اختطف شخص ما جلسة Claude Code أو تلاعب بالموجّه، فسوف يحصل على وصول غير مقيد لكل شيء يمكن للوكيل الوصول إليه. صفر احتكاك، صفر موجهات، صفر فرص ثانية. ومما يستحق الذكر: يظهر خطأ مسجل (#17544) أن الجمع بين --dangerously-skip-permissions و --permission-mode plan يتسبب في تجاوز علم التجاوز لوضع التخطيط (plan mode) بصمت. تعتقد أنك في وضع التخطيط للقراءة فقط، بينما أنت في الواقع تشغل التجاوز الكامل.

الأمان هنا هو خاصية للبيئة، وليس للعلم. وتذكر وثائق Anthropic هذا مباشرة — العزل القائم على الحاويات هو السياق المقصود. يظل العلم آمنًا فقط عندما تتوفر جميع هذه الشروط في نفس الوقت:
عند هذه النقطة، أصبح الإجماع في المجتمع حاسمًا تقريبًا: استخدم الحاويات أو لا تزعج نفسك. ضع نقاط فحص git، وقيود الأدوات، وعزل الشبكة فوق ذلك. بالنسبة للفرق التي تدير Claude Code عبر مطورين متعددين، فإن دليل الحوكمة يوضح إطار السياسات الكامل.
ليس على كل فريق التخلي عن جميع ضوابط الأمان لمجرد تقليل الانقطاعات. يأتي Claude Code الآن مع عدة بدائل، وكل منها يقدم تسوية مختلفة بين الراحة والأمان.
أطلقت Anthropic الوضع التلقائي (auto mode) خصيصًا لأن --dangerously-skip-permissions استمر في التسبب بالمشاكل. يسمح الوضع التلقائي لـ Claude بالتنفيذ دون موجهات أذونات، ولكن نموذج مصنف منفصل (يعمل على Claude Sonnet 4.6) يراجع كل إجراء قبل تشغيله. يراقب المصنف ثلاث فئات:
الإجراءات التي يعتبرها المصنف آمنة تمر تلقائيًا. وتلك التي تحمل مخاطر يتم حظرها، ويتلقى Claude السبب حتى يتيح له تجربة نهج مختلف. تؤدي ثلاثة حظور متتالية أو 20 حظرًا إجماليًا في الجلسة إلى توقف الوضع التلقائي والعودة إلى الموجه المانوال. تحتاج إلى Claude Code v2.1.83 أو أحدث، وخطة Team أو Enterprise، ومزود Anthropic API لاستخدامه. خطط Pro و Max لا تتأهل.
قم بتمكينه باستخدام:
يمكنك التبديل إليه باستخدام Shift+Tab أثناء الجلسة. تصنف Anthropic هذا على أنه "معاينة بحثية" — نتائج كارثية أقل من التجاوز الكامل، ولكن ليس صفر مخاطر.
يتيح لك علم --allowedTools تحديد الأدوات التي يمكن لـ Claude Code استخدامها دون موجهات بدقة. يمكنك السماح بقراءة الملفات وكتابتها، ولكن حظر تنفيذ Shell أو استدعاءات الشبكة. يدعم ملف claude_code_settings.json هذه العمليات المعتمدة مسبقًا أيضًا:
خيار مفيد آخر: --disallowedTools "Bash(rm:*)" يحظر أوامر rm حتى عند تنشيط وضع التجاوز. يتم فحص قواعد الرفض قبل تقييم الوضع، لذا فهي تطبق بغض النظر عن وضع الأذونات الذي تشغله.
يوافق acceptEdits تلقائيًا على عمليات الملفات، بحيث يمكن لـ Claude تعديل الكود دون موجهات. ومع ذلك، لا تزال أوامر Bash واستدعاءات الشبكة بحاجة إلى موافقتك. يعمل هذا الوضع بشكل جيد لجلسات التنماج الأولى أو العمل داخل دليل معزول حيث تثق بتعديلات الملفات ولكنك ترغب في مراقبة تنفيذ الأوامر.
يمنح وضع التخطيط Claude وصول القراءة وقدرة التفكير ولكنه يحظر تعديلات ملفات المصدر وتنفيذ الأوامر. يقرأ Claude قاعدة البرمجيات، ويفكر فيها، وينتج خطة تنفيذ مهيكلة. تراجع الأمر برمته قبل تشغيل تغيير واحد. ادخله بإضافة /plan كبادئة للموجه أو الضغط على Shift+Tab. وهو مفيد بشكل خاص للتغييرات عالية المخاطر حيث تريد رؤية الصورة الكاملة أولًا.
إليك حقيقة تفاجئ الأشخاص: المخططات (hooks) تعمل حتى في وضع التجاوز. يمكن لـ PreToolUse hook حظر أي استدعاء أداة، بغض النظر عن وضع الأذونات الذي تشغله. نشرت Trail of Bits مستودع تكوين مع مخططات تحظر أنماط rm -rf والدفع المباشر إلى main. إنها حواجز حماية، وليست جدرانًا لا يمكن اختراقها — لكنها تمنع الكوارث الواضحة قبل حدوثها.
قم بتثبيت الملفات ذات الصلة فقط في دليل عمل Claude Code، وستحد من مساحة الضرر دون لمس طبقة الأذونات على الإطلاق. اقرن تحديد نطاق الدليل مع الوضع القياسي، وستحصل على الأتمتة بمخاطر أقل بكثير مما يحمله علم التجاوز. يقدم دليل مسار عمل Claude Code أنماطًا عملية للتنفيذ المحدد النطاق.


تم تصميم Claude Code لمساعدة المطورين على كتابة الكود وفهمه وتعديله بكفاءة أكبر. بالنسبة للمطورين الأفراد والفرق الصغيرة، يمكن أن يكون تشغيل Claude Code محليًا كافيًا لمهام التطوير اليومية.
ومع ذلك، مع توسع المؤسسات في التطوير المدعوم بالذكاء الاصطناعي عبر الفرق، تظهر متطلبات إضافية حول الأمان والحوكمة والقدرة على الملاحظة وإدارة الوصول. وهنا تساعد منصات مثل TrueFoundry المؤسسات على تشغيل Claude Code لبيئات المؤسسات.
مع اكتساب Claude Code وصولاً إلى الأدوات الداخلية، وخوادم MCP، وبيانات المؤسسة، وأنظمة الإنتاج، غالبًا ما تحتاج المؤسسات إلى ضوابط مركزية حول المصادقة، والترخيص، والتدقيق، والحوكمة.
تساعد TrueFoundry المؤسسات على توسيع تبني Claude Code بأمان من خلال توفير إدارة الوصول المركزية، والقدرة على الملاحظة، وضوابط الحوكمة، والاتصال الآمن بخوادم MCP الداخلية والبنية التحتية للذكاء الاصطناعي.
يتيح هذا للمؤسسات الحفاظ على إنتاجية المطورين مع تلبية متطلبات الأمن والامتثال والتشغيل المؤسسية.
توجد TrueFoundry للفرق التي تحتاج إلى أتمتة Claude Code على نطاق المؤسسة — دون التعامل مع --dangerously-skip-permissions كاختصار مقبول. تقدم المنصة ضوابط على مستوى البنية التحتية تجعل العلم غير ضروري في معظم سيناريوهات الإنتاج.
يتم نشر كل شيء داخل بيئة AWS أو GCP أو Azure الخاصة بك. وتعمل كل جلسة من جلسات Claude Code داخل مساحة تنفيذ معزولة شبكيًا بدون أي خروج خارجي (egress) بشكل افتراضي. أما الشروط التي تجعل علم التجاوز آمنًا — مثل الحظر الشبكي، وعزل بيانات الاعتماد، والوصول المخصص — فيتم تطبيقها عند طبقة البنية التحتية. وبالتالي لا يتعين على المطورين الأفراد تذكر إعدادها يدويًا.
الشركات التي تشغل Claude Code في بيئة الإنتاج من خلال TrueFoundry استغنت عن --dangerously-skip-permissions في معظم سير العمل. فطبقة الاحتواء مدمجة في المنصة ذاتها، ولا يحتاج أي شخص لربطها يدويًا حول كل جلسة. وبالنسبة للفرق التي توازن بين حدود استخدام Claude Code ومتطلبات الأمان، يتعامل AI Gateway مع كلا الأمرين من لوحة تحكم واحدة.

إذا كان فريقك يستخدم --dangerously-skip-permissions لأن موجهات الصلاحيات تعطل خطوط أنابيب CI/CD لديك، فإن TrueFoundry تقدم لك مسارًا أفضل. حيث تشغل المنصة Claude Code داخل حاويات مؤقتة (ephemeral containers) في الـ VPC الخاص بك مع إغلاق الخروج الشبكي، وتخصيص بيانات الاعتماد لكل مهمة، وتأمين تسجيل كل إجراء — مما يجعل علم التجاوز غير ضروري. احجز عرضًا توضيحيًا لمعرفة كيفية عمل ذلك.
يمكن للمؤسسات استخدام Claude Code بآمان من خلال الجمع بين إنتاجية المطورين وعناصر التحكم في الأمان المناسبة. ويتضمن ذلك تطبيق المصادقة، وعناصر التحكم في الوصول المستندة إلى الأدوار (RBAC)، وتحديد سجلات التدقيق، وسير عمل الموافقات، وسياسات الوصول للأدوات والأنظمة المتصلة.
كما ينبغي للمؤسسات وضع ممارسات حوكمة تحدد الإجراءات التي يمكن للأدوات المدعومة بالذكاء الاصطناعي تنفيذها وضمان بقاء العمليات الحساسة خاضعة للإشراف المناسب.
مع حصول Claude Code على إمكانية الوصول إلى الأدوات الداخلية والمستودعات وقواعد البيانات والبنية التحتية، يجب على المؤسسات النظر في تطبيق:
تساعد هذه الضوابط في تقليل المخاطر مع تمكين الفرق من الاستفادة من التطوير المدعوم بالذكاء الاصطناعي.
يتطلب تدقيق إجراءات Claude Code رؤية كاملة لكل من نشاط المستخدم وتفاعلات الأدوات. يجب على المؤسسات الاحتفاظ بسجلات للموجهات (prompts)، واستدعاءات الأدوات، والإجراءات المنفذة، والموافقات، وطلبات الوصول لإنشاء مسار تدقيق ملائم.
بالنسبة لعلميات النشر الخاصة بالمؤسسات، يمكن لحلول المراقبة والتسجيل المركزية مساعدة الفرق في التحقيق في الحوادث، واستيفاء متطلبات الامتثال، وفهم كيفية تفاعل الأدوات المدعومة بالذكاء الاصطناعي مع الأنظمة الداخلية. ويُعد التدقيق الفعال أمرًا بالغ الأهمية خاصة عندما يمتلك Claude Code وصولاً إلى بيئات الإنتاج، أو البيانات الحساسة، أو سير العمل الحرجة للأعمال.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



يستخدم كلود كود نموذج أذونات يتطلب موافقة صريحة من المستخدم قبل أن يقوم الوكيل بإجراءات حساسة — مثل كتابة الملفات، أو تنفيذ أوامر الشل، أو إجراء طلبات الشبكة. يتم التحكم في كل فئة إجراءات عبر مطالبة، ويجب على المستخدمين تأكيد الطلب أو رفضه قبل أن يتابع كلود.
يطلب كلود كود الأذونات بشكل متكرر لأن إعداداته الافتراضية تعطي الأولوية للأمان. يؤدي كل إجراء جديد يقع خارج النطاقات الموافق عليها مسبقًا إلى ظهور مربع حوار تأكيد جديد، مما يضمن للمستخدمين الإشراف على ما يفعله الوكيل على نظامهم.
تسمح علامة dangerously-skip-permissions للمستخدمين بتجاوز مطالبات الأذونات التفاعلية لـ Claude Code بالكامل. يؤدي تشغيل Claude Code باستخدام هذه العلامة إلى توجيهه للمتابعة في جميع الإجراءات تلقائيًا، دون التوقف لانتظار موافقة المستخدم. يجب استخدام هذه العلامة فقط في بيئات معزولة ومحمية حيث يكون خطر الآثار الجانبية غير المقصودة محتويًا بالكامل.
نعم، يمكن للمستخدمين إيقاف ظهور مطالبات الأذونات عن طريق تشغيل Claude Code باستخدام علامة `dangerously-skip-permissions`. ومع ذلك، ينطوي هذا الأسلوب على مخاطر حقيقية، فقد يقوم Claude بالكتابة فوق الملفات، أو تنفيذ أوامر مدمرة، أو إجراء اتصالات شبكة غير مقصودة. يوصى بشدة بتقييد استخدامه على حاويات Docker أو مسارات CI.
يمكن منح أذونات كاملة لـ Claude Code باستخدام العلامة `--dangerously-skip-permissions` عند بدء التشغيل. هذا يزيل جميع بوابات الموافقة التفاعلية ويسمح لـ Claude بالعمل بشكل مستقل. لأتمتة أكثر أمانًا، البديل الأفضل هو الموافقة المسبقة على نطاقات أذونات محددة من خلال ملف تكوين Claude بدلاً من تعطيل جميع الفحوصات عالميًا.
يُشكل منح كلود إمكانية الوصول إلى الملفات خطرًا كبيرًا إذا لم يتم ذلك ضمن حدود مناسبة. في وضعه الافتراضي مع تمكين الأذونات، يكون استخدام كلود آمنًا لأن كل عملية ملف تتطلب تأكيدًا صريحًا. قد يؤدي منح الوصول الكامل إلى الملفات عبر علامة skip-permissions، خاصة خارج بيئة معزولة (sandboxed)، إلى تعديلات غير مقصودة أو فقدان للبيانات. يعد استخدام وحدات تخزين Docker أو نقاط التثبيت للقراءة فقط (read-only mounts) نهجًا أكثر أمانًا لمنح كلود وصولاً محدودًا إلى الملفات.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد