October 12, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: October 10, 2026
Blazingly fast way to build, track and deploy your models!
تعمل أنظمة الذكاء الاصطناعي الآن ضمن سير عمل العملاء، والقرارات المالية، وعمليات الامتثال، والعمليات التشغيلية للبنية التحتية. هذا التوسع يفرض مخاطر لم تكن الضوابط التقليدية مصممة للتعامل معها. فالهلوسة قد تؤثر على المخرجات الخاضعة للتنظيم، بينما يمكن لهجمات حقن الأوامر (Prompt Injection) إعادة توجيه مسارات العمل المستقلة. كما أن الوصول غير المُدار للنماذج قد يؤدي إلى كشف بيانات حساسة عبر واجهات برمجة التطبيقات الخارجية.
توسع سوق أدوات إدارة مخاطر الذكاء الاصطناعي بالتوازي مع هذه المخاطر. وغالباً ما تظهر منصات الحوكمة، ومنتجات أمن وقت التشغيل، وأنظمة الامتثال، وبوابات البنية التحتية ضمن نفس فئة الشراء. ومع ذلك، فهي تتحكم في أجزاء مختلفة من دورة حياة الذكاء الاصطناعي. لذا، فإن شراء منتجات متداخلة قد يترك ثغرات تنفيذية مهمة دون معالجة.
تزداد أهمية هذا التمييز مع انتقال الذكاء الاصطناعي التوليدي والنماذج الوكيلة إلى مرحلة الإنتاج. تحتاج المؤسسات إلى معرفة ما تحكمه كل أداة وأين تعمل ضوابطها. يقارن هذا الدليل بين سبع من أفضل أدوات إدارة مخاطر الذكاء الاصطناعي من حيث التغطية، ونقطة التنفيذ، ونموذج النشر، ومدى ملاءمتها للمؤسسات.
يجب أن تعالج برمجيات إدارة مخاطر الذكاء الاصطناعي الحديثة مراحل متعددة من عمليات الذكاء الاصطناعي في المؤسسات. تركز بعض المنتجات على التوثيق والأدلة التنظيمية، بينما تقوم أخرى بتقييم نماذج الذكاء الاصطناعي أو تأمين أحمال العمل النشطة. وتعمل ضوابط البنية التحتية على إدارة الطلبات قبل أن تتمكن النماذج أو الوكلاء أو الأدوات المتصلة من تنفيذها.
يبدأ التقييم المفيد بأربعة مجالات تشغيلية بدلاً من فئات الموردين. تغطي هذه المجالات الحوكمة، والتقييم، والحماية أثناء التشغيل، وإنفاذ سياسات البنية التحتية. كما أنها تساعد المشترين على مقارنة حلول إدارة المخاطر دون افتراض أن كل منتج يحل نفس المشكلة.
يربط إطار عمل حوكمة الذكاء الاصطناعي هذه المجالات من خلال الملكية والضوابط القابلة للقياس. فالحوكمة تحدد المتطلبات، بينما تحدد البنية التحتية كيفية تنفيذ تلك المتطلبات في بيئة الإنتاج.
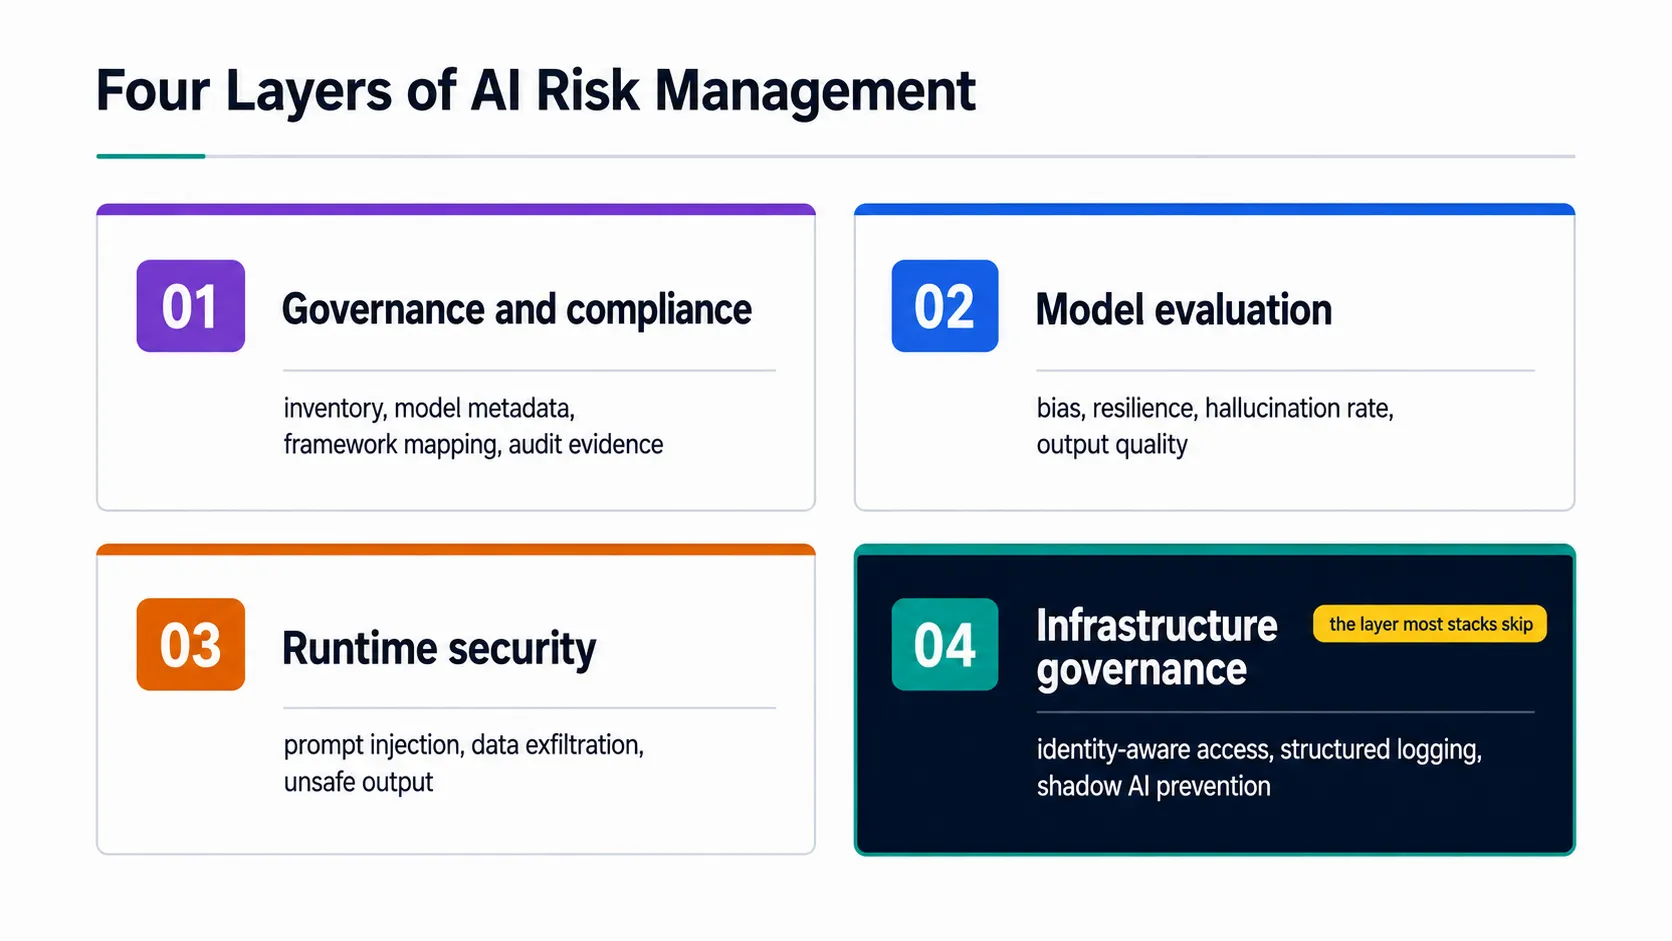
الشكل 1: تأتي معظم الثغرات في المؤسسات من الشراء المزدوج في طبقة واحدة وإهمال الطبقة الرابعة تماماً.
تتناول المقارنة التالية طبقة التحكم الأساسية لكل منصة، ونقطة التنفيذ، وخيارات النشر، ووضوح التسعير. كما أخذنا في الاعتبار دعم المراقبة المستمرة، وأدلة الامتثال، وضوابط الأمان، وأعباء عمل الوكلاء. يسهل هذا النهج مقارنة منصات إدارة مخاطر الذكاء الاصطناعي المختلفة من حيث ملاءمتها التشغيلية.
تعمل TrueFoundry مباشرة ضمن مسار الطلب لاستدعاءات النماذج، واتصالات MCP، وإجراءات الوكلاء. وتعمل منصتها AI Gateway على دعم أكثر من 1600 نموذج، وتمركز الوصول، وضوابط الحماية، والمراقبة، والميزانيات، والتوجيه. وبذلك، يمكن للبوابة تطبيق الضوابط قبل وصول الطلبات إلى المزودين الخارجيين أو المستضافين ذاتياً.
الميزات الرئيسية
المزايا والتحديات
مثالية لـ: فرق هندسة المنصات والأمن التي تحتاج إلى ضوابط مدركة للهوية، وفرض قيود الإنفاق، والوصول متعدد المزودين، وحوكمة الإنتاج عبر النماذج والوكلاء.
تقدم TrueFoundry فئة مطورين مجانية تغطي 50,000 طلب شهرياً. وتدعم خطط المؤسسات عمليات التثبيت في السحابة الخاصة الافتراضية (VPC) والأنظمة المعزولة (air-gapped). كما استحوذت الشركة على Seldon AI في 24 يونيو 2026، مما وسع نطاق بنيتها التحتية للذكاء الاصطناعي للمؤسسات.
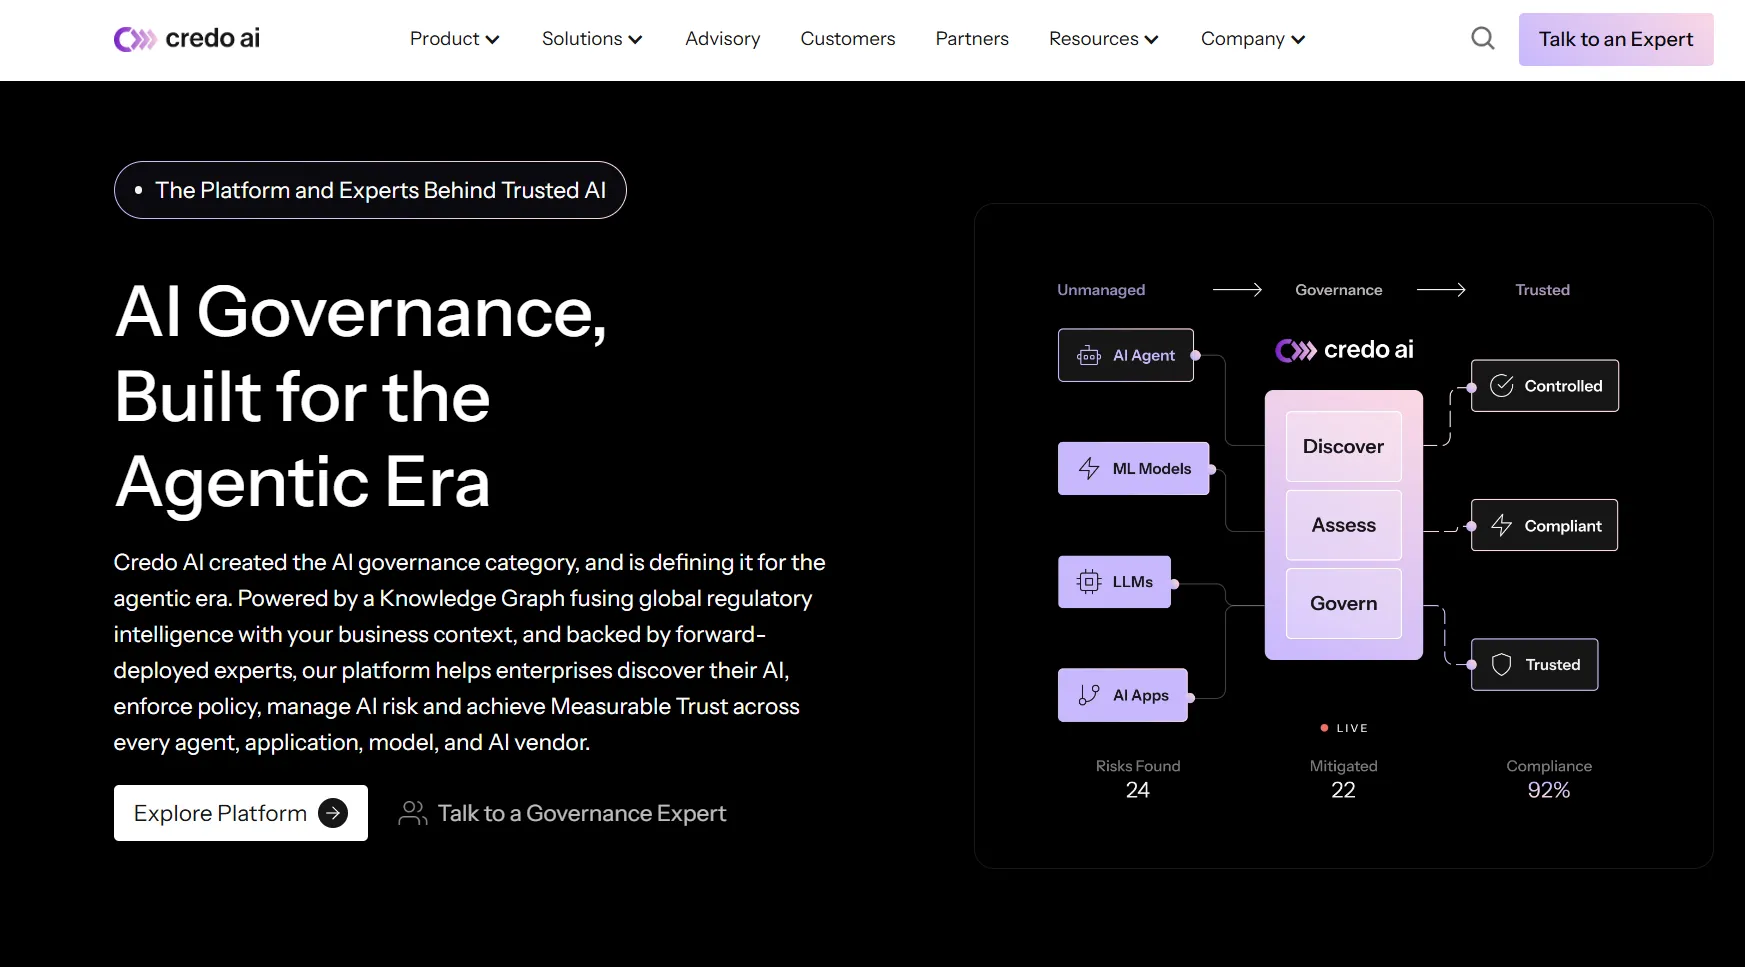
تركز Credo AI بشكل كبير على حوكمة الذكاء الاصطناعي للمؤسسات، والأدلة التنظيمية، وعمليات السياسات. تدعم منصتها سجلات الذكاء الاصطناعي، وحزم السياسات التنظيمية، والأدلة المؤتمتة، وضوابط المخاطر، وتقييم تتبع وقت التشغيل. كما يوفر المورد خيارات نشر عبر البرمجيات كخدمة (SaaS) أو الاستضافة الذاتية للمؤسسات ذات متطلبات البنية التحتية المختلفة.
الميزات الرئيسية
المزايا والتحديات
مثالي لـ: فرق الحوكمة والشؤون القانونية والامتثال التي تحتاج إلى نظام سجل مركزي مع خرائط تنظيمية متعمقة وسير عمل رسمي لتوثيق الأدلة.
تم تصنيف Credo AI كشركة رائدة في تقرير The Forrester Wave لحلول حوكمة الذكاء الاصطناعي للربع الثالث من عام 2025. كما يتضمن منتجها الحالي حزم سياسات وتكاملات مخططة مع البنية التحتية للإنفاذ.
توفر منصة IBM watsonx قدرات الحوكمة والتقييم والمراقبة ومخاطر المؤسسات عبر البيئات الهجينة. تغطي منصتها الحالية النماذج التنبؤية والأساسية، بالإضافة إلى أنظمة الطرف الثالث. كما شهد شهر يوليو 2026 إطلاق ميزة اكتشاف أصول الذكاء الاصطناعي (AI Asset Discovery) للوكلاء غير المُدارين، وخوادم MCP، والأدوات، والنماذج الأساسية.
الميزات الرئيسية
المزايا والتحديات
مثالي لـ: المؤسسات الكبيرة الخاضعة للتنظيم التي تحتاج إلى تقييم النماذج، وحوكمة المؤسسات، ودعم النشر الهجين، والتكامل الحالي مع أنظمة المخاطر الخاصة بـ IBM.
تعلن IBM عن أسعار تقييم النماذج بـ 0.64 دولار أمريكي لكل تقييم بعد تجاوز الاستخدام المجاني المشمول. كما أعلنت IBM عن حصول watsonx.governance على ترخيص FedRAMP على AWS GovCloud في أبريل 2026.
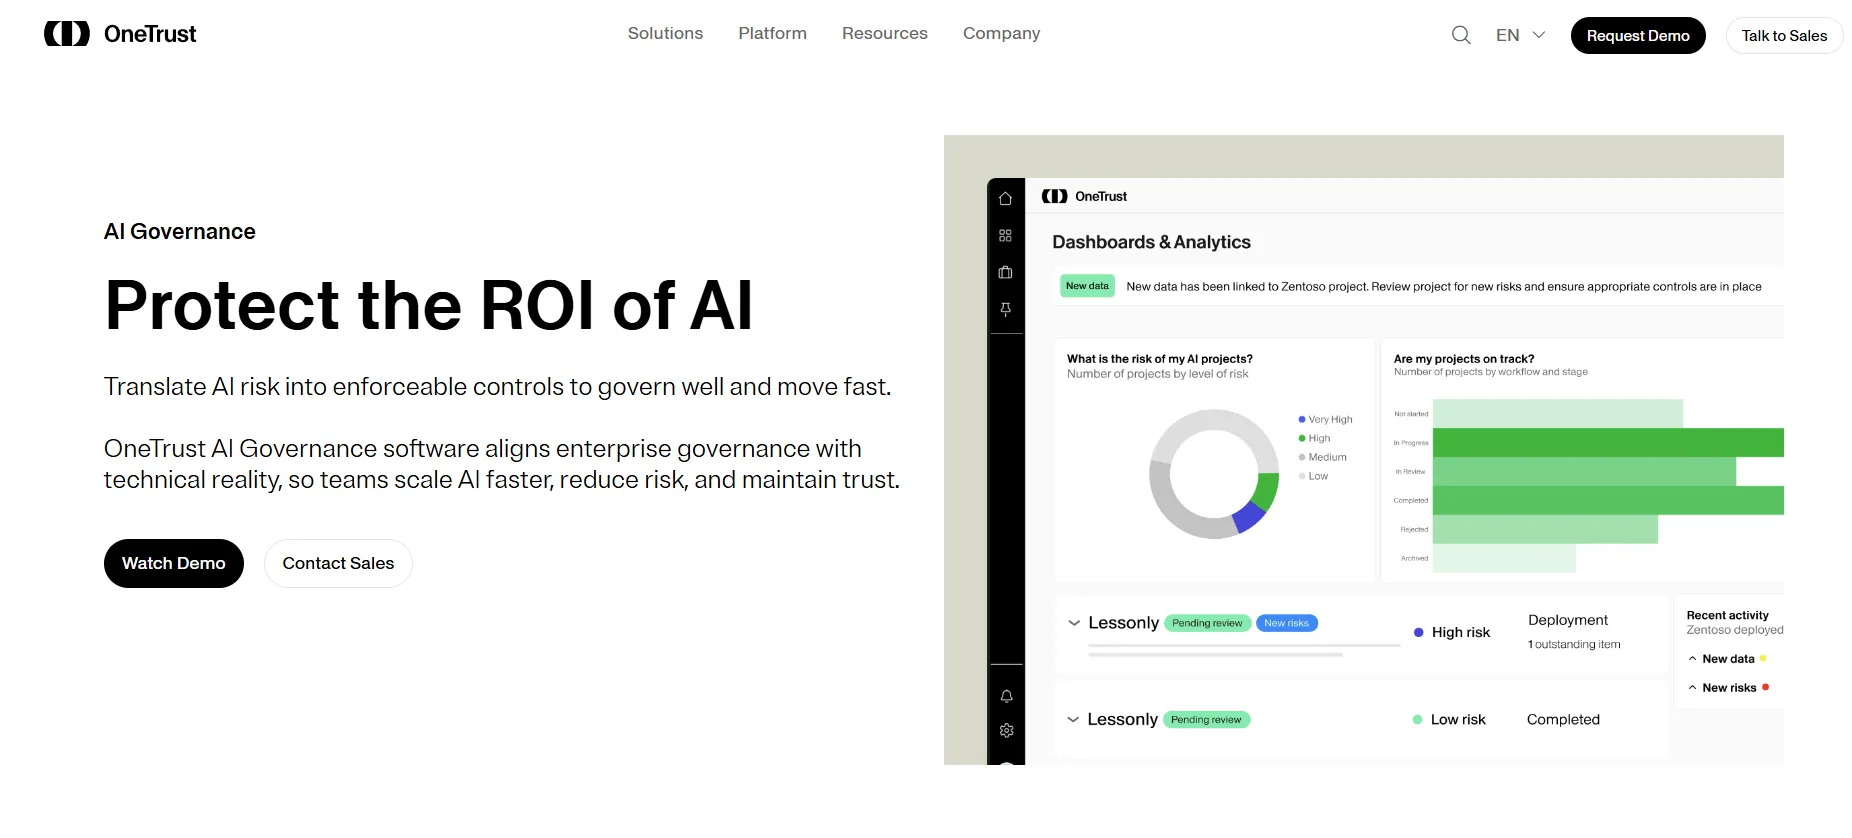
توسع OneTrust قدراتها الراسخة في مجال الخصوصية ومخاطر المؤسسات لتشمل الإشراف على الذكاء الاصطناعي. تتبع منصة الحوكمة الحالية الخاصة بها النماذج، ومجموعات البيانات، والوكلاء، والموردين، والملكية من خلال مخزون واحد. تشمل قدرات وقت التشغيل الآن حواجز حماية السياسات، ومراقبة الإنتاج، وضوابط الإجراءات إلى جانب سير عمل الحوكمة.
الميزات الرئيسية
المزايا والتحديات
مثالي لـ: فرق الخصوصية، والحوكمة والمخاطر والامتثال (GRC)، وإدارة مخاطر المؤسسات التي تسعى لتوسيع برامج الحوكمة الحالية لتشمل جرد الذكاء الاصطناعي، والمراقبة، وعناصر التحكم، وإعداد تقارير الامتثال.
تذكر شركة OneTrust أن منصتها لحوكمة الذكاء الاصطناعي قد صُنفت ضمن فئة "الرؤيويين" (Visionaries) في تقرير "ماجيك كوادرانت" الأول من جارتنر لعام 2026 لمنصات حوكمة الذكاء الاصطناعي. توفر صفحة الأسعار العامة معلومات عن الباقات ولكنها لا تدرج الأسعار.
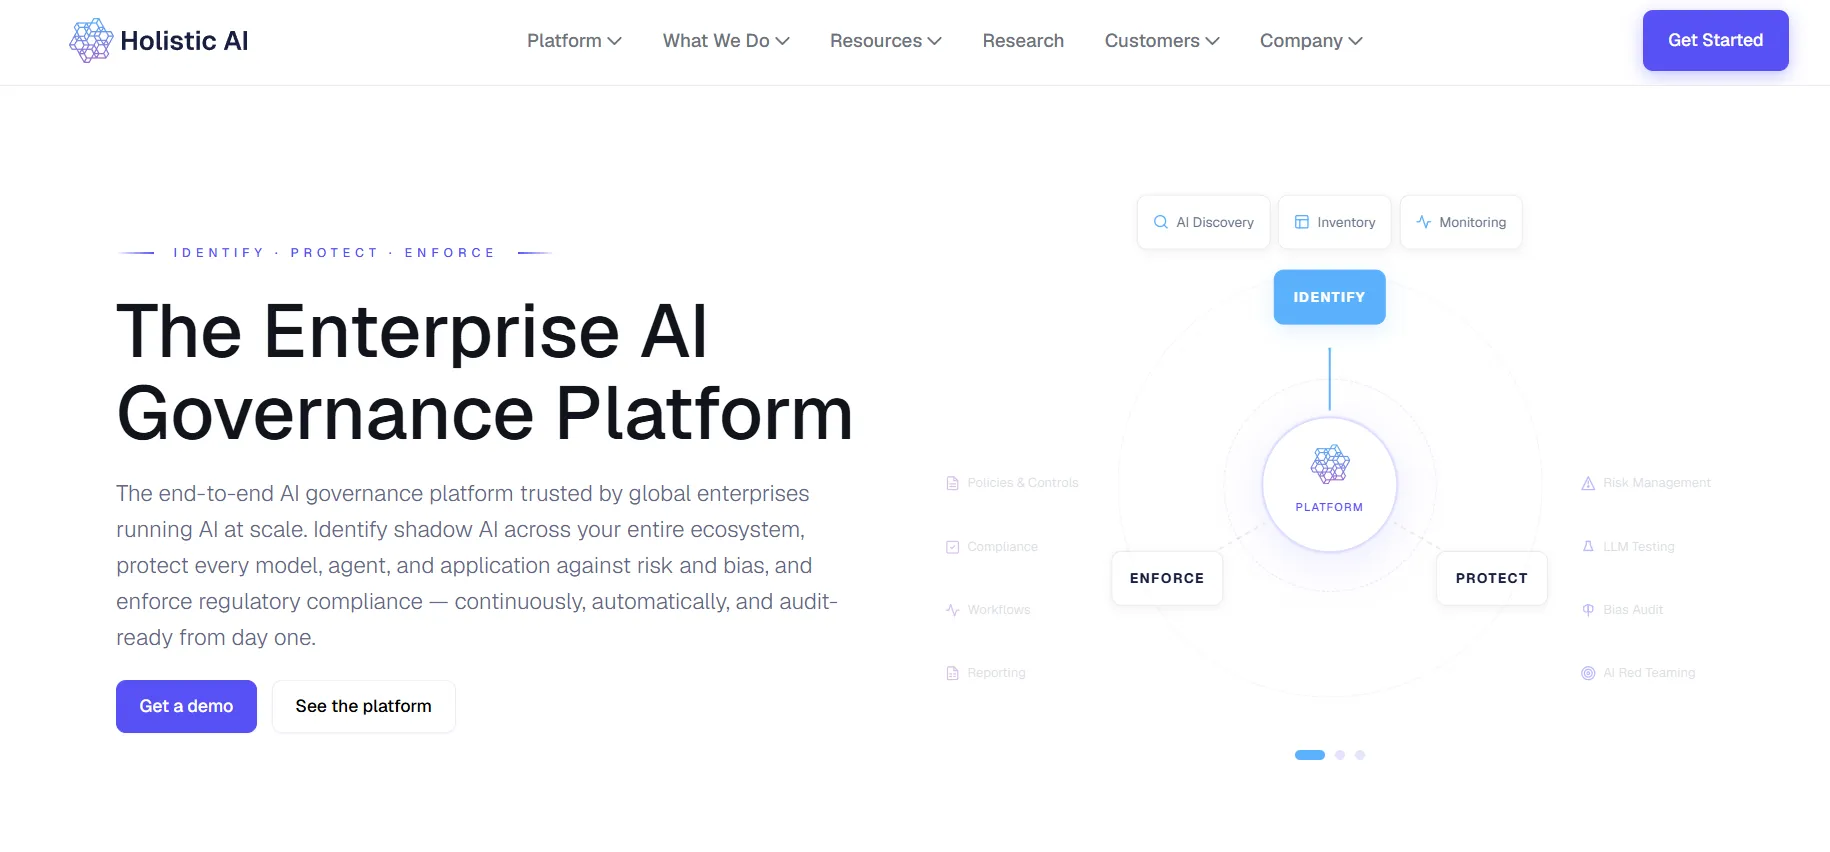
تجمع منصة Holistic AI بين اكتشاف الذكاء الاصطناعي، والضمان، والاختبار، والمطابقة التنظيمية، والتنفيذ المؤتمت. تقوم المنصة بتقييم سياق النشر، ومستوى التعرض، والمخاطر التقنية قبل تحديد معلومات المخاطر المباشرة. يمكن لـ "وكلاء الحماية" (Guardian Agents) مراقبة الأنظمة والاستجابة عند تجاوز الحدود المحددة.
الميزات الرئيسية
المزايا والتحديات
مثالي لـ: المشترين في مجالات المخاطر والتدقيق والامتثال الذين يبحثون عن تقييمات ديناميكية مع معالجة مؤتمتة عبر النماذج التقليدية وبيئات الوكلاء المستقلين.
أفادت Holistic AI بأنها احتلت المرتبة الأولى في حالة استخدام "مخاطر وامتثال الذكاء الاصطناعي" ضمن بحث "القدرات الحاسمة" المصاحب لتقرير جارتنر لعام 2026. وقد تم تصنيف الشركة كـ "منافس" (Challenger) في تقرير "ماجيك كوادرانت" المرتبط به.
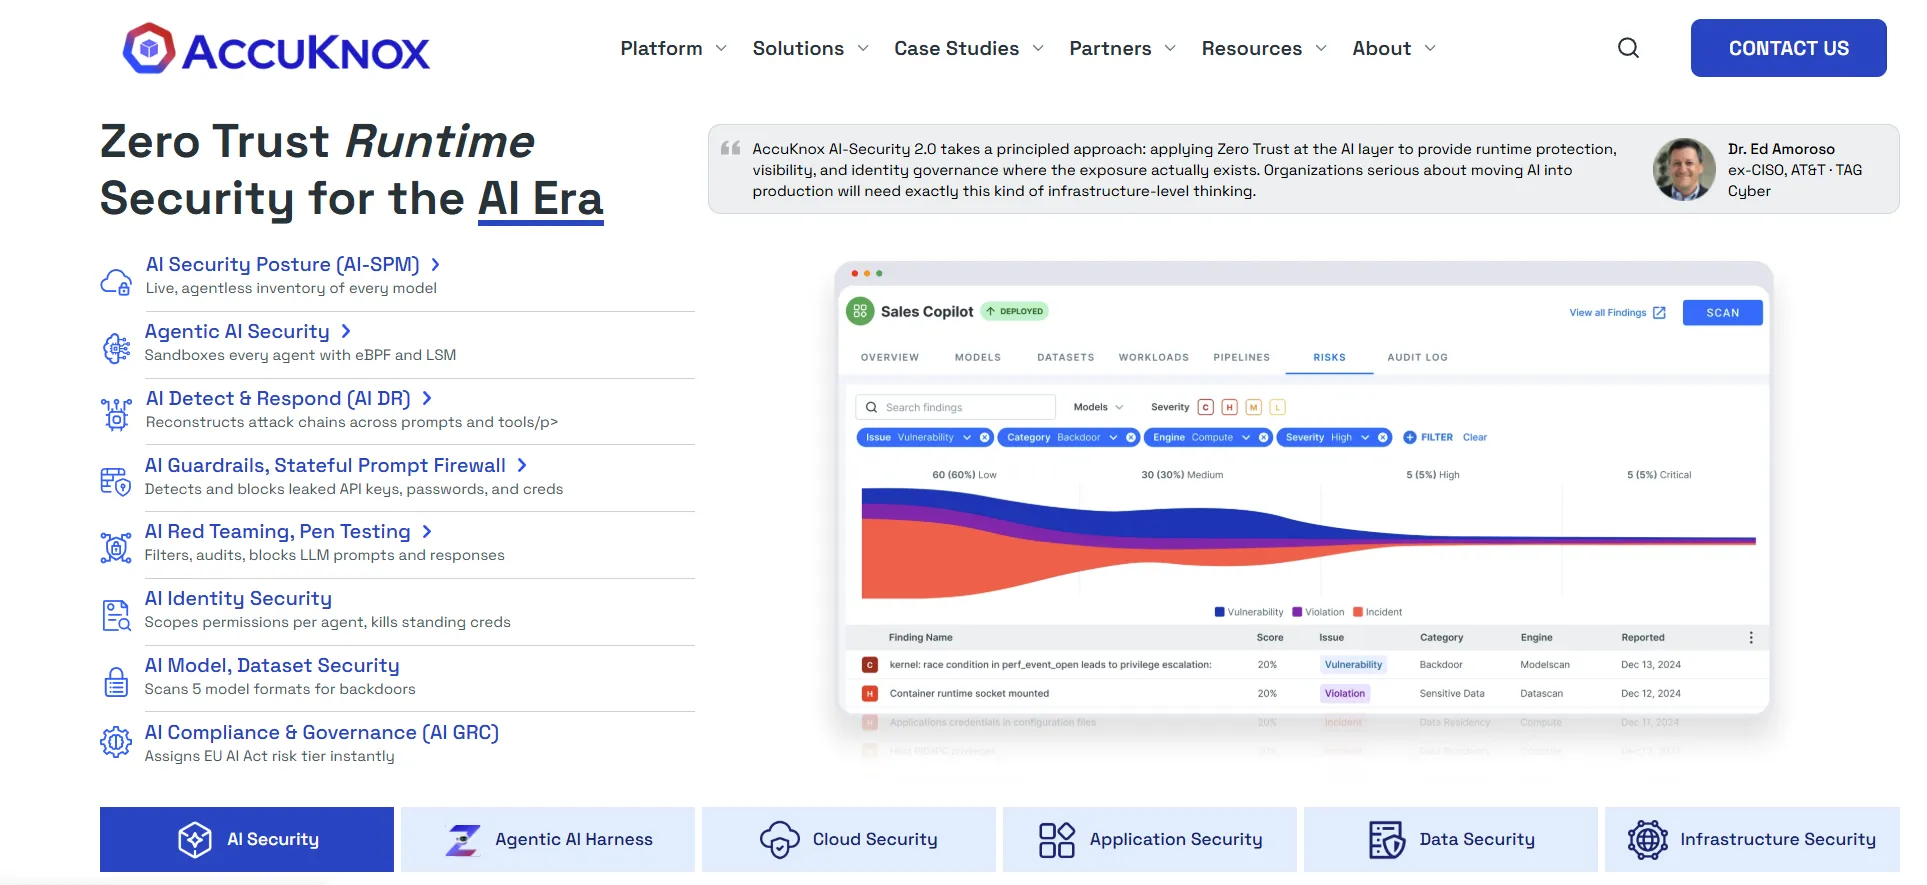
تتعامل AccuKnox مع مخاطر الذكاء الاصطناعي من خلال أمن السحابة وأعباء العمل. تستخدم ModelArmor تقنية KubeArmor لتقييد تنفيذ النماذج وتقليل المخاطر الناتجة عن أعباء العمل غير الموثوقة. تغطي قدرات أمن الذكاء الاصطناعي الحالية أيضاً حماية المطالبات، وأعباء عمل الوكلاء، والاختبار الأمني (Red Teaming)، ومواءمة الامتثال.
الميزات الرئيسية
المزايا والتحديات
مثالي لـ: فرق أمن السحابة والمنصات التي تحمي البنية التحتية للذكاء الاصطناعي القائمة على Kubernetes، خاصة حيث يظل عزل أعباء العمل والتنفيذ في بيئات معزولة من المتطلبات الأساسية.
تعتمد Check Point AI Guardrails على تقنية Lakera في أعقاب إعلان استحواذ Check Point في سبتمبر 2025. تحمي الإمكانات الحالية مدخلات ومخرجات النماذج اللغوية الكبيرة (LLM) من الحقن، وتسريب البيانات، والمحتوى غير الآمن. كما قامت Check Point بتوسيع نطاق حماية الوكلاء من خلال تكاملات البوابة والسحابة.
الميزات الرئيسية
المزايا والتحديات
مثالي لـ: فرق أمن التطبيقات التي تحمي تطبيقات ووكلاء النماذج اللغوية الكبيرة (LLM) من هجمات الأوامر، والمحتوى غير الآمن، وتسريب البيانات عبر بيئات الإنتاج.
تدعم Check Point الآن التنفيذ المباشر (inline) من خلال تكاملات مختارة للوكلاء والشبكات. لذلك، يجب على المشترين تقييم مسار النشر المحدد بدلاً من افتراض نموذج تنفيذ واحد لكل تكامل.
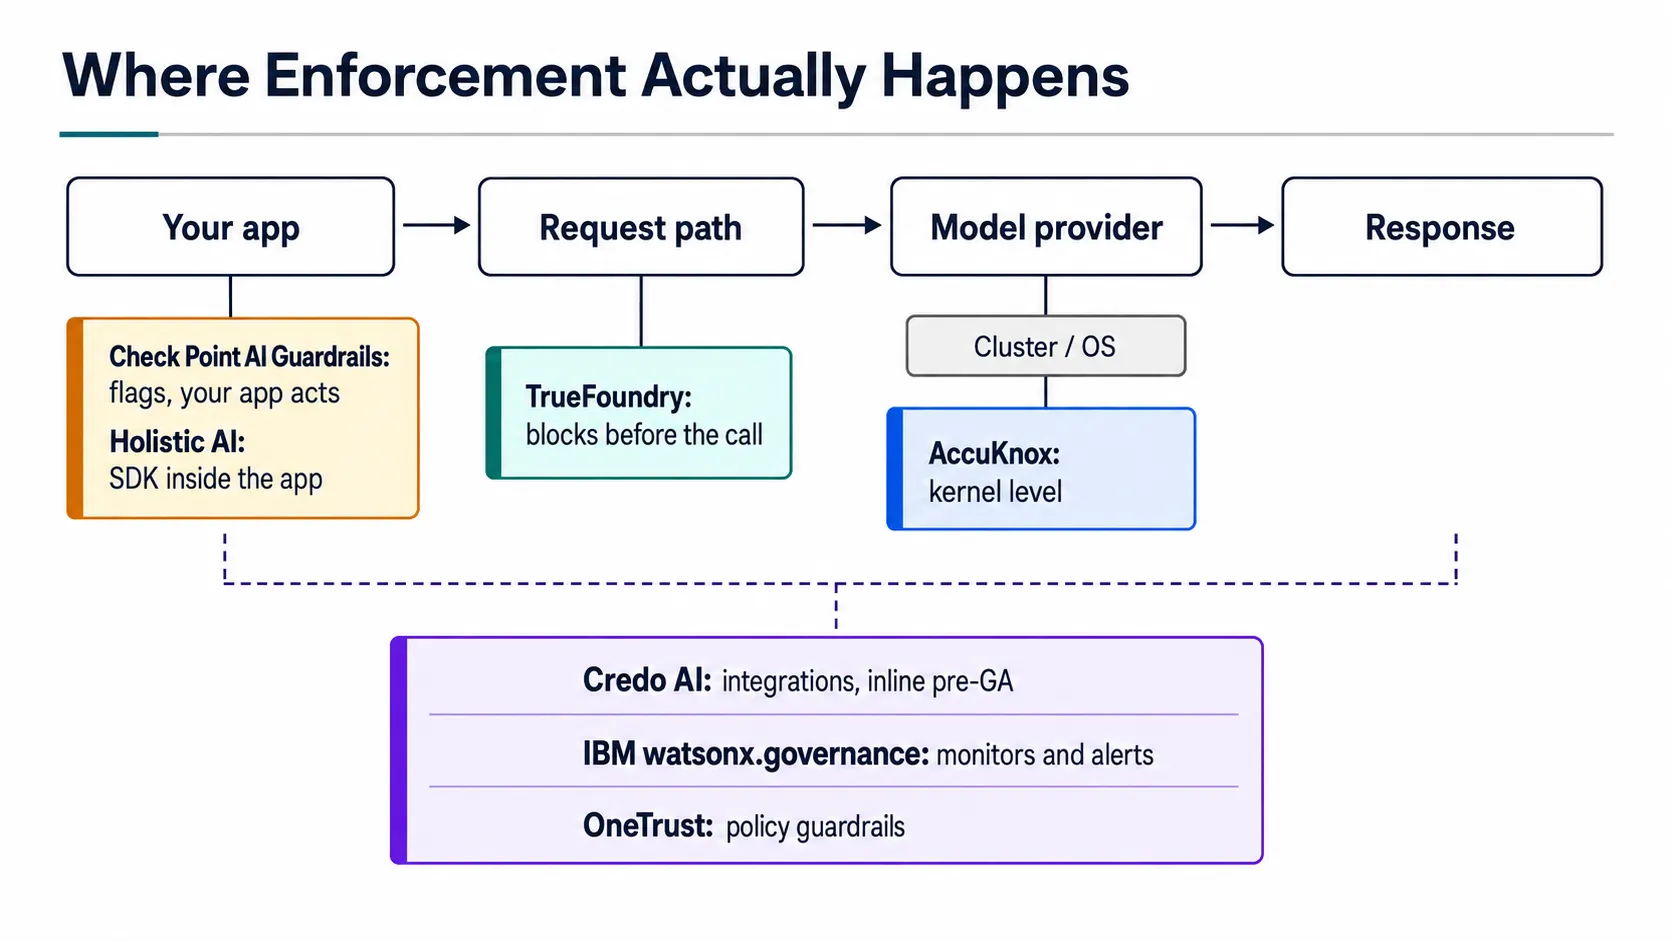
الشكل 2: نفس الفئة، أربع نقاط تنفيذ مختلفة
شهدت التواريخ التنظيمية تغييرات جوهرية خلال عام 2026، لذا يجب أن تعتمد خطط المشتريات على الجدول الزمني الحالي. دخل قانون الذكاء الاصطناعي للاتحاد الأوروبي حيز التنفيذ في 1 أغسطس 2024، وأصبحت معظم أحكامه سارية المفعول في 2 أغسطس 2026. ومع ذلك، تخضع المتطلبات عالية المخاطر الآن لمواعيد نهائية ممددة بعد التغييرات التي أحدثها قانون الذكاء الاصطناعي الشامل لعام 2026.
تم تمديد الموعد النهائي للأنظمة عالية المخاطر المستقلة المدرجة في الملحق الثالث إلى 2 ديسمبر 2027، بينما تم تمديد الموعد للأنظمة عالية المخاطر المدمجة في منتجات الملحق الأول الخاضعة للتنظيم إلى 2 أغسطس 2028. أصبحت التزامات الشفافية سارية بشكل عام خلال أغسطس 2026، مع استمرار متطلبات انتقالية محددة حتى 2 ديسمبر 2026.
تجعل هذه التغييرات من رسم خرائط الامتثال أمراً أكثر أهمية لمبادرات الذكاء الاصطناعي النشطة. تحتاج الفرق إلى تحديد الالتزامات المطبقة بناءً على نوع النظام، وتاريخ النشر، والولاية القضائية. يجب أن تربط عملية امتثال الذكاء الاصطناعي التفسير القانوني بالأدلة التقنية والضوابط التشغيلية.
يظل إطار عمل المعهد الوطني للمعايير والتقنية (NIST) لإدارة مخاطر الذكاء الاصطناعي مرجعاً مهماً لبرامج المؤسسات. تم إصدار النسخة 1.0 من إطار عمل إدارة مخاطر الذكاء الاصطناعي في يناير 2023 ولا يزال طوعياً. يشير المعهد إلى أن الإطار يخضع للمراجعة حالياً، بينما تظل وظائفه الأساسية الأربع هي: الحوكمة، والتعيين، والقياس، والإدارة.
ينبغي لإطار إدارة مخاطر الذكاء الاصطناعي أن يربط هذه الوظائف بالمسؤولية الداخلية والضمانات القابلة للقياس. يمكن للمؤسسات تعيين الضوابط وفقاً لسياساتها الخاصة دون الحاجة إلى ادعاء الحصول على شهادة NIST. يدعم الإطار الإدارة المستمرة عبر سياقات متغيرة طوال دورة حياة النظام.
تتبنى معايير ISO/IEC 42001 نهجاً مختلفاً؛ فهي تحدد متطلبات نظام إدارة الذكاء الاصطناعي المؤسسي بدلاً من اعتماد نماذج فردية. يمكن لهيئات إصدار الشهادات المستقلة اعتماد نظام إدارة المؤسسة وفقاً لهذا المعيار.
تؤثر أطر الحوكمة هذه مجتمعة على اختيار الأدوات عبر مجالات الجرد، والتقييم، والمراقبة، والأدلة، والإنفاذ. يجب على الفرق أيضاً مراعاة إدارة السياسات الداخلية، وحوكمة البيانات الحالية، والأنظمة المجاورة مثل Microsoft Purview. الهدف هو تحقيق رقابة متسقة دون إنشاء مستودعات أدلة منفصلة.
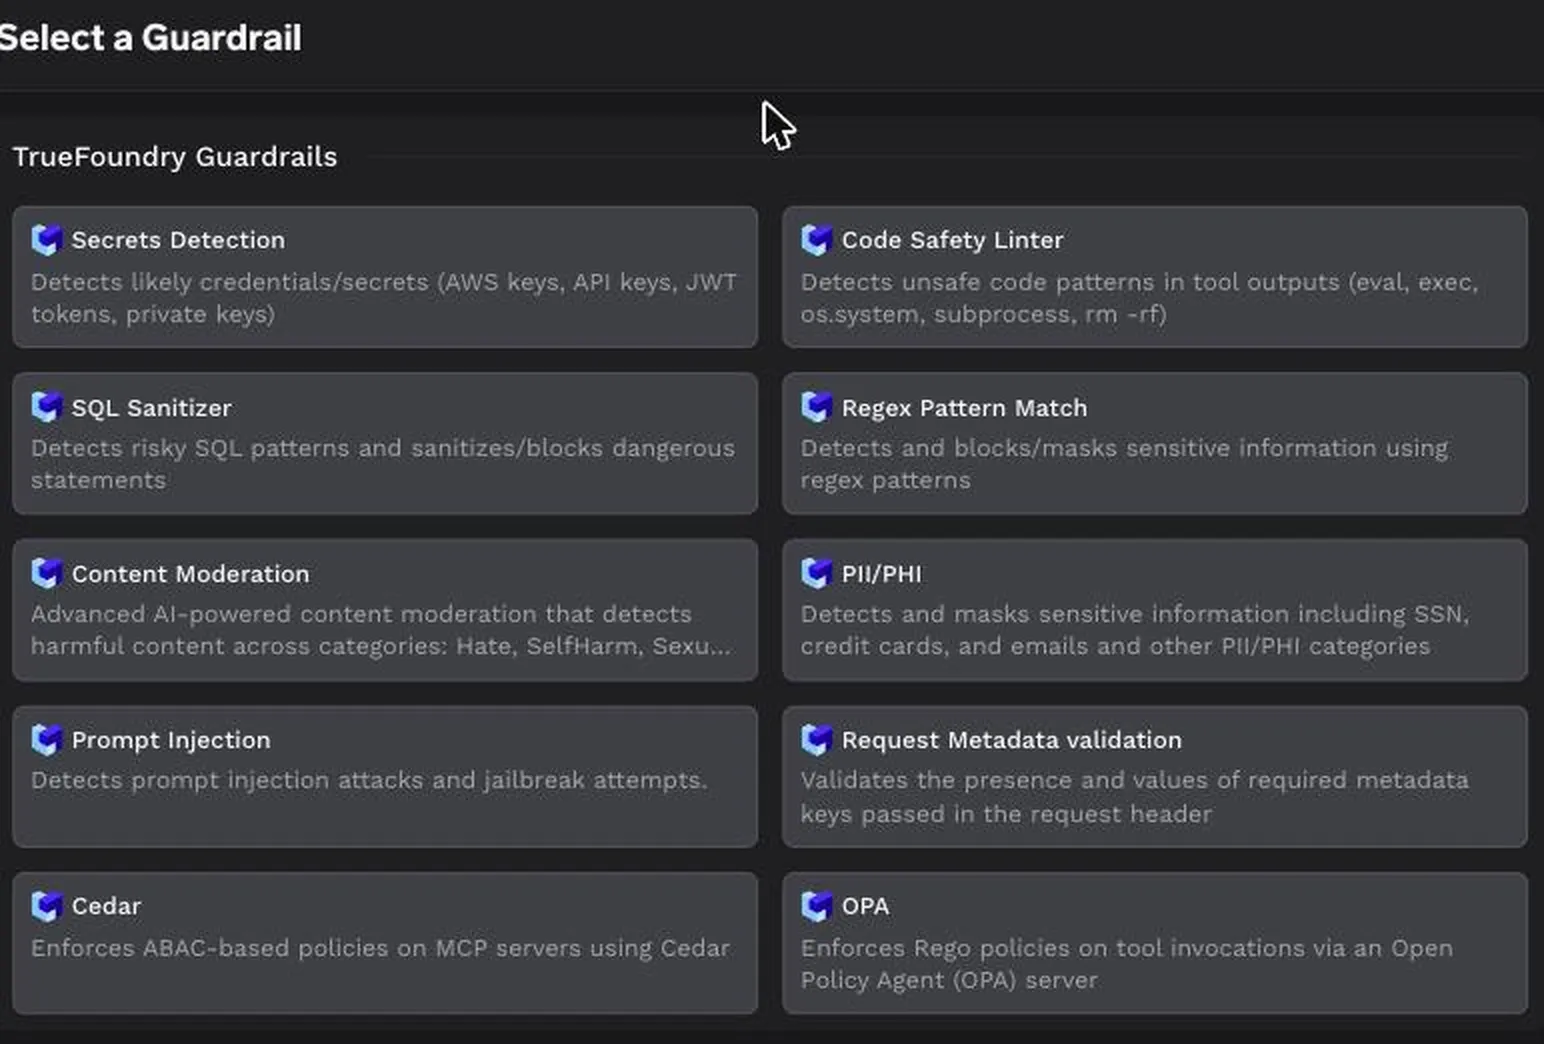
في TrueFoundry، قمنا ببناء بوابة الذكاء الاصطناعي (AI Gateway) حول طبقة البنية التحتية حيث يتم تنفيذ الطلبات فعلياً. تعمل البوابة على مركزية الوصول، والتوجيه، وضوابط الحماية، والميزانيات، والمراقبة عبر أكثر من 1600 نموذج. وهذا يكمل منصات إدارة المخاطر التي تركز على الجرد وأدلة الامتثال من خلال فرض السياسات مباشرة على حركة مرور الإنتاج.
تعمل ضوابط الحماية المدمجة على فحص المطالبات والمخرجات بحثاً عن المعلومات الحساسة، والأسرار، والمحتوى غير الآمن، وحقن المطالبات. وهي تعزز التدابير الأمنية مع دعم إدارة المخاطر العملية عبر حالات الاستخدام عالية المخاطر.
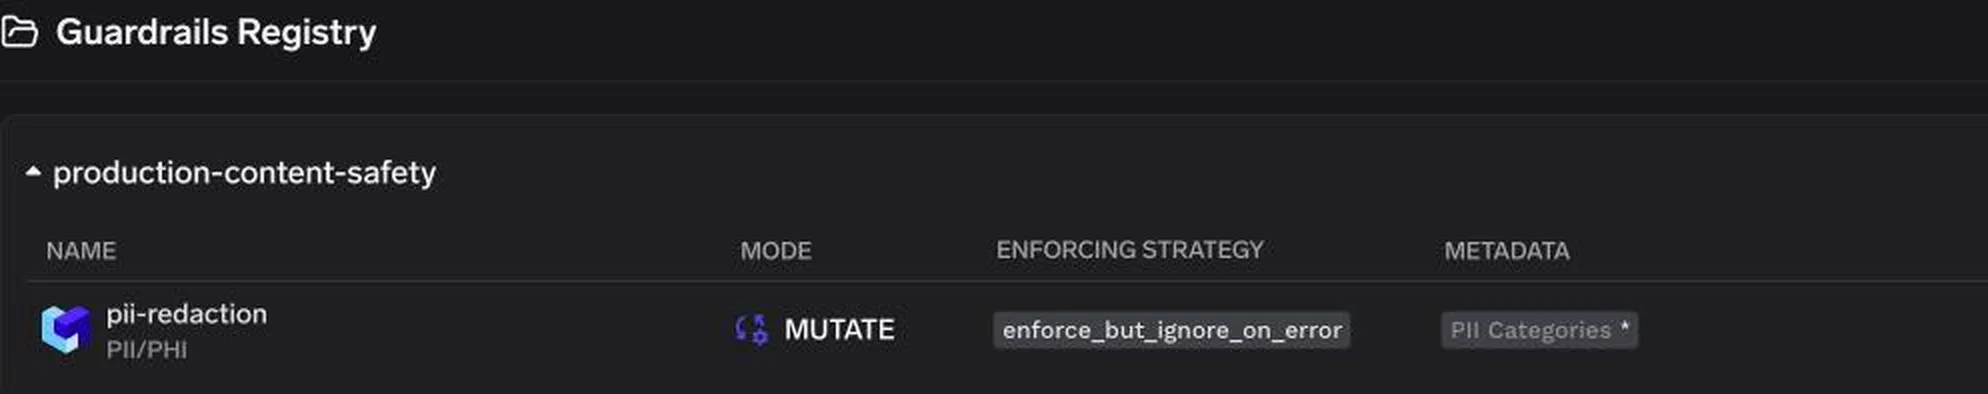
يعتمد التبني على تغيير عنوان URL الأساسي. توجه التطبيقات طلباتها إلى البوابة بدلاً من المزود مباشرة، بحيث يمر كل استدعاء عبر السياسة قبل وصوله إلى النموذج:
from openai import OpenAI

client = OpenAI(
    api_key="your_truefoundry_api_key",
    base_url="https://gateway.truefoundry.ai",  # SaaS; self-hosted URL is in the Playground code snippet
)
تعمل ضوابط الحماية المدمجة على فحص المطالبات والمخرجات بحثاً عن المعلومات الحساسة، والأسرار، والمحتوى غير الآمن، وحقن المطالبات. وهي تعزز التدابير الأمنية مع دعم إدارة المخاطر العملية عبر حالات الاستخدام عالية المخاطر.
تعمل بوابة MCP Gateway على توسيع نطاق هذه الضوابط لتشمل أدوات المؤسسات. يمكن للهوية والأذونات مرافقة الوكلاء إلى الأنظمة المتصلة، مما يقلل من نطاق بيانات اعتماد الخدمة مع الحفاظ على وصول الأدوات ضمن حدود السياسات المعتمدة.
بالنسبة لسير العمل متعدد الخطوات، تطبق بوابة Agent Gateway الحوكمة على إجراءات الوكلاء وعمليات التسليم. وتعمل بوابة LLM Gateway على مركزية الوصول إلى النماذج عبر مختلف المزودين. هذا التكامل الوثيق يبقي الضوابط خارج كود التطبيق ويدعم أفضل الممارسات المتسقة طوال فترة تطوير النموذج.
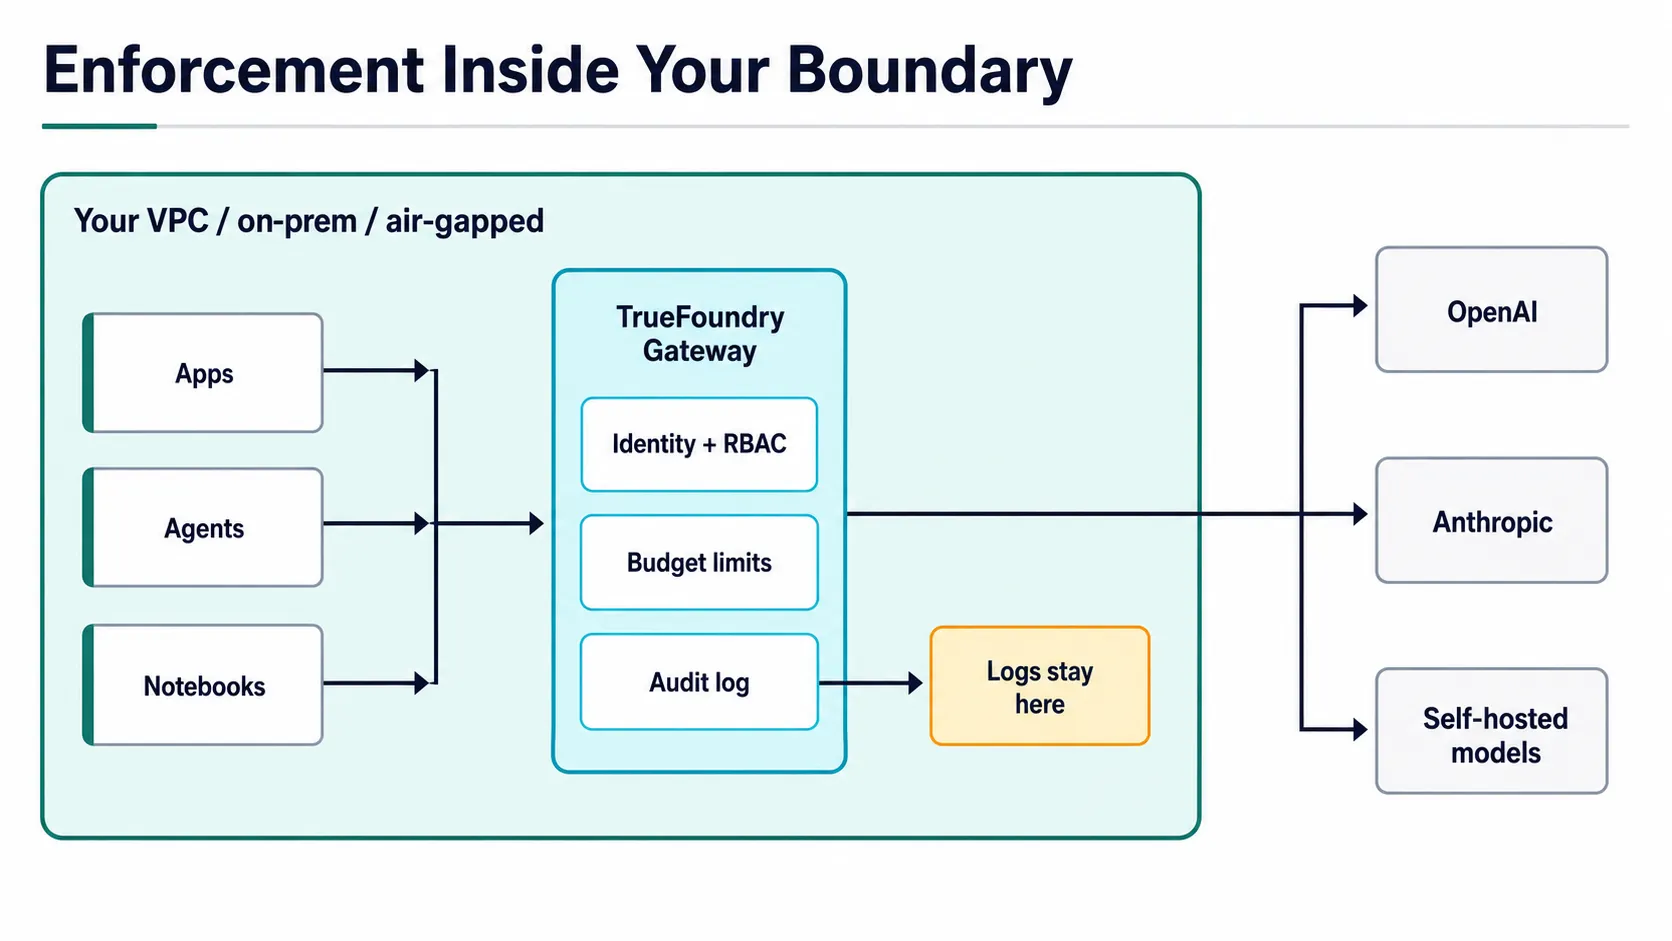
الشكل 3: تقع البوابة داخل حدودك، لذا لا تضطر السجلات والمطالبات إلى مغادرتها أبداً.
تدعم TrueFoundry عمليات النشر عبر البرمجيات كخدمة (SaaS)، والسحابة الخاصة الافتراضية (VPC)، والأنظمة المحلية، والأنظمة المعزولة (air-gapped). كما تحصل الفرق على ميزات تحديد التكاليف في الوقت الفعلي و مراقبة نماذج اللغة الكبيرة (LLM) عبر النماذج وسير العمل. يمكن للوصول المركزي أيضاً تقليل مخاطر "الذكاء الاصطناعي الظلي" من خلال الحد من اتصالات المزودين غير المُدارة.
لا تحل TrueFoundry محل كل حلول الحوكمة أو منصات برمجيات إدارة المخاطر، بل توفر طبقة تنفيذ البنية التحتية التي تكملها. بالنسبة للفرق التي تقارن بين أفضل منصات إدارة مخاطر الذكاء الاصطناعي، يمكن لهذا التمييز أن يقلل من التداخل بين الأدوات مع تعزيز إدارة مخاطر الذكاء الاصطناعي التشغيلية.
احجز عرضاً توضيحياً لترى كيف تدير TrueFoundry النماذج، والوكلاء، والأدوات، والهويات، والميزانيات، وحركة مرور الذكاء الاصطناعي في المؤسسة.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد