October 8, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Published: October 6, 2026
Blazingly fast way to build, track and deploy your models!
سرعان ما أصبح Claude Code أحد أكثر مساعدي البرمجة بالذكاء الاصطناعي شيوعاً بين المطورين المحترفين. ولكن على الرغم من سهولة البدء باستخدام مفتاح واجهة برمجة التطبيقات (API key)، فإن إدارة Claude Code عبر عشرات أو مئات المطورين تمثل تحدياً مختلفاً تماماً.
تحتاج المؤسسات إلى مصادقة مركزية، وضوابط للميزانية، وسجلات تدقيق، وتوجيه للنماذج، ومراقبة، وفرض للسياسات؛ وهي قدرات لا يوفرها Claude Code بمفرده.
Claude Code يحتاج فقط إلى متغيرين بيئيين للتواصل مع بوابة بدلاً من التواصل مع Anthropic مباشرة: ANTHROPIC_BASE_URL و ANTHROPIC_AUTH_TOKEN. هذه البساطة هي السبب وراء لجوء العديد من الفرق إلى توجيهه عبر وسيط آخر في غضون أسابيع قليلة من اعتماده. فبمجرد أن يبدأ أكثر من مهندس واحد في استخدام Claude Code مع مزود السحابة الخاص بالشركة، يطالب أحدهم برؤية واضحة للإنفاق، ويرغب آخر في نموذج بديل عند تعطل خدمات Anthropic، بينما يريد فريق الأمن معرفة خوادم MCP التي يتصل بها الموظفون من أجهزة الكمبيوتر المحمولة الخاصة بهم.
في هذا الدليل، سنقارن بين أفضل بوابات الذكاء الاصطناعي لـ Claude Code في عام 2026 بناءً على أمان المؤسسات، والحوكمة، ومرونة النشر، والقدرات التشغيلية.
Claude Code يعمل بشكل جيد عندما يستخدمه مطور واحد فقط عبر مفتاح API شخصي من Anthropic. ولكن بمجرد أن يبدأ العديد من المهندسين في الاعتماد عليه، تواجه فرق المنصات تحديات تتعلق بالأمان والحوكمة والرؤية التشغيلية.
بدون بوابة ذكاء اصطناعي، يتصل كل مطور مباشرة بمزود النموذج. يتم توزيع مفاتيح API على أجهزة الكمبيوتر المحمولة، ولا توجد مصادقة مركزية، كما يفتقر قادة الهندسة إلى رؤية واضحة حول استخدام النماذج أو التكاليف أو أنماط الوصول. إذا غادر أحد الموظفين، غالباً ما تصبح عملية تدوير بيانات الاعتماد يدوية. وإذا واجهت Anthropic انقطاعاً في الخدمة أو أراد فريق ما التبديل إلى مزود نموذج آخر، فقد يحتاج كل مطور إلى تحديث إعداداته المحلية.
توفر بوابة الذكاء الاصطناعي مستوى تحكم مركزياً بين Claude Code ومزودي النماذج الأساسيين. فبدلاً من أن يدير كل مطور بيانات اعتماد المزود الخاصة به، يتصل Claude Code بنقطة نهاية مؤسسية واحدة حيث يتم فرض سياسات المصادقة والتوجيه والحوكمة بشكل متسق.
لا تقتصر فوائد بوابة الذكاء الاصطناعي على تبسيط الاتصال فحسب، بل تتيح أيضاً إمكانات تزداد أهميتها مع توسع نطاق الاعتماد:
بالنسبة للمؤسسات التي تنشر Claude Code عبر عشرات أو مئات المهندسين، تعمل بوابة الذكاء الاصطناعي على تحويله من أداة مطور فردية إلى منصة يمكن تشغيلها بأمان وموثوقية على مستوى المؤسسة.
إن توجيه Claude Code عبر وكيل (proxy) هو الجزء السهل؛ حيث يمكن لكل من LiteLLM وOpenRouter التعامل مع ذلك في دقائق معدودة. لكن الأسئلة الأكثر صعوبة هي تلك التي تظهر بعد الإطلاق:
هذه هي المعايير التي يستخدمها بقية هذا المنشور للمقارنة بين أفضل 5 منصات.
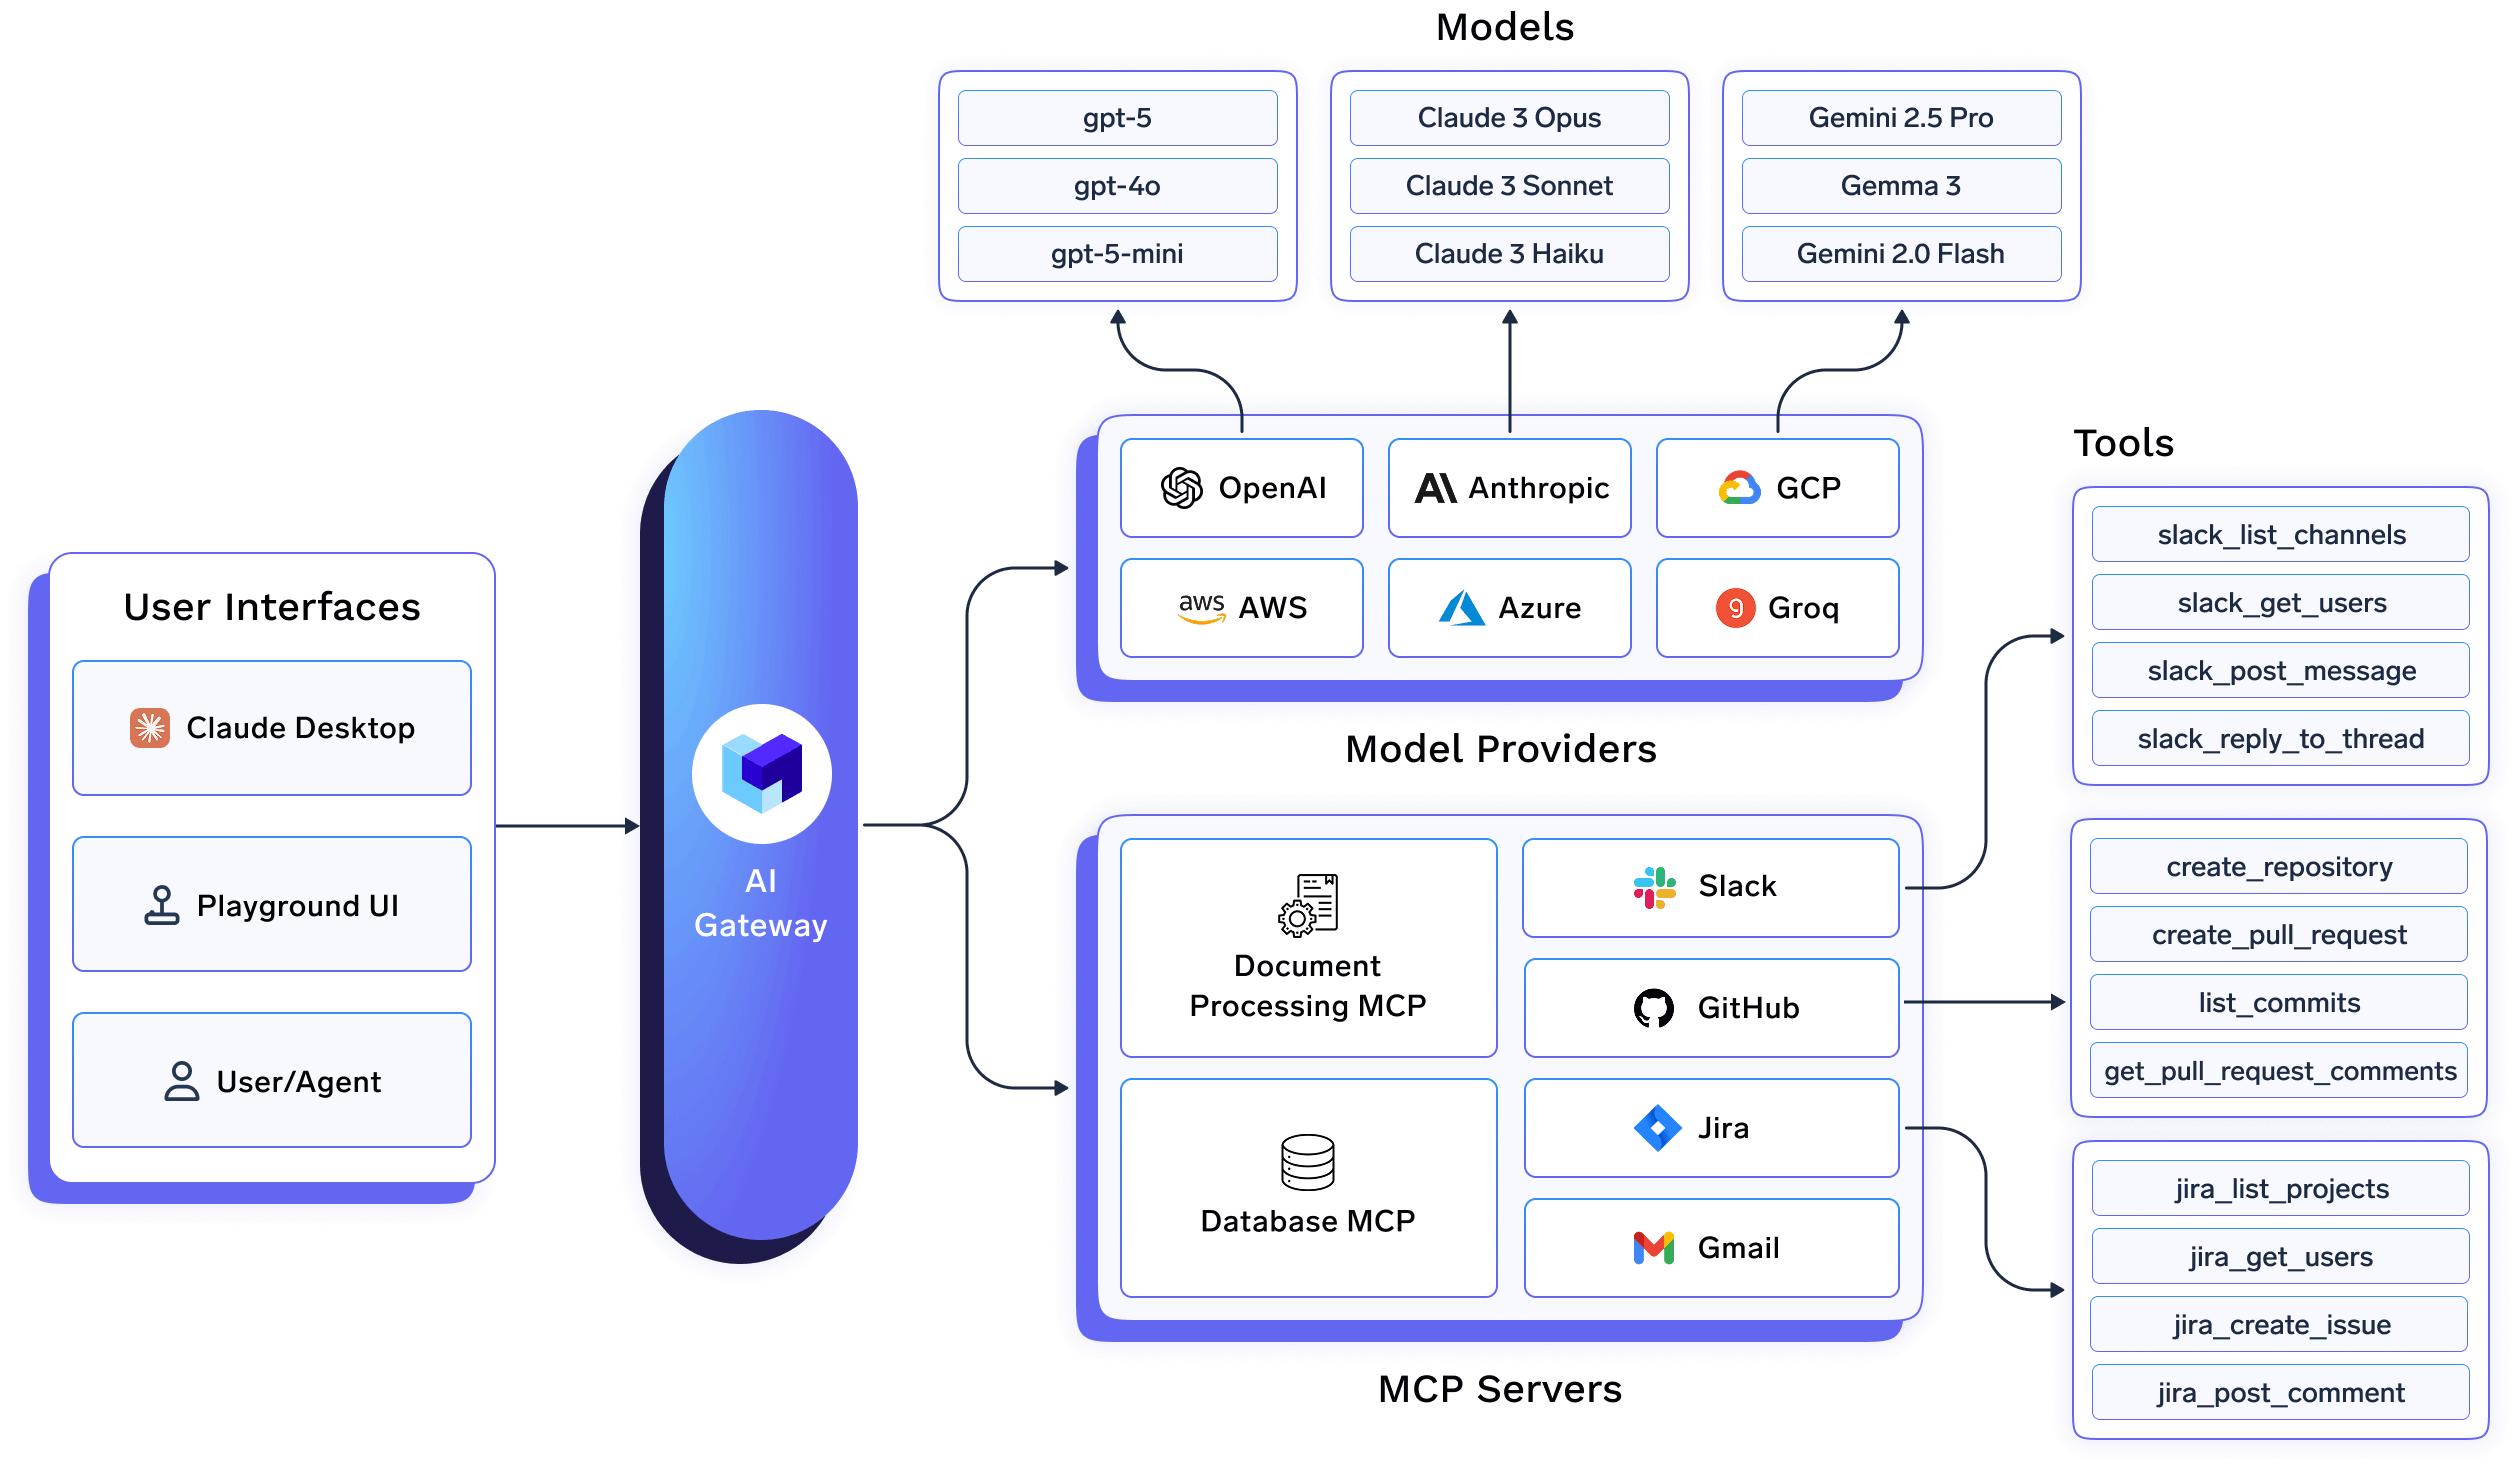
TrueFoundry توفر تكاملاً مخصصاً لـ Claude Code، Claude Code Max، و Claude Desktop، مما يتيح للفرق الهندسية الاتصال عبر بوابة ذكاء اصطناعي (AI Gateway) مركزية بدلاً من إدارة مفاتيح Anthropic API بشكل فردي. يقوم المطورون ببساطة بتوجيه Claude Code إلى نقطة نهاية TrueFoundry ومواصلة استخدام نفس سير العمل، بينما تكتسب فرق المنصة تحكماً مركزياً في المصادقة، والحوكمة، والمراقبة، والوصول إلى النماذج.
تتمثل إحدى أكبر ميزات TrueFoundry في بوابة MCP Gatewayالمدمجة. يقوم المسؤولون بتسجيل خوادم MCP المعتمدة - مثل GitHub أو Sentry أو Jira أو واجهات برمجة التطبيقات الداخلية - مرة واحدة في لوحة تحكم TrueFoundry، وتهيئة مصادقة الصادر وسياسات الوصول، وتزويد المطورين برابط اتصال جاهز للاستخدام. بالنسبة للأجهزة المُدارة، يمكن للمؤسسات توزيع ملف managed-mcp.json عبر حل إدارة الأجهزة المحمولة (MDM) الخاص بهم، مما يضمن عدم اتصال Claude Code إلا بخوادم MCP المعتمدة. يمنع هذا المطورين من إضافة أدوات غير مصرح بها، مع منح فرق الأمن رؤية كاملة حول الوصول إلى الأدوات.
تتم إدارة المصادقة من خلال موفري الهوية للمؤسسات بدلاً من مفاتيح واجهة برمجة التطبيقات الثابتة. تتكامل TrueFoundry مع Okta وMicrosoft Entra ID (Azure AD) وموفري SAML/OIDC الآخرين، مما يتيح للمطورين المصادقة باستخدام تسجيل الدخول الموحد (SSO) في المرة الأولى التي يتصلون فيها عبر Claude Code. يتم توفير الحسابات تلقائياً، ويمكن للمؤسسات زيادة أتمتة عمليات الإلحاق وإنهاء الخدمة باستخدام توفير SCIM، مما يلغي الحاجة إلى توزيع أو تدوير مفاتيح واجهة برمجة التطبيقات يدوياً.
بعيداً عن الحوكمة، صُممت TrueFoundry لنشر الذكاء الاصطناعي في بيئات الإنتاج. يمكن نشرها كخدمة SaaS مُدارة، أو في سحابة VPC الخاصة بك، أو محلياً، أو في بيئات معزولة تماماً عن الإنترنت. تدعم بوابة الذكاء الاصطناعي أكثر من 1000 نموذج لغوي كبير (LLM) من خلال واجهة برمجة تطبيقات واحدة متوافقة مع OpenAI، مما يسمح للفرق بتوجيه الطلبات عبر مختلف الموفرين أو تهيئة التبديل عند الفشل في حال واجهت Anthropic أي انقطاع. لا تضيف البوابة سوى 3-4 مللي ثانية من زمن الاستجابة مع دعم أكثر من 350 طلباً في الثانية على وحدة معالجة مركزية افتراضية (vCPU) واحدة، مما يجعلها مناسبة لعمليات نشر Claude Code على مستوى المؤسسة.
الإيجابيات
السلبيات
مثالية لـ: المؤسسات التي تنشر Claude Code عبر فرق هندسية متعددة وتحتاج إلى مصادقة مركزية، وحوكمة لبروتوكول MCP، ومراقبة مؤسسية، وإدارة موحدة لحركة مرور النماذج اللغوية الكبيرة والوصول إلى الأدوات.
تُعد LiteLLM واحدة من أكثر بوابات الذكاء الاصطناعي مفتوحة المصدر شيوعاً لـ Claude Code. وغالباً ما تكون الخيار الأول للفرق الهندسية التي ترغب في توجيه النماذج، وتتبع الاستخدام، وتجريد الموفرين دون الالتزام بمنصة تجارية. ونظراً لكونها مفتوحة المصدر وموثقة بشكل جيد، فإن البدء في استخدامها يعد أمراً مباشراً نسبياً.
لربط Claude Code، قم بتثبيت LiteLLM عبر (pip install 'litellm[proxy]')، وقم بتهيئة نماذجك في ملف config.yaml ، ثم ابدأ تشغيل الوكيل (Proxy) ووجه Claude Code إليه عن طريق ضبط ANTHROPIC_BASE_URL و ANTHROPIC_AUTH_TOKEN متغيرات البيئة. نظرًا لأن Claude Code يتوقع داخليًا أسماء النماذج المستعارة sonnet، opus، و haiku، تقوم الفرق التي تستخدم نماذج أخرى عادةً بإعادة تعيين هذه الأسماء المستعارة من خلال متغيرات البيئة ANTHROPIC_MODEL و ANTHROPIC_SMALL_FAST_MODEL .
تعد LiteLLM خياراً جيداً للمؤسسات التي ترغب في التحكم الكامل في بوابة الذكاء الاصطناعي الخاصة بها. فهي تدعم توجيه النماذج عبر مزودين متعددين، وتتبع التكلفة الأساسي، وتوفر خيارات تخصيص واسعة النطاق مع بقائها مجانية للاستضافة الذاتية. وبالنسبة لعمليات النشر الأكبر، تضيف نسخة LiteLLM Enterprise ميزات مثل تسجيل الدخول الموحد (SSO)، والتحكم في الوصول المستند إلى الأدوار (RBAC)، وسجلات التدقيق، ومقاييس Prometheus.
المقايضة هنا تكمن في المسؤولية التشغيلية. فتشغيل LiteLLM في بيئة الإنتاج يعني أن فريقك مسؤول عن البنية التحتية بالكامل، بما في ذلك الوكيل (proxy) نفسه، وRedis، وPostgreSQL، وموازنة الأحمال، والمراقبة، والتحديثات، والنسخ الاحتياطي، والاستجابة للحوادث. بالنسبة للمؤسسات التي لا تملك فريقاً مخصصاً لهندسة المنصات، يمكن أن يصبح العبء التشغيلي كبيراً مع نمو الاستخدام. وهناك اعتبار آخر يتعلق بأمن سلسلة توريد البرمجيات.
الإيجابيات
العيوب
مثالي لـ: فرق الهندسة التي تبحث عن بوابة ذكاء اصطناعي مرنة ومفتوحة المصدر لـ Claude Code، وتتمتع بالقدرة على إدارة بنيتها التحتية الخاصة.
تتبنى OpenRouter نهجاً مختلفاً تماماً. فبدلاً من العمل كبوابة ذاتية الاستضافة، توفر واجهة برمجة تطبيقات (API) مُدارة بالكامل تمنح Claude Code إمكانية الوصول إلى مئات النماذج اللغوية الكبيرة (LLMs) عبر نقطة نهاية واحدة. يقوم المطورون ببساطة بتوجيه ANTHROPIC_BASE_URL إلى واجهة برمجة تطبيقات OpenRouter، وتهيئة مفتاح الـ API الخاص بهم، ليتمكن Claude Code فوراً من الوصول إلى النماذج من Anthropic وOpenAI وGoogle وDeepSeek والعديد من المزودين الآخرين.
بالنسبة للمطورين الأفراد والفرق الصغيرة، يجعل هذا من OpenRouter إحدى أسرع الطرق لتجربة نماذج مختلفة. فلا توجد وكيل (proxy) للنشر، ولا بنية تحتية للصيانة، وتتبع الفوترة نموذج الدفع حسب الاستخدام المباشر. يشتري المستخدمون رصيداً ويدفعون مقابل كل رمز (token) يتم استهلاكه، مع دعم تنبيهات الإنفاق والفوترة المركزية عبر مختلف المزودين.
تكمن نقطة اختلاف OpenRouter عن بوابات الذكاء الاصطناعي للمؤسسات في جانب الحوكمة. فهي تركز على تبسيط الوصول إلى النماذج بدلاً من توفير ضوابط تنظيمية. وتخرج ميزات مثل تسجيل الدخول الموحد للمؤسسات (SSO)، والتحكم المركزي في الوصول (RBAC)، وسجلات التدقيق، وسياسات MCP المُدارة، والنشر داخل سحابة خاصة (VPC)، والاستضافة المحلية عن نطاق عملها الأساسي. ومع توسع المؤسسات في استخدام Claude Code عبر فرق هندسية متعددة، تصبح قدرات الحوكمة هذه ذات أهمية متزايدة.
المميزات
العيوب
مثالي لـ: المطورون الأفراد والفرق الصغيرة التي ترغب في الوصول الفوري إلى نماذج لغوية كبيرة متعددة من Claude Code دون الحاجة إلى إدارة بنية تحتية للبوابة.
تعد Cloudflare AI Gateway وكيل ذكاء اصطناعي مُدار يعمل كوسيط بين Claude Code ومزودي النماذج، حيث يوفر إمكانية المراقبة المركزية، والتخزين المؤقت، وتحديد معدل الطلبات، وإعادة المحاولة، والتبديل التلقائي للنماذج دون الحاجة إلى تعديل سير عمل المطورين. نشرت Cloudflare مؤخراً وثائق مخصصة لربط Claude Code عبر AI Gateway، مما يجعله أحد أسهل البوابات المستضافة التي يمكن نشرها مع العملاء المتوافقين مع Anthropic.
يتصل Claude Code بـ Cloudflare AI Gateway باستخدام نقطة النهاية القياسية المتوافقة مع Anthropic. يمكن للمؤسسات المصادقة باستخدام رمز بوابة Cloudflare، بينما تتولى Cloudflare إدارة بيانات اعتماد المزود الأساسية إما من خلال نموذج "استخدم مفتاحك الخاص" (BYOK) أو نموذج الفوترة الموحدة. يتيح ذلك لفرق المنصات مركزية بيانات اعتماد المزود بدلاً من توزيع مفاتيح واجهة برمجة تطبيقات Anthropic على كل مطور.
بعيداً عن الاتصال، تركز Cloudflare على الموثوقية والرؤية التشغيلية. توفر AI Gateway سجلات الطلبات، وتحليلات الرموز والتكاليف، والتخزين المؤقت، وتحديد معدل الطلبات، وإعادة المحاولة، وسياسات التبديل التلقائي للنماذج عبر المزودين المدعومين، مما يمنح فرق الهندسة مكاناً واحداً لمراقبة حركة مرور الذكاء الاصطناعي. تتوفر إمكانيات AI Gateway الأساسية حالياً في جميع خطط Cloudflare، مما يجعله خياراً متاحاً للفرق التي تستخدم بالفعل منصة المطورين الخاصة بـ Cloudflare.
تكمن المقايضة في أن Cloudflare AI Gateway تركز بشكل أساسي على إدارة حركة مرور النماذج اللغوية الكبيرة (LLM) بدلاً من حوكمة بروتوكول سياق الآلة (MCP) على مستوى المؤسسات. ستحتاج المؤسسات التي تتطلب إدارة مركزية لخوادم MCP، وسير عمل الهوية المؤسسية، وفرض السياسات للوصول إلى الأدوات عادةً إلى بنية تحتية إضافية تتجاوز مجرد بوابة الذكاء الاصطناعي (AI Gateway).
المميزات
العيوب
مثالي لـ: الفرق التي تستخدم Cloudflare بالفعل وترغب في بوابة ذكاء اصطناعي مُدارة توفر ميزات المراقبة، والتحكم في التكاليف، والموثوقية لـ Claude Code.
توسع بوابة Kong للذكاء الاصطناعي منصة Kong API لتشمل أعباء عمل الذكاء الاصطناعي، مما يسمح للمؤسسات بتطبيق نفس سياسات المصادقة، وإدارة حركة المرور، وتحديد معدل الاستخدام، والمراقبة التي تستخدمها بالفعل لواجهات برمجة التطبيقات (APIs) على حركة مرور النماذج اللغوية الكبيرة (LLM). إنها خيار طبيعي للمؤسسات التي اعتمدت بالفعل على Kong Gateway وترغب في إدارة حركة مرور الذكاء الاصطناعي باستخدام أدوات تشغيلية مألوفة.
بدلاً من كونها مصممة خصيصاً لـ Claude Code، توفر Kong إمكانات بوابة واعية بالذكاء الاصطناعي يمكن وضعها أمام مزودي النماذج مثل Anthropic وOpenAI. يمكن للمؤسسات استخدام Kong لمركزية المصادقة، وفرض سياسات الأمان، وتطبيق حدود الاستخدام، ومراقبة الطلبات مع الاستمرار في إدارة حركة مرور الذكاء الاصطناعي من خلال بنية Kong التحتية الحالية.
نظراً لأن Kong هي في الأساس منصة بوابة لواجهات برمجة التطبيقات، فإن نشرها لـ Claude Code يتطلب عادةً بنية تحتية وتكوينات أكثر مما تتطلبه البوابات المخصصة للذكاء الاصطناعي. كما أنها لا توفر أدلة تكامل مخصصة أو منشورة لـ Claude Code بالطريقة التي توفرها بعض المنصات التي تركز على الذكاء الاصطناعي، لذا قد تحتاج الفرق إلى بناء وصيانة المزيد من جوانب التكامل المحيطة بأنفسهم.
الإيجابيات
السلبيات
مثالي لـ: المؤسسات التي تستخدم Kong بالفعل وترغب في توسيع نموذج حوكمة واجهات برمجة التطبيقات الحالي ليشمل أعباء عمل الذكاء الاصطناعي بدلاً من إدخال منصة بوابة منفصلة.
يعمل Claude Code بشكل جيد للمطورين الأفراد، لكن نشره على مستوى مؤسسة هندسية يطرح تحديات جديدة تتعلق بالمصادقة، والحوكمة، وقابلية المراقبة، والوصول إلى كل من نماذج الذكاء الاصطناعي وأدوات المؤسسة.
تخدم كل منصة في هذه المقارنة حالة استخدام مختلفة. LiteLLM يوفر مرونة بوابة مفتوحة المصدر ومستضافة ذاتياً. OpenRouter يوفر أسرع طريقة للوصول إلى مزودي نماذج متعددين دون الحاجة إلى إدارة البنية التحتية. Cloudflare AI Gateway يركز على التوجيه المُدار، والموثوقية، وقابلية المراقبة، بينما Portkey يجمع بين إمكانيات بوابة الذكاء الاصطناعي (AI Gateway) وبوابة بروتوكول سياق الآلة (MCP Gateway) مع إدارة حركة مرور على مستوى المؤسسات.
بالنسبة للمؤسسات الكبيرة، غالباً ما تتجاوز المتطلبات مجرد توجيه الطلبات إلى نموذج لغوي كبير (LLM). تحتاج فرق المؤسسات عادةً إلى مصادقة مركزية، وتطبيق للسياسات، وسجلات تدقيق، ومرونة في النشر، وحوكمة لكل من الوصول إلى النماذج وخوادم MCP. TrueFoundry يجمع هذه الإمكانيات في بوابة موحدة للذكاء الاصطناعي وMCP، مما يجعله مناسباً تماماً لنشر Claude Code في بيئات الإنتاج على نطاق واسع.
س: ما هي أفضل بوابة ذكاء اصطناعي لـ Claude Code؟
ج: يعتمد ذلك على النطاق. بالنسبة لفرد أو فريق صغير، يمنحك OpenRouter أو إعداد LiteLLM الأساسي إمكانية التوجيه والوصول إلى نماذج متعددة بأقل جهد. بمجرد استخدام Claude Code عبر مؤسسة هندسية ورغبة فريق الأمن في الحصول على رؤية حول الوصول إلى خوادم MCP والتدقيق لكل مستخدم، فإن TrueFoundry هو الخيار المصمم خصيصاً لذلك.
س: هل يمكنني استخدام LiteLLM أو OpenRouter مع Claude Code اليوم؟
ج: نعم. يعمل كلاهما عن طريق ضبط ANTHROPIC_BASE_URL و ANTHROPIC_AUTH_TOKEN. لا يحتاج OpenRouter إلى وكيل محلي لأنه يتوافق مباشرة مع بروتوكول Claude Code؛ بينما يتطلب LiteLLM تشغيل مثيل وكيل محلي أو مستضاف تقوم بتهيئته بنفسك.
س: هل تدعم TrueFoundry حوكمة MCP لـ Claude Code تحديداً؟
ج: نعم. يقوم المسؤولون بتسجيل خوادم MCP المعتمدة مركزياً، وعلى الأجهزة المُدارة، يتم دفع ملف managed-mcp.json عبر نظام إدارة الأجهزة (MDM)، والذي يتولى التحكم الحصري في الخوادم التي يمكن لمثيل Claude Code الخاص بالمطور الاتصال بها.
س: هل يمكنني نشر TrueFoundry في سحابة خاصة افتراضية (VPC) أو في خوادمي الخاصة (on-prem)؟
ج: نعم. تعمل TrueFoundry داخل سحابتك الخاصة (VPC)، أو في خوادمك المحلية، أو في بيئات معزولة (air-gapped)، أو هجينة، أو عبر سحابات متعددة، ولا تغادر أي بيانات نطاقك الخاص. وهذا هو السبب الرئيسي الذي يجعل فرق الأمن التي تقيّم بوابات Claude Code تفضلها على الخيارات المستضافة فقط.
س: هل TrueFoundry متوافقة مع معايير SOC 2 أو HIPAA؟
ج: تتمتع البنية التحتية لـ TrueFoundry بامتثال SOC2 وISO 27001 وGDPR وHIPAA، مع ميزات مدمجة للتحكم في الوصول القائم على الأدوار (RBAC)، وتسجيل الدخول الموحد (SSO)، وسجلات التدقيق غير القابلة للتعديل. يمكنك الاطلاع على مركز الثقة (Trust Center) عبر الرابط trust.truefoundry.com للحصول على أحدث الشهادات.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد