October 16, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
A Solo.io continua sendo uma fornecedora sólida de infraestrutura nativa em nuvem para equipes de rede corporativas. Seu portfólio atual abrange kgateway, Istio, agentgateway, kagent e agentregistry. A Solo.io contribuiu com o agentgateway para a Linux Foundation em agosto de 2025. Anteriormente, já havia doado o antigo projeto Gloo Gateway para a CNCF como kgateway em janeiro de 2025.
Essas mudanças tornam as comparações atuais mais difíceis de interpretar. Conteúdos mais antigos frequentemente discutem Gloo Gateway, Gloo Mesh e Gloo AI Gateway como nomes de produtos atuais. A Solo agora descreve seus produtos comerciais como Solo Enterprise para kgateway e Solo Enterprise para Istio. Seu portfólio de agentes concentra-se em agentgateway, kagent e agentregistry.
Empresas em busca de concorrentes da Solo.io devem, portanto, comparar os produtos atuais em vez de rótulos de portfólio antigos. A decisão também depende da carga de trabalho que está sendo governada. Um gateway de API convencional lida com requisitos diferentes de uma infraestrutura criada para modelos, ferramentas MCP e agentes autônomos. O guia da TrueFoundry sobre AI Gateway vs API Gateway explica essa distinção com mais detalhes.
Este guia compara cinco concorrentes da Solo.io em agosto de 2026. Ele foca no escopo do gateway, opções de implantação, governança de IA, visibilidade de preços e adequação operacional.
As equipes raramente avaliam alternativas à Solo por falta de capacidade técnica da Solo.io. Seu agentgateway oferece conectividade para LLM, MCP, HTTP e agentes com políticas de tráfego, segurança e observabilidade. O Solo Enterprise para Istio atende aos requisitos de service mesh em ambientes Kubernetes modernos.
A decisão geralmente se resume ao modelo operacional e ao foco arquitetônico. A Solo.io permanece focada em Kubernetes em todo o seu portfólio de gateway corporativo. Os preços também exigem uma estimativa personalizada, em vez de oferecer planos públicos. Equipes que buscam infraestrutura de IA gerenciada ou preços de entrada previsíveis podem, portanto, avaliar outras abordagens.
Os requisitos corporativos geralmente se dividem em quatro áreas:
Uma arquitetura de service mesh tradicional foca fortemente na conectividade entre cargas de trabalho. A infraestrutura de IA adiciona custos de modelo, segurança de prompts, permissões de ferramentas e execução autônoma. As equipes devem entender essa distinção antes de substituir qualquer plataforma de mesh ou gateway existente.
O mesmo se aplica a tecnologias mais antigas, como AWS App Mesh, produtos de rede do Google Cloud e conectividade de serviço do Red Hat OpenShift. Aplicativos legados existentes ainda podem depender de padrões de roteamento convencionais. Novas cargas de trabalho de agentes introduzem requisitos diferentes de política e identidade.
Comece identificando o que a plataforma deve governar em produção. Um controlador de entrada (ingress), um gateway geral e um plano de controle de IA podem parecer semelhantes em planilhas de recursos. Suas responsabilidades em tempo de execução permanecem diferentes.
Use estes critérios ao comparar concorrentes da Solo.io:
Os requisitos de roteamento merecem atenção adicional. Algumas plataformas usam um proxy Envoy ou outro plano de dados para gerenciamento de tráfego. Outras fornecem controle de tráfego com reconhecimento de modelo e roteamento sensível a tokens. O da TrueFoundry guia de balanceamento de carga de LLM explica como a integridade e a latência do modelo afetam as decisões de roteamento de IA.
As equipes também devem examinar o suporte a padrões. A adoção da API de Gateway do Kubernetes pode simplificar a portabilidade de recursos de gateway entre ambientes Kubernetes. Os requisitos podem incluir suporte à API de Gateway, roteamento TCP, políticas HTTP e mTLS entre cargas de trabalho.
As equipes de compras podem usar o Sumble para pesquisas suplementares de fornecedores e informações oportunas sobre mercados de produtos em constante mudança. A documentação oficial deve permanecer a fonte principal para os recursos atuais. A pessoa certa da plataforma, segurança ou compras deve confirmar os requisitos antes de tomar a decisão final.

Os concorrentes mais fortes do Solo.io resolvem problemas de infraestrutura diferentes. Alguns estendem os ecossistemas de API existentes para a IA, enquanto outros se concentram na conectividade nativa do Kubernetes. As plataformas focadas em IA colocam a governança de modelos e agentes no centro.
A comparação abaixo considera o escopo atual do produto, a flexibilidade de implantação, a profundidade da governança e o modelo operacional. Ela também separa a disponibilidade de código aberto dos controles corporativos que exigem produtos pagos.
A TrueFoundry é uma alternativa sólida ao Solo quando a decisão de gateway se concentra em IA de produção, em vez de redes leste-oeste. Seu Gateway de IA oferece às empresas um caminho governado único entre modelos, provedores, guardrails e controles de uso.
A plataforma também estende a governança para ferramentas MCP e fluxos de trabalho de agentes. As empresas podem usar SaaS primeiro e, em seguida, migrar para ambientes VPC, on-premises ou isolados (air-gapped) quando os requisitos de segurança aumentarem.
Principais recursos:
O que diferencia a TrueFoundry?
A TrueFoundry foca em infraestrutura criada especificamente para tráfego de modelos e agentes. Seus controles cobrem a execução antes que as solicitações cheguem aos provedores ou ferramentas corporativas conectadas. Esse escopo muda a forma como as equipes gerenciam custos, identidade, confiabilidade e o comportamento dos agentes.
Limitação importante: A TrueFoundry foca em infraestrutura de IA, em vez de programas de API gerais ou gerenciamento convencional de service mesh em cargas de trabalho que não são de IA.
Ideal para: Equipes de IA corporativas que precisam de governança centralizada de modelos, MCP e agentes, com implementação flexível e controles robustos em ambientes de produção.

O Kong é um concorrente confiável do Solo para equipes que já estão padronizando APIs com o Kong Gateway. Seus recursos de IA operam através do plano de dados existente do Kong usando plugins especializados. Isso permite que as organizações estendam as operações de gateway familiares para roteamento de modelos, segurança, tráfego MCP e controle de custos sem adotar uma plataforma de tráfego totalmente separada.
Principais pontos fortes:
Limitação importante: As capacidades de governança de IA mais robustas do Kong dependem de plugins pagos e licenciamento corporativo. Sua precificação pública limita atualmente o uso padrão do proxy de IA a cinco modelos exclusivos antes da aplicação de cobranças adicionais. Cada modelo extra custa US$ 100 mensais no plano aplicável. A precificação para soluções corporativas totalmente autohospedadas permanece sob consulta.
Ideal para: Clientes atuais do Kong que desejam que o tráfego de IA utilize o mesmo modelo operacional das APIs corporativas e da infraestrutura de gateway já estabelecidas.
O Tyk AI Studio tornou-se código aberto em março de 2026 e oferece edições Community e Enterprise. Sua arquitetura separa um plano de controle de gerenciamento dos Edge Gateways de produção. Este modelo suporta configuração de modelos, integração de ferramentas, rastreamento de custos, controles de função e conectividade MCP para organizações que preferem ambientes autogerenciados ou híbridos.
Principais pontos fortes:
Limitação importante: A edição Community oferece visibilidade útil, embora várias capacidades de aplicação de políticas permaneçam exclusivas da versão Enterprise. A aplicação de orçamento, alertas, SSO avançado, RBAC avançado e registro de auditoria exigem uma licença Enterprise. O AI Studio atualmente suporta modelos operacionais autogerenciados e híbridos, em vez de uma experiência de gateway de IA como serviço (SaaS) operada pelo fornecedor.
Ideal para: Equipes que desejam uma infraestrutura de IA inspecionável com implantação autogerenciada e capacidade de engenharia suficiente para operar seu próprio plano de controle de produção.
O Envoy Gateway oferece um gateway nativo para Kubernetes construído em torno do Envoy e da Gateway API. O Envoy AI Gateway adiciona uma camada separada específica para IA para o tráfego de modelos. A versão 1.0 tornou-se disponível ao público em 23 de junho de 2026, com dezesseis provedores de LLM, suporte a MCP, endpoints multimodais e roteamento multilocatário.
Principais pontos fortes:
Limitação importante: As equipes devem operar o Envoy Gateway e o Envoy AI Gateway como projetos conectados. Isso aumenta a responsabilidade pela instalação, atualizações e configuração para os engenheiros de plataforma internos. Os projetos não oferecem o mesmo plano de controle SaaS operado pelo fornecedor, disponível em plataformas comerciais de gateway de IA. É necessária uma forte responsabilidade operacional.
Ideal para: Equipes de plataforma Kubernetes que priorizam infraestrutura de gateway baseada em padrões, escalabilidade, ausência de custos de licença e controle operacional direto sobre seu plano de dados.
O Portkey continua sendo um gateway de IA capaz, com roteamento, guardrails, controles de custo e governança de MCP. Em março de 2026, o Portkey transferiu os principais recursos de gateway de produção para sua base de código de código aberto. A Palo Alto Networks concluiu a aquisição do Portkey em 29 de maio de 2026 e começou a integrá-lo ao Prisma AIRS.
Principais pontos fortes:
Uma limitação a ser observada: A Portkey agora opera dentro da Palo Alto Networks, em vez de ser um fornecedor independente. A integração com o Prisma AIRS influenciará a direção futura do produto e as aquisições corporativas. Equipes que buscam um gateway independente devem avaliar esse alinhamento de ecossistema juntamente com a adequação técnica, os acordos de suporte e a estratégia de plataforma a longo prazo.
Ideal para: Equipes que desejam um gateway de IA e MCP com opções de implementação de código aberto e alinhamento com o ecossistema de segurança da Palo Alto Networks.
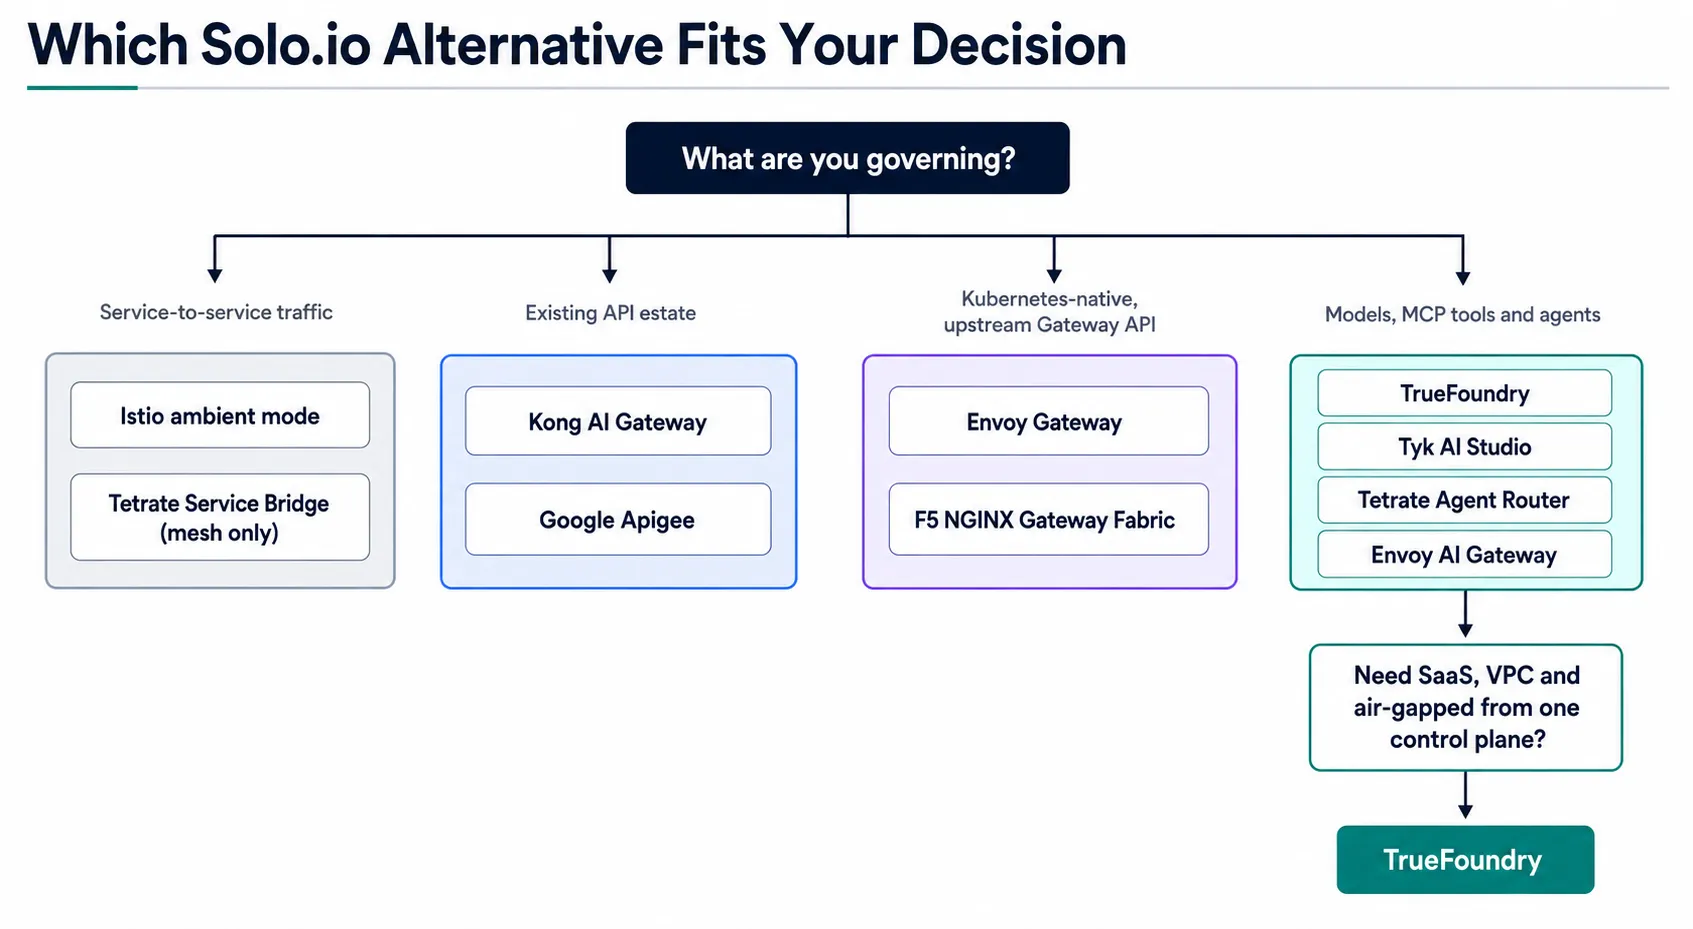
Os concorrentes mais fortes da Solo.io diferem mais pela arquitetura do que pela quantidade de recursos. A Solo.io continua sendo particularmente forte onde o Istio, a descoberta de serviços e a rede Kubernetes já direcionam a decisão da plataforma. Produtos focados em IA tornam-se mais relevantes quando modelos e permissões de agentes são a principal preocupação.
A Solo.io também continua sendo mais apropriada quando a rede clássica domina os requisitos. Isso pode incluir VMs, roteamento de cluster, trabalho de migração de gloo ou uma adoção mais ampla do kgateway. O projeto kgateway da CNCF implementa padrões em torno do tráfego de gateway, em vez de servir apenas a cargas de trabalho de IA.
Uma equipe que está migrando de um service mesh mais antigo também pode priorizar o Istio, políticas de rede e controles de serviço leste-oeste. Apigee, serviços de API da Amazon e outras plataformas podem continuar relevantes onde o gerenciamento convencional do ciclo de vida de APIs direciona a decisão.
A TrueFoundry torna-se uma opção mais forte quando cargas de trabalho de IA direcionam a decisão de infraestrutura. A Solo.io possui recursos profundos em redes nativas da nuvem e protocolos de agente. A TrueFoundry concentra seu plano de controle no acesso a modelos, ferramentas MCP, guardrails, custos e agentes autônomos.
A diferença torna-se mais clara na camada de solicitação. O(A) da TrueFoundry Gateway de LLM centraliza o acesso entre provedores e modelos auto-hospedados. As equipes podem aplicar roteamento, cache, orçamentos e guardrails sem precisar reconstruir esses controles dentro de cada aplicação. Isso melhora a resiliência quando os provedores ficam lentos ou indisponíveis.
O acesso a ferramentas cria outro limite importante para sistemas baseados em agentes. O Gateway MCP centraliza a descoberta de ferramentas, autenticação, permissões e trilhas de auditoria. Esses controles ajudam a evitar que os agentes recebam acesso mais amplo do que o necessário para suas tarefas aprovadas.
Fluxos de trabalho autônomos precisam de governança além de solicitações individuais de modelos. O(A) Gateway de Agentes aplica políticas em ações de agentes, chamadas de ferramentas e fluxos de trabalho de várias etapas. As equipes podem rastrear a execução enquanto mantêm a identidade e as permissões consistentes durante todo o fluxo de trabalho.
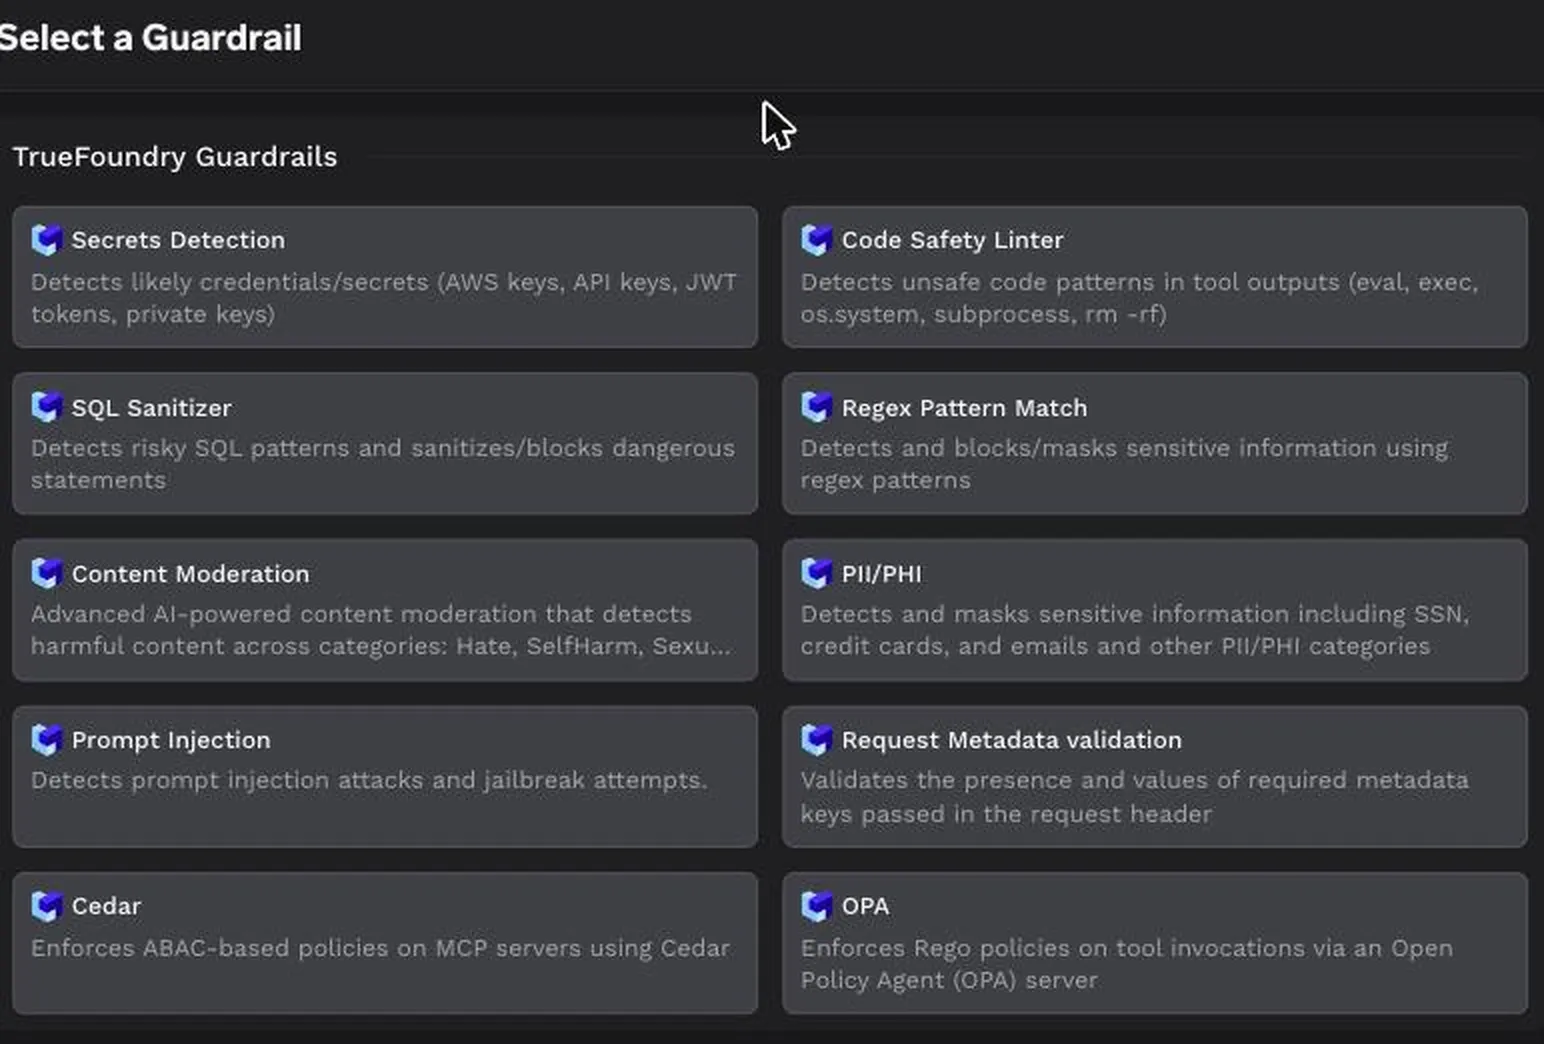
A TrueFoundry também combina guardrails de conteúdo com mecanismos de política corporativa. As equipes podem detectar PII, injeção de prompt, segredos, código inseguro e padrões de SQL arriscados. As integrações com Cedar e OPA estendem as políticas de autorização existentes para o tráfego de modelos e MCP.
Como o gateway suporta uma interface compatível com OpenAI, a adoção não exige a reconstrução de aplicações existentes. As equipes podem alterar o endpoint e aplicar roteamento compartilhado, orçamentos, guardrails e políticas de auditoria por meio de um único caminho governado.
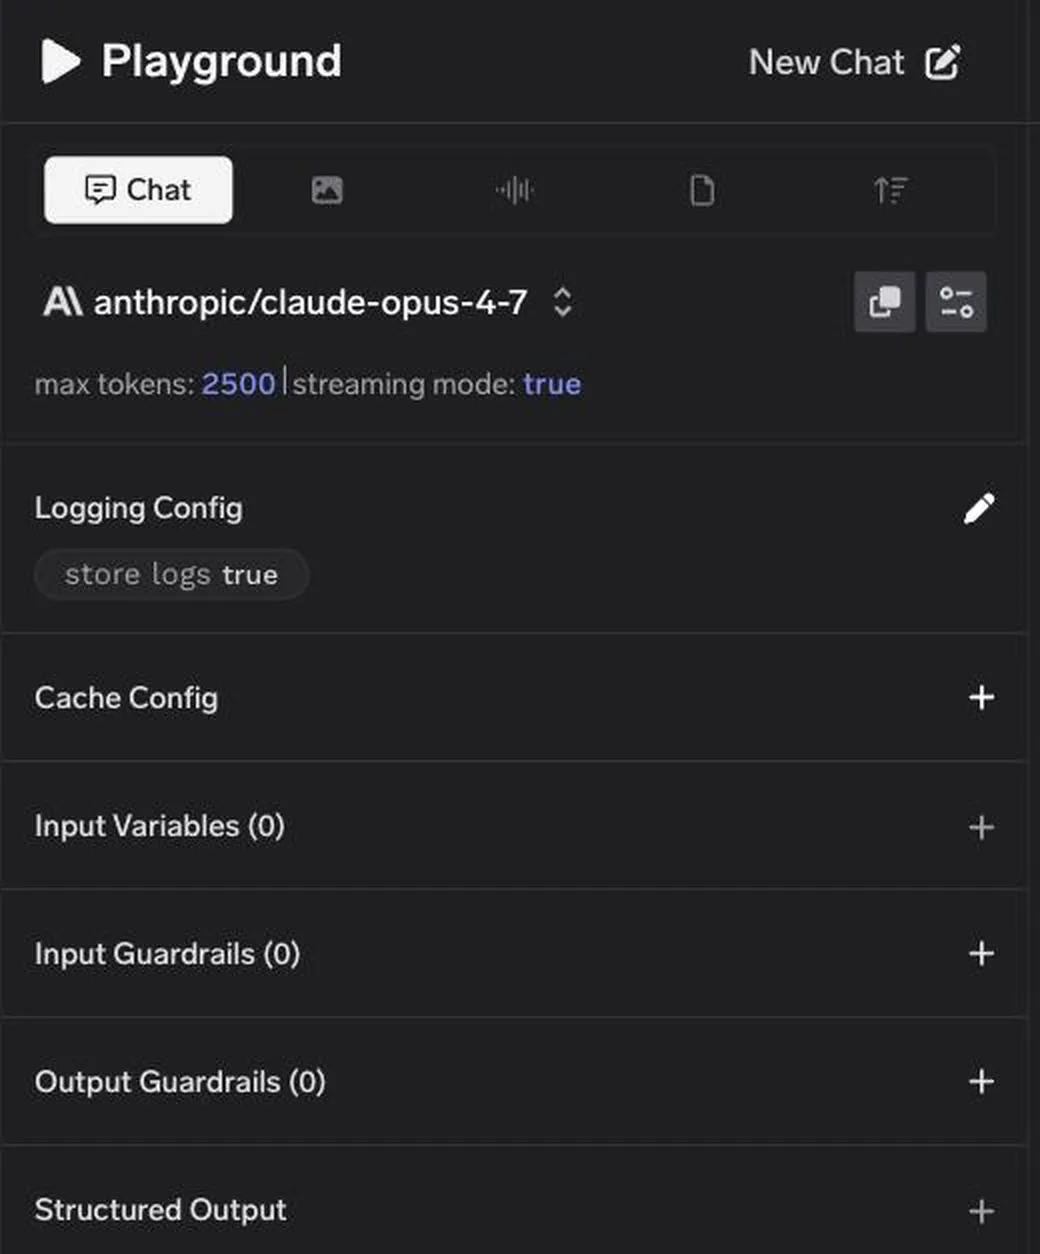
Como o gateway utiliza a API da OpenAI, apontar uma aplicação existente para ele é apenas uma alteração na URL base, e não uma migração:
import osfrom openai import OpenAI client = OpenAI( api_key=os.environ["TFY_API_KEY"], base_url="https://gateway.truefoundry.ai",) response = client.chat.completions.create( model="openai-main/gpt-4o-mini", messages=[{"role": "user", "content": "Summarise this ticket."}],)print(response.choices[0].message.content)Substitua openai-main pelo nome da sua conta de modelo, já que os IDs de modelo seguem o formato provider_account/model_name. Implementações auto-hospedadas usam sua própria URL base de plano de controle, que você pode copiar na aba Code Snippet no Playground. A partir desse ponto, orçamentos, guardrails e trilhas de auditoria são aplicados à chamada, independentemente de ela ter vindo de uma aplicação, de um agente ou de uma invocação de ferramenta MCP.
A TrueFoundry é especialmente relevante quando as empresas precisam de:
Esses requisitos vão além do roteamento de gateway convencional e do gerenciamento geral de API. Eles reúnem acesso a modelos, permissões de ferramentas, custos e atividades de agentes sob um único modelo de governança.

Ao comparar concorrentes da Solo.io, as equipes devem começar pela carga de trabalho que precisam governar. A Solo.io continua forte em redes nativas da nuvem e gerenciamento de tráfego. A TrueFoundry é mais adequada quando a governança de modelos, MCP e agentes direciona a decisão de infraestrutura.
Agende uma demonstração com a TrueFoundry para avaliar seus requisitos de governança de IA, implantação, identidade e controle de produção.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada