



October 13, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Published: October 12, 2026
Blazingly fast way to build, track and deploy your models!
Tanto o Lasso Security quanto o TrueFoundry ajudam empresas a governar aplicações de IA, mas foram criados para problemas diferentes. O Lasso Security é uma plataforma de segurança de IA focada em proteção em tempo de execução, detecção de injeção de prompt e aplicação de políticas. O TrueFoundry é uma plataforma de IA unificada que combina um Gateway de IA, Gateway de MCP, autenticação, roteamento de modelos, observabilidade e guardrails integrados em um único plano de controle.
Se você está decidindo entre os dois, a questão principal é se você precisa de uma camada de segurança de IA dedicada sobre sua infraestrutura existente ou de uma plataforma que reúna roteamento, governança e segurança de IA. Nesta comparação, analisaremos como eles diferem em arquitetura, segurança, implantação, preços e casos de uso corporativos.
O Lasso Security é uma plataforma de segurança de IA corporativa criada para ajudar organizações a descobrir, proteger e governar aplicações de IA em produção. Sua plataforma abrange cinco áreas principais: Descoberta de IA e AI-BOM para inventariar aplicações de IA, agentes e servidores MCP; Gerenciamento de Postura de Segurança de IA (AI-SPM) para identificar configurações incorretas com base em estruturas como NIST e OWASP; Red Teaming de IA Automatizado com uma biblioteca de mais de 3.000 técnicas de ataque; Aplicação em Tempo de Execução que aplica políticas de segurança na camada de proxy, API ou gateway; e Detecção e Resposta de IA para monitorar e investigar ameaças específicas de IA.
Em vez de substituir um gateway de IA, o Lasso foi projetado para complementá-lo. Ele se integra à infraestrutura de IA existente da organização para inspecionar prompts e respostas, detectar injeção de prompt e vazamento de dados, aplicar políticas de segurança e fornecer visibilidade em tempo de execução das aplicações de IA. A empresa relata latência de decisão de política inferior a 50 mse98,6% de precisão na detecção, embora o preço esteja disponível apenas por meio de cotações corporativas personalizadas.
Ideal para: Organizações que já possuem um gateway de IA e desejam segurança de IA dedicada, red teaming automatizado e detecção de ameaças em tempo de execução.
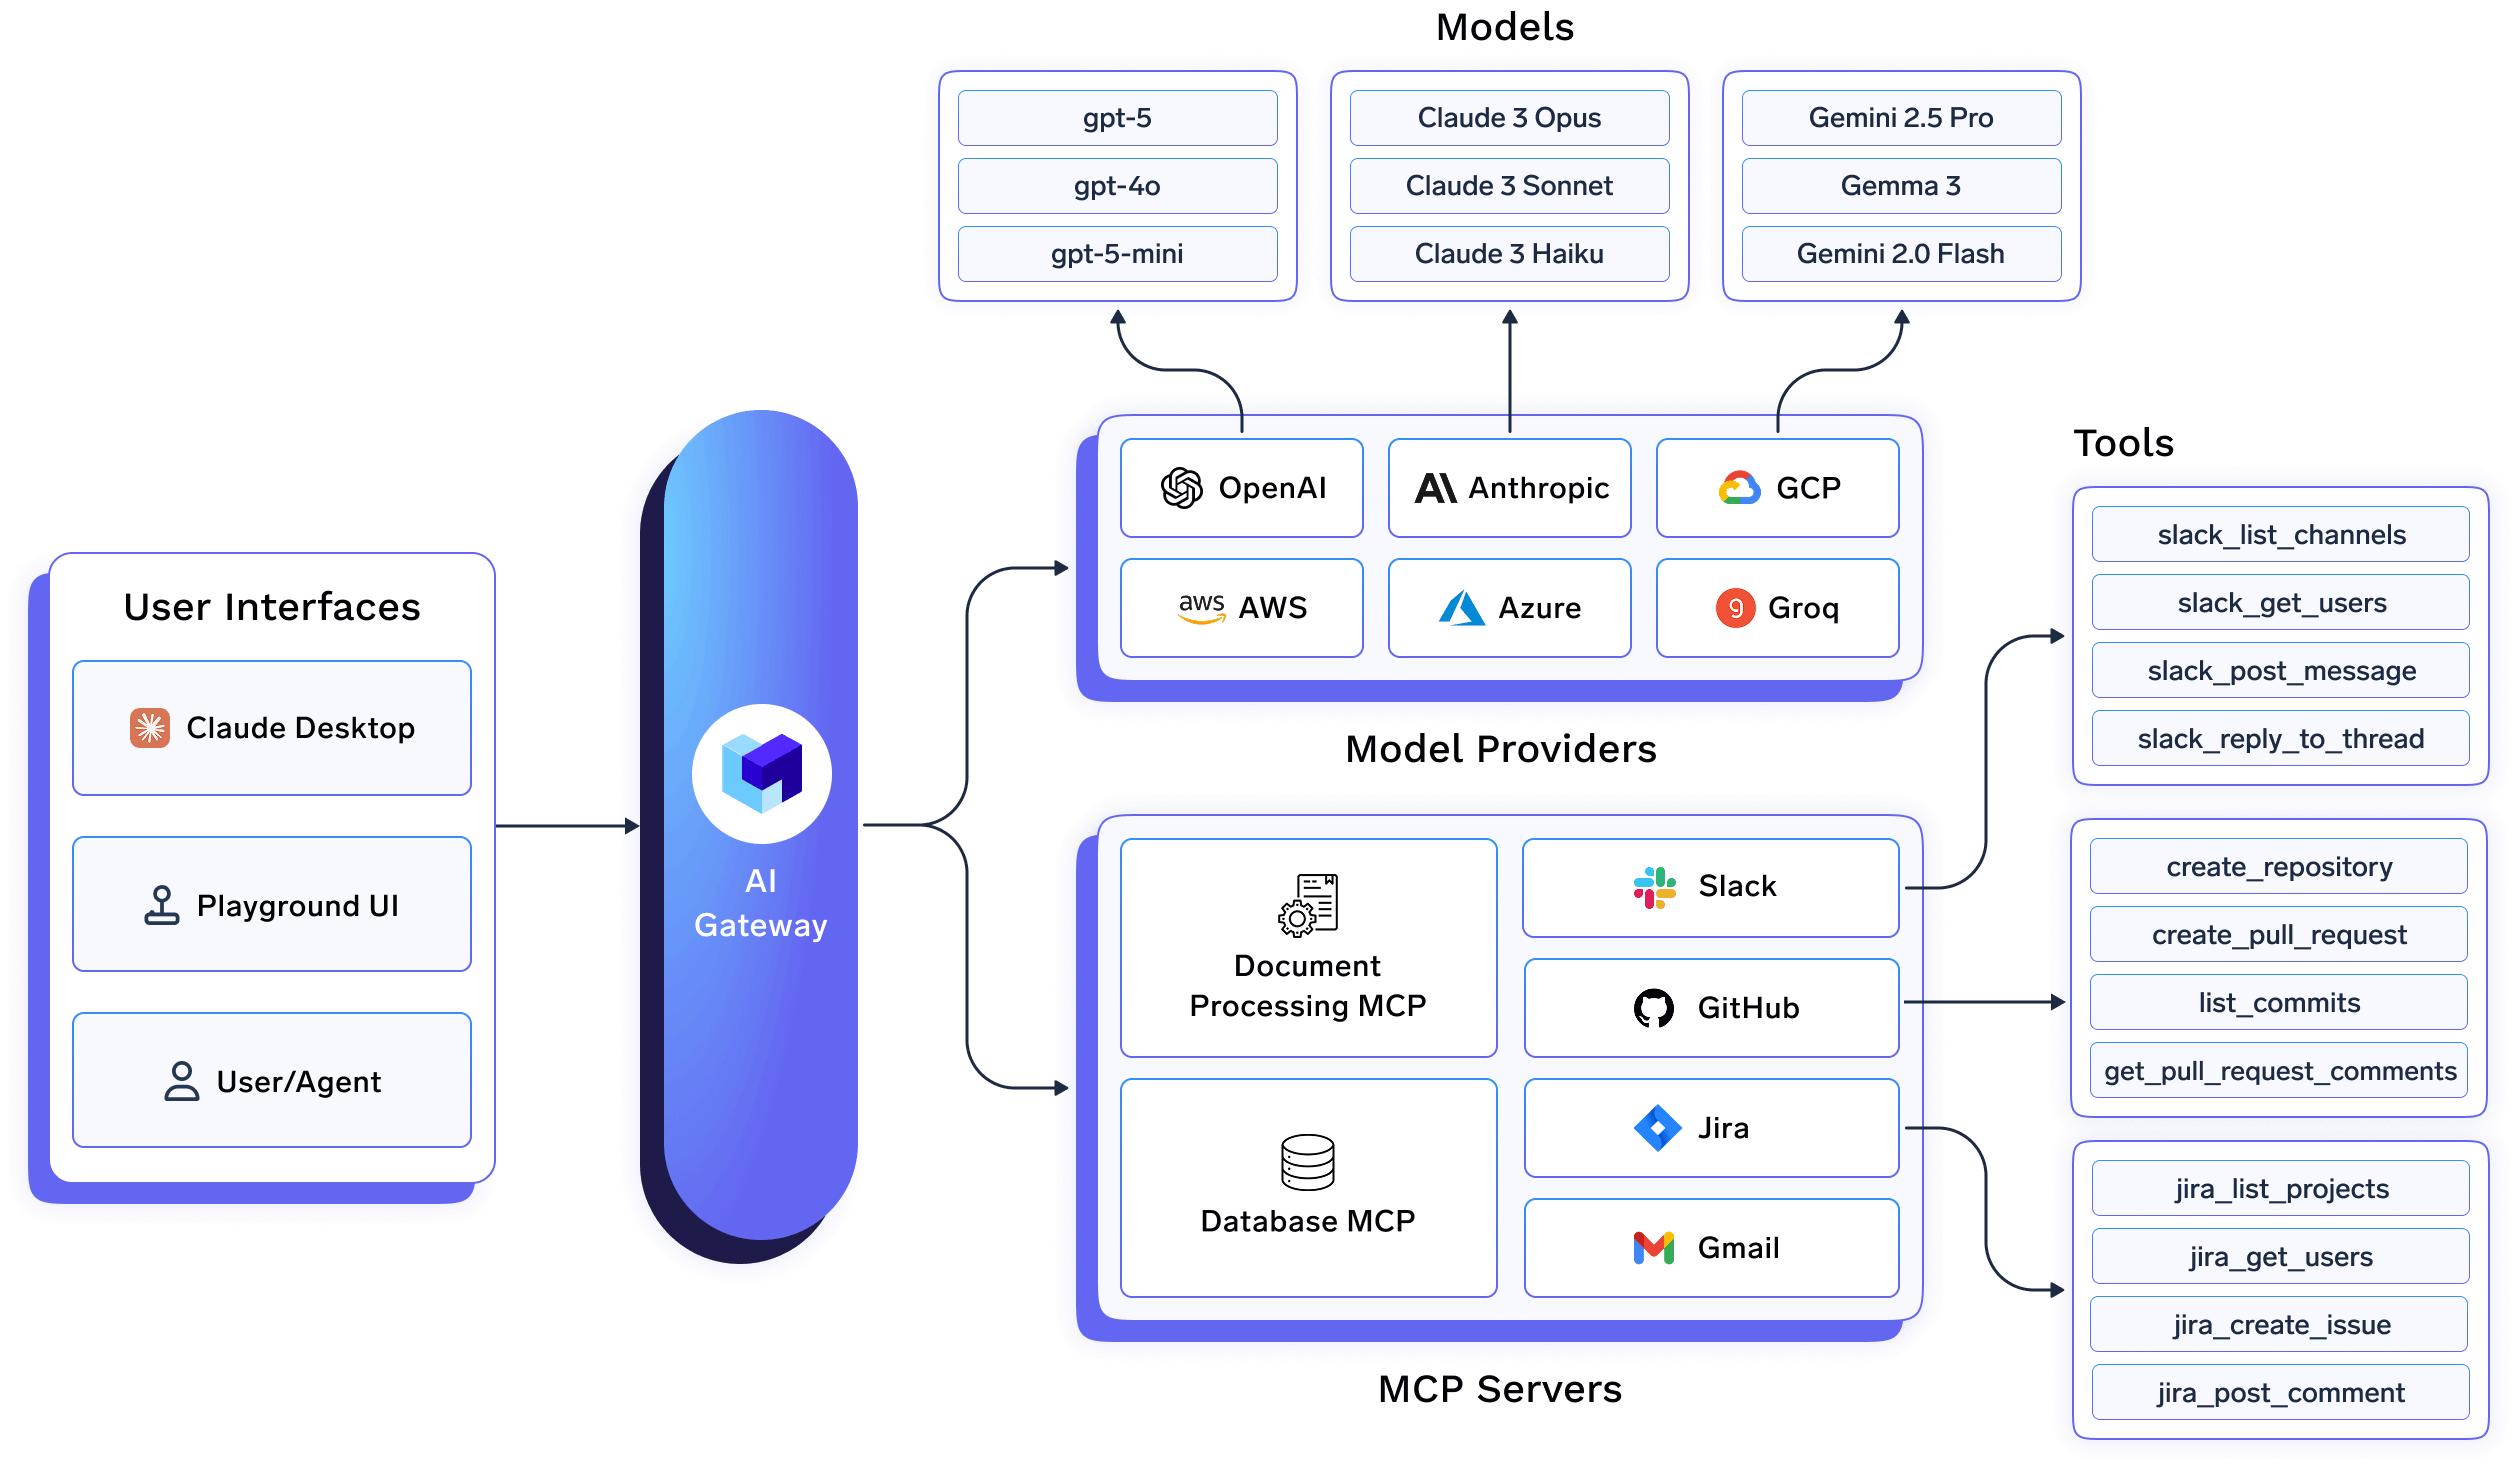
O TrueFoundry é um Gateway de IAeMCP Gateway unificado, criado para organizações que implementam aplicações de IA em escala corporativa. Por meio de um único endpoint compatível com OpenAI, as equipes podem rotear solicitações entre Mais de 1.000 LLMs, aplicar políticas de autenticação e governança, e gerenciar centralmente tanto o tráfego de modelos quanto o acesso ao servidor MCP. O gateway adiciona aproximadamente 3–4 ms de latênciaenquanto suportamais de 350 solicitações por segundo por vCPU, tornando-o adequado para cargas de trabalho de produção.
Ao contrário de plataformas que tratam a segurança como uma camada separada, o TrueFoundry integra recursos comuns de governança e guardrails diretamente no gateway. As organizações podem aplicar guardrails de entrada e saída integrados para detecção de PII e filtragem de toxicidade, integrar-se a provedores como OpenAI Moderation,AWS Guardrails, eAzure AI Content Safety, ou implementar lógica de guardrail personalizada usando hooks em Python ou configuração declarativa. A plataforma também inclui um Gateway MCP com registro centralizado de servidores, RBAC, autenticação e auditoria de chamadas de ferramentas, permitindo que os administradores controlem quais ferramentas corporativas as aplicações de IA podem acessar.
Como o AI Gateway, o MCP Gateway e os guardrails compartilham o mesmo plano de controle, cada solicitação — incluindo decisões de roteamento de modelo, avaliações de guardrail e invocações de ferramentas MCP — é capturada em uma trilha de auditoria unificada. As equipes de segurança e de plataforma podem investigar incidentes, revisar decisões de políticas e monitorar o uso da IA a partir de uma única interface, em vez de correlacionar logs entre vários produtos.
Ideal para: Organizações que buscam uma plataforma unificada que combine AI Gateway, MCP Gateway, autenticação corporativa, guardrails, observabilidade e infraestrutura de implantação, sem introduzir uma camada de segurança de IA separada para necessidades comuns de governança.
Escolha o Lasso se sua equipe de segurança precisar de red-teaming adversarial contínuo e dedicado e detecção de ameaças comportamentais criadas especificamente para IA agentica, e se você já estiver executando um gateway que o Lasso possa preceder. Sua profundidade de detecção e biblioteca de ataques vão além dos guardrails nativos de gateways, que são criados para a aplicação de segurança básica, e não para testes ofensivos contínuos.
Escolha o TrueFoundry se você deseja consolidar o AI Gateway, o MCP Gateway e os guardrails de segurança em uma única plataforma com preços publicados, em vez de executar um fornecedor de segurança separado sobre sua camada de roteamento. Também é a melhor opção se você ainda não definiu um gateway, já que o Lasso pressupõe que um já exista abaixo dele.
Para alguns compradores, eles são complementares em vez de exclusivos. Uma equipe pode usar o TrueFoundry como gateway, utilizando seus guardrails nativos para filtragem básica de PII e toxicidade, e adicionar o Lasso por cima para um red-teaming mais profundo e detecção de ameaças comportamentais em fluxos de trabalho de agentes. Para equipes que não precisam desse nível de profundidade de segurança dedicada, os guardrails integrados do TrueFoundry cobrem o básico sem a necessidade de um segundo fornecedor e um segundo projeto de integração.
Lasso Security vs TrueFoundry: como escolher?
O TrueFoundry é a melhor opção para empresas que desejam uma plataforma única para AI Gateway, MCP Gateway e guardrails, com preços públicos. O Lasso é a melhor opção para equipes de segurança que precisam especificamente de red-teaming dedicado e detecção de ameaças sobrepostas a um gateway existente.
O Lasso Security substitui a necessidade de um AI Gateway?
Não. O Lasso aplica políticas na camada de proxy, API ou AI Gateway, o que significa que ele foi criado para funcionar junto com um gateway, e não em substituição a um.
O Lasso Security ou o TrueFoundry são gratuitos?
Nenhum dos dois é gratuito no nível corporativo, mas o TrueFoundry publica um plano gratuito para desenvolvedores (50 mil requisições/mês) e planos pagos visíveis a partir de US$ 499/mês. O Lasso exige uma conversa com a equipe de vendas para qualquer informação sobre preços.
Os guardrails do TrueFoundry podem substituir o red-teaming do Lasso?
Não totalmente. Os guardrails do TrueFoundry lidam com filtragem de PII, detecção de toxicidade e aplicação de políticas no momento da requisição, mas o red-teaming adversarial contínuo e a detecção comportamental do Lasso são uma função de segurança mais especializada e contínua.
Posso implantar a TrueFoundry na minha própria VPC ou on-premise?
Sim. A TrueFoundry é executada em sua VPC, on-premise, em ambientes isolados (air-gapped), híbridos ou em múltiplas nuvens, e nenhum dado sai do seu domínio.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada




















