



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
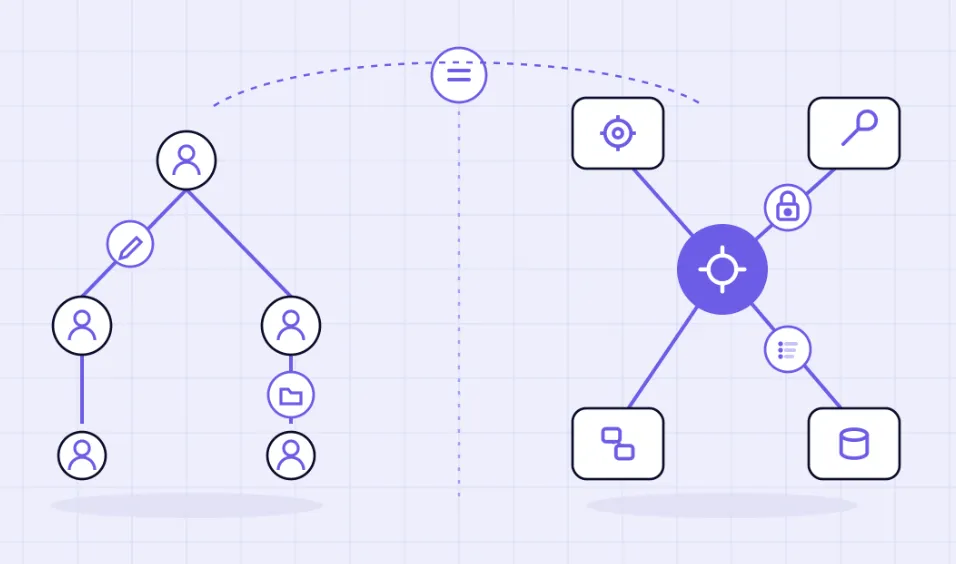
As empresas não governam trabalhos importantes tentando inspecionar cada pensamento de cada funcionário, serviço ou fornecedor. Elas governam as interfaces em torno desse trabalho: quais sistemas podem ser acessados, quais ações precisam de um segundo aprovador, quais credenciais podem ser usadas, quanto pode ser gasto, quais informações podem cruzar uma fronteira e qual registro permanece depois. Agentes de IA precisam do mesmo instinto institucional — com uma adição importante. Modelos ainda precisam de avaliação. Testes e monitoramento dizem como um componente se comporta sob condições definidas; controles em tempo de execução determinam o que esse componente tem permissão para fazer quando conectado a sistemas de produção.
Essa distinção é a maneira mais útil de pensar sobre engenharia de grafos. O termo ainda está surgindo, mas o problema de engenharia já é concreto: um ecossistema de agentes é um grafo de modelos, ferramentas, serviços, fontes de dados, sandboxes, humanos e outros agentes. Cada conexão importante carrega autoridade. A tarefa da empresa não é escolher entre avaliar o nó e governar o grafo. É fazer ambos — e saber qual camada é responsável por qual controle.
É tentador definir a governança de agentes como uma reação à opacidade do modelo: como o modelo é difícil de inspecionar internamente, governe apenas as interfaces. Isso vai longe demais. A Estrutura de Gestão de Risco de IA do NIST exige avaliação sob condições semelhantes às de implantação antes do uso e monitoramento do comportamento do sistema de IA em produção; a orientação de segurança de agentes da OWASP combina testes adversariais com privilégio mínimo, autorização, aprovações, registro e monitoramento. A postura madura é, portanto, complementar: a avaliação estima o comportamento; os controles de conexão limitam a autoridade.
A analogia institucional torna-se útil quando é delimitada dessa forma. Uma equipe financeira não confia apenas no julgamento de um funcionário; ela também limita o acesso à conta e exige contra-assinaturas. Um agente de produção não deve confiar apenas nas instruções de prompt; seu tempo de execução e gateways devem tornar as fronteiras sensíveis explícitas e aplicáveis. A analogia não é literal — pessoas e modelos não são o mesmo tipo de ator —, mas os objetivos de controle se alinham surpreendentemente bem.
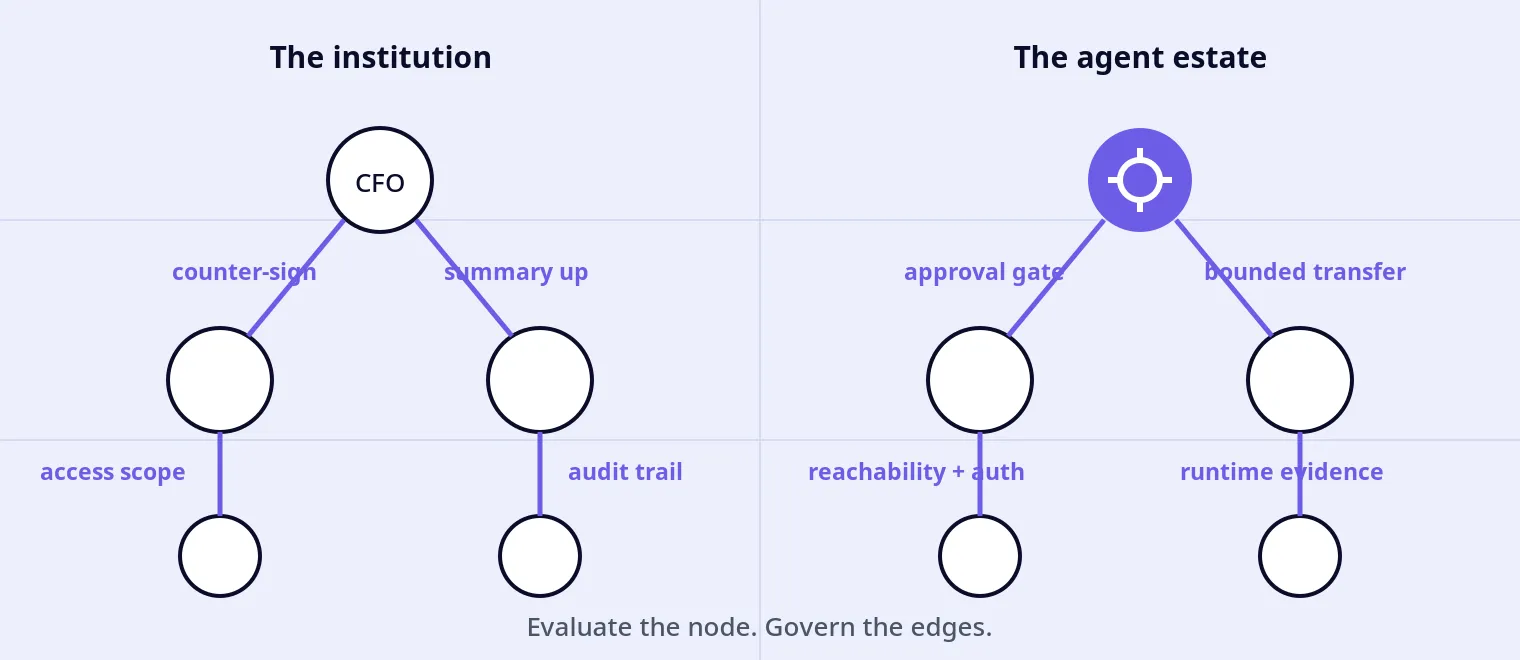
Essa distinção é importante especialmente para a descoberta de ferramentas. O TrueForge documenta o carregamento de ferramentas adiado e outros mecanismos de engenharia de contexto que mantêm o contexto ativo menor. Isso pode melhorar a qualidade da seleção e reduzir a exposição desnecessária aos esquemas das ferramentas. Ele não não autoriza a chamada por si só. A autorização em nível de ecossistema pertence a uma camada de controle de acesso que resolve o chamador e aplica a política. Os controles de acesso do AI Gateway da TrueFoundry governam o acesso ao modelo para usuários, equipes e aplicações; o Modelo de autenticação e segurança do MCP Gateway resolve separadamente a identidade de entrada, as permissões de ferramentas/servidores e as credenciais de downstream.
Um diagrama de arquitetura é uma declaração de intenção. As evidências de produção são um registro do que o sistema instrumentado realmente observou. Os dois divergem por motivos comuns: uma ferramenta de protótipo permanece conectada, uma rota de fallback é ativada, uma tarefa delegada se ramifica, uma concessão OAuth muda ou um agente segue um caminho que o autor do diagrama não previu. Essa lacuna é onde a governança de grafos se torna operacional, em vez de arquitetural.
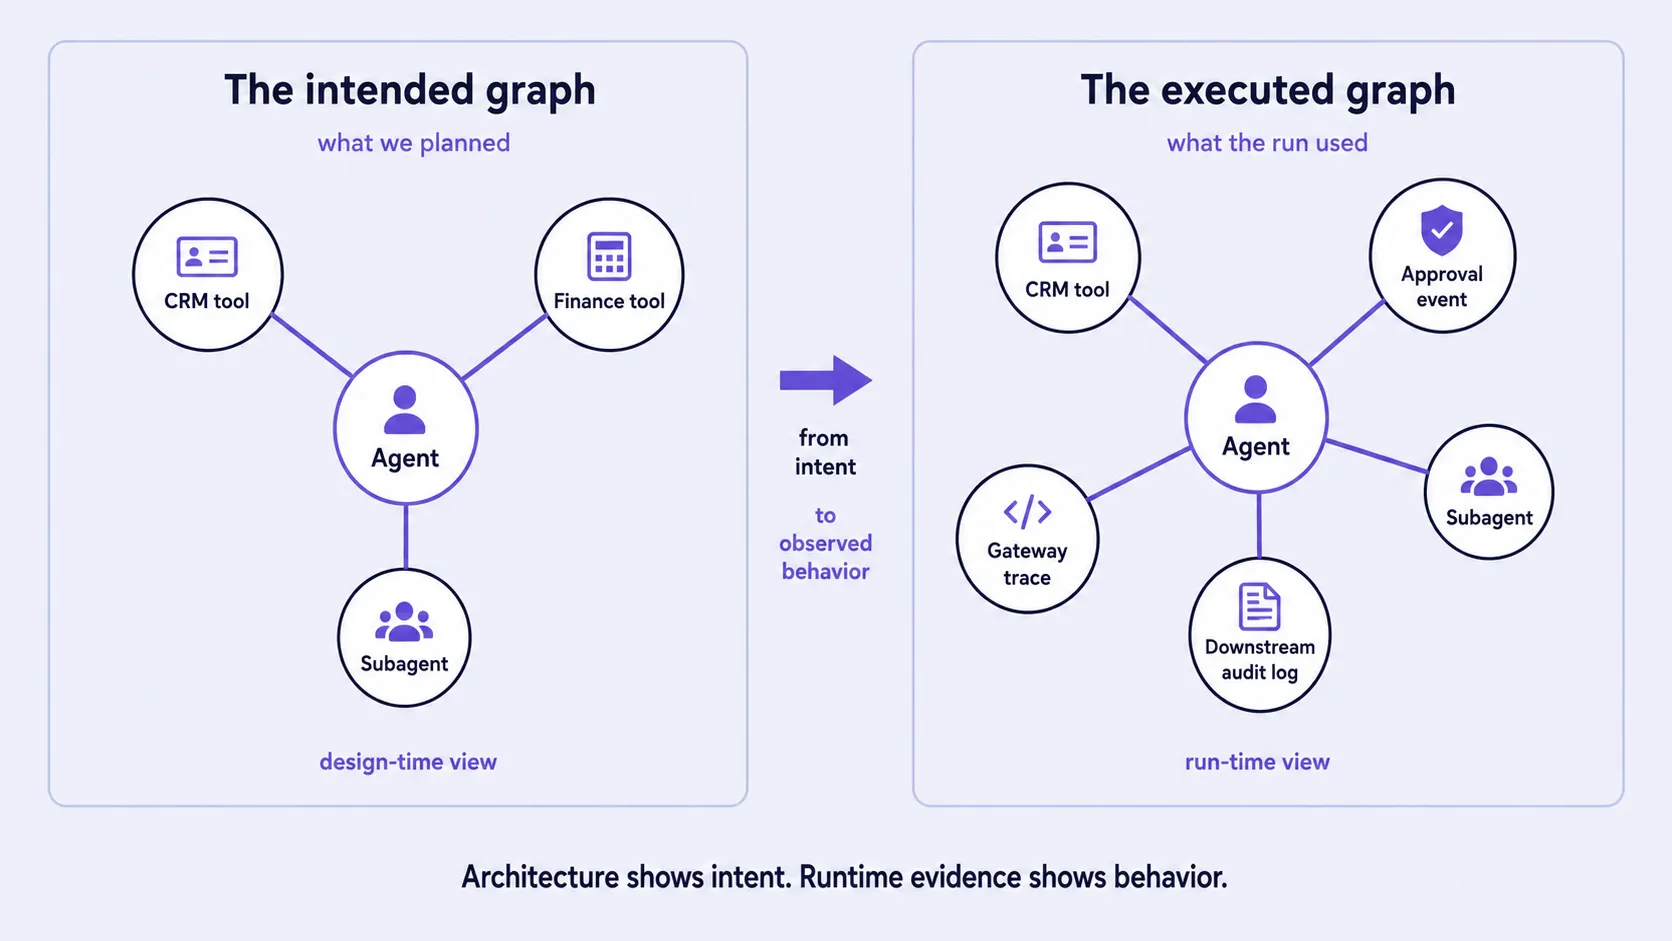
Mas dizer que “o grafo real está nos rastreamentos” também é simplista demais. Nenhuma fonte de rastreamento é automaticamente completa. Uma reconstrução útil combina as evidências que cada camada possui:
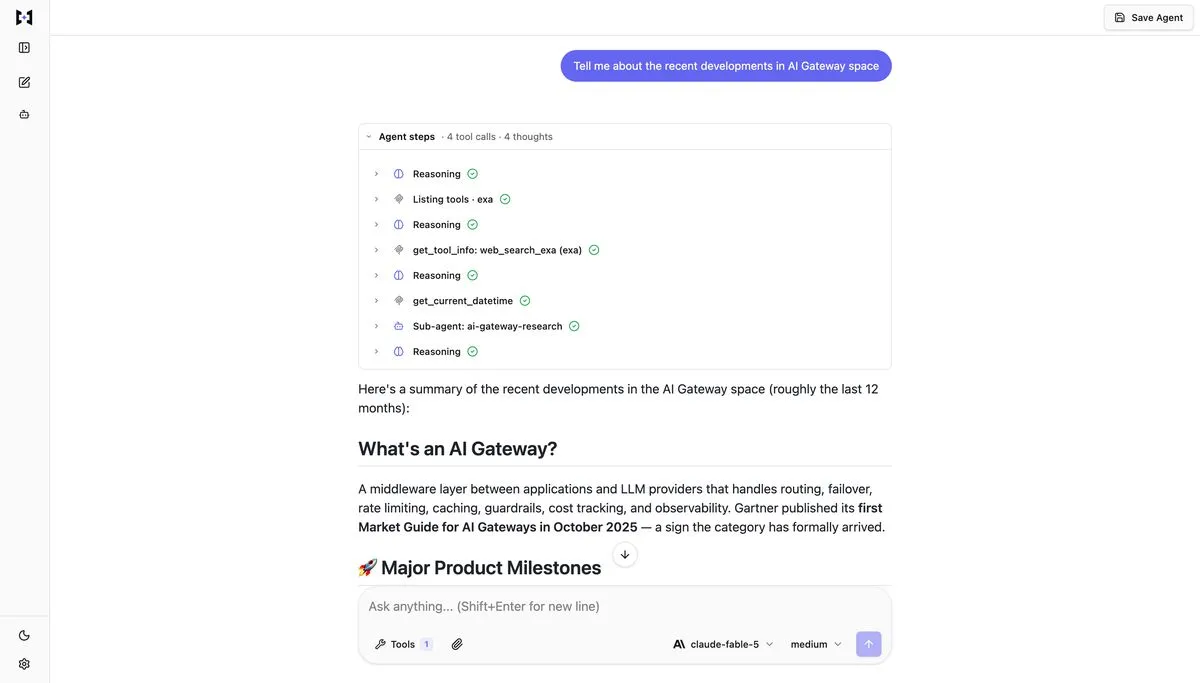
Portanto, a pergunta de auditoria correta não é “o rastreamento corresponde ao diagrama?”, mas sim “podemos correlacionar a topologia pretendida com evidências suficientes de tempo de execução e do sistema de registro para explicar uma ação consequencial?”. Esse é um padrão muito mais elevado — e mais útil.
Na camada de harness, a questão de governança é se as decisões operacionais em torno do modelo são visíveis e configuráveis. O repositório público do TrueForge descreve o tempo de execução de forma clara: ele executa o loop de execução do agente através de chamadas de modelo, ferramentas MCP, habilidades, sandboxing, aprovações, gerenciamento de contexto e estado da sessão. O mesmo repositório documenta o sandbox-como-ferramenta com segredos retidos no harness, pontos de verificação humanos, subagentes, carregamento de ferramentas adiado, descarregamento de grandes resultados, compactação e modos local e hospedado. O repositório posiciona explicitamente o modo local como um caminho de avaliação em máquina única, não como uma configuração de produção ou voltada para a internet; o uso compartilhado ou em produção pertence ao modo hospedado. Ele é lançado sob a licença MIT.
Essa abertura é útil por uma questão de governança, não apenas de licenciamento. A disponibilidade do código-fonte torna possível a inspeção e a modificação em nível de implementação. Isso não prova que uma instância implantada seja segura, configurada corretamente ou equivalente a um commit específico; esses aspectos ainda exigem controles operacionais e de cadeia de suprimentos de software. Mas oferece às equipes de plataforma algo que runtimes fechados não podem oferecer: a capacidade de inspecionar o mecanismo de execução no qual precisam confiar e, quando necessário, executá-lo ou modificá-lo por conta própria. O post de lançamento da TrueFoundry, Apresentando o TrueForge, torna esse posicionamento explícito, e Por que os Harnesses de Agentes Devem Ser Abertos declara o compromisso comercial diretamente: mantenha o harness aberto; adicione governança centralizada quando a organização realmente precisar dela.
A maneira mais sólida de promover o TrueForge não é afirmar que ele é dono de todo o grafo. Ele não é. Um orquestrador multiagente arbitrário pode ser dono da topologia acima do harness, e os sistemas conectados mantêm suas próprias semânticas de autorização e auditoria. O papel do TrueForge é mais restrito e mais crível: tornar o loop de execução inspecionável, portátil e governável na fronteira do runtime.
Um harness pode gerenciar sua própria execução. Um conjunto de agentes cria um segundo problema: credenciais, política de acesso, controles de gastos e evidências começam a se fragmentar entre as equipes. É aí que os gateways da TrueFoundry se tornam a camada complementar.
OGateway de IA fornece uma interface de modelo unificada com controle de acesso centralizado, limitação de taxa, limitação de orçamento e observabilidade. Suas regras de orçamento podem definir gastos por usuário, equipe, modelo, conta virtual ou metadados. O Painel de Métricas agrega atividade de LLM e MCP, custos, erros, roteamento, guardrails e outros sinais operacionais. O MCP Gateway separa a autenticação de entrada, o controle de acesso a ferramentas/servidores e a autenticação de saída, para que os agentes não precisem lidar individualmente com todo o problema de credenciais.
Isso produz uma narrativa de arquitetura limpa:
A mensagem do produto, portanto, não é “a TrueFoundry governa cada aresta em cada grafo”. Isso seria tecnicamente impreciso e estrategicamente mais fraco. A afirmação mais defensável é: O TrueForge oferece um harness aberto para o loop de execução de agentes; os gateways da TrueFoundry podem centralizar políticas e evidências para o tráfego de modelos e MCP que você roteia deliberadamente através deles. O orquestrador e os sistemas downstream permanecem parte da narrativa de controle, que é exatamente como uma infraestrutura séria deve ser descrita.
Essas perguntas são deliberadamente mais operacionais do que “qual modelo usamos?”. A escolha do modelo ainda importa — para capacidade, segurança, latência, custo e resultados de avaliação. Mas, uma vez que os agentes podem agir, a superfície de governança se expande. Um conjunto bem gerenciado deve ser capaz de conectar a avaliação pré-implantação com a autorização em tempo de execução e a evidência post-hoc: o que se esperava que o modelo fizesse, o que ele tinha permissão para fazer, o que ele realmente fez por meio de fronteiras instrumentadas e o que o sistema de registro diz que aconteceu.
Esse é o argumento sólido para a engenharia de grafos como uma postura de governança. A novidade não é que as empresas descobriram os grafos de repente. A novidade é que os agentes de IA tornam os controles institucionais familiares programáveis nas bordas do software — e tornam as ações nessas bordas rápidas, repetíveis e suficientemente autônomas para que a governança informal deixe de ser escalável.
A TrueFoundry publica este ensaio, mantém o TrueForge e comercializa o AI Gateway e o MCP Gateway aqui discutidos. Portanto, o mapeamento de produtos possui interesse comercial e é declarado como tal. As alegações sobre os produtos nesta revisão limitam-se ao comportamento documentado nas páginas ativas da TrueFoundry ou no repositório público atual do TrueForge. A analogia institucional é um enquadramento editorial, não uma afirmação de que organizações humanas e sistemas de IA são equivalentes. "Engenharia de grafos" continua sendo um termo emergente; o guia corporativo da TrueFoundry, vinculado aqui, discute sua origem e os limites atuais do produto. Este ensaio não afirma que os controles de borda substituem a avaliação de modelos/sistemas, que os rastreamentos são completos por padrão ou que a TrueFoundry governa o tráfego fora das superfícies pelas quais ele flui.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada

















