



November 10, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
A maioria dos posts de comparação "vs" começa fazendo o outro produto parecer pior do que realmente é. Este não pode fazer isso. O Arcade captou uma rodada Series A de US$ 60 milhões em 12 de junho de 2026 liderada pela SYN Ventures, com investimento estratégico da Morgan Stanley e Wipro, elevando o financiamento total para US$ 72 milhões (anúncio da Series A do Arcade). A Morgan Stanley é tanto investidora quanto cliente nominal.
A pergunta útil é mais restrita: o que cada produto cobre e o que você ainda terá que comprar depois? Isso tem uma resposta factual na documentação de ambos os fornecedores.
O Arcade não se chama mais de plataforma de chamada de ferramentas (tool-calling). Seu enquadramento agora é o runtime de ações: “O Arcade é o runtime de ações entre seus agentes e cada sistema que eles alcançam. Um único ponto de controle para impor, executar e governar cada ação, todas as vezes.”
Ele também ataca diretamente os fornecedores de gateways, o que vale a pena citar porque enquadra a divergência de forma honesta: “Comece com os fornecedores de API gateway. Eles estão resolvendo um problema de rede. Eles roteiam tráfego. Rotear tráfego não é autorizar uma ação” (blog da Series A do Arcade). O ponto de controle, argumenta o Arcade, pertence à ação, não ao salto de rede.
[SCREENSHOT: Arcade.dev — o painel mostrando uma execução de ferramenta com a etapa de autorização delegada do usuário visível]
A autorização é o verdadeiro diferencial, e é profunda. Cada ação é executada na interseção do que o usuário pode fazer e do que o agente pode fazer — não uma conta de serviço, não um token compartilhado. O Arcade me Router OAuth, lida com atualização e rotação, e injeta credenciais na execução para que elas nunca cheguem ao agente ou cliente MCP. Ele suporta OAuth 2.0 genérico mais 33 provedores nomeados e cinco fontes de usuários IdP: Auth0, Clerk, Entra ID, Okta e Stytch (docs de provedores de autenticação do Arcade).
O Arcade foi o autor da especificação de autorização de ferramentas MCP, que afirma ser “agora adotada pela Anthropic e pelos principais clientes e servidores MCP,” e ocupa assento em comitês diretivos de segurança e governança de MCP — corroborado externamente (SiliconANGLE, 25 de novembro de 2025). A autoria de padrões é uma vantagem duradoura; não vamos ignorar isso.
O catálogo de ferramentas é amplo, embora o tamanho exato dependa de qual página você lê: “7.000+ ferramentas / 80+ toolkits” na página do produto, “7.500+ ferramentas / 81 servidores MCP” nos docs, “8.000+” na página inicial e no blog da Series A. Notamos a inconsistência em vez de escolher por eles. O posicionamento é “otimizado para agentes... não invólucros de API finos”, apoiado por um benchmark público em toolbench.arcade.dev.
[SCREENSHOT: Arcade.dev — a página do catálogo de toolkits mostrando toolkits disponíveis e detalhes por ferramenta]
A Smithery fornece o registro ao Arcade. Em 5 de agosto de 2026 o Arcade adquiriu a Smithery, “um registro público e plataforma de hospedagem líder para MCP” (Smithery se junta ao Arcade). A Smithery ainda opera como uma marca separada e lista 23.611+ servidores MCP. O registro próprio do Arcade ainda está em Early Access — mas o Arcade agora possui o maior índice público de MCP e seu funil de desenvolvedores.
O restante da superfície. Um MCP Gateway federando servidores hospedados pelo Arcade, personalizados e de terceiros sob um único endpoint, com nove integrações documentadas de fornecedores de MCP remoto (Salesforce, ServiceNow, Snowflake, Atlassian, GitHub, Splunk e mais). Docs de SDK em Python de nível de referência, dez frameworks, seis clientes MCP. Acesso Contextual para ganchos de política pré e pós chamada de ferramenta e acesso a ferramentas baseado em grupos. E uma seção de avaliações (evals) de seis páginas — focada na precisão de chamadas de ferramentas em vez da qualidade do modelo, mas real e documentada, o que é mais do que muitos concorrentes oferecem.
Implantação: O Arcade não é apenas SaaS. Seus docs listam Arcade Cloud, os marketplaces de Azure e AWS, GCP (explicitamente “em breve”), self-hosting com Helm, e servidores MCP híbridos (docs de implantação do Arcade). O marketing vai além — “Nuvem, on-premise, air-gapped ou híbrido”. Qualquer pessoa que diga que o Arcade não pode ser executado em sua própria infraestrutura não leu a documentação.
Conformidade: SOC 2 Tipo 2, alcançado em 18 de agosto de 2025 (post SOC 2 do Arcade). HIPAA, ISO 27001 e GDPR: [VERIFICAR] — não reivindicados em nenhuma página que pudemos ler, e a central de confiança é um portal renderizado em JavaScript sem conteúdo rastreável.
Precificação, publicada e baseada no uso:
Duas dimensões métricas — eventos de autenticação e chamadas de ferramentas — é algo incomum e vale a pena modelar antes de se comprometer. E SSO, RBAC e logs de auditoria estão restritos ao plano Enterprise na página de preços, apesar de a página inicial dizer “SSO, RBAC e logs de auditoria completos prontos para uso.”
A TrueFoundry é um plano de controle de IA. O MCP gateway é um componente dentro dele, em vez de ser o produto inteiro — o ponto central desta comparação.
MCP gateway e registro. Seis maneiras documentadas de adicionar um servidor — gerenciado pela TrueFoundry, remoto oficial, qualquer remoto, Virtual MCP Server, importação de OpenAPI, stdio hospedado — além de 43 páginas de documentação por fornecedor e um registro com APIs públicas de lista/versão.
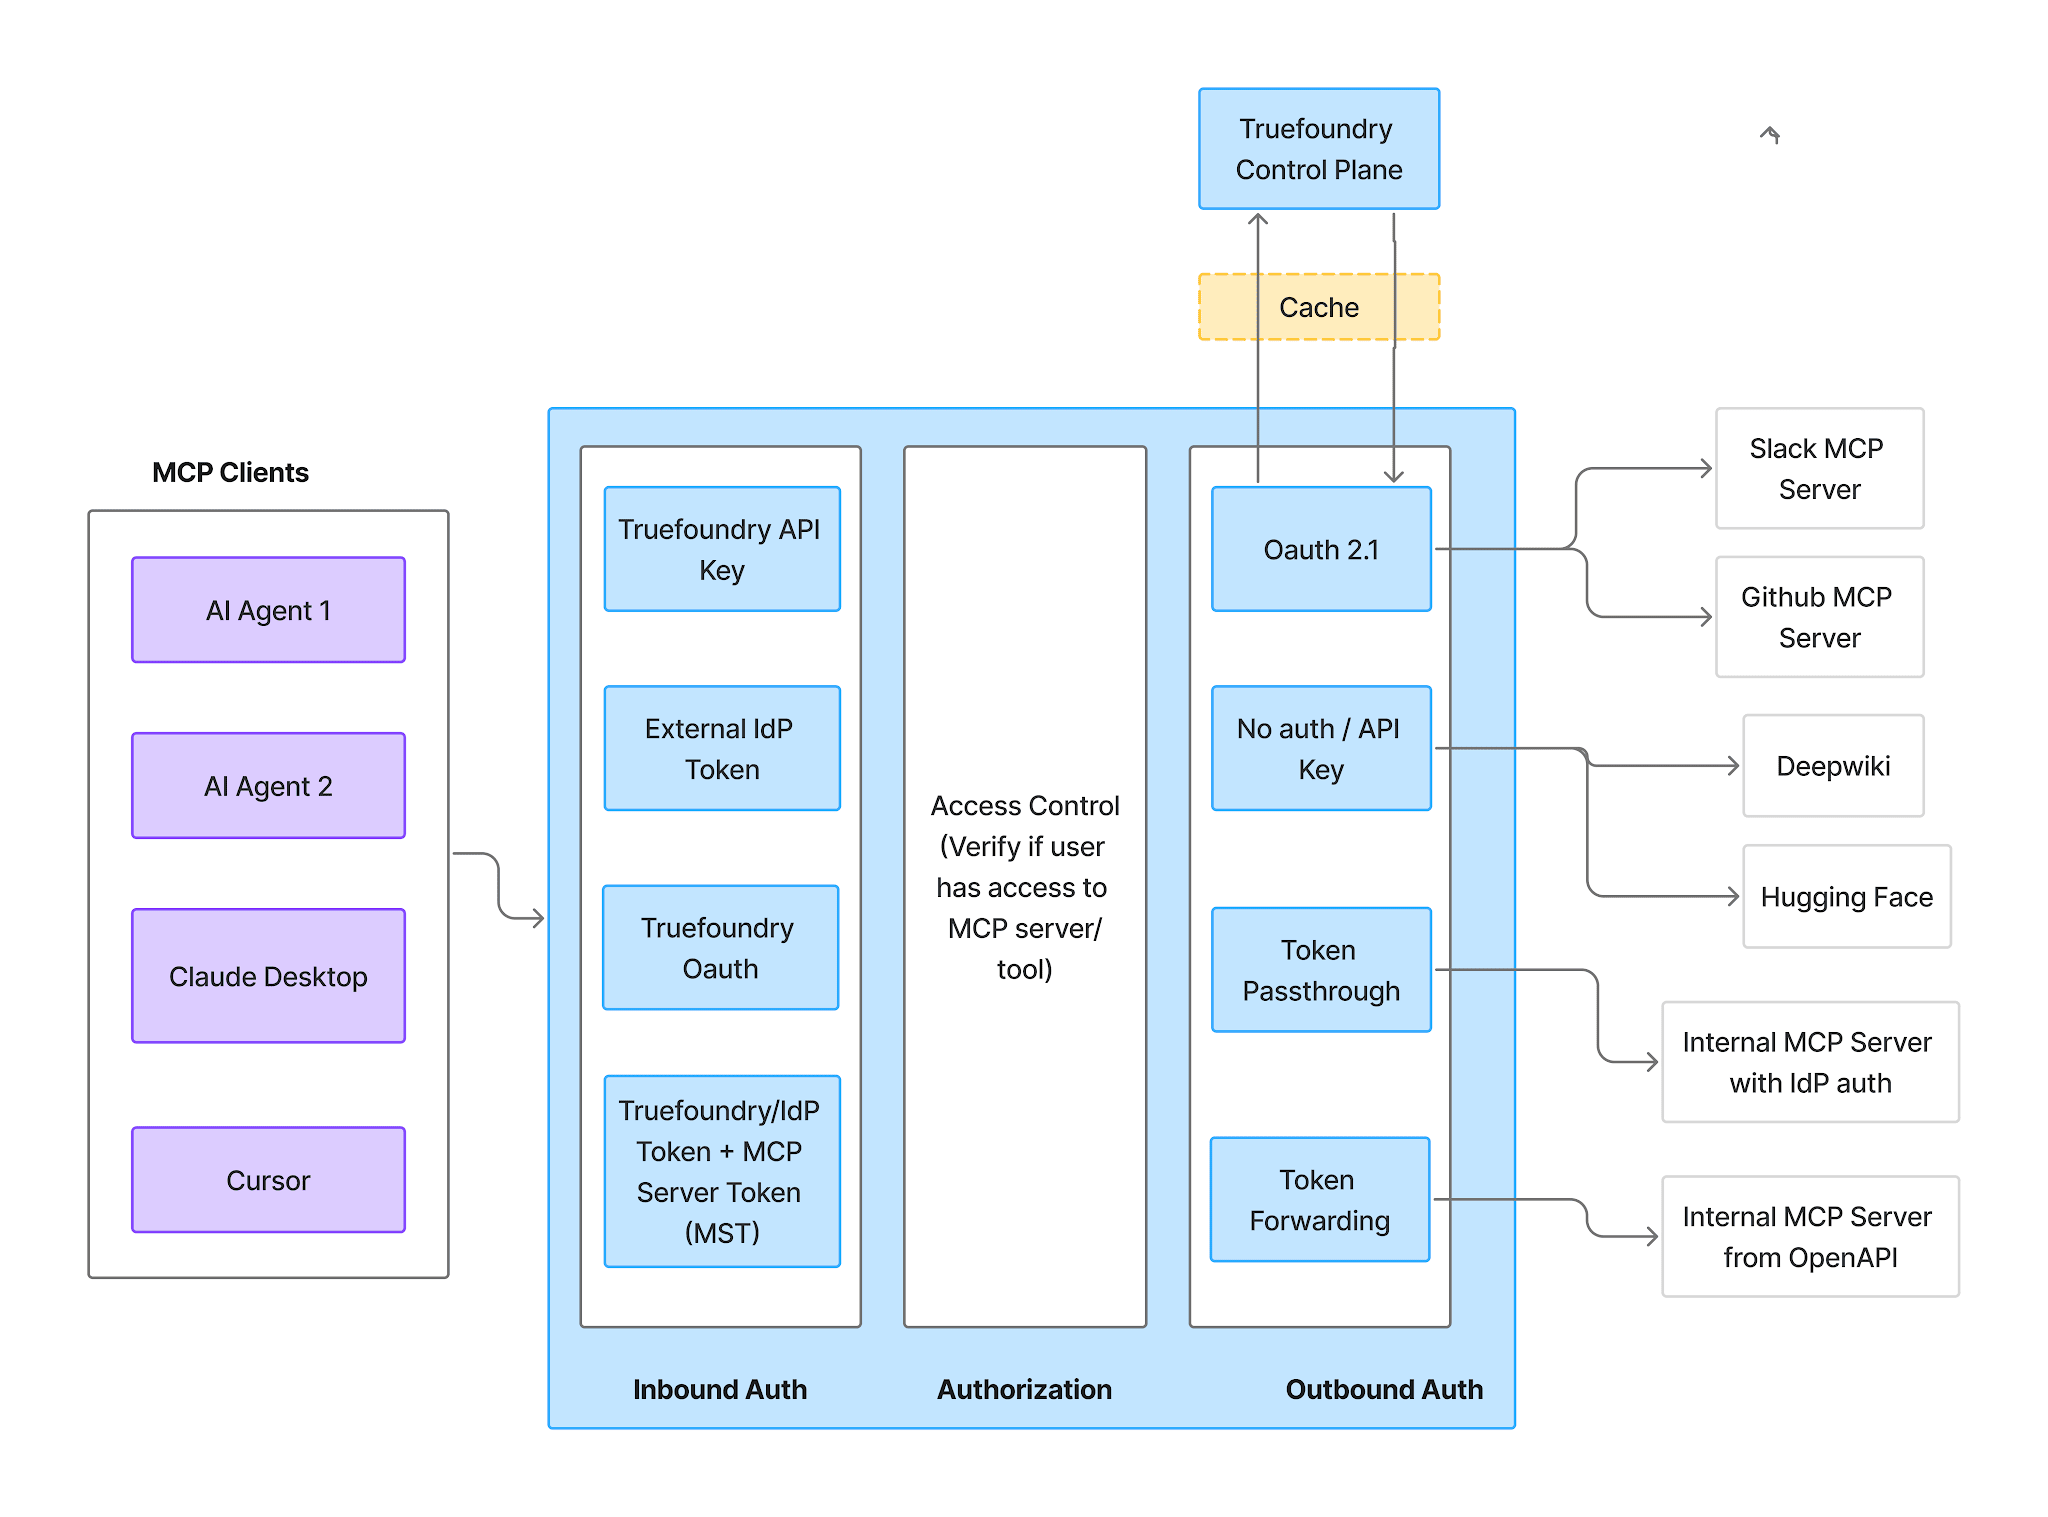
Sobre autenticação — o confronto direto com a área mais forte do Arcade — a TrueFoundry documenta nove modos de saída (outbound): código de autorização OAuth2, credenciais de cliente, troca de tokens / em nome de (Okta e Entra jwt-bearer), chaves de API compartilhadas e individuais, sem autenticação, passthrough de token, encaminhamento de token e AWS SigV4, além de quatro modos de entrada (inbound). Ela também publica uma matriz de suporte ao protocolo MCP em quatro revisões de especificação até 2026-07-28, cobrindo OAuth 2.1, RFC 9728, RFC 7591, RFC 8707 e descoberta OIDC por revisão. O Arcade não publica uma matriz equivalente.
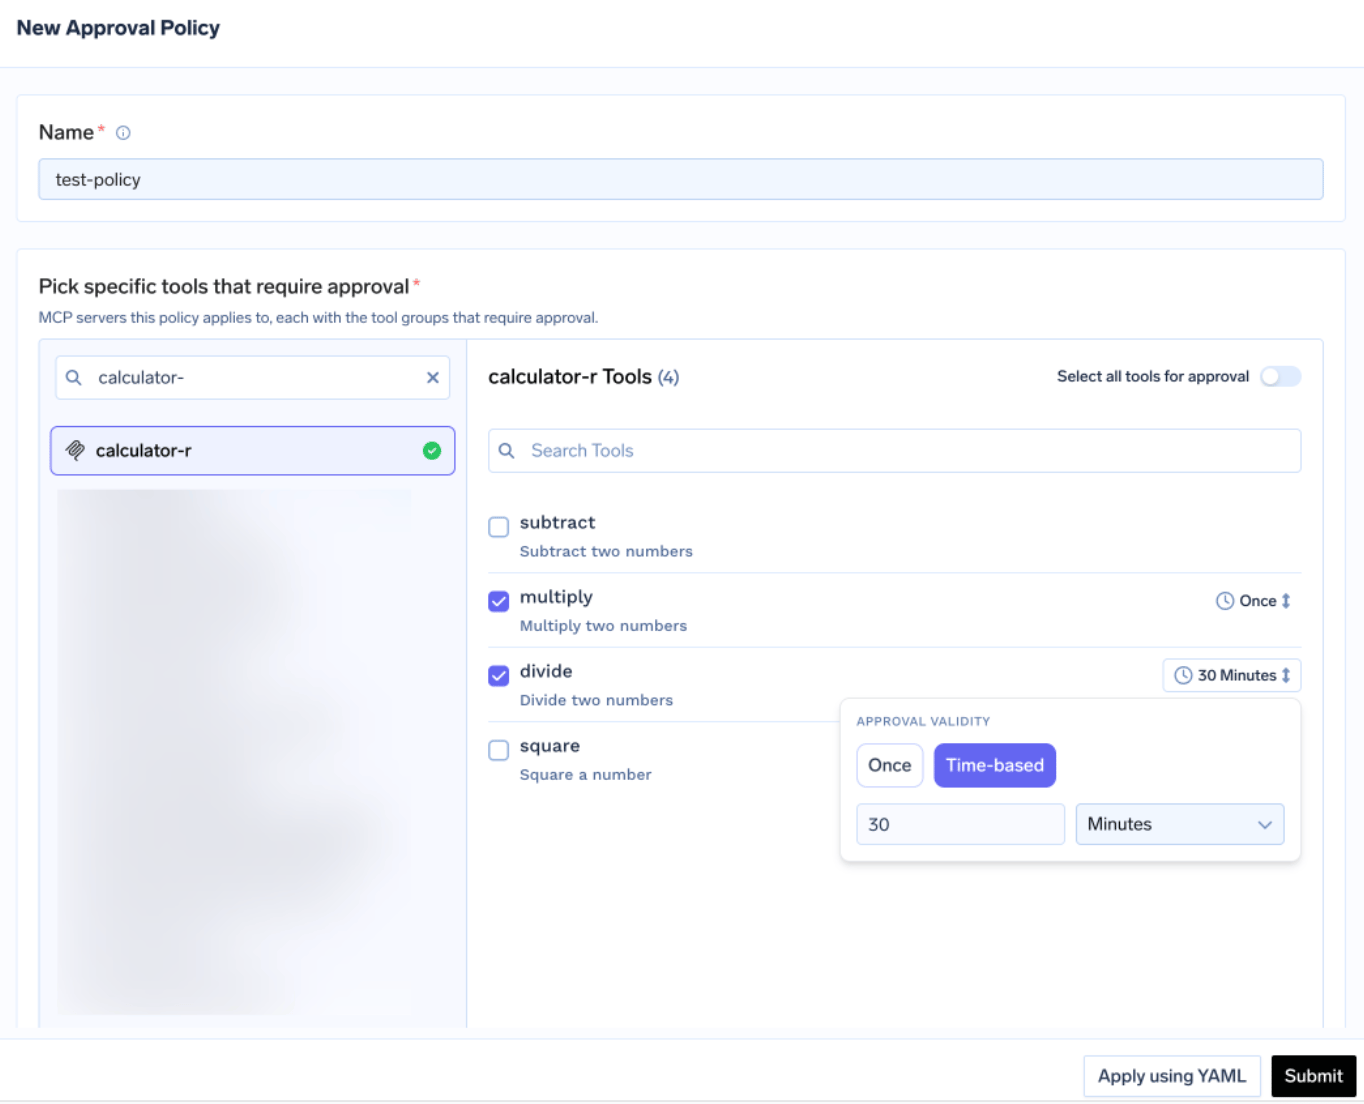
Aprovação Human-in-the-loop é uma funcionalidade que o Arcade não documenta: escopos por nome, destrutivos ou todos, expiração de concessão e notificações via E-mail, Slack, PagerDuty ou Teams. Com as anotações de ferramentas MCP (Nenhuma / Somente leitura / Destrutiva), você pode exigir aprovação antes que um agente execute qualquer ação de gravação (mais detalhes).
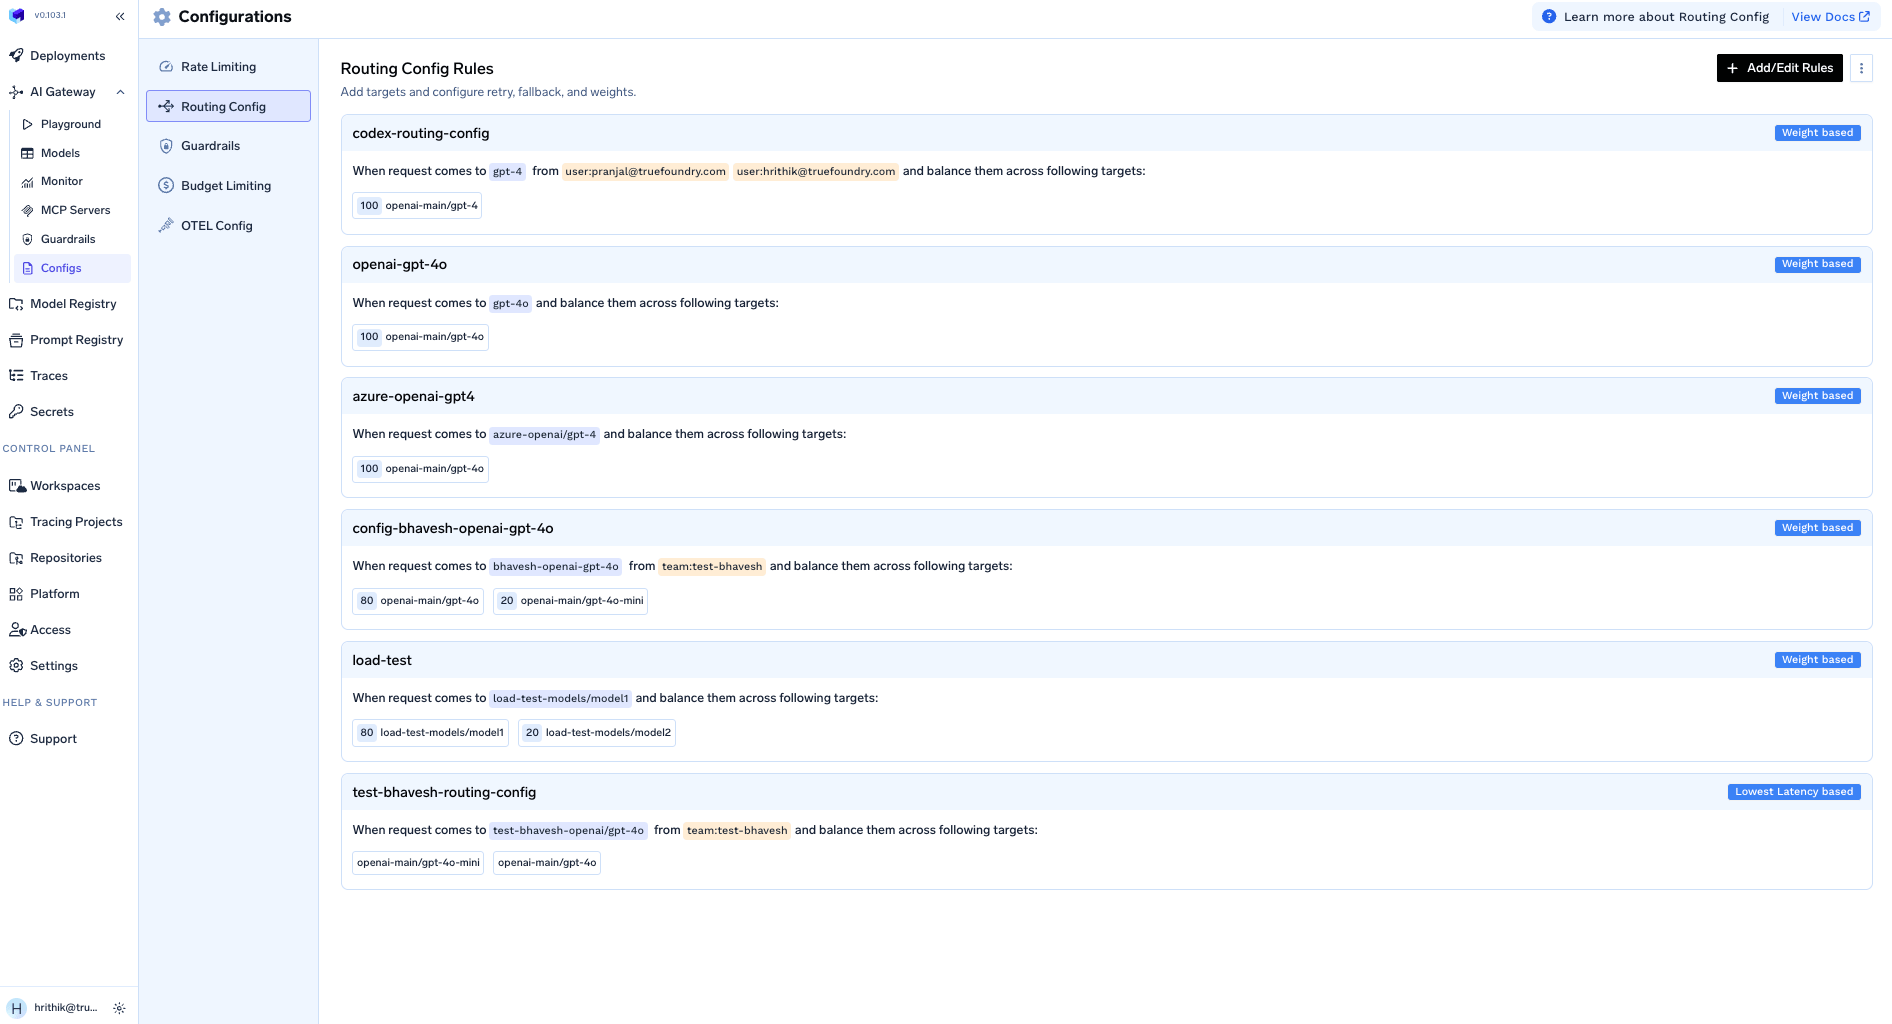
O AI Gateway. Mais de 1.000 modelos em 28 provedores nomeados sob uma única API compatível com a OpenAI, com roteamento baseado em peso (canary, sessões fixas), fallback baseado em prioridade com limites de SLA em TTFT e TPOT, estratégias baseadas em latência, caching exato e semântico, e limitação de taxa (rate limiting) por token ou requisição por minuto, hora ou dia.
Implantação de modelos. vLLM, SGLang, Triton, TorchServe, TF Serving, MLflow e LitServe, com um registro de modelos, escalonamento automático em CPU, RPS ou cron, e GPUs fracionadas via TimeSlicing e MIG. O Arcade não possui produto nesta área e não reivindica ter.
Guardrails. Quatro pontos de gancho — entrada de LLM, saída de LLM, pré-ferramenta MCP e pós-ferramenta MCP — com nove guardrails integrados (detecção de segredos, segurança de código, sanitizador SQL, regex, injeção de prompt, PII, moderação de conteúdo, Cedar, OPA) e 17 provedores externos, incluindo Bedrock Guardrails, Azure Content Safety, CrowdStrike e Google Model Armor. Ressalva honesta: guardrails de moderação de conteúdo, PII e injeção de prompt funcionam apenas no gateway hospedado pela TrueFoundry, não quando você o hospeda por conta própria.

Custos e orçamentos. Limitação de Orçamento V2 com orçamentos em nível de tenant e com escopo de equipe — “use orçamentos de equipe quando um líder de equipe deve gerenciar os gastos de sua própria equipe sem acesso de administrador de tenant” — delimitados por sujeito, modelo, conta de provedor ou metadados, com um modo apenas de aviso (warn-only). O rastreamento de custos opera com base em um catálogo de preços open-source em github.com/truefoundry/models; a atribuição flui através de um cabeçalho X-TFY-METADATA.
RBAC e SSO. Sujeitos podem ser um usuário, equipe, conta virtual ou agente. Os recursos abrangem contas de provedores, servidores MCP, agentes, clusters, ambientes de trabalho (workspaces), repositórios e grupos de segredos, cada um com sua própria família de papéis. SSO sobre OIDC ou SAML 2.0 com provisionamento SCIM 2.0 — guias SAML para nove IdPs, SCIM para quatro. O Arcade documenta cinco fontes de IdP e nenhum SCIM.
Implantação e conformidade. Sete cenários documentados: SaaS em mais de 12 regiões e 3 nuvens; self-hosted e VPC via Helm mais OpenTofu/Terraform, com guias para AWS, GCP, Azure, OpenShift e Kubernetes genérico; on-premise; e air-gapped, documentado concretamente em três lugares. SOC 2 Tipo II, HIPAA e GDPR são reivindicados de forma consistente. ISO 27001: [VERIFICAR] — páginas de documentação mais antigas o listam, a página de segurança não. A exportação para SIEM será lançada em breve, uma lacuna atual em relação ao Arcade.
Precificação: Developer $0 (3 usuários, 10 mil requisições/usuário, 5 servidores MCP), Pro $25/usuário/mês (usuários ilimitados, 20 mil requisições/usuário, +$20 por 100 mil requisições adicionais), Enterprise personalizado. As chamadas de ferramentas MCP utilizam a mesma cota que as requisições de LLM — sem medidor separado para MCP.
Cada entrada "Não documentado" foi verificada na navegação de docs do Arcade e em suas páginas de produto, preços e ferramentas em 25 de setembro de 2026.
Dois limites de produtos, não um placar. O Arcade definiu seu limite na ação e foi mais fundo lá do que qualquer outro; a TrueFoundry o definiu em torno de todo o caminho do modelo e do agente.
1. O problema dos dois produtos. O Arcade governa as chamadas de ferramentas; ele não transporta o tráfego de modelos. No momento em que seu agente chama um LLM — o que acontece com todos os agentes — você precisa de um segundo produto para roteamento, fallback, caching e limites de taxa. Isso não é uma crítica; é o que diz a documentação do Arcade. Mas a avaliação real se torna “Arcade mais um gateway” versus “um único plano de controle,” e os custos e a superfície operacional devem ser comparados com base nisso.
2. A identidade se fragmenta em dois planos de controle. Dois lugares onde um usuário, equipe ou agente é definido, dois lugares para provisionar e desprovisionar, dois lugares para revogar um funcionário que se desliga. O Arcade documenta cinco fontes de IdP e nenhum SCIM; seu gateway terá seu próprio modelo. Manter ambos sincronizados é um trabalho para o qual ninguém reserva orçamento. Mais detalhes em controle de acesso MCP.
3. O custo reside em dois lugares e não se reconcilia em nenhum. O Arcade mede eventos de autenticação e chamadas de ferramentas; seu gateway mede tokens. Nenhum sabe sobre o outro, de modo que responder “quanto custou o agente de suporte no mês passado” vira uma planilha. O Arcade não documenta nenhum recurso de orçamento ou chargeback — os limites de taxa reduzem o fluxo, eles não limitam os gastos.
4. As superfícies de auditoria não se conectam. O Arcade envia logs de execução de ferramentas para o seu SIEM, o que é genuinamente útil. Mas o prompt que disparou a chamada, o modelo que a produziu e o guardrail que disparou ou não vivem no outro sistema. Reconstruir um incidente significa correlacionar dois formatos de log por carimbo de data/hora.
O argumento não é que a TrueFoundry faz a autorização melhor do que o Arcade. É que a autorização é uma das seis ou sete coisas que uma plataforma precisa acertar, e resolver uma deixa seis pendentes.
O AI Gateway da TrueFoundry adiciona cerca de 3-4 ms de latência, lida com 350+ RPS em 1 vCPU e atua como fachada para 1.000+ LLMs sob uma API compatível com a OpenAI. Esses números decidem se você pode colocar o gateway na frente de tudo ou apenas do tráfego importante — e um ponto de controle que cobre apenas parte do tráfego não é um ponto de controle.
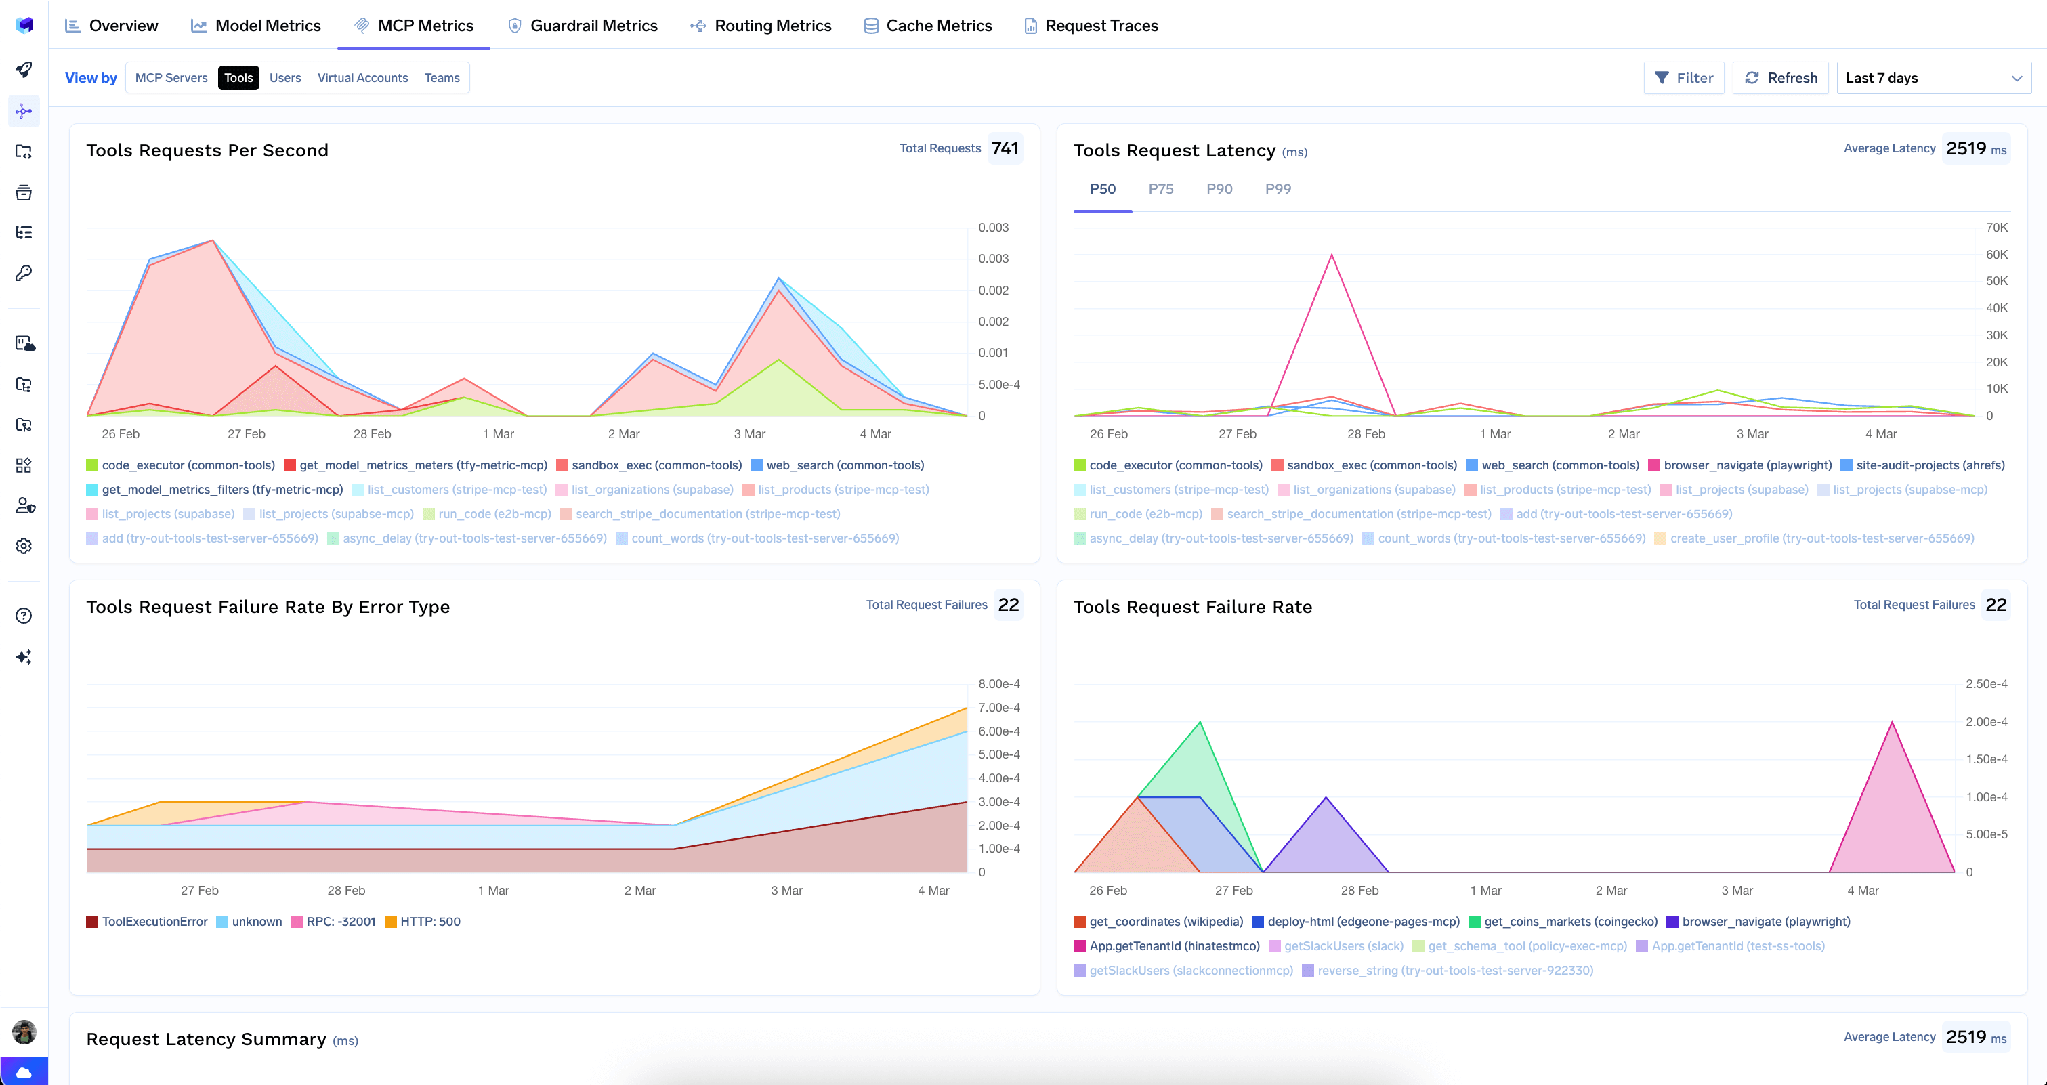
Como as chamadas de ferramentas MCP e as requisições de LLM seguem o mesmo caminho, elas chegam às mesmas métricas, rastreamentos e orçamentos. As métricas de MCP cobrem o total de chamadas, principais servidores, principais ferramentas, RPS por servidor e latência P50-P99 com detalhamento em nível de ferramenta — ao lado dos gastos com modelos, não em um produto diferente.
O Roteamento Automático é uma alavanca de custo que não existe em um produto focado apenas em ferramentas. Em 550 prompts, o roteamento entre níveis de modelos pela complexidade da requisição reduziu os custos em 69% mantendo 98% da qualidade de referência, com a latência média caindo de 7,6s para 4,0s; em tráfego com perfil de produção, a redução atingiu 80%. Combine isso com orçamentos por equipe e você terá uma atribuição de custos que um líder de equipe pode realmente gerenciar.
Preferimos que você escolha corretamente.
A tabela de escopo traz os detalhes. Este é o resumo para tomada de decisão.
O Arcade.dev é um produto forte com uma tese defensável, clientes corporativos reais, autoria de padrões e US$ 72 milhões em financiamento. Se alguém lhe disser que ele é básico ou que não pode ser executado em sua infraestrutura, essa pessoa não analisou a documentação.
A razão para escolher de forma diferente é o escopo. O Arcade governa o que um agente tem permissão para fazer. Ele não governa com qual modelo o agente fala, quanto isso custa, se o prompt vazou um segredo ou quem aprovou a chamada destrutiva — e sua própria documentação é clara sobre isso. Portanto, a comparação real é o Arcade mais um gateway mais uma camada de guardrail mais uma estrutura de orçamento, versus um único plano de controle que contém todos os quatro.
Se o seu problema mais difícil for OAuth em trinta ferramentas SaaS, compre a solução que o resolve. Se o problema for que ninguém consegue dizer quanto custam seus agentes, o que eles acessaram e quem deu o aval, você precisa do plano de controle.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



Não, e não afirma ser. O único produto “gateway” da Arcade é o MCP Gateway, que federa servidores de ferramentas. Em 25 de setembro de 2026, roteamento de modelos, fallback, failover entre provedores e limite de taxa baseado em tokens não aparecem na navegação da documentação. Se você adotar a Arcade, seu tráfego de modelos ainda precisará de um gateway na frente.
Sim. A Arcade documenta a auto-hospedagem baseada em Helm ao lado do Arcade Cloud, das implantações pelos marketplaces da AWS e do Azure e dos servidores MCP híbridos, com GCP em breve, e divulga suporte a on-prem e air-gapped. A ressalva é a profundidade da documentação: em 25 de setembro de 2026, não há guia de instalação air-gapped na seção de implantação da documentação, enquanto o TrueFoundry documenta a instalação air-gapped em três páginas.
Para autorização de ferramentas especificamente, as alternativas são escassas — esse é o diferencial competitivo da Arcade. Para um gateway MCP dentro de um plano de controle mais amplo, TrueFoundry, Kong e IBM ContextForge são as comparações habituais; veja os melhores gateways MCP.
Não. As chamadas de ferramentas MCP consomem a mesma franquia de requisições das requisições de LLM, com as mesmas licenças. A Arcade mede duas dimensões no plano Team — eventos de autenticação a US$ 0,10 cada e chamadas de ferramentas a US$ 0,01 cada —, o que vale a pena modelar se os seus agentes fazem muitas chamadas.
Está dividido. A Arcade tem SOC 2 Type 2 desde agosto de 2025 e já envia logs para o seu SIEM via OpenTelemetry. O TrueFoundry tem SOC 2 Type II, HIPAA e GDPR, mas a exportação para SIEM ainda está por vir. ISO 27001 está [VERIFY] para ambos. Se o envio para SIEM condiciona a sua implantação, a Arcade vence nesse item.



As últimas notícias, artigos e recursos enviados para sua caixa de entrada



















