Blank white background with no objects or features visible.

EMEA, hallo! TrueFoundry breidt zijn aanwezigheid uit in Europa, het Midden-Oosten en Afrika. Lees meer. →

Wat is Agentic IAM?

DoorAshish Dubey

Bijgewerkt: november 20, 2026

Gepubliceerd: november 9, 2026

Agentic IAM is identiteits- en toegangsbeheer (IAM) toegepast op AI-agents: het geeft elke agent zijn eigen verifieerbare identiteit, authenticeert die identiteit bij elk verzoek en autoriseert wat de agent mag doen volgens het principe van minimale rechten (least-privilege) — inclusief delegatie, levenscyclusbeheer en audit — zodat autonome agents handelen onder afdwingbare governance in plaats van gedeelde menselijke inloggegevens of statische API-sleutels.

In één zin: agentic IAM breidt traditionele IAM uit om elke AI-agent te behandelen als een volwaardige, beheerde niet-menselijke identiteit met een eigen authenticatie, autorisatie en levenscyclus.

Waarom hebben AI-agents hun eigen IAM nodig?

Traditionele IAM is gebouwd voor twee soorten actoren: mensen (die inloggen) and statische machine-accounts (service-accounts, API-sleutels). AI-agents zijn geen van beide. Ze handelen autonoom, nemen beslissingen tijdens runtime, aanroepen tools en andere agents namens een gebruiker, en ontstaan en verdwijnen veel sneller dan welk menselijk account dan ook. Het inpassen van agents in menselijke IAM-modellen loopt op voorspelbare manieren fout:

  • Gedeelde inloggegevens vernietigen toewijzing (attribution). Als tien agents één API-sleutel delen, kunt u niet zien welke agent wat heeft gedaan, of er één intrekken zonder de rest te verstoren.
  • Te brede bevoegdheden. Een agent die de token van een mens krijgt, erft al diens toegang — veel meer dan nodig is voor een enkele taak.
  • Geen delegatiemodel. Wanneer agent A agent B aanroept, die vervolgens een tool aanroept, heeft traditionele IAM geen schone manier om over te dragen "wie er werkelijk om vraagt" door de hele keten heen.
  • Mismatch in levenscyclus. Agents worden voortdurend aangemaakt en buiten gebruik gesteld; statische accounts worden niet met die frequentie beheerd, waardoor er verweesde identiteiten met te veel privileges achterblijven.

Agentic IAM dicht deze hiaten door de agent zelf de eenheid van identiteit, beleid en audit te maken. Het bouwt voort op dezelfde principes die worden behandeld in onze gids voor identiteits- en toegangsbeheer, uitgebreid voor autonome, niet-menselijke actoren.

Bekijk hoe agentic IAM wordt afgedwongen voor uw eigen agents in een live demonstratie.

Hoe verschilt agentic IAM van traditionele IAM?

DimensieTraditionele IAMAgentic IAM
Primair subjectMensen en statische service-accountsElke AI-agent als een volwaardige identiteit
InloggegevensWachtwoord/MFA, langlopende API-sleutelsKortlopende, verifieerbare agent-inloggegevens
LevensduurStabiel, langlopendKortstondig — continu aangemaakt en buiten gebruik gesteld
AutorisatieOp rollen gebaseerd, grofmazigMinimale rechten (least-privilege), per agent, per taak
DelegatieImpliciet, gebruiker-naar-appExpliciet, geketend (namens/on-behalf-of)
Audit-eenheidGebruiker of appIndividuele agent en actie
Snelheid van veranderingTrag (HR/instroom-doorstroom-uitstroom)Snel (agents worden op aanvraag gestart)

Wat zijn de kerncapaciteiten van agentic IAM?

Een complete set capaciteiten voor agentic IAM beslaat de volledige toegangscyclus:

  • Identiteit — elke agent krijgt een unieke, verifieerbare identiteit (geen gedeelde sleutel), geregistreerd als een beheerde entiteit.
  • Authenticatie — de agent bewijst bij elk verzoek wie hij is, doorgaans met kortlopende, ondertekende inloggegevens waarvan de uitgever en ontvanger worden gevalideerd. (Zie agent-authenticatie.)
  • Autorisatie — beleid bepaalt wat de agent mag doen, beperkt tot minimale rechten per taak, niet per menselijke rol.
  • Delegatie (namens/on-behalf-of) — de keten van "wie er werkelijk aanroept" wordt overgedragen en afgedwongen over agents en tools heen. (Zie agent-identiteit & delegatie.)
  • Levenscyclusbeheer — provisioning, rotatie van inloggegevens en deprovisioning houden het tempo bij van hoe snel agents komen en gaan, zodat er geen achtergebleven verweesde identiteiten blijven bestaan.
  • Audit & handhaving — elke actie van een agent is toewijsbaar en wordt gelogd, en het beleid wordt afgedwongen bij een controlepunt (de gateway), in plaats van dat het aan elke agent afzonderlijk wordt overgelaten.

Hoe werkt agentic IAM?

In de praktijk werkt agentic IAM als een continue lus bij een controlepunt voor uw agents en tools:

  1. Registreer de agent als een niet-menselijke identiteit met een eigenaar, doel en bevoegdheden (scopes).
  2. Authenticeer elk verzoek door de ondertekende inloggegevens van de agent te valideren.
  3. Autoriseer de specifieke actie tegen het least-privilege-beleid, waarbij eventuele on-behalf-of-delegatie naar de oorspronkelijke gebruiker wordt verwerkt.
  4. Dwing af wat de beslissing is (toestaan, weigeren, extra goedkeuring) voordat het verzoek een model, tool of MCP-server bereikt.
  5. Audit de actie gekoppeld aan de identiteit van de agent voor toewijzing, anomaliedetectie en compliance.

Standaarden zijn hierbij van belang: agentic IAM bouwt doorgaans voort op OAuth 2.0 / OIDC voor tokens en delegatie, en op workload-identity-standaarden zoals SPIFFE/SPIRE voor gecertificeerde, kortlopende agent-inloggegevens.

Agentic IAM, MCP en de gateway

Omdat agents steeds vaker tools bereiken via het Model Context Protocol (MCP), wordt de MCP-grens een natuurlijke plek om agentic IAM af te dwingen — door de agent te authenticeren, identiteit door te geven en beleid toe te passen op welke agents welke MCP-servers mogen bereiken. Door dit te centraliseren bij een MCP-gateway wordt voorkomen dat elke agent en server identiteit opnieuw moet implementeren, en krijgt u één geauditeerd controlepunt. Het is hetzelfde control-plane-idee achter bredere AI-agent-governance.

Plaats elke agent en MCP-server achter één beheerd identiteitsdomein.

Hoe TrueFoundry agentic IAM implementeert

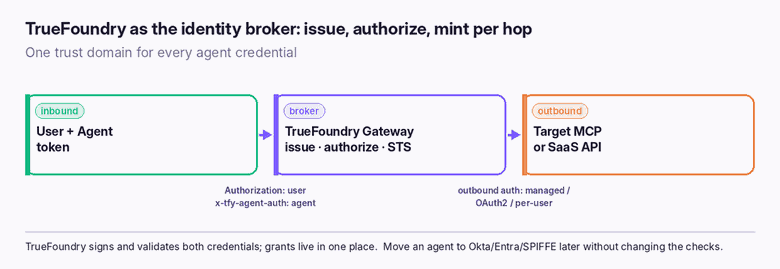
TrueFoundry voert agentic IAM uit op de gateway, waar het fungeert als de identity broker voor elke agent-call. Twee inloggegevens reizen mee met elk verzoek — het token van de gebruiker en het eigen token van de agent — zodat de gateway altijd weet wie de agent is én voor wie deze handelt:

Het agent-token is ondertekend door TrueFoundry en wordt uitgegeven bij de registratie, zodat de gateway beide inloggegevens kan valideren zonder externe netwerkaanroep. Elke agent wordt geregistreerd in het agent-register met zijn eigenaar, zakelijk doel, gedefinieerde bevoegdheid (de tools, datadomeinen en acties die hij mag gebruiken, en de principals waarvoor hij mag handelen) en een beoordelingsfrequentie — en die registratie wordt het handhavingspunt.

TrueFoundry als de identity broker: beide inloggegevens gevalideerd, geautoriseerd en (optioneel) opnieuw gegenereerd per hop, binnen één vertrouwensdomein.

Bij elk verzoek verwerkt de gateway het paar (gebruiker, agent) en evalueert vervolgens de autorisatie in een strikte volgorde: de gebruiker moet een collaborator zijn op het doel, de agent moet een collaborator zijn (een agent:<name> subject), de gevraagde tool moet in de lijst van toegestane tools van de agent staan, en er wordt een optioneel Cedar-beleid geëvalueerd (waarbij 'forbid' 'permit' overschrijft en de volledige delegatieketen kan inspecteren). Elk verzoek zonder overeenkomende toewijzing wordt geweigerd met een 403.

Voor delegatie gebruikt TrueFoundry RFC 8693 token exchange (on-behalf-of): het uitgegeven token behoudt de gebruiker als sub en legt de handelende agent vast in een act claim, waarbij sub-agents genest worden als act verderop in de keten. Cruciaal is dat er geen escalatie van privileges (privilege amplification) plaatsvindt — het token van elke hop bevat alleen de doorsnede van de rechten van de gebruiker, de rechten van de agent en de acceptatie van het doel, waardoor delegatie de toegang alleen maar kan beperken. Uitgaande inloggegevens naar elke tool of MCP-server worden beheerd door de gateway, nooit door de agent zelf.

Het TrueFoundry agent-register: elke agent geregistreerd als een volwaardige identiteit, die elk zijn identiteit bewijst aan de gateway voordat hij actie kan ondernemen.

Levenscyclusbeheer is ingebouwd: periodieke, door de eigenaar ondertekende certificering bevestigt dat toewijzingen nog steeds overeenkomen met het doel, runtime drift-detectie vergelijkt gedrag met de gedefinieerde bevoegdheid (en kan beperken, opschorten of waarschuwen), bewijslast van beslissingen wordt gelogd voor elke actie, en een kill switch trekt een enkele agent onmiddellijk in. Dit alles wordt ingezet als SaaS, in uw VPC, on-premise of air-gapped.

Geef elke AI-agent een beheerde identiteit, least-privilege toegang en volledige audit vanaf één control plane.

Probeer het nu.

Eén gateway voor al je modellen, MCP-servers en agents. Geen creditcard nodig.

Start gratis
Inhoudsopgave

Eén gateway voor elk LLM, elke agent en elke MCP-server

Boek een gesprek van 30 minuten met onze AI-expert

Demo aanvragen

De snelste manier om je AI te bouwen, beheren en schalen

Demo boeken
Samenvatten met
ChatGPT logo by OpenAI
Perplexity AI logo
Blurry red snowflake on white background, symmetrical frosty design with soft edges and abstract shape.

Ontdek meer

Geen items gevonden.
november 20, 2026
|
5 min leestijd

Bifrost AI Gateway Review: Performance Benchmarked op 1 vCPU

Geen items gevonden.
november 20, 2026
|
5 min leestijd

OpenRouter rate limits: je gratis tier hangt af van wat je al hebt betaald

Geen items gevonden.
november 20, 2026
|
5 min leestijd

Agent-sandboxes uitgelegd: Waarom TrueForge de sandbox als een tool behandelt

Geen items gevonden.
TrueFoundry AI gateway is an enterprise alternative to Bifrost and Portkey
november 20, 2026
|
5 min leestijd

Bifrost vs Portkey: prijzen, gateway-functies en geschiktheid voor enterprise vergeleken

Geen items gevonden.

Recente blogs

Black left pointing arrow symbol on white background, directional indicator.

Veelgestelde vragen

Waar staat IAM voor?

IAM staat voor Identity and Access Management. Het is een raamwerk van beleid, technologieen, en processen dat ervoor zorgt dat de juiste gebruikers, applicaties, en systemen passende toegang hebben tot organisatorische resources. In de context van agentic AI breidt IAM zich uit naar autonome AI-agents, waardoor organisaties agentidentiteiten kunnen authenticeren, rechten kunnen afdwingen, en toegang kunnen reguleren gedurende hun levenscyclus.

Wat zijn voorbeelden van IAM?

Voorbeelden van IAM zijn Single Sign-On (SSO), Multi-Factor Authentication (MFA), Role-Based Access Control (RBAC), Privileged Access Management (PAM), en geautomatiseerde identiteitsprovisioning. In agentic-AI-omgevingen omvat IAM ook agentauthenticatie, gedelegeerde autorisatie, credentialbeheer, en runtime-toegangscontroles om ervoor te zorgen dat AI-agents veilig interacteren met enterprise-applicaties, tools, en data.

Wat zijn de beste identity- en access-management-tools?

Toonaangevende identity- en access-management-tools zijn Okta, Microsoft Entra ID, Ping Identity, CyberArk, en SailPoint. Voor agentic-AI-omgevingen breiden platforms zoals TrueFoundry IAM-mogelijkheden uit naar autonome agents via agentidentiteitsbeheer, authenticatie, autorisatie, gedelegeerde toegang, en runtime-governance. De juiste oplossing hangt af van de identiteitsinfrastructuur en AI-beveiligingsvereisten van een organisatie.

Wat zijn de vier pijlers van identiteits- en toegangsbeheer?

De vier kernpijlers van Identity and Access Management zijn identiteitsgovernance, authenticatie, autorisatie, en toegangsbeheer. Samen bepalen ze wie of wat toegang heeft tot organisatorische resources, verifieren ze identiteiten, bepalen ze toegestane acties, en dwingen ze toegangsbeleid af. In agentic-AI-omgevingen helpen deze pijlers autonome agents te beveiligen via identiteitsverificatie, rechtenhandhaving, gedelegeerde toegang, en doorlopende governance.

Wat is agentic IAM?

Agentic IAM is identiteits- en toegangsbeheer voor AI-agents. Het geeft elke agent zijn eigen verifieerbare identiteit, authenticeert deze bij elk verzoek, en autoriseert diens acties onder beleid met minimale rechten, met delegatie, levenscycluscontroles, en audit - zodat autonome agents werken onder afdwingbare governance in plaats van gedeelde credentials.

Hoe verschilt agentic IAM van traditionele IAM?

Traditionele IAM reguleert mensen en statische service-accounts; agentic IAM reguleert autonome AI-agents als volwaardige identiteiten. Agentidentiteiten zijn kortlevend, geautoriseerd per taak in plaats van per rol, ondersteunen expliciete on-behalf-of-delegatie, en worden geauditeerd op het niveau van de individuele agent en actie.

Is agentic IAM hetzelfde als niet-menselijke identiteit (NHI)?

Nauw verwant, maar niet identiek. Niet-menselijke identiteit is de brede categorie die service-accounts, workloads, API-sleutels, en agents omvat. Agentic IAM is de discipline van het beheren van toegang specifiek voor AI-agents - een snelgroeiende, autonome subset van niet-menselijke identiteiten.

Waarom kunnen AI-agents niet gewoon API-sleutels gebruiken?

Gedeelde API-sleutels bieden geen toewijzing per agent, verlenen brede staande toegang, en kunnen niet voor een enkele agent worden ingetrokken zonder andere te breken. Agentic IAM vervangt ze door per-agent, kortlevende, least-privilege-credentials die individueel kunnen worden afgebakend, geroteerd, en ingetrokken.

Welke standaarden gebruikt agentic IAM?

Doorgaans OAuth 2.0 en OpenID Connect voor tokens en delegatie, en workload-identiteitsstandaarden zoals SPIFFE/SPIRE voor geattesteerde, kortlevende agent-credentials. Deze worden doorgaans gehandhaafd op een gateway die agents authenticeert en beleid toepast voordat verzoeken modellen, tools, of MCP-servers bereiken.

Volg een korte producttour
Start producttour
Product Tour