



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Enterprise AI-teams bewegen zich van experimenten naar productie-workloads. Modeltoegang en routing lossen het initiële probleem op. Productie voegt daar governance, budgetten, observabiliteit, MCP-beheer en audit-bewijs op agent-niveau aan toe. Deze vereisten maken de keuze tussen TrueFoundry en Solo AI tot een beslissing over het operationele model in plaats van een eenvoudige functievergelijking.
Onderzoek van TrueFoundry ondervroeg meer dan 200 enterprise AI-leiders in 18 industrieën. Van de ondervraagden miste 76% gecentraliseerde logging voor modellen en agents. Nog eens 56% meldde geen volledige gecentraliseerde controlelaag te hebben. Deze lacunes verklaren waarom productieteams steeds vaker governance nodig hebben die verder gaat dan eenvoudige LLM-verkeersrouting.
Beide platforms spelen anders in op deze behoefte. Solo Enterprise for agentgateway biedt een AI-native data plane voor LLM-, MCP-, HTTP- en agent-verkeer. De TrueFoundry AI Gateway combineert model-, tool- en agent-governance in één enkele control plane. TrueFoundry en Solo AI verschillen daarom voornamelijk in de manier waarop enterprises die infrastructuur configureren, beheren en besturen.
TrueFoundry staat onder leiding van mede-oprichter Nikunj Bajaj en heeft een kantoor in San Francisco. Het platform richt zich op enterprise AI-infrastructuur over verschillende providers en deployment-omgevingen heen.
Het belangrijkste verschil tussen TrueFoundry vs Solo AI is de verpakking en het eigenaarschap. Solo combineert zijn open-source agentgateway-proxy met Solo Enterprise om productiefunctionaliteiten te bieden. Kubernetes-deployments omvatten een controller en een data plane. De controller vertaalt Gateway API-resources naar configuratie en stuurt updates via xDS.
Solo biedt ook standalone deployment buiten Kubernetes. De proxy kan lokale YAML- of JSON-configuratie gebruiken zonder een afzonderlijke control plane. De meeste wijzigingen worden automatisch herladen tijdens het gebruik. Dit geeft infrastructuurteams gedetailleerde controle over het configuratieoppervlak en geavanceerd verkeersbeleid.
TrueFoundry verpakt hetzelfde probleem anders. De AI Gateway combineert modeltoegang, routing, observabiliteit, kostenbeheersing, MCP-governance en agent-governance in één enkele control plane, en de koper hoeft geen Kubernetes-gateway uit te voeren om het in gebruik te nemen.
Solo AI geeft engineeringteams direct eigenaarschap over de gateway-infrastructuur. Gateways, HTTPRoutes, AgentgatewayBackends en policies worden Kubernetes-resources. Een reactieve verzamellaag verwerkt wijzigingen voordat een xDS-server updates naar elke proxy stuurt. De architectuur is geschikt voor teams die gewend zijn aan declaratieve infrastructuur en op Git gebaseerde configuratie.
De data plane verwerkt HTTP, gRPC, MCP, A2A en LLM-providers. Het ondersteunt ook load balancing, timeouts, retries, autorisatie en rate limits. Solo kan daardoor verder gaan dan een conventionele API-gateway, terwijl de diepgaande controle over netwerken behouden blijft.
Solo biedt ook diepe integratie met Istio via de agentic mesh-architectuur. Agentgateway kan werken als een ingress-, waypoint- of egress-gateway binnen Solo Enterprise for Istio. Dit breidt AI-bewust beleid uit naar omgevingen die al een service mesh control plane gebruiken. Sommige agentic mesh-functionaliteiten bevinden zich nog in de alpha-fase.
TrueFoundry kiest voor een platform-first benadering. De LLM Gateway verzorgt provider-toegang, routing, fallback, rate limits, observabiliteit en kostentransparantie, en hetzelfde platform breidt zich uit naar MCP- en agent-governance. Teams configureren beleid op het platform in plaats van op een cluster.
TrueFoundry meldt een latentie van ongeveer 3–4 ms voor zijn AI Gateway onder gedocumenteerde prestatieomstandigheden. De bredere architecturale beslissing moet echter nog steeds rekening houden met workloadgedrag in plaats van uitsluitend te vertrouwen op claims over hoge en lage latentie.
Het praktische verschil wordt duidelijk tijdens de dagelijkse werkzaamheden. Solo geeft teams diepere controle over proxies, Kubernetes-resources, telemetrie en beleidsconfiguratie. TrueFoundry vermindert het infrastructuurwerk dat nodig is om modelproviders, budgetten, identiteiten en governance over meerdere AI-teams te beheren.
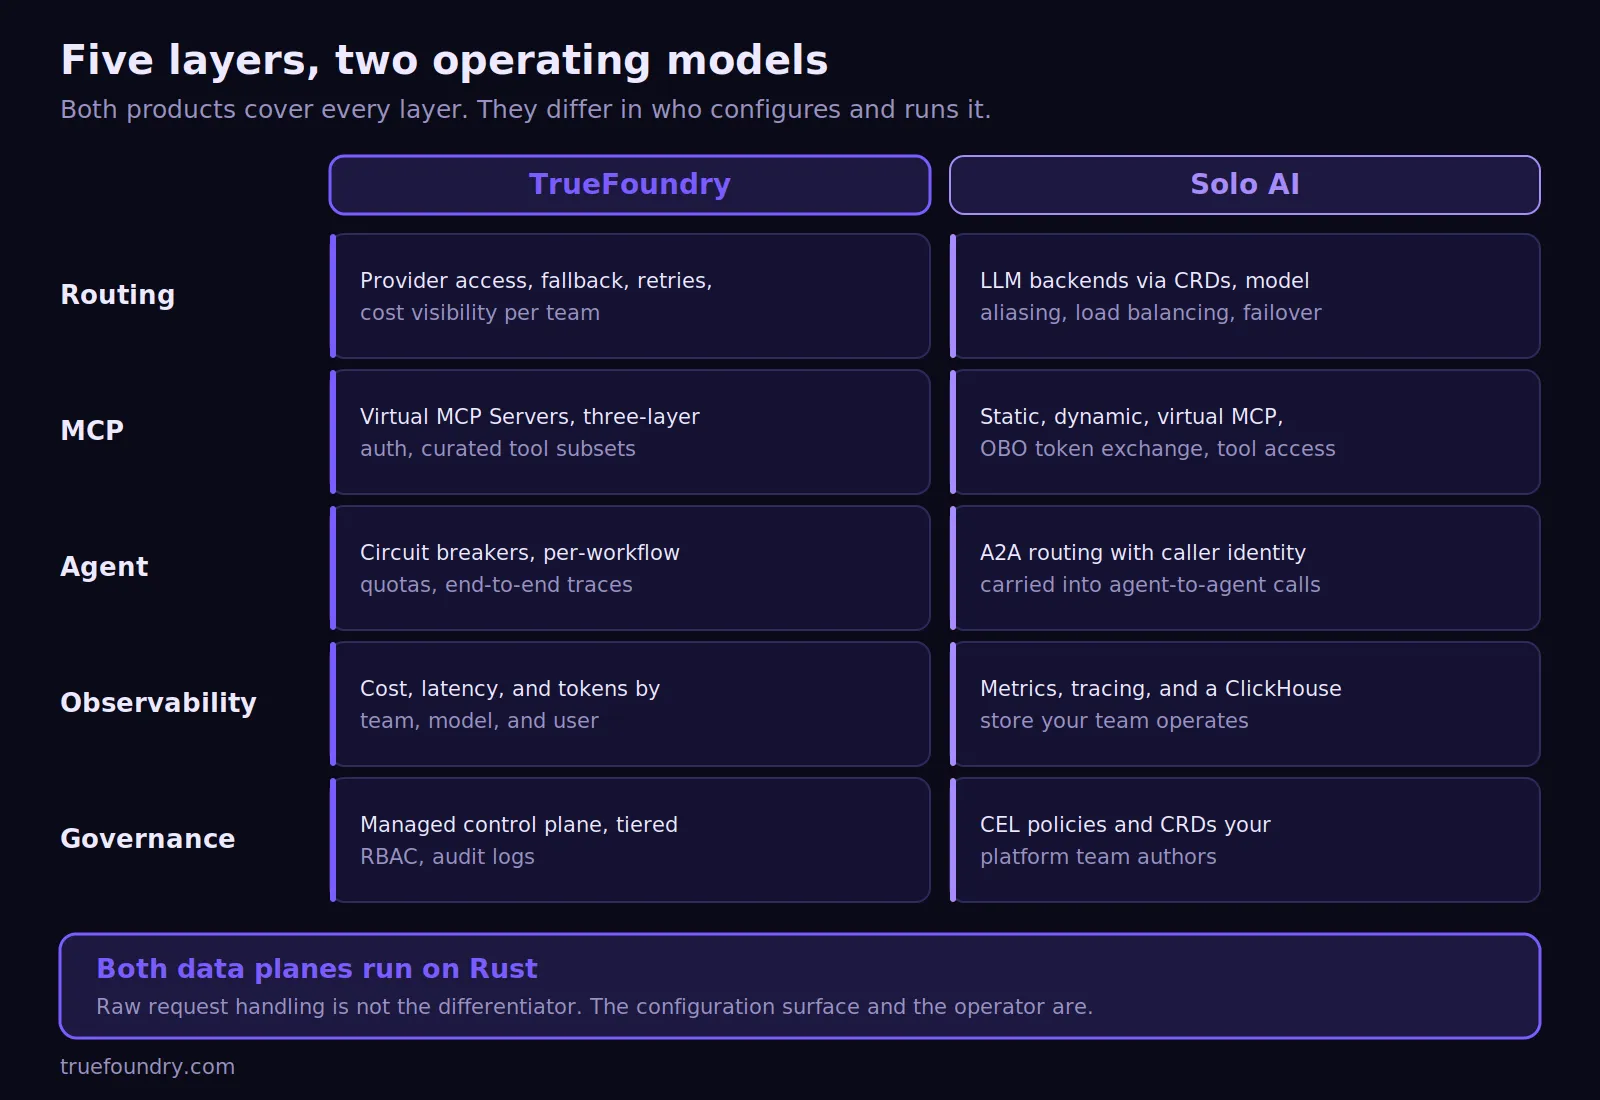
Agents maken steeds vaker verbinding met tools, halen enterprise-informatie op en voeren echte acties uit. Die verschuiving zet MCP-servers en agent-governance centraal in elke TrueFoundry vs Solo AI-evaluatie. Beide producten hebben waardevolle mogelijkheden op dit vlak, hoewel hun beleidsoppervlakken verschillen.
Solo ondersteunt statische, dynamische en virtuele MCP-doelen, samen met authenticatie- en autorisatiebeleid. De huidige documentatie omvat ook token-uitwisseling en rate limiting per tool. CEL-expressies kunnen toolnamen inspecteren en verschillende limieten toepassen voor elke tool-call.
TrueFoundry's MCP Gateway centraliseert tool-toegang en splitst inkomende authenticatie, toegangscontrole en uitgaande authenticatie op in drie onafhankelijke lagen. Een ontwikkelaar authenticeert zich eenmalig met een Personal Access Token, terwijl de gateway alle downstream-referenties opslaat.
Virtual MCP Servers tonen een geselecteerde subset van tools. Dat is hoe een team leesrechten voor een repository krijgt zonder ook verwijderingsrechten te ontvangen.
Voor diepere implementatie-instructies legt TrueFoundry's MCP access control guide uit waarom tool-machtigingen een gedeeld handhavingspunt vereisen. Dit wordt vooral relevant wanneer MCP-tools databases kunnen bijwerken, workflows kunnen starten of toegang kunnen krijgen tot vertrouwelijke systemen.
De Agent Gateway beheert meerstaps-workflows met circuit breakers; token- of kostenquota per agent, per workflow of per omgeving; retries; timeouts; fallback-paden; en end-to-end traces die agent-stappen, model-calls en tool-interacties omvatten. Het werkt met LangChain, CrewAI en custom implementaties, zonder dat een specifiek framework vereist is.
Workflowbudgetten illustreren het verschil in verpakking. TrueFoundry drukt ze uit als gateway-standaarden die individuele workflows kunnen overschrijven:
Niets weerhoudt een Solo AI-team ervan hetzelfde resultaat te bereiken. Het werk komt terecht in CEL-expressies en policy custom resources die het platformteam schrijft, beoordeelt en onderhoudt.
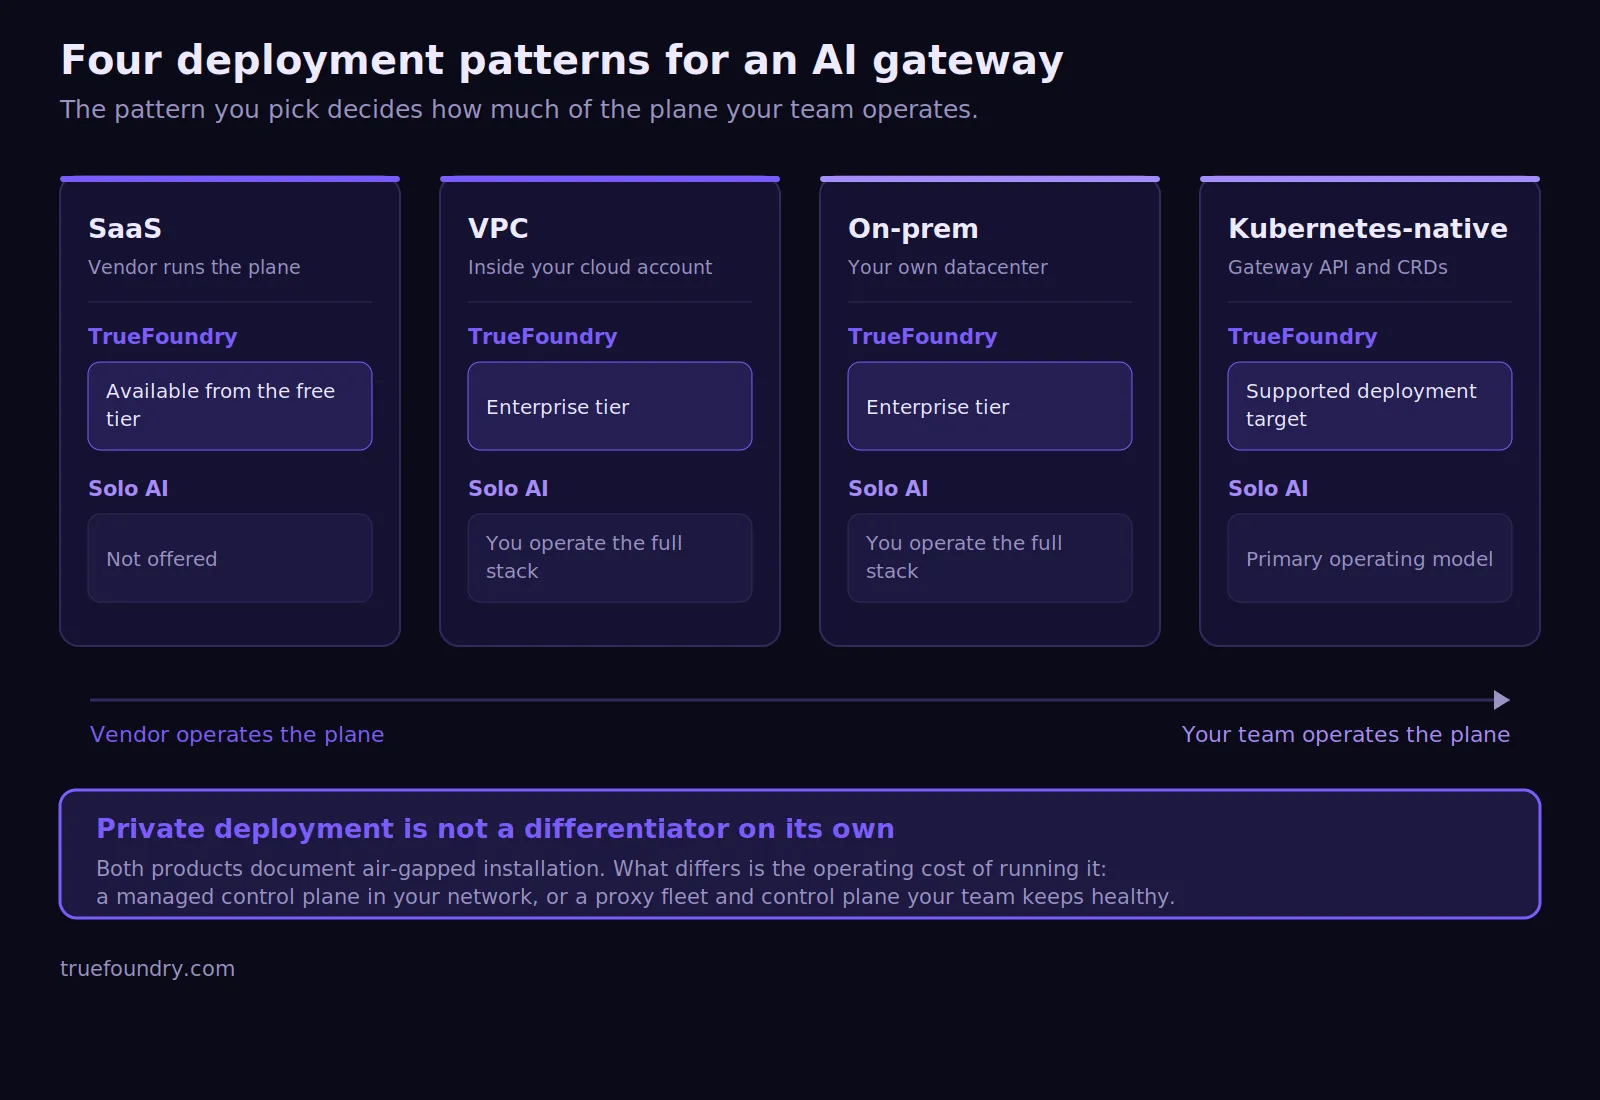
Deployment speelt een grote rol in de beslissing tussen Solo AI vs TrueFoundry. Private deployment is bij beide leveranciers beschikbaar. Solo documenteert installatiepaden voor Kubernetes, standalone en air-gapped omgevingen. Enterprise-installaties vereisen de juiste Solo-licenties en operationeel eigenaarschap van het team van de klant.
TrueFoundry ondersteunt managed SaaS evenals door de klant gehoste gateway- en control-plane-patronen. Enterprise-klanten kunnen de gateway binnen hun eigen infrastructuur uitvoeren. Hierdoor blijft LLM-verkeer binnen goedgekeurde locaties, terwijl het centrale beleidsbeheer behouden blijft.
Het operationele verschil is belangrijker dan de private deployment zelf. Solo geeft klanten de directe verantwoordelijkheid voor proxy-infrastructuur, configuratie, upgrades en ondersteunende diensten. TrueFoundry biedt de control plane aan als een product, terwijl private uitvoeringsgrenzen worden ondersteund.
Vereisten voor dataprivacy kunnen daarom de keuze bepalen. Organisaties die gereguleerde prompts verwerken, geven mogelijk de voorkeur aan privaat modelverkeer en door de klant beheerde opslag. Anderen hechten mogelijk meer waarde aan beheerde operaties dan aan direct eigenaarschap van de infrastructuur.
De inkooptrajecten verschillen ook. TrueFoundry AI Gateway is beschikbaar via de AWS Marketplace. Solo.io publiceert agentgateway en gerelateerde Kubernetes-producten eveneens via AWS Marketplace. Organisaties met bestaande cloud-inkoopprocessen kunnen beide dus evalueren via bekende kanalen.
De exacte enterprise-kosten voor Solo AI hangen af van contracten en infrastructuurvereisten. Solo gebruikt enterprise-licenties voor commerciële functionaliteiten, terwijl open-source agentgateway afzonderlijk kan worden ingezet. Kopers moeten daarom de totale eigendomskosten vergelijken in plaats van de licentie als enige uitgave te beschouwen.
TrueFoundry publiceert AI gateway-prijzen voor zijn standaardpakketten. De huidige prijzenpagina vermeldt Developer, Pro en hogere Enterprise-opties. De gratis versie ondersteunt experimenten, terwijl private gateway- en control-plane-deployment een Enterprise-licentie vereisen.
Solo bevat nu ingebouwde functies voor kostenbeheer voor LLM-workloads. De gateway kan modelkosten berekenen, tokengebruik bijhouden en uitgaven tonen via een administratief dashboard. Budgetten kunnen ook het verbruik in dollars of tokens per API-sleutel beperken.
TrueFoundry wijst kosten op vergelijkbare wijze toe per model, team en workflow. De AI gateway cost guide legt uit hoe prijzen op verzoekniveau en metadata centrale kostengovernance ondersteunen. Aangepaste dashboards kunnen vervolgens het gebruik tonen over verschillende teams of workloads.
Voor internationale financiële teams kan dezelfde vereiste verschijnen als cost allocation of kostenboekhouding. Inkoopsystemen kunnen leveranciersneutraliteit ook omschrijven als vendor-agnostisch. In elk geval is de onderliggende behoefte een betrouwbare toewijzing over modellen, teams en zakelijke workloads.
De grootste uitgave is vaak het operationele eigenaarschap. Solo vereist dat teams de gekozen infrastructuur zelf beheren en onderhouden. De gateway van TrueFoundry kan die werklast verminderen door middel van managed deployment, wat potentiële kostenbesparingen oplevert waar voor toegewezen gateway-beheer anders extra personeel nodig zou zijn.
De berekening verandert voor bedrijven met ervaren Kubernetes-teams. Bestaande beheerders kunnen de Solo-infrastructuur opnemen in gevestigde best practices. Organisaties die vanaf nul een AI-controlefunctie opbouwen, hechten mogelijk meer waarde aan het beheerde model.
Bij de vergelijking TrueFoundry vs. Solo AI moeten daarom software, infrastructuur, personeel, incident respons en compliance-werklast worden meegenomen. Een goedkopere licentie kan duur uitvallen als de operationele vereisten worden onderschat.
Solo AI is een logische keuze wanneer organisaties al beschikken over sterke expertise in Kubernetes-netwerken. Het past ook bij teams die gedetailleerd eigenaarschap over de gateway en diepgaande aanpassing van de infrastructuur wensen. Bestaande gebruikers van Solo Enterprise for Istio kunnen profiteren van een nauwere integratie tussen netwerk- en AI-workloads.
Kies voor Solo AI wanneer:
Solo kan ook reguliere HTTP-workloads verwerken naast LLM- en agent-verkeer. Dat is van belang wanneer teams één gateway-fundament willen voor zowel traditionele diensten als agentic AI. De open-source basis geeft infrastructuurengineers aanzienlijke controle over de data plane.
De beste match ontstaat waar gedetailleerd gateway-beheer al gebruikelijk is. Solo AI en TrueFoundry kunnen beide AI-workloads beheren, maar Solo legt meer controle in handen van infrastructuurteams.
TrueFoundry wordt sterker wanneer governance consistent moet werken over meerdere AI-teams heen. TrueFoundry vs Solo AI gaat dan minder over netwerkdiepte en meer over operationele eenvoud. Teams kunnen modellen, agents, tools, budgetten en beleid beheren zonder afzonderlijke governancelagen te hoeven samenstellen.
Kies voor TrueFoundry wanneer:
Handhaving vóór de call is declaratief en staat in versiebeheer. Regels worden in volgorde geëvalueerd en de eerste match wordt toegepast:
Het veld `rate_limit_applies_per` maakt een afzonderlijke teller per entiteit aan, zodat één regel alle gebruikers dekt zonder een regel per identiteit te genereren. Een verzoek dat de limiet overschrijdt, retourneert HTTP 429, met vermelding van de regel die is geactiveerd, samen met een `x-tfy-applied-rules` header:
Niets van dit alles maakt Solo AI zwak. Solo AI is gericht op infrastructuur, en TrueFoundry is gericht op enterprise-governance. Teams die beide vergelijken, moeten beslissen of ze de gateway diepgaand willen beheren of dat ze AI-workloads sneller willen besturen.
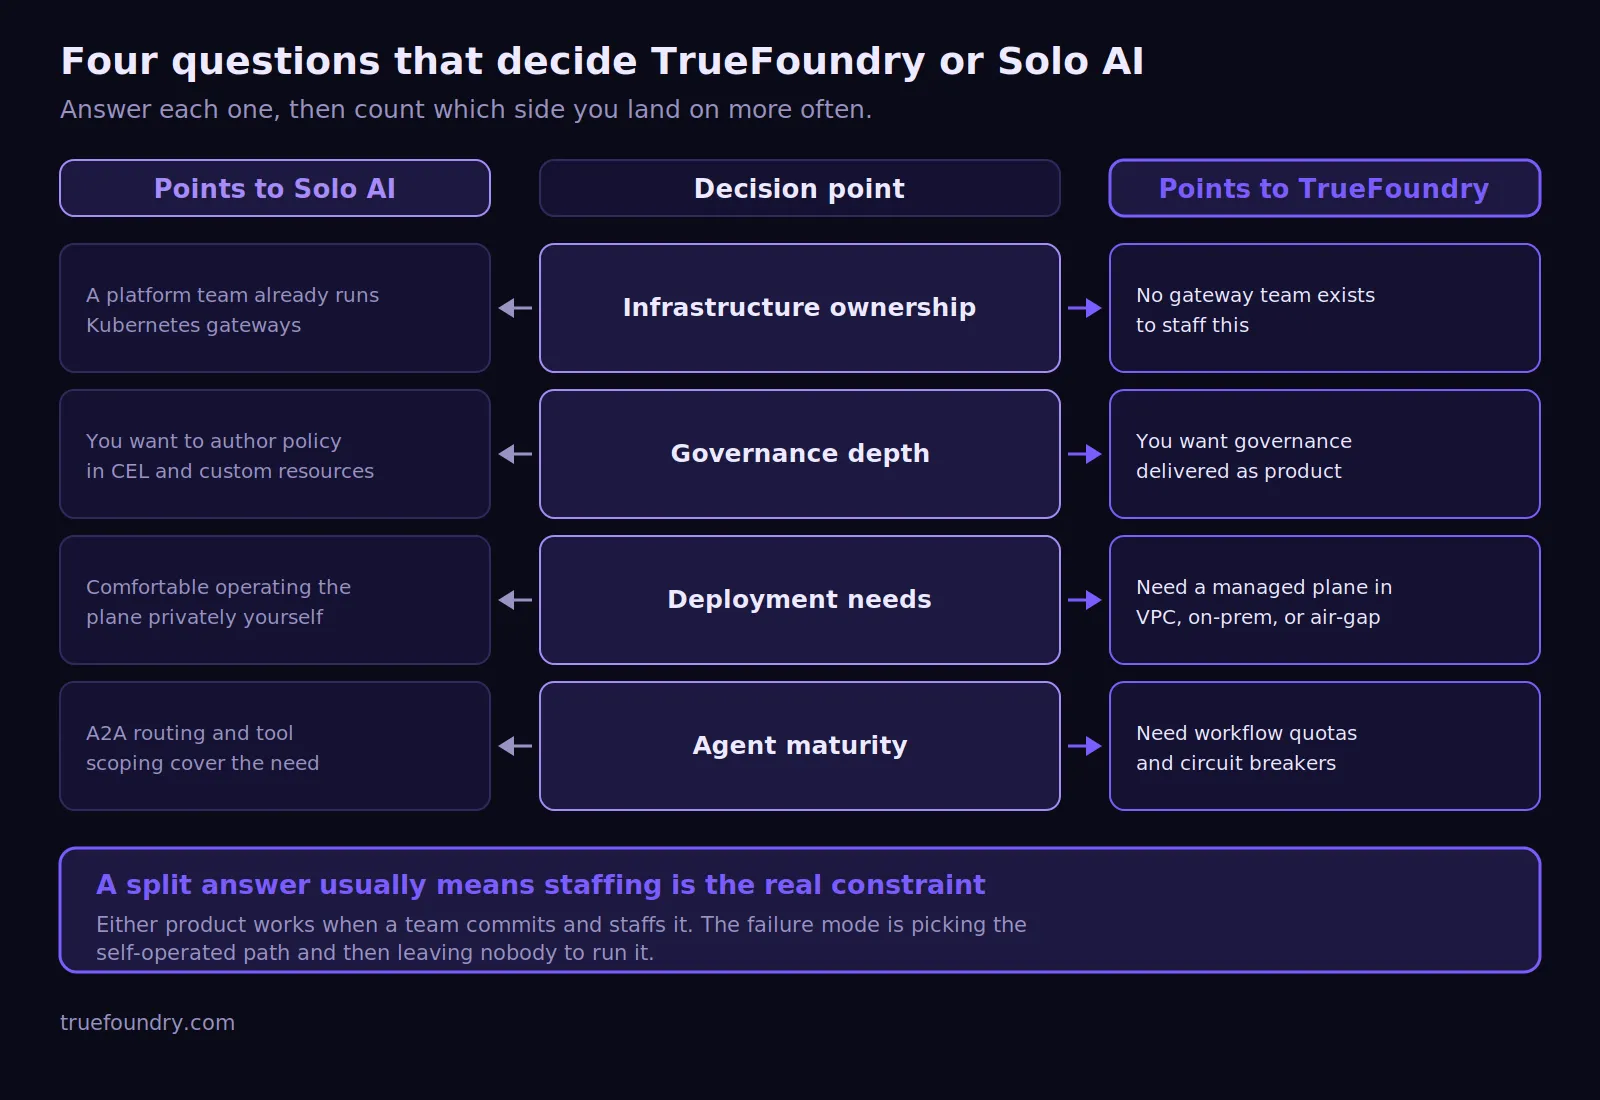
De uiteindelijke beslissing tussen TrueFoundry en Solo AI hangt af van wie de gateway moet beheren. Solo AI is geschikt voor organisaties die gedetailleerde controle over de infrastructuur willen en al op grote schaal Kubernetes-netwerken beheren. Het platform biedt sterke gateway-, LLM-, MCP- en agent-mogelijkheden via een configuratiegestuurd operationeel model.
TrueFoundry is geschikt voor enterprises die die voorzieningen verpakt willen zien in een geïntegreerd governanceplatform. Het legt de nadruk op centraal beleid, flexibele deployment, observabiliteit, kostentoewijzing en agent-governance. Teams kunnen het platform in gebruik nemen zonder eerst een nieuwe afdeling voor gateway-beheer op te zetten.
Kies TrueFoundry of Solo AI op basis van het operationele model dat uw organisatie kan onderhouden. Solo beloont diepgaand eigenaarschap van de infrastructuur. TrueFoundry vermindert de hoeveelheid werk voor gateway-assemblage en doorlopend beleidsbeheer die van interne teams wordt gevraagd.
De keuze tussen Solo AI en TrueFoundry moet ook de toekomstige complexiteit van de workload weerspiegelen. Modellen, MCP-integraties, autonome agents en compliance-vereisten nemen vaak samen toe. Het platform moet beheersbaar blijven naarmate dat oppervlak groeit.
Voor teams die beide opties vergelijken, is de praktische vraag eenvoudig. Bepaal of het eigenaarschap van de infrastructuur op zichzelf strategische waarde oplevert. Zo ja, dan verdient Solo AI serieuze heroverweging. Als gecentraliseerde governance en lagere operationele complexiteit zwaarder wegen, biedt TrueFoundry de passendere oplossing.
Boek een demo met TrueFoundry om uw huidige AI-stack te vergelijken met een referentie-architectuur voor een enterprise AI Gateway.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















