



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
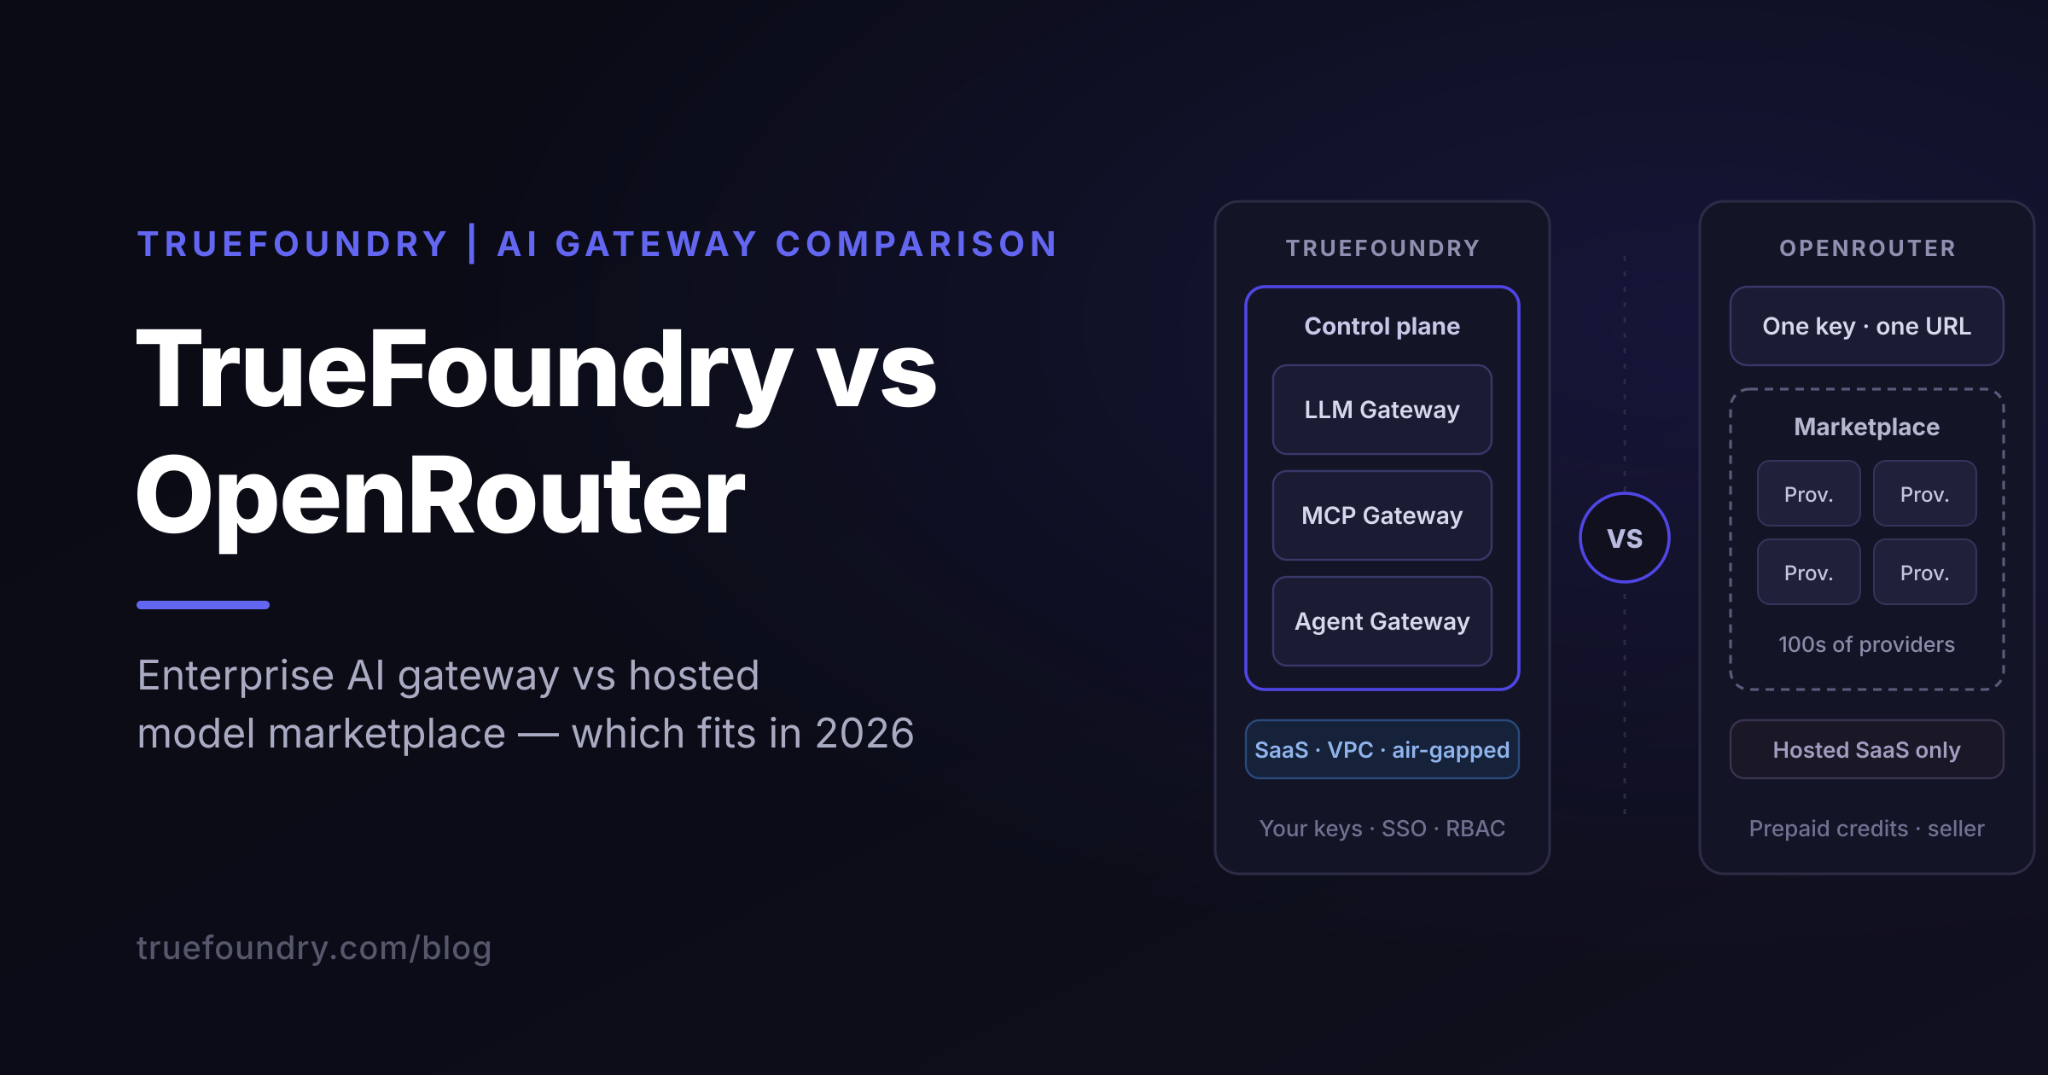
Als je TrueFoundry vs OpenRouter op je shortlist hebt staan, is het je waarschijnlijk opgevallen dat beide een OpenAI-compatibel eindpunt bieden, beide naar honderden modellen routen en beide een ontwikkelaar in staat stellen van provider te wisselen door een modelstring aan te passen. Daar houdt de vergelijking op. OpenRouter is een gehoste model marketplace met een router dervoor. TrueFoundry is een AI gateway gebouwd als een control plane voor het model-, tool- en agent-verkeer van een organisatie, overal uitrolbaar van beheerde SaaS tot een air-gapped datacentrum.
Dit artikel is geschreven voor de mensen die die beslissing moeten nemen: platform engineers die bepalen wat er voor het AI-verkeer van elk team staat, AI engineers die één sleutel voor elk model willen, en security leaders die vragen waar de prompts naartoe gaan. We vergelijken wat elk product is, voor wie het is gebouwd en welke soorten verkeer het beheert, op basis van de openbare documentatie van elke leverancier. Latere artikelen in deze serie gaan dieper in op uitrol, identiteit, tenancy, kosten, governance, beveiliging, observability, prijzen en risico's.
Als je al gateways evalueert voor een productie-uitrol, kun je een TrueFoundry-demo boeken of verder lezen voor de volledige vergelijking.
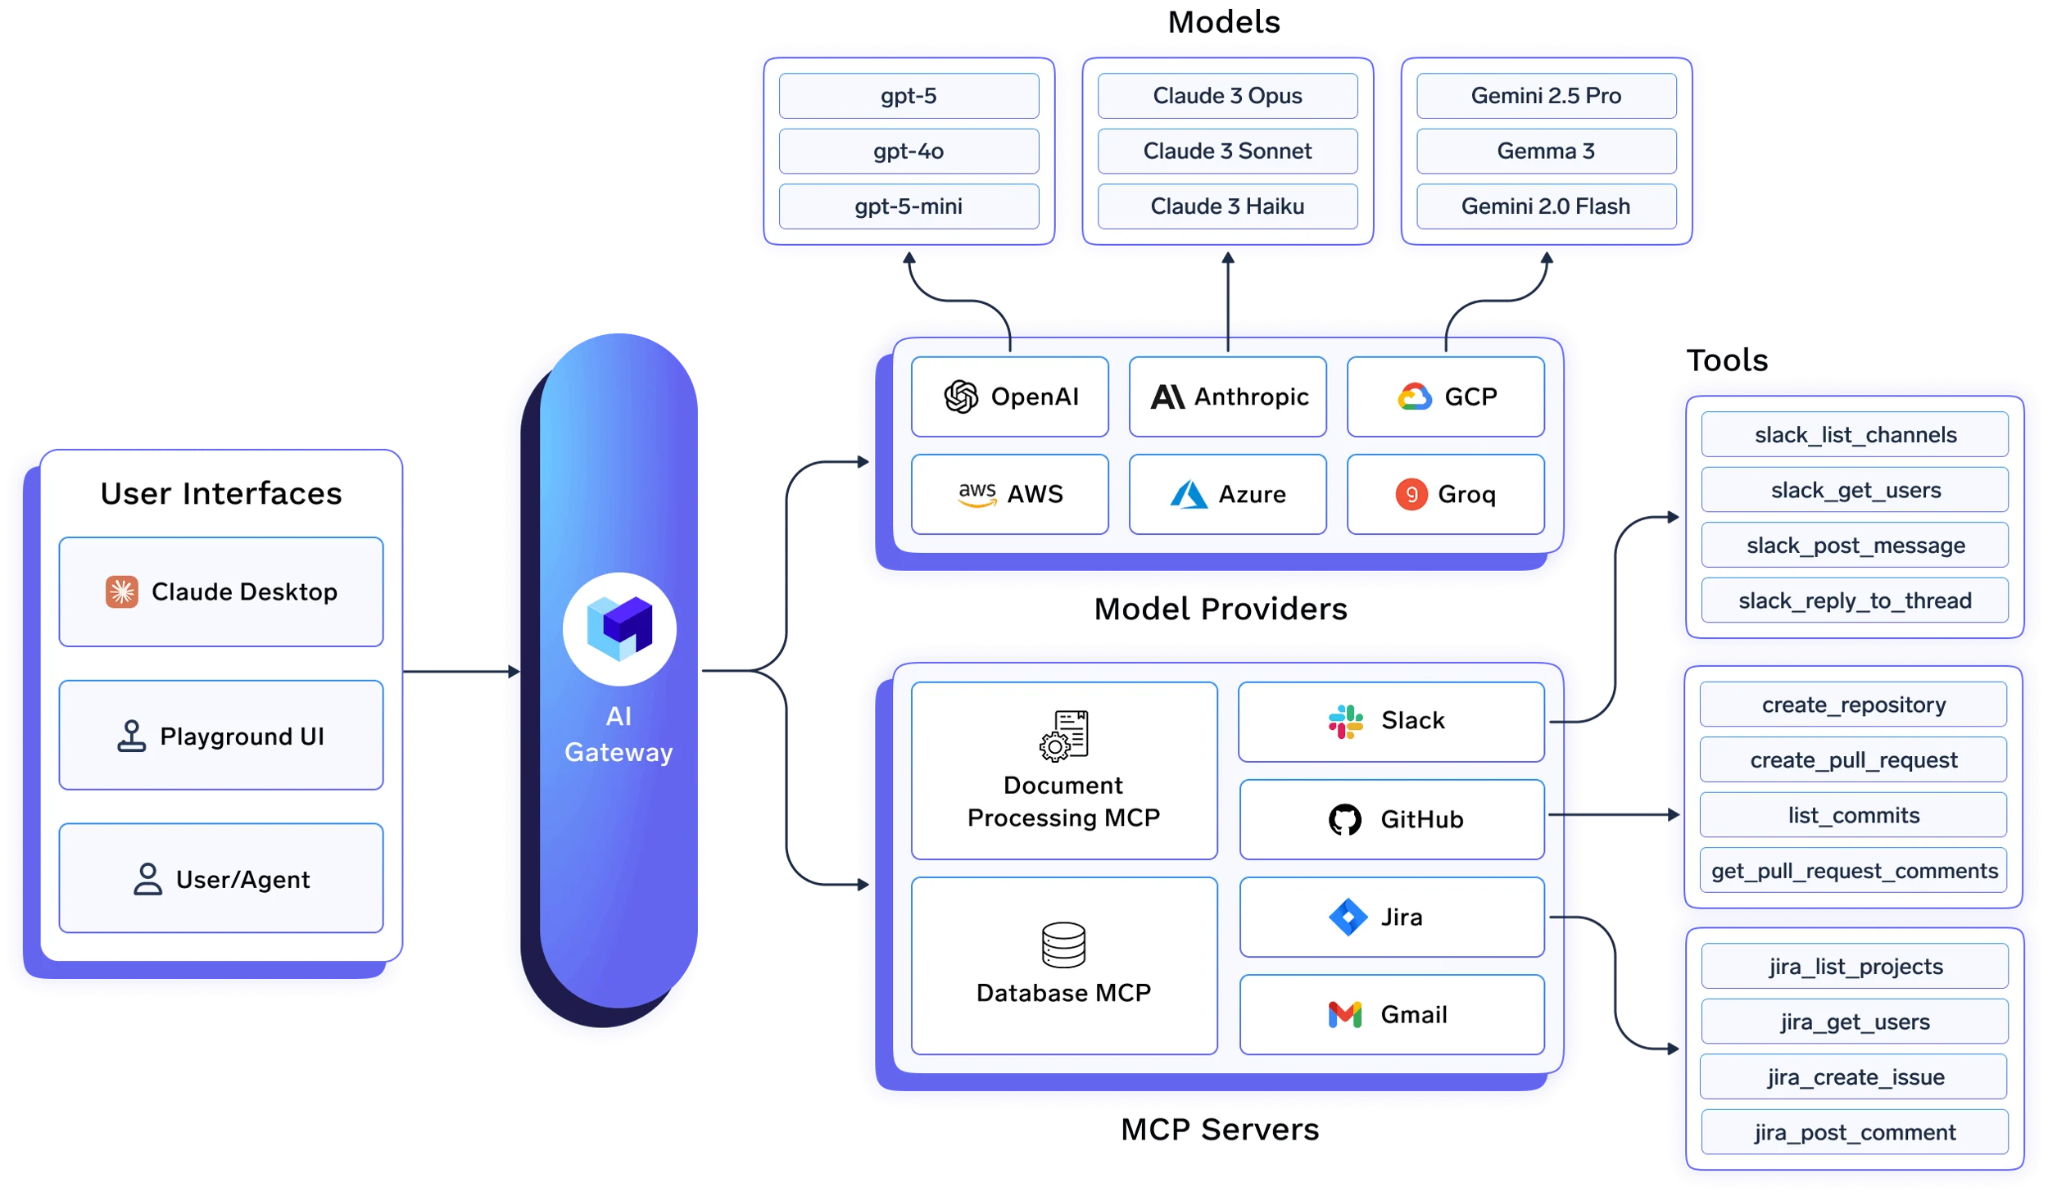
TrueFoundry AI Gateway is een geünificeerde proxylaag die drie soorten AI-verkeer beheert onder één control plane. De LLM Gateway verzorgt 2.500+ LLM's achter een enkel OpenAI-compatibel eindpunt en ondersteunt chat, streaming, embeddings, image, audio, rerank, realtime en batch. De MCP Gateway registreert je eigen MCP-servers en past rolgebaseerde toegangscontrole toe tot op individuele tools, met een gescheiden inkomende/uitgaande authenticatie en guardrail-hooks op tool calls. De Agent Gateway en Harness draaien beheerde agents met hun eigen identiteiten, sandboxing, skills en human-in-the-loop goedkeuringen, gebouwd op de MIT-gelicentieerde TrueForge agent harness (LLM Gateway docs, MCP Gateway docs, Agent Harness docs).
We hebben de gateway gebouwd vanuit een Kubernetes-native ML-platform, en die herkomst is te zien in de architectuur. De gateway-laag is stateless en bewaart zijn configuratie in het geheugen, waardoor authenticatie, RBAC, rate limits en budgetten worden gecontroleerd zonder een database-call in het request-pad. Het resultaat is ongeveer 3–4 ms aan extra latency en 350+ requests per seconde op een enkele vCPU. Hetzelfde product wordt geleverd in vier uitrolvormen: volledig beheerde SaaS, SaaS met traces opgeslagen in je eigen bucket, hybride met de gateway-laag in je VPC, en volledig self-hosted inclusief air-gapped omgevingen (modes van deployment).
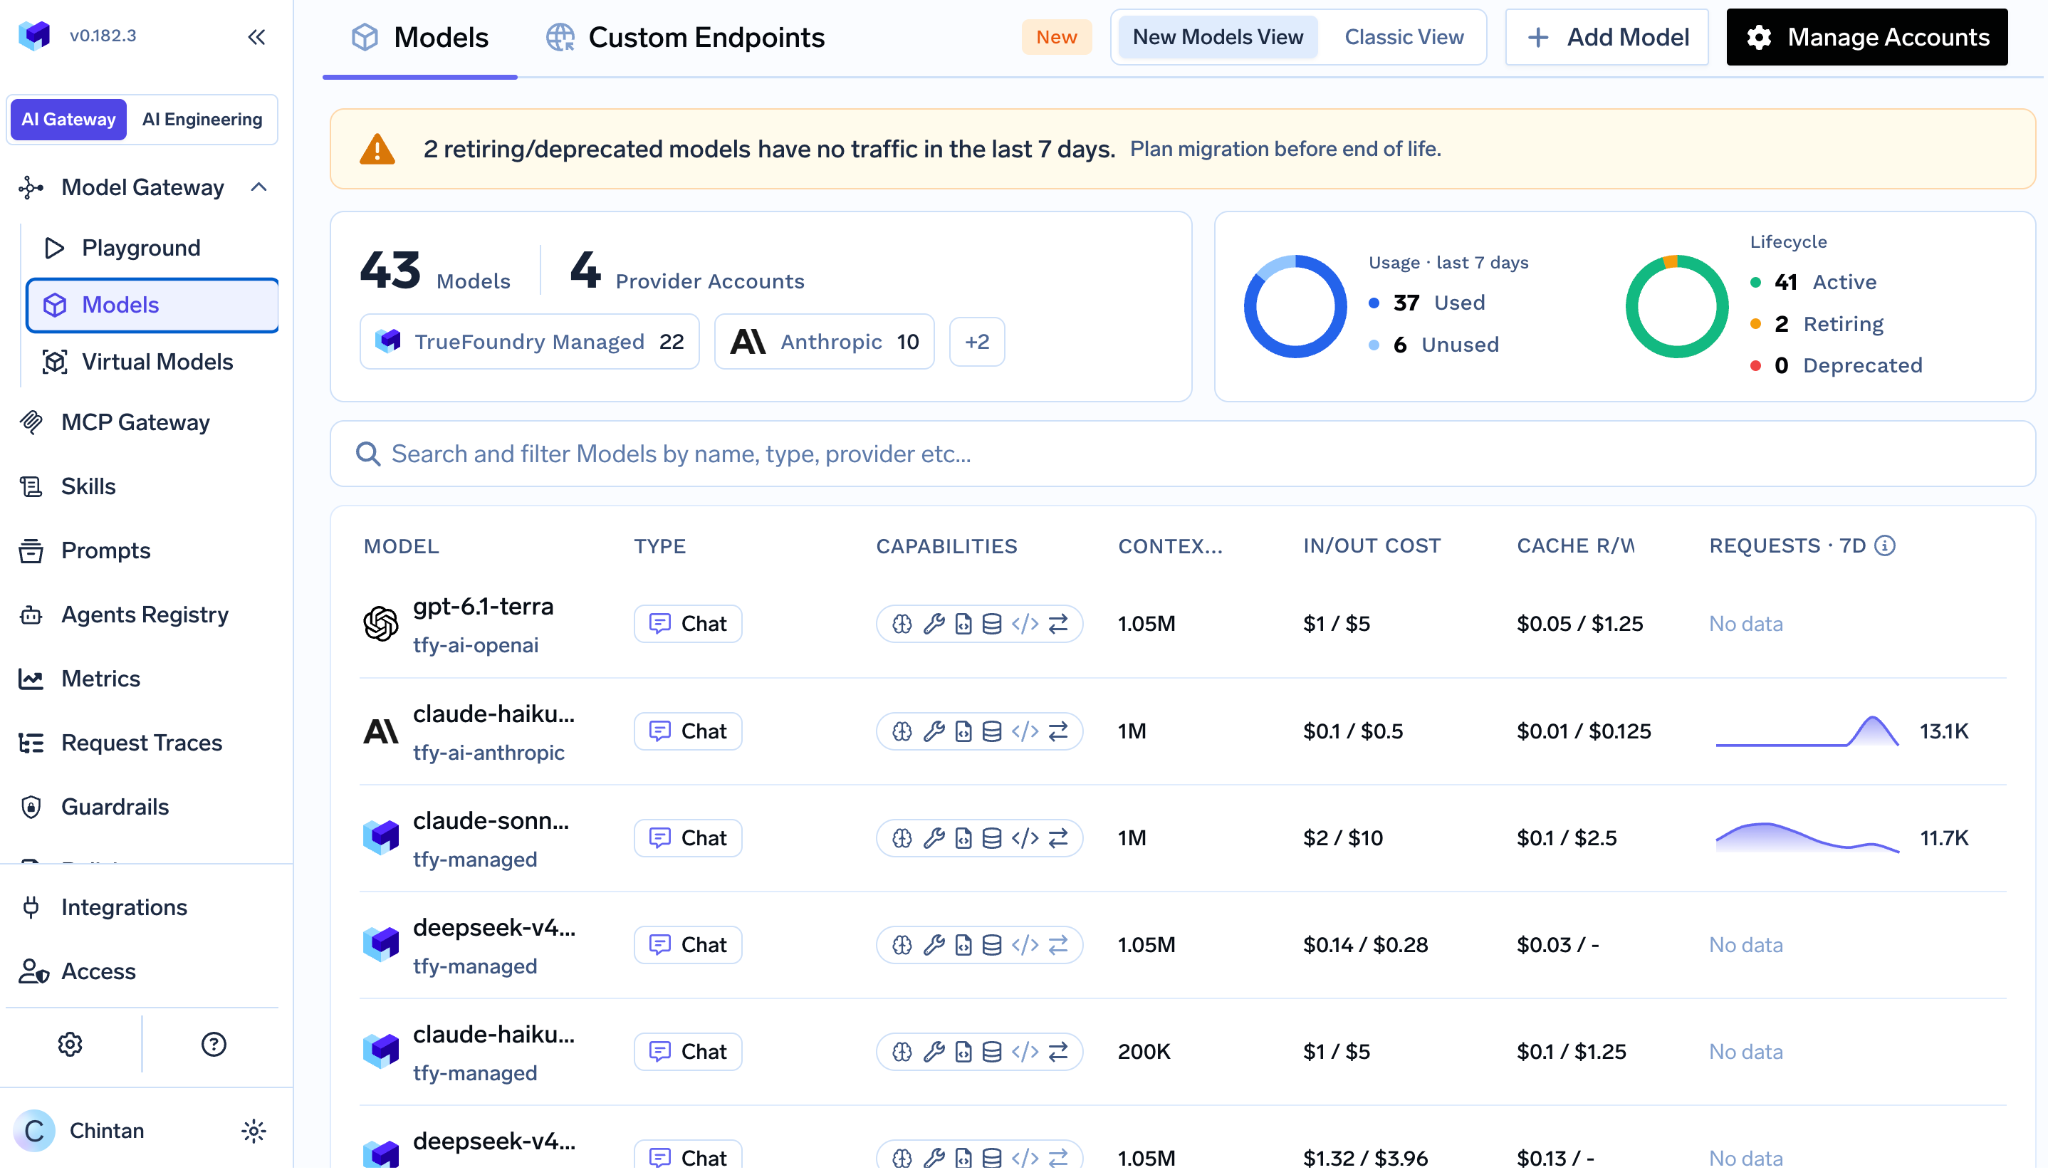
Twee ontwerpkeuzes zijn van belang voor de vergelijking. Ten eerste is er geen eigen inference-SDK: je behoudt de OpenAI, Anthropic, Azure OpenAI, Amazon Bedrock of Vertex AI die je al gebruikt en verwijst deze naar de gateway, terwijl kostentracking en limieten werken over al deze diensten heen (native SDK-ondersteuning). Ten tweede beheert de gateway AI-verkeer en uitsluitend AI-verkeer; het is geen API gateway voor algemeen gebruik en pretendeert dat ook niet te zijn.
Enterprise-functies worden standaard met het platform meegeleverd in plaats van als een apart productniveau: SSO via SAML en OIDC, SCIM-provisioning, virtuele accounts en agent-identiteiten voor niet-menselijke callers, budgetten per team met waarschuwings- en handhavingsmodi, en SOC 2 Type II-, GDPR- en HIPAA-documentatie voor onze beheerde infrastructuur (beveiliging en compliance).
Het beste voor: platformteams die één beheerd controlepunt nodig hebben voor model-, tool- en agent-verkeer over vele teams heen, vooral waar prompts binnen een VPC of een air-gapped grens moeten blijven en waar een beveiligingsreview zal vragen om SSO, workload-identiteit en compliance-documentatie van de eerste partij.
OpenRouter is een gehoste, OpenAI-compatibele HTTP API die inference-requests routeert naar honderden modelproviders van derden via een enkel eindpunt en een enkele inloggegeven, waarbij het modelgebruik standaard aan de aanroeper wordt gefactureerd. Het accepteert drie request-formaten (Chat Completions, Responses en Anthropic Messages) en ondersteunt chat, batch, embeddings, rerank, image- en videogeneratie, TTS en STT.
Wat belangrijk is om te begrijpen over OpenRouter, is dat het evenzeer een tweezijdige marketplace is als een router. Het trekt providers aan om inference via het platform te verkopen, wijst verkeer toe op basis van uptime en prestatieranking, beheert vooruitbetaalde credits aan de kant van de koper en consolideert de facturering over providers heen. Het bevindt zich in de betalingsstroom in beide richtingen, niet alleen in het request-pad. Dat is de reden waarom de prijsgewogen provider-routing zo goed werkt: OpenRouter is de verkoper, dus de prijstabel is de daadwerkelijke prijs.
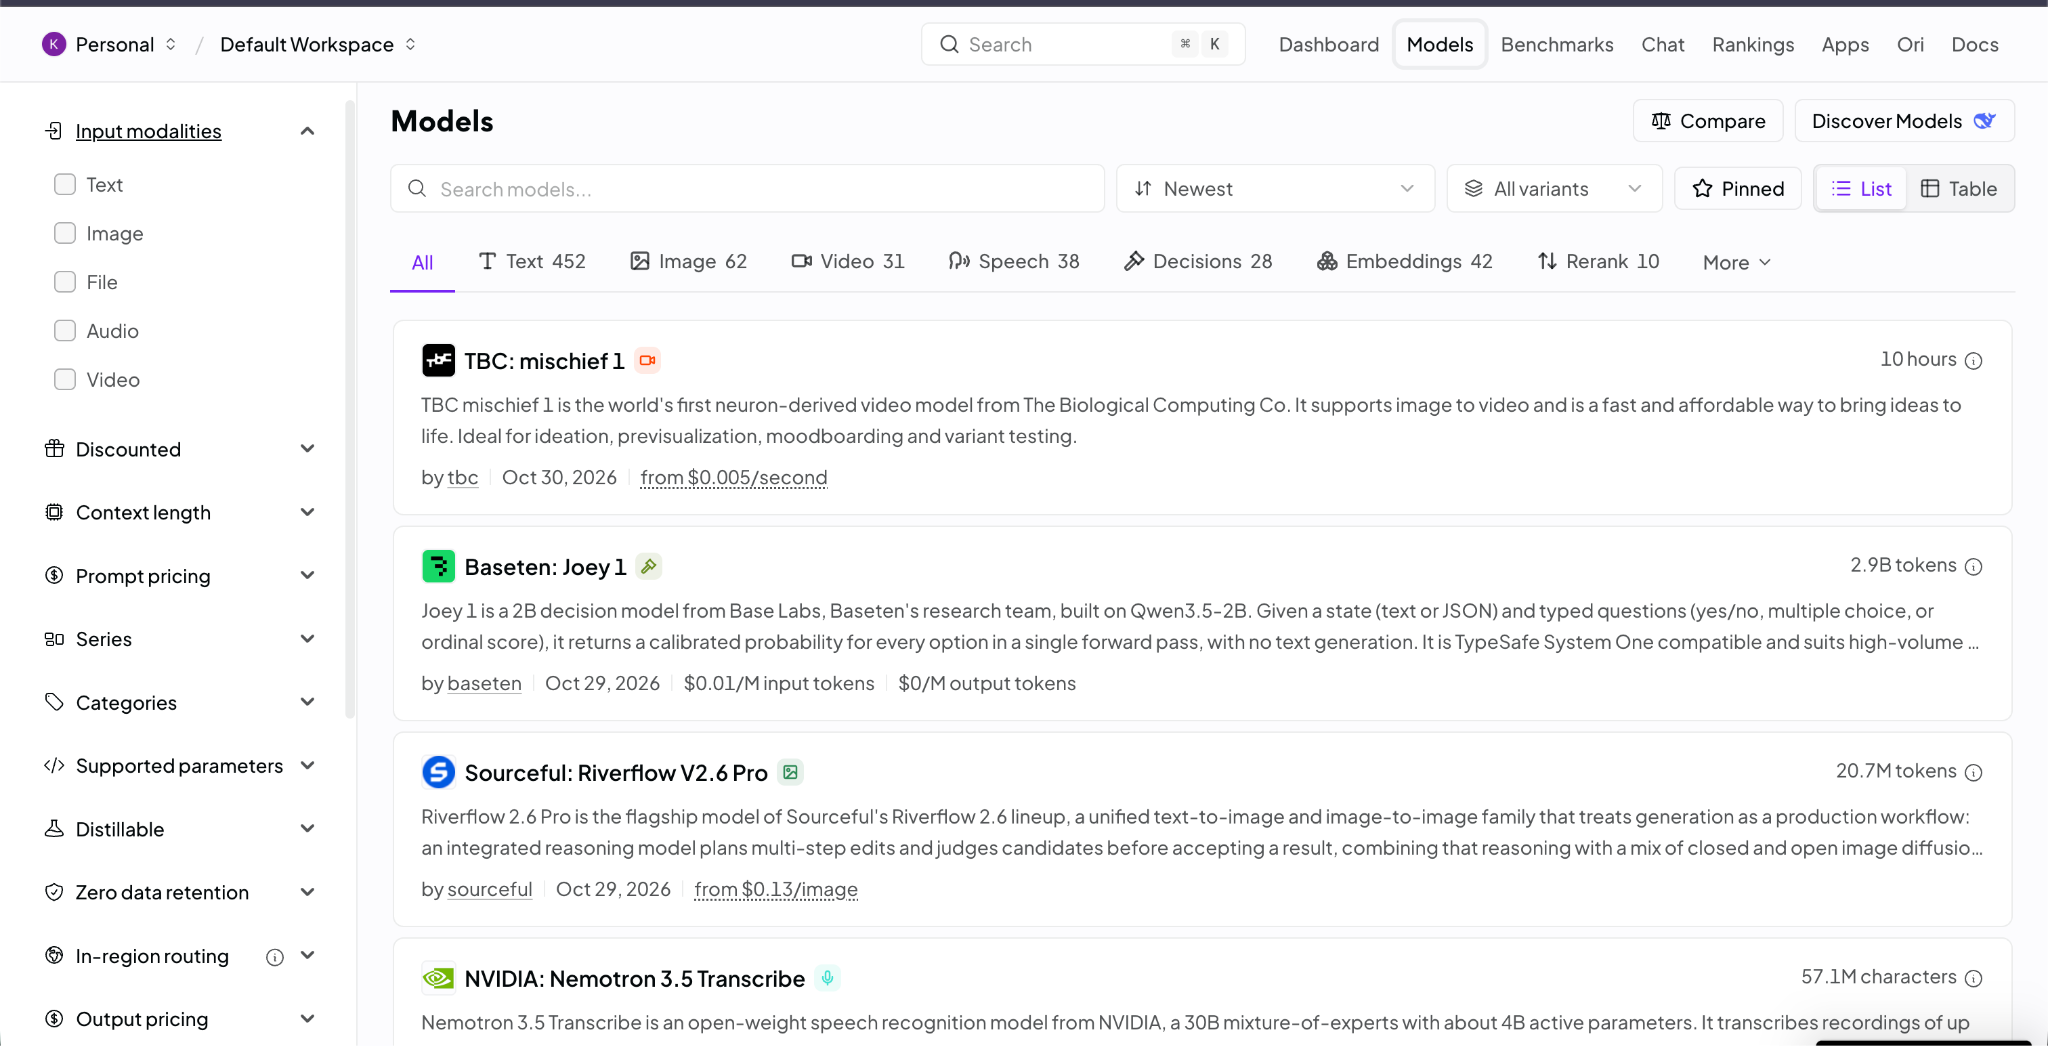
OpenRouter heeft zich verbreed van een router naar een platform. Met Server Tools kan een model web search, web fetch, image generation en sandboxed shell- of bash-uitvoering aanroepen binnen een request, waarbij de containers per account en workspace zijn afgebakend. Private Models, een Enterprise-functie, routeert naar het eigen gehoste eindpunt van een klant. De Ori harness en eval CLI bevinden zich naast de API. OpenRouter begon als Window, een Chrome-extensie om meerdere modellen tegelijkertijd te gebruiken, en het product optimaliseert nog steeds voor hetzelfde doel: gemak voor de ontwikkelaar over vele modellen heen.
De oprechte sterke punten verdienen het om duidelijk te worden genoemd. Onboarding is een sleutel en een base URL zonder inkoopprocedus. Prompts worden standaard niet gelogd. Elke guardrail (budgetten, zero-data-retention routing, allowlists, prompt-injection filtering, PII-redactie) is gratis op elk niveau. En met een OAuth PKCE-flow kan een app van derden een sleutel verkrijgen die uitgeeft vanuit de credits van de eindgebruiker, zonder dat er een auth-backend hoeft te draaien.
Het beste voor: individuele ontwikkelaars en kleine teams die vandaag toegang willen tot elk model met één sleutel, geen provideraccounts willen beheren en niet gebonden zijn aan eisen rondom datagrenzen. Enterprise-functies zoals SSO, SCIM, in-region routing en een ondertekende DPA bestaan, maar bevinden zich achter een niveau dat alleen via sales verkrijgbaar is.
De onderstaande tabel vergelijkt de twee producten op basis van archetype en omvang. TrueFoundry-functionaliteiten komen uit onze productdocumentatie; OpenRouter-functionaliteiten weerspiegelen de publiek gedocumenteerde functionaliteit op het moment van schrijven.
De tabel laat zien wat elk product doet. Deze vier verschillen leggen uit waarom de keuze zelden een twijfelgeval is.
De meeste vergelijkingen van OpenRouter-concurrenten houden op bij model-routing, maar modelcalls vormen nu een minderheid van het verkeer in een agentic systeem. Tool calls en agent runs vormen de rest, en slechts één van deze twee producten beheert die. TrueFoundry's MCP Gateway registreert je MCP-servers, bepaalt welke gebruikers en agents welke individuele tools mogen aanroepen, scheidt wie de gateway aanroept van wiens inloggegevens de achterliggende server bereiken, en voert guardrails uit op tool calls voor en nadat ze worden uitgevoerd. OpenRouter staat helemaal niet voor jouw tools: het voert zijn eigen server-tools uit en stelt zijn eigen catalogus beschikbaar als een MCP-server, zonder rechten per tool en zonder toestemmingsstap.
Bij OpenRouter verlaten prompts altijd je netwerk en steken ze twee grenzen over: van jou naar OpenRouter, en van OpenRouter naar de provider die het request afhandelt. In-region routing beperkt de jurisdictie, zero-data-retention routing beperkt wat providers bewaren, maar geen van beide verandert het feit of de data het netwerk verlaat. Bij TrueFoundry is dat een keuze bij de uitrol. In de hybride modus draait de gateway-laag in je VPC en verlaten prompts deze nooit; in de volledig self-hosted modus zijn de enige uitgaande verbindingen e-mails van gebruikers en request-aantallen naar onze licentieserver. Als jouw eis luidt "geen prompt-data verlaat onze grens", dan is dit het punt dat de vergelijking beslist.
Een LLM router kan zich in het request-pad bevinden, of in het request-pad én het betalingspad. OpenRouter doet beide: het is de verkoper van inference, beheert je vooruitbetaalde credits en rekent een toeslag van 5,5% op credit-aankopen, zonder opslag per token. Dat is wat één sleutel voor honderden providers mogelijk maakt zonder dat je een enkel provideraccount hoeft te beheren, en het is ook de reden waarom prijswijzigingen op je rekening terechtkomen zonder jouw tussenkomst. TrueFoundry komt nooit aan de modelrekening. Je brengt je eigen provider keys mee, beheert je eigen onderhandelde contracten en betaalt ons een gestaffelde licentie op basis van requests en seats.
OpenRouter wordt gekocht door de AI engineer: quickstart, sleutel, base URL, klaar. TrueFoundry wordt op twee manieren gekocht, afhankelijk van de uitrolmodus. Op de SaaS-niveaus wordt het geadoptieerd zoals een SaaS-router, door de AI- en platform engineer die een base URL aanpast en 2.500+ modellen krijgt. Op het self-hosted Enterprise-niveau wordt het gekocht zoals infrastructuur, door het platformteam met goedkeuring van de CISO. Daarom merken teams die OpenRouter evalueren voor enterprise-gebruik vaak dat het gesprek veranderdt zodra identiteit, datagrenzen of tool-governance om de hoek komen kijken: het product dat perfect was voor één engineer, wordt nu gevraagd om het werk van een platformteam te doen.
OpenRouter is in meer situaties de juiste keuze dan een gateway-leverancier gewoonlijk wil toegeven:
TrueFoundry is de juiste keuze wanneer het vraagstuk eerder organisatorisch dan individueel is:
Voor een breder overzicht van de markt buiten deze twee, vergelijkt onze gids over OpenRouter alternatieven de self-hosted en enterprise opties naast elkaar.
Ja, en veel organisaties doen dat, in één richting. Een team kan op OpenRouter beginnen om te prototypen over verschillende modellen, en vervolgens het productieverkeer overzetten naar TrueFoundry naarmate de organisatie standaardiseert; het OpenAI-compatibele eindpunt aan beide kanten maakt dat een simpele aanpassing van de base URL. Andersom werkt niet, omdat OpenRouter niet voor jouw tool- en agent-verkeer staat en niet binnen je netwerk kan worden geplaatst. Als je verwacht binnen het komende jaar een van beide nodig te hebben, voorkomt starten op TrueFoundry SaaS later een migratie.
TrueFoundry vs OpenRouter is niet echt een strijd op basis van afzonderlijke functies; het is een keuze tussen twee archetypen. OpenRouter is een zeer goede model marketplace: één sleutel, honderden providers, prijsbewuste routing, gratis guardrails en niets om te beheren. TrueFoundry is een AI control plane: model-, tool- en agent-verkeer beheerd onder één set identiteiten, budgetten en beleid, overal uitrolbaar van SaaS tot air-gapped, gekocht door het platformteam en goedgekeurd door de CISO. Als je het AI-verkeer van je organisatie voor de komende twee jaar standaardiseert, wordt het verschil groter zodra een datagrens, een identiteitsprovider of een MCP-server deel uitmaakt van de vereisten.
Als je AI gateways evalueert voor een enterprise productie-uitrol, boek dan een demo om te zien hoe TrueFoundry model-, tool- en agent-verkeer beheert binnen je eigen VPC, of verken de TrueFoundry AI Gateway om vandaag nog op het gratis niveau te beginnen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.


Voor een organisatie wel; voor een individuele ontwikkelaar vaak niet. TrueFoundry reguleert model-, tool-, en agentverkeer onder een control plane, draait overal van SaaS tot air-gapped, en levert SSO, SCIM, workload-identiteit, en compliance-documentatie onder de Enterprise-muur. OpenRouter wint op frictieloze toegang tot honderden providers zonder infrastructuur en zonder inkoopproces, wat precies is wat een solo-ontwikkelaar wil.
Dat kan, met beperkingen. SSO, SCIM, EU/US in-regio-routering, en een ondertekende DPA zijn beschikbaar op het Enterprise-niveau van OpenRouter, maar prompts gaan altijd via OpenRouter en de providers waarnaar het routeert, rollen stoppen bij Admin en Member, er is geen niet-menselijke identiteit, en uw eigen MCP-tools kunnen niet worden gereguleerd. Ondernemingen met een vereiste rond datagrenzen, workload-identiteit, of toolgovernance moeten die hiaten verifiëren voordat ze zich vastleggen.
OpenRouter is een gehoste, OpenAI-compatibele API die verzoeken routeert naar honderden modelproviders via een endpoint en een credential, en u factureert voor gebruik vanuit vooruitbetaalde credits. Het is zowel een router als een marktplaats: het rekruteert providers, rangschikt ze op prijs en uptime, en rekent een vergoeding op creditaankopen in plaats van een per-token-opslag.
Yes. TrueFoundry runs as managed SaaS, in hybrid mode with the gateway plane in your VPC, or fully self-hosted including air-gapped environments, on one control plane. In hybrid and self-hosted modes, prompt and response traffic never leaves your network.
Ja. Het platform omvat een MCP Gateway met toegangscontrole op toolniveau en guardrails voor en na toolgebruik, een Agent Gateway met agentidentiteiten, en een agent-harness, zodat agents gebouwd op LangGraph, CrewAI, AutoGen of aangepaste frameworks centraal kunnen worden gereguleerd.
2.500+ LLM's via één enkele OpenAI-compatibele API, met ongeveer 3-4 ms toegevoegde latentie en 350+ verzoeken per seconde op één vCPU. U wisselt van model door de modelnaam in het verzoek te wijzigen, met behoud van dezelfde URL en credentials.



Het laatste nieuws, artikelen en bronnen in je inbox

















