



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Een autonome agent die een statische API-sleutel of OAuth client secret bevat, heeft hetzelfde probleem als elk service account, maar dan erger: de credential overleeft de noodzaak ervan, wordt gekopieerd naar images en configuratiebestanden, en iedereen — of elke via prompt-injection aangeroepen tool call — die het leest, kan de agent imiteren. Hoe meer agents en instanties, hoe meer exemplaren van long-lived secrets u moet bijhouden.
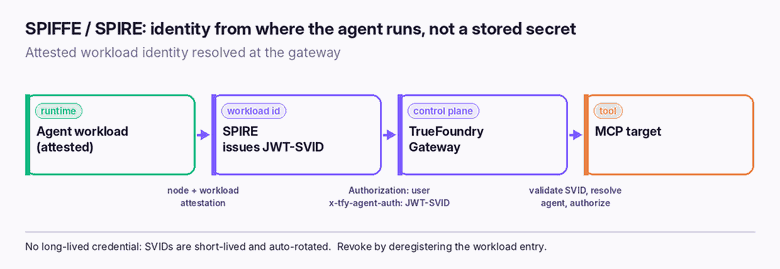
SPIFFE draait het model om. In plaats van een secret te presenteren om identiteit te bewijzen, wordt een workload geattesteerd door zijn omgeving en krijgt deze een verse, kortstondige credential gebonden aan een stabiele identiteit. Er is geen statisch token om te stelen, en elke draaiende instantie krijgt zijn eigen geattesteerde credential. Dit is dezelfde verschuiving van secrets naar identiteit die we beschrijven voor agents in het algemeen in wat AI-agentidentiteit is.
SPIRE geeft pas een SVID uit nadat twee attestatiecontroles zijn geslaagd:
Alleen een workload die overeenkomt met een geregistreerde entry op een geattesteerde node ontvangt een SVID. De SVID komt in drie vormen, en de praktische vorm voor gateway-calls vandaag de dag is de JWT-SVID:
Het acme.com-gedeelte van de SPIFFE ID is het trust domain. Op Kubernetes vertrouwt SPIRE projected service account tokens en leest de agent zijn JWT-SVID uit de SPIFFE Workload API tijdens runtime — er wordt dus nooit een secret naar een configuratiebestand geschreven of in een image gebakken.
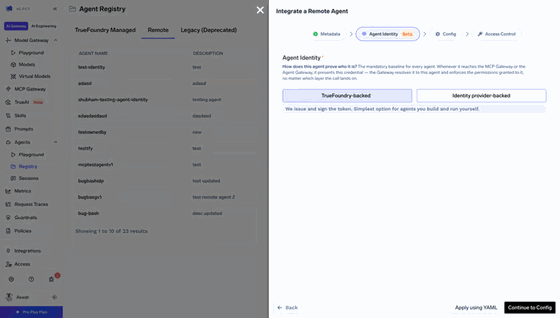
Voor TrueFoundry is een JWT-SVID gewoon een ander identity-provider-token. De agent is geregistreerd als identity-provider-backed — dezelfde registratiestap die elke extern uitgegeven agent-identiteit gebruikt:
Elk verzoek bevat vervolgens twee tokens, precies zoals bij standaard agentidentiteit en delegation namens de gebruiker:
De gateway valideert de SVID tegen de JWKS van SPIRE, herleidt de SPIFFE ID naar de geregistreerde agent, controleert of die agent het doel mag bereiken en mag handelen voor de gebruiker, en stuur de call door met de eigen uitgaande authenticatie van het doel. De identiteit van de gebruiker reist de hele weg mee met die van de agent.
Drie stappen verbinden SPIRE met de gateway:
Toegang zelf wordt nog steeds beheerd door collaborator-grants — wie de agent mag aanroepen, voor wie deze mag handelen en welke MCP-servers deze mag bereiken — het model dat wordt behandeld in fijnmazige autorisatie en wat MCP-autorisatie is.
De SVID behandelen als vervanging voor autorisatie. Attestatie bewijst wie de workload is; het bepaalt niet wat deze mag doen. U heeft nog steeds collaborator-grants en beleid nodig bij de gateway — identiteit en autorisatie zijn gescheiden lagen.
Te brede attestatie-selectors. Als workload-attestatie alleen kijkt naar een namespace, kan elke pod in die namespace dezelfde SVID verkrijgen. Koppel selectors vast aan het service account en de image digest, zodat de identiteit voor één specifieke workload staat.
De gebruiker vergeten. Een SVID identificeert de agent, niet de persoon voor wie deze handelt. Het token van de gebruiker moet nog steeds meereizen in Authorization, zodat het stroomafwaartse systeem kan verifiëren wiens gegevens zijn gebruikt.
Aannemen dat mTLS alleen governance is. X.509-SVID's beveiligen het transport, maar een beheerde call heeft nog steeds de gateway nodig om identiteit te herleiden, het paar te autoriseren en het verzoek te auditen.
Een platformteam draait agents op Kubernetes en weigert nog een long-lived token toe te voegen. Ze zetten SPIRE op, registreren een entry voor research-agent gekoppeld aan het service account en de image digest, en stellen het OIDC-eindpunt van SPIRE beschikbaar. In TrueFoundry voegen ze SPIRE toe als identity provider en registreren ze research-agent als identity-provider-backed, waarbij ze de SPIFFE ID koppelen. Tijdens runtime haalt elke pod een JWT-SVID op uit de Workload API en stuurt deze met het token van de gebruiker naar de gateway. De gateway valideert het token tegen de JWKS van SPIRE, herleidt het naar de geregistreerde agent en autoriseert de call. Wanneer een workload buiten gebruik wordt gesteld, de-registreren ze de entry en stoppen de SVID's simpelweg bij de volgende rotatie — geen secret om in te trekken, geen configuratie om op te schonen.
Om te zien waarom geattesteerde identiteit belangrijk is, vergelijkt u het met de twee opties waar teams het eerst naar grijpen. Het verschil is niet cosmetisch — het veranderd wie de agent kan imiteren en hoe snel u een gecompromitteerde agent kunt uitschakelen.
De statische sleutel en het gedeelde account delen hetzelfde probleem: de credential is een bearer-secret, dus bezit is identiteit. SPIFFE doorbreekt die vergelijking — het bezit van een SVID is waardeloos zonder de attestatie te doorstaan op een geattesteerde node, en de SVID verloopt uit zichzelf binnen enkele minuten. Er is geen duurzaam materiaal om te stelen.
De documentatie beschrijft het end-to-end model als een stack van vier lagen, die elk één probleem oplossen. Dit is waardevol om expliciet te maken, omdat het laat zien waar SPIFFE stopt en de gateway begint:
Het wordt overdraagbaar genoemd omdat de stabiele agentidentiteit wordt afgeleid van attestatie, niet van een cloudspecifiek secret — dus dezelfde identiteit blijft behouden, ongeacht of de workload vandaag op de ene cluster draait en morgen op een andere. Laag één is zuiver SPIFFE/SPIRE; laag twee tot en met vier is waar de TrueFoundry Gateway zijn werk doet.
Kubernetes is het meest voorkomende scenario, en dit is waar de claim "geen secret op schijf" werkelijkheid wordt. SPIRE vertrouwt de projected service account tokens van het cluster als bewijs voor node en workload, en de agent leest zijn JWT-SVID tijdens runtime uit de SPIFFE Workload API — een lokale socket. Er wordt niets naar een bestand geschreven, in een image gebakken of als omgevingsvariabele doorgegeven. Er is dus geen artifact dat bij een gelekt image of via een prompt-injected instructie zichtbaar kan worden gemaakt. Wanneer de SVID bijna verloopt, haalt de SPIRE-agent transparant een nieuwe op, zodat een langdurig draaiende agent nooit vastloopt op een verlopen credential. Koppel workload-attestatie-selectors vast aan het service account en de container image digest, niet alleen aan de namespace, zodat één SVID exact voor één workload staat in plaats van voor elke pod in de namespace.
Een opgeslagen secret is een risico dat groeit met elke agent en elke instantie. SPIFFE en SPIRE vervangen dit door een identiteit die voortkomt uit attestatie — kortstondig, automatisch geroteerd en onmogelijk te kopiëren uit een configuratiebestand. De TrueFoundry Gateway neemt de SVID die de agent tijdens runtime verkrijgt, herleidt deze naar een beheerde identiteit en autoriseert de call voor de gebruiker namens wie deze handelt.
Het resultaat is precies wat beveiligingsteams willen van autonome agents: een identiteit die u kunt attesteren, autoriseren, auditen en intrekken — zonder dat er één long-lived credential aan te pas komt.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



SPIFFE is an open standard for workload identity and SPIRE is its reference implementation. For AI agents, they issue a short-lived, attested credential (an SVID) based on where the agent runs, so the agent never holds a long-lived secret. TrueFoundry resolves that SVID to a registered agent identity and governs the call.
An SVID is a SPIFFE Verifiable Identity Document. It carries a SPIFFE ID such as spiffe://acme.com/ns/agents/sa/research-agent and comes as an X.509 certificate (for mTLS), a JWT (a bearer token for gateway calls), or a key-bound WIT-SVID. SPIRE issues it only to an attested workload and rotates it automatically.
De agent verstuurt zijn JWT-SVID in de x-tfy-agent-authorization-header en de token van de gebruiker in Authorization. De gateway valideert de SVID tegen de JWKS van SPIRE, lost de SPIFFE-ID op naar de geregistreerde agent, controleert de rechten en delegatie van de agent, en stuurt de aanroep door met de uitgaande authenticatie van het doel.
Deregister the workload entry in SPIRE. Its instances stop receiving SVIDs at the next rotation, which acts as a per-instance kill switch. There is no long-lived credential to chase down.
Nee. SPIFFE bewijst identiteit; het bepaalt niet wat de agent mag doen. U heeft nog steeds collaborator-rechten en beleid op gatewayniveau nodig om te autoriseren welke doelen een agent mag bereiken en voor welke gebruikers deze mag handelen.
Yes. TrueFoundry’s data plane runs in your VPC or on-prem, so DSPy’s prompts and optimization data stay in your environment.



Het laatste nieuws, artikelen en bronnen in je inbox



















